Gebruik FMC- en FTD Smart-licentieregistratie en veelvoorkomende problemen om problemen op te lossen

Inhoud
Inleiding
In dit document wordt de configuratie van de Smart License-registratie van het Firepower Management Center op door Firepower Threat Defense beheerde apparaten beschreven.
Voorwaarden
Vereisten
Er zijn geen specifieke vereisten van toepassing op dit document.
Gebruikte componenten
De informatie in dit document is gebaseerd op de apparaten in een specifieke laboratoriumomgeving. Alle apparaten die in dit document worden beschreven, hadden een opgeschoonde (standaard)configuratie. Als uw netwerk live is, moet u zorgen dat u de potentiële impact van elke opdracht begrijpt.
Registratie van FMC, FTD en Smart License
Registratie van slimme licenties wordt uitgevoerd op het Firepower Management Center (FMC). De FMC communiceert met de Cisco License Central portal via het internet. In de Cisco License Central beheert de firewallbeheerder de Smart Account en de bijbehorende licenties. Het FMC kan vrij licenties toewijzen en verwijderen aan de beheerde Firepower Threat Defense (FTD)-apparaten. Het FMC beheert dus centraal licenties voor FTD-apparaten.
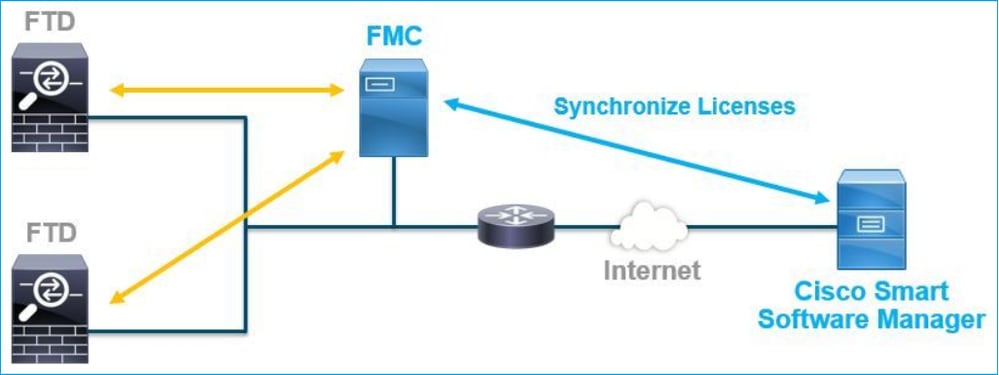
Een extra licentie is vereist om bepaalde functies van FTD-apparaten te gebruiken. De Smart-licentietypen die klanten kunnen toewijzen aan een FTD-apparaat zijn gedocumenteerd in FTD-licentietypen en -beperkingen.
De Base-licentie is opgenomen in het FTD-apparaat. Deze licentie wordt automatisch geregistreerd in uw Smart Account wanneer de FMC is geregistreerd bij Cisco License Central. De term-based licenties: Threat, Malware en URL Filtering zijn optioneel. Om functies te gebruiken die verband houden met een licentie, moet een licentie worden toegewezen aan het FTD-apparaat.
Als u een Virtual Firepower Management Center (FMCv) wilt gebruiken voor het FTD-beheer, is ook een Firepower MCv Device License in Cisco License Central nodig voor de FMCv.
De FMCv-licentie is opgenomen in de software en is eeuwigdurend.
Bovendien helpen scenario's in dit document bij het oplossen van mogelijke veelvoorkomende licentieregistratiefouten.
Raadpleeg Cisco Firepower System Feature Licenses en Frequently Asked Questions (FAQ) over Firepower Licensing voor meer informatie over licenties.
Registratie van FMC Smart-licentie
Voorwaarden
- Voor registratie van een Smart License moet het FMC toegang hebben tot internet. Omdat het certificaat wordt uitgewisseld tussen de FMC en de Smart License Cloud met HTTPS, moet u ervoor zorgen dat er geen apparaat in het pad is dat de communicatie kan beïnvloeden / wijzigen. (bijvoorbeeld Firewall, Proxy, SSL-decoderingsapparaat, enzovoort).
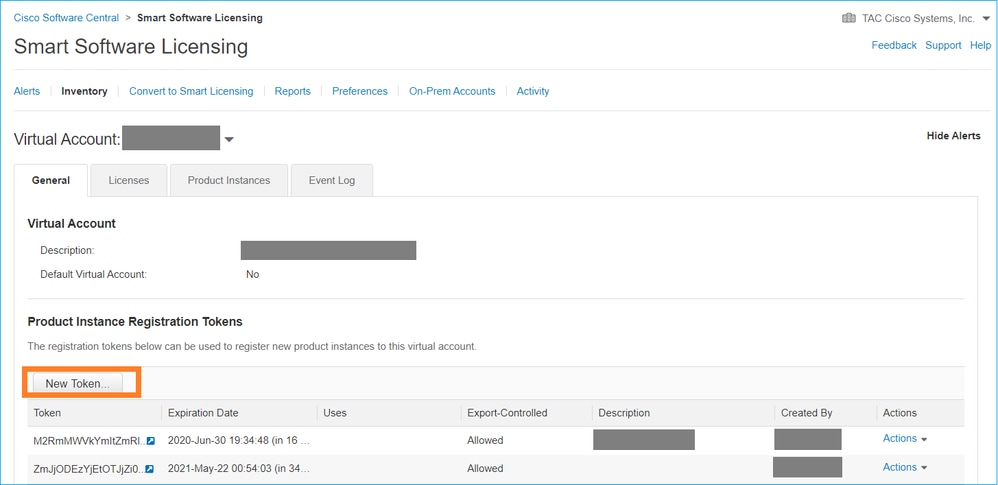
- Ga naar Cisco License Central en geef een Token-ID uit Inventory > Algemeen > New Token-knop:
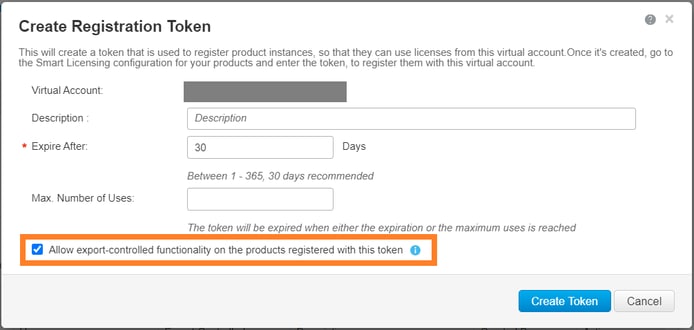
Als u sterke codering wilt gebruiken, schakelt u de exportgestuurde functionaliteit toestaan in op de producten die met deze token-optie zijn geregistreerd. Als dit selectievakje is ingeschakeld, verschijnt er een vinkje in het selectievakje. - Selecteer Token maken.
Registratie van FMC Smart-licentie
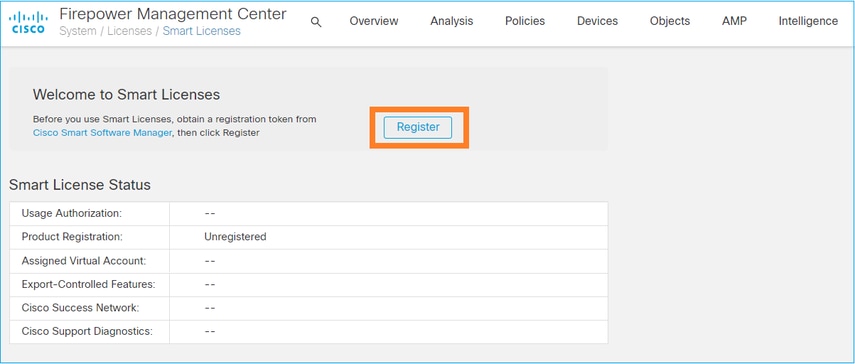
Navigeer naar het Systeem > Licenties > Slimme Licenties op het FMC en selecteer de knop Register:
Voer de Token-ID in het venster Smart Licensing Product Registration in en selecteer Wijzigingen toepassen:
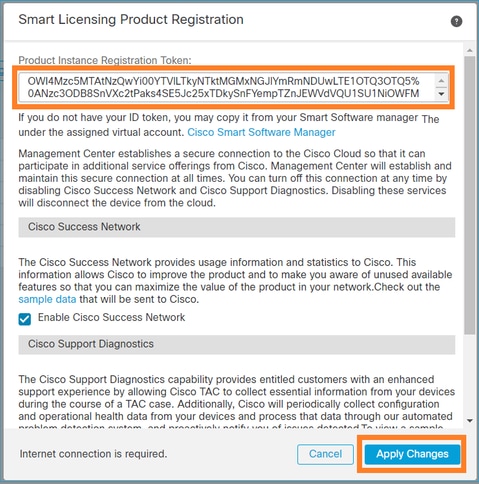
Als de registratie van de Smart License succesvol was, wordt in de status van de productregistratie het volgende weergegeven: Geregistreerd: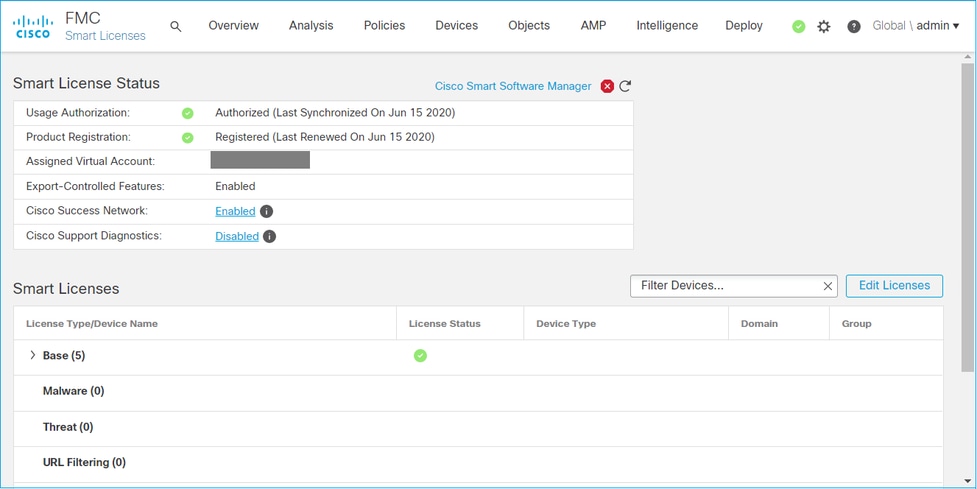
Als u een op de term gebaseerde licentie wilt toewijzen aan het FTD-apparaat, selecteert u Licenties bewerken. Selecteer en voeg vervolgens een beheerd apparaat toe aan het gedeelte Apparaten met licentie. Selecteer ten slotte de knop Toepassen:
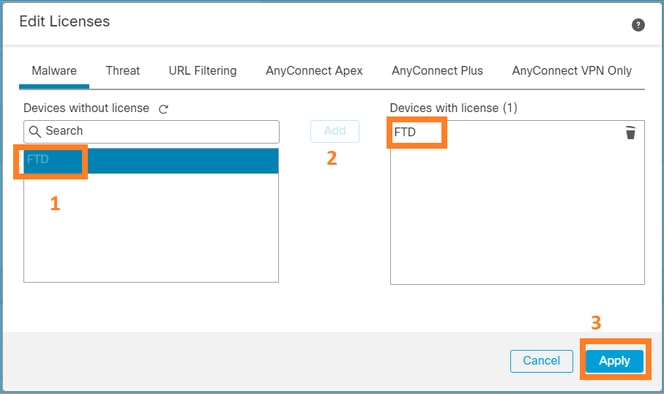
Bevestiging in Cisco License Central Side
Het succes van de registratie van de FMC Smart License kan worden bevestigd in Inventory > Event Log in Cisco License Central:
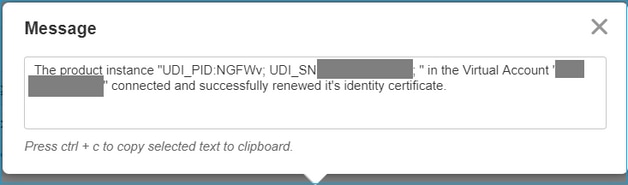
De registratiestatus van het VCC kan worden bevestigd in Inventaris > Productinstanties. Controleer het gebeurtenissenlogboek op het tabblad Gebeurtenislogboek. De registratie- en gebruiksstatus van slimme licenties kan worden gecontroleerd op het tabblad Voorraad > Licenties. Controleer of de op de looptijd gebaseerde licentie die is gekocht correct wordt gebruikt en er zijn geen waarschuwingen die wijzen op onvoldoende licenties.
De-registratie van de FMC Smart-licentie
De-register van de FMC van Cisco License Central
Als u de licentie om een of andere reden wilt vrijgeven of een ander token wilt gebruiken, gaat u naar Systeem > Licenties > Slimme licenties en selecteert u de knop Registratie verwijderen:
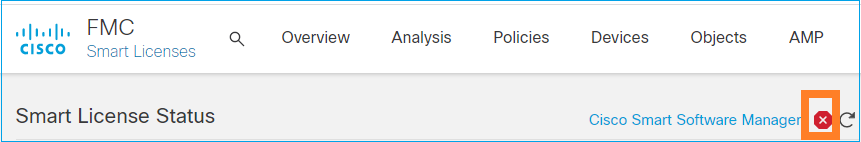
Registratie verwijderen van Cisco License Central Side
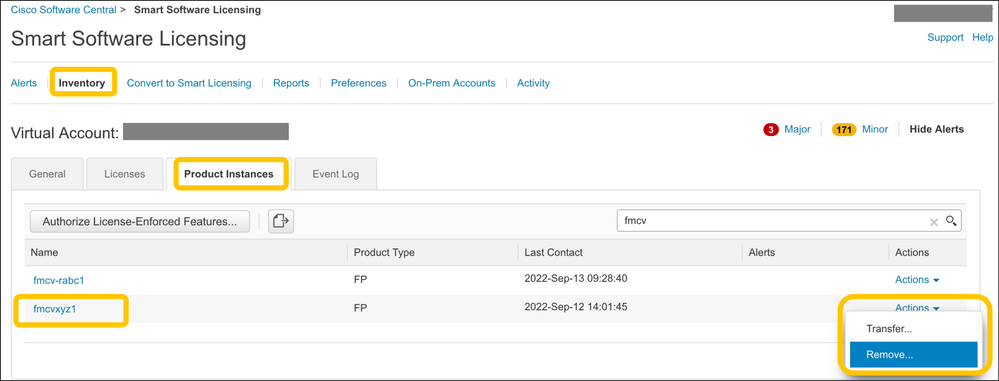
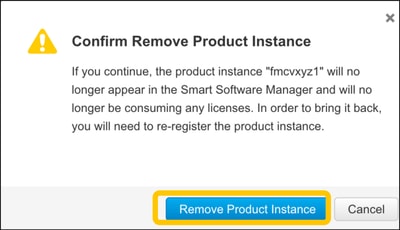
Ga naar Cisco License Central en selecteer Remove in de Inventory > Product Instances op de FMC voor het doel. Selecteer vervolgens Product Instance verwijderen om de FMC te verwijderen en de toegewezen licenties vrij te geven:
RMA
Als de FMC wordt geretourneerd, verwijdert u de FMC van Cisco License Central met behulp van de stappen in het gedeelte FMC Smart License De-Registration > Remove Registration from Cisco License Central Side en registreert u de FMC opnieuw bij Cisco License Central met behulp van de stappen in het gedeelte FMC Smart License Registration.
Problemen oplossen
tijdsynchronisatieverificatie
Open de FMC CLI (bijvoorbeeld SSH) en zorg ervoor dat de tijd correct is en dat deze wordt gesynchroniseerd met een vertrouwde NTP-server. Omdat het certificaat wordt gebruikt voor Smart License-verificatie, is het belangrijk dat de FMC over de juiste tijdinformatie beschikt:
admin@FMC:~$ date
Thu Jun 14 09:18:47 UTC 2020
admin@FMC:~$
admin@FMC:~$ ntpq -pn
     remote           refid      st t when poll reach   delay   offset  jitter
==============================================================================
*10.0.0.2        171.68.xx.xx     2 u  387 1024  377    0.977    0.469   0.916
 127.127.1.1     .SFCL.          13 l    -   64    0    0.000    0.000   0.000
Controleer vanuit de FMC-gebruikersinterface de NTP-serverwaarden van Systeem > Configuratie > Tijdsynchronisatie.
Naamresolutie inschakelen en de bereikbaarheid controleren op tools.cisco.com (smartreceiver.cisco.com van FMC 7.3+)
Zorg ervoor dat de FMC een FQDN kan oplossen en bereikbaar is via tools.cisco.com (smartreceiver.cisco.com) vanaf FMC 7.3 volgens Cisco bug ID CSCwj95397.
> expert
admin@FMC2000-2:~$ sudo su
Password:
root@FMC2000-2:/Volume/home/admin# ping tools.cisco.com
PING tools.cisco.com (173.37.145.8) 56(84) bytes of data.
64 bytes from tools2.cisco.com (173.37.145.8): icmp_req=1 ttl=237 time=163 ms
64 bytes from tools2.cisco.com (173.37.145.8): icmp_req=2 ttl=237 time=163 ms
Controleer vanuit de FMC-gebruikersinterface het IP-beheer en de IP-adres van de DNS-server vanuit Systeem > Configuratie > Beheerinterfaces.
HTTPS (TCP 443)-toegang van FMC tot tools.cisco.com verifiëren (smartreceiver.cisco.com van FMC 7.3+)
Gebruik de opdracht Telnet of curl om ervoor te zorgen dat de FMC HTTPS-toegang heeft tot tools.cisco.com (smartreceiver.cisco.com van FMC 7.3+). Als de TCP 443-communicatie is verbroken, controleert u of deze niet is geblokkeerd door een firewall en of er geen SSL-decoderingsapparaat in het pad is.
root@FMC2000-2:/Volume/home/admin# telnet tools.cisco.com 443
Trying 72.163.4.38...
Connected to tools.cisco.com.
Escape character is '^]'.
^CConnection closed by foreign host.                    <--- Press Ctrl+C
Curl-test:
root@FMC2000-2:/Volume/home/admin# curl -vvk https://tools.cisco.com
*   Trying 72.163.4.38...
* TCP_NODELAY set
* Connected to tools.cisco.com (72.163.4.38) port 443 (#0)
* ALPN, offering http/1.1
* Cipher selection: ALL:!EXPORT:!EXPORT40:!EXPORT56:!aNULL:!LOW:!RC4:@STRENGTH
* successfully set certificate verify locations:
*   CAfile: /etc/ssl/certs/ca-certificates.crt
  CApath: none
* TLSv1.2 (OUT), TLS header, Certificate Status (22):
* TLSv1.2 (OUT), TLS handshake, Client hello (1):
* TLSv1.2 (IN), TLS handshake, Server hello (2):
* TLSv1.2 (IN), TLS handshake, Certificate (11):
* TLSv1.2 (IN), TLS handshake, Server finished (14):
* TLSv1.2 (OUT), TLS handshake, Client key exchange (16):
* TLSv1.2 (OUT), TLS change cipher, Change cipher spec (1):
* TLSv1.2 (OUT), TLS handshake, Finished (20):
* TLSv1.2 (IN), TLS change cipher, Change cipher spec (1):
* TLSv1.2 (IN), TLS handshake, Finished (20):
* SSL connection using TLSv1.2 / AES128-GCM-SHA256
* ALPN, server accepted to use http/1.1
* Server certificate:
*  subject: C=US; ST=CA; L=San Jose; O=Cisco Systems, Inc.; CN=tools.cisco.com
*  start date: Sep 17 04:00:58 2018 GMT
*  expire date: Sep 17 04:10:00 2020 GMT
*  issuer: C=US; O=HydrantID (Avalanche Cloud Corporation); CN=HydrantID SSL ICA G2
*  SSL certificate verify ok.
> GET / HTTP/1.1
> Host: tools.cisco.com
> User-Agent: curl/7.62.0
> Accept: */*
>
< HTTP/1.1 200 OK
< Date: Wed, 17 Jun 2020 10:28:31 GMT
< Last-Modified: Thu, 20 Dec 2012 23:46:09 GMT
< ETag: "39b01e46-151-4d15155dd459d"
< Accept-Ranges: bytes
< Content-Length: 337
< Access-Control-Allow-Credentials: true
< Access-Control-Allow-Methods: GET, POST, PUT, DELETE, OPTIONS
< Access-Control-Allow-Headers: Content-type, fromPartyID, inputFormat, outputFormat, Authorization, Content-Length, Accept, Origin
< Content-Type: text/html
< Set-Cookie: CP_GUTC=10.163.4.54.1592389711389899; path=/; expires=Mon, 16-Jun-25 10:28:31 GMT; domain=.cisco.com
< Set-Cookie: CP_GUTC=10.163.44.92.1592389711391532; path=/; expires=Mon, 16-Jun-25 10:28:31 GMT; domain=.cisco.com
< Cache-Control: max-age=0
< Expires: Wed, 17 Jun 2020 10:28:31 GMT
<
<html>
<head>
<script language="JavaScript">

var input = document.URL.indexOf('intellishield');
if(input != -1) {
 window.location="https://intellishield.cisco.com/security/alertmanager/";
}
else {
 window.location="http://www.cisco.com";
};

</script>
</head>

<body>
<a href="http://www.cisco.com">www.cisco.com</a>
</body>
</html>
* Connection #0 to host tools.cisco.com left intact
root@FMC2000-2:/Volume/home/admin#
DNS-verificatie
Verifieer of het oplossen is gelukt op tools.cisco.com (smartreceiver.cisco.com van FMC 7.3+):
root@FMC2000-2:/Volume/home/admin# nslookup tools.cisco.com
Server:         192.0.2.100
Address:        192.0.2.100#53

Non-authoritative answer:
Name:   tools.cisco.com
Address: 72.163.4.38
Proxy-verificatie
Als een proxy wordt gebruikt, controleert u de waarden op zowel de FMC als de proxyserver. Controleer in de FMC of de FMC de juiste IP-poort en de juiste proxyserver gebruikt:
root@FMC:/Volume/home/admin# cat /etc/sf/iprep_proxy.conf
iprep_proxy {
PROXY_HOST proxy.example.com;
PROXY_PORT 80;
}
In oudere FMC-releases gebruiken:
root@FMC:/Volume/home/admin# cat /etc/sf/smart_callhome.conf
KEEP_SYNC_ACTIVE:1
PROXY_DST_URL:https://tools.cisco.com/its/service/oddce/services/DDCEService
PROXY_SRV:192.0.xx.xx
PROXY_PORT:80
In de FMC-gebruikersinterface kunnen de proxywaarden worden bevestigd via Systeem > Configuratie > Beheerinterfaces.
Als de FMC-zijwaarden correct zijn, controleert u de proxyserverzijwaarden (bijvoorbeeld als de proxyserver toegang van de FMC en tools.cisco.com toestaat). Sta bovendien verkeer en uitwisseling van certificaten toe via de proxy. Het FMC gebruikt een certificaat voor de registratie van de Smart License).
verlopen token-ID
Controleer of de uitgegeven token-ID niet is verlopen. Als deze verlopen is, vraagt u de Cisco License Central-beheerder om een nieuw token uit te geven en de Smart License opnieuw te registreren met de nieuwe Token ID.
De FMC-gateway wijzigen
Er kunnen gevallen zijn waarin Smart License-verificatie niet correct kan worden uitgevoerd vanwege de effecten van een relay-proxy of SSL-decoderingsapparaat. Wijzig indien mogelijk de route voor de internettoegang van de FMC om deze apparaten te vermijden en probeer de registratie van de Smart License opnieuw.
Controleer de gezondheidsevenementen op FMC
Navigeer in de FMC naar Systeem > Gezondheid > Gebeurtenissen en controleer de status van de Smart License Monitor-module op fouten. Als de verbinding bijvoorbeeld mislukt als gevolg van een verlopen certificaat, wordt een fout, zoals een verlopen id-certificaat, gegenereerd:
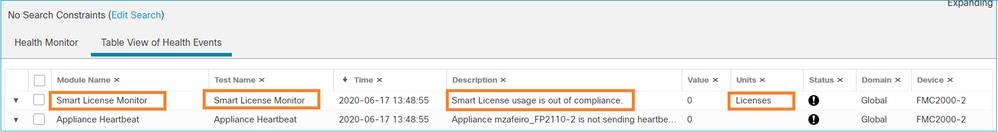
Controleer het eventlogboek aan de Cisco License Central Side
Als de FMC verbinding kan maken met Cisco License Central, controleert u het gebeurtenissenlogboek van de connectiviteit in Inventory > gebeurtenissenlogboek. Controleer of er dergelijke gebeurtenislogboeken of foutlogboeken zijn in de Cisco License Central. Als er geen probleem is met de waarden/werking van de FMC-site en er geen gebeurtenislogboek is aan de Cisco License Central-kant, bestaat de mogelijkheid dat het een probleem is met de route tussen de FMC en de Cisco License Central.
Veelvoorkomende problemen
Samenvatting van de registratie- en autorisatiestaten:
| Staat van productregistratie |
Staat van gebruiksautorisatie |
Opmerkingen |
| NIET GEREGISTREERD |
-- |
Het VCC bevindt zich in de modus Registratie noch Evaluatie. Dit is de begintoestand na de installatie van de FMC of na het verlopen van de evaluatielicentie van 90 dagen. |
| geregistreerd |
geautoriseerd |
De FMC is geregistreerd bij Cisco License Central en er zijn FTD-apparaten geregistreerd met een geldig abonnement. |
| geregistreerd |
Autorisatie verlopen |
De FMC heeft meer dan 90 dagen niet gecommuniceerd met de Cisco License-backend. |
| geregistreerd |
NIET GEREGISTREERD |
De FMC is geregistreerd bij Cisco License Central, maar er zijn geen FTD-apparaten geregistreerd bij de FMC. |
| geregistreerd |
niet-naleving |
De FMC is geregistreerd bij Cisco License Central, maar er zijn FTD-apparaten geregistreerd met een ongeldig abonnement (en). Een FTD (FP4112)-apparaat maakt bijvoorbeeld gebruik van een THREAT-abonnement, maar met Cisco License Central zijn er geen THREAT-abonnementen beschikbaar voor FP4112. |
| Evaluatie (90 dagen) |
N.v.t. |
De evaluatieperiode is in gebruik, maar er zijn geen FTD-apparaten geregistreerd bij het VCC. |
Casestudy 1. Ongeldig token
Symptoom: registratie bij Cisco License Central mislukt snel (~10s) vanwege een ongeldig token:
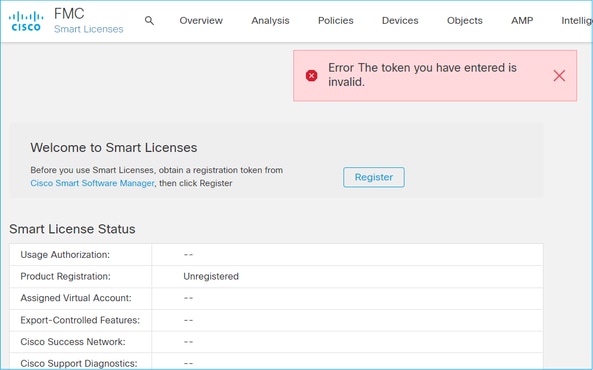
Resolutie: Gebruik een geldig token.
Casestudy 2. Ongeldige DNS
Symptoom: Registratie bij Cisco License Central is na een tijdje mislukt (~25 seconden):
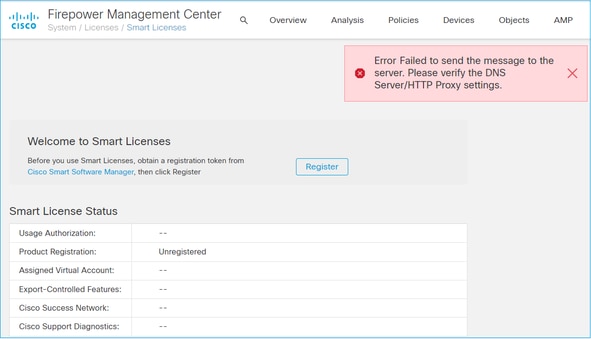
Controleer het bestand /var/log/process_stdout.log. Het DNS-probleem is te zien:
root@FMC2000-2:/Volume/home/admin# cat /var/log/process_stdout.log
2020-06-25 09:05:21 sla[24043]: *Thu Jun 25 09:05:10.989 UTC: CH-LIB-ERROR: ch_pf_curl_send_msg[494],
failed to perform, err code 6, err string "Couldn't resolve host name"
Resolutie: Cisco License Central-hostnaamresolutie is mislukt. De oplossing is om DNS te configureren, indien niet geconfigureerd, of de DNS-problemen op te lossen.
Casestudy 3. Ongeldige tijdwaarden
Symptoom: Registratie bij Cisco License Central is na een tijdje mislukt (ongeveer 25 seconden):
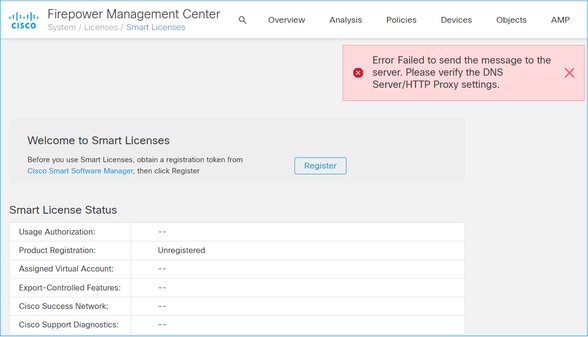
Controleer het bestand /var/log/process_stdout.log. De certificaatproblemen zijn zichtbaar:
2021-06-25 09:22:51 sla[24043]: *Fri Jun 25 09:22:39.716 UTC: CH-LIB-TRACE: ch_pf_curl_request_init[59], request "POST", url "https://tools.cisco.com/its/service/oddce/services/DDCEService"
2021-06-25 09:22:51 sla[24043]: *Fri Jun 25 09:22:39.716 UTC: CH-LIB-TRACE: ch_pf_curl_post_prepare[299], https related setting
2021-06-25 09:22:51 sla[24043]: *Fri Jun 25 09:22:39.716 UTC: CH-LIB-TRACE: ch_pf_curl_post_prepare[302], set ca info
2021-06-25 09:22:51 sla[24043]: *Fri Jun 25 09:22:39.716 UTC: CH-LIB-TRACE: ch_pf_curl_head_init[110], init msg header
2021-06-25 09:22:51 sla[24043]: *Fri Jun 25 09:22:40.205 UTC: CH-LIB-ERROR: ch_pf_curl_send_msg[494],
failed to perform, err code 60, err string "SSL peer certificate or SSH remote key was not OK"
2021-06-25 09:22:51 sla[24043]: *Fri Jun 25 09:22:40.205 UTC: CH-LIB-TRACE: ch_pf_http_unlock[330], unlock http mutex.
2021-06-25 09:22:51 sla[24043]: *Fri Jun 25 09:22:40.205 UTC: CH-LIB-TRACE: ch_pf_send_http[365], send http msg, result 30
2021-06-25 09:22:51 sla[24043]: *Fri Jun 25 09:22:40.205 UTC: CH-LIB-TRACE: ch_pf_curl_is_cert_issue[514],
cert issue checking, ret 60, url https://tools.cisco.com/its/service/oddce/services/DDCEService
Controleer de FMC-tijdwaarde:
root@FMC2000-2:/Volume/home/admin# date
Fri Jun 25 09:27:22 UTC 2021
Casestudy 4. Geen abonnement
Als er geen licentieabonnement is voor een specifieke functie, is de FMC-implementatie niet mogelijk:
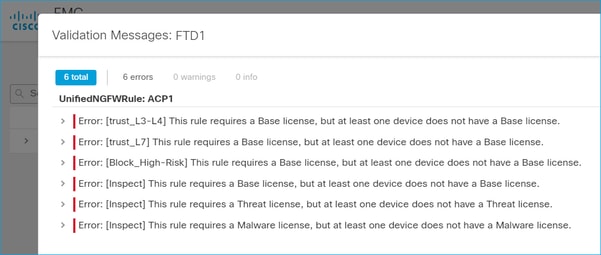
Resolutie: Het is noodzakelijk om het vereiste abonnement op het apparaat aan te schaffen en toe te passen.
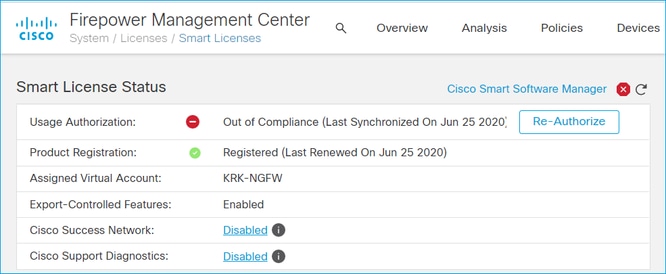
Casestudy 5. Out-of-compliance (OOC)
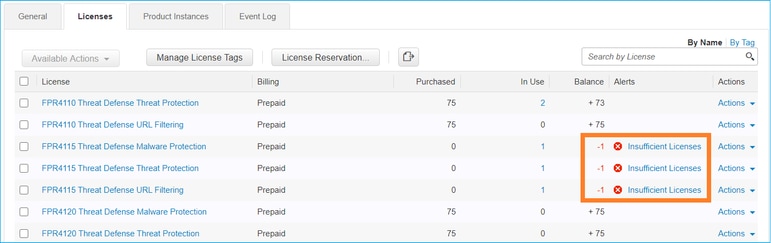
Als er geen recht is op FTD-abonnementen, gaat de FMC Smart License naar de out-of-compliance (OOC)-status:
Controleer in Cisco License Central de waarschuwingen op fouten:
Casestudy 6. Geen sterke codering
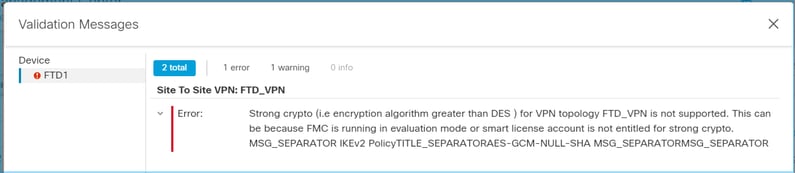
Als alleen de basislicentie wordt gebruikt, is de DES-codering (Data Encryption Standard) ingeschakeld in de FTD LINA-engine. In dat geval mislukken implementaties zoals L2L Virtual Private Network (VPN) met sterkere algoritmen:
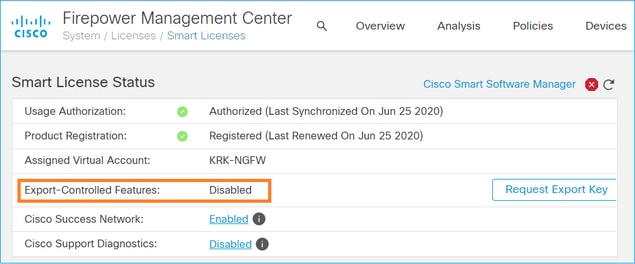
Resolutie: Registreer de FMC bij Cisco License Central en heb een Strong Encryption-attribuut ingeschakeld.
Aanvullende opmerkingen
Kennisgeving van Smart License State instellen
E-mailbericht door Cisco License Central
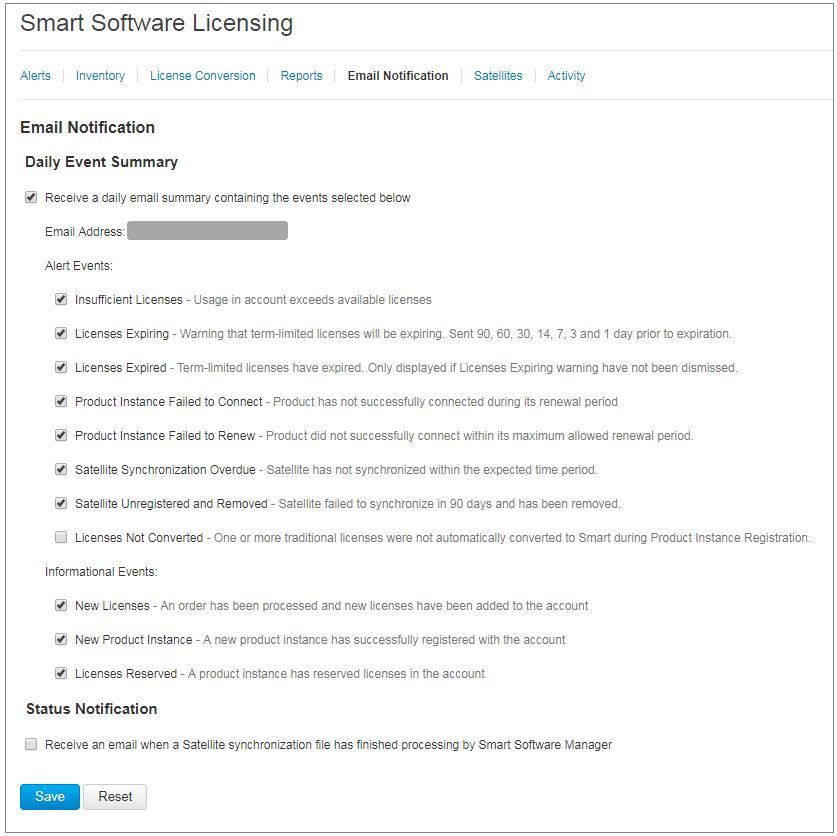
Aan de Cisco License Central-zijde biedt Cisco License Central Email Notification de mogelijkheid om samenvattende e-mails te ontvangen voor verschillende evenementen. Bijvoorbeeld een melding voor een gebrek aan licentie of voor licenties die op het punt staan te verlopen. Meldingen van een verbinding met een productinstantie of van een update kunnen worden ontvangen.
Deze functie is zeer nuttig om het optreden van functionele beperkingen als gevolg van het verlopen van de licentie op te merken en te voorkomen.
Ontvang gezondheidswaarschuwingen van het FMC
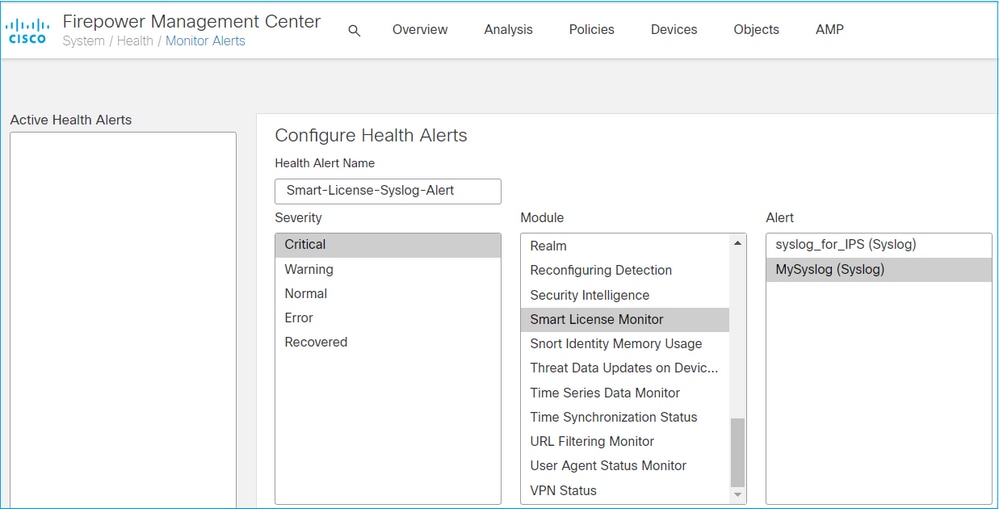
Aan de kant van het FMC is het mogelijk om een waarschuwingsbericht voor de gezondheidsmonitor te configureren en een waarschuwingsbericht te ontvangen over een gezondheidsgebeurtenis. De Smart License Monitor van de module is beschikbaar om de status van de Smart License te controleren. De monitorwaarschuwing ondersteunt Syslog, Email en SNMP trap.
Dit is een configuratievoorbeeld om een Syslog-bericht op te halen wanneer zich een Smart License-monitorgebeurtenis voordoet:
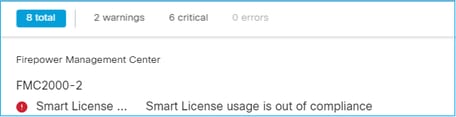
Dit is een voorbeeld van een gezondheidswaarschuwing:
Het Syslog-bericht dat door het VCC wordt gegenereerd, is:
Mar 13 18:47:10 xx.xx.xx.xx Mar 13 09:47:10 FMC : HMNOTIFY: Smart License Monitor (Sensor FMC): Severity: critical: Smart License usage is out of compliance
Raadpleeg Gezondheidsmonitoring voor meer informatie over waarschuwingen van de gezondheidsmonitor.
Meerdere FMC's op hetzelfde slimme account
Wanneer meerdere FMC's op dezelfde Smart Account worden gebruikt, moet elke FMC-hostnaam uniek zijn. Wanneer meerdere FMC's in Cisco License Central worden beheerd, moet de hostnaam van elke FMC uniek zijn om elke FMC te kunnen onderscheiden. Dit is handig voor FMC Smart License onderhoud in bedrijf.
FMC moet internetconnectiviteit behouden
Na registratie controleert de FMC elke 30 dagen de Smart License Cloud en de licentiestatus. Als het VCC 90 dagen niet kan communiceren, blijft de gelicentieerde functie behouden, maar blijft deze in de status Verlopen van autorisatie. Zelfs in deze staat probeert het FMC continu verbinding te maken met de Smart License Cloud.
Meerdere FMCv implementeren
Wanneer het Firepower-systeem in een virtuele omgeving wordt gebruikt, wordt kloon (warm of koud) niet officieel ondersteund. Elk virtueel Firepower Management Center (FMCv) is uniek omdat het verificatiegegevens bevat. Als u meerdere FMCv's wilt implementeren, moet de FMCv één voor één worden gemaakt vanuit het OVF-bestand (Open Virtualization Format). Raadpleeg de snelstartgids van Cisco Firepower Management Center for Virtual VMware Deployment voor meer informatie over deze beperking.
Veelgestelde vragen (FAQ)
In FTD HA, hoeveel apparaatlicenties zijn vereist?
Wanneer twee FTD's worden gebruikt in High Availability, is voor elk apparaat een licentie vereist. Er zijn bijvoorbeeld twee Threat- en Malware-licenties nodig als de functie Intrusive Protection System (IPS) en Advanced Malware Protection (AMP) op het FTD HA-paar worden gebruikt.
Waarom worden er geen AnyConnect-licenties gebruikt door FTD?
Zorg ervoor dat de AnyConnect-licentie is ingeschakeld nadat de FMC zich heeft geregistreerd bij de Smart Account. Om de licentie in te schakelen, navigeert u naar FMC > Apparaten, kiest u uw apparaat en selecteert u Licentie. Selecteer het pictogram Pencil, kies de licentie die is gedeponeerd in de Smart Account en selecteer Opslaan.
Waarom is er slechts één AnyConnect-licentie 'In gebruik' in het Smart-account wanneer 100 gebruikers zijn verbonden?
Dit is te verwachten gedrag, omdat Smart Account het aantal apparaten bijhoudt waarop deze licentie is ingeschakeld, niet het aantal actieve gebruikers dat is verbonden.
Wat betekent de AnyConnect-licentie niet voor het apparaat na de configuratie en implementatie van een VPN voor externe toegang door de FMC?
Zorg ervoor dat de FMC is geregistreerd in de Smart License Cloud. Het verwachte gedrag is dat de configuratie voor externe toegang niet kan worden geïmplementeerd wanneer de FMC niet is geregistreerd of zich in de evaluatiemodus bevindt. Als de FMC is geregistreerd, moet u ervoor zorgen dat de AnyConnect-licentie in uw Smart-account aanwezig is en aan het apparaat wordt toegewezen.
Als u een licentie wilt toewijzen, navigeert u naar FMC-apparaten, selecteert u uw apparaat, Licentie (potloodpictogram). Kies de licentie in de Smart Account en selecteer Opslaan.
Wat betekent Remote Access VPN met SSL niet kan worden geïmplementeerd wanneer Export-Controlled Features (Strong-crypto) zijn uitgeschakeld, wat betekent dat er een implementatie van een Remote Access VPN-configuratie is?
Voor de VPN voor externe toegang die op de FTD wordt geïmplementeerd, is een sterke coderingslicentie vereist om te worden ingeschakeld. Zorg ervoor dat een Strong Encryption-licentie is ingeschakeld op de FMC. Om de status van de Strong Encryption-licentie te controleren, bladert u naar het FMC-systeem > Licenties > Smart Licensing en controleert u of de exportgestuurde functies zijn ingeschakeld.
Hoe schakel ik een sterke coderingslicentie in als exportgestuurde functies zijn uitgeschakeld?
Deze functionaliteit wordt automatisch ingeschakeld als het token dat wordt gebruikt tijdens de registratie van het FMC in de Smart Account Cloud de optie Exportgestuurde functionaliteit toestaan op de producten die zijn geregistreerd met dit token ingeschakeld. Als de token deze optie niet heeft ingeschakeld, verwijdert u de FMC en registreert u deze opnieuw met deze optie ingeschakeld.
Wat als de optie Exportgestuurde functionaliteit toestaan op de producten die met dit token zijn geregistreerd, niet beschikbaar is wanneer het token wordt gegenereerd?
Neem contact op met uw Cisco Account team.
Wat betekent de fout Sterke crypto (dat wil zeggen, encryptie-algoritme groter dan DES) voor VPN-topologie s2s wordt niet ondersteund?
Deze fout wordt weergegeven wanneer de FMC de evaluatiemodus gebruikt of de Smart License Account geen recht heeft op een Strong Encryption-licentie. Controleer of het VCC is geregistreerd bij de Licentieautoriteit en laat exportgecontroleerde functionaliteit toe op de producten die met dit token zijn geregistreerd, is ingeschakeld. Als de Smart Account geen Strong Encryption-licentie mag gebruiken, is de implementatie van VPN Site-to-Site-configuratie met cijfers die sterker zijn dan DES niet toegestaan.
Waarom ontvang ik een Out of Compliance-status op het FMC?
Het apparaat kan niet meer aan de vereisten voldoen wanneer een van de beheerde apparaten niet-beschikbare licenties gebruikt.
Hoe corrigeer ik de Out of Compliance-status?
Voer de volgende stappen uit in de Firepower Configuration Guide:
- Kijk in het gedeelte Smart Licenses onderaan de pagina om te bepalen welke licenties nodig zijn.
- Koop de vereiste licenties via uw gebruikelijke kanalen.
- Controleer in Cisco License Central of de licenties in uw virtuele account worden weergegeven.
- Selecteer in het VCC Systeem > Licenties > Slimme licenties.
- Selecteer Opnieuw autoriseren.
Vind de volledige procedure in Licensing the Firepower System.
Wat zijn de Firepower Threat Defense Base-functies?
De basislicentie maakt het mogelijk:
- Configuratie van FTD-apparaten naar switch en route (inclusief DHCP-relais en NAT).
- Configuratie van FTD-apparaten in een hoge beschikbaarheid (HA) -modus.
- Configuratie van beveiligingsmodules als een cluster binnen een Firepower 9300-chassis (intra-chassiscluster).
- Configuratie van apparaten uit de Firepower 9300- of Firepower 4100-reeks (FTD) als cluster (interchassiscluster).
- Configuratie van gebruikers- en toepassingscontrole en toevoeging van gebruikers- en toepassingsvoorwaarden aan toegangscontroleregels.
Hoe krijg ik een Firepower Threat Defense Base Features License?
Een basislicentie wordt automatisch meegeleverd bij elke aankoop van een virtueel apparaat voor Firepower Threat Defense of Firepower Threat Defense. Het wordt automatisch toegevoegd aan uw Smart Account wanneer FTD zich registreert bij de FMC.
Welke IP-adressen moeten worden toegestaan op het pad tussen de FMC en de Smart License Cloud?
Het FMC gebruikt het IP-adres op poort 443 om te communiceren met de Smart License Cloud.
Dat IP-adres (https://
- 72.163.4.38
- 173.37.145.8
Voor FMC-versies hoger dan 7.3 maakt het verbinding met https://
- 146 112 59 81
Gerelateerde informatie
Revisiegeschiedenis
| Revisie | Publicatiedatum | Opmerkingen |
|---|---|---|
7.0 |
04-Jun-2026
|
Vervang verwijzingen naar "Cisco Smart Software Manager (SSM)" door "Cisco License Central." |
6.0 |
06-Mar-2026
|
Hercertificatie, opmaak, koppelingen, stijl en alt-tekst. |
5.0 |
14-Aug-2024
|
hercertificering |
4.0 |
07-May-2024
|
Bijgewerkt met smartreceiver.cisco.com voor FMC 7.3+ versies |
3.0 |
13-Sep-2022
|
Hercertificering. |
2.0 |
20-Jul-2022
|
Dit document opnieuw gecertificeerd en CCW-analyse en wijzigingen uitgevoerd om de Cisco.com PVS te verbeteren. |
1.0 |
20-Jul-2020
|
Eerste vrijgave |
 Feedback
