Implementeer directe internettoegang voor SDWAN
Inleiding
In dit document wordt beschreven hoe Cisco SD-WAN DIA moet worden geïmplementeerd. Het verwijst naar de configuratie wanneer het internetverkeer rechtstreeks vanuit de router uitbreekt.
Voorwaarden
Vereisten
Cisco raadt kennis van de volgende onderwerpen aan:
- Network Address Translation (NAT)
-
Cisco Software-defined Wide Area Network (SD-WAN)
Gebruikte componenten
De informatie in dit document is gebaseerd op de volgende software- en hardware-versies:
- Cisco vManage versie 20.6.3
- Cisco WAN Edge Router 17.4.2
De informatie in dit document is gebaseerd op de apparaten in een specifieke laboratoriumomgeving. Alle apparaten die in dit document worden beschreven, hadden een opgeschoonde (standaard)configuratie. Als uw netwerk live is, moet u zorgen dat u de potentiële impact van elke opdracht begrijpt.
Netwerkdiagram
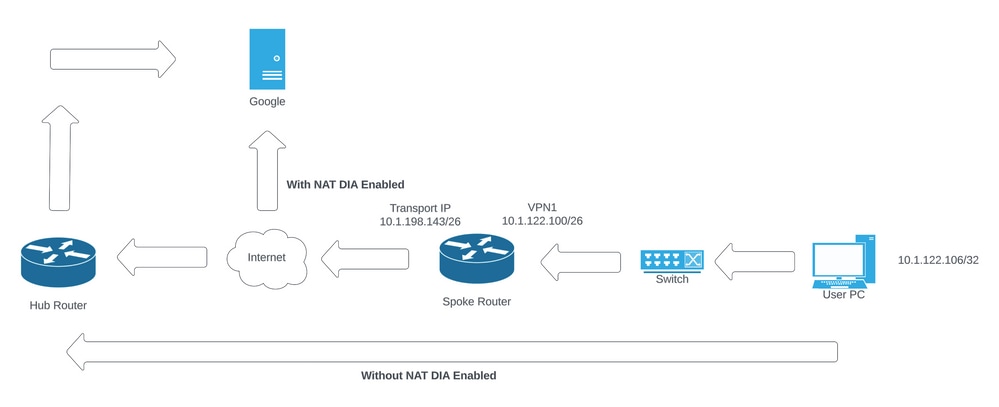 Netwerktopologie
Configuratie
DIA op Cisco SD-WAN-routers is in twee stappen ingeschakeld:
- NAT inschakelen op de transportinterface.
- Direct verkeer van een VPN-dienst met een statische route of een gecentraliseerd gegevensbeleid.
NAT inschakelen op de transportinterface
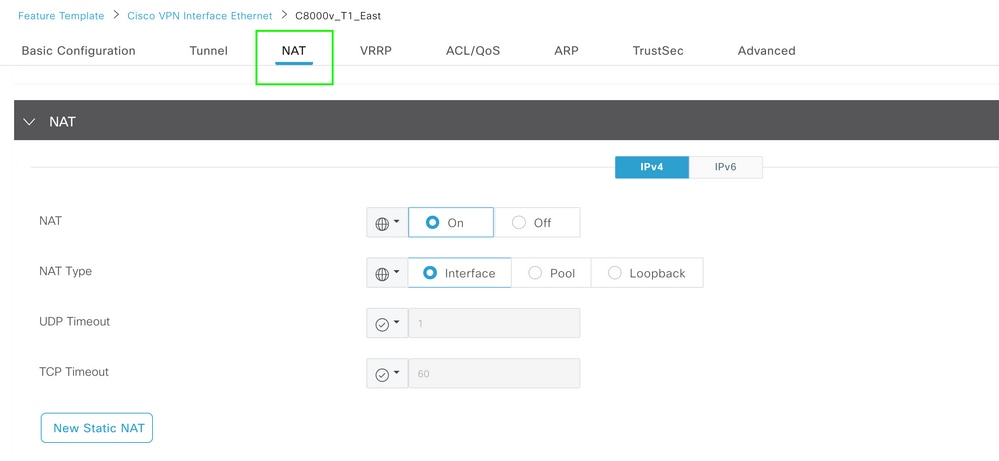 VPN-interface NAT-sjabloon
Zo ziet de configuratie er na de NAT (na activering) uit:
ip nat inside source list nat-dia-vpn-hop-access-list interface GigabitEthernet2 overload
ip nat translation tcp-timeout 3600
ip nat translation udp-timeout 60

interface GigabitEthernet2
ip nat outside
Direct verkeer van Service VPN
Dit kan op twee manieren worden bereikt:
- Statische NAT-route: Een statische NAT-route moet worden gemaakt onder de VPN 1-functiesjabloon van de service.
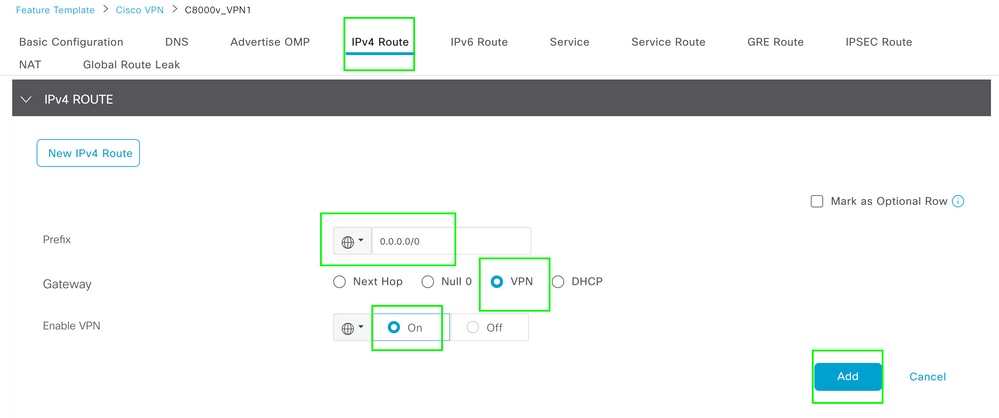 VPN 1 IPV4-routesjabloon
Deze lijn wordt geduwd als onderdeel van de configuratie:
ip nat route vrf 1 0.0.0.0 0.0.0.0 global
Gecentraliseerd gegevensbeleid
1. Maak een lijst met voorvoegsels voor gegevens, zodat specifieke gebruikers via DIA toegang hebben tot internet.
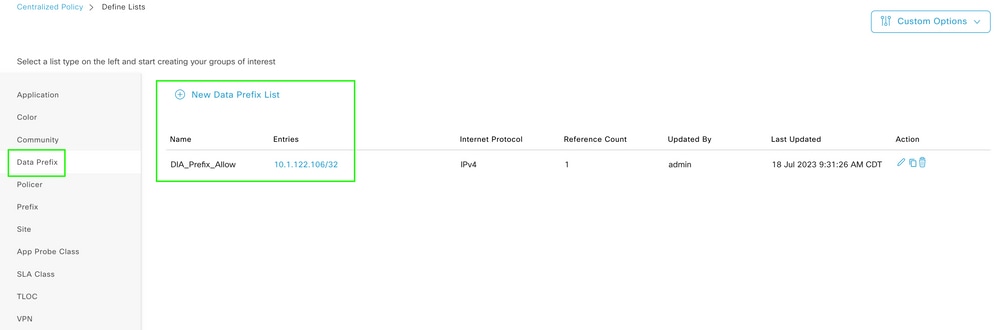 Lijst met voorvoegsels voor aangepaste gegevens voor gecentraliseerd beleid
2. Maak een VPN-lijst, zodat specifieke VPN-gebruikers verkeer kunnen initiëren.
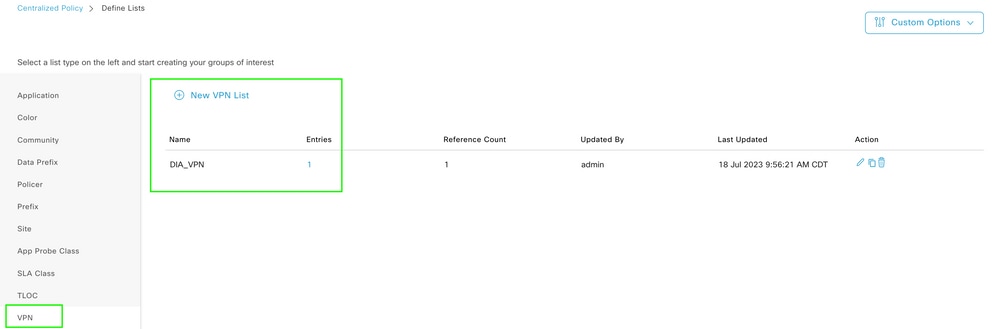 Aangepaste VPN-lijst met gecentraliseerd beleid
3. Maak een sitelijst; hiermee kan het beleid worden toegepast op een specifieke site.
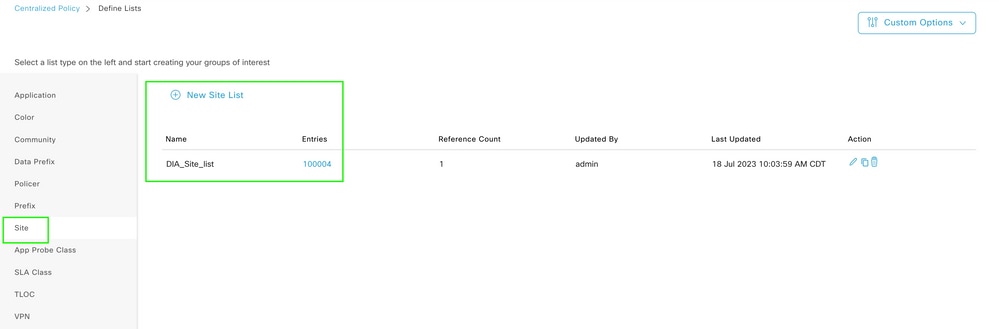 Aangepaste sitelijst met gecentraliseerd beleid
4. Maak een aangepast gegevensbeleid dat overeenkomt met het voorvoegsel brongegevens. Stel vervolgens de actie in om NAT VPN 0 te gebruiken, zodat deze naar DIA kan gaan.
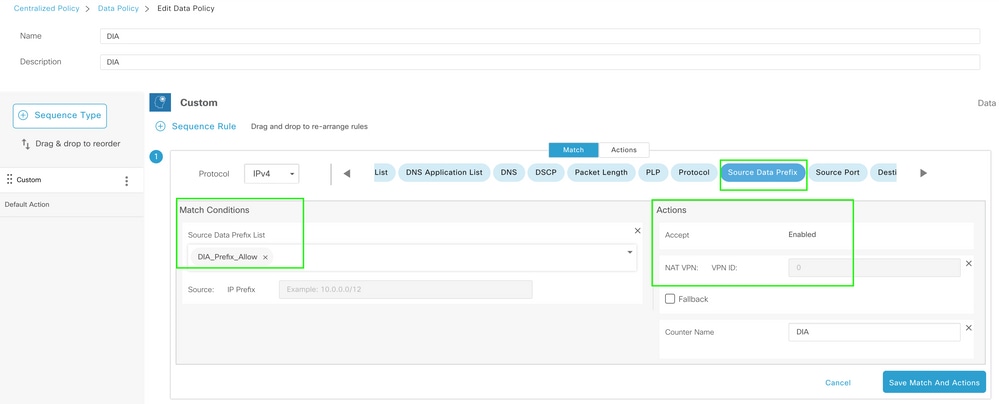 Gecentraliseerd gegevensbeleid
5. De richting van dit beleid moet van de dienstenkant zijn.
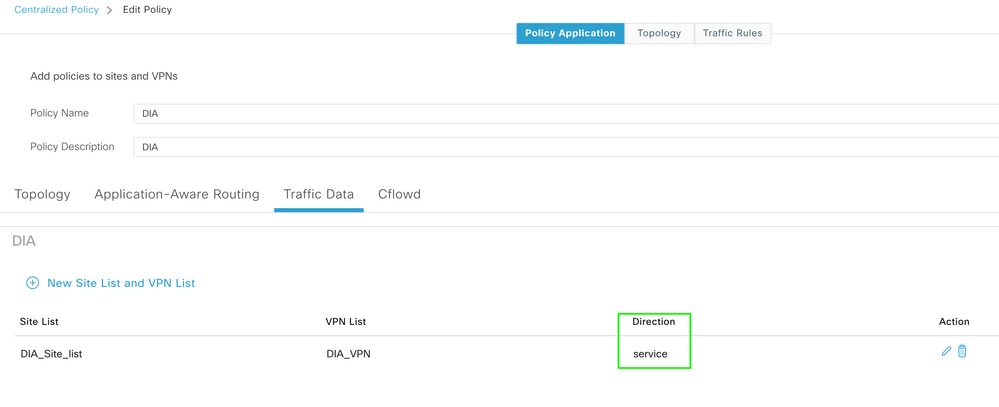 verkeersgegevensregel
6. Dit is het voorbeeld voor het gecentraliseerde gegevensbeleid:
viptela-policy:policy
 data-policy _DIA_VPN_DIA
  vpn-list DIA_VPN
    sequence 1
     match
      source-data-prefix-list DIA_Prefix_Allow
     !
     action accept
      nat use-vpn 0
      count DIA_1164863292
     !
    !
  default-action accept
 !
 lists
  data-prefix-list DIA_Prefix_Allow
   ip-prefix 10.1.122.106/32
  !
  site-list DIA_Site_list
   site-id 100004
  !
  vpn-list DIA_VPN
   vpn 1
  !
 !
!
apply-policy
 site-list DIA_Site_list
  data-policy _DIA_VPN_DIA from-service
 !
!
Verificatie
Zonder DIA
De volgende uitvoer legt vast wanneer NAT DIA niet is ingeschakeld aan de servicekant:
cEdge_Site1_East_01#show ip route vrf 1 nat-route

Routing Table: 1
Codes: L - local, C - connected, S - static, R - RIP, M - mobile, B - BGP
       D - EIGRP, EX - EIGRP external, O - OSPF, IA - OSPF inter area
       N1 - OSPF NSSA external type 1, N2 - OSPF NSSA external type 2
       E1 - OSPF external type 1, E2 - OSPF external type 2, m - OMP
       n - NAT, Ni - NAT inside, No - NAT outside, Nd - NAT DIA
       i - IS-IS, su - IS-IS summary, L1 - IS-IS level-1, L2 - IS-IS level-2
       ia - IS-IS inter area, * - candidate default, U - per-user static route
       H - NHRP, G - NHRP registered, g - NHRP registration summary
       o - ODR, P - periodic downloaded static route, l - LISP
       a - application route
       + - replicated route, % - next hop override, p - overrides from PfR
       & - replicated local route overrides by connected

Gateway of last resort is not set

cEdge_Site1_East_01#
Gebruikers van VPN 1 hebben standaard geen toegang tot internet:
C:\Users\Administrator>ping 8.8.8.8

Pinging 8.8.8.8 with 32 bytes of data:
Reply from 10.1.122.100: Destination host unreachable.
Reply from 10.1.122.100: Destination host unreachable.
Reply from 10.1.122.100: Destination host unreachable.
Reply from 10.1.122.100: Destination host unreachable.

Ping statistics for 8.8.8.8:
Packets: Sent = 4, Received = 4, Lost = 0 (0% loss),

C:\Users\Administrator>
Met DIA
Statische NAT-route: de volgende uitvoer legt NAT DIA vast, die is ingeschakeld aan de servicekant:
cEdge_Site1_East_01#show ip route vrf 1 nat-route

Routing Table: 1
Codes: L - local, C - connected, S - static, R - RIP, M - mobile, B - BGP
       D - EIGRP, EX - EIGRP external, O - OSPF, IA - OSPF inter area
       N1 - OSPF NSSA external type 1, N2 - OSPF NSSA external type 2
       E1 - OSPF external type 1, E2 - OSPF external type 2, m - OMP
       n - NAT, Ni - NAT inside, No - NAT outside, Nd - NAT DIA
       i - IS-IS, su - IS-IS summary, L1 - IS-IS level-1, L2 - IS-IS level-2
       ia - IS-IS inter area, * - candidate default, U - per-user static route
       H - NHRP, G - NHRP registered, g - NHRP registration summary
       o - ODR, P - periodic downloaded static route, l - LISP
       a - application route
       + - replicated route, % - next hop override, p - overrides from PfR
       & - replicated local route overrides by connected

Gateway of last resort is 0.0.0.0 to network 0.0.0.0

n*Nd  0.0.0.0/0 [6/0], 01:41:46, Null0

cEdge_Site1_East_01#
Gebruikers in VPN 1 kunnen nu het internet bereiken:
C:\Users\Administrator>ping 8.8.8.8

Pinging 8.8.8.8 with 32 bytes of data:
Reply from 8.8.8.8: bytes=32 time=1ms TTL=52
Reply from 8.8.8.8: bytes=32 time=1ms TTL=52
Reply from 8.8.8.8: bytes=32 time=1ms TTL=52
Reply from 8.8.8.8: bytes=32 time=1ms TTL=52

Ping statistics for 8.8.8.8:
Packets: Sent = 4, Received = 4, Lost = 0 (0% loss),
Approximate round trip times in milli-seconds:
Minimum = 1ms, Maximum = 1ms, Average = 1ms

C:\Users\Administrator>
De volgende output legt NAT Translations vast:
cEdge_Site1_East_01#sh ip nat translations
Pro  Inside global         Inside local          Outside local         Outside global
icmp 10.1.198.143:1        10.1.122.106:1        8.8.8.8:1             8.8.8.8:1

Total number of translations: 1
De volgende opdracht legt vast welk pad het pakket moet nemen:
cEdge_Site1_East_01#show sdwan policy service-path vpn 1 interface GigabitEthernet 4 source-ip 10.1.122.106 dest-ip 8.8.8.8 protocol 1
Next Hop: Remote
  Remote IP: 10.1.198.129, Interface GigabitEthernet2 Index: 8
Gecentraliseerd gegevensbeleid
Zodra het gecentraliseerde gegevensbeleid naar vSmart is gedrukt, kan de opdracht show sdwan policy from vsmart data-policy op het WAN Edge-apparaat worden gebruikt om te controleren welk beleid het apparaat heeft ontvangen:
cEdge_Site1_East_01#show sdwan policy from-vsmart data-policy
from-vsmart data-policy _DIA_VPN_DIA
 direction from-service
 vpn-list DIA_VPN
  sequence 1
   match
    source-data-prefix-list DIA_Prefix_Allow
   action accept
    count DIA_1164863292
    nat use-vpn 0
    no nat fallback
  default-action accept

cEdge_Site1_East_01#
Gebruikers in VPN 1 kunnen nu het internet bereiken:
C:\Users\Administrator>ping 8.8.8.8

Pinging 8.8.8.8 with 32 bytes of data:
Reply from 8.8.8.8: bytes=32 time=4ms TTL=52
Reply from 8.8.8.8: bytes=32 time=1ms TTL=52
Reply from 8.8.8.8: bytes=32 time=1ms TTL=52
Reply from 8.8.8.8: bytes=32 time=1ms TTL=52

Ping statistics for 8.8.8.8:
Packets: Sent = 4, Received = 4, Lost = 0 (0% loss),
Approximate round trip times in milli-seconds:
Minimum = 1ms, Maximum = 4ms, Average = 1ms

C:\Users\Administrator>
De volgende opdracht legt vast welk pad het pakket moet nemen:
cEdge_Site1_East_01#show sdwan policy service-path vpn 1 interface GigabitEthernet 4 source-ip 10.1.122.106 dest-ip 8.8.8.8 protocol 1
Next Hop: Remote
  Remote IP: 10.1.198.129, Interface GigabitEthernet2 Index: 8
De volgende output legt NAT Translations vast:
cEdge_Site1_East_01#sh ip nat translations
Pro  Inside global         Inside local          Outside local         Outside global
icmp 10.1.198.143:1        10.1.122.106:1        8.8.8.8:1             8.8.8.8:1

Total number of translations: 1
Deze uitvoer vangt de tellerstappen:
cEdge_Site1_East_01#show sdwan policy data-policy-filter
data-policy-filter _DIA_VPN_DIA
 data-policy-vpnlist DIA_VPN
  data-policy-counter DIA_1164863292
   packets 4
   bytes   296
  data-policy-counter default_action_count
   packets 0
   bytes   0

cEdge_Site1_East_01#
Deze uitvoer legt het verkeer vast dat is geblokkeerd omdat het bron-IP niet behoort tot de lijst met prefixen voor gegevens:
cEdge_Site1_East_01#show sdwan policy service-path vpn 1 interface GigabitEthernet 4 source-ip 10.1.122.107 dest-ip 8.8.8.8 protocol 1
Next Hop: Blackhole

cEdge_Site1_East_01#
Revisiegeschiedenis
| Revisie | Publicatiedatum | Opmerkingen |
|---|---|---|
2.0 |
08-Oct-2026
|
Bijgewerkte titel, spelling, grammatica, spatiëring, ingevoegde horizontale lijnen naar afzonderlijke secties voor leesbaarheid. |
1.0 |
24-Jul-2023
|
Eerste vrijgave |

 Feedback
Contact Cisco
- Een ondersteuningscase openen

- (Vereist een Cisco-servicecontract)