Implementeer QoS in Cisco SD-WAN

Downloadopties
Inclusief taalgebruik
De documentatie van dit product is waar mogelijk geschreven met inclusief taalgebruik. Inclusief taalgebruik wordt in deze documentatie gedefinieerd als taal die geen discriminatie op basis van leeftijd, handicap, gender, etniciteit, seksuele oriëntatie, sociaaleconomische status of combinaties hiervan weerspiegelt. In deze documentatie kunnen uitzonderingen voorkomen vanwege bewoordingen die in de gebruikersinterfaces van de productsoftware zijn gecodeerd, die op het taalgebruik in de RFP-documentatie zijn gebaseerd of die worden gebruikt in een product van een externe partij waarnaar wordt verwezen. Lees meer over hoe Cisco gebruikmaakt van inclusief taalgebruik.
Over deze vertaling
Cisco heeft dit document vertaald via een combinatie van machine- en menselijke technologie om onze gebruikers wereldwijd ondersteuningscontent te bieden in hun eigen taal. Houd er rekening mee dat zelfs de beste machinevertaling niet net zo nauwkeurig is als die van een professionele vertaler. Cisco Systems, Inc. is niet aansprakelijk voor de nauwkeurigheid van deze vertalingen en raadt aan altijd het oorspronkelijke Engelstalige document (link) te raadplegen.
Inhoud
Inleiding
In dit document wordt de Cisco-Viptela-benadering beschreven om Quality of Service (QoS) met Software Defined WAN (SD-WAN) te implementeren. SD-WAN is de meest recente innovatie om te integreren met bedrijven, bedrijven en organisaties over de hele wereld. De nieuwe golf van SD-WAN-technologieën stelt overheden en bedrijven in staat om zonder extra gedoe kritieke toepassingsondersteuning te bieden. Hoewel de cloud het proces van capaciteitprovisioning sterk heeft vereenvoudigd, heeft het verschillende nieuwe uitdagingen op het gebied van QoS-beheer. De nieuwe SD-WAN moet voldoen aan de niveaus van prestaties, betrouwbaarheid en beschikbaarheid die worden geboden door een toepassing en door het platform of de infrastructuur die de toepassing host.
Voorwaarden
Vereisten
Cisco raadt kennis van de volgende onderwerpen aan:
- SD-WAN-oplossing
- Traditionele QoS en beleidsstructuur
Gebruikte componenten
De informatie in dit document is gebaseerd op de volgende software- en hardware-versies:
- Cisco vEdge-hardwareapparaten
- Cisco vEdge-software (VM)
De informatie in dit document is gebaseerd op de apparaten in een specifieke laboratoriumomgeving. Alle apparaten die in dit document worden beschreven, hadden een opgeschoonde (standaard)configuratie. Als uw netwerk live is, moet u zorgen dat u de potentiële impact van elke opdracht begrijpt.
Probleem
Tot voor kort werden netwerken strikt gebouwd op basis van hoe de onderliggende transmissienetwerken zijn. Sommige oplossingen, zoals Multiprotocol Label Switching (MPLS) Traffic Engineering beïnvloedde de padselectie tussen knooppunten, maar elk apparaat van bron tot bestemming moest worden geprogrammeerd om verkeer dat tussen twee eindpunten stroomt toe te staan of te ontkennen en volledig autonome beslissingen te nemen.
De traditionele carrier services zoals een IP VPN of MPLS zijn door velen verondersteld de enige manier te zijn om de QoS-services op betrouwbare wijze aan een organisatie te leveren. Het grootste nadeel van MPLS is de bandbreedte kosten. De consumenten van vandaag zijn steeds meer geïnteresseerd in multimedia-inhoud met bandbreedte, zoals video's en Augmented Reality (AR) / Virtual Reality (VR), en de hoge kosten per megabit die MPLS vereist, kunnen buiten bereik zijn. Ten slotte biedt een MPLS-netwerk geen ingebouwde gegevensbescherming en als het verkeerd wordt geïmplementeerd, kan het het netwerk openen voor kwetsbaarheden.
Ook vanuit het oogpunt van beveiliging is MPLS-verkeer niet standaard versleuteld. MPLS-netwerken bieden veel beveiligingsfuncties, maar hun traditionele VPN-oplossingen zijn niet zonder uitdagingen. Een vooraf gedeelde sleutel wordt gebruikt om VPN IPSec-apparaten te verifiëren, maar om een groot aantal vooraf gedeelde sleutels op meerdere apparaten te beheren, wordt deze niet geschaald en is deze minder veilig.
Oplossing
Aan de andere kant maakt SD-WAN-benadering gebruik van gecentraliseerde WAN-controllers om alle aangrenzende knooppunten in het netwerk te hosten en te beheren. Het biedt flexibiliteit bij het creëren en handhaven van beleid. Aangezien elk apparaat alleen peers met controllers voor connectiviteit en besturingsplanbeleid om dataverkeer tussen serviceknooppunten door te geven, kunnen deze dynamisch worden aangepast op basis van de algehele zichtbaarheid in netwerkomstandigheden. Zoals hier wordt getoond, adverteert elke router zijn lokale informatie aan de controller. Hierdoor kan de gegevensstroom gemakkelijk worden gemanipuleerd door de centrale controller met behulp van beleid dat op elke lokale router wordt afgedwongen.
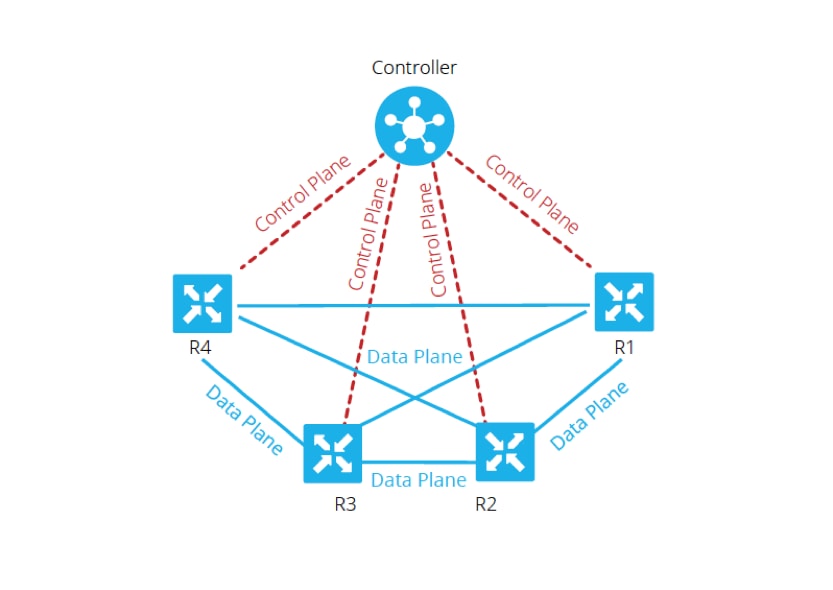
In dit voorbeeld hebben R1 en R4 geen paarsgewijze nabijheid, alleen het gegevensplaatpad. Daarom regelt en wijzigt de centrale controller eenvoudig de verkeersstroom. Het kan bijvoorbeeld alle voorvoegsels van R1 besturen die via R3 naar R4 worden geadverteerd, of dat bepaalde voorvoegsels via R3 naar R4 worden geadverteerd, terwijl bepaalde voorvoegsels rechtstreeks vanuit R1 worden geadverteerd, waar R3 een toepassingspunt kan zijn voor een firewallbeleid. Deze aanpak vermindert drastisch het volume van dataplanebeleid dat op elke router zou moeten worden geïmplementeerd, met behulp van traditionele netwerktopologieën. SD-WAN is een overlay-netwerk dat beheerders kan helpen om kritisch verkeer te identificeren en het een speciale behandeling te geven in het hele netwerk.
Cisco SD-WAN QoS configureren en implementeren
In het SD-WAN-overlay-netwerk werkt de QoS wanneer het de pakketten onderzoekt die aan de rand van het netwerk binnenkomen. Elk van de vEdge-routers in het netwerk moet zijn geconfigureerd om QoS te leveren. Zodra het SD-WAN-overlay-netwerk en de aansluitingen van het controlevlak operationeel zijn, stroomt het gegevensverkeer automatisch over de IPsec-verbindingen tussen vEdge-routers. De standaardstroom voor het doorsturen van gegevenspakketten kan worden gewijzigd wanneer een gecentraliseerd gegevensbeleid of een gelokaliseerd gegevensbeleid worden gemaakt en toegepast.
Het gecentraliseerde gegevensbeleid geeft de controle om het verkeerspad te beheren dat door het netwerk wordt gerouteerd en het verkeer kan worden beheerd (toestaan of blokkeren) op basis van de velden adres, poort en Differentiated Services Code Point (DSCP) in de IP-header van het pakket.
Het gelokaliseerde gegevensbeleid kan de stroom van gegevensverkeer naar en uit de interfaces van een vEdge-router regelen en maakt functies zoals QoS mogelijk. Het beleid kan worden geactiveerd als u de toegangslijsten toepast, hetzij in de uitgaande of in de inkomende richting.
Elke interface heeft acht wachtrijen op hardware vEdge-routers, genummerd van 0 tot 7. Wachtrij 0 is gereserveerd en wordt gebruikt voor zowel controleverkeer als LLQ-verkeer (low-latency queuing). Voor LLQ moet elke klasse die is toegewezen aan wachtrij 0 ook worden geconfigureerd om LLQ te gebruiken. Alle verkeersleiding wordt doorgegeven. De wachtrijen 1 tot en met 7 zijn beschikbaar voor dataverkeer.
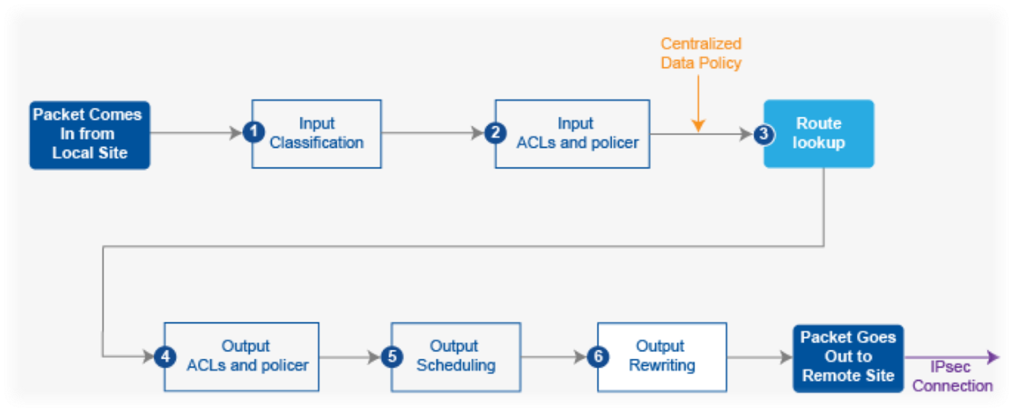
Zoals geïllustreerd in afbeelding 2, worden de QoS-beleidslijnen toegepast op een gegevenspakket zoals het van de ene tak naar de andere wordt verzonden:
1. Invoer classificeren - Het inkomende verkeer kan worden geclassificeerd door elk pakket te koppelen aan een verzendklasse. Forwarding classes groeperen gegevenspakketten en wijzen pakketten toe aan uitvoerwachtrijen voor verzending naar hun bestemming, op basis van de forwarding class.
2. Invoer ACL's en Define Policer - De maximale verkeerssnelheid van verzonden of ontvangen gegevens op een interface kan worden geregeld door het configureren van politieagenten, en een netwerk te partitioneren in meerdere prioriteitsniveaus. Met politieagenten die worden toegepast op inkomende interfaceverkeer, kunt u bronnen besparen door verkeer te laten vallen dat niet via het netwerk hoeft te worden gerouteerd.
3. Route Lookup - vEdge-router controleert de lokale routetabel om te bepalen welke interface het pakket moet gebruiken om zijn bestemming te bereiken.
4. Output ACL's en Politieagent - Verkeer dat in overeenstemming is met de politietarief, wordt verzonden en verkeer dat de politietarief overschrijdt, wordt verzonden met een verminderde prioriteit of wordt gedropt. De politieagenten die op uitgaand interfaceverkeer worden toegepast, regelen de hoeveelheid gebruikte bandbreedte.
5. Uitvoerplanning - De pakketten kunnen prioriteit krijgen door een QoS-kaart voor elke uitvoerwachtrij te configureren om de bandbreedte, de vertragingsbuffergrootte en de prioriteit voor pakketverlies (PLP) van uitvoerwachtrijen te specificeren. Het hangt af van de prioriteit van het verkeer dat u pakketten kunt toewijzen met een hogere of lagere bandbreedte, bufferniveaus en valprofielen.
6. Uitvoer herschrijven - Als u regels herschrijft, kunt u het verkeer in kaart brengen om punten te coderen wanneer het verkeer in het systeem afloopt. Definieer de herschrijfregel om het DSCP-veld van de buitenste IP-header te overschrijven. Pas de herschrijfregel toe op de uitgaande (egress) interface.
QoS-beleid configureren
In deze stappen wordt de configuratie van het gelokaliseerde gegevensbeleid (QoS) beschreven:
Stap 1. Configureer de forwarding classes en mapping naar de output queues. Definieer de klassenkaart om pakketten te classificeren, op basis van belangrijkheid, in geschikte forwardingklassen. Raadpleeg de klassenkaart in een toegangslijst.
policy

 class-map

  class best-effort queue 3

  class bulk-data queue 2

  class critical-data queue 1

  class voice queue 0
Stap 2. Configureer de klassen voor het doorsturen van QoS-planners. Definieer qos-planner en specificeer de snelheid waarmee verkeer op de interface wordt verzonden. Raadpleeg de politieagent in een toegangslijst.
policy

 qos-scheduler be-scheduler

  class                          best-effort

  bandwidth-percent     20

  buffer-percent            20

  scheduling                 wrr

  drops                         red-drop

 !

 qos-scheduler bulk-scheduler

  class                          bulk-data

  bandwidth-percent     20

  buffer-percent            20

  scheduling                 wrr

  drops                         red-drop

 !

 qos-scheduler critical-scheduler

 class                           critical-data

  bandwidth-percent     40

  buffer-percent            40

  scheduling                 wrr

  drops                         red-drop

 !

 qos-scheduler voice-scheduler

  class                          voice

  bandwidth-percent     20

  buffer-percent            20

  scheduling                 llq

  drops                         tail-drop
Stap 3. QoS-planners groeperen en QoS-kaart definiëren:
policy

 qos-map MyQoSMap

  qos-scheduler be-scheduler

  qos-scheduler bulk-scheduler

  qos-scheduler critical-scheduler

  qos-scheduler voice-scheduler
Stap 4. Pas de QoS-kaart toe op de egress-interface:
interface ge0/1

  qos-map  MyQoSMap
Stap 5. Definieer een toegangslijst om gegevenspakketten te classificeren in geschikte doorstuurklassen:
policy

 access-list MyACL

  sequence 10

   match

    dscp 46

   !

   action accept

    class voice

   !

  !

  sequence 20

   match

    source-ip          10.1.1.0/24

    destination-ip   192.168.10.0/24

   !

   action accept

    class bulk-data

    set

     dscp 32

    !

   !

  !

  sequence 30

   match

    destination-ip  192.168.20.0/24

   !

   action accept

    class critical-data

    set

     dscp 22

    !

   !

  !

  sequence 40

   action accept

    class best-effort

    set

     dscp 0

    !

   !

  !

  default-action drop
Stap 6. De toegangslijst toepassen op een interface:
vpn 10

 interface ge0/0

  access-list MyACL in

 !
Gerelateerde informatie
Ideale vereisten om gegarandeerde QoS te bereiken met SD-WAN:
Het is gemakkelijk te begrijpen waarom dit als een oplossing de traditionele MPLS WAN's bedreigt die er zijn, omdat Cisco SD-WAN QoS-oplossing de QoS-niveaus kan leveren die via internet overeenkomen met het gebruik van dynamische methoden. Cisco SD-WAN selecteert dynamisch het meest kosteneffectieve assortiment van privélinks en openbare internetverbindingen. Met SD-WAN zijn applicaties niet overgeleverd aan de standaard bandbreedte, maar in plaats daarvan wordt de verbinding geselecteerd die het meest van toepassing is op elke app.
Ongeacht of MPLS of SD-WAN de beste oplossing is, is het belangrijk op te merken dat de QoS met SD-WAN kan worden bereikt zonder MPLS met een symmetrisch internet zonder pakketverlies met VPN. Als verkeer meerdere sprongen doorkruist via meerdere ISP's, kan een bedrijf niet garanderen hoe bedrijfskritieke en vertragingsgevoelige services zullen presteren. Feit is dat de SD-WAN-producten actieve configuraties nodig hebben om de betrouwbaarheid en QoS van de WAN te verbeteren.
Kortom, SD-WAN is een fantastische technologie die de afhankelijkheid van MPLS-netwerken in de toekomst vermindert. U kunt een deel van het niet-interactieve verkeer naar een breedbandinternetverbinding offloaden. De SD-WAN kan bijvoorbeeld latentiegevoelig verkeer routeren, zoals spraak via een MPLS-link, die QoS garandeert, en al het andere via een breedbandinternetverbinding, of het kan twee breedbandverbindingen combineren om MPLS te benaderen.
Bijgedragen door Cisco-engineers
- Pooja KumawatCisco Advanced Services
 Feedback
Contact Cisco
- Een ondersteuningscase openen

- (Vereist een Cisco-servicecontract)