Snelstartgids - Vereenvoudigde configuratie en beleid voor Catalyst SD-WAN
Inhoud
Inleiding
Dit document beschrijft een snelstartgids voor vereenvoudigde configuratie en beleidsregels in Catalyst SD-WAN.
Samenvatting
Met Cisco Catalyst SD-WAN Software Release 10.12/19.12 wordt aanbevolen dat gebruikers beginnen met de migratie van traditionele configuratie op basis van apparaat- en functiesjablonen naar de nieuwe configuratiebenadering op basis van configuratiegroepen en beleidsgroepen. In dit document worden belangrijke details voor de nieuwe configuratiebenadering beschreven.
Het belangrijkste doel van dit document is om te dienen als een gids voor het beginnen met het gebruik van nieuwe constructies voor Configuratie, Beleid en Onboarding, met de 10.12 gouden release. Het document heeft geen betrekking op toelichtingen van afzonderlijke kenmerken.
Nieuwe implementaties
Als u de nieuwe configuratiebenadering wilt gebruiken, moet u de volgende stappen uitvoeren:
- Netwerk: Definieer de netwerkhiërarchie en systeemconstructies.
- Configuratie: maak configuratie met configuratiegroepen met behulp van de werkstroom.
- Toepassingen: Definieer aangepaste toepassingen, indien nodig, met behulp van de toepassingscatalogus.
- Beleid: beleid maken met behulp van beleidsgroepen.
- Topologie: definieer topologie.
- Aan boord: Onboard en Tag devices.
- Implementeren: configuratiegroepen en beleidsgroepen koppelen en implementeren. Activeer de topologie.
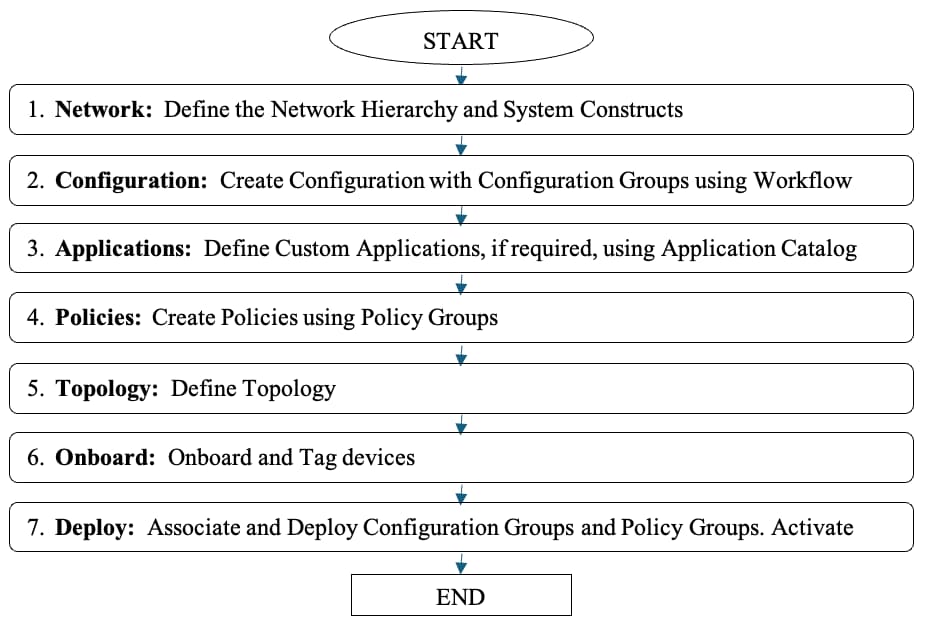 Flowchart voor nieuwe implementaties
Bestaande implementaties
- Voer de stappen uit die worden genoemd in het gedeelte Bestaande implementaties.
- Gebruik de conversietool om bestaande configuratie en beleidsregels om te zetten naar nieuwe configuratiegroepen en beleidsgroepen.
Verbeteringen in gebruikerservaring en operationele vereenvoudiging
Cisco Catalyst SD-WAN biedt een verbeterde gebruikerservaring en vereenvoudigt de werking.
- Common UI: Een nieuw User Experience (UX) framework is geïntroduceerd in Catalyst SD-WAN Manager en andere Cisco-producten, om te zorgen voor consistentie in de UX en een gemeenschappelijke look en feel voor alle producten.
- Configuratie: vereenvoudigde configuratie en beleidsvorming en -implementatie met intuïtieve, op intenties gebaseerde workflows en het gebruik van door Cisco aanbevolen slimme standaardinstellingen.
- Monitoring: rijke inzichten in netwerk- en toepassingsprestaties en -gezondheid met nieuwe widgets en aanpasbare en verbeterde dashboards.
- Problemen oplossen: dynamische site- en netwerktopologieweergaven, contextgebaseerde hulpmiddelen voor probleemoplossing, toegang tot rapporten over netwerk- en toepassingsprestaties op een geplande basis.
Voordelen:
| Gebruiksgemak |
Intuïtieve en begeleide workflows |
| Configuratie-wildgroei |
Verminderde wildgroei (model-agnostisch, hergebruik, structuur) |
| Configuratie maken |
Sneller en eenvoudiger met slimme standaardinstellingen |
| Configuratiewijziging |
Nu wijzigen, later selectief implementeren |
| zichtbaarheid |
Nieuwe dashboards, prestatiebewaking van apps/sites |
| Richtlijnen voor probleemoplossing |
Richtlijnen voor sitetopologie en tools voor probleemoplossing |
De netwerkhiërarchie en systeemconstructies definiëren
netwerkhiërarchie
Biedt een notie van 'hiërarchie', dat wil zeggen, Sites, Regio's en Gebieden, voor het netwerk. Dit kun je doen op basis van je netwerk.
Voorbeeld:
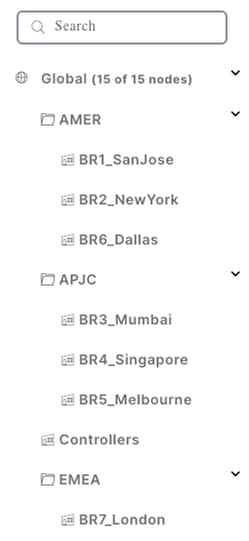 Network Hierarchy Manager (NHM)
Dit helpt bij het definiëren van gebruiksvriendelijke sitenamen, wat helpt om operationele vereenvoudiging te bereiken.
systeemconstructies
Deze pools automatiseren systeem-IP- en site-ID-toewijzingen tijdens de implementatie van de apparaatconfiguratie.
U kunt de IP-pool definiëren voor automatische toewijzingen van systeem-IP. Site-ID wordt toegewezen vanuit de pool Global_Site.
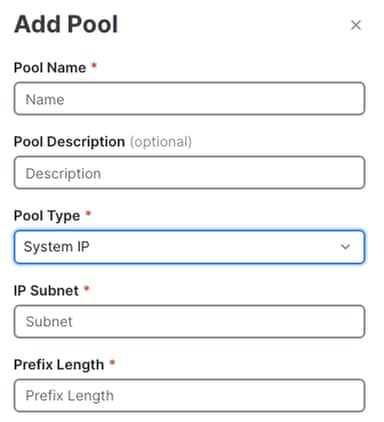 Poolparameters toevoegen
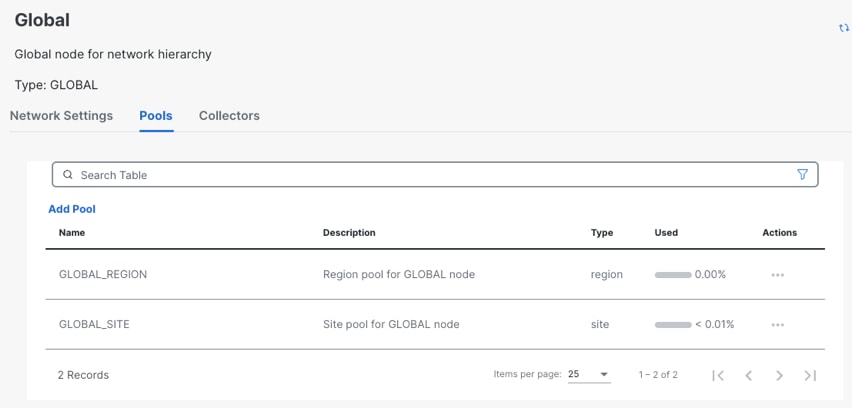 Pools bekijken en beheren
werkstromen
Een workflow is een verzameling begeleide stappen om u te helpen een bepaalde taak eenvoudig uit te voeren.
- Het doel van een workflow is om beginnende gebruikers te helpen eenvoudig configuraties te maken en deze op het apparaat te implementeren.
- De meeste configuratieknoppen/instellingen zijn ingesteld op door Cisco aanbevolen slimme standaardinstellingen.
- Gebruikers moeten slechts een paar configuraties opgeven.
- Geavanceerde configuratieknoppen zijn beschikbaar buiten de werkstroom, waar de configuratiegroep handmatig kan worden bewerkt.
Een werkstroombibliotheek bevat alle beschikbare werkstromen.
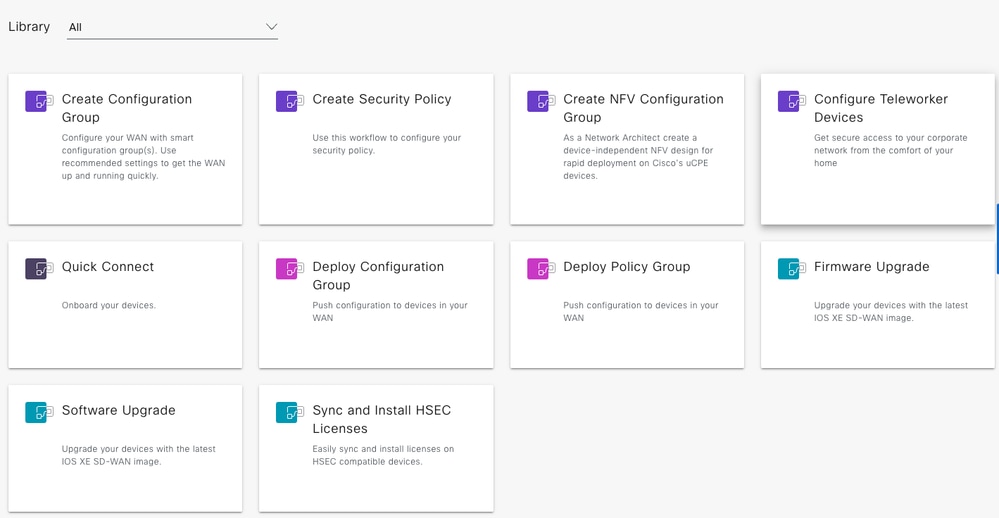 werkstroombibliotheek
Configuratiegroepen
Configuration Groups is een nieuwe benadering van configuratie van verbindingen die is gebaseerd op principes van eenvoud, herbruikbaarheid en structuur.
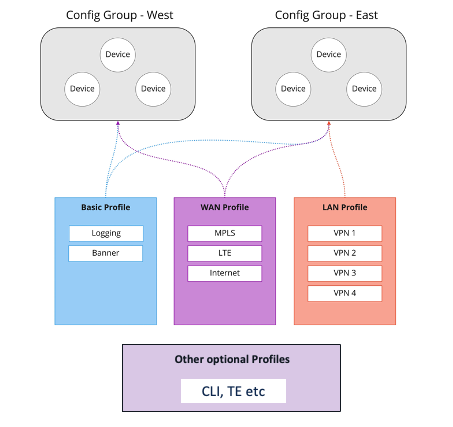 Structuur van configuratiegroepen
Configuratiegroepen:
- Logische groepering van apparaten die een gemeenschappelijk doel binnen het WAN delen.
- De gebruiker definieert en kan deze groepering aanpassen op basis van hun zakelijke behoeften.
Bijvoorbeeld; Oost / West, Amerika / APJC / EMEAR, Retail Store / Distribution Center.
Functieprofielen:
- Flexibele 'buckets' van configuratie die kunnen worden gedeeld tussen configuratiegroepen.
- Functieprofielen maken op basis van functies die vereist zijn.
- Stel profielen samen om de apparaatconfiguratie te voltooien, zoals bouwstenen.
- Bouwen, opslaan en hergebruiken.
Bijvoorbeeld; Basisprofiel, WAN-profiel, LAN-profiel.
Voorbeelden van implementatie van configuratiegroepen
Opmerking:
- Configuratiegroepen zijn Device Model Agnostic.
- Functieprofielen kunnen worden gedeeld tussen configuratiegroepen.
Use-Case 1: Overheidsklant
 Voorbeeld UseCase 1 - Configuratiegroepen
HUB Configuratiegroep:
Voer de werkstroom Configuratiegroep maken uit.
 Optie Werkstroom configuratiegroep maken
WAN-profiel
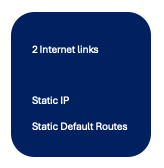 Voorbeeld UseCase 1 - WAN-profiel 1
Met de workflow kan de volledige WAN-profielconfiguratie voor deze use case worden gegenereerd.
Entiteiten zoals het feitelijke statische IP, de statische standaardroute IP/subnet/Next-Hop, enzovoort, kunnen worden opgegeven als Globaal of Apparaatspecifiek.
De apparaatspecifieke optie kan worden opgegeven met werkelijke waarden tijdens de implementatie van de configuratiegroep op de apparaten.
LAN-profiel
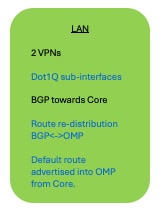 Voorbeeld Gebruik case 1 - LAN-profiel 1
Met behulp van de workflow kan het grootste deel van de LAN-profielconfiguratie voor deze use-case worden gegenereerd.
- 2 VPN's
- BGP-routering in elk van de VPN's (AS-nummer, netwerkvoorvoegsels, buren)
Entiteiten zoals de werkelijke Dot1Q-subinterfaces en elke andere entiteit die is gemarkeerd als Apparaatspecifiek, kunnen worden gespecificeerd met werkelijke waarden tijdens de implementatie van de Configuration-group op de apparaten.

Opmerking: Geavanceerde configuraties zoals routeherdistributie en standaardrouteadvertenties moeten na de workflow worden geconfigureerd door de configuratiegroep handmatig te bewerken, evenals de subinterfaces als deze tijdens de implementatie worden gebruikt.
Systeemprofiel
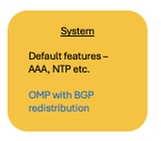 Voorbeeld UseCase 1 - Systeemprofiel 1
Met behulp van de workflow kan het grootste deel van de systeemprofielconfiguratie voor deze use-case worden gegenereerd - OMP, AAA, NTP, Logging enzovoort.
Opmerking: Geavanceerde configuraties zoals OMP-BGP-herverdeling en andere wijzigingen in de systeemfuncties zoals OMP, AAA, NTP, enzovoort, moeten na de werkstroom worden geconfigureerd door de configuratiegroep handmatig te bewerken.
Configuratiegroep SiteType1:
Voer de werkstroom Configuratiegroep maken uit.
WAN-profiel
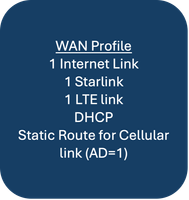 Voorbeeld UseCase 1 - WAN-profiel 2
Met behulp van de workflow kan de meeste WAN-profielconfiguratie voor deze use-case worden gegenereerd. Ethernet-interfaces voor internet en Starlink. DHCP.
Opmerking: de koppeling Cellular Interface for LTE, inclusief de statische route, moet na de werkstroom worden geconfigureerd door de configuratiegroep handmatig te bewerken.
LAN-profiel
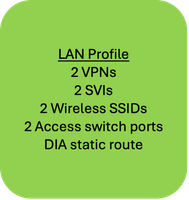 Voorbeeld Gebruik case 1 - LAN-profiel 2
Met behulp van de workflow kan een deel van de LAN-profielconfiguratie voor deze use-case worden gegenereerd. 2 VPN's, DIA statische route.
Entiteiten zoals de werkelijke Dot1Q-subinterfaces en elke andere entiteit die is gemarkeerd als Apparaatspecifiek, kunnen worden gespecificeerd met werkelijke waarden tijdens de implementatie van de Configuration-group op de apparaten.
Opmerking: SVI's, draadloze SSID's, Access switch-poorten enzovoort moeten na de werkstroom worden geconfigureerd door de configuratiegroep handmatig te bewerken.
Systeemprofiel
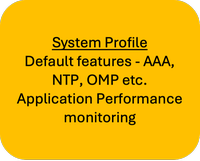 Voorbeeld UseCase 1 - Systeemprofiel 2
Met behulp van de workflow kan het grootste deel van de systeemprofielconfiguratie voor deze use-case worden gegenereerd - OMP, AAA, NTP, Logging enzovoort.
Opmerking: Geavanceerde configuratie, zoals Application Performance Monitoring, moet na de werkstroom worden geconfigureerd door de configuratiegroep handmatig te bewerken.
CLI-profiel
 Voorbeeld Use Case 1 - CLI Profile 2
Functies die niet worden ondersteund via GUI, zoals App/Flow Visibility (NBAR) inschakelen, kunnen worden geconfigureerd met behulp van een CLI-profiel.
Zichtbaarheid van app/flow:
Gebruik het CLI-profiel/pakket om de zichtbaarheid van de app en de flowzichtbaarheid mogelijk te maken.
(In 20.13 en later is het beschikbaar onder Geavanceerde instellingen in Beleidsgroep)
Als echter in 10.12 een beleid voor jaarlijkse activiteitenverslagen is geconfigureerd, is de Zichtbaarheid van de app/stroom ingeschakeld. En het configureren hiervan met behulp van CLI-profiel/pakket is niet vereist.
Configuratiegroep SiteType2:
Voer de werkstroom Configuratiegroep maken uit.
WAN-profiel
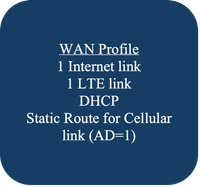 Voorbeeld UseCase 1 - WAN-profiel 3
Met behulp van de workflow kan de meeste WAN-profielconfiguratie voor deze use-case worden gegenereerd. Ethernet-interface voor internet. DHCP.
Opmerking: de koppeling Cellular Interface for LTE, inclusief de statische route, moet na de werkstroom worden geconfigureerd door de configuratiegroep handmatig te bewerken.
LAN-profiel
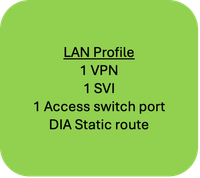 Voorbeeld Gebruik case 1 - LAN-profiel 3
Met behulp van de workflow kan een deel van de LAN-profielconfiguratie voor deze use-case worden gegenereerd. 1 VPN, DIA statische route.
Entiteiten zoals de werkelijke Dot1Q-subinterfaces en elke andere entiteit die is gemarkeerd als Apparaatspecifiek, kunnen worden gespecificeerd met werkelijke waarden tijdens de implementatie van de Configuration-group op de apparaten.
Opmerking: SVI, Access switch-poort enzovoort, moet na de werkstroom worden geconfigureerd door de configuratiegroep handmatig te bewerken.
Systeemprofiel:
Hetzelfde als SiteType1 van de configuratiegroep.
CLI-profiel:
Hetzelfde als SiteType1 van de configuratiegroep.
Configuratiegroep SiteType3:
Voer de werkstroom Configuratiegroep maken uit.
WAN-profiel:
Hetzelfde als SiteType2 van de configuratiegroep.
LAN-profiel
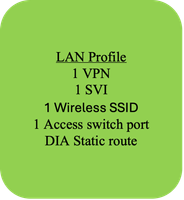 Voorbeeld Gebruik case 1 - LAN-profiel 4
Met behulp van de workflow kan een deel van de LAN-profielconfiguratie voor deze use-case worden gegenereerd. 1 VPN, DIA statische route.
Entiteiten zoals de werkelijke Dot1Q-subinterfaces en elke andere entiteit die is gemarkeerd als Apparaatspecifiek, kunnen worden gespecificeerd met werkelijke waarden tijdens de implementatie van de Configuration-group op de apparaten.
Opmerking: SVI, Wireless SSID, Access switch-poort enzovoort moeten na de werkstroom worden geconfigureerd door de configuratiegroep handmatig te bewerken.
Systeemprofiel:
Hetzelfde als SiteType1 van de configuratiegroep.
CLI-profiel:
Hetzelfde als SiteType1 van de configuratiegroep.
Use-Case 2: Retailklant
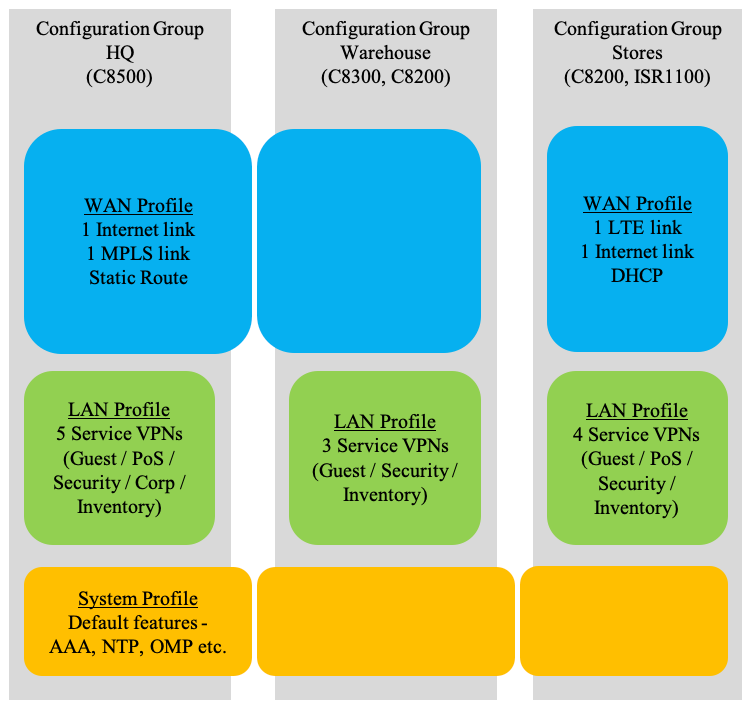 Voorbeeld UseCase 2 - Configuratiegroepen
Hoofdkantoor en magazijn van configuratiegroep
Voer de werkstroom Configuratiegroep maken uit.
WAN-profiel:
Met behulp van de workflow kan alle WAN-profielconfiguratie voor deze use-case worden gegenereerd.
LAN-profiel:
Met behulp van de workflow kan alle configuratie van het LAN-profiel voor deze use-case worden gegenereerd.
Entiteiten zoals de werkelijke Dot1Q-subinterfaces en elke andere entiteit die is gemarkeerd als Apparaatspecifiek, kunnen worden gespecificeerd met werkelijke waarden tijdens de implementatie van de Configuration-group op de apparaten.
Systeemprofiel:
Met behulp van de workflow kan alle systeemprofielconfiguratie voor deze use-case worden gegenereerd.
Opmerking: Als er wijzigingen nodig zijn of als geavanceerde configuratie zoals Application Performance Monitoring vereist is, moeten deze na de werkstroom worden geconfigureerd door de configuratiegroep handmatig te bewerken.
Opslagen voor configuratiegroepen:
Voer de werkstroom Configuratiegroep maken uit.
WAN-profiel:
Met behulp van de workflow kan de meeste WAN-profielconfiguratie voor deze use-case worden gegenereerd.
Opmerking: de koppeling Cellular Interface for LTE, inclusief routering, moet na de werkstroom worden geconfigureerd door de configuratiegroep handmatig te bewerken.
LAN-profiel:
Met behulp van de workflow kan alle configuratie van het LAN-profiel voor deze use-case worden gegenereerd.
Entiteiten zoals de werkelijke Dot1Q-subinterfaces en elke andere entiteit die is gemarkeerd als Apparaatspecifiek, kunnen worden gespecificeerd met werkelijke waarden tijdens de implementatie van de Configuration-group op de apparaten.
Systeemprofiel:
Hetzelfde als het hoofdkantoor van de configuratiegroep en het magazijn.
medewerkster
Op de pagina Configuratiegroep bewerken (Configuratie -> Configuratiegroepen) kunt u apparaten koppelen aan de Configuratiegroep.
Klik op Apparaten koppelen en blader door de stappen in de werkstroom.
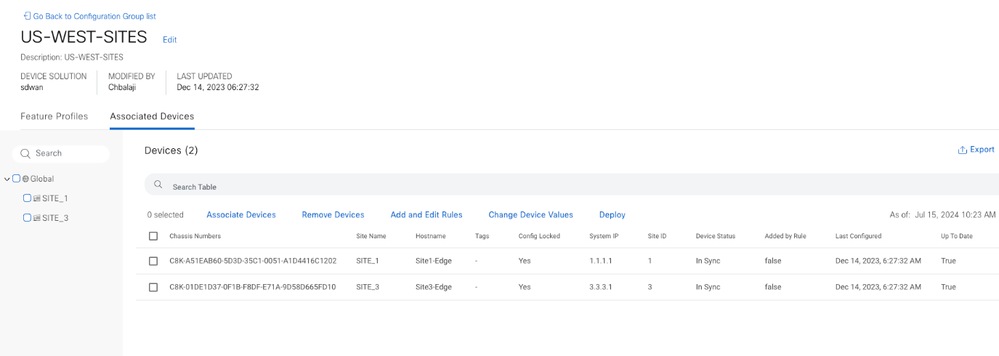 Apparaat koppelen - Configuratiegroepen
Implementeren
Voer de werkstroom Implementatie configuratiegroep uit.
 Werkstroom configuratiegroep implementeren
Opmerking:
- In de configuratiegroep wijzigt de apparaatwaarden alleen de waarde in de beheerdatabase en worden er GEEN wijzigingen in een apparaat doorgevoerd. Als u wilt dat de wijziging onmiddellijk plaatsvindt, moet u de wijzigingen implementeren.
- Het exporteren van variabele apparaatwaarden (als CSV-bestand) kan worden gedaan in de werkstroom Implementeren in de stap Apparaatconfiguratie toevoegen/controleren.
herbruikbaarheid
- Configuratiegroepen zijn apparaatmodelagnostisch.
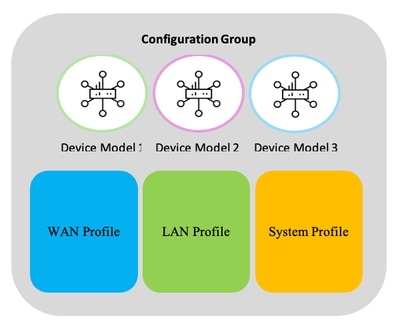 Configuratiegroep - Apparaatmodel agnostisch
Opmerking: Als een bepaalde configuratie niet wordt ondersteund op een apparaatmodel, wordt de bijbehorende functiepakketpush niet uitgevoerd en wordt een passend bericht weergegeven als onderdeel van de implementatietaak.
Voorbeeld: Een apparaat ondersteunt geen Wi-Fi, maar de configuratiegroep bevat een Wi-Fi-pakket. Tijdens de implementatie wordt de configuratie van het Wi-Fi-pakket overgeslagen en in het taakbericht voor de implementatie wordt aangegeven dat de push voor de Wi-Fi-configuratie is overgeslagen.
- Gebruik configuratievariabelen – apparaatspecifieke waarden.
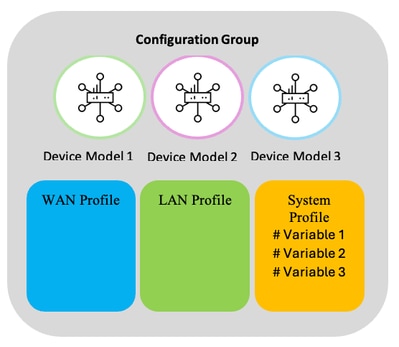 Configuratiegroep - Apparaatspecifieke variabelen
Een functieprofiel kan een configuratie hebben die is gedefinieerd als apparaatspecifiek, vergelijkbaar met sjabloonvariabelen.
Voorbeeld: IP-adres van de interface, poortnummers, interfacenaam enzovoort.
Deze apparaatspecifieke waarden kunnen tijdens de implementatie worden opgegeven. En het kan voor verschillende apparaten anders zijn.
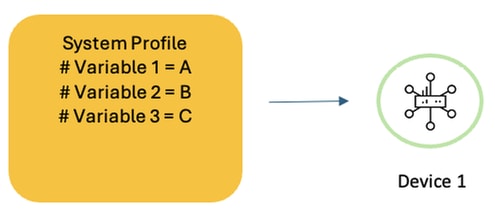 Configuratiegroep - Apparaatspecifieke variabelen Voorbeeld 1
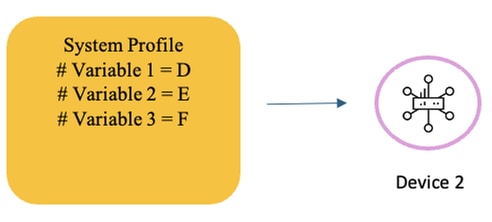 Configuratiegroep - Apparaatspecifieke variabelen Voorbeeld 2
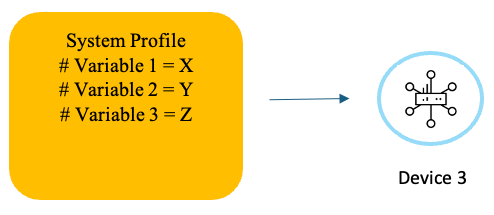 Configuratiegroep - Apparaatspecifieke variabelen Voorbeeld 3
- Functieprofielen opnieuw gebruiken.
Functieprofielen kunnen opnieuw worden gebruikt in configuratiegroepen.
Illustratie:
Als de WAN- en systeemconfiguraties voor verschillende apparaten hetzelfde zijn en alleen in de LAN-configuratie verschillen, kunnen de WAN- en systeemprofielen voor de verschillende configuratiegroepen opnieuw worden gebruikt, terwijl er in elk apparaat een ander LAN-profiel is.
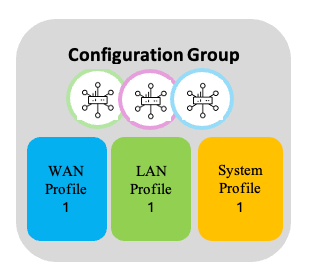 Functieprofielen hergebruiken - 1
LAN-profiel 1
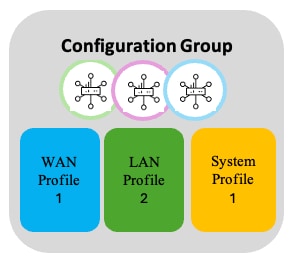 Functieprofielen hergebruiken - 2
LAN-profiel 2
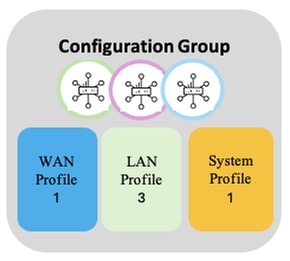 Functieprofielen hergebruiken - 3
LAN-profiel 3
Beleidsobjectprofiel
Beleidsobjectprofiel bevat alle Belangengroepen of Lijsten die worden gebruikt met Gelokaliseerd beleid (ACL, Routebeleid, enz.) in Configuratiegroepen, Beleidsgroepen en Topologie.
Het is een gedeeld (globaal) profiel dat wordt gebruikt in configuratiegroepen, beleidsgroepen en topologie.
terugdraaitimer
Rollback Timer is vastgesteld als 5 minuten met Configuratie Groepen (als gevolg van het gebruik van een nieuw pull model over NETCONF, dit is niet langer nodig om te kunnen configureren).
toepassingscatalogus
Traditionele apparaten waren in staat om verkeersstromen te manipuleren door voorwaardelijke matching van bron- en / of bestemming IP-adressen, bron / bestemming poorten en protocollen. Omdat steeds meer applicaties afhankelijk zijn van DNS of ingebed zijn in HTTP, is het moeilijker om netwerkverkeer op applicatieniveau nauwkeurig te identificeren.
Cisco's Network Based Application Recognition (NBAR) -engine heeft de mogelijkheid om meer dan 1500 toepassingen te classificeren, waardoor netwerkingenieurs de mogelijkheid hebben om verkeersstromen met meer granulariteit te classificeren en te manipuleren. De Catalyst SD-WAN Manager van Cisco bevat de mogelijkheid om verbinding te maken met een Cisco-toepassingsrepository waar handtekeningen voor toepassingen snel kunnen worden bijgewerkt; wat van belang is voor wanneer cloudproviders hostinglocaties of verkeerspatronen wijzigen.
De toepassingscatalogus biedt de mogelijkheid om aangepaste toepassingen te maken op basis van de overeenkomende servernaam, het IP-adres, de poorten of het protocol. De toepassing wordt vervolgens gedefinieerd als een specifieke toepassingsfamilie, toepassingsgroep, verkeersklasse en bedrijfsrelevantie.
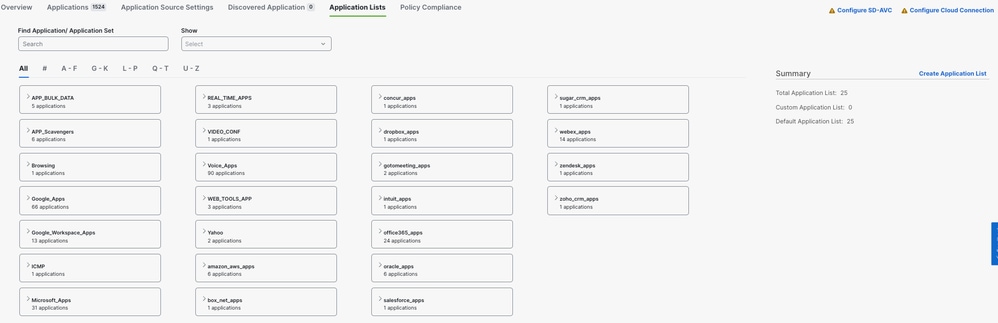 toepassingscatalogus
Toepassingen kunnen worden gesleept en naar de juiste zakelijke relevantie en / of verkeersclassificatie worden gesleept. Na het opslaan van de wijzigingen worden de definities bijgewerkt in de database.
Opmerking: de classificaties van toepassingen zijn globaal en een wijziging in de toepassingscatalogus heeft gevolgen voor alle apparaatclassificaties.
Beleidsgroepen
Net als bij de configuratiegroepen is een beleidsgroep een groep beleidsregels die worden geïmplementeerd op apparaten die zijn gekoppeld aan de beleidsgroep
Beleidsgroep benadert beleidsvorming en -ontplooiing op basis van intentie. Een vereenvoudigde gebruikersinterface en workflow maken het maken van een beleid, het groeperen van beleid en het implementeren op apparaten, een eenvoudige taak.
| Voorwaarde: koppeling en implementatie van de configuratiegroep op een apparaat is een vereiste voor de implementatie van de beleidsgroep op dat apparaat. |
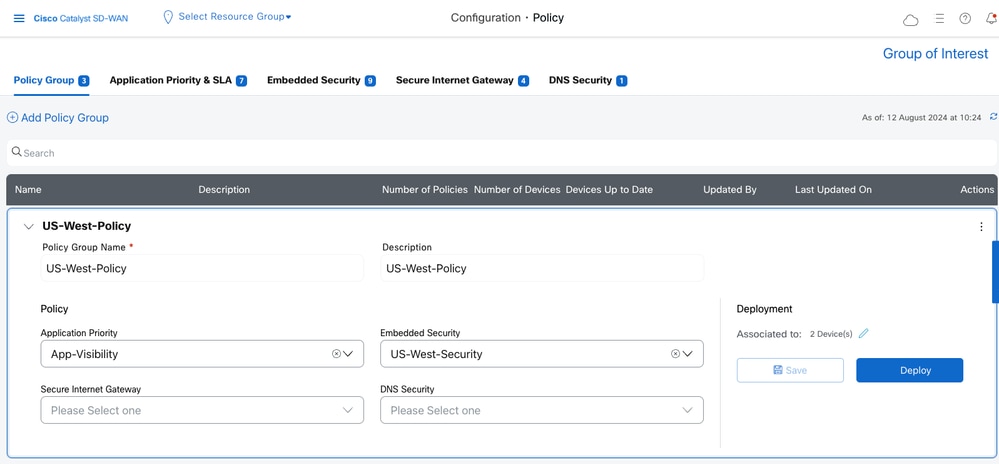 Beleidsgroepen
Toepassingsprioriteit en SLA
Met deze beleidsintentie kunt u het volgende opgeven:
- Application Aware Routing en SLA-beleid
- QoS-beleid
- Verkeersgegevensbeleid
- DIA-beleid
- SIG-beleid
Er zijn twee modi beschikbaar.
Eenvoudige modus
Dit is de standaardmodus.
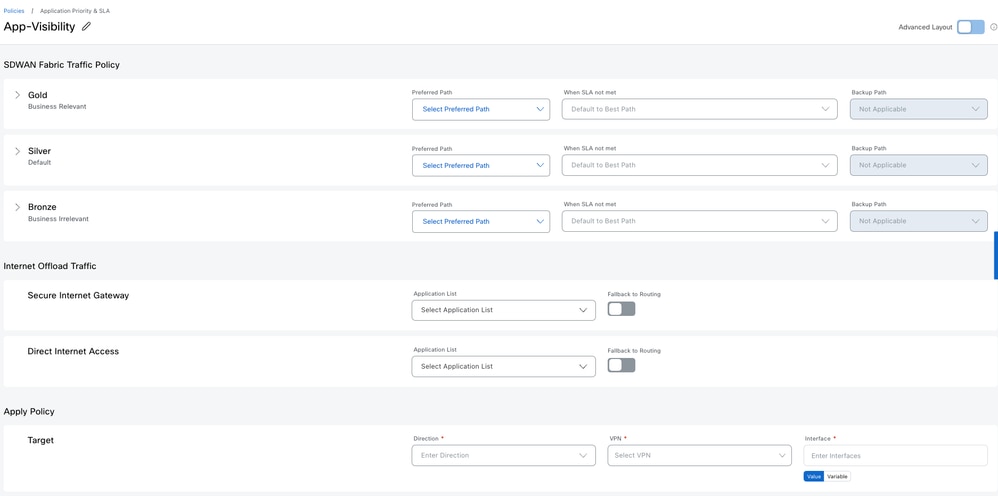 Eenvoudige modus
Dit biedt een snelle en eenvoudige manier om de prioriteit van de toepassing en de SLA voor uw netwerk te definiëren.
Noot: 1. Standaardbeleidsactie is DROP.
2. Overeenkomstcriteria kunnen alleen aanvragen zijn. Als u prefixes nodig hebt, gebruikt u de geavanceerde modus
Geavanceerde modus
Dit is een volledige en flexibele modus.
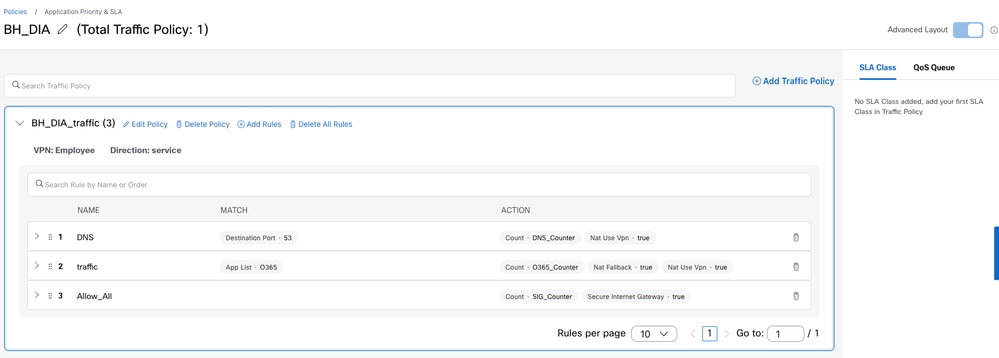 Geavanceerde modus
Opmerking:
1. Standaardbeleidsactie is DROP.
2. De toepassingslijst en de verkeersklasse zijn in wezen een lijst van toepassingen.
Een van beide kan worden gebruikt voor het matchen van een lijst met toepassingen. Toepassingen in kaart brengen in verkeersklasse kan worden gedaan in de toepassingscatalogus.
De eenvoudige modus genereert regels met een of beide van deze, terwijl de geavanceerde modus alleen de toepassingslijst biedt.
Quality-of-Service
In de optie QoS Queue kunt u een QoS-beleid toevoegen:
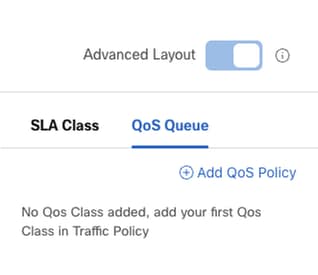 QoS-beleid toevoegen
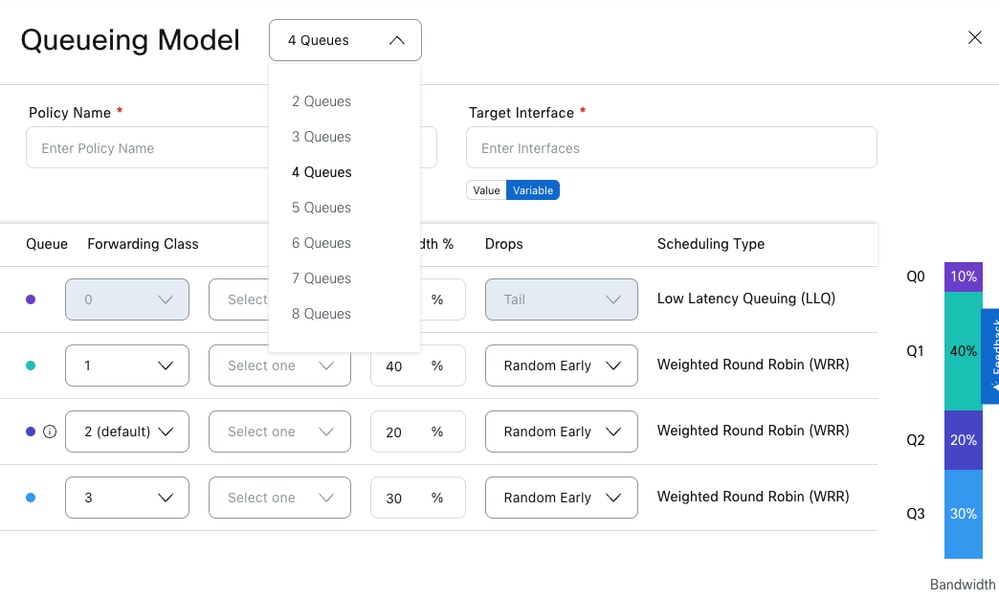 Wachtrij-modellen
Vervolgens kunt u het Verkeersgegevensbeleid definiëren (Verkeersbeleid toevoegen).
Voeg regels toe die overeenkomen met het gewenste verkeer en stuur deze door naar de juiste Forwarding-klassen.
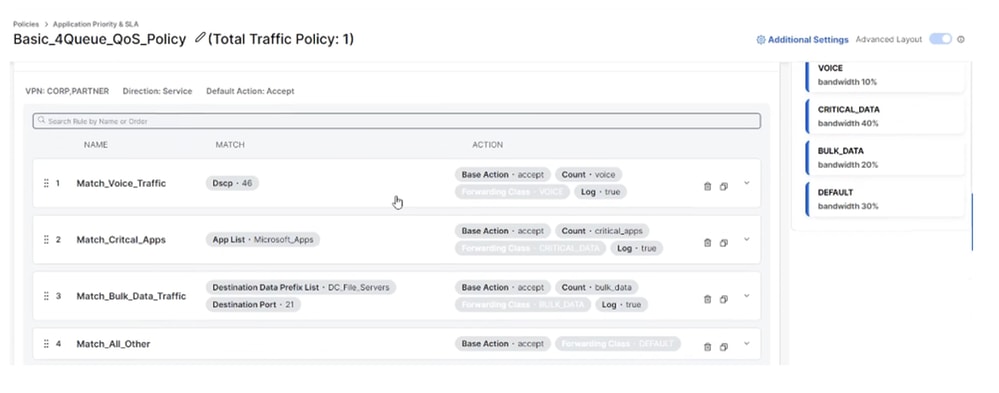 QoS-beleid 2
Toepassingsbewuste routering
U kunt SLA-klassen definiëren en deze gebruiken in een verkeersbeleid om de bedoeling van een AAR-beleid te realiseren.
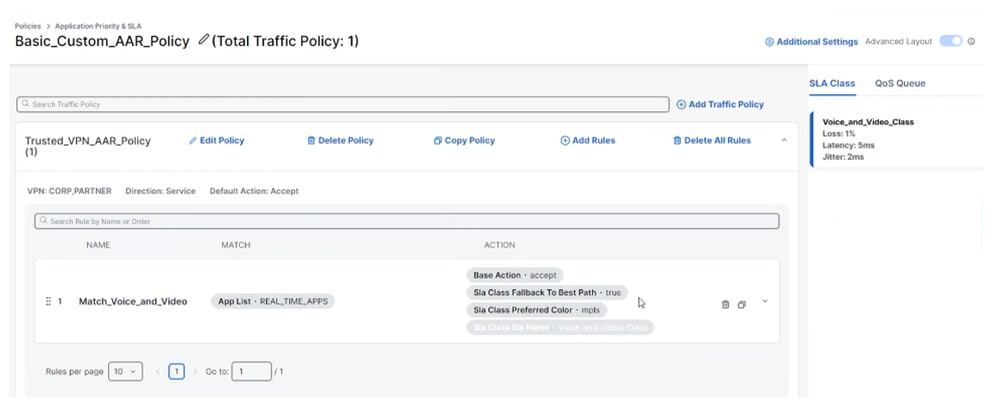 Beleid inzake jaarlijkse activiteitenverslagen
Zichtbaarheid van app/flow:
Gebruik het CLI-profiel/pakket in de configuratiegroep om de zichtbaarheid van de app en de flowzichtbaarheid mogelijk te maken.
(In 20.13 en later is het beschikbaar onder Geavanceerde instellingen in Beleidsgroep).
Als echter in 10.12 een beleid voor jaarlijkse activiteitenverslagen is geconfigureerd, is de Zichtbaarheid van de app/stroom ingeschakeld. En het configureren hiervan met behulp van CLI-profiel/pakket is niet vereist.
Hoe voeg ik "ip nbar protocol-discovery" configuratie toe aan service VPN interfaces?
Vanaf 20.15 uur:
Wanneer de zichtbaarheid van de app is ingeschakeld (van toepassingsprioriteit en SLA-beleid -> Aanvullende instellingen), wordt de configuratie "IP nbar protocol-discovery" naar alle VPN-serviceinterfaces geduwd. Er zijn geen extra stappen nodig.
Tot en met 20.14:
Het toevoegen van een Application Performance Monitoring-pakket in het systeemprofiel maakt de configuratie "ip nbar protocol-discovery" op alle Service VPN-interfaces mogelijk. Als u het alleen voor een specifieke Service VPN-interface wilt doen, kan dit via een CLI-profiel worden gedaan.
verkeersbeleid
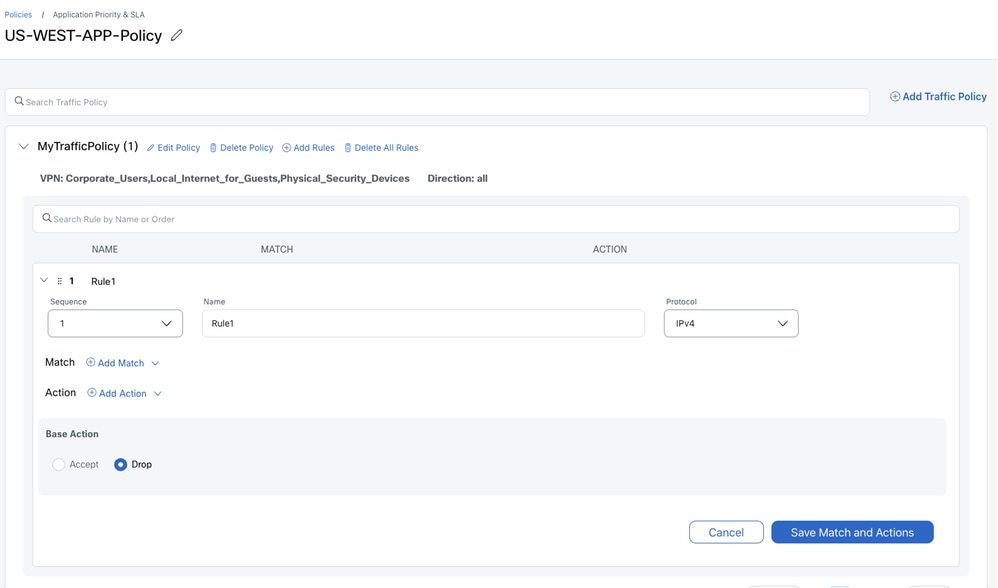
Verkeersbeleid kan ook worden gebruikt om een DIA-beleid, SIG-omleiding enzovoort te maken. Voeg regels toe zoals vereist.
 verkeersbeleid
Opmerking: als een toepassingsprioriteit en SLA-beleid in de eenvoudige modus worden gemaakt en vervolgens worden overgeschakeld naar de geavanceerde modus, zijn sommige overeenkomingsopties niet beschikbaar voor selectie. Voorbeeld: voorvoegsel bestemmingsgegevens is grijs.
Om deze opties beschikbaar te maken, wijzigt u het protocol van ZOWEL naar IPv4 of IPv6 zoals vereist.
Embedded Security
Definieert het beveiligingsbeleid voor on-box NGFW, IPS, Malware en contentfiltering.
Voor meer details, zie:
Catalyst SD-WAN-beveiligingsconfiguratiegids
Secure Internet Gateway/Secure Service Edge
Definieert de instellingen die nodig zijn om tunnels te maken naar cloudgebaseerde content- en beveiligingsentiteiten, zoals Cisco Secure Access.
Opmerking: met de oudere configuratiebenadering was deze beschikbaar als een functiesjabloon.
DNS-beveiliging
Definieer instellingen om het gebruik van cloudgebaseerde DNS-beveiligingsservices voor inhoudsfiltering mogelijk te maken.
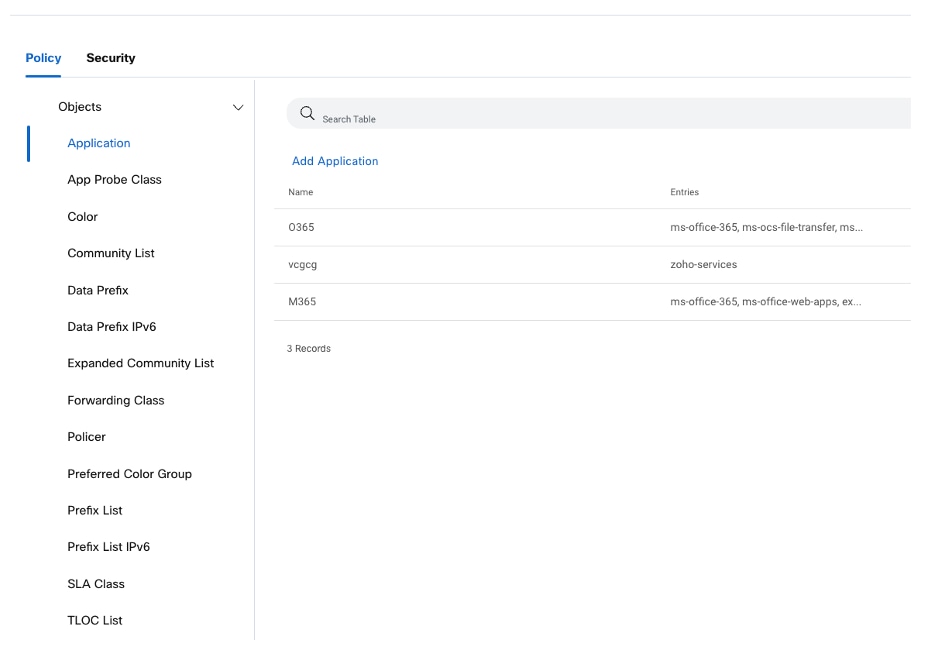
Belangengroepen
Definieer de objectlijsten die u in uw beleid wilt gebruiken. Voorbeeld: Toepassingslijsten, lijst met voorvoegsels, enzovoort.
Bovendien, voor het beveiligingsbeleid, definieer uw profielen zoals geavanceerde inspectieprofielen, SSL-decoderingsbeleid enzovoort.
 Beleidsgroepen - belangengroepen
Associëren en implementeren
Vergelijkbaar met Configuratiegroepen, koppelen apparaten aan beleidsgroep en implementeren.
Gelokaliseerd beleid
Gelokaliseerd beleid zoals ACL, routebeleid, toegangsbeleid voor apparaten, enzovoort, worden gedefinieerd in configuratiegroepen.
Topologie
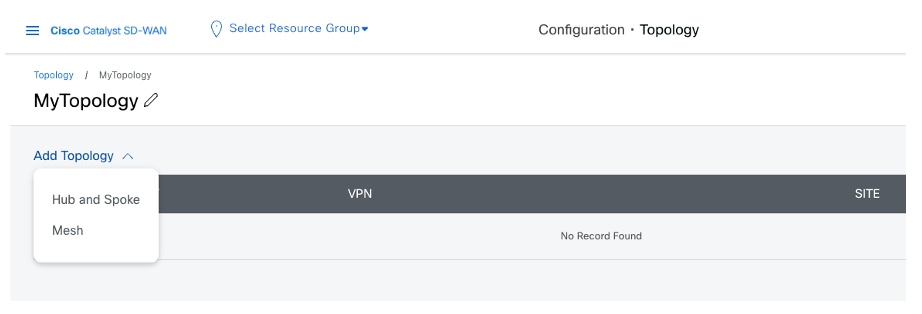
Bepaal uw netwerktopologie.
Begin met een Full mesh of Hub-n-Spoke en pas deze indien nodig aan.
 Topologiemenu
Topologie en VPN
Houd rekening met deze ontwerpwijzigingen tijdens het maken van topologie en het specificeren van VPN's.
Het nieuwe ontwerp maakt het mogelijk om de VPN-naam dynamisch in kaart te brengen naar VPN-ID, in plaats van 1: 1-toewijzing.
Een VPN-naam toewijzen aan meerdere VPN-ID's
Illustratie:
Stel dat er een VPN is met de naam Corporate in twee verschillende configuratiegroepen.
De ene heeft VPN ID 10 en de andere heeft VPN ID 20.
De topologie workflow VPN lijst toont slechts één instantie van Corporate VPN.
Zodra u Corporate VPN kiest, bepaalt de SD-WAN Manager de VPN-ID's op basis van de topologie.
Stel dat er twee apparaten op twee sites zijn:
1. Apparaat1 in site 100 met Corporate als VPN 10
2. Device2 in site 200 met Corporate als VPN 20
Als zowel site 100 als site 200 deel uitmaken van de Topologie, maakt SD-WAN Manager een VPN-lijst met zowel VPN-ID's (10 en 20).
Als alleen site 100 deel uitmaakt van de Topologie, maakt SD-WAN Manager een VPN-lijst met alleen VPN ID 10.
Als alleen site 200 deel uitmaakt van de Topologie, maakt SD-WAN Manager een VPN-lijst met alleen VPN ID 20.
Meerdere VPN-namen toewijzen aan dezelfde VPN-ID
U kunt meerdere topologiebeleidslijnen met dezelfde VPN-naam configureren die zijn toegewezen aan verschillende VPN-id's op verschillende sites.
SD-WAN Manager bepaalt de werkelijke mapping op basis van welke Topologie is gekoppeld aan welke sites.
Illustratie:
Twee gebruikers kunnen twee verschillende configuratiegroepen maken.
De ene specificeert VPN ID 100 als Finance VPN en de andere specificeert het als Engineering VPN.
Vervolgens kunnen ze topologie maken met behulp van hun respectievelijke VPN-namen.
onboarding
Gebruik de Quick Connect Workflow voor het onboarden van uw fysieke routers.
Met deze werkstroom definieert u vooraf de hostnaam, het systeem-IP en de sitenaam/ID voor de apparaten die u wilt inschakelen. Manager genereert deze automatisch, maar u kunt ze wijzigen als u dat wilt. U kunt ook de apparaten labelen die vervolgens kunnen worden gebruikt om de apparaten automatisch aan configuratiegroepen te koppelen.
Tijdens het PnP ZTP-onboarding-proces leggen de apparaten de tunnelverbindingen van het controlevliegtuig met de SD-WAN Manager vast. SD-WAN Manager verlegt nu de vooraf gedefinieerde configuratie naar de apparaten en de apparaten worden aangesloten op de SD-WAN-configuratie.
 Quick Connect-workflow
 Beschrijving van de Quick Connect-workflow
labelen
Apparaten kunnen worden gekoppeld aan door de gebruiker gedefinieerde tags.
Tags kunnen worden gebruikt voor het groeperen, beschrijven, vinden of beheren van apparaten.
Tags maakt het mogelijk om apparaten te groeperen die vervolgens in andere functies kunnen worden gebruikt.
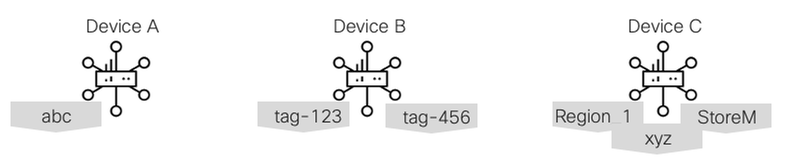 Voorbeelden van tags
Voorbeeld: koppeling van configuratiegroepen aan apparaten.
De regels voor de configuratiegroep kunnen zo worden ingesteld dat apparaten met specifieke tags automatisch aan die configuratiegroep kunnen worden gekoppeld.
Tag toevoegen
In Configuratie > Apparaten kunnen tags worden gemaakt/toegevoegd aan/verwijderd van de apparaten.
Tag-regels in configuratiegroep
Op de pagina Configuration Group > Associated Devices kunnen tagregels worden toegevoegd/bewerkt.
illustratie
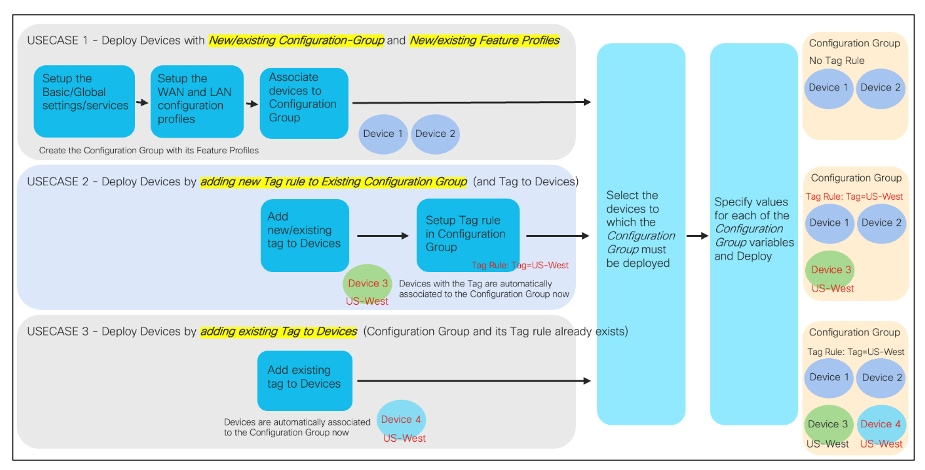 Tekenillustratie
Bestaande implementaties
In het SD-WAN-netwerk kunnen apparaten die gebruikmaken van de bestaande configuratie en beleidsregels naast apparaten bestaan met behulp van de vereenvoudigde configuratie en beleidsregels.
In deze sectie vindt u enkele aanbevelingen voor gebruikers die willen profiteren van de vereenvoudigde configuratie en beleidsregels. In deze sectie vindt u enkele aanbevelingen.
De eerste stap is dat apparaten moeten worden gemigreerd van apparaatsjablonen naar configuratiegroepen. Zodra dat is gebeurd, kunnen beleidsgroepen en/of topologie worden ingezet.
Configuratiegroepen
Apparaatsjablonen en configuratiegroepen bieden de configuratie van het randapparaat. Het is dus makkelijk om co-existentie te bereiken. De stappen voor het migreren van een apparaatsjabloon naar een configuratiegroep zijn:
| Stap 1. |
Pak een kopie van de apparaatwaarden uit de apparaatsjablonen. Dit wordt bereikt vanuit de Configuration à Templates, klik op de Ellipses (…) rechts van de apparaatgroep en kies Export CSV. |
| Stap 2. |
Maak een configuratiegroep (handmatig of met het conversietool). |
| Stap 3. |
Maak de apparaatsjabloon los van het apparaat. Op dit moment behoudt het apparaat de configuratie op het punt van de bijlage, maar ontvangt het geen toekomstige wijzigingen in het apparaatsjabloon (of sjablonen voor componentfuncties). |
| Stap 4. |
Koppel de apparaten aan de nieuwe configuratiegroep. |
| Stap 5. |
Implementeer de apparaten die zijn gekoppeld aan de configuratiegroep. Om dit proces te vereenvoudigen, opent u het geëxporteerde CSV-bestand en wijzigt u de kopregels van de CSV-kolom in overeenstemming met de nieuwe variabelen uit de configuratiegroep. |
| Stap 6. |
Na het invoerscherm voor de apparaatvariabele kunt u een voorbeeld van de apparaatconfiguratie bekijken. Dit geeft u een voorbeeld van welke delen van de configuratiegroep niet overeenkomen met de vorige instantie; of welke variabelen zijn gewijzigd van de apparaatsjabloon. |
Het handhaven van een consistent naamgevingsschema voor variabelen vereenvoudigt apparaatspecifieke instellingen. Als alle apparaatwaarden in één CSV zijn, hoeft u de kolomkoppen slechts één keer te hernoemen.
Opmerking: er bestaat een python-script dat werkt met CSV-bestanden voor apparaatsjablonen of configuratiegroepen om de kolomkoppen te consolideren en alfabetiseren. Het script is hier beschikbaar:
Beleidsgroepen
Apparaten die zijn geconfigureerd via configuratiegroepen kunnen een gecentraliseerd beleid gebruiken of migreren naar een beleidsgroep; maar niet beide tegelijk voor dezelfde toepassing. In essentie is het doel om hetzelfde onderliggende beleid voor de edge-apparaten te behouden. Beleidsgroepen combineren het oorspronkelijke beleid voor jaarlijkse activiteitenverslagen en gegevens tot één component voor toepassingsprioriteit en SLA PG. In essentie wordt de manier waarop de configuratie voor beleidsregels is gebouwd gewijzigd (maar niet naar SD-WAN Manager verzonden).
Het is belangrijk op te merken dat u geen gegevensbeleid of AAR-beleidsverwijzing kunt hebben naar een sitelijst met een site met de component Toepassingsprioriteit en SLA, omdat ze beide dezelfde instelling configureren.
Het is mogelijk om een gecentraliseerd beleid te hebben met alleen een verwijzing naar het controlebeleid (een site die een beleidsgroep met toepassingsprioriteit en SLA gebruikt) omdat ze verschillende componenten van een gecentraliseerd beleid configureren.
De stappen voor de migratie van een apparaat van een gecentraliseerd beleid naar een beleidsgroep omvatten de volgende stappen:
| Stap 1. |
Maak de benodigde onderdelen van de beleidsgroep (Application Priority en SLA, Embedded Security, Secure Internet gateway/Secure Service Edge, DNS Security. |
| Stap 2. |
Maak de beleidsgroep aan en koppel de benodigde onderdelen. |
| Stap 3. |
Koppel de site-ID los van alle sitelijsten die referenties zijn in het JAV of gegevensbeleid. |
| Stap 4. |
Koppel de apparaten aan de beleidsgroep en sla de beleidsgroep op. |
| Stap 5. |
Implementeer de beleidsgroep op de geselecteerde apparaten. Op dit moment stuurt SD-WAN Manager bijgewerkte configuraties naar de Edge-apparaten (voor QoS/SIG) en de controllers, zodat de controllers bijgewerkte gegevensbeleidsregels naar de edge-apparaten kunnen verzenden. |
Opmerking: Hoewel beleidsgroepen naast een gecentraliseerd beleid kunnen bestaan, wordt aanbevolen om bij een gecentraliseerd beleid te blijven (voor AAR- en gegevensbeleid) terwijl randapparaten worden geconverteerd naar configuratiegroepen. Start vervolgens de migratie van gecentraliseerd beleid naar beleidsgroepen voor functionaliteit binnen de component Toepassingsprioriteit en SLA.
Dit wordt gedaan om het eenvoudig te houden en om verwarring onder het operationele personeel te verminderen.
Opmerking: De beleidsgroepengine slaat dingen op in een ander formaat. Een prefixlijst die in een gecentraliseerd beleid wordt gebruikt, moet dus opnieuw worden gemaakt in de beleidsgroep. Dit kan gebeuren voor andere dingen zoals Site Lists, enzovoort.
Topologie
Apparaten die zijn geconfigureerd via configuratiegroepen kunnen een gecentraliseerd beleid gebruiken of migreren naar een topologie. In wezen is het doel om hetzelfde onderliggende controlebeleid voor de SD-WAN-controllers te behouden. Topologie is de nieuwste versie van het controlebeleid.
Het is belangrijk op te merken dat u geen verwijzing naar het controlebeleid kunt hebben naar een sitelijst met een site waaraan een topologie is gekoppeld, omdat ze beide dezelfde instelling configureren.
Het is mogelijk om een gecentraliseerd beleid te hebben met alleen een gegevensbeleid en / of AAR-beleid en een topologiebeleid terwijl ze verschillende componenten configureren.
Stappen voor het migreren van een apparaat van een gecentraliseerd beleid naar een beleidsgroep:
| Stap 1. |
Creëer de benodigde topologie componenten. |
| Stap 2. |
Koppel zijden los van de oudere topologielijst in het gecentraliseerde beleid. |
| Stap 3. |
Koppel de site-ID los van de sitelijsten waarnaar wordt verwezen in het JAV of het gegevensbeleid. |
| Stap 4. |
Activeer de topologie. Op dit moment verzendt SD-WAN Manager bijgewerkte configuraties naar de Controllers en wijzigt de routes die naar randapparaten worden verzonden. |
Opmerking: hoewel topologie naast een gecentraliseerd beleid kan bestaan, wordt aanbevolen om bij een gecentraliseerd beleid te blijven (voor topologie en routemanipulatie) terwijl randapparaten worden geconverteerd naar configuratiegroepen. Begin dan op dat moment met de migratie van gecentraliseerd beleid naar topologie voor de functionaliteit van het wijzigen van topologieën en routeringsmanipulatie.
Dit gebeurt louter om de eenvoud en de verwarring onder het operationele personeel te verminderen.
Configuratie-conversietool
omvang
De Configuration Conversion Tool converteert sjablonen en beleidsregels naar configuratiegroepen, beleidsgroepen en topologie. Het verzamelt sjabloon- en beleidsconfiguratie van een doel-SD-WAN-manager, converteert deze naar hun configuratiegroep, beleidsgroep en topologie-equivalenten en uploadt de nieuwe configuratie naar het doel-SD-WAN-beheer. De tool biedt momenteel conversieondersteuning voor 26.12 tot en met 26.1.
Toegangsgegevens
De Configuration Conversion Tool is beschikbaar op het SD-WAN-portaal (formeel bekend als SSP).
Hoe te gebruiken
De conversietool heeft twee opties beschikbaar: 1) rechtstreeks verbinding maken met een SD-WAN Manager en 2) exporteren en importeren op SD-WAN Manager.
SD-WAN Manager-Connected Workflow
Met deze workflow worden sjablonen en beleidsregels verzameld en wordt een nieuwe configuratie rechtstreeks op SD-WAN Manager gemaakt. Deze workflow is bedoeld voor SD-WAN Managers die cloud-tethered zijn.
Voorwaarden
- Voordat u de tool gebruikt, moet u ervoor zorgen dat uw SD-WAN Manager 20.12.x draait. Zo niet, upgrade dan naar 10.12 voordat u verder gaat.
- De beoogde SD-WAN Manager moet toegankelijk zijn via internet.
- Als de SD-WAN Manager op minder dan 20.15 staat, moet het binnenkomend verkeer vanaf 74.207.103.254 accepteren.
- Als de SD-WAN Manager op 20.15 of hoger staat, moet de machtiging voor cloudservices en servicetoegang worden ingeschakeld (via Instellingen).
| Stap 1. |
Meld u aan bij het SD-WAN-portaal met uw CCO-referenties. · Als u een Smart Account-beheerder bent, bent u als normaal ingelogd op het SD-WAN-portaal. Kies Configuratie conversie in het linkermenu om de workflow in te voeren. · Als u geen Smart Account-beheerder bent, krijgt u een 403 Forbidden-pagina met een link naar de tool met de titel 'Configuration Conversion' onderaan de pagina Klik op de link om toegang te krijgen tot de tool. |
| Stap 2. |
Details: Selecteer de overlay uit de lijst. Klik op de knop Volgende. Als uw SD-WAN Manager op minder dan 20.15 staat, wordt u gevraagd om aanvullende informatie te verstrekken. Geef uw SD-WAN Manager IP of URL op, samen met de gebruikersreferenties en klik op Volgende. · Gebruiker moet lees-/schrijftoegang hebben. · Poort (standaard is 443) is optioneel. |
| Stap 3. |
Importeren: Er zijn twee opties om de bestaande configuratie op te halen (sjablonen en beleidsregels): 1. Klik op de knop Verzamelen om alle configuraties (apparaatsjablonen, functiesjablonen, beleidsregels en de bijbehorende constructies) op te halen uit SD-WAN Manager. Deze stap kan enkele minuten duren voor grote configuratiesets. · Eenmaal verzameld, kunt u een JSON-bestand met alle configuratie-items downloaden. Dit bestand kan tijdens deze stap op een later tijdstip worden gebruikt in plaats van opnieuw te verzamelen van de SD-WAN Manager. 2. Upload een JSON-bestand met sjablonen en beleidsregels die eerder zijn gemaakt met deze stap. |
| Stap 4. |
Selecteer: Selecteer de apparaatsjablonen die u wilt converteren. · Opmerking: alleen apparaatsjablonen met aangesloten apparaten zijn beschikbaar voor conversie. Beleidsregels die zijn geactiveerd of gekoppeld aan een apparaatsjabloon dat is geselecteerd voor conversie, worden automatisch geconverteerd. Klik op Converteren om de gekozen configuratie-items te converteren. |
| Stap 5. |
Converteren: Op deze pagina worden alle nieuw geconverteerde configuratie-items weergegeven. Bekijk de gemaakte items en hun status. Als een item een gedeeltelijke status heeft, bekijk dan het informatiepictogram om te begrijpen waarom. Klik op Rapport om het rapport te downloaden met alle informatie waarnaar later wordt verwezen. Klik zodra u klaar bent op Uploaden en klik op Bevestigen om deze nieuwe configuraties te maken in SD-WAN Manager. |
| Stap 6. |
Samenvatting: In deze stap worden de nieuwe configuratie-items gemaakt in SD-WAN Manager. Terwijl de configuraties worden gemaakt, kunt u de voortgangsbalk zien. Zodra het uploaden is voltooid, ziet u een overzicht van de geüploade configuraties en hun status. · In het geval van een fout of fout, Annuleren Upload (tijdens het maken) en Rollback (na het maken) zijn beschikbaar op deze stap. Het uitvoeren van een geannuleerde upload of rollback verwijdert alle configuratie-items die tijdens deze workflow/sessie in SD-WAN Manager zijn gemaakt. Als u deze werkstroom afsluit, kunt u deze wijzigingen niet op een later tijdstip terugdraaien - u moet eventuele ongewenste items handmatig verwijderen. · De apparaatvariabele CSV's zijn ook omgezet. Klik op Variabelen pakket en Download het geconverteerde variabelen pakket om een .zip bestand te downloaden met de CSV bestanden voor uw nieuwe configuratie. · Klik op Rapport om een rapport te downloaden met alle informatie van deze stap om later te verwijzen. |
luchtgapende workflow
Voorwaarden
- Voordat u de tool gebruikt, moet u ervoor zorgen dat uw SD-WAN Manager 20.12.x draait. Zo niet, upgrade dan naar 10.12 voordat u verder gaat.
- SD-WAN Managers moeten minimaal 20.15.5, 20.18.2, 26.1 of 26.2 hebben.
| Stap 1. |
Ga in SD-WAN Manager naar de pagina Templates (Configuratie --> Templates). Klik op Configuratie conversie en klik vervolgens in het pop-upvenster op de knop Exporteren bestand. Dit downloadt een tarball (tar.gz) met alle apparaatsjablonen, beleidsregels en andere vereiste configuratie (dwz NHM). |
| Stap 2. |
Meld u aan bij het SD-WAN-portaal met uw CCO-referenties. · Als u een Smart Account-beheerder bent, bent u als normaal ingelogd op het SD-WAN-portaal. Kies Configuratie conversie in het linkermenu om de workflow in te voeren. · Als u geen Smart Account-beheerder bent, krijgt u een 403 Forbidden-pagina met een link naar de tool met de titel 'Configuration Conversion' onderaan de pagina Klik op de link om toegang te krijgen tot de tool. |
| Stap 3. |
Uploaden: Upload het tarball bestand dat geëxporteerd is in Stap 1. Klik op Next (Volgende). · Opmerking: dit is de enige acceptabele bestandsindeling; een Saster-back-up werkt niet. |
| Stap 4. |
Selecteer: Selecteer de apparaatsjablonen die u wilt converteren. · Opmerking: alleen apparaatsjablonen met aangesloten apparaten zijn beschikbaar voor conversie. Beleidsregels die zijn geactiveerd of gekoppeld aan een apparaatsjabloon dat is geselecteerd voor conversie, worden automatisch geconverteerd. Klik op Converteren om de gekozen configuratie-items te converteren. |
| Stap 5. |
Converteren: Op deze pagina worden alle nieuw geconverteerde configuratie-items weergegeven. Bekijk de gemaakte items en hun status. Als een item een gedeeltelijke status heeft, bekijk dan het informatiepictogram om te begrijpen waarom. Klik op Rapport om het rapport te downloaden met alle informatie waarnaar later wordt verwezen. Klik zodra u klaar bent op Exporteren om een exportbestand met de nieuwe configuraties te genereren. |
| Stap 6. |
Gereed: De nieuwe configuratie-items kunnen nu worden gedownload. Klik op Converted Configurations downloaden om de tarball met de nieuwe configuratie te downloaden. U importeert dit in SD-WAN Manager in de volgende stap. Daarnaast zijn ook de apparaatvariabele CSV's geconverteerd. Klik op Download het pakket geconverteerde variabelen om een zip-bestand te downloaden met de CSV-bestanden voor uw nieuwe configuratie. |
| Stap 7. |
Ga terug in SD-WAN Manager naar de pagina Configuratiegroepen (Configuratie --> Configuratiegroepen). Klik op Importeren en selecteer het bestand met de nieuwe configuratie die in de vorige stap is gedownload. Alle nieuwe configuraties worden vervolgens geïmporteerd in SD-WAN Manager. · Opmerking: U kunt het bestand ook importeren op de pagina Beleidsgroepen (Configuratie --> Beleidsgroepen). |
post-conversie
De nieuwe configuratie is nu klaar voor gebruik. Analyseer en valideer het voordat het wordt geïmplementeerd in een productieomgeving. Voer de stappen uit in het gedeelte Bestaande implementaties om uw apparaten te migreren naar de nieuw geconverteerde configuratiegroepen, beleidsgroepen en topologie.
overwegingen
- De conversies die door de tool worden geleverd, zijn bedoeld als leidraad. Nieuwe configuraties analyseren en valideren voordat ze in een productieomgeving worden geïmplementeerd.
- De tool is bedoeld om alle configuraties één keer te converteren. Het is niet ontworpen om conversies in batches uit te voeren.
- De tool houdt geen rekening met de apparaatonafhankelijke capaciteit van configuratiegroepen. Gebruikers kunnen hun sjablonen analyseren voordat ze selecteren welke ze de geconverteerde configuratiegroepen moeten converteren of analyseren en apparaten dienovereenkomstig koppelen om te profiteren van de apparaatagnostische mogelijkheid.
- Variabele namen en globale waarden van de oorspronkelijke configuratie worden gekopieerd naar de nieuw geconverteerde configuratie. CSV's voor apparaatspecifieke waarden worden omgezet in CSV's voor de nieuwe configuratiegroepen en beleidsgroepen.
- Het hulpprogramma converteert CLI-gebaseerde configuratie niet naar UI-gebaseerde configuratie. CLI-functiesjablonen worden geconverteerd naar CLI-invoegfunctieprofiel. Het gecentraliseerde CLI-beleid wordt niet ondersteund.
- De tool pusht de configuratie niet naar apparaten. Na het uitvoeren van de conversies is de gebruiker verantwoordelijk voor het loskoppelen van apparaten van sjablonen en het koppelen ervan aan de nieuwe configuratiegroepen.
Contact opnemen met ondersteuning
Voor problemen met de Configuration Conversion Tool kunt u een e-mail sturen naar sdwan-conversiontool-support@cisco.com.
10.12 Overwegingen
| Nee. |
objectbeschrijving |
| 1. |
DNS-configuratie moet via het CLI-invoegprofiel worden geduwd bij de implementatie van Configuration Group on Edge met een versie lager dan 10.12. |
| 2. |
De creatie van Topologie vereist de selectie van sites in plaats van het kiezen van een gebied gedefinieerd in NHM. |
| 3. |
De werkstroom Configuratiegroep maken maakt geen VPN512 en een interface in deze VPN, in het WAN-profiel. Als u dit nodig hebt, kunt u dit handmatig maken door de configuratiegroep te bewerken. |
| 4. |
De mogelijkheid om beleid te kopiëren/dupliceren in de beleidsgroep wordt niet ondersteund. Een set Python-scripts kan deze taak uitvoeren en bevindt zich in: |
| 5. |
AppQoE Optimization (TCP Opt en DRE) en Loss Correction (FEC en Pkt Dup) configuratie blijven gebruik maken van oudere sjablonen / beleid. Configureerbaar via CLI-profiel in configuratie-/beleidsgroepen (20.14 in UI-pakket). |
| 6. |
Cloud OnRamp voor SaaS blijft de oudere sjablonen / beleidsregels gebruiken. |
| 7. |
TrustSec/SGT wordt alleen ondersteund met CLI-profiel. |
| 8. |
UC Voice/DSP Farm/SRST alleen ondersteund met CLI-profiel (vanaf 20.13 in UI Parcel). |
Gerelateerde informatie
- Cisco SD-WAN en Cloud Networking YouTube Channel
- Vereenvoudigde configuratie - SD-WAN eenvoudig maken met vereenvoudigde configuratie
- 1. Siteconfiguratie maken in een paar eenvoudige klikken met behulp van de workflow
- 2. Configuratiecatalogus - Een catalogus met gevalideerde en beheerde Cisco-configuraties voor WAN
- Cisco Technical Support en downloads
Revisiegeschiedenis
| Revisie | Publicatiedatum | Opmerkingen |
|---|---|---|
3.0 |
04-Nov-2026
|
De sectie Conversion Tool is bijgewerkt met een herziene werkstroom die is verbonden met SD-WAN Manager en een nieuwe werkstroom met luchtspleet. |
2.0 |
13-Mar-2025
|
Updates van de sectie Conversion Tool om recente wijzigingen in de toegang en implementatie van de tool weer te geven. |
1.0 |
16-Aug-2024
|
Eerste vrijgave |
 Feedback
Contact Cisco
- Een ondersteuningscase openen

- (Vereist een Cisco-servicecontract)