VRF-Aware Software Infrastructure NAT configureren op iOS XE

Inhoud
Inleiding
In dit document wordt de configuratie beschreven van VRF-Aware Software Infrastructure (VASI) Network Address Translation (NAT) op routers waarop Cisco IOS® XE wordt uitgevoerd.
Voorwaarden
Vereisten
Er zijn geen specifieke vereisten van toepassing op dit document.
Gebruikte componenten
Dit document is niet beperkt tot specifieke software- en hardware-versies. Dit document is van toepassing op alle Cisco-routers en -switches waarop Cisco IOS XE wordt uitgevoerd.
De informatie in dit document is gebaseerd op de apparaten in een specifieke laboratoriumomgeving. Alle apparaten die in dit document worden beschreven, hadden een opgeschoonde (standaard)configuratie. Als uw netwerk live is, moet u zorgen dat u de potentiële impact van elke opdracht begrijpt.
Achtergrondinformatie
Apparaten die op Cisco IOS XE worden uitgevoerd, ondersteunen geen klassieke inter-VRF NAT-configuraties zoals die op Cisco IOS-apparaten worden gevonden. Ondersteuning voor inter-VRF NAT op Cisco IOS XE wordt bereikt via VASI-implementatie.
VASI biedt de mogelijkheid om services zoals IPsec, firewall en NAT te configureren voor verkeer dat stroomt tussen virtuele routering en doorsturen (VRF) instanties.
VASI wordt geïmplementeerd door VASI-paren te configureren, waarbij elk van de interfaces in het paar is gekoppeld aan een andere VRF-instantie. De virtuele VASI-interface is de next-hop interface voor elk pakket dat tussen deze twee VRF-instanties moet worden geschakeld. De koppeling gebeurt automatisch op basis van de twee interface-indexen, zodat de vasileft-interface automatisch wordt gekoppeld aan de vasiright-interface. Elk pakket dat de vasileft-interface binnenkomt, wordt automatisch doorgestuurd naar de gekoppelde vasileft-interface.
Werking van VASI
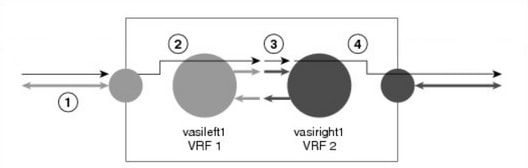
Wanneer een inter-VRF VASI op hetzelfde apparaat is geconfigureerd, vindt de pakketstroom in deze volgorde plaats:
- Een pakket komt in de fysieke interface die behoort tot VRF 1.
- Voordat u het pakket doorstuurt, wordt er een doorzoeking uitgevoerd in de VRF 1-routeringstabel. Vasileft1 wordt gekozen als de volgende hop, en de Time to Live (TTL) waarde wordt verlaagd uit het pakket. Gewoonlijk wordt het verzendadres geselecteerd op basis van de standaardroute in de VRF. Het verzendadres kan echter ook een statische route of een aangeleerde route zijn. Het pakket wordt naar het uitgangspad van vasileft1 verzonden en vervolgens automatisch naar het indringingspad vasiright1 verzonden.
- Wanneer het pakket vasiright1 binnenkomt, wordt een doorstuurzoekopdracht uitgevoerd in de VRF 2-routeringstabel en wordt de TTL opnieuw verlaagd (tweede keer voor dit pakket).
- VRF 2 stuurt het pakket door naar de fysieke interface.
Configureren
Deze scenario's beschrijven de basisconfiguratie van de inter-VRF NAT.
Netwerkdiagram
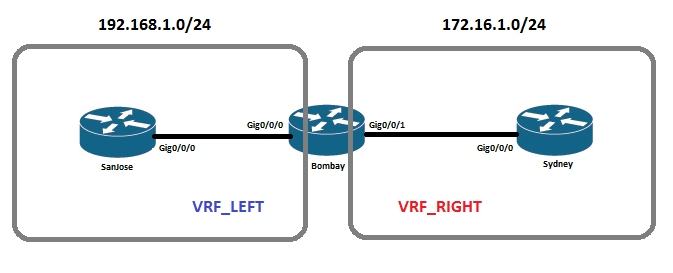
Beginconfiguraties
SanJose:
interface GigabitEthernet0/0/0
 ip address 192.168.1.1 255.255.255.0

ip route 0.0.0.0 0.0.0.0 192.168.1.2
Mumbai:
vrf definition VRF_LEFT
 rd 1:1
 !
 address-family ipv4
 exit-address-family

vrf definition VRF_RIGHT
 rd 2:2
 !
 address-family ipv4
 exit-address-family

interface GigabitEthernet0/0/0
  vrf forwarding VRF_LEFT
  ip address 192.168.1.2 255.255.255.0

interface GigabitEthernet0/0/1
 vrf forwarding VRF_RIGHT
 ip address 172.16.1.2 255.255.255.0
Sydney:
interface GigabitEthernet0/0/0
 ip address 172.16.1.1 255.255.255.0
Configuratie van VASI-interface
Elke VASI-interface is gekoppeld aan een andere VRF-instantie.
interface vasileft1
 vrf forwarding VRF_LEFT
 ip address 10.1.1.1 255.255.255.252

interface vasiright1
 vrf forwarding VRF_RIGHT
 ip address 10.1.1.2 255.255.255.252
NAT-configuratie
In dit voorbeeld moet NAT worden geconfigureerd met de volgende vereisten:
- Statische NAT - bron IP van 192.168.1.1 moet worden vertaald naar 172.16.1.5.
- Dynamic NAT - Bron subnet van 192.168.1.0/24 moet worden vertaald naar 172.16.1.5.
Scenario 1 - NAT op Vasiright
In de meeste gevallen zou de WAN-interface op de uitgaande VRF, VRF_RIGHT in deze topologie staan. In dergelijke gevallen kan NAT worden geconfigureerd tussen de vasiright- en de WAN-interface; verkeer dat binnenkomt op de vasiright-interface van vasileft wordt geconfigureerd als NAT inside, terwijl de WAN-interface de NAT outside-interface zou zijn.
In dit scenario maken we gebruik van statische routes om het verkeer tussen de VRF’s te regelen. Een statische route voor het subnet destination 172.16.0.0 is geconfigureerd op VRF_LEFT, wijzend naar de vasileft-interface, en een andere route voor het subnet source 192.168.0.0 is geconfigureerd op VRF_RIGHT, wijzend naar de vasiright-interface.

Opmerking: configureer NAT niet om het bron-IP-adres te vertalen naar het IP-adres van de WAN-interface; de router behandelt retourverkeer dat bestemd is voor zichzelf en stuurt het verkeer niet door naar de VASI-interface.
Statische NAT:
!--- Interface configuration

interface vasiright1
 vrf forwarding VRF_RIGHT
 ip address 10.1.1.2 255.255.255.252
 ip nat inside

interface GigabitEthernet0/0/1
 vrf forwarding VRF_RIGHT
 ip address 172.16.1.2 255.255.255.0
 ip nat outside


!--- Static route configuration

ip route vrf VRF_LEFT 172.16.0.0 255.255.0.0 vasileft1 10.1.1.2
ip route vrf VRF_RIGHT 192.168.0.0 255.255.0.0 vasiright1 10.1.1.1


!--- NAT configuration

ip nat inside source static 192.168.1.1 172.16.1.5 vrf VRF_RIGHT
Verificatie:
Bombay#sh ip nat translations vrf VRF_RIGHT
Pro        Inside global     Inside local       Outside local    Outside global
---        172.16.1.5        192.168.1.1        ---              ---
icmp       172.16.1.5:8      192.168.1.1:8      172.16.1.1:8     172.16.1.1:8
tcp        172.16.1.5:47491  192.168.1.1:47491  172.16.1.1:23    172.16.1.1:23
Total number of translations: 3
Dynamische NAT:
!--- Interface configuration

interface vasiright1
 vrf forwarding VRF_RIGHT
 ip address 10.1.1.2 255.255.255.252
 ip nat inside

interface GigabitEthernet0/0/1
 vrf forwarding VRF_RIGHT
 ip address 172.16.1.2 255.255.255.0
 ip nat outside


!--- Static route configuration

ip route vrf VRF_LEFT 172.16.0.0 255.255.0.0 vasileft1 10.1.1.2
ip route vrf VRF_RIGHT 192.168.0.0 255.255.0.0 vasiright1 10.1.1.1


!--- Access-list configuration
Extended IP access list 100
 10 permit tcp 192.168.1.0 0.0.0.255 host 172.16.1.1
 20 permit udp 192.168.1.0 0.0.0.255 host 172.16.1.1
 30 permit icmp 192.168.1.0 0.0.0.255 host 172.16.1.1


!--- NAT configuration

ip nat pool POOL 172.16.1.5 172.16.1.5 prefix-length 24
ip nat inside source list 100 pool POOL vrf VRF_RIGHT overload
Opmerking: het configureren van zowel de VASI-interfaces van een paar als de buitenkant wordt niet ondersteund.
Verificatie:
Bombay#sh ip nat translations
Pro      Inside global      Inside local         Outside local      Outside global
icmp     172.16.1.5:1       192.168.1.1:15       172.16.1.1:15      172.16.1.1:1
tcp      172.16.1.5:1024    192.168.1.1:58166    172.16.1.1:23      172.16.1.1:23
Total number of translations: 2
Scenario 2 - NAT op Vasileft
NAT kan ook alleen worden geconfigureerd aan de vasileft-kant, dat wil zeggen VRF_LEFT en verkeer NATted hebben voordat het naar VRF_RIGHT wordt verzonden. De inkomende interface op VRF_LEFT wordt beschouwd als de NAT inside interface, en vasileft 1 is geconfigureerd als de NAT outside interface.
In dit scenario maken we gebruik van statische routes om het verkeer tussen de VRF’s te regelen. Een statische route voor het subnet destination 172.16.0.0 is geconfigureerd op VRF_LEFT, wijzend naar de vasileft-interface en een andere route voor de bron NATted IP 172.16.1.5 is geconfigureerd op VRF_RIGHT, wijzend naar de vasiright-interface.
Statische NAT:
!--- Interface configuration

interface GigabitEthernet0/0/0
 vrf forwarding VRF_LEFT
 ip address 192.168.1.2 255.255.255.0
 ip nat inside

interface vasileft1
 vrf forwarding VRF_LEFT
 ip address 10.1.1.1 255.255.255.252
 ip nat outside


!--- Static route configuration

ip route vrf VRF_LEFT 172.16.0.0 255.255.0.0 vasileft1 10.1.1.2
ip route vrf VRF_RIGHT 172.16.1.5 255.255.255.255 vasiright1 10.1.1.1


!--- NAT configuration
ip nat inside source static 192.168.1.1 172.16.1.5 vrf VRF_LEFT
Verificatie:
Bombay#sh ip nat translations vrf VRF_LEFT
Pro       Inside global        Inside local         Outside local      Outside global
---       172.16.1.5           192.168.1.1          ---                ---
icmp      172.16.1.5:5         192.168.1.1:5        172.16.1.1:5       172.16.1.1:5
tcp       172.16.1.5:35414     192.168.1.1:35414    172.16.1.1:23      172.16.1.1:23
Total number of translations: 3
Dynamische NAT:
!--- Interface configuration

interface GigabitEthernet0/0/0
 vrf forwarding VRF_LEFT
 ip address 192.168.1.2 255.255.255.0
 ip nat inside

interface vasileft1
 vrf forwarding VRF_LEFT
 ip address 10.1.1.1 255.255.255.252
 ip nat outside


!--- Static route configuration

ip route vrf VRF_LEFT 172.16.0.0 255.255.0.0 vasileft1 10.1.1.2
ip route vrf VRF_RIGHT 172.16.1.5 255.255.255.255 vasiright1 10.1.1.1


!--- Access-list configuration

Extended IP access list 100
 10 permit tcp 192.168.1.0 0.0.0.255 host 172.16.1.1
 20 permit udp 192.168.1.0 0.0.0.255 host 172.16.1.1
 30 permit icmp 192.168.1.0 0.0.0.255 host 172.16.1.1


!--- NAT configuration

ip nat pool POOL 172.16.1.5 172.16.1.5 prefix-length 24
ip nat inside source list 100 pool POOL vrf VRF_LEFT overload
Verificatie:
Bombay#sh ip nat translations vrf VRF_LEFT
Pro      Inside global      Inside local        Outside local    Outside global
icmp     172.16.1.5:1       192.168.1.1:4       172.16.1.1:4     172.16.1.1:1
tcp      172.16.1.5:1024    192.168.1.1:27593   172.16.1.1:23    172.16.1.1:23
Total number of translations: 2
Verifiëren
Gebruik deze sectie om te controleren of uw configuratie goed werkt.
- Controleer of dynamische/statische routes zijn geconfigureerd om het verkeer tussen de twee VRF-instanties te routeren.
- Controleer of NAT is geconfigureerd voor de juiste VRF.
Problemen oplossen
Er is momenteel geen specifieke troubleshooting-informatie beschikbaar voor deze configuratie.
Gerelateerde informatie
- De VRF-bewuste software-infrastructuur configureren
- Technische ondersteuning en downloads – Cisco Systems
Revisiegeschiedenis
| Revisie | Publicatiedatum | Opmerkingen |
|---|---|---|
3.0 |
09-Sep-2026
|
Hercertificering - bijgewerkte Alt-tekst en opmaak |
2.0 |
16-Oct-2023
|
Bijgewerkt in het gedeelte Gerelateerde informatie en de opmaak. |
1.0 |
17-Nov-2015
|
Eerste vrijgave |
 Feedback
