Configuring VPLS between Cat9500 and ISR4K (VPLS configureren tussen Catalyst 9500 en ISR4K)

Downloadopties
Inclusief taalgebruik
De documentatie van dit product is waar mogelijk geschreven met inclusief taalgebruik. Inclusief taalgebruik wordt in deze documentatie gedefinieerd als taal die geen discriminatie op basis van leeftijd, handicap, gender, etniciteit, seksuele oriëntatie, sociaaleconomische status of combinaties hiervan weerspiegelt. In deze documentatie kunnen uitzonderingen voorkomen vanwege bewoordingen die in de gebruikersinterfaces van de productsoftware zijn gecodeerd, die op het taalgebruik in de RFP-documentatie zijn gebaseerd of die worden gebruikt in een product van een externe partij waarnaar wordt verwezen. Lees meer over hoe Cisco gebruikmaakt van inclusief taalgebruik.
Over deze vertaling
Cisco heeft dit document vertaald via een combinatie van machine- en menselijke technologie om onze gebruikers wereldwijd ondersteuningscontent te bieden in hun eigen taal. Houd er rekening mee dat zelfs de beste machinevertaling niet net zo nauwkeurig is als die van een professionele vertaler. Cisco Systems, Inc. is niet aansprakelijk voor de nauwkeurigheid van deze vertalingen en raadt aan altijd het oorspronkelijke Engelstalige document (link) te raadplegen.
Inhoud
Inleiding
VPLS is een Layer 2-uitbreidingstechnologie die de meeste klanten gebruiken met ISP’s en via geleende/geleasede services van externe leveranciers. Het gebruik van VPLS valt buiten het bereik van deze configuratiegids. Dit is een eenvoudige configuratiehandleiding om klanten te helpen L2VPN te configureren tussen de bestaande ISR4K-platformen en de nieuwe Cat9500-switches.
Voorwaarden
U moet op de hoogte zijn van de basisconcepten van L2VPN en pseudowire-sjablonen configureren voor het configureren van L2 VFI-contexten
Vereisten
ISR4K-router (elke ISR4400/ISR4300), Cat9500-Switch en twee apparaten die worden gebruikt als CE-apparaten
Gebruikte componenten
ISR4451-X
C9500-40X-A
CISCO1921
CISCO2911
Configureren
De configuratie vertelt het gebruik van de VPLS-context en de ondersteunde VC-typen/details
Netwerkdiagram
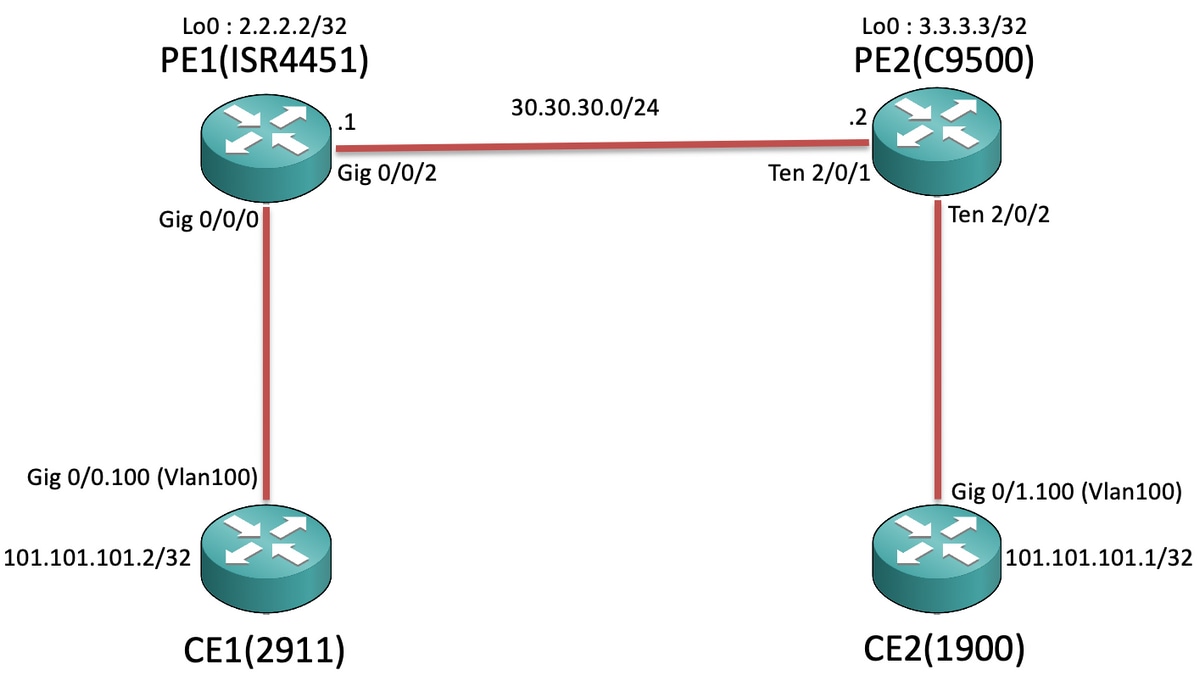
Configuraties
Over CE1 en CE2:
CE1#sh run Building configuration... Current configuration : 105 bytes ! interface GigabitEthernet0/0 no ip address duplex auto speed auto ! interface GigabitEthernet0/0.100 encapsulation dot1Q 100 ip address 101.101.101.2 255.255.255.0 ! |
CE2#sh run Building configuration... Current configuration : 1718 bytes ! interface GigabitEthernet0/1 no ip address duplex auto speed auto ! interface GigabitEthernet0/1.100 encapsulation dot1Q 100 ip address 101.101.101.1 255.255.255.0 ! |
Over PE1 en PE2:
PE1#sh run Building configuration... Current configuration : 5049 bytes ! pseudowire-class VPLS100 encapsulation mpls no control-word ! l2 vfi 100 manual vpn id 100 bridge-domain 100 mtu 9180 neighbor 3.3.3.3 pw-class VPLS100 ! interface Loopback0 ip address 2.2.2.2 255.255.255.255 ! interface GigabitEthernet0/0/0 mtu 9180 no ip address negotiation auto service instance 100 ethernet encapsulation dot1q 100 rewrite ingress tag pop 1 symmetric bridge-domain 100 ! ! interface GigabitEthernet0/0/2 ip address 30.30.30.1 255.255.255.0 negotiation auto mpls ip ! ip route 3.3.3.3 255.255.255.255 30.30.30.2 ! mpls ldp router-id Loopback0 force ! |
PE2#sh run Building configuration... Current configuration : 10722 bytes ! ip routing ! pseudowire-class VPLS100 encapsulation mpls no control-word ! l2 vfi 100 manual vpn id 100 neighbor 2.2.2.2 pw-class VPLS100 ! interface Loopback0 ip address 3.3.3.3 255.255.255.255 ! interface TenGigabitEthernet2/0/1 no switchport ip address 30.30.30.2 255.255.255.0 mpls ip ! interface TenGigabitEthernet2/0/2 switchport trunk allowed vlan 100 switchport mode trunk ! interface Vlan100 no ip address xconnect vfi 100 ! ip route 2.2.2.2 255.255.255.255 30.30.30.1 ! mpls ldp router-id Loopback0 force ! |

Opmerking: Op de ISR4K- en ASR1000-apparaten die worden uitgevoerd op EFP (Ethernet Flow Point) Service Instances, moeten we ervoor zorgen dat we de opdracht "rewrite ingress tag pop 1 symmetric" configureren onder de respectieve SI (Service Instance) waar we het subnet/broadcast-domein willen uitbreiden, zodat de ISR4K/ASR1k de gelabelde (802.1Q Vlan Tag) pakketten kan ontvangen die vanaf het CE-uiteinde worden verzonden.
Verifiëren
De Cat9500-platforms ondersteunen internetwerken met "ethernet" tot nu toe onder VPLS. Controleer dus eerst of het VC-type ethernet is (wat standaard is):
PE1#show mpls l2transport binding
  Destination Address: 3.3.3.3,VC ID: 100
    Local Label:  19
        Cbit: 0,    VC Type: Ethernet,    GroupID: n/a
        MTU: 9180,   Interface Desc: n/a
        VCCV: CC Type: RA [2], TTL [3]
              CV Type: LSPV [2]
    Remote Label: 17
        Cbit: 0,    VC Type: Ethernet,    GroupID: 0
        MTU: 9180,   Interface Desc: n/a
        VCCV: CC Type: RA [2], TTL [3]
              CV Type: LSPV [2]
PE2#show mpls l2transport binding
  Destination Address: 2.2.2.2,VC ID: 100
    Local Label:  17
        Cbit: 0,    VC Type: Ethernet,    GroupID: n/a
        MTU: 9180,   Interface Desc: n/a
        VCCV: CC Type: RA [2], TTL [3]
              CV Type: LSPV [2]
    Remote Label: 19
        Cbit: 0,    VC Type: Ethernet,    GroupID: 0
        MTU: 9180,   Interface Desc: n/a
        VCCV: CC Type: RA [2], TTL [3]
              CV Type: LSPV [2]
Nu zou de rest van de commando's vergelijkbaar zijn met de manier waarop u L2VPN VC verifieert. Maar het is belangrijk om te begrijpen dat het Cat9500-systeem mtu heeft, daarom kunt u de individuele interface-MTU-waarden voor de LAN-zijde niet wijzigen. Daarom moet u "mtu <>" expliciet configureren onder de l2 vfi-context op het ISR4K-platform, zodat de MTU-waarden worden onderhandeld op basis van het systeem mtu geconfigureerd op de Cat9500-switch:
PE2:
PE2#show system mtu
Global Ethernet MTU is 9180 bytes.
PE1:
PE1#show mpls l2transport vc detail
Local interface: VFI 100 vfi up
  Interworking type is Ethernet
  Destination address: 3.3.3.3, VC ID: 100, VC status: up
    Output interface: Gi0/0/2, imposed label stack {17}
    Preferred path: not configured
    Default path: active
    Next hop: 30.30.30.2
  Create time: 00:02:10, last status change time: 00:02:10
    Last label FSM state change time: 00:02:10
  Signaling protocol: LDP, peer 3.3.3.3:0 up
    Targeted Hello: 2.2.2.2(LDP Id) -> 3.3.3.3, LDP is UP
    Graceful restart: not configured and not enabled
    Non stop routing: not configured and not enabled
    Status TLV support (local/remote)   : enabled/supported
      LDP route watch                   : enabled
      Label/status state machine        : established, LruRru
      Last local dataplane   status rcvd: No fault
      Last BFD dataplane     status rcvd: Not sent
      Last BFD peer monitor  status rcvd: No fault
      Last local AC  circuit status rcvd: No fault
      Last local AC  circuit status sent: No fault
      Last local PW i/f circ status rcvd: No fault
      Last local LDP TLV     status sent: No fault
      Last remote LDP TLV    status rcvd: No fault
      Last remote LDP ADJ    status rcvd: No fault
    MPLS VC labels: local 19, remote 17
    Group ID: local n/a, remote 0
    MTU: local 9180, remote 9180
    Remote interface description:
  Sequencing: receive disabled, send disabled
  Control Word: Off
  SSO Descriptor: 3.3.3.3/100, local label: 19
  Dataplane:
    SSM segment/switch IDs: 8387/4289 (used), PWID: 4
  VC statistics:
    transit packet totals: receive 0, send 0
    transit byte totals:   receive 0, send 0
    transit packet drops:  receive 0, seq error 0, send 0
PE2:
PE2#show mpls l2transport vc detail
Local interface: VFI 100 vfi up
  Interworking type is Ethernet
  Destination address: 2.2.2.2, VC ID: 100, VC status: up
    Output interface: Te2/0/1, imposed label stack {19}
    Preferred path: not configured
    Default path: active
    Next hop: 30.30.30.1
  Create time: 01:02:03, last status change time: 00:03:09
    Last label FSM state change time: 00:03:09
  Signaling protocol: LDP, peer 2.2.2.2:0 up
    Targeted Hello: 3.3.3.3(LDP Id) -> 2.2.2.2, LDP is UP
    Graceful restart: not configured and not enabled
    Non stop routing: not configured and not enabled
    Status TLV support (local/remote)   : enabled/supported
      LDP route watch                   : enabled
      Label/status state machine        : established, LruRru
      Last local dataplane   status rcvd: No fault
      Last BFD dataplane     status rcvd: Not sent
      Last BFD peer monitor  status rcvd: No fault
      Last local AC  circuit status rcvd: No fault
      Last local AC  circuit status sent: No fault
      Last local PW i/f circ status rcvd: No fault
      Last local LDP TLV     status sent: No fault
      Last remote LDP TLV    status rcvd: No fault
      Last remote LDP ADJ    status rcvd: No fault
    MPLS VC labels: local 17, remote 19
    Group ID: local n/a, remote 0
    MTU: local 9180, remote 9180
    Remote interface description:
  Sequencing: receive disabled, send disabled
  Control Word: Off
  SSO Descriptor: 2.2.2.2/100, local label: 17
  Dataplane:
    SSM segment/switch IDs: 12297/8194 (used), PWID: 1
  VC statistics:
    transit packet totals: receive 0, send 0
    transit byte totals:   receive 0, send 0
    transit packet drops:  receive 0, seq error 0, send 0
Nu als we pings van CE1 naar CE2 proberen te initiëren:
CE1#ping 101.101.101.1 source 101.101.101.2
Type escape sequence to abort.
Sending 5, 100-byte ICMP Echos to 101.101.101.1, timeout is 2 seconds:
Packet sent with a source address of 101.101.101.2
!!!!!
Success rate is 100 percent (5/5), round-trip min/avg/max = 1/1/4 ms
Dan wanneer we de VC-statistieken controleren om ervoor te zorgen dat de pakketten via VPLS gaan:
PE1:
PE1#show mpls l2transport vc detail | sec statistics
  VC statistics:
    transit packet totals: receive 5, send 5
    transit byte totals:   receive 660, send 660
    transit packet drops:  receive 0, seq error 0, send 0
PE2:
PE2#show mpls l2transport vc detail | sec statistics
  VC statistics:
    transit packet totals: receive 5, send 5
    transit byte totals:   receive 680, send 680
    transit packet drops:  receive 0, seq error 0, send 0
Problemen oplossen
Dit document was bedoeld om de compatibiliteitsproblemen te benadrukken tijdens het configureren van een VPLS VC tussen de ISR / ASR-routers en de Cat9500-switches die fungeren als de PE-knooppunten, dus momenteel geen stappen voor probleemoplossing.
Bijgedragen door Cisco-engineers
- Vipin VargheseCisco TAC
 Feedback
Contact Cisco
- Een ondersteuningscase openen

- (Vereist een Cisco-servicecontract)