EIGRP configureren om padselectie te beïnvloeden

Inhoud
Inleiding
Dit document beschrijft het proces van het maken van een voorkeurspad door verschillende Enhanced Interior Gateway Routing Protocol (EIGRP)-functies te beïnvloeden.
Voorwaarden
Vereisten
Cisco raadt kennis van de volgende onderwerpen aan:
- Kennis van Basic IP Routing
- Kennis van het EIGRP Protocol
- Kennis van Cisco IOS® IOS Command Line Interface (CLI)
Gebruikte componenten
Dit document is niet beperkt tot specifieke software- en hardwareversies, maar de informatie in dit document is gebaseerd op deze software- en hardwareversies:
- Router ASR 1000
- Router ISR 4000
- Cisco IOS 17.9.x
De informatie in dit document is gebaseerd op de apparaten in een specifieke laboratoriumomgeving. Alle apparaten die in dit document worden beschreven, hadden een opgeschoonde (standaard)configuratie. Als uw netwerk live is, moet u zorgen dat u de potentiële impact van elke opdracht begrijpt.
Achtergrondinformatie
De selectie van het EIGRP-pad kan worden beïnvloed door verschillende metrieken te manipuleren die het protocol gebruikt om het beste pad naar een bestemming te bepalen. EIGRP berekent het beste pad naar een bestemming op basis van verschillende statistieken en het proces voor het selecteren van het pad omvat het evalueren van deze statistieken om de optimale route te bepalen. De EIGRP-statistieken omvatten bandbreedte, vertraging, belasting, betrouwbaarheid en maximale transmissieeenheid (MTU).
Inzicht in deze statistieken en hun betekenis helpt netwerkbeheerders om de selectie van EIGRP-paden aan te passen op basis van specifieke vereisten of netwerkvoorwaarden. Standaard gebruikt EIGRP uit de verschillende metrische waarden alleen de minimale bandbreedte op het pad naar een bestemmingsnetwerk en de totale vertraging om routeringsmetrieken te berekenen. Bovendien worden de bandbreedte- en vertragingswaarden bepaald op basis van statische waarden die zijn geconfigureerd op de interfaces van apparaten langs het pad naar de bestemming, met andere woorden deze twee parameters worden niet dynamisch gemeten.
Afgezien van de metrische manipulatie kan routefiltering ook worden gebruikt om de padselectie in EIGRP te beïnvloeden. Routefiltering houdt in dat de informatie wordt beheerd die is toegestaan of geweigerd om een routeringstabel in of uit te voeren. Filterroutes kunnen om verschillende redenen worden uitgevoerd, waaronder het optimaliseren van routeringstabellen of het beheren van netwerkverkeer.
Enkele van de belangrijkste kenmerken met betrekking tot routefiltering in het EIGRP zijn gedistribueerde lijsten, prefixlijsten, routekaarten en lekkaders. Deze mechanismen bieden een krachtige en flexibele manier om routeringsinformatie te beheren die door netwerkbeheerders kan worden gebruikt om EIGRP-routeringstabellen aan te passen aan specifieke criteria en de netwerkefficiëntie te verbeteren.
scenario's
In het dynamische landschap van routeringsprotocollen worden beheerders vaak geconfronteerd met de noodzaak om routeringsbeslissingen aan te passen aan specifieke netwerkvereisten en de verkeersstroom te optimaliseren. Dit houdt in dat verschillende technieken en configuraties worden gebruikt om te beïnvloeden hoe routers beslissingen over padselectie nemen.
Deze voorbeelden bieden verschillende alternatieven waarbij beheerders strategische configuraties kunnen gebruiken om de selectie van EIGRP-paden te manipuleren:
1. De selectie van het beïnvloedingspad door de vertragingsmetriek te wijzigen. Door de vertragingsmetriek op een routerinterface aan te passen, kunnen beheerders routeringsbeslissingen beïnvloeden door deze specifieke parameter op een koppeling te beïnvloeden. Deze subtiele manipulatie kan het verkeer leiden naar voorkeurspaden op basis van de gewijzigde vertragingswaarden.
2. De selectie van het pad beïnvloeden met behulp van een offset-lijst. Door gebruik te maken van een offset-lijst kunnen metrieken voor specifieke voorvoegsels selectief worden gewijzigd, waardoor een gerichte benadering wordt geboden om de selectie van paden over een bepaalde interface te beïnvloeden. Dit mechanisme wordt gebruikt voor het verhogen van de inkomende en uitgaande statistieken van routes die via het EIGRP worden geleerd en om selectief bepaalde voorvoegsels te verkiezen boven een bepaald pad.
3. De selectie van het pad beïnvloeden met een samenvatting. Met de introductie van overzichtsroutes kunnen beheerders de langste overeenkomstvoorkeur voor een prefix beïnvloeden. Samenvatting van routes kan van invloed zijn op de granulariteit van routeringsbeslissingen, het optimaliseren van routeringstabellen en het verbeteren van de algehele netwerkefficiëntie.
4. De selectie van het pad beïnvloeden met behulp van lekkages. Door gebruik te maken van lekkages tijdens de reclame voor samenvattende routes wordt een mechanisme geboden om selectiever meer specifieke routes aan te kondigen. Deze aanpak zorgt ervoor dat samengevatte informatie strategisch wordt aangekondigd, waardoor de routeringsflexibiliteit behouden blijft en de keuze van het pad wordt beïnvloed.
5. Padselectie beïnvloeden door de administratieve afstand (AD) van een voorvoegsel te wijzigen. Het wijzigen van de administratieve afstand van een prefix is een handige techniek om de bron van routeringsinformatie te controleren. Dit kan met name nuttig zijn in scenario's waarin routes uit bepaalde bronnen moeten worden uitgesloten van de routeringsinformatiebasis (RIB).
6. De selectie van het beïnvloedingspad met routefiltering. Routefiltering is een krachtige methode die wordt gebruikt om de reclame of acceptatie van specifieke routes in of uit een routeringsprotocol te controleren. Het wordt vaak gebruikt om routeringsinformatie te filteren op basis van gespecificeerde criteria, waardoor wordt voorkomen dat bepaalde routes worden geadverteerd of geleerd.
- Een gedistribueerde lijst is een van de belangrijkste instrumenten die worden gebruikt om voorvoegsels in EIGRP te filteren en kan werken in combinatie met een toegangslijst (ACL), prefix-lijst of routekaart.
- Het gebruik van een prefix-lijst vergemakkelijkt het granulair filteren van voorvoegsels van specifieke buren. Dit controleniveau is essentieel voor het beheer van routeringsupdates om de padvoorkeur te wijzigen.
Netwerkdiagram
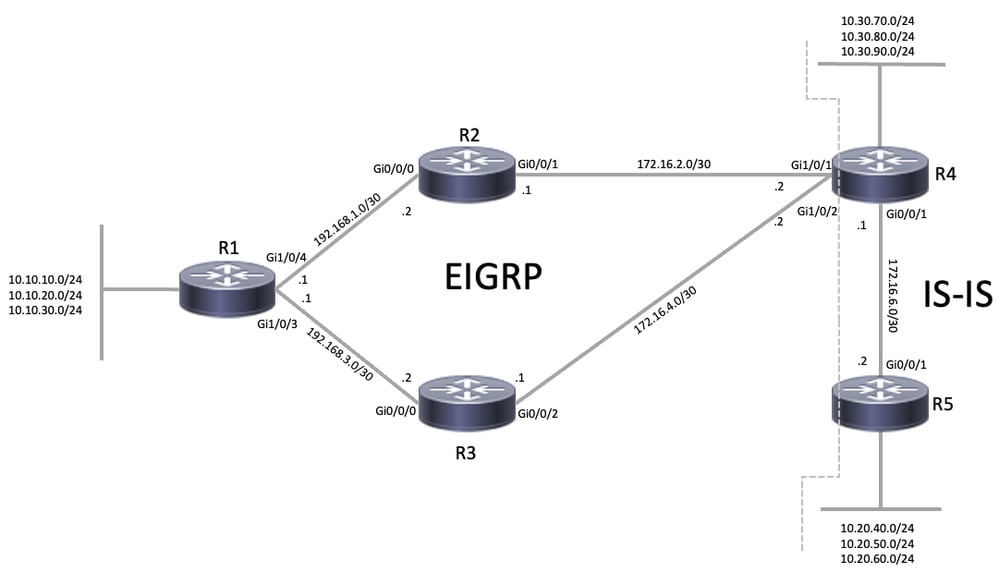 EIGRP-topologie
Beginconfiguraties
Voordat u een configuratie wijzigt, is het belangrijk om de initiële configuratie en status van de apparaten te bekijken (de initiële configuratie is in elk scenario hetzelfde). Op basis van het netwerkdiagram zijn R1, R2, R3 en R4 EIGRP-buren (elke router heeft twee aangrenzende gebieden), waarbij R4 ook deel uitmaakt van het Intermediate System-to-Intermediate System (IS-IS)-domein en wederzijdse herverdeling tussen IS-IS en EIGRP uitvoert. Het is belangrijk op te merken dat R1 twee paden in de routeringstabel heeft (via interface Gi1/0/3 en Gi1/0/4) naar subnetten 10.20.x.x en 10.30.x.x via EIGRP, en dat subnetten 10.10.x.x rechtstreeks zijn verbonden.
| R1 | |
| Configuraties | Status |
|
|
In het geval van R2 en R3 worden alle voorvoegsels 10.10.x.x, 10.20.x.x en 10.30.x.x geleerd via EIGRP.
| R2 | |
| Configuraties | Status |
|
|
| R3 | |
| Configuraties | Status |
|
|
| R4 | |
| Configuraties | Status |
|
|
Scenario 1: De selectie van het pad beïnvloeden door de vertragingsmetriek te wijzigen
In dit voorbeeld wordt de vertragingswaarde gebruikt om EIGRP te beïnvloeden om de voorkeur te geven aan het pad door R3. Voordat u een wijziging uitvoert, kunt u bevestigen dat EIGRP de taakverdeling tussen interfaces Gi1/0/3 en Gi1/04 verdeelt, aangezien beide interfaces dezelfde vertragingswaarde van 10 microseconden hebben.
R1#show ip route eigrp
Codes: L - local, C - connected, S - static, R - RIP, M - mobile, B - BGP
       D - EIGRP, EX - EIGRP external, O - OSPF, IA - OSPF inter area
       N1 - OSPF NSSA external type 1, N2 - OSPF NSSA external type 2
       E1 - OSPF external type 1, E2 - OSPF external type 2, m - OMP
       n - NAT, Ni - NAT inside, No - NAT outside, Nd - NAT DIA
       i - IS-IS, su - IS-IS summary, L1 - IS-IS level-1, L2 - IS-IS level-2
       ia - IS-IS inter area, * - candidate default, U - per-user static route
       H - NHRP, G - NHRP registered, g - NHRP registration summary
       o - ODR, P - periodic downloaded static route, l - LISP
       a - application route
       + - replicated route, % - next hop override, p - overrides from PfR
       & - replicated local route overrides by connected

Gateway of last resort is not set

      10.0.0.0/8 is variably subnetted, 12 subnets, 2 masks
D EX     10.20.40.0/24
           [170/66560] via 192.168.3.2, 5d22h, GigabitEthernet1/0/3
           [170/66560] via 192.168.1.2, 5d22h, GigabitEthernet1/0/4
D EX     10.20.50.0/24
           [170/66560] via 192.168.3.2, 5d22h, GigabitEthernet1/0/3
           [170/66560] via 192.168.1.2, 5d22h, GigabitEthernet1/0/4
D EX     10.20.60.0/24
           [170/66560] via 192.168.3.2, 5d22h, GigabitEthernet1/0/3
           [170/66560] via 192.168.1.2, 5d22h, GigabitEthernet1/0/4
D        10.30.70.0/24 [90/16000] via 192.168.3.2, 5d22h, GigabitEthernet1/0/3
                       [90/16000] via 192.168.1.2, 5d22h, GigabitEthernet1/0/4
D        10.30.80.0/24 [90/16000] via 192.168.3.2, 5d22h, GigabitEthernet1/0/3
                       [90/16000] via 192.168.1.2, 5d22h, GigabitEthernet1/0/4
D        10.30.90.0/24 [90/16000] via 192.168.3.2, 5d22h, GigabitEthernet1/0/3
                       [90/16000] via 192.168.1.2, 5d22h, GigabitEthernet1/0/4
      172.16.0.0/30 is subnetted, 2 subnets
D        172.16.2.0 [90/15360] via 192.168.1.2, 1w5d, GigabitEthernet1/0/4
D        172.16.4.0 [90/15360] via 192.168.3.2, 1w5d, GigabitEthernet1/0/3


R1#show interface GigabitEthernet1/0/3 | i DLY
  MTU 1500 bytes, BW 1000000 Kbit/sec, DLY 10 usec,

R1#show interface GigabitEthernet1/0/4 | i DLY
  MTU 1500 bytes, BW 1000000 Kbit/sec, DLY 10 usec,
Wijzig en verhoog nu de vertragingsinterface naar Gigabit Ethernet 1/0/4. Door de vertragingswaarde te wijzigen in 100 (tientallen microseconden) installeert de RIB het pad alleen via interface Gi1/0/3.
Door naar de EIGRP-topologietabel te kijken, kunt u bevestigen dat interface Gi1/0/4 nog steeds wordt weergegeven als een haalbare opvolger voor alle voorvoegsels en een hogere totale vertraging heeft.
R1#configure terminal
Enter configuration commands, one per line.  End with CNTL/Z.
R1(config)#interface GigabitEthernet1/0/4
R1(config-if)#delay 100
R1(config-if)#end

R1#show ip route eigrp
Codes: L - local, C - connected, S - static, R - RIP, M - mobile, B - BGP
       D - EIGRP, EX - EIGRP external, O - OSPF, IA - OSPF inter area
       N1 - OSPF NSSA external type 1, N2 - OSPF NSSA external type 2
       E1 - OSPF external type 1, E2 - OSPF external type 2, m - OMP
       n - NAT, Ni - NAT inside, No - NAT outside, Nd - NAT DIA
       i - IS-IS, su - IS-IS summary, L1 - IS-IS level-1, L2 - IS-IS level-2
       ia - IS-IS inter area, * - candidate default, U - per-user static route
       H - NHRP, G - NHRP registered, g - NHRP registration summary
       o - ODR, P - periodic downloaded static route, l - LISP
       a - application route
       + - replicated route, % - next hop override, p - overrides from PfR
       & - replicated local route overrides by connected

Gateway of last resort is not set

      10.0.0.0/8 is variably subnetted, 12 subnets, 2 masks
D EX     10.20.40.0/24
           [170/66560] via 192.168.3.2, 00:05:52, GigabitEthernet1/0/3
D EX     10.20.50.0/24
           [170/66560] via 192.168.3.2, 00:05:52, GigabitEthernet1/0/3
D EX     10.20.60.0/24
           [170/66560] via 192.168.3.2, 00:05:52, GigabitEthernet1/0/3
D        10.30.70.0/24
           [90/16000] via 192.168.3.2, 00:05:52, GigabitEthernet1/0/3
D        10.30.80.0/24
           [90/16000] via 192.168.3.2, 00:05:52, GigabitEthernet1/0/3
D        10.30.90.0/24
           [90/16000] via 192.168.3.2, 00:05:52, GigabitEthernet1/0/3
      172.16.0.0/30 is subnetted, 2 subnets
D        172.16.2.0 [90/20480] via 192.168.3.2, 00:05:52, GigabitEthernet1/0/3
D        172.16.4.0 [90/15360] via 192.168.3.2, 00:05:52, GigabitEthernet1/0/3

R1#show interface GigabitEthernet1/0/4 | i DLY MTU 1500 bytes, BW 1000000 Kbit/sec, DLY 1000 usec,

R1#show ip eigrp topology EIGRP-IPv4 VR(LAB) Topology Table for AS(100)/ID(192.168.3.1) Codes: P - Passive, A - Active, U - Update, Q - Query, R - Reply, r - reply Status, s - sia Status P 192.168.3.0/30, 1 successors, FD is 1310720 via Connected, GigabitEthernet1/0/3 P 10.30.70.0/24, 1 successors, FD is 2048000 via 192.168.3.2 (2048000/1392640), GigabitEthernet1/0/3 via 192.168.1.2 (66928640/1392640), GigabitEthernet1/0/4 P 10.20.50.0/24, 1 successors, FD is 8519680 via 192.168.3.2 (8519680/7864320), GigabitEthernet1/0/3 via 192.168.1.2 (73400320/7864320), GigabitEthernet1/0/4 P 10.30.80.0/24, 1 successors, FD is 2048000 via 192.168.3.2 (2048000/1392640), GigabitEthernet1/0/3 via 192.168.1.2 (66928640/1392640), GigabitEthernet1/0/4 P 172.16.2.0/30, 1 successors, FD is 2621440 via 192.168.3.2 (2621440/1966080), GigabitEthernet1/0/3 via 192.168.1.2 (66846720/1310720), GigabitEthernet1/0/4 P 10.10.30.0/24, 1 successors, FD is 163840 via Connected, Loopback30 P 10.20.60.0/24, 1 successors, FD is 8519680 via 192.168.3.2 (8519680/7864320), GigabitEthernet1/0/3 via 192.168.1.2 (73400320/7864320), GigabitEthernet1/0/4 P 192.168.1.0/30, 1 successors, FD is 66191360 via Connected, GigabitEthernet1/0/4 via 192.168.3.2 (3276800/2621440), GigabitEthernet1/0/3 P 10.20.40.0/24, 1 successors, FD is 8519680 via 192.168.3.2 (8519680/7864320), GigabitEthernet1/0/3 via 192.168.1.2 (73400320/7864320), GigabitEthernet1/0/4 P 10.10.20.0/24, 1 successors, FD is 163840 via Connected, Loopback20 P 10.30.90.0/24, 1 successors, FD is 2048000 via 192.168.3.2 (2048000/1392640), GigabitEthernet1/0/3 via 192.168.1.2 (66928640/1392640), GigabitEthernet1/0/4 P 172.16.4.0/30, 1 successors, FD is 1966080 via 192.168.3.2 (1966080/1310720), GigabitEthernet1/0/3 P 10.10.10.0/24, 1 successors, FD is 163840 via Connected, Loopback10

R1#show ip eigrp topology 10.20.40.0/24 EIGRP-IPv4 VR(LAB) Topology Entry for AS(100)/ID(192.168.3.1) for 10.20.40.0/24 State is Passive, Query origin flag is 1, 1 Successor(s), FD is 8519680, RIB is 66560 Descriptor Blocks: 192.168.3.2 (GigabitEthernet1/0/3), from 192.168.3.2, Send flag is 0x0 Composite metric is (8519680/7864320), route is External Vector metric: Minimum bandwidth is 1000000 Kbit Total delay is 120000000 picoseconds Reliability is 255/255 Load is 1/255 Minimum MTU is 1500 Hop count is 2 Originating router is 172.16.6.1 External data: AS number of route is 0 External protocol is IS-IS, external metric is 20 Administrator tag is 0 (0x00000000) 192.168.1.2 (GigabitEthernet1/0/4), from 192.168.1.2, Send flag is 0x0 Composite metric is (73400320/7864320), route is External Vector metric: Minimum bandwidth is 1000000 Kbit Total delay is 1110000000 picoseconds Reliability is 255/255 Load is 1/255 Minimum MTU is 1500 Hop count is 2 Originating router is 172.16.6.1 External data: AS number of route is 0 External protocol is IS-IS, external metric is 20 Administrator tag is 0 (0x00000000) R1#traceroute 10.20.40.1 source loopback10 Type escape sequence to abort. Tracing the route to 10.20.40.1 VRF info: (vrf in name/id, vrf out name/id) 1 192.168.3.2 1 msec 0 msec 0 msec 2 172.16.4.2 0 msec 0 msec 1 msec 3 172.16.6.2 1 msec 1 msec *

R1#show ip cef 10.20.40.1 10.20.40.0/24 nexthop 192.168.3.2 GigabitEthernet1/0/3
Het wijzigen van de vertraging kan een handig hulpmiddel zijn om de verkeersstroom te regelen en het algehele netwerkgedrag te wijzigen. Vertraging is een cumulatieve waarde die groeit op basis van de vertraging van elk segment binnen het pad. Het is ook belangrijk op te merken dat gezien het feit dat bandbreedte kan worden gebruikt door andere protocollen berekeningen, wijzigingen in de interface delay parameter is een voorkeursmethode. De wijzigingen in de vertraging zijn echter alleen nuttig in scenario's waarin het ene pad de voorkeur krijgt boven het andere voor alle routes die worden ontvangen.

Opmerking: wees voorzichtig wanneer u de nieuwe vertragingswaarde selecteert, u wilt de vertraging niet verhogen tot een punt waarop EIGRP deze routes niet langer als een haalbare opvolger beschouwt.
Scenario 2: Padselectie beïnvloeden met de lijst Offset gebruiken
In dit scenario wordt het interessante verkeer of prefix dat moet worden gemanipuleerd geselecteerd met behulp van een ACL. Een ACL wordt gebruikt om deze voorvoegsels te matchen en voor dit voorbeeld wordt de volgende configuratie toegevoegd om het verkeer te manipuleren dat bestemd is voor subnetten 10.20.60.0/24 en 10.30.90.0/24.
Opmerking: bij het opgeven van subnetten zoals 10.20.60.0/24 en 10.30.90.0/24 in de ACL worden alle meer specifieke voorvoegsels (bijvoorbeeld subnetten met langere voorvoegsellengten die binnen deze reeksen vallen, zoals 10.20.60.128/25 of 10.30.90.192/26) ook gematcht en beïnvloed door dezelfde configuratie. Dit gedrag is inherent aan hoe ACL-wildcards werken. Houd hier rekening mee bij het definiëren van ACL-vermeldingen om de onbedoelde opname van meer specifieke routes te voorkomen.
R1#configure terminal
Enter configuration commands, one per line.  End with CNTL/Z.
R1(config)#access-list 20 permit 10.20.60.0 0.0.0.255
R1(config)#access-list 30 permit 10.30.90.0 0.0.0.255
!
R1#show access-lists 20
Standard IP access list 20
    10 permit 10.20.60.0, wildcard bits 0.0.0.255
R1#show access-lists 30
Standard IP access list 30
    10 permit 10.30.90.0, wildcard bits 0.0.0.255
Het doel is de metriek van de specifieke voorvoegsels te wijzigen, maar zonder dat dit van invloed is op al het andere EIGRP-verkeer. In dit voorbeeld wordt een offsetlijst gebruikt om een offset toe te voegen aan de metriek van de geselecteerde voorvoegsels (10.20.60.0/24 en 10.30.90.0/24) in de inkomende richting van R1.
Het idee is om de voorkeur te geven aan het pad door R2 via interface Gi1/0/4 bij het bereiken van het subnet 10.20.60.0/24 (vanaf R1) en de voorkeur te geven aan het pad door R3 via interface Gi1/0/3 bij het bereiken van het subnet 10.30.90.0/24 (vanaf R1).
De configuratie maakt gebruik van de opdracht offset-lijst {ACL name|ACL number} {in|out} <offset> <interface> zoals hieronder weergegeven:
R1#configure terminal
Enter configuration commands, one per line.  End with CNTL/Z.
R1(config)#router eigrp LAB
R1(config-router)#address-family ipv4 unicast autonomous-system 100
R1(config-router-af)#topology base
R1(config-router-af-topology)#offset-list 20 in 200 GigabitEthernet1/0/3
R1(config-router-af-topology)#end
De resultaten van de configuratie kunnen worden geverifieerd door de tabel RIB, Forwarding Information Base (FIB) en EIGRP Topology te controleren. In de volgende uitgangen kan worden gezien dat de offset toegepast op de interface Gi1/0/3 de metriek van dit specifieke voorvoegsel beïnvloedde, met andere woorden, waardoor dit pad minder wenselijk was:
R1#show ip route 10.20.60.0 Routing entry for 10.20.60.0/24 Known via "eigrp 100", distance 170, metric 66560, precedence routine (0), type external Redistributing via eigrp 100 Last update from 192.168.1.2 on GigabitEthernet1/0/4, 00:01:31 ago Routing Descriptor Blocks: * 192.168.1.2, from 192.168.1.2, 00:01:31 ago, via GigabitEthernet1/0/4 Route metric is 66560, traffic share count is 1 Total delay is 120 microseconds, minimum bandwidth is 1000000 Kbit Reliability 255/255, minimum MTU 1500 bytes Loading 1/255, Hops 2

R1#show ip cef 10.20.60.0 10.20.60.0/24 nexthop 192.168.1.2 GigabitEthernet1/0/4  R1#show ip eigrp topology 10.20.60.0/24 EIGRP-IPv4 VR(LAB) Topology Entry for AS(100)/ID(192.168.3.1) for 10.20.60.0/24 State is Passive, Query origin flag is 1, 1 Successor(s), FD is 8519680, RIB is 66560 Descriptor Blocks: 192.168.1.2 (GigabitEthernet1/0/4), from 192.168.1.2, Send flag is 0x0 Composite metric is (8519680/7864320), route is External Vector metric: Minimum bandwidth is 1000000 Kbit Total delay is 120000000 picoseconds Reliability is 255/255 Load is 1/255 Minimum MTU is 1500 Hop count is 2 Originating router is 172.16.6.1 External data: AS number of route is 0 External protocol is IS-IS, external metric is 20 Administrator tag is 0 (0x00000000) 192.168.3.2 (GigabitEthernet1/0/3), from 192.168.3.2, Send flag is 0x0 Composite metric is (8519880/7864520), route is External Vector metric: Minimum bandwidth is 1000000 Kbit Total delay is 120003052 picoseconds <--- Reliability is 255/255 Load is 1/255 Minimum MTU is 1500 Hop count is 2 Originating router is 172.16.6.1 External data: AS number of route is 0 External protocol is IS-IS, external metric is 20 Administrator tag is 0 (0x00000000)
Een soortgelijk proces is voltooid voor prefix 10.30.90.0/24, de offset-lijst is nu toegevoegd om R3 pad door interface Gi1/0/3 (maar het toepassen van de offset op Gi1/0/4). Op een vergelijkbare manier kan, door de RIB-, FIB- en EIGRP-topologie te bekijken, worden gezien dat het voorkeurspad voor het geselecteerde prefix door R3 loopt:
R1#configure terminal
Enter configuration commands, one per line.  End with CNTL/Z.
R1(config)#router eigrp LAB
R1(config-router)#address-family ipv4 unicast autonomous-system 100
R1(config-router-af)#topology base
R1(config-router-af-topology)#offset-list 30 in 300 gigabitEthernet 1/0/4
R1(config-router-af-topology)#end

R1#show ip route 10.30.90.0
Routing entry for 10.30.90.0/24
  Known via "eigrp 100", distance 90, metric 16000, precedence routine (0), type internal
  Redistributing via eigrp 100
  Last update from 192.168.3.2 on GigabitEthernet1/0/3, 00:00:25 ago
  Routing Descriptor Blocks:
  * 192.168.3.2, from 192.168.3.2, 00:00:25 ago, via GigabitEthernet1/0/3
      Route metric is 16000, traffic share count is 1
      Total delay is 21 microseconds, minimum bandwidth is 1000000 Kbit
      Reliability 255/255, minimum MTU 1500 bytes
      Loading 1/255, Hops 2

R1#show ip cef 10.30.90.0 10.30.90.0/24 nexthop 192.168.3.2 GigabitEthernet1/0/3

R1#show ip eigrp topology 10.30.90.0/24 EIGRP-IPv4 VR(LAB) Topology Entry for AS(100)/ID(192.168.3.1) for 10.30.90.0/24 State is Passive, Query origin flag is 1, 1 Successor(s), FD is 2048000, RIB is 16000 Descriptor Blocks: 192.168.3.2 (GigabitEthernet1/0/3), from 192.168.3.2, Send flag is 0x0 Composite metric is (2048000/1392640), route is Internal Vector metric: Minimum bandwidth is 1000000 Kbit Total delay is 21250000 picoseconds Reliability is 255/255 Load is 1/255 Minimum MTU is 1500 Hop count is 2 Originating router is 172.16.6.1 192.168.1.2 (GigabitEthernet1/0/4), from 192.168.1.2, Send flag is 0x0 Composite metric is (2048300/1392940), route is Internal Vector metric: Minimum bandwidth is 1000000 Kbit Total delay is 21254578 picoseconds <--- Reliability is 255/255 Load is 1/255 Minimum MTU is 1500 Hop count is 2 Originating router is 172.16.6.1
Als u de opdracht ip-route eigrp bekijkt, kunt u bevestigen dat de configuratie succesvol is en dat alleen de specifieke voorvoegsels zijn beïnvloed en alle andere routes intact zijn gebleven. Ook het uitvoeren van een traceroute bevestigt dat het verkeer het gewenste pad volgt:
R1#show ip route eigrp Codes: L - local, C - connected, S - static, R - RIP, M - mobile, B - BGP D - EIGRP, EX - EIGRP external, O - OSPF, IA - OSPF inter area N1 - OSPF NSSA external type 1, N2 - OSPF NSSA external type 2 E1 - OSPF external type 1, E2 - OSPF external type 2, m - OMP n - NAT, Ni - NAT inside, No - NAT outside, Nd - NAT DIA i - IS-IS, su - IS-IS summary, L1 - IS-IS level-1, L2 - IS-IS level-2 ia - IS-IS inter area, * - candidate default, U - per-user static route H - NHRP, G - NHRP registered, g - NHRP registration summary o - ODR, P - periodic downloaded static route, l - LISP a - application route + - replicated route, % - next hop override, p - overrides from PfR & - replicated local route overrides by connected Gateway of last resort is not set 10.0.0.0/8 is variably subnetted, 12 subnets, 2 masks D EX 10.20.40.0/24 [170/66560] via 192.168.3.2, 00:22:32, GigabitEthernet1/0/3 [170/66560] via 192.168.1.2, 00:22:32, GigabitEthernet1/0/4 D EX 10.20.50.0/24 [170/66560] via 192.168.3.2, 00:22:32, GigabitEthernet1/0/3 [170/66560] via 192.168.1.2, 00:22:32, GigabitEthernet1/0/4 D EX 10.20.60.0/24 [170/66560] via 192.168.1.2, 00:16:54, GigabitEthernet1/0/4 D 10.30.70.0/24 [90/16000] via 192.168.3.2, 00:22:32, GigabitEthernet1/0/3 [90/16000] via 192.168.1.2, 00:22:32, GigabitEthernet1/0/4 D 10.30.80.0/24 [90/16000] via 192.168.3.2, 00:22:32, GigabitEthernet1/0/3 [90/16000] via 192.168.1.2, 00:22:32, GigabitEthernet1/0/4 D 10.30.90.0/24 [90/16000] via 192.168.3.2, 00:04:56, GigabitEthernet1/0/3 172.16.0.0/30 is subnetted, 2 subnets D 172.16.2.0 [90/15360] via 192.168.1.2, 00:22:32, GigabitEthernet1/0/4 D 172.16.4.0 [90/15360] via 192.168.3.2, 00:22:32, GigabitEthernet1/0/3R1#traceroute 10.20.60.1 source loop10 Type escape sequence to abort. Tracing the route to 10.20.60.1 VRF info: (vrf in name/id, vrf out name/id) 1 192.168.1.2 1 msec 1 msec 0 msec <--- R2 2 172.16.2.2 1 msec 1 msec 0 msec 3 172.16.6.2 1 msec 1 msec * R1#traceroute 10.30.90.1 source loop10 Type escape sequence to abort. Tracing the route to 10.30.90.1 VRF info: (vrf in name/id, vrf out name/id) 1 192.168.3.2 0 msec 1 msec 0 msec <--- R3 2 172.16.4.2 1 msec 1 msec *
Scenario 3: selectie van het beïnvloedingspad met samenvattingen
In dit scenario wordt de route samengevat om de voorkeur te geven aan het ene pad boven het andere. EIGRP heeft de flexibiliteit om een overzichtsroute per interface te configureren, en in dit voorbeeld wordt een overzichtsroute geconfigureerd op R4 om de 10.30.x.x-voorvoegsels samen te vatten en een andere voor de 10.20.x.x-voorvoegsels. Het idee is dat R4 de samenvattende route 10.30.0.0/16 aankondigt via interface GigabitEthernet1/0/1 en samenvattende route 10.20.0.0/16 over interface GigabitEthernet1/0/2, en met deze configuratie wordt het verkeer beïnvloed door de langste overeenkomstvoorkeur. Dit zorgt ervoor dat de verkeersbron van R1 en bestemd voor 10.30.x.x subnetten selecteert het pad door R3 en het verkeer bestemd voor subnetten 10.20.x.x selecteert het pad door R2. De configuratie wordt hieronder weergegeven:
R4#configure terminal
Enter configuration commands, one per line.  End with CNTL/Z.
R4(config)#router eigrp LAB
R4(config-router)#address-family ipv4 unicast autonomous-system 100
R4(config-router-af)#af-interface gigabitEthernet 1/0/1
R4(config-router-af-interface)#summary-address 10.30.0.0/16
R4(config-router-af-interface)#exit
R4(config-router-af)#af-interface gigabitEthernet 1/0/2
R4(config-router-af-interface)#summary-address 10.20.0.0/16
R4(config-router-af-interface)#end
R4#
Nu, door de routeringstabel van R1 te controleren, kan worden geverifieerd dat er een samenvattende route is voor 10.20.0.0/16 die wordt geleerd via interface GigabitEthernet1/0/3 (verbonden met R3) en een samenvattende route 10.30.0.0/16 die wordt geleerd via GigabitEthernet1/0/4 (verbonden met R2). Het resultaat van deze configuratie is dat verkeer met een bestemming van 10.20.60.1 wordt gerouteerd door R2 en verkeer met een bestemming van 10.30.90.1 wordt gerouteerd door R3. De reden is dat R1 de voorkeur geeft aan de langste match-voorvoegsels die nog steeds via de andere interface worden geleerd en kunnen worden bevestigd via FIB- en traceroute-uitgangen:
R1#show ip route eigrp
Codes: L - local, C - connected, S - static, R - RIP, M - mobile, B - BGP
       D - EIGRP, EX - EIGRP external, O - OSPF, IA - OSPF inter area
       N1 - OSPF NSSA external type 1, N2 - OSPF NSSA external type 2
       E1 - OSPF external type 1, E2 - OSPF external type 2, m - OMP
       n - NAT, Ni - NAT inside, No - NAT outside, Nd - NAT DIA
       i - IS-IS, su - IS-IS summary, L1 - IS-IS level-1, L2 - IS-IS level-2
       ia - IS-IS inter area, * - candidate default, U - per-user static route
       H - NHRP, G - NHRP registered, g - NHRP registration summary
       o - ODR, P - periodic downloaded static route, l - LISP
       a - application route
       + - replicated route, % - next hop override, p - overrides from PfR
       & - replicated local route overrides by connected

Gateway of last resort is not set

      10.0.0.0/8 is variably subnetted, 14 subnets, 3 masks
D 10.20.0.0/16 [90/66560] via 192.168.3.2, 00:00:16, GigabitEthernet1/0/3
D EX     10.20.40.0/24
           [170/66560] via 192.168.1.2, 00:00:16, GigabitEthernet1/0/4
D EX     10.20.50.0/24
           [170/66560] via 192.168.1.2, 00:00:16, GigabitEthernet1/0/4
D EX     10.20.60.0/24
           [170/66560] via 192.168.1.2, 00:00:16, GigabitEthernet1/0/4
D 10.30.0.0/16 [90/16000] via 192.168.1.2, 00:00:44, GigabitEthernet1/0/4
D        10.30.70.0/24
           [90/16000] via 192.168.3.2, 00:00:44, GigabitEthernet1/0/3
D        10.30.80.0/24
           [90/16000] via 192.168.3.2, 00:00:44, GigabitEthernet1/0/3
D        10.30.90.0/24
           [90/16000] via 192.168.3.2, 00:00:44, GigabitEthernet1/0/3
      172.16.0.0/30 is subnetted, 2 subnets
D        172.16.2.0 [90/15360] via 192.168.1.2, 02:42:44, GigabitEthernet1/0/4
D        172.16.4.0 [90/15360] via 192.168.3.2, 02:42:44, GigabitEthernet1/0/3

R1#show ip route 10.20.0.0
Routing entry for 10.20.0.0/16
  Known via "eigrp 100", distance 90, metric 66560, precedence routine (0), type internal
  Redistributing via eigrp 100
  Last update from 192.168.3.2 on GigabitEthernet1/0/3, 00:12:07 ago
  Routing Descriptor Blocks:
  * 192.168.3.2, from 192.168.3.2, 00:12:07 ago, via GigabitEthernet1/0/3
      Route metric is 66560, traffic share count is 1
      Total delay is 120 microseconds, minimum bandwidth is 1000000 Kbit
      Reliability 255/255, minimum MTU 1500 bytes
      Loading 1/255, Hops 2

R1#show ip route 10.30.0.0
Routing entry for 10.30.0.0/16
  Known via "eigrp 100", distance 90, metric 16000, precedence routine (0), type internal
  Redistributing via eigrp 100
  Last update from 192.168.1.2 on GigabitEthernet1/0/4, 00:12:50 ago
  Routing Descriptor Blocks:
  * 192.168.1.2, from 192.168.1.2, 00:12:50 ago, via GigabitEthernet1/0/4
      Route metric is 16000, traffic share count is 1
      Total delay is 21 microseconds, minimum bandwidth is 1000000 Kbit
      Reliability 255/255, minimum MTU 1500 bytes
      Loading 1/255, Hops 2

R1#show ip cef exact-route 10.10.10.1 10.20.60.1 10.10.10.1 -> 10.20.60.1 =>IP adj out of GigabitEthernet1/0/4, addr 192.168.1.2

R1#traceroute 10.20.60.1 source loop10 Type escape sequence to abort. Tracing the route to 10.20.60.1 VRF info: (vrf in name/id, vrf out name/id) 1 192.168.1.2 1 msec 1 msec 0 msec <--- R2 2 172.16.2.2 1 msec 1 msec 0 msec 3 172.16.6.2 1 msec 1 msec *    R1#show ip cef exact-route 10.10.10.1 10.30.90.1 10.10.10.1 -> 10.30.90.1 =>IP adj out of GigabitEthernet1/0/3, addr 192.168.3.2 R1#traceroute 10.30.90.1 source loop10 Type escape sequence to abort. Tracing the route to 10.30.90.1 VRF info: (vrf in name/id, vrf out name/id) 1 192.168.3.2 1 msec 0 msec 1 msec <--- R3 2 172.16.4.2 0 msec 1 msec *
Scenario 4: De selectie van het beïnvloedingspad met het gebruik van lekkages
Het gebruik van lek-maps tijdens de advertentie van samenvattende routes biedt een flexibel mechanisme om meer specifieke routes selectief aan te kondigen en vervolgens te profiteren van de langste match om de voorkeur te geven aan een gewenst pad.
In dit voorbeeld wordt op beide interfaces (Gi1/0/1 en Gi1/0/2) een samenvattende route 10.0.0.0/8 geadverteerd vanaf R4. Bekijk de configuratie:
R4#configure terminal
Enter configuration commands, one per line.  End with CNTL/Z.
R4(config)#router eigrp LAB
R4(config-router)#address-family ipv4 unicast autonomous-system 100
R4(config-router-af)#af-interface GigabitEthernet1/0/1
R4(config-router-af-interface)#summary-address 10.0.0.0 255.0.0.0
R4(config-router-af-interface)#exit
R4(config-router-af)#af-interface GigabitEthernet1/0/2
R4(config-router-af-interface)#summary-address 10.0.0.0 255.0.0.0
R4(config-router-af-interface)#end
De vorige configuratie wordt weerspiegeld in de R1-routeringstabel, zoals hieronder wordt weergegeven, maar dit is nog steeds de taakverdeling tussen het verkeer over de twee paden vanaf R1:
R1#show ip route eigrp
Codes: L - local, C - connected, S - static, R - RIP, M - mobile, B - BGP
       D - EIGRP, EX - EIGRP external, O - OSPF, IA - OSPF inter area
       N1 - OSPF NSSA external type 1, N2 - OSPF NSSA external type 2
       E1 - OSPF external type 1, E2 - OSPF external type 2, m - OMP
       n - NAT, Ni - NAT inside, No - NAT outside, Nd - NAT DIA
       i - IS-IS, su - IS-IS summary, L1 - IS-IS level-1, L2 - IS-IS level-2
       ia - IS-IS inter area, * - candidate default, U - per-user static route
       H - NHRP, G - NHRP registered, g - NHRP registration summary
       o - ODR, P - periodic downloaded static route, l - LISP
       a - application route
       + - replicated route, % - next hop override, p - overrides from PfR
       & - replicated local route overrides by connected

Gateway of last resort is not set

      10.0.0.0/8 is variably subnetted, 7 subnets, 3 masks
D 10.0.0.0/8 [90/16000] via 192.168.3.2, 00:04:16, GigabitEthernet1/0/3 [90/16000] via 192.168.1.2, 00:04:16, GigabitEthernet1/0/4
      172.16.0.0/30 is subnetted, 2 subnets
D        172.16.2.0 [90/15360] via 192.168.1.2, 03:50:08, GigabitEthernet1/0/4
D        172.16.4.0 [90/15360] via 192.168.3.2, 03:50:08, GigabitEthernet1/0/3
Verkeer van R1 naar subnet 10.20.60.0/24 en 10.30.70.0/24 moet echter de voorkeur krijgen boven Gigabit Ethernet1/0/4 (verbonden met R2). Om dit resultaat te bereiken, kan een lek-map worden geconfigureerd op R4 om de meer specifieke voorvoegsels te lekken, maar de samenvatting op zijn plaats te houden.
R4#configure terminal
Enter configuration commands, one per line.  End with CNTL/Z.
R4(config)#ip prefix-list LEAKED-PREFIXES permit 10.20.60.0/24
R4(config)#ip prefix-list LEAKED-PREFIXES permit 10.30.70.0/24
R4(config)#route-map LEAKED-PREFIXES R4(config-route-map)#match ip address prefix-list LEAKED-PREFIXES R4(config-route-map)#exit
R4(config)#router eigrp LAB
R4(config-router)#address-family ipv4 unicast autonomous-system 100
R4(config-router-af)#af-interface GigabitEthernet1/0/1
R4(config-router-af-interface)#summary-address 10.0.0.0 255.0.0.0 leak-map LEAKED-PREFIXES
R4(config-router-af-interface)#end
Na het toepassen van de vorige configuratie begint R1 een specifiekere vermelding te zien voor 10.20.60.0/24 en 10.30.70.0/24 die nu worden geleerd via interface GigabitEthernet1/0/4, zoals hieronder wordt getoond:
R1#show ip route eigrp
Codes: L - local, C - connected, S - static, R - RIP, M - mobile, B - BGP
       D - EIGRP, EX - EIGRP external, O - OSPF, IA - OSPF inter area
       N1 - OSPF NSSA external type 1, N2 - OSPF NSSA external type 2
       E1 - OSPF external type 1, E2 - OSPF external type 2, m - OMP
       n - NAT, Ni - NAT inside, No - NAT outside, Nd - NAT DIA
       i - IS-IS, su - IS-IS summary, L1 - IS-IS level-1, L2 - IS-IS level-2
       ia - IS-IS inter area, * - candidate default, U - per-user static route
       H - NHRP, G - NHRP registered, g - NHRP registration summary
       o - ODR, P - periodic downloaded static route, l - LISP
       a - application route
       + - replicated route, % - next hop override, p - overrides from PfR
       & - replicated local route overrides by connected

Gateway of last resort is not set

      10.0.0.0/8 is variably subnetted, 9 subnets, 3 masks
D        10.0.0.0/8 [90/16000] via 192.168.3.2, 01:26:41, GigabitEthernet1/0/3
                    [90/16000] via 192.168.1.2, 01:26:41, GigabitEthernet1/0/4
D EX 10.20.60.0/24 [170/66560] via 192.168.1.2, 00:01:29, GigabitEthernet1/0/4 D 10.30.70.0/24 [90/16000] via 192.168.1.2, 00:01:29, GigabitEthernet1/0/4
      172.16.0.0/30 is subnetted, 2 subnets
D        172.16.2.0 [90/15360] via 192.168.1.2, 05:12:33, GigabitEthernet1/0/4
D        172.16.4.0 [90/15360] via 192.168.3.2, 05:12:33, GigabitEthernet1/0/3

R1#show ip cef exact-route 10.10.10.1 10.20.60.1
10.10.10.1 -> 10.20.60.1 =>IP adj out of GigabitEthernet1/0/4, addr 192.168.1.2

R1#show ip cef exact-route 10.10.10.1 10.30.70.1
10.10.10.1 -> 10.30.70.1 =>IP adj out of GigabitEthernet1/0/4, addr 192.168.1.2
Scenario 5: De selectie van het pad beïnvloeden door de administratieve afstand (AD) van een prefix te wijzigen
Het idee van dit voorbeeld is om de AD voor het voorvoegsel 10.30.90.0/24 te wijzigen, daarom kan het verkeer dat daarvoor bestemd is via R3 worden gerouteerd.
Opmerking: Deze aanpak is een andere bron om EIGRP te beïnvloeden, maar dit heeft minder de voorkeur dan het gebruik van een offsetlijst. Wees voorzichtig als u meerdere routeringsprotocollen op hetzelfde apparaat gebruikt, omdat deze methode ook van invloed kan zijn.
Opmerking: deze methode heeft alleen invloed op interne EIGRP-routes, de configuratie wijzigt de AD van externe EIGRP-routes niet.
Merk op dat R1 de route 10.30.90.0/24 leert door R2 (192.168.1.2) en R3 (192.168.3.2) met dezelfde metriek:
R1#show ip route eigrp
Codes: L - local, C - connected, S - static, R - RIP, M - mobile, B - BGP
       D - EIGRP, EX - EIGRP external, O - OSPF, IA - OSPF inter area
       N1 - OSPF NSSA external type 1, N2 - OSPF NSSA external type 2
       E1 - OSPF external type 1, E2 - OSPF external type 2, m - OMP
       n - NAT, Ni - NAT inside, No - NAT outside, Nd - NAT DIA
       i - IS-IS, su - IS-IS summary, L1 - IS-IS level-1, L2 - IS-IS level-2
       ia - IS-IS inter area, * - candidate default, U - per-user static route
       H - NHRP, G - NHRP registered, g - NHRP registration summary
       o - ODR, P - periodic downloaded static route, l - LISP
       a - application route
       + - replicated route, % - next hop override, p - overrides from PfR
       & - replicated local route overrides by connected

Gateway of last resort is not set

      10.0.0.0/8 is variably subnetted, 12 subnets, 2 masks
D EX     10.20.40.0/24
           [170/66560] via 192.168.3.2, 00:00:26, GigabitEthernet1/0/3
           [170/66560] via 192.168.1.2, 00:00:26, GigabitEthernet1/0/4
D EX     10.20.50.0/24
           [170/66560] via 192.168.3.2, 00:00:26, GigabitEthernet1/0/3
           [170/66560] via 192.168.1.2, 00:00:26, GigabitEthernet1/0/4
D EX     10.20.60.0/24
           [170/66560] via 192.168.3.2, 00:00:26, GigabitEthernet1/0/3
           [170/66560] via 192.168.1.2, 00:00:26, GigabitEthernet1/0/4
D        10.30.70.0/24
           [90/16000] via 192.168.3.2, 00:00:26, GigabitEthernet1/0/3
           [90/16000] via 192.168.1.2, 00:00:26, GigabitEthernet1/0/4
D        10.30.80.0/24
           [90/16000] via 192.168.3.2, 00:00:26, GigabitEthernet1/0/3
           [90/16000] via 192.168.1.2, 00:00:26, GigabitEthernet1/0/4
D 10.30.90.0/24 [90/16000] via 192.168.3.2, 00:00:26, GigabitEthernet1/0/3 [90/16000] via 192.168.1.2, 00:00:26, GigabitEthernet1/0/4
      172.16.0.0/30 is subnetted, 2 subnets
D        172.16.2.0 [90/15360] via 192.168.1.2, 00:00:26, GigabitEthernet1/0/4
D        172.16.4.0 [90/15360] via 192.168.3.2, 00:00:26, GigabitEthernet1/0/3
Om de wijziging te voltooien, moet een ACL worden geconfigureerd die wordt gebruikt om het gewenste subnet te matchen, waarna de AD van het voorvoegsel kan worden gewijzigd door ook de advertentiebuur te specificeren met het gebruik van de opdrachtafstand <route AD> <IP-bronadres> <Wildcard bits> <ACL>.
In dit voorbeeld wordt, om de voorkeur te geven aan de advertentie van R3, een lagere AD-waarde gebruikt (85), het IP-adres van R3 EIGRP-buurman (192.168.3.2) wordt toegevoegd met een jokerteken van 0.0.0.0 en vervolgens wordt de ACL toegevoegd die overeenkomt met het voorvoegsel:
R1#configure terminal Enter configuration commands, one per line. End with CNTL/Z. R1(config)#access-list 30 permit 10.30.90.0 0.0.0.255 R1(config)#router eigrp LAB R1(config-router)#address-family ipv4 unicast autonomous-system 100 R1(config-router-af)#topology base R1(config-router-af-topology)#distance 85 192.168.3.2 0.0.0.0 30 R1(config-router-af-topology)#end Het resultaat is te zien in de RIB- en FIB-uitvoer van R1, waarbij de routeringvermelding voor 10.30.90.0/24 is gewijzigd in AD 85 en de voorkeursbuur van EIGRP R3 is (192.168.3.2):
R1#show ip route eigrp
Codes: L - local, C - connected, S - static, R - RIP, M - mobile, B - BGP
       D - EIGRP, EX - EIGRP external, O - OSPF, IA - OSPF inter area
       N1 - OSPF NSSA external type 1, N2 - OSPF NSSA external type 2
       E1 - OSPF external type 1, E2 - OSPF external type 2, m - OMP
       n - NAT, Ni - NAT inside, No - NAT outside, Nd - NAT DIA
       i - IS-IS, su - IS-IS summary, L1 - IS-IS level-1, L2 - IS-IS level-2
       ia - IS-IS inter area, * - candidate default, U - per-user static route
       H - NHRP, G - NHRP registered, g - NHRP registration summary
       o - ODR, P - periodic downloaded static route, l - LISP
       a - application route
       + - replicated route, % - next hop override, p - overrides from PfR
       & - replicated local route overrides by connected

Gateway of last resort is not set

      10.0.0.0/8 is variably subnetted, 12 subnets, 2 masks
D EX     10.20.40.0/24
           [170/66560] via 192.168.3.2, 00:00:14, GigabitEthernet1/0/3
           [170/66560] via 192.168.1.2, 00:00:14, GigabitEthernet1/0/4
D EX     10.20.50.0/24
           [170/66560] via 192.168.3.2, 00:00:14, GigabitEthernet1/0/3
           [170/66560] via 192.168.1.2, 00:00:14, GigabitEthernet1/0/4
D EX     10.20.60.0/24
           [170/66560] via 192.168.3.2, 00:00:14, GigabitEthernet1/0/3
           [170/66560] via 192.168.1.2, 00:00:14, GigabitEthernet1/0/4
D        10.30.70.0/24
           [90/16000] via 192.168.3.2, 00:00:14, GigabitEthernet1/0/3
           [90/16000] via 192.168.1.2, 00:00:14, GigabitEthernet1/0/4
D        10.30.80.0/24
           [90/16000] via 192.168.3.2, 00:00:14, GigabitEthernet1/0/3
           [90/16000] via 192.168.1.2, 00:00:14, GigabitEthernet1/0/4
D 10.30.90.0/24 [85/16000] via 192.168.3.2, 00:00:14, GigabitEthernet1/0/3
      172.16.0.0/30 is subnetted, 2 subnets
D        172.16.2.0 [90/15360] via 192.168.1.2, 00:00:14, GigabitEthernet1/0/4
D        172.16.4.0 [90/15360] via 192.168.3.2, 00:00:14, GigabitEthernet1/0/3

R1#show ip route 10.30.90.0
Routing entry for 10.30.90.0/24
  Known via "eigrp 100", distance 85, metric 16000, precedence routine (0), type internal
  Redistributing via eigrp 100
  Last update from 192.168.3.2 on GigabitEthernet1/0/3, 00:00:31 ago
  Routing Descriptor Blocks:
  * 192.168.3.2, from 192.168.3.2, 00:00:31 ago, via GigabitEthernet1/0/3
      Route metric is 16000, traffic share count is 1
      Total delay is 21 microseconds, minimum bandwidth is 1000000 Kbit
      Reliability 255/255, minimum MTU 1500 bytes
      Loading 1/255, Hops 2

R1#show ip cef 10.30.90.0
10.30.90.0/24
  nexthop 192.168.3.2 GigabitEthernet1/0/3
Scenario 6: selectie van het beïnvloedingspad met routefiltering
In dit voorbeeld is het idee om selectief de padselectie te beïnvloeden door enkele routes of voorvoegsels die in R1 komen te filteren.
R1 moet de voorkeur geven aan R2-pad wanneer de bestemming een van de volgende subnetten 10.30.70.0/24, 10.30.80.0/24 en 10.20.40.0/24 is. Wanneer de bestemming subnet 10.30.90.0/24, 10.20.50.0/24 en 10.20.60.0/24 R1 is, moet R3 pad de voorkeur.
Om dit te bereiken, wordt een prefix-lijst gebruikt om de gewenste routes aan te passen en wordt een distribute-lijst geconfigureerd onder het EIGRP-proces om het routefilter in een inkomende richting toe te passen, zoals hieronder wordt getoond:
R1#configure terminal
Enter configuration commands, one per line.  End with CNTL/Z.
R1(config)#ip prefix-list R2-Preferred permit 10.30.70.0/24
R1(config)#ip prefix-list R2-Preferred permit 10.30.80.0/24
R1(config)#ip prefix-list R2-Preferred permit 10.20.40.0/24
R1(config)#
R1(config)#ip prefix-list R3-Preferred permit 10.30.90.0/24
R1(config)#ip prefix-list R3-Preferred permit 10.20.50.0/24
R1(config)#ip prefix-list R3-Preferred permit 10.20.60.0/24
R1(config)#router eigrp LAB
R1(config-router)#address-family ipv4 unicast autonomous-system 100
R1(config-router-af)#topology base
R1(config-router-af-topology)#distribute-list prefix R2-Preferred in GigabitEthernet1/0/4
R1(config-router-af-topology)#distribute-list prefix R3-Preferred in GigabitEthernet1/0/3
R1(config-router-af-topology)#end Opmerking: Merk op dat de "prefix" optie nodig is bij het toepassen van de distribute-lijst als een ip prefix-lijst wordt gebruikt om de gewenste routes overeenkomen
Opmerking: Een van de belangrijkste verschillen tussen methoden, zoals het gebruik van een offset-lijst, is dat de distribute-lijst voorkomt dat de niet-toegestane voorvoegsels worden ingevoegd in de RIB en de EIGRP-topologietabel.
Het resultaat is dat de routeringstabel R1 de gewenste padselectie toont:
R1#show ip route eigrp
Codes: L - local, C - connected, S - static, R - RIP, M - mobile, B - BGP
       D - EIGRP, EX - EIGRP external, O - OSPF, IA - OSPF inter area
       N1 - OSPF NSSA external type 1, N2 - OSPF NSSA external type 2
       E1 - OSPF external type 1, E2 - OSPF external type 2, m - OMP
       n - NAT, Ni - NAT inside, No - NAT outside, Nd - NAT DIA
       i - IS-IS, su - IS-IS summary, L1 - IS-IS level-1, L2 - IS-IS level-2
       ia - IS-IS inter area, * - candidate default, U - per-user static route
       H - NHRP, G - NHRP registered, g - NHRP registration summary
       o - ODR, P - periodic downloaded static route, l - LISP
       a - application route
       + - replicated route, % - next hop override, p - overrides from PfR
       & - replicated local route overrides by connected

Gateway of last resort is not set

      10.0.0.0/8 is variably subnetted, 12 subnets, 2 masks
D EX     10.20.40.0/24
           [170/66560] via 192.168.1.2, 00:00:12, GigabitEthernet1/0/4 <--- R2
D EX     10.20.50.0/24
           [170/66560] via 192.168.3.2, 00:00:24, GigabitEthernet1/0/3 <--- R3
D EX     10.20.60.0/24
           [170/66560] via 192.168.3.2, 00:00:24, GigabitEthernet1/0/3
D        10.30.70.0/24
           [90/16000] via 192.168.1.2, 00:00:12, GigabitEthernet1/0/4
D        10.30.80.0/24
           [90/16000] via 192.168.1.2, 00:00:12, GigabitEthernet1/0/4
D        10.30.90.0/24
           [90/16000] via 192.168.3.2, 00:00:24, GigabitEthernet1/0/3
Gerelateerde informatie
Revisiegeschiedenis
| Revisie | Publicatiedatum | Opmerkingen |
|---|---|---|
3.0 |
21-Sep-2026
|
Opmaak, koppelingen, interpunctie. |
2.0 |
29-May-2025
|
Opmaak, kopteksten in titelbehuizing, branding. |
1.0 |
12-Jan-2024
|
Eerste vrijgave |
 Feedback
