수동 방법을 통해 SDWAN 컨트롤러 인증서 갱신 활성화

소개
이 문서에서는 Cisco를 통해 또는 수동으로 컨트롤러에서 SD-WAN 인증서를 갱신하는 단계에 대해 설명합니다.
사용 가능한 방법
컨트롤러 인증서 권한 부여에 사용할 수 있는 네 가지 옵션이 있습니다.
- Cisco(권장) - vManage에서 생성된 CSR을 자동으로 다운로드하여 설치하기 위해 Cisco PnP(Plug and Play) 포털을 사용하는 반자동화된 프로세스입니다.
- 수동 - Cisco PnP를 통한 수동 인증서 서명
- Symantec - Symantec/Digicert를 통한 수동 타사 인증서 서명
- 엔터프라이즈 루트 인증서 - 사설 루트 CA(Certificate Authority)를 통한 수동 인증서 서명
이 문서에서는 Cisco(권장) 및 수동 방법에 대한 단계만 설명합니다.

주의: 이 문서에서 다루는 인증서는 vManage용 웹 인증서와 관련이 없습니다.
요구 사항
- PC/랩톱.
- vManage GUI 및 각 컨트롤러(vManage, vSmart 및 vBond)에 대한 Netadmin 어카운트입니다.
- CA 서버에 액세스합니다.
- Cisco(권장) 또는 Manual의 경우 PnP 포털의 유효한 계정/비밀번호입니다.
- Cisco(권장)의 경우 vManage에 인터넷 액세스가 있어야 합니다.
- 모든 컨트롤러에는 유효한 NTP 서버가 필요하며/또는 모든 컨트롤러의 날짜 및 시간이 정확해야 합니다.
- vBond와 vSmart 간의 통신을 vManage에 연결합니다.

참고: vManage에 설치된 인증서는 컨트롤 플레인 또는 데이터 플레인에 영향을 주지 않습니다. vSmart의 인증서의 경우 제어 연결에 영향을 줄 수 있습니다. OMP Graceful 타이머로 인해 컨트롤 플레인이 계속 작동합니다. 인증서 변경을 수행하려면 활동에 대한 유지 보수 기간을 예약해야 합니다.
갱신 프로세스
이는 상위 레벨 절차입니다.
- vManage GUI에서 사용 중인 컨트롤러 인증서 권한 부여 옵션을 식별합니다.
- vManage GUI를 통해 새 CSR을 생성합니다.
- 새 인증서를 만듭니다.
- 인증서를 다운로드합니다.
- 인증서를 설치합니다.
Cisco(권장)
- vManage(vManage) > Administration(관리) > Settings(설정) > Certificate Authority Server(인증 기관 서버)로 이동합니다.
- 올바른 옵션이 선택되었는지 확인합니다.
- 인증서의 기간을 선택합니다.

2. 아래로 스크롤하여 Smart Account Credentials(Smart Account 자격 증명)로 이동하고 유효한 사용자/비밀번호를 입력합니다. 이미지에 표시된 대로 자격 증명에는 SD-WAN 오버레이가 구성된 Smart Account에 대한 액세스 권한이 있어야 합니다.

3. vManage(vManage) > Configuration(컨피그레이션) > Certificates(인증서) > Controllers(컨트롤러)로 이동합니다.
- 컨트롤러(vBond, vSmart 또는 vManage)에서 생략 부호(...)를 선택합니다.
- Generate CSR(CSR 생성)을 선택합니다.

4. 프로세스를 완료하는 데 5~20분이 필요합니다.
GUI vManage(GUI vManage) > Configuration(컨피그레이션) > Certificates(인증서) > Controllers(컨트롤러)에서 설치가 올바른지 확인합니다.
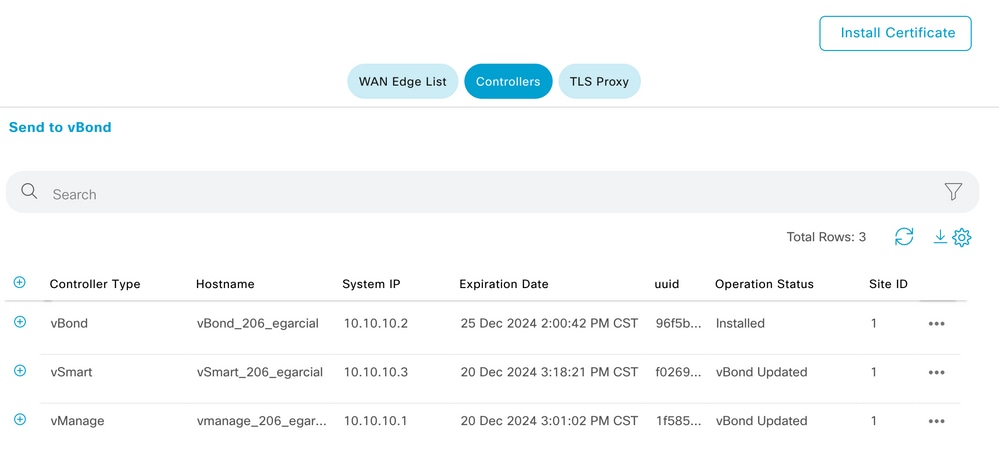
수동(PnP)
1. vManage(vManage) > Administration(관리) > Settings(설정) > Certificate Authority Server(인증 기관 서버)로 이동합니다.
- 올바른 옵션이 선택되었는지 확인합니다.
2. vManage(vManage) > Configuration(컨피그레이션) > Certificates(인증서) > Controllers(컨트롤러)로 이동합니다.
- 컨트롤러(vBond, vSmart 또는 vManage)에서 줄임표(...)를 선택합니다.
- Generate CSR(CSR 생성)을 선택합니다.
- 모든 텍스트를 임시 파일로 복사하여 저장합니다.
3. 이미지에 표시된 대로 PnP 포털에 액세스하고 SD-WAN 오버레이를 선택하고 인증서로 이동합니다.

4. Certificates(인증서) 섹션에서 Generate a new certificate(새 인증서 생성)를 클릭하고 모든 정보를 입력합니다.
- Certificate Signing Request(인증서 서명 요청)에서 2단계에서 생성한 CSR을 입력합니다.

5. 제출 및 완료를 클릭합니다.
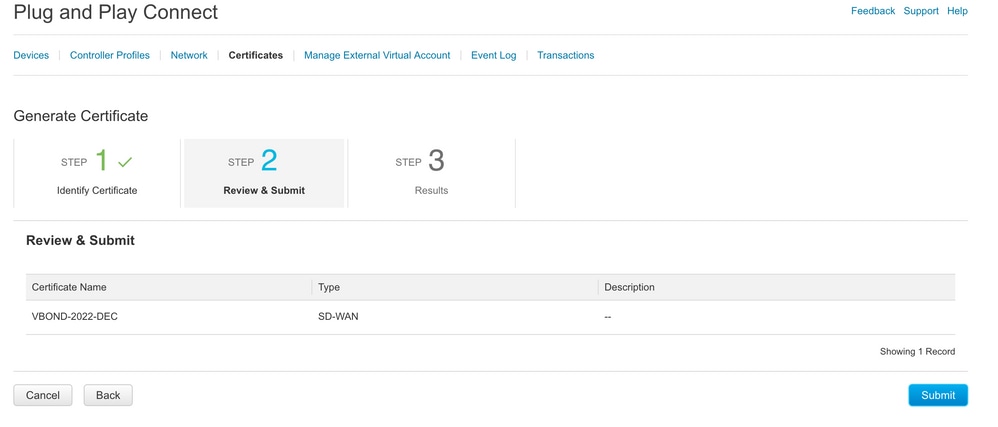
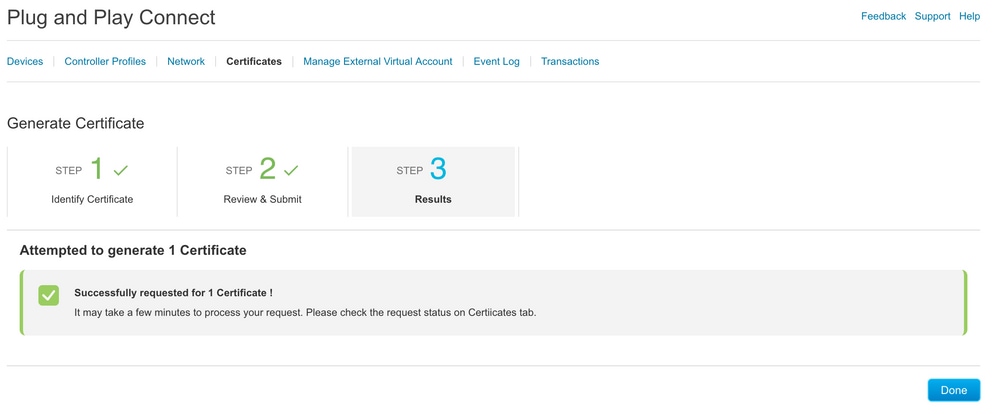
6. 몇 분 후에 인증서를 다운로드할 수 있습니다.
- 인증서 파일을 다운로드합니다.
- vManage GUI에 액세스합니다.
- vManage(vManage) > Certificate(인증서) > Controllers(컨트롤러)에서 install certificate(인증서 설치)를 선택합니다.
- 팝업 창에서 인증서를 선택합니다.


7. 인증서가 설치되었습니다.

일반적인 문제
시간 불일치
Cisco 클라우드 호스팅 컨트롤러에는 NTP 서버가 구성되어 있습니다. 컨피그레이션 변경으로 인해 NTP가 없을 경우 컨트롤러의 시간이 다를 수 있으며, 이로 인해 인증서 설치 또는 CSR 생성이 방해될 수 있습니다. 컨트롤러의 시간이 동일한지 확인합니다.
연결을 설정할 수 없음
SD-WAN 컨트롤러는 VPN0에 구성된 인터페이스를 통해 연결할 수 있어야 합니다. 레이어 3 및 레이어 4 통신이 있는지 확인하십시오. 문제에 대한 자세한 내용은 콘솔을 통해 컨트롤러의 로그를 확인할 수 있습니다.
개정 이력
| 개정 | 게시 날짜 | 의견 |
|---|---|---|
2.0 |
24-Jun-2026
|
서론 섹션, 문법, 맞춤법, 공백, 대체 텍스트, 문장 구조 및 CCW 알림 업데이트 |
1.0 |
27-Apr-2023
|
최초 릴리스 |
 피드백
