FDM을 사용하여 Syslog 서버에 침입 이벤트를 전송하도록 보안 방화벽 위협 방어 구성

목차
문제
Cisco FDM(Secure Firewall Device Manager)을 통해 syslog 서버에 침입 이벤트를 전송하도록 FTD(Secure Firewall Threat Defense)를 구성하는 것이 목적입니다.
환경
FTD 버전 7.7.10, FDM에서 관리됨 이 절차는 다른 버전에도 적용됩니다.
해결
FTD가 FDM을 통해 syslog 서버에 침입 이벤트를 전송하도록 구성하려면 단계를 사용합니다.
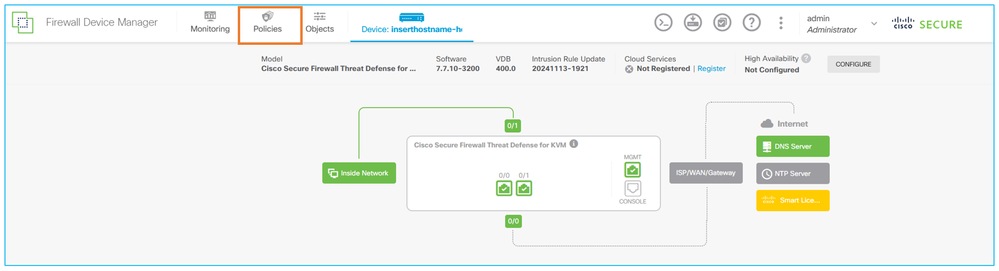
1단계. FDM GUI에서 Policies(정책) 탭으로 이동합니다.
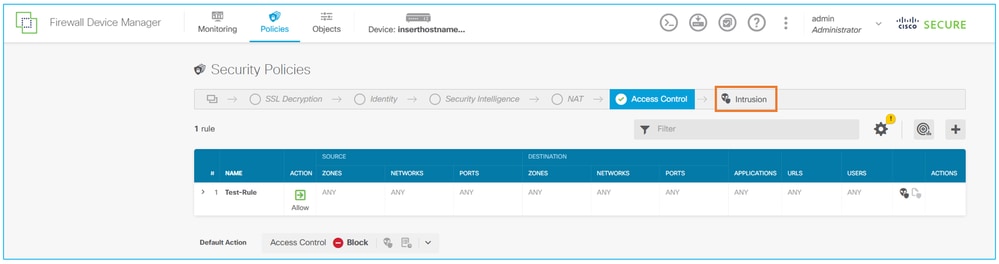
2단계. Intrusion(침입) 탭을 클릭합니다.
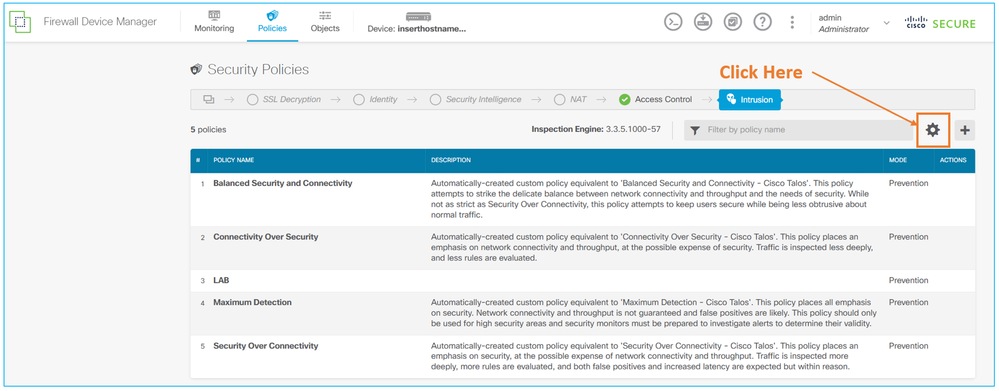
3단계. Settings(설정) 버튼을 클릭합니다.
4단계. Send Intrusion Events to Syslog Servers(Syslog 서버에 침입 이벤트 보내기) 섹션에서 더하기(+) 버튼을 클릭합니다.
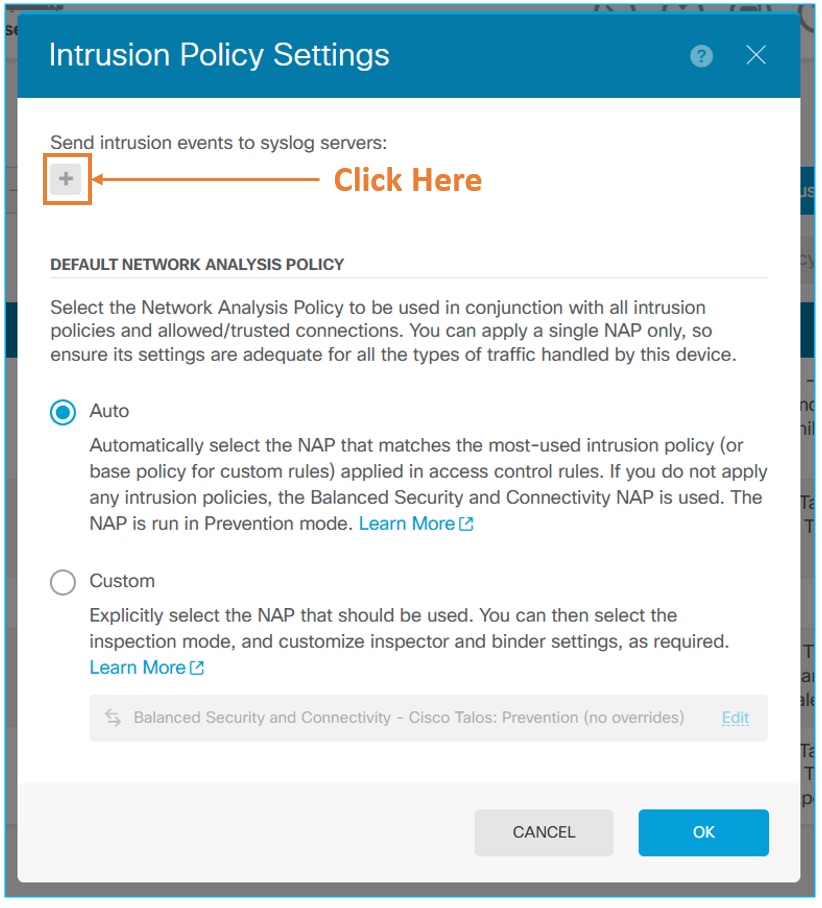
5단계. syslog 서버 개체를 선택한 다음 OK(확인)를 클릭합니다.
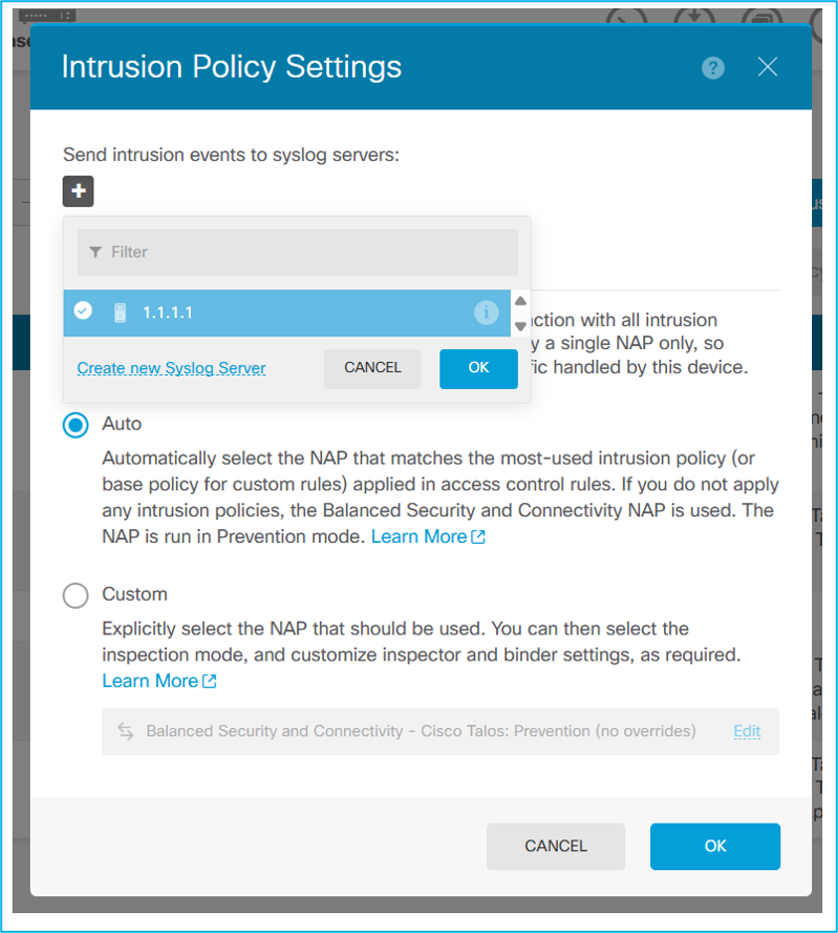
6단계: 방화벽에 컨피그레이션 변경 사항을 구축합니다.
원인
syslog 서버로 전송할 침입 이벤트를 구성하려면 침입 정책 설정에서 syslog 서버를 선택합니다.
관련 콘텐츠
Cisco Secure Firewall Device Manager 컨피그레이션 가이드
개정 이력
| 개정 | 게시 날짜 | 의견 |
|---|---|---|
1.0 |
30-Oct-2026
|
최초 릴리스 |
 피드백
