FMC에서 관리하는 FTD HA 업그레이드

소개
이 문서에서는 Cisco Secure Firewall Threat Defense in High Availability를 Firewall Management Center에서 관리하는 업그레이드 프로세스에 대해 설명합니다.
사전 요구 사항
요구 사항
Cisco에서는 다음 주제에 대해 숙지할 것을 권장합니다.
- 고가용성(HA) 개념 및 구성
- FMC(Secure Firewall Management Center) 구성
- Cisco FTD(Secure Firewall Threat Defense) 컨피그레이션
사용되는 구성 요소
이 문서의 정보는 다음을 기반으로 합니다.
- 가상 Cisco FTD(Firewall Threat Defense) 버전 7.7.0
- FMC(Virtual Firewall Management Center) 버전 10.0.0
이 문서의 정보는 특정 랩 환경의 디바이스를 토대로 작성되었습니다. 이 문서에 사용된 모든 디바이스는 초기화된(기본) 컨피그레이션으로 시작되었습니다. 현재 네트워크가 작동 중인 경우 모든 명령의 잠재적인 영향을 미리 숙지하시기 바랍니다.
개요
FMC는 한 번에 하나의 피어를 업그레이드합니다. 먼저 Standby를 선택한 다음 Active를 선택하고 액티브 업그레이드가 완료되기 전에 자동 장애 조치를 완료합니다.
배경 정보
업그레이드 전에 Cisco에서 업그레이드 패키지를 다운로드해야 합니다.
CLI 클릭에서 Active FTD에서 show high-availability config 명령을 실행하여 고가용성의 상태를 확인합니다.
> show high-availability config
Failover On
Failover unit Primary
Failover LAN Interface: Failover GigabitEthernet0/2 (up)
Reconnect timeout 0:00:00
Unit Poll frequency 1 seconds, holdtime 15 seconds
Interface Poll frequency 5 seconds, holdtime 25 seconds
Interface Policy 1
Monitored Interfaces 3 of 311 maximum
MAC Address Move Notification Interval not set
failover replication http
Version: Ours 9.23(1), Mate 9.23(1)
Serial Number: Ours 9AMGH3EJNUB, Mate 9AT2W4PTJSU
Last Failover at: 22:36:55 UTC Oct 14 2026
        This host: Primary - Active
                Active time: 3505 (sec)
                slot 0: ASAv hw/sw rev (/9.23(1)) status (Up Sys)
                  Interface inside (192.168.0.1): Normal (Waiting)
                  Interface outside (10.0.0.1): Normal (Waiting)
                  Interface management (209.165.201.1): Normal (Monitored)
                slot 1: snort rev (1.0)  status (up)
                slot 2: diskstatus rev (1.0)  status (up)
        Other host: Secondary - Standby Ready
                Active time: 0 (sec)
                  Interface inside (192.168.0.2): Normal (Waiting)
                  Interface outside (10.0.0.2): Normal (Waiting)
                  Interface management (209.165.201.2): Normal (Monitored)
                slot 1: snort rev (1.0)  status (up)
                slot 2: diskstatus rev (1.0)  status (up)

Stateful Failover Logical Update Statistics
        Link : Failover GigabitEthernet0/2 (up)
        Stateful Obj    xmit       xerr       rcv        rerr
        General         3501       0          462        0
        sys cmd         462        0          462        0
        up time         0          0          0          0
        RPC services    0          0          0          0
        TCP conn        606        0          0          0
        UDP conn        0          0          0          0
        ARP tbl         2421       0          0          0
        Xlate_Timeout   0          0          0          0
        IPv6 ND tbl     0          0          0          0
        VPN IKEv1 SA    0          0          0          0
        VPN IKEv1 P2    0          0          0          0
        VPN IKEv2 SA    0          0          0          0
        VPN IKEv2 P2    0          0          0          0
        VPN CTCP upd    0          0          0          0
        VPN SDI upd     0          0          0          0
        VPN DHCP upd    0          0          0          0
        SIP Session     0          0          0          0
        SIP Tx  0          0          0          0
        SIP Pinhole     0          0          0          0
        Route Session   0          0          0          0
        Router ID       0          0          0          0
        CTS SGTNAME     0          0          0          0
        CTS PAC         0          0          0          0
        TrustSec-SXP    0          0          0          0
        IPv6 Route      0          0          0          0
        STS Table       0          0          0          0
        Umbrella Device-ID      0          0          0          0
        Rule DB B-Sync  1          0          0          0
        Rule DB P-Sync  11         0          0          0
        Rule DB Delete  0          0          0          0

        Logical Update Queue Information
                        Cur     Max     Total
        Recv Q:         0       10      462
        Xmit Q:         0       12      5391
오류가 표시되지 않으면 업그레이드를 계속 진행합니다.
업그레이드
업그레이드 패키지 업로드
FMC에서 업그레이드 패키지를 수신하는 방법에는 두 가지가 있습니다.
1. FMC GUI에서 다운로드합니다. Administration(관리) > Product Upgrades(제품 업그레이드) > Option Click to retrieve list of available packages(사용 가능한 패키지 목록을 검색하려면 옵션 클릭) > Select desired version(원하는 버전 선택).

경고: 업그레이드할 FMC 버전이 새 FTD 버전보다 높거나 같은지 확인합니다.
관리 > 제품 업그레이드
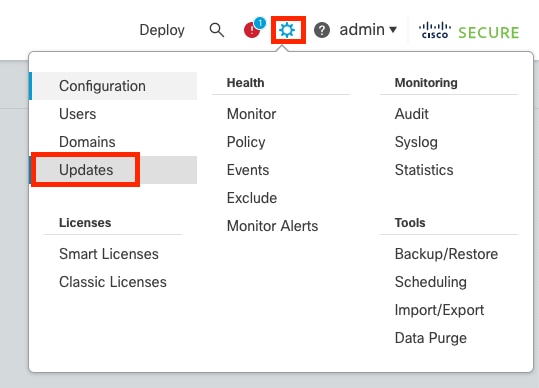 관리, 제품 업그레이드
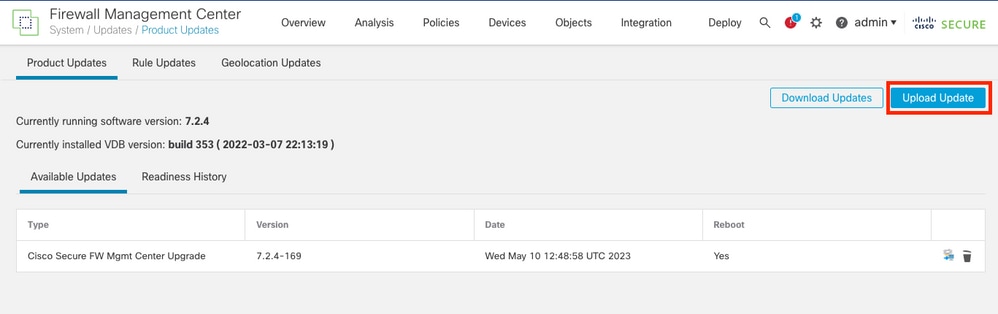 사용 가능한 패키지 검색
2. GUI(그래픽 사용자 인터페이스)를 사용하여 FTD 업그레이드 패키지를 FMC에 업로드합니다. FTD 모델 및 버전에 따라 Cisco 소프트웨어 사이트에서 이전에 다운로드해야 합니다.
3. 관리 > 제품 업그레이드 > 업그레이드 패키지 추가로 이동합니다.
- Upload Update package를 선택합니다.
- 이전에 다운로드한 이미지를 찾은 다음 업로드를 선택합니다.
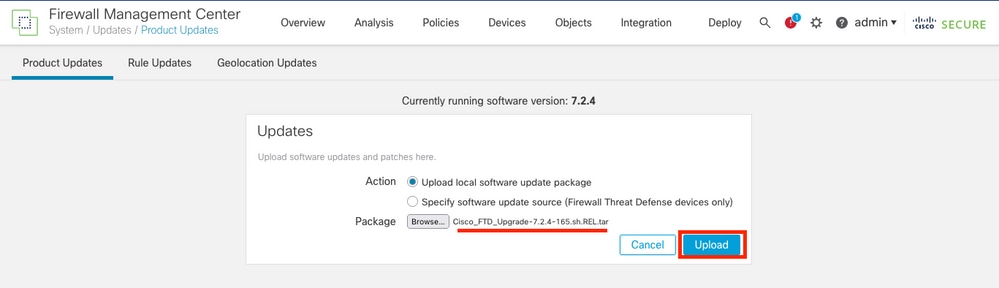 업그레이드 패키지 추가
업그레이드 프로세스 시작
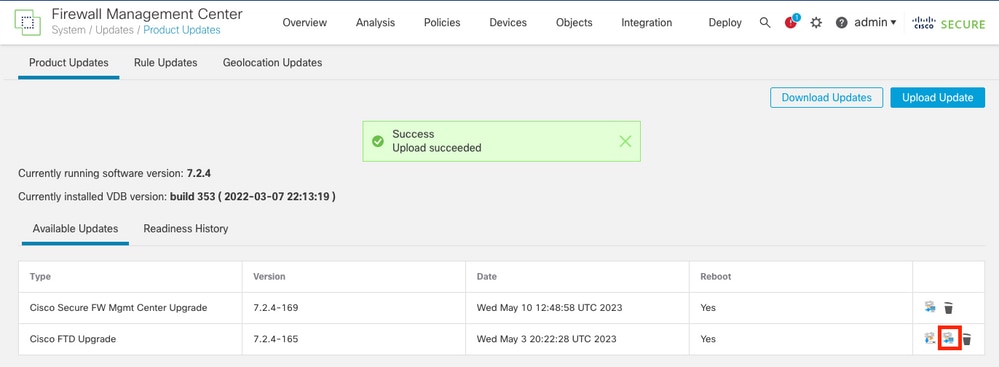 사용 가능한 업그레이드 패키지
1. 올바른 업그레이드 패키지를 선택한 다음 업그레이드를 클릭합니다. 시스템 개요 섹션에서 업그레이드가 활성으로 표시됩니다.
 활성 업그레이드
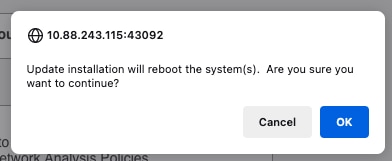
2. 계속하려면 재시작을 선택합니다.
 장치 선택
3. Devices 목록에서 업그레이드를 시작하는 다른 옵션이 있습니다. Devices(디바이스) > Device Management(디바이스 관리) > HA Pair(HA 쌍) > Select Action(작업) > Upgrade Threat Defense Software(Threat Defense 소프트웨어 업그레이드)로 이동합니다.
 작업 업그레이드
 업그레이드 준비
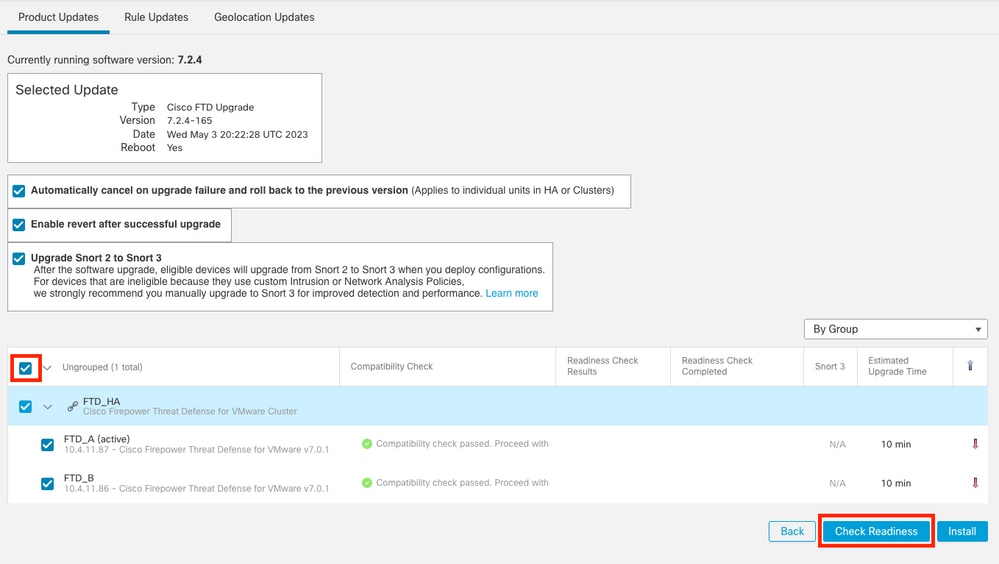
4. 두 옵션에서 모두 HA 쌍을 선택한 다음 업그레이드 준비를 수행해야 합니다.
준비도 확인
준비 상태 검사에서는 어플라이언스가 업그레이드를 진행할 준비가 되었는지 확인합니다.
준비도 점검의 확인 사항
-
디스크 공간: 디바이스에 업그레이드 이미지의 압축을 풀고 설치할 수 있는 모든 필수 시스템 파티션에 충분한 여유 저장 공간이 있는지 확인합니다.
-
NTP 동기화: NTP(Network Time Protocol)를 통해 시스템 클럭이 동기화되었는지 확인하여 유효한 타임스탬프를 유지하고 통신을 보호합니다.
-
FMC/FTD 버전 호환성: FMC(Management Center)가 FTD 디바이스의 대상 버전과 같거나 더 높은 소프트웨어 버전을 실행 중인지 확인합니다.
-
FXOS 및 플랫폼 호환성: (Firepower 4100/9300 시리즈 섀시와 같은) 하드웨어 레벨 및 FXOS 요구 사항을 확인하여 섀시 펌웨어가 대상 FTD 코드와 일치하거나 이를 지원하는지 확인합니다.
-
고가용성(HA) 및 클러스터 상태: 변경이 시작되기 전에 HA 동기화 상태, 역할 및 디바이스 간 통신이 정상인지 확인합니다.
-
보류 중인 컨피그레이션/구축 상태: 푸시하거나 정리해야 하는 구축되지 않은 컨피그레이션 변경이 있는지 확인합니다.
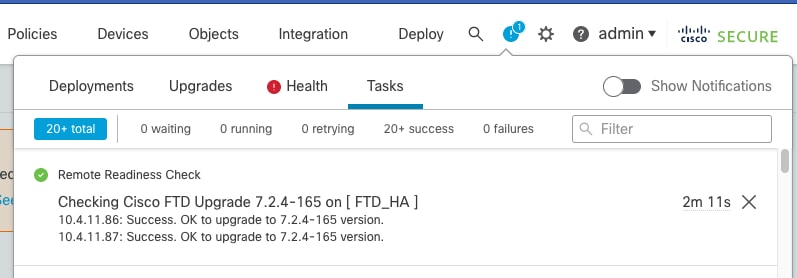
 준비도 검사
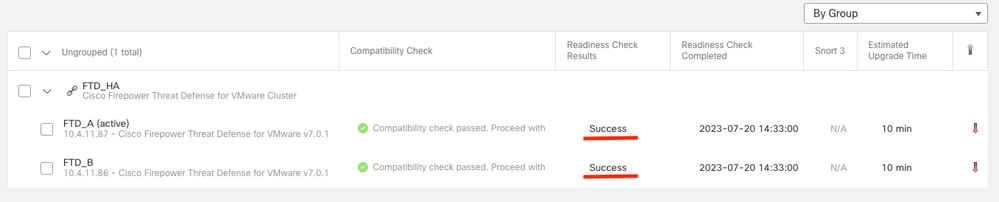
 준비도 검사 완료
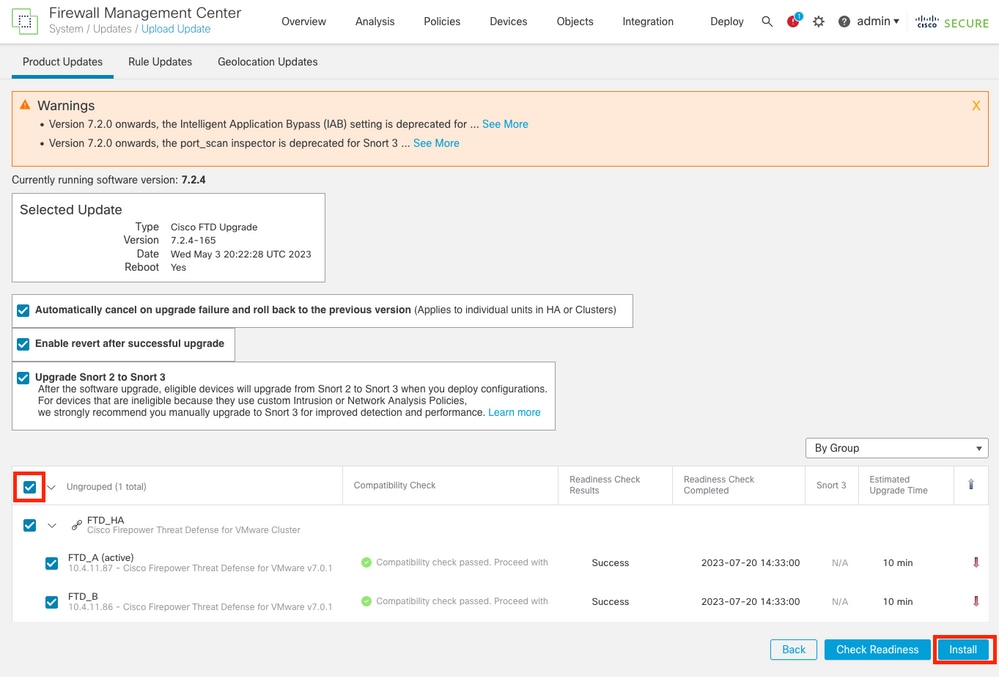
5. 계속하려면 업그레이드 시작을 선택합니다.
고가용성으로 FTD 업그레이드
 업그레이드 시작
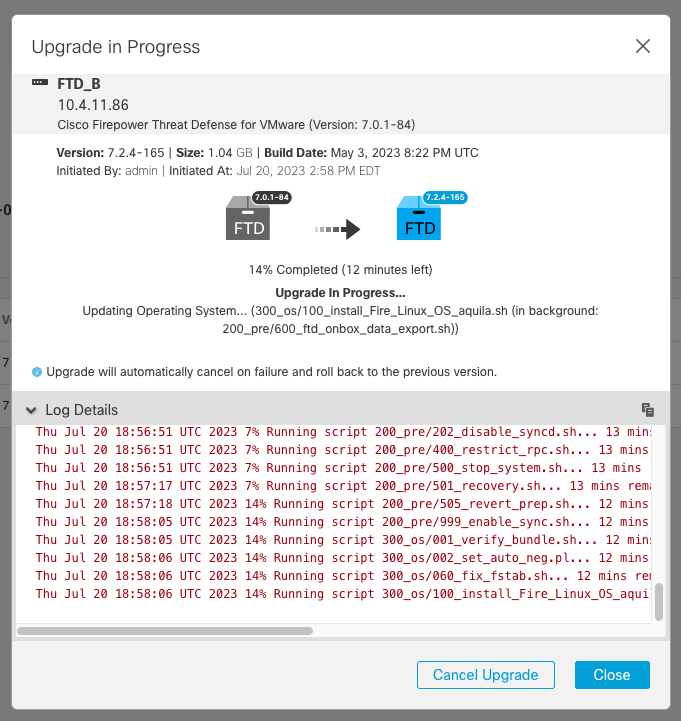
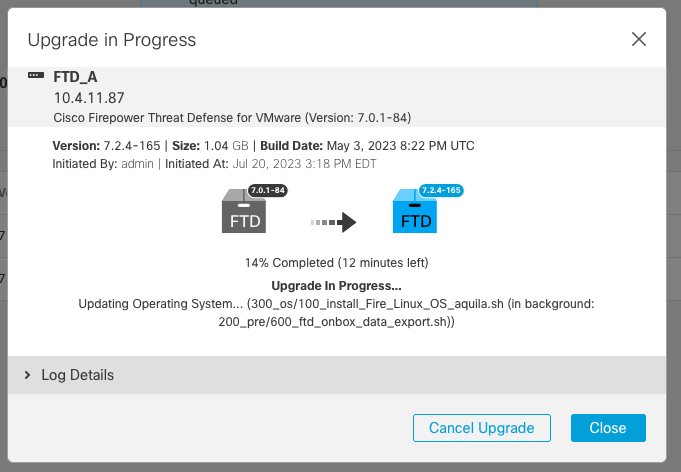
1. 업그레이드 진행률:
 업그레이드 진행 중
2. Detailed Status는 진행 상황을 그래픽으로 표시하고 status.log의 로그를 표시합니다.
 세부 상태
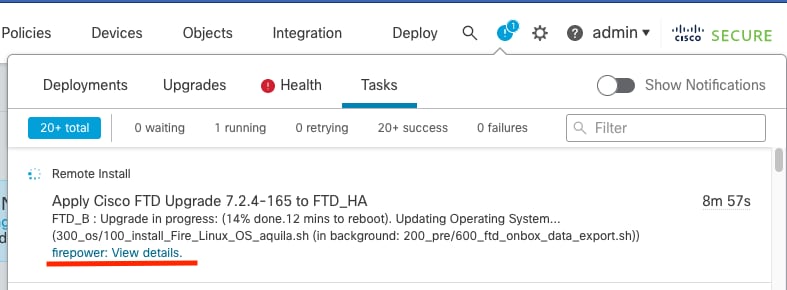
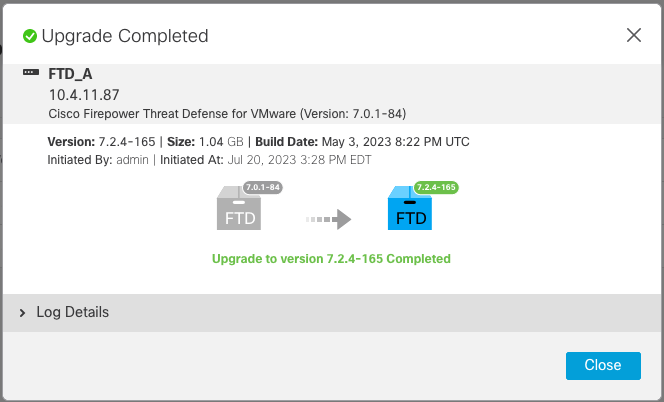
3. 진행은 통지 > 태스크에서 확인할 수 있습니다.
 작업 알림

참고: 업그레이드는 약 20분 정도 걸릴 수 있습니다. FTD당
4. 콘솔 CLI에서 업그레이드 폴더/ngfw/var/log/sf에서 진행 상황을 확인할 수 있습니다. expert 모드로 이동하고 root access(루트 액세스)를 입력합니다.
5. 업그레이드 패키지로 이동합니다. cd Cisco_FTD_Upgrade-10.0.0 및 tail on status.log file: tail -f status.log.
> expert
admin@ftd-secundario:~$ sudo su
Password:
root@ftd-secundario:/home/admin# cd /ngfw/var/log/sf
root@ftd-secundario:/ngfw/var/log/sf# cd Cisco_FTD_Upgrade-10.0.0
root@ftd-secundario:/ngfw/var/log/sf/Cisco_FTD_Upgrade-10.0.0# tail -f status.log
ui: Upgrade in progress: (64% done. 5 mins to reboot). Finishing the upgrade... (999_finish/999_nofailover_fdm_ha.pl)
ui: Upgrade in progress: (64% done. 5 mins to reboot). Finishing the upgrade... (999_finish/999_rm_old_var.sh)
ui: Upgrade in progress: (64% done. 5 mins to reboot). Finishing the upgrade... (999_finish/999_z_must_remain_last_finalize_boot.sh)
ui: Upgrade in progress: (64% done. 5 mins to reboot). Finishing the upgrade... (999_finish/999_zz_install_bundle.sh)
ui: Upgrade in progress: (64% done. 5 mins to reboot). Finishing the upgrade... (999_finish/999_zzz_complete_upgrade_message.sh)
ui: Upgrade complete
ui: The system will now reboot.
ui: Upgrade completed successfully. (99% done).. Applications are starting.
ui: Upgrade completed with (100% done).. and FTD started successfully
state:finished

The system is going down for reboot NOW!
경고: 업그레이드의 일부로 장애 조치가 자동으로 수행됩니다. 보조 FTD가 재부팅되고 업그레이드를 완료하기 전에
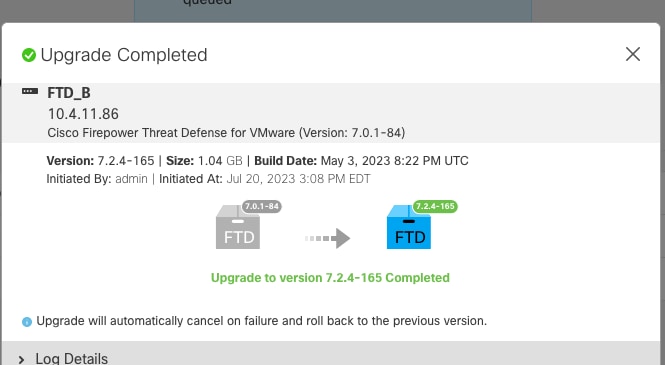
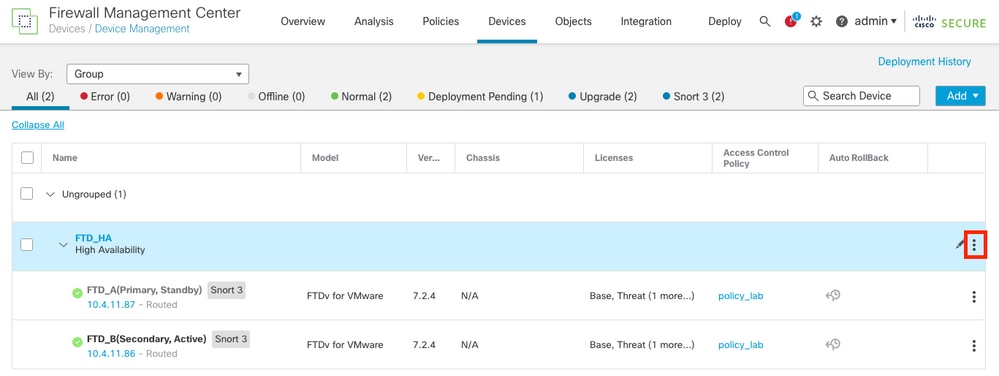
6. 보조 디바이스에서 업그레이드가 완료되면 기본 디바이스에서 시작됩니다.
 기본 디바이스 업그레이드
7. Devices(디바이스) > Device Management(디바이스 관리)에서 Version(버전) 열 아래의 디바이스 이름 옆에 새 버전이 있는지 확인합니다.
구축
1. Deploy(구축) > Deploy to this Device(이 디바이스에 구축) > Select HA Pair(HA 쌍 선택)에서 디바이스에 정책을 구축합니다.
 구축
활성 피어 전환(선택 사항)
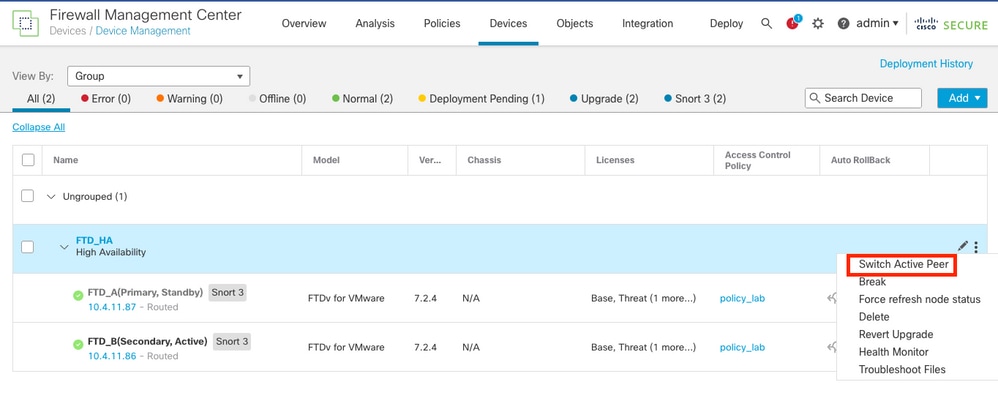
참고: 발생할 수 있는 장애 조치를 추적하는 데 도움이 되는 모범 사례로서, 기본 디바이스를 Active로 설정하고 보조 디바이스를 Standby로 설정합니다.
수동 장애 조치를 사용하여 기본 를 다시 Active 로 설정할 수 있습니다.
2. 연필 아이콘(편집) 옆에 있는 세 개의 점으로 이동하여 활성 피어 전환을 선택합니다.
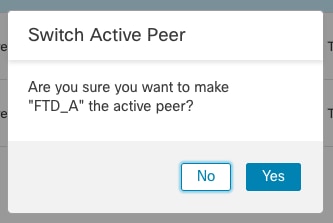 활성 피어 전환
유효성 검사
고가용성 상태를 확인하고 업그레이드가 완료되었는지 확인하려면 다음 상태를 확인해야 합니다.
- 1차 대상: 활성
- 보조: 스탠바이 준비
- 둘 다 최근에 변경된 버전(이 예에서는 10.0.0)에 속합니다.
1. FMC GUI에서 Devices(디바이스) > Device Management(디바이스 관리)로 이동합니다.
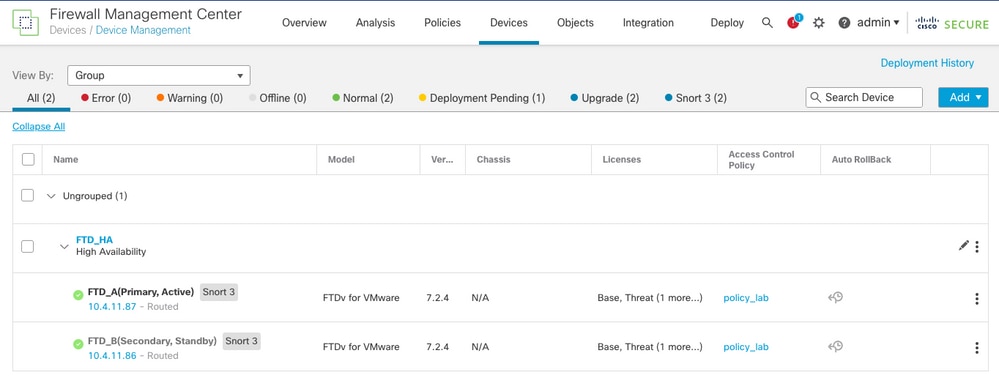 버전 유효성 검사
2. 자세한 내용은 CLI 클릭을 통해 show failover state 및 show failover 명령을 실행하여 장애 조치 상태를 확인합니다.
Cisco Firepower Extensible Operating System (FX-OS) v2.18.0 (build 520)
Cisco Secure Firewall Threat Defense for VMware v10.0.0 (build 140)

> show failover state

               State          Last Failure Reason      Date/Time
This host  -   Primary
               Active         None
Other host -   Secondary
               Standby Ready  None

====Configuration State===
        Sync Skipped
====Communication State===
        Mac set

> show failover
Failover On
Failover unit Primary
Failover LAN Interface: Failover GigabitEthernet0/2 (up)
Reconnect timeout 0:00:00
Unit Poll frequency 1 seconds, holdtime 15 seconds
Interface Poll frequency 5 seconds, holdtime 25 seconds
Interface Policy 1
Monitored Interfaces 3 of 311 maximum
MAC Address Move Notification Interval not set
failover replication http
Version: Ours 9.24(1), Mate 9.24(1)
Serial Number: Ours 9AMGH3EJNUB, Mate 9AT2W4PTJSU
Last Failover at: 19:50:06 UTC Oct 15 2026
        This host: Primary - Active
                Active time: 1699 (sec)
                slot 0: ASAv hw/sw rev (/9.24(1)) status (Up Sys)
                  Interface inside (192.168.0.1): Normal (Waiting)
                  Interface outside (10.0.0.1): Normal (Waiting)
                  Interface management (209.165.201.1): Normal (Monitored)
                slot 1: snort rev (1.0)  status (up)
                slot 2: diskstatus rev (1.0)  status (up)
        Other host: Secondary - Standby Ready
                Active time: 1888 (sec)
                  Interface inside (192.168.0.2): Normal (Waiting)
                  Interface outside (10.0.0.2): Normal (Waiting)
                  Interface management (209.165.201.2): Normal (Monitored)
                slot 1: snort rev (1.0)  status (up)
                slot 2: diskstatus rev (1.0)  status (up)

Stateful Failover Logical Update Statistics
        Link : Failover GigabitEthernet0/2 (up)
        Stateful Obj    xmit       xerr       rcv        rerr
        General         1876       0          1525       0
        sys cmd         419        0          419        0
        up time         0          0          0          0
        RPC services    0          0          0          0
        TCP conn        166        0          2          0
        UDP conn        0          0          0          0
        ARP tbl         1286       0          1099       0
        Xlate_Timeout   0          0          0          0
        IPv6 ND tbl     0          0          0          0
        VPN IKEv1 SA    0          0          0          0
        VPN IKEv1 P2    0          0          0          0
        VPN IKEv2 SA    0          0          0          0
        VPN IKEv2 P2    0          0          0          0
        VPN CTCP upd    0          0          0          0
        VPN SDI upd     0          0          0          0
        VPN DHCP upd    0          0          0          0
        SIP Session     0          0          0          0
        SIP Tx  0          0          0          0
        SIP Pinhole     0          0          0          0
        Route Session   0          0          0          0
        Router ID       0          0          0          0
        CTS SGTNAME     0          0          0          0
        CTS PAC         0          0          0          0
        TrustSec-SXP    0          0          0          0
        IPv6 Route      0          0          0          0
        STS Table       0          0          0          0
        Umbrella Device-ID      0          0          0          0
        Rule DB B-Sync  0          0          1          0
        Rule DB P-Sync  5          0          4          0
        Rule DB Delete  0          0          0          0

        Logical Update Queue Information
                        Cur     Max     Total
        Recv Q:         0       11      2301
        Xmit Q:         0       1       2812
>
3. 두 FTD가 동일한 버전이고 고가용성 상태가 정상이면 업그레이드가 완료된 것입니다.
개정 이력
| 개정 | 게시 날짜 | 의견 |
|---|---|---|
4.0 |
27-Oct-2026
|
맞춤법, 문법, 공백, 삽입된 가로줄을 가독성을 위해 별도의 섹션으로 삽입, 고정 CCW 알림, 대체 텍스트 |
3.0 |
08-Apr-2024
|
대체 텍스트, 맞춤법 및 서식 업데이트. |
2.0 |
02-Aug-2023
|
최초 릴리스 |
1.0 |
28-Jul-2023
|
최초 릴리스 |
 피드백
