MCD를 사용하여 Azure에서 FTDv 게이트웨이 배포

소개
이 문서에서는 Microsoft Azure 필수 구성 요소를 구성하고 MCD를 통해 FTDv(Firewall Threat Defense Virtual) 게이트웨이를 배포하는 방법을 설명합니다.
사전 요구 사항
- 획득 및 등록되고 Microsoft Entra ID와 연결된 Azure 구독입니다. Azure 포털의 앱 등록 목록에서 이를 확인합니다.
- MCD(Multicloud Defense) 액세스 권한을 특정 리소스 및 차단된 작업에 부여하는 Azure 구독에 대해 만든 사용자 지정 역할입니다.
- MCD가 Azure 구독에서 실시간 업데이트를 받을 수 있도록 Azure Event Grid에 대한 구독입니다.
- MCD 대시보드에서 Multicoloud Defense Controller에 연결된 Azure 구독입니다.
- Azure 계정이 MCD에 온보딩되는 것이 처음인 경우 Azure에서 수락된 Cisco Marketplace 약관입니다.
- (선택 사항) 사용자가 할당한 관리되는 ID를 구성합니다(Key Vault 또는 Blob Storage 액세스가 필요한 경우).
- 새로운 서비스 VNet. FTDv 게이트웨이 지원을 도입하기 전에 생성된 VNet은 FTDv 게이트웨이 구축에 사용할 수 없습니다.
- FTDv 디바이스에 대한 액세스 제어 정책을 관리하는 cdFMC(Cloud-Delivered Firewall Management Center)에 대한 활성 서브스크립션.
- Cisco 판매자 또는 파트너를 통해 구매한 하나 이상의 FTDv 라이센스
요구 사항
다음 주제에 대한 지식을 보유하고 있으면 유용합니다.
- Microsoft Azure 포털 탐색
- Microsoft Azure AD(Enterprise ID) 응용 프로그램 등록 및 RBAC(역할 기반 액세스 제어)
- Cisco MCD(Multicoloud Defense)
- Cisco FTDv(Secure Firewall Threat Defense Virtual)
사용되는 구성 요소
이 문서는 특정 소프트웨어 및 하드웨어 버전으로 한정되지 않습니다.
이 문서의 정보는 특정 랩 환경의 디바이스를 토대로 작성되었습니다. 이 문서에 사용된 모든 디바이스는 초기화된(기본) 컨피그레이션으로 시작되었습니다. 현재 네트워크가 작동 중인 경우 모든 명령의 잠재적인 영향을 미리 숙지하시기 바랍니다.
구성
Microsoft Azure를 준비하고 Azure 계정을 MCD에 연결하고 FTDv 게이트웨이를 배포하려면 다음 절차를 사용합니다.
애플리케이션 등록
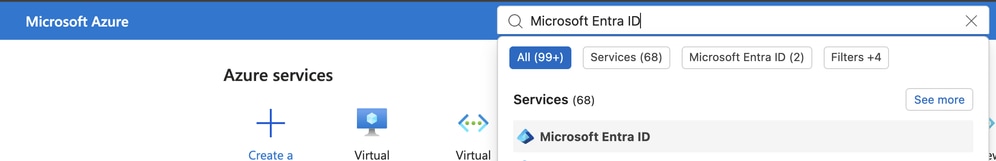
- Azure 포털 검색 표시줄을 사용하여 Microsoft Entra ID로 이동합니다.
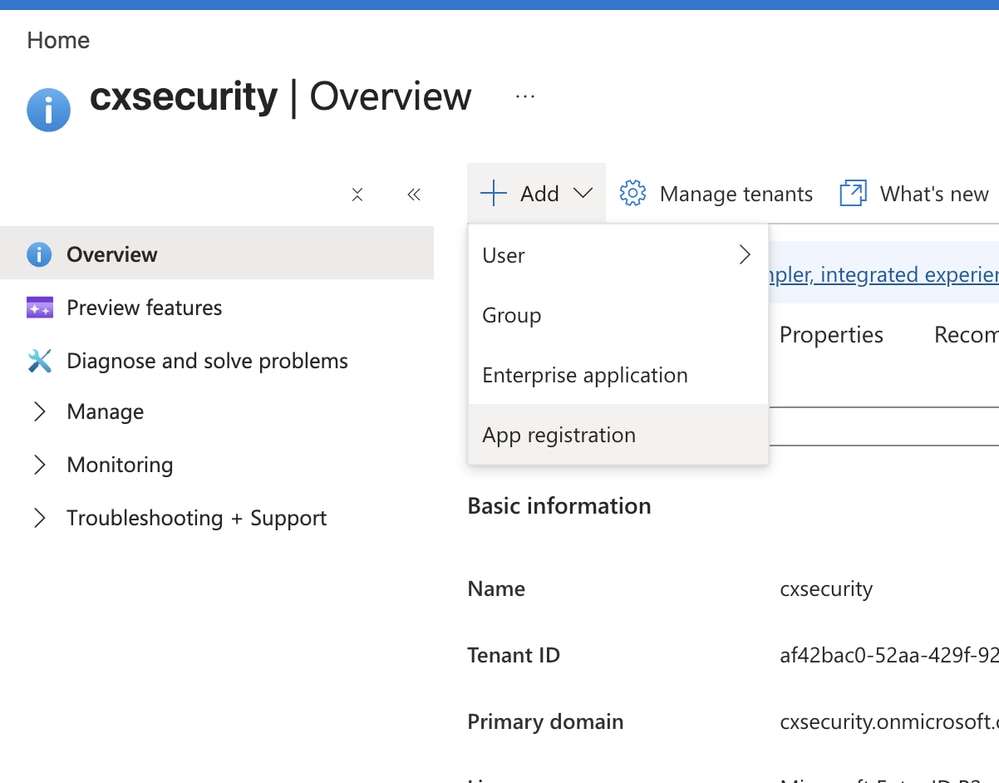
- Add(추가)를 클릭한 다음 App registration(앱 등록)을 선택합니다.
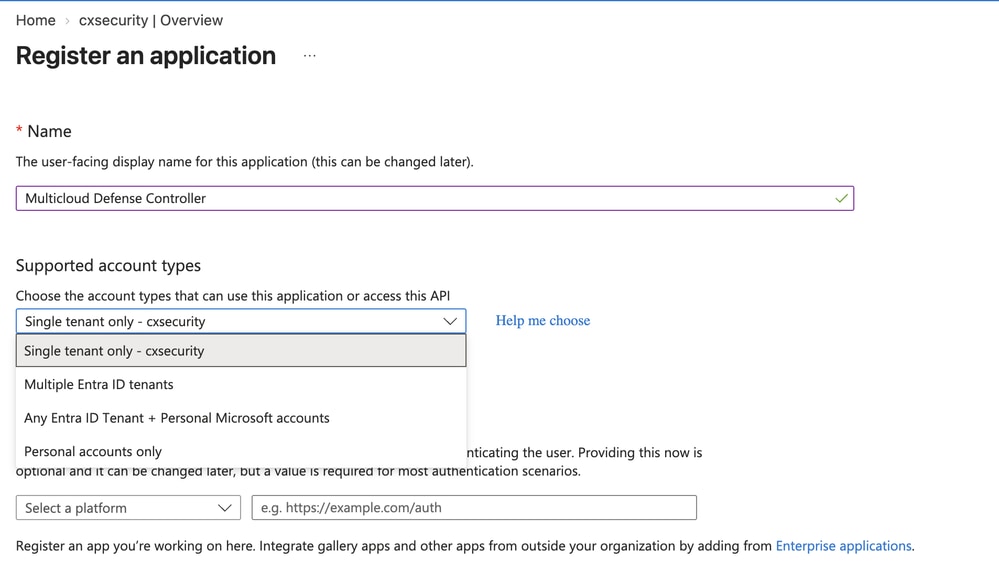
- 응용 프로그램 등록 양식에서 다음 값을 입력합니다.
- 이름: 응용 프로그램의 쉽게 식별할 수 있는 이름입니다.
- 지원되는 계정 유형: 환경에 가장 적합한 옵션을 선택합니다. 이 문서에서는 단일 테넌트만 사용합니다.
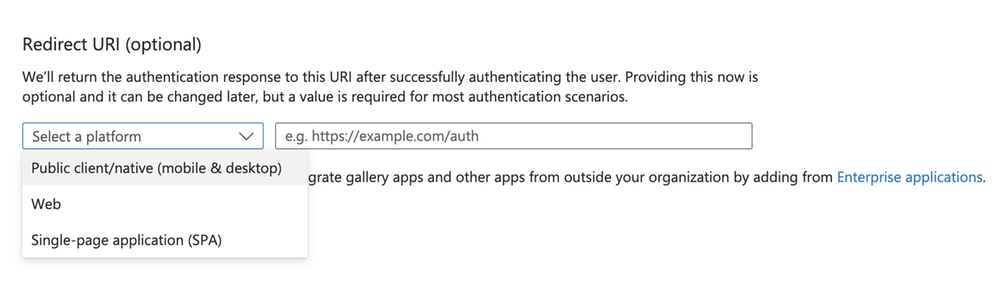
- Redirect URI(리디렉션 URI)(선택 사항)에서 사용자 환경에 적합한 옵션을 선택합니다. 이 문서에서는 리디렉션 URI를 구성하지 않습니다.
- Register(등록)를 클릭합니다.
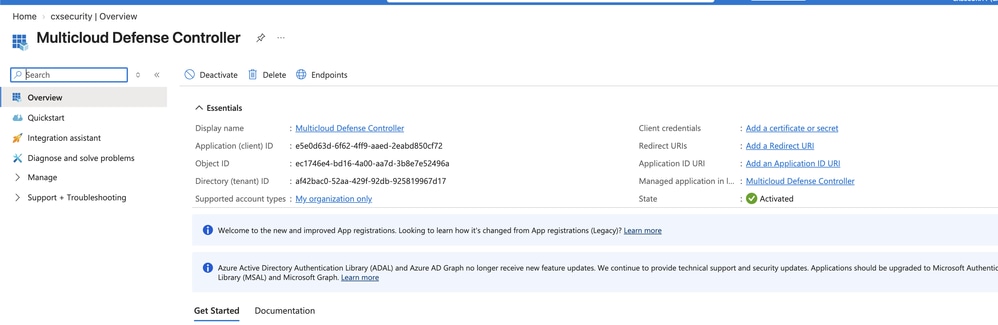
- 응용 프로그램을 등록하면 개요 페이지가 나타납니다. 애플리케이션(클라이언트) ID와 디렉토리(테넌트) ID를 복사하여 메모장에 저장합니다.
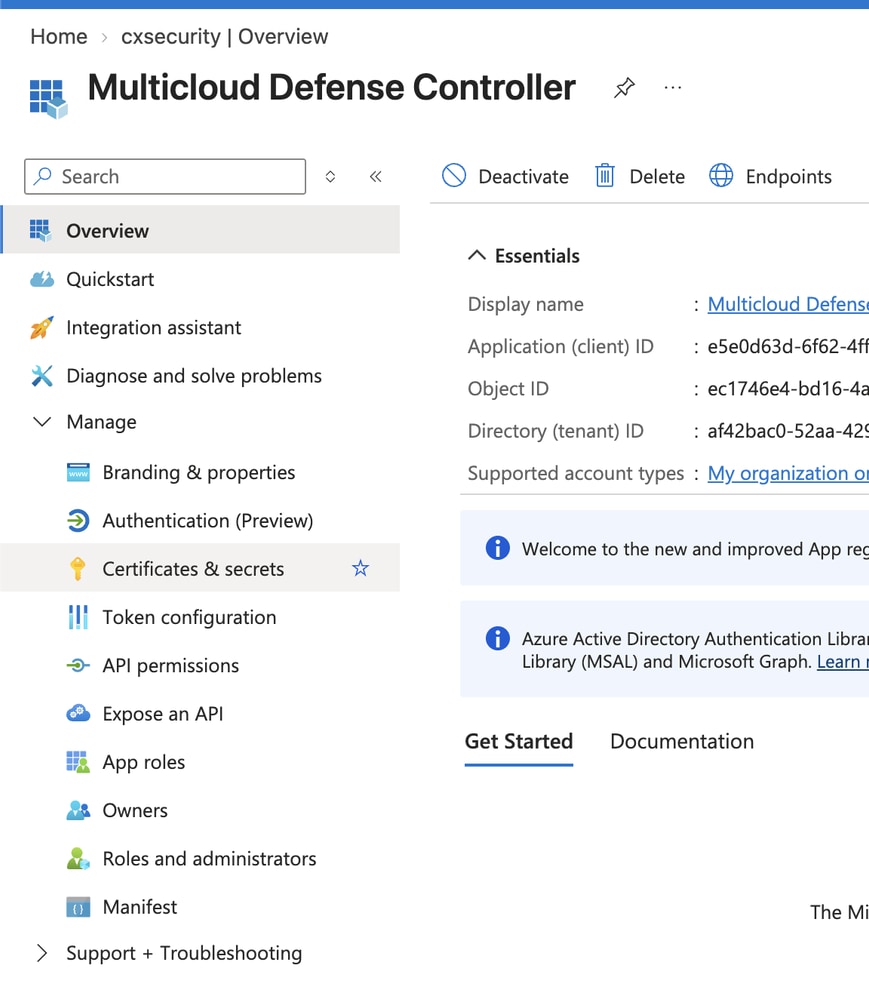
- 애플리케이션 페이지의 왼쪽 탐색에서 Manage(관리) > Certificates & secrets(인증서 및 비밀)로 이동합니다.
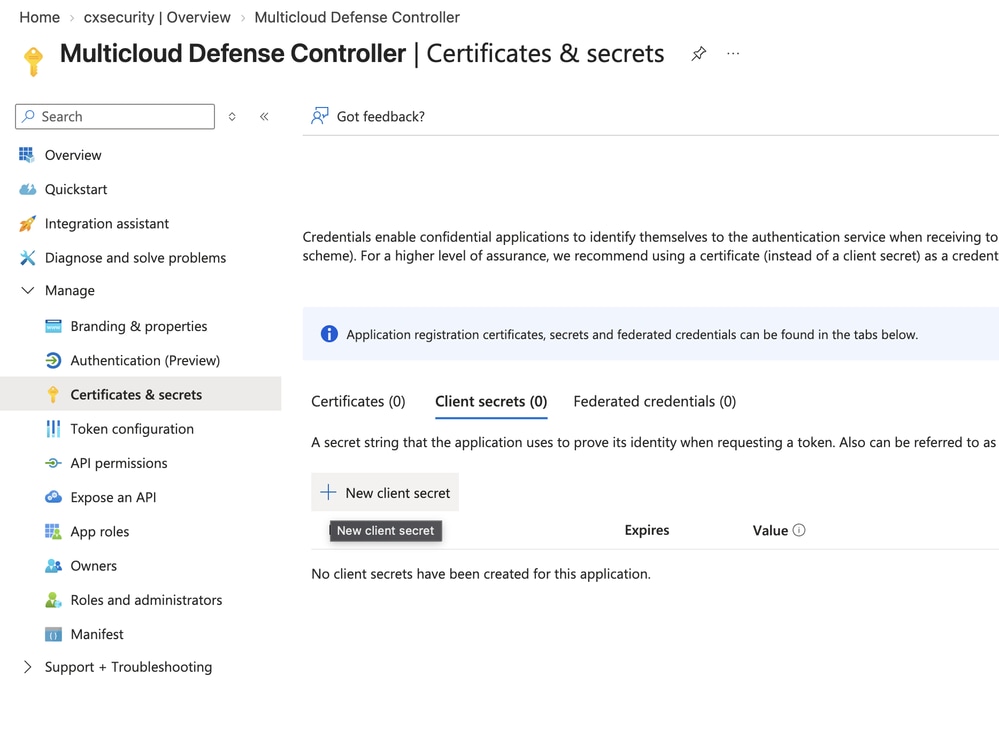
- New client secret을 클릭합니다.
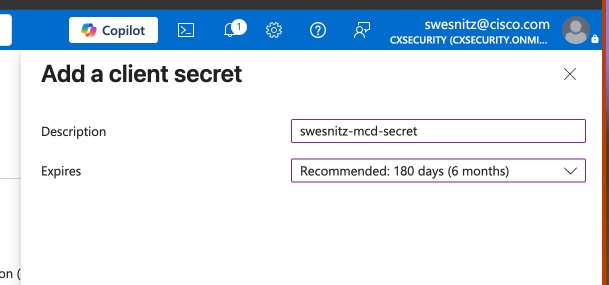
- 클라이언트 암호 추가 페이지에서 다음 값을 입력한 다음 추가를 클릭합니다.
- 설명: 클라이언트 암호에 대한 적절한 설명입니다.
- 만료: 드롭다운 메뉴에서 환경에 가장 적합한 옵션을 선택합니다.

참고: 현재 암호가 만료되면 새 암호를 만들어야 합니다.
- Value(값)와 Secret ID(비밀 ID)를 모두 메모장에 복사하여 저장합니다.

경고: 비밀값은 작성 시에만 볼 수 있습니다.
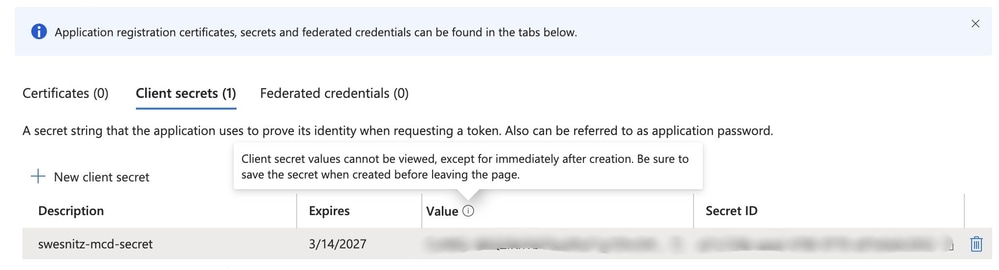

팁: 클라이언트 암호는 값 열에 나열됩니다.
사용자 지정 역할 만들기
- Azure 포털 검색 표시줄을 사용하여 구독으로 이동합니다.
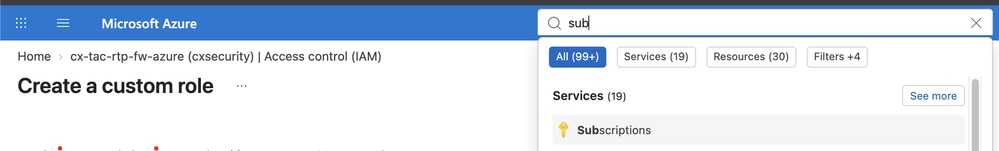
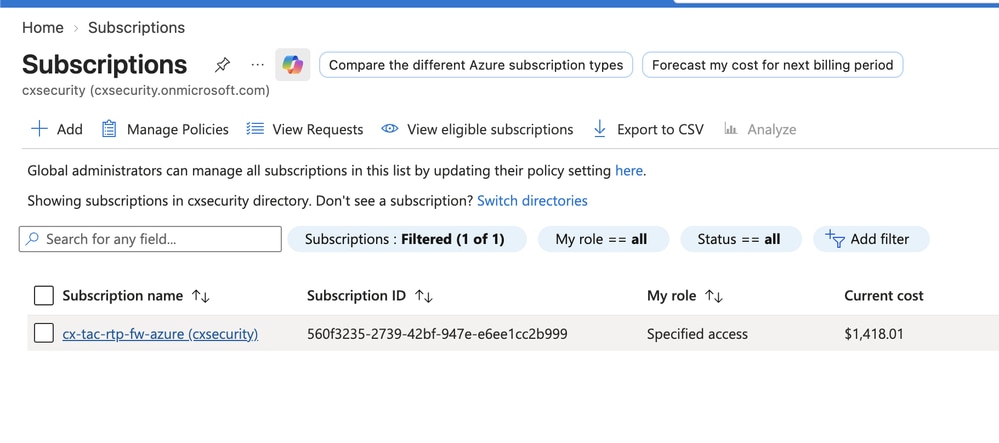
- 구독을 클릭합니다.
- IAM(액세스 제어)을 클릭합니다.
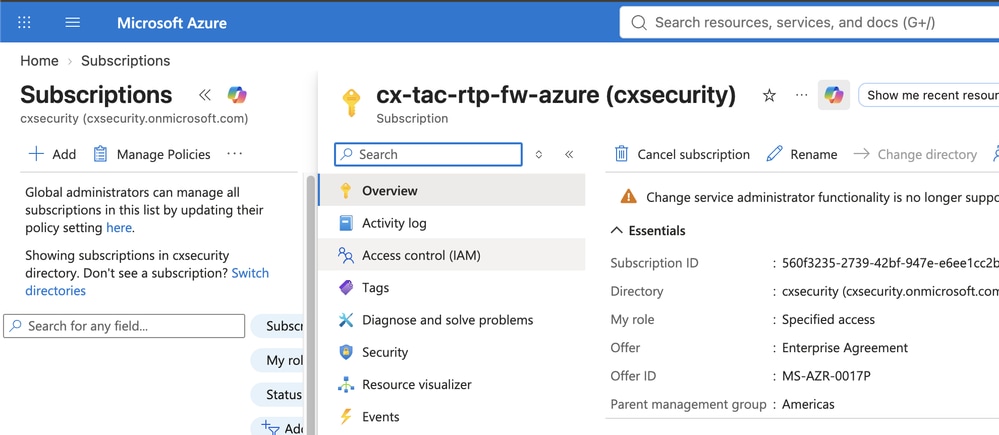
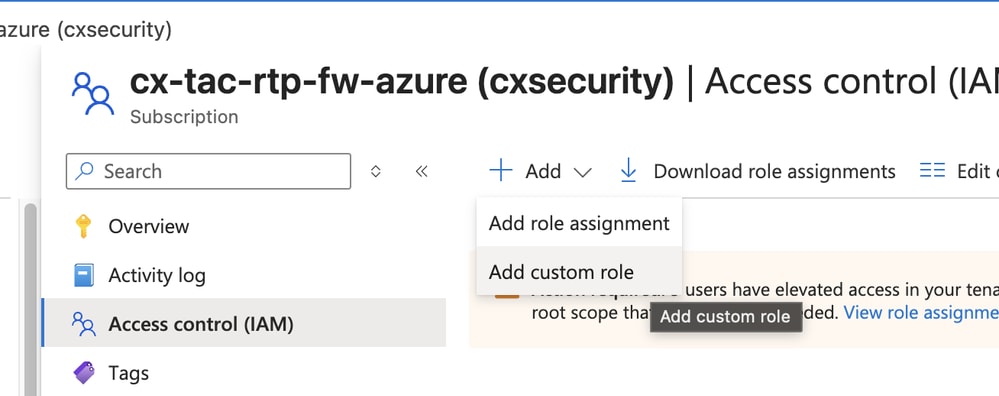
- Add(추가)를 클릭한 다음 드롭다운 메뉴에서 Add custom role(사용자 지정 역할 추가)을 선택합니다.
- 다음 값을 입력합니다.
- 사용자 지정 역할 이름: 사용자 지정 역할의 쉽게 식별할 수 있는 이름입니다.
- 설명: 역할에 대한 설명입니다.
- 기본 사용 권한: 아직 선택하지 않은 경우 Start from scratch(처음부터 시작) 라디오 버튼을 클릭합니다.
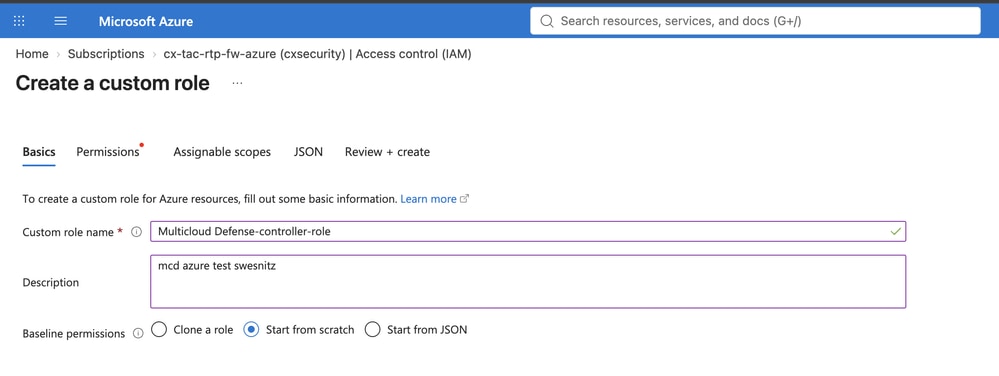
참고: Permissions 탭이 아닌 사용자가 제공하는 JSON은 사용자 지정 역할에 권한을 할당합니다.
- JSON을 클릭합니다.
- Edit를 클릭합니다.
- 작업을 위해 이 코드 블록을 대괄호 안에 붙여넣습니다.
"Microsoft.ApiManagement/service/*",
"Microsoft.Compute/disks/*",
"Microsoft.Compute/images/read",
"Microsoft.Compute/sshPublicKeys/read",
"Microsoft.Compute/virtualMachines/*",
"Microsoft.ManagedIdentity/userAssignedIdentities/read",
"Microsoft.ManagedIdentity/userAssignedIdentities/assign/action",
"Microsoft.Network/loadBalancers/*",
"Microsoft.Network/natGateways/*",
"Microsoft.Network/networkinterfaces/*",
"Microsoft.Network/networkSecurityGroups/*",
"Microsoft.Network/publicIPAddresses/*",
"Microsoft.Network/routeTables/*",
"Microsoft.Network/virtualNetworks/*",
"Microsoft.Network/virtualNetworks/subnets/*",
"Microsoft.Resources/subscriptions/resourcegroups/*",
"Microsoft.Storage/storageAccounts/blobServices/*",
"Microsoft.Storage/storageAccounts/listkeys/action",
"Microsoft.Network/networkWatchers/*",
"Microsoft.Network/applicationSecurityGroups/*",
"Microsoft.Compute/diskEncryptionSets/read",
"Microsoft.Insights/Metrics/Read",
"Microsoft.Network/locations/serviceTagDetails/read",
"Microsoft.Network/locations/serviceTags/read",
"Microsoft.CognitiveServices/*/read",
"Microsoft.CognitiveServices/accounts/listkeys/action",
"Microsoft.Network/virtualHubs/*",
"Microsoft.Network/virtualHubs/hubRouteTables/*",
"Microsoft.MarketplaceOrdering/offertypes/publishers/offers/plans/agreements/*",
"Microsoft.Authorization/roleAssignments/read",
"Microsoft.Authorization/roleDefinitions/read"
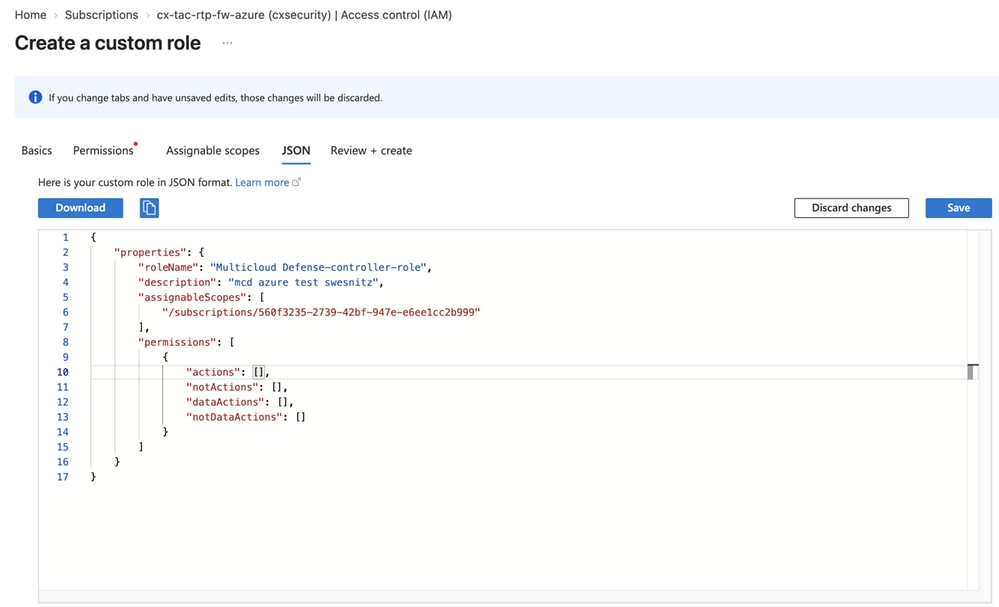
참고: JSON 코드 블록에 대한 올바른 간격과 탭을 확인합니다.
다음은 완료된 역할 정의의 예입니다.
{
    "id": "/subscriptions/redacted/providers/Microsoft.Authorization/roleDefinitions/redacted",
    "properties": {
        "roleName": "Multicloud Defense-controller-role",
        "description": "mcd azure test swesnitz",
        "assignableScopes": [
            "/subscriptions/redacted"
        ],
        "permissions": [
            {
                "actions": [
                    "Microsoft.ApiManagement/service/*",
                    "Microsoft.Compute/disks/*",
                    "Microsoft.Compute/images/read",
                    "Microsoft.Compute/sshPublicKeys/read",
                    "Microsoft.Compute/virtualMachines/*",
                    "Microsoft.ManagedIdentity/userAssignedIdentities/read",
                    "Microsoft.ManagedIdentity/userAssignedIdentities/assign/action",
                    "Microsoft.Network/loadBalancers/*",
                    "Microsoft.Network/natGateways/*",
                    "Microsoft.Network/networkinterfaces/*",
                    "Microsoft.Network/networkSecurityGroups/*",
                    "Microsoft.Network/publicIPAddresses/*",
                    "Microsoft.Network/routeTables/*",
                    "Microsoft.Network/virtualNetworks/*",
                    "Microsoft.Network/virtualNetworks/subnets/*",
                    "Microsoft.Resources/subscriptions/resourcegroups/*",
                    "Microsoft.Storage/storageAccounts/blobServices/*",
                    "Microsoft.Storage/storageAccounts/listkeys/action",
                    "Microsoft.Network/networkWatchers/*",
                    "Microsoft.Network/applicationSecurityGroups/*",
                    "Microsoft.Compute/diskEncryptionSets/read",
                    "Microsoft.Insights/Metrics/Read",
                    "Microsoft.Network/locations/serviceTagDetails/read",
                    "Microsoft.Network/locations/serviceTags/read",
                    "Microsoft.CognitiveServices/*/read",
                    ...
사용자 지정 역할 할당
- IAM(Subscription Access Control) 페이지에서 역할 할당 추가를 클릭합니다.
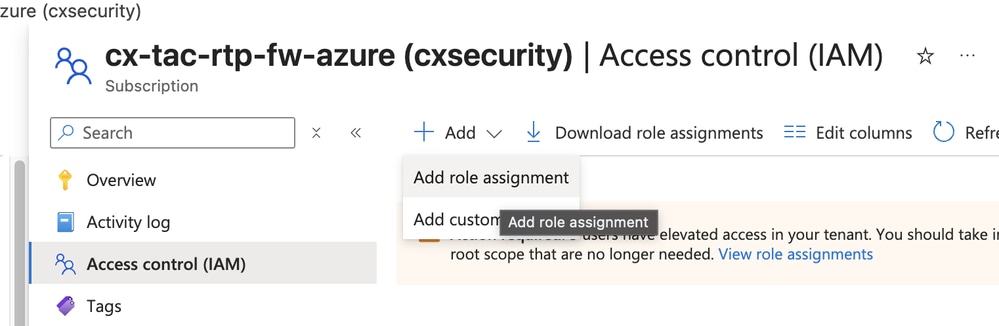
- Create a Custom Role 섹션에서 생성한 역할을 검색합니다.
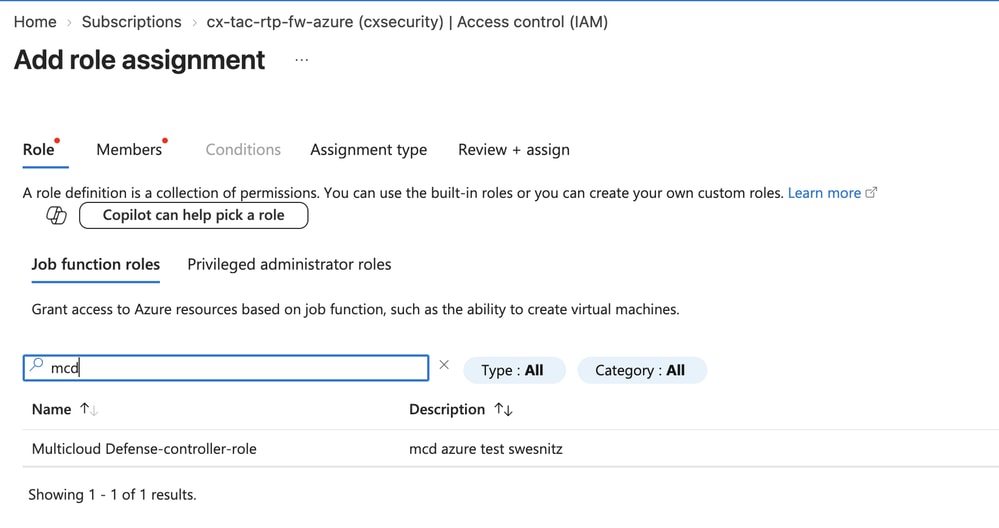
- Next(다음)를 클릭하고 Assign access to set to User, group, or service principal(액세스 권한 할당을 사용자, 그룹 또는 서비스 보안 주체로 설정합니다.)를 클릭합니다.
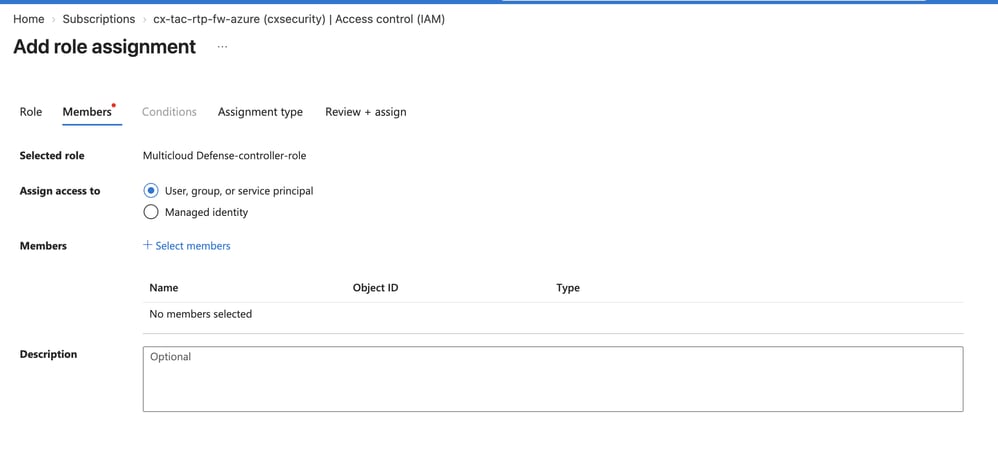
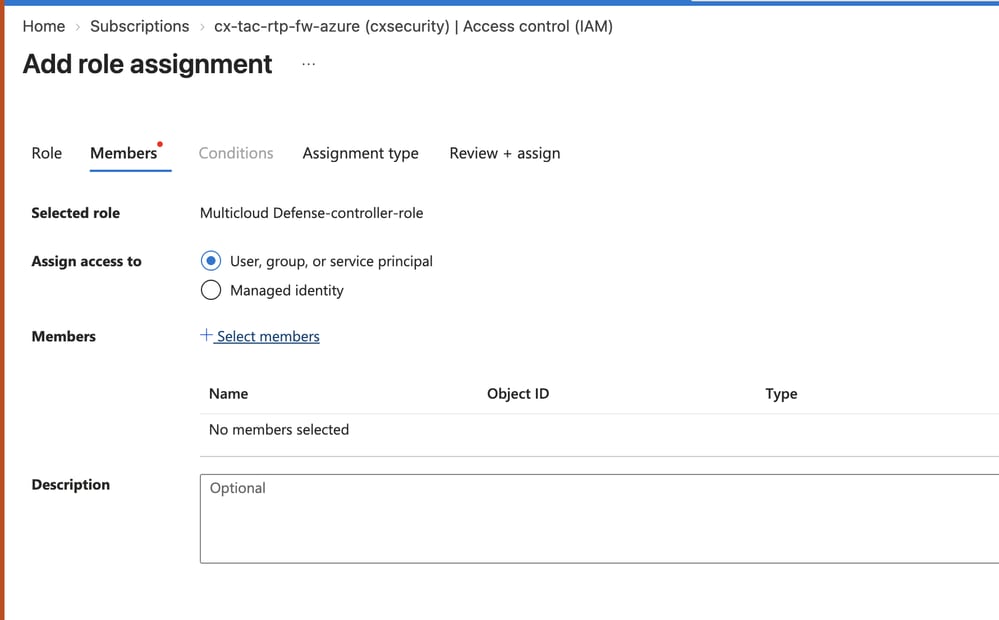
- 멤버 선택을 클릭합니다.
- 사용자 지정 역할 만들기 섹션에서 생성한 역할을 추가합니다.
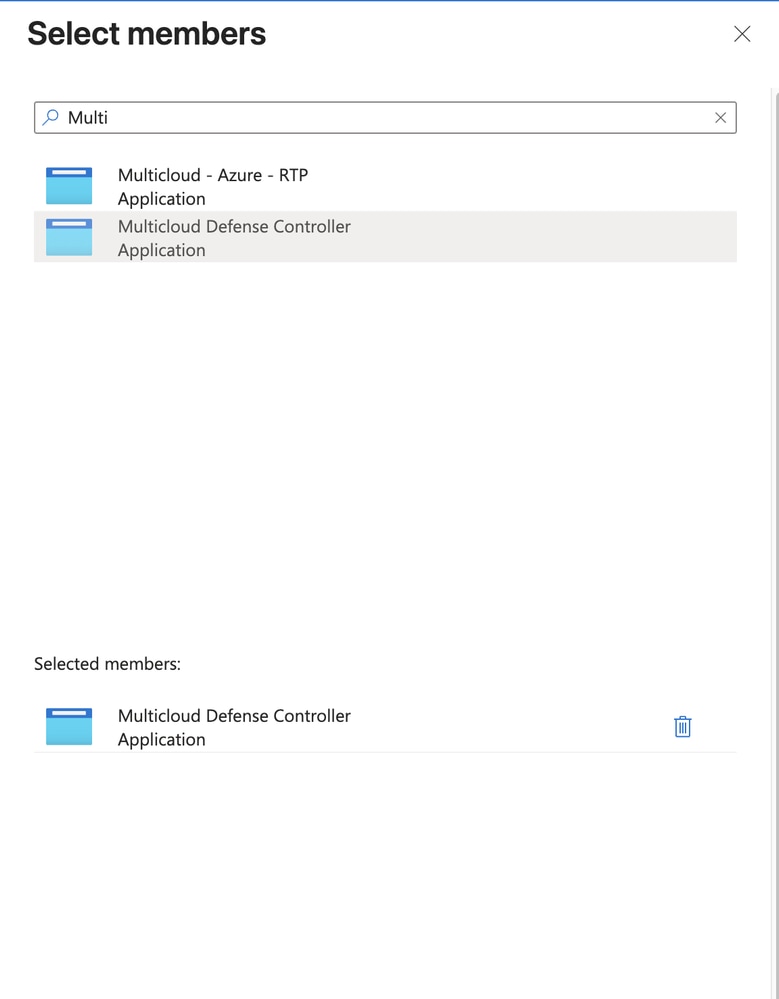
- Next(다음)를 클릭한 다음 서브스크립션 ID를 복사합니다.
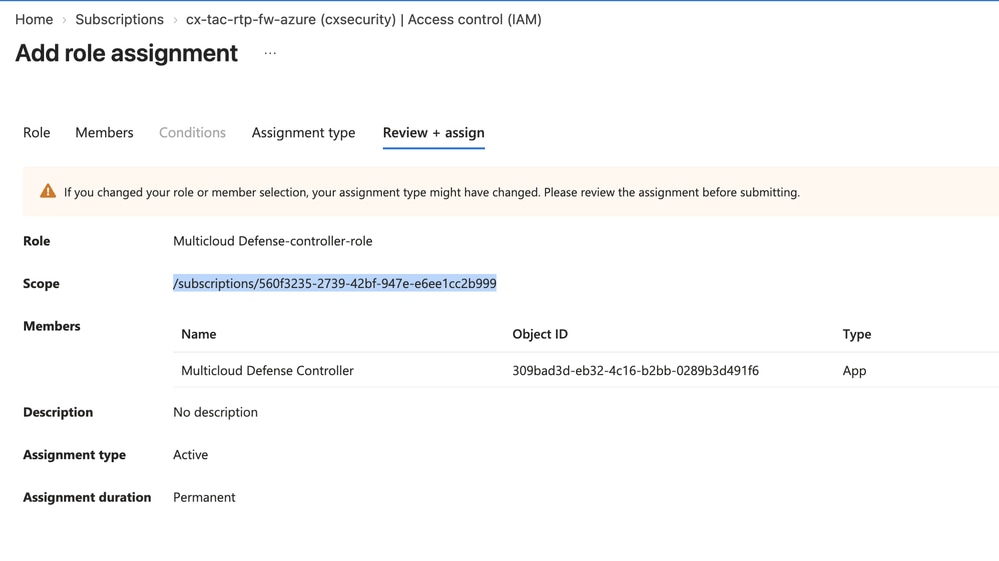
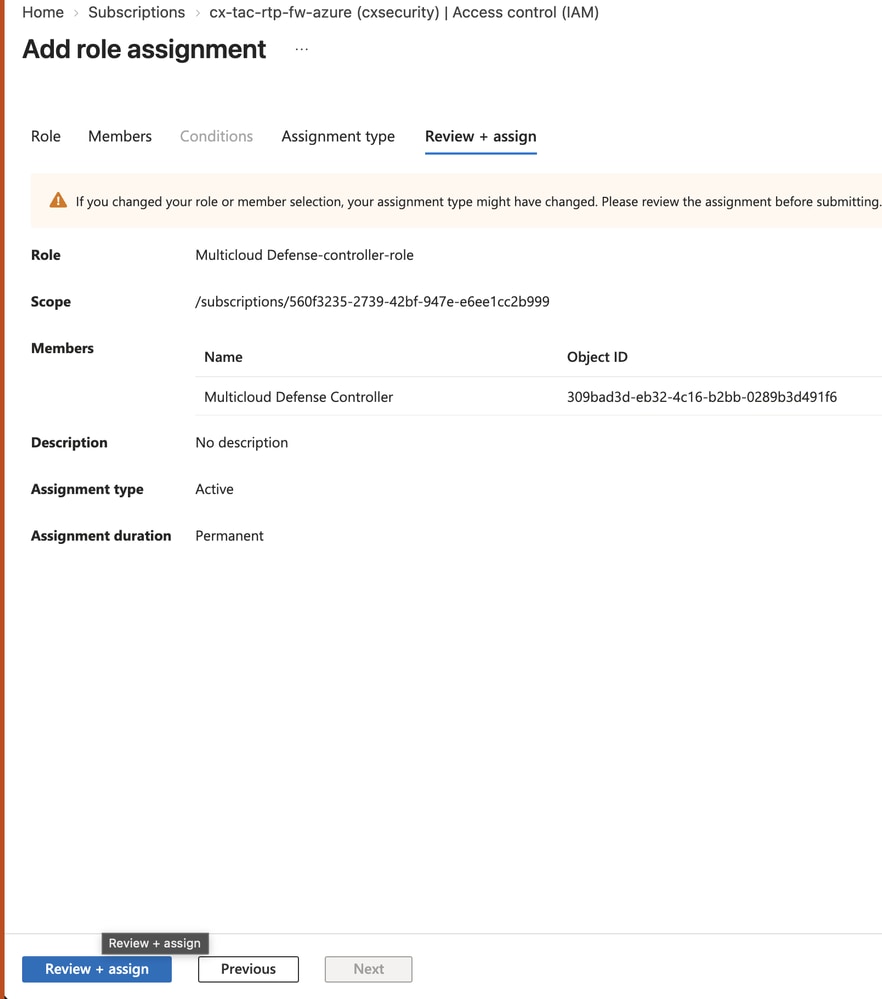
- Review(검토) + assign(할당)을 클릭합니다.
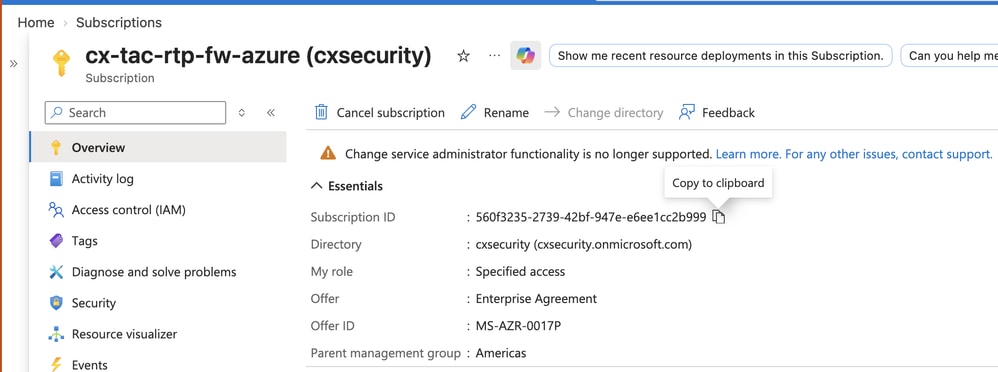
- 등록에 대한 개요 페이지가 나타납니다. 왼쪽 메뉴에서 Overview(개요)로 이동하고 서브스크립션 ID를 복사합니다.
이렇게 하면 Azure 계정을 MCD에 추가하기 위한 Azure 필수 구성 요소가 완료됩니다. 이 절차에서는 MCD를 통한 통합 및 구축에 대해 설명합니다.
Azure 계정을 MCD에 연결
- SCC > Multicloud Defense로 이동합니다.
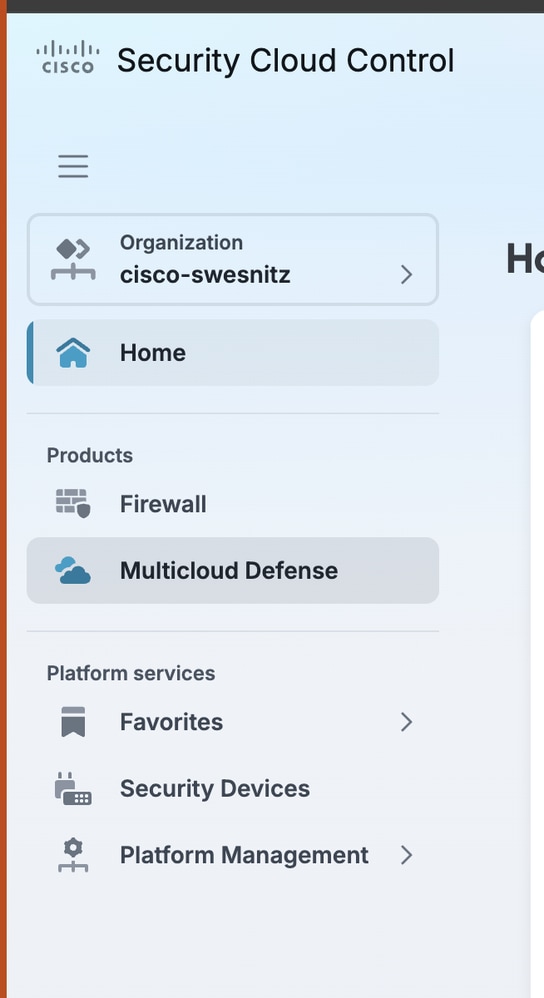
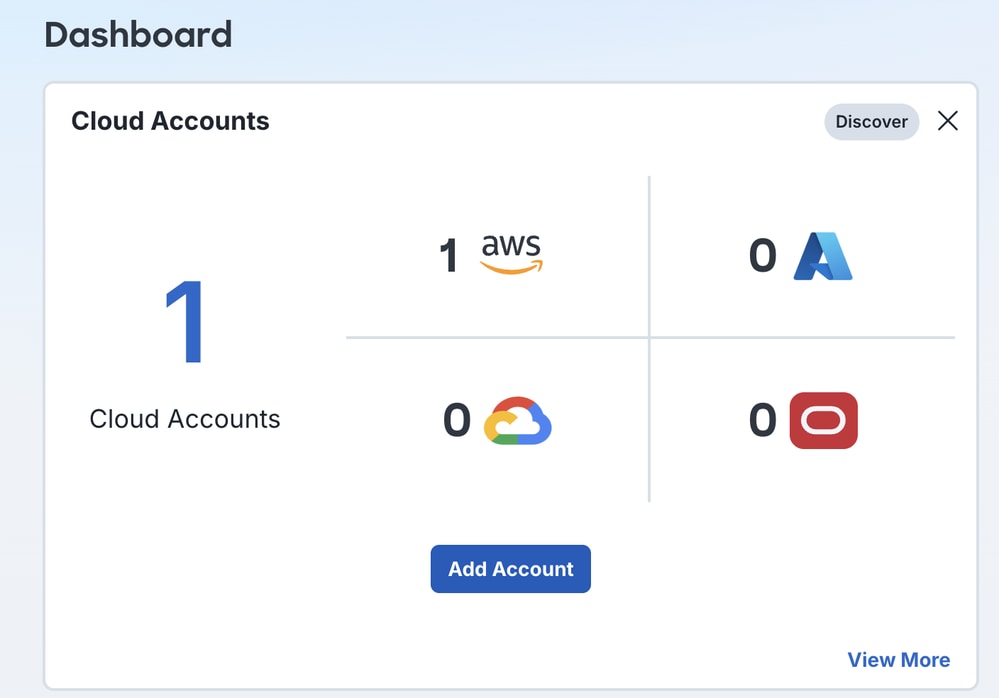
- 기본 대시보드의 Cloud Accounts 창에서 Add Account(어카운트 추가)를 클릭합니다.
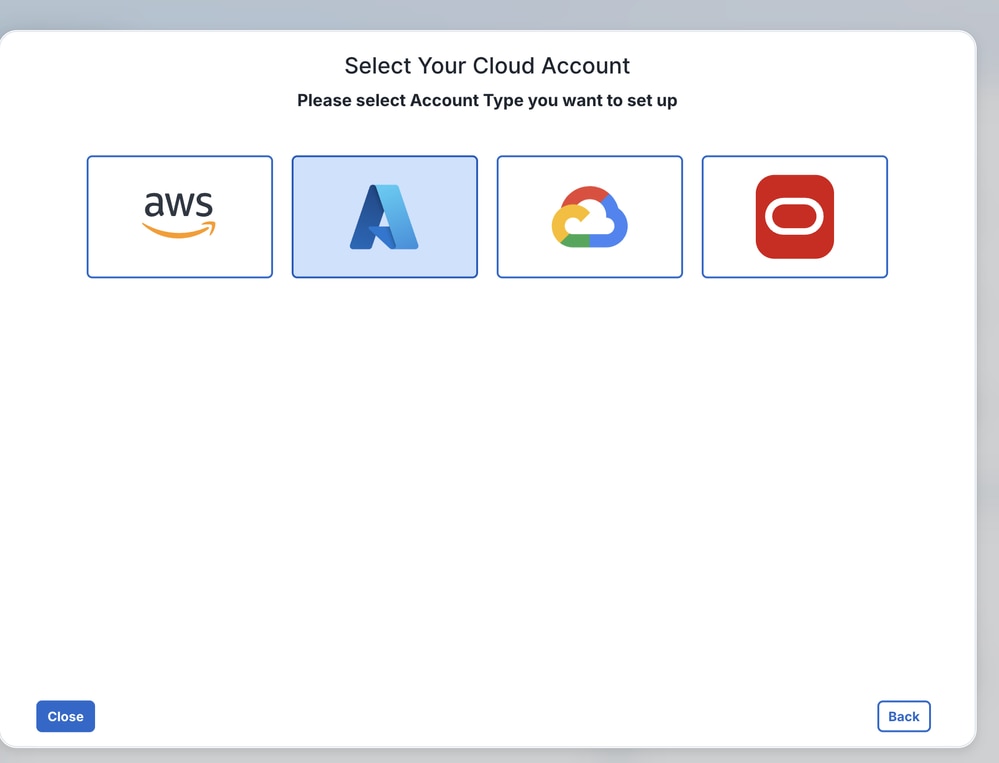
- Azure 아이콘을 클릭합니다.
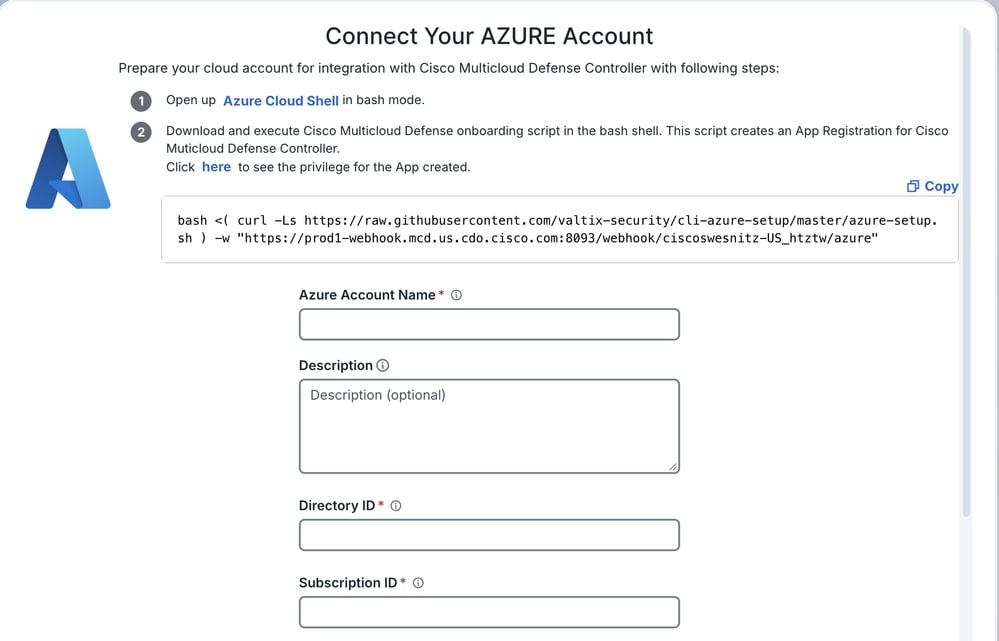
- Azure 계정 연결 페이지에서 다음 값을 입력합니다.
- Azure 계정 이름: MCD 관점에서 Azure 계정의 이름입니다.
- 디렉터리 ID: Register an Application(애플리케이션 등록) 섹션에 저장한 디렉토리 ID.
- 구독 ID: Assign the Custom Role(맞춤형 역할 할당) 섹션에서 저장한 서브스크립션 ID.
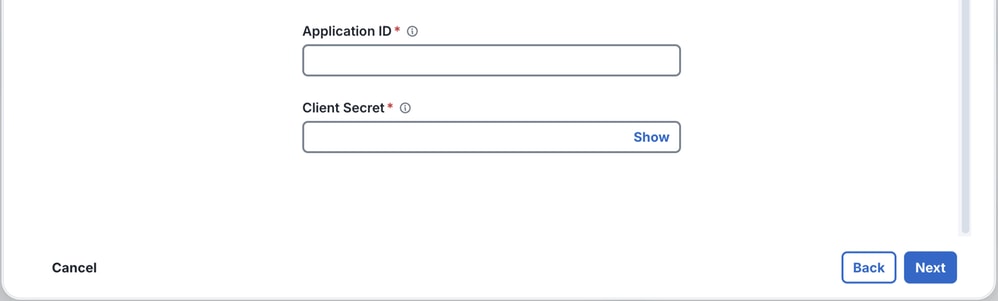
- 애플리케이션 ID: Register an Application(애플리케이션 등록) 섹션에 저장한 애플리케이션 ID.
- 클라이언트 암호: Register an Application(애플리케이션 등록) 섹션에 저장한 값입니다.
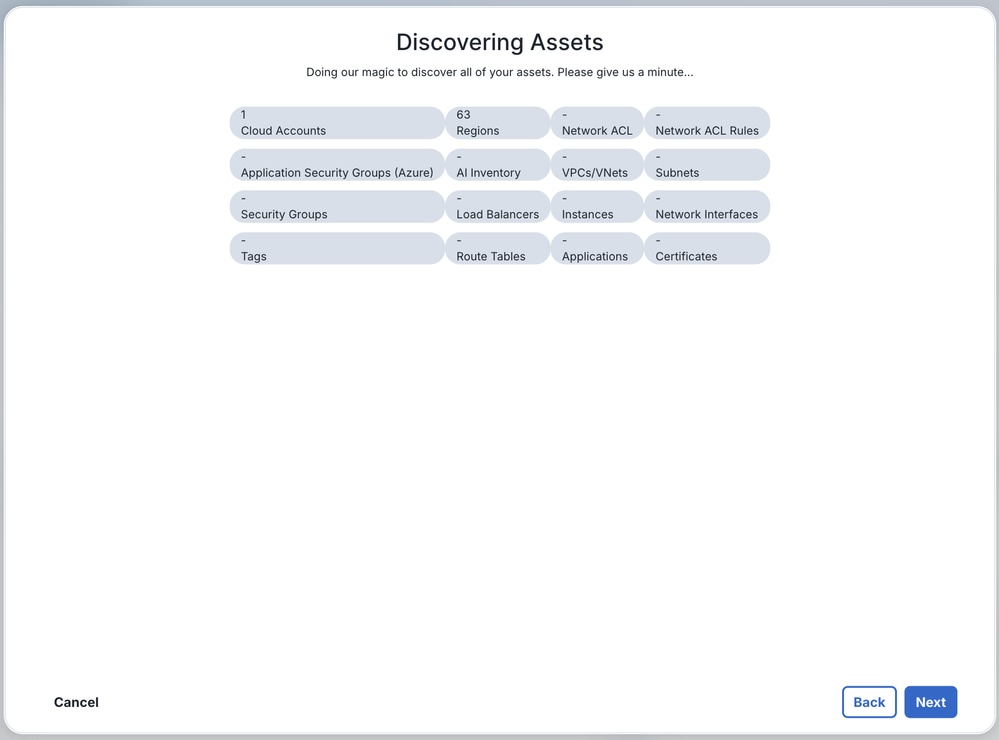
- MCD는 Azure 자산을 검색하여 표시합니다. Next(다음)를 클릭합니다.
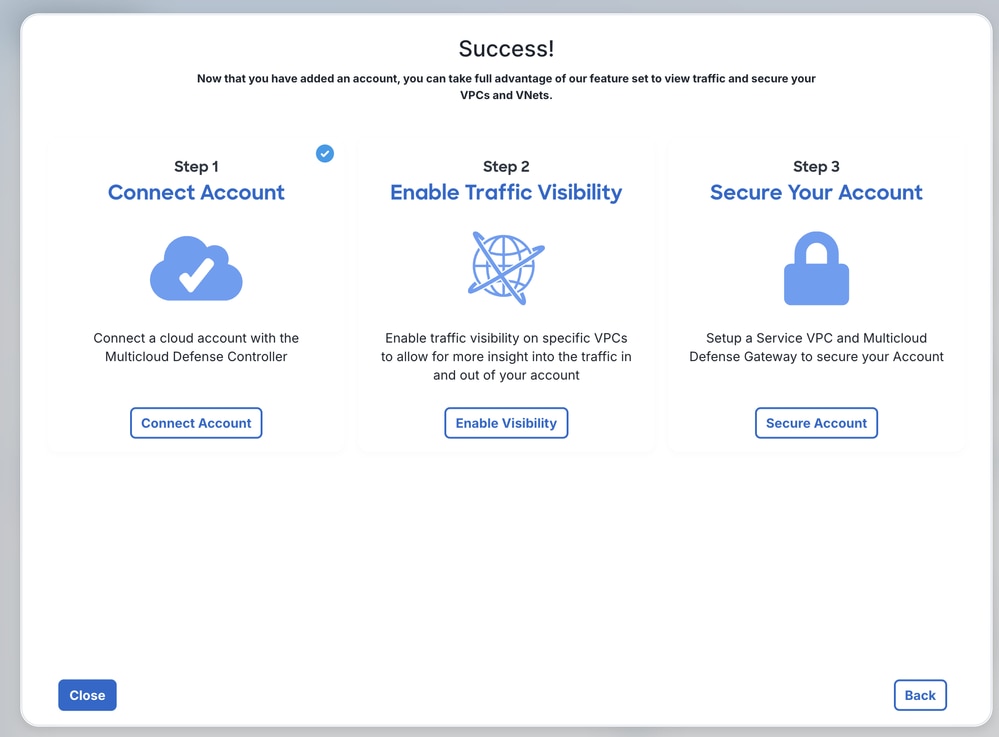
- Close(닫기)를 클릭합니다.
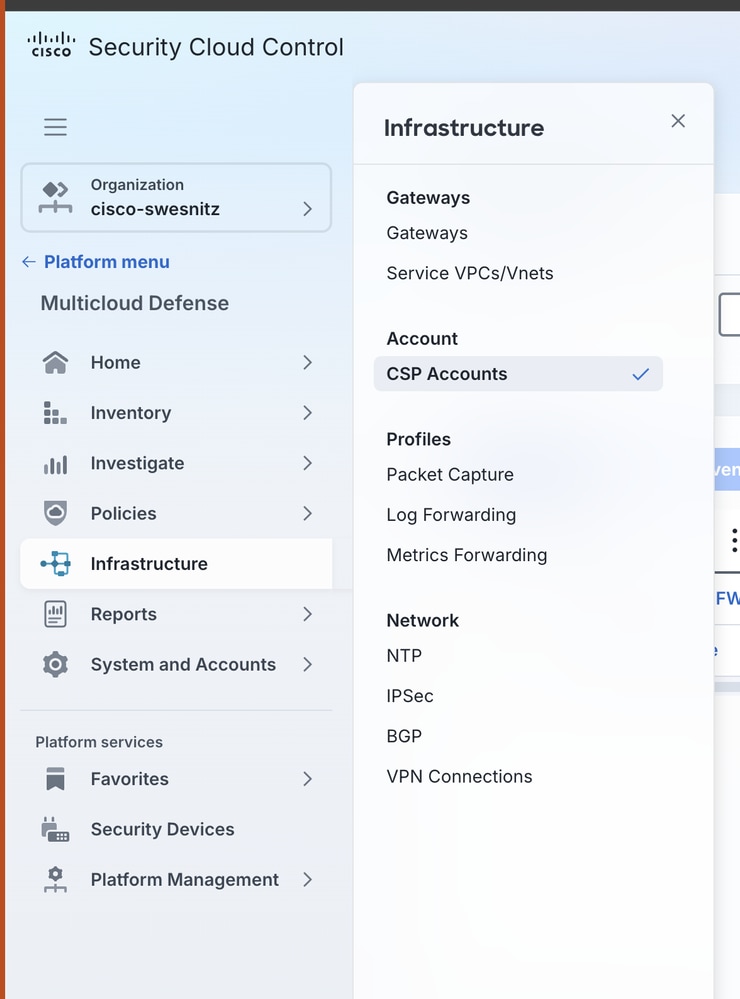
- 이제 Infrastructure(인프라) > CSP Accounts(CSP 계정)에서 온보딩된 계정을 볼 수 있습니다.
VNet 만들기
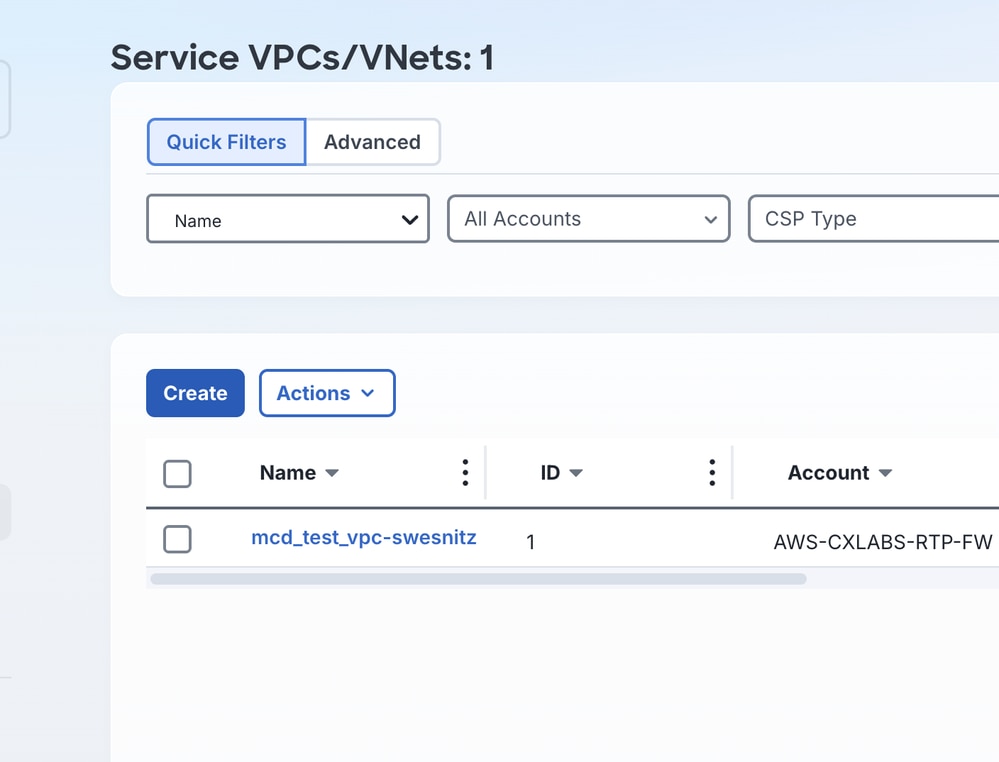
- Infrastructure(인프라) > Service VPCs/VNets(서비스 VPC/VNets)로 이동합니다.
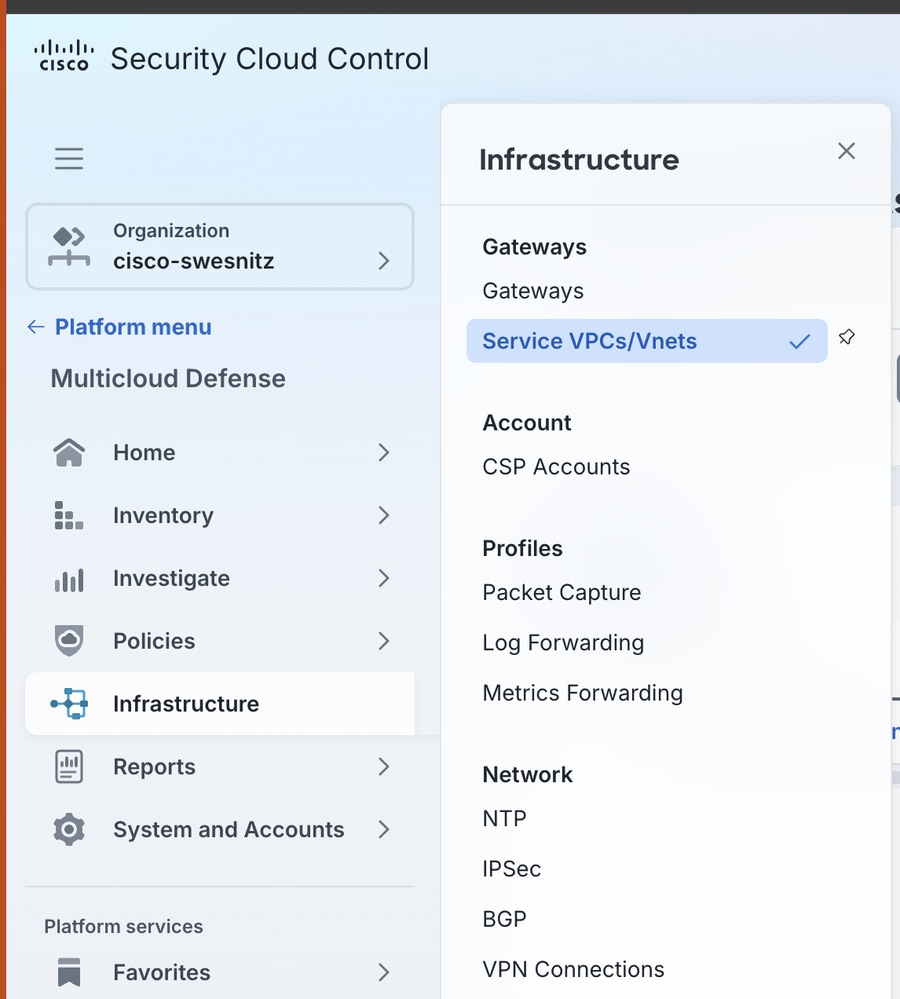
- Create(생성)를 클릭합니다.
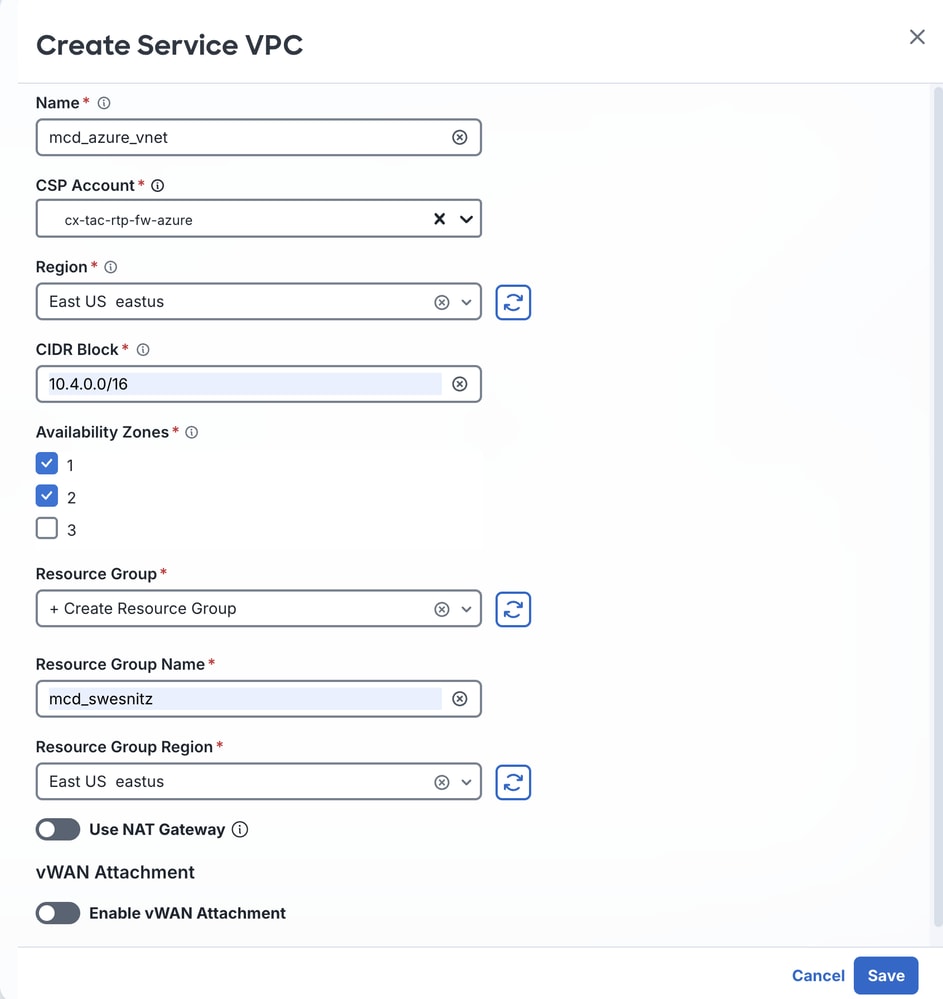
- 다음 값을 입력합니다.
- 이름: 이 절차에서 FTDv 게이트웨이에 대해 생성하는 VNet의 쉽게 식별할 수 있는 이름입니다.
- CSP 계정: Connect the Azure Account to MCD(Azure 계정을 MCD에 연결) 섹션에서 할당한 이름입니다.
- 지역: FTDv 게이트웨이가 구축된 지역입니다.
- CIDR 블록: VNet과 연결된 트랜짓 게이트웨이의 고유 IP 블록입니다.
- 가용 영역: 복원력을 위해 2개 이상의 가용 영역을 선택하십시오.
- 리소스 그룹: 드롭다운 메뉴에서 + 리소스 그룹 생성을 선택합니다.
- 리소스 그룹 이름: 리소스 그룹의 이름입니다.
- 자원 그룹 지역: 영역에 대해 선택한 영역과 정렬되는 지역입니다.
- 성공 메시지가 나타납니다.
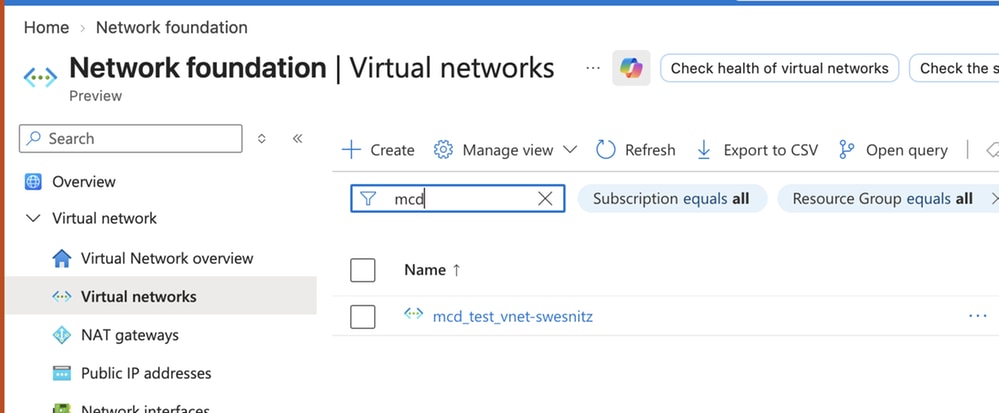
Azure 측에서 VNet 생성을 확인하고 Network foundation > Virtual networks overview > Virtual Networks로 이동합니다.
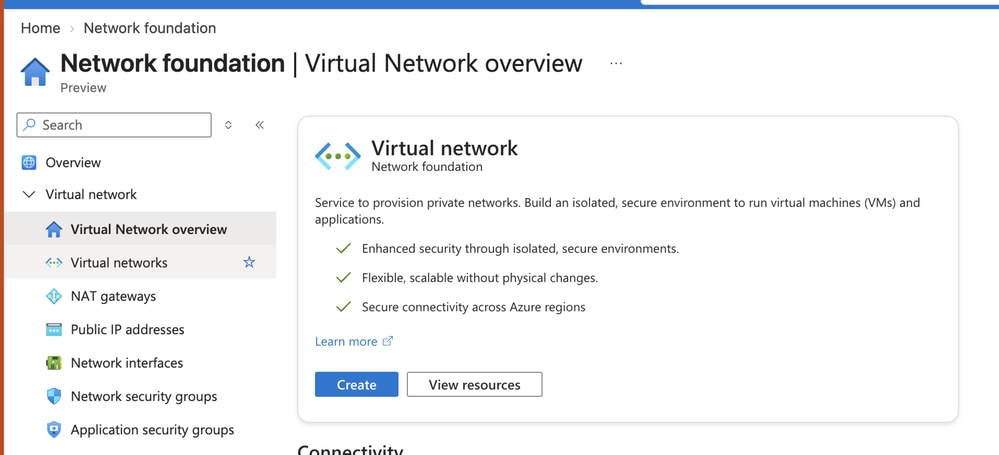
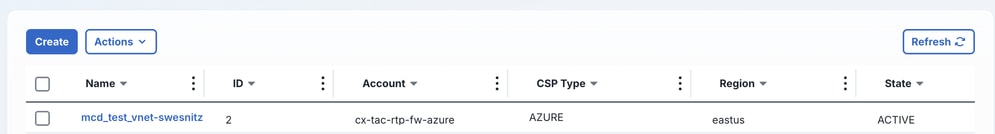
VNet는 일단 생성되면 Active 상태로 전환됩니다.
Azure MCD FTDv 게이트웨이 만들기
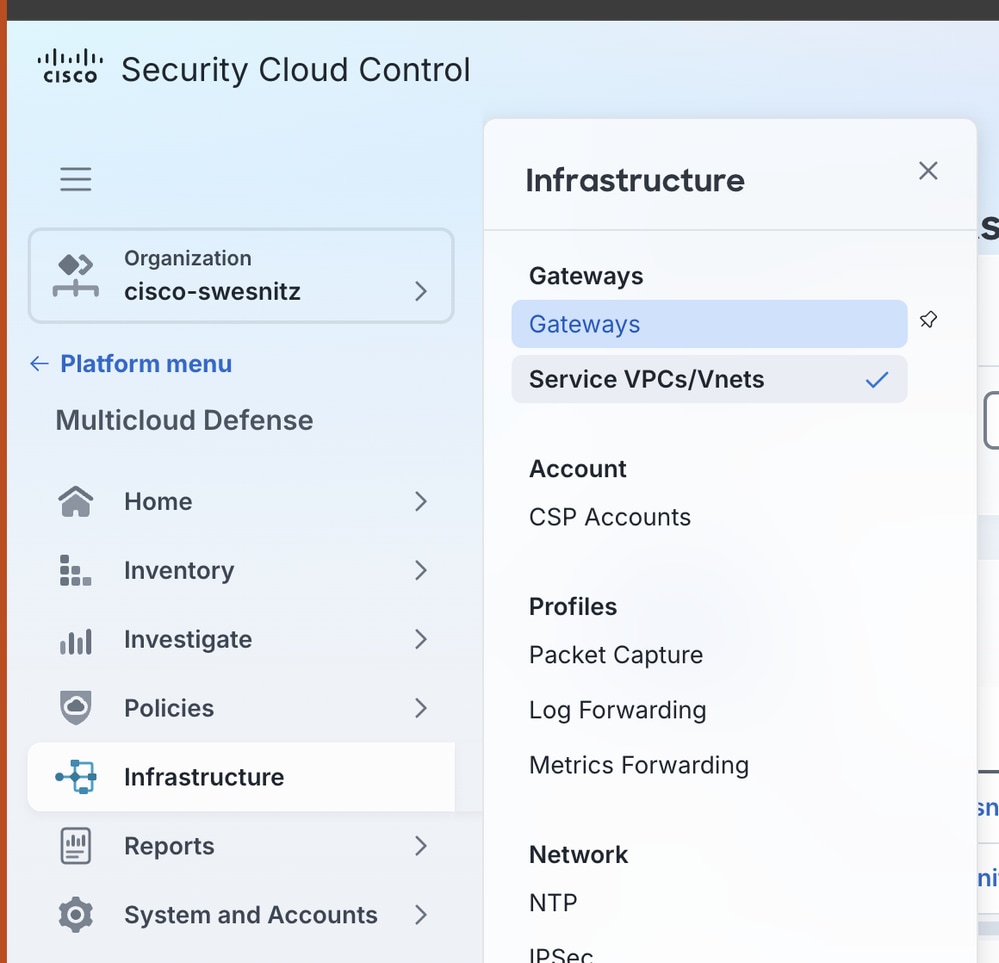
- Infrastructure(인프라) > Gateways(게이트웨이)로 이동합니다.
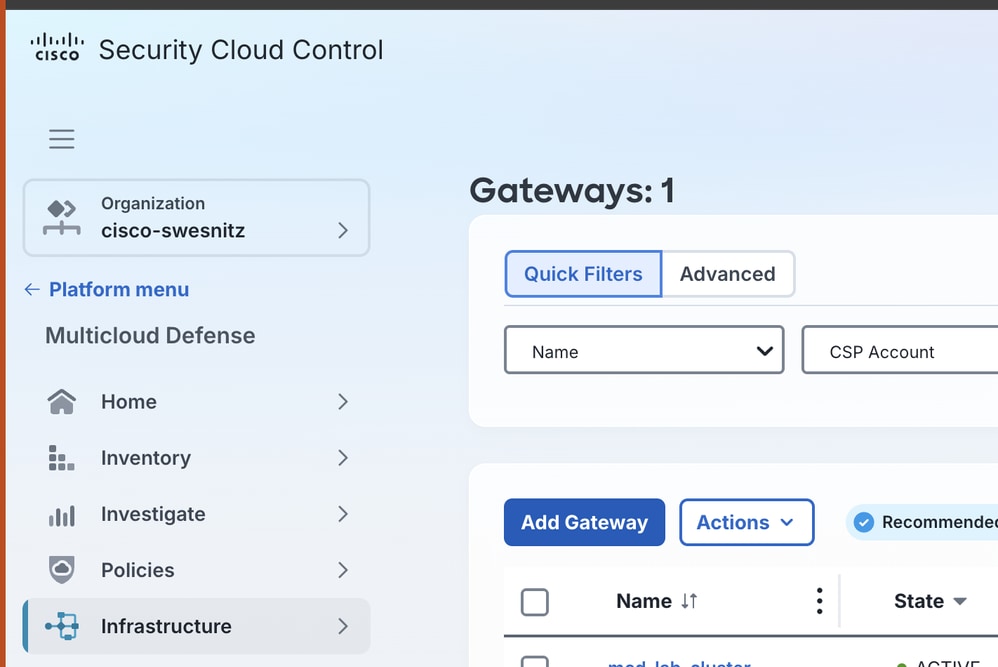
- Add Gateway(게이트웨이 추가)를 클릭합니다.
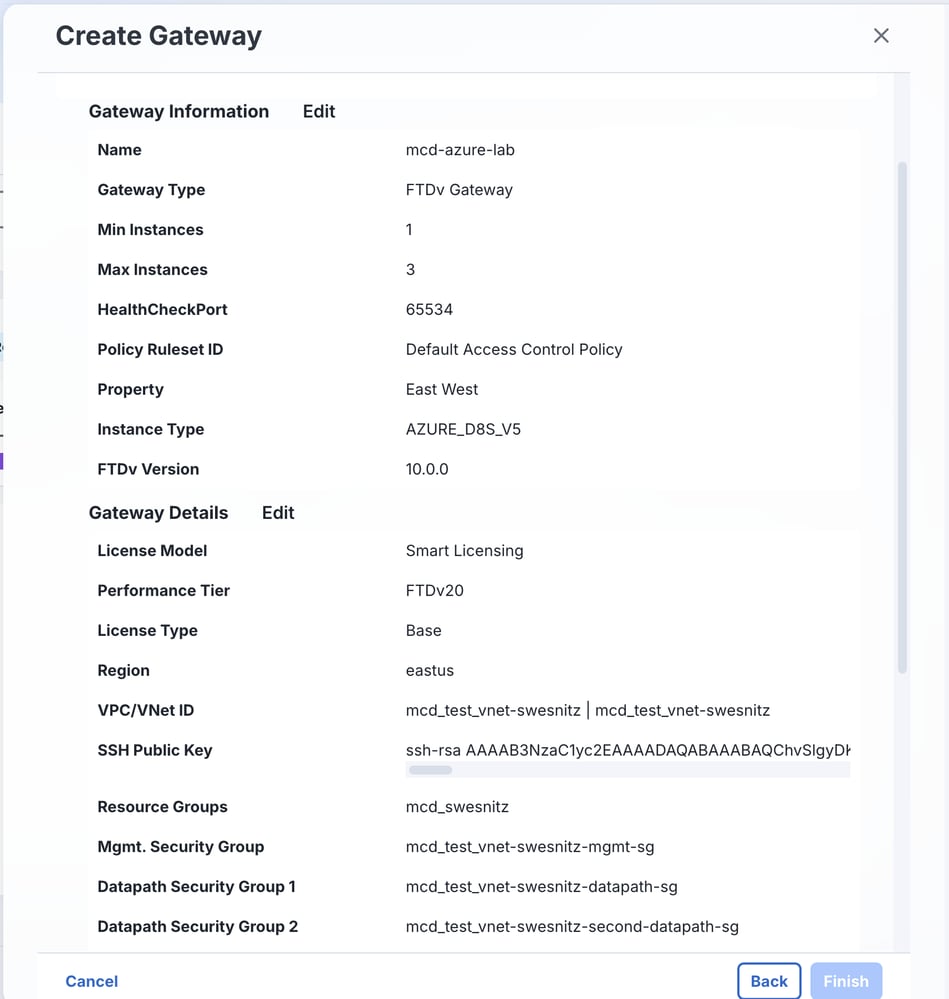
- 다음 값을 입력합니다.
- 어카운트: 드롭다운 메뉴에서 Azure 계정을 MCD에 연결 섹션에서 연결한 Azure 계정을 선택합니다.
- 게이트웨이 유형: FTDv Gateway를 선택합니다.
- 이름: FTDv 게이트웨이에 대해 쉽게 식별할 수 있는 이름입니다.
- 인스턴스 유형: 환경에 적합한 인스턴스 유형입니다.
- 최소 인스턴스: 드롭다운 메뉴에서 인스턴스를 하나 이상 선택합니다.
- 최대 인스턴스: 환경에 대해 원하는 최대 FTDv 인스턴스 수입니다. 최대 허용 값은 10입니다.
- 상태 확인 포트: 기본값은 65534입니다. 이 문서는 이 값을 변경하지 않습니다.
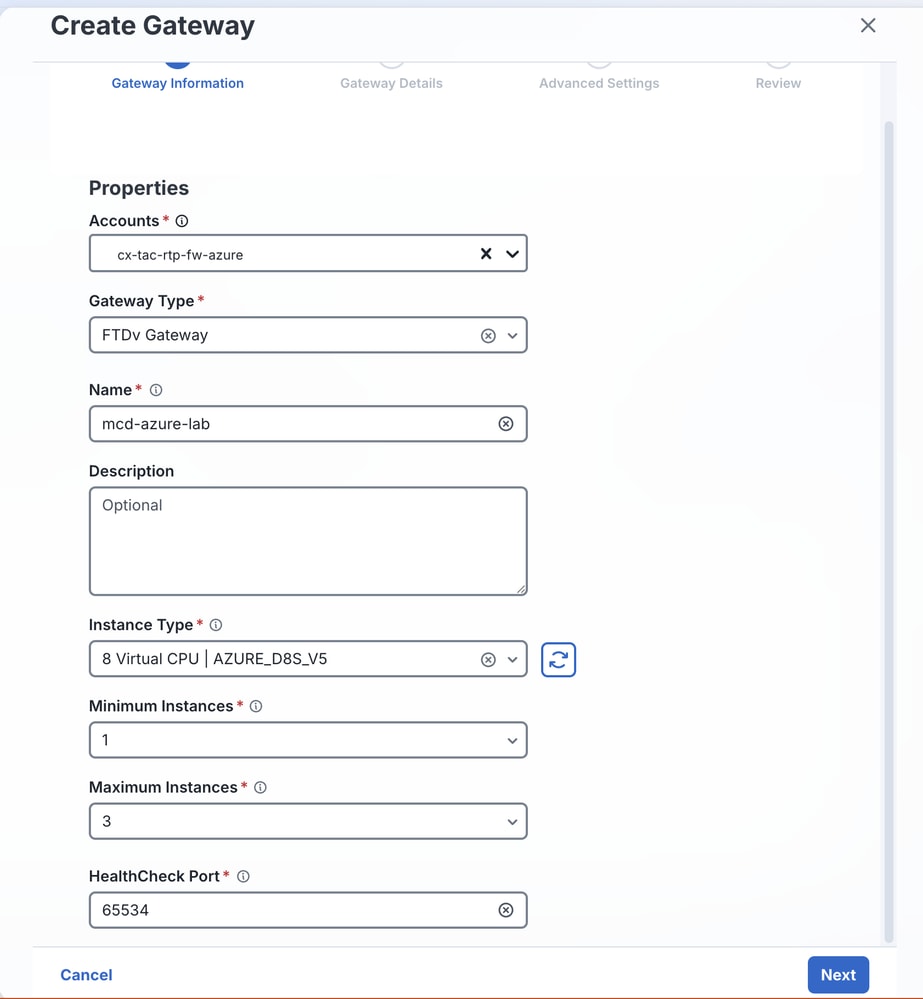
참고: HealthCheck Port는 Multicloud Defense 로드 밸런서가 인스턴스 상태를 확인하는 데 사용하는 포트 번호입니다. 인스턴스에 할당된 데이터 경로 보안 그룹은 이 포트에서 트래픽을 허용해야 합니다.
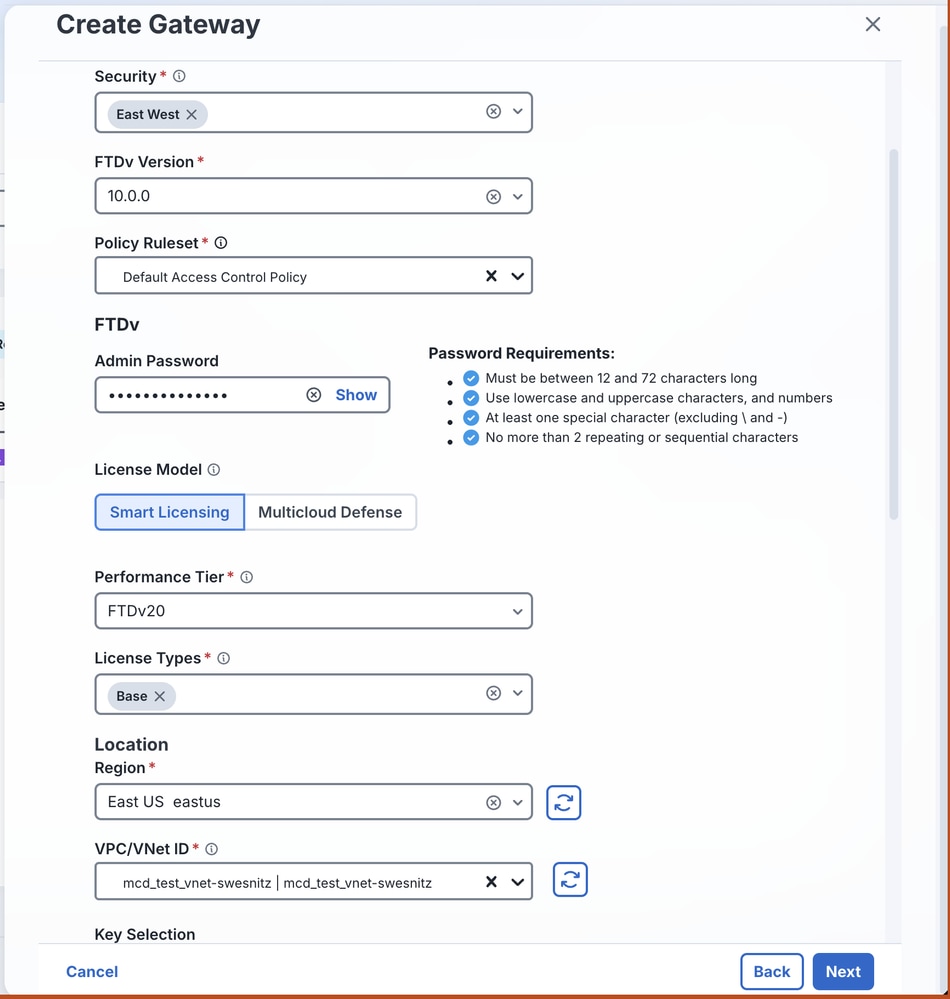
- 다음 값을 입력합니다.
- 속성: Egress 또는 East-West를 선택합니다.
- FTDv 버전: 환경에 가장 적합한 소프트웨어 버전.
- 정책 규칙 세트: 이 FTDv 클러스터에 적용할 ACP(액세스 제어 정책).
- 암호: FTDv 인스턴스에 대한 비밀번호입니다.
- 라이센스 모델: 원하는 라이센싱 모델.
- 성능 계층: 예상 디바이스 처리량에 적합한 계층입니다.
- 라이선스 유형: 이 구축에 대해 구매한 라이센스 유형.
- 지역: 이러한 FTDv 인스턴스가 구축되는 지역입니다.
- VPC/VNet ID: Create a VNet(VNet 생성) 섹션에서 생성한 서비스 VNet.
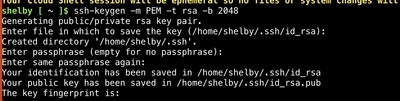
- 공개 키 쌍을 만듭니다. 지침은 Windows에서 SSH 키 쌍 생성을 참조하십시오.
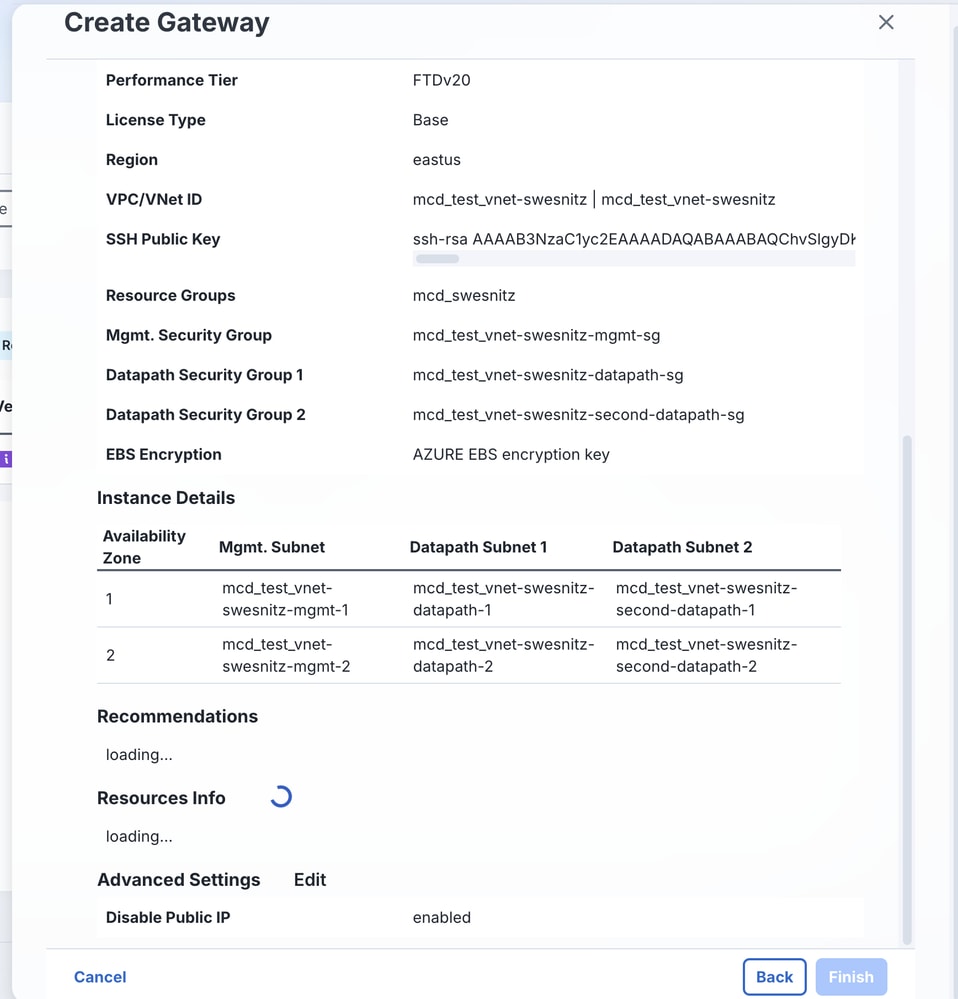
- SSH 공개 키 및 리소스 그룹에 대한 값을 입력합니다.
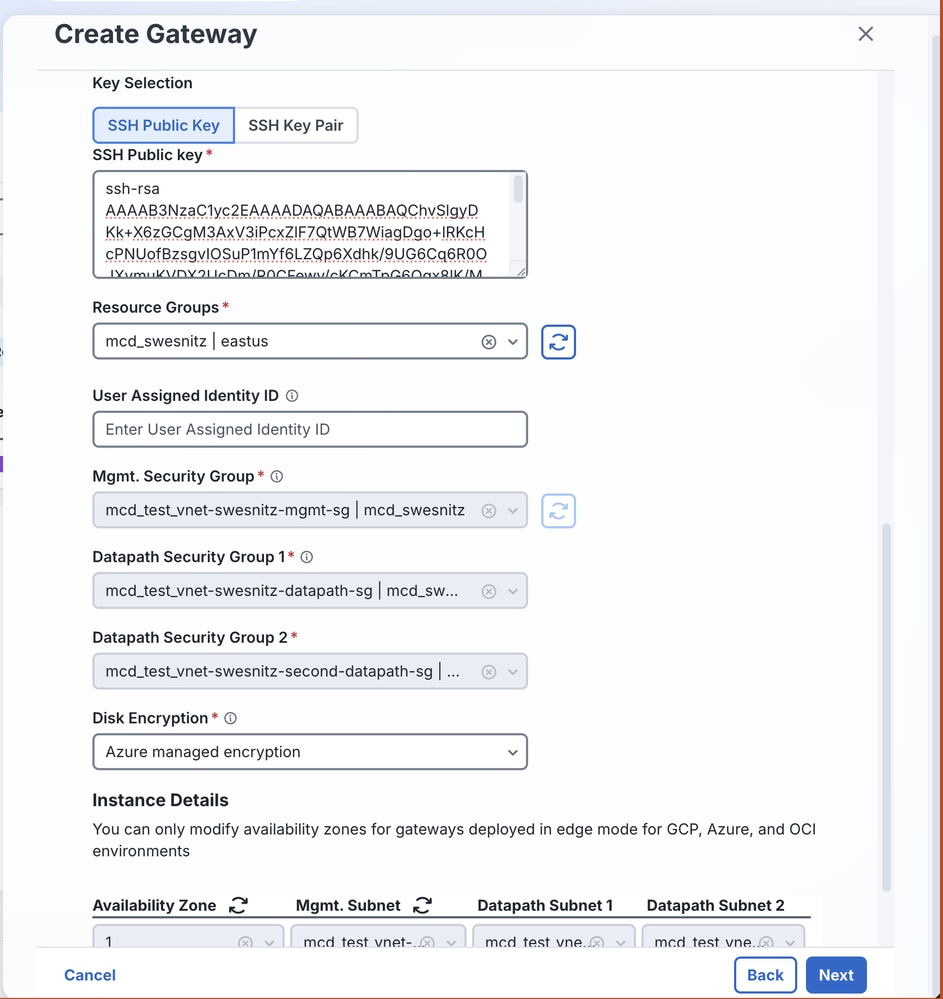
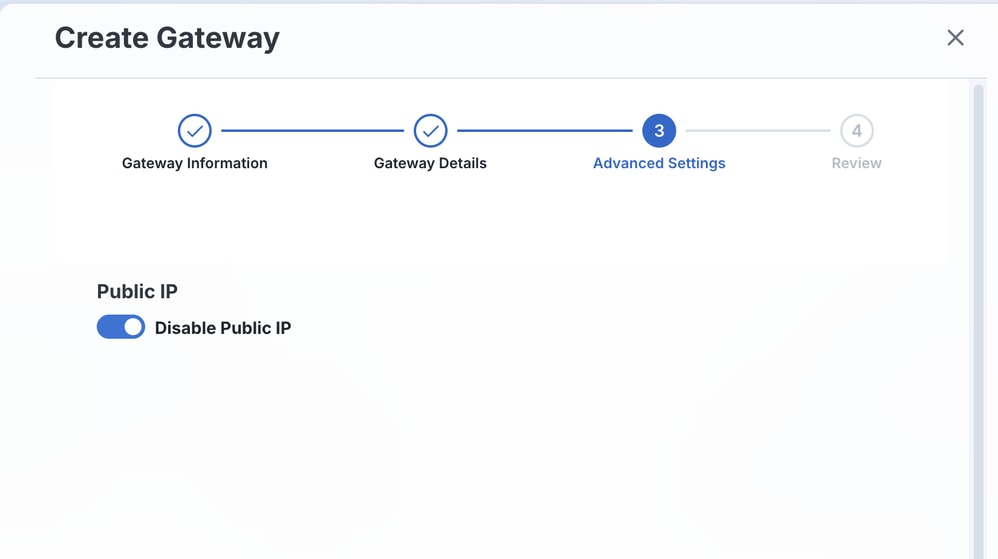
- 공용 IP를 비활성화한 다음 Next(다음)를 클릭합니다.
- 지정한 모든 값을 검토합니다.
- 값과 리소스 로드 완료를 검토한 후 완료를 누릅니다.
리소스가 로드되면 대시보드 보기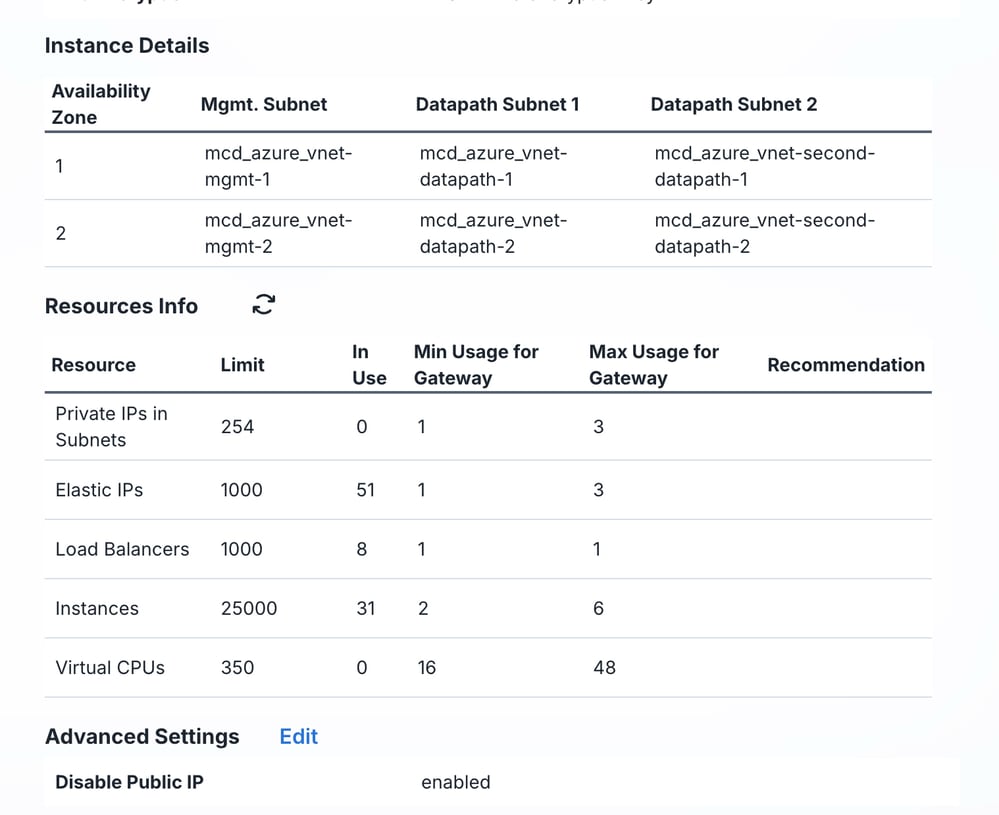
게이트웨이 구축의 대시보드 보기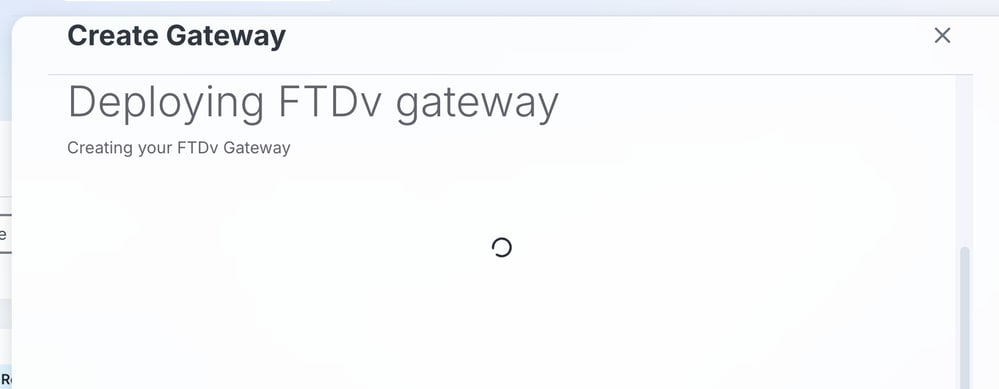
- 게이트웨이가 생성을 시작하면 성공 메시지가 나타납니다. OK(확인)를 클릭합니다.
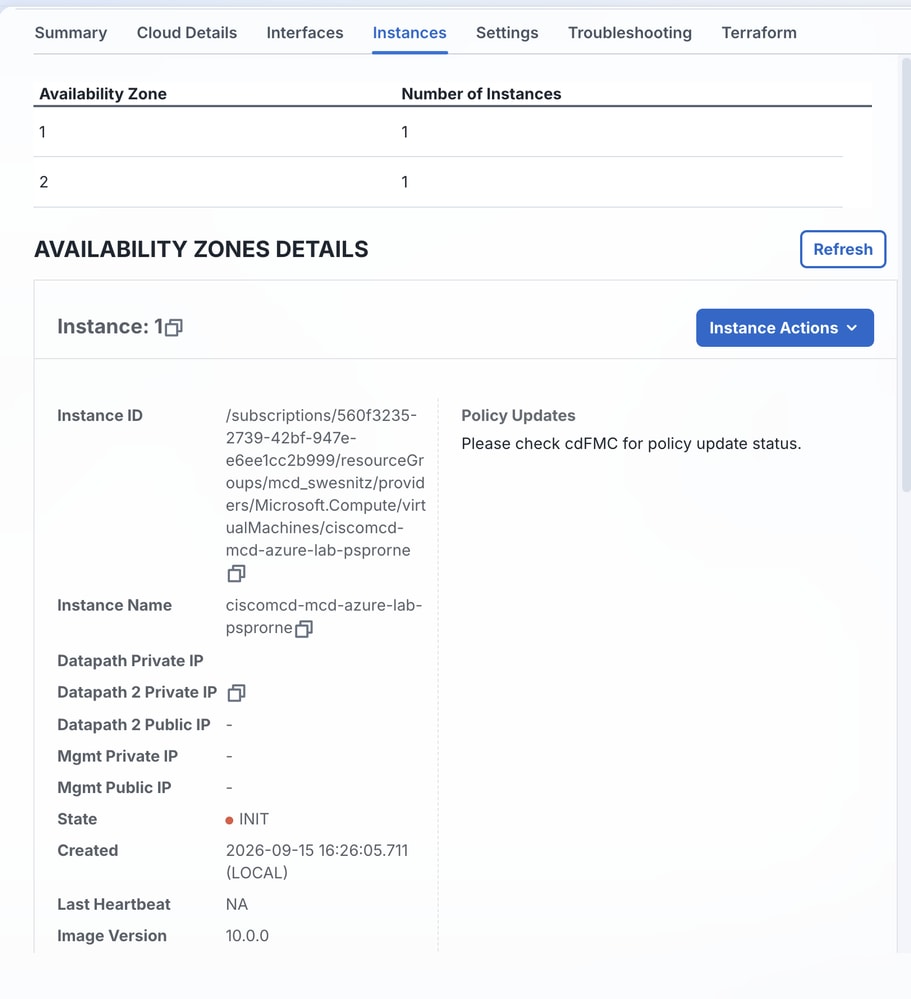
MCD 대시보드에서 상태가 ENABLING(활성화)으로 표시됩니다.

Summary 및 Instances 탭에서 상태를 모니터링합니다.
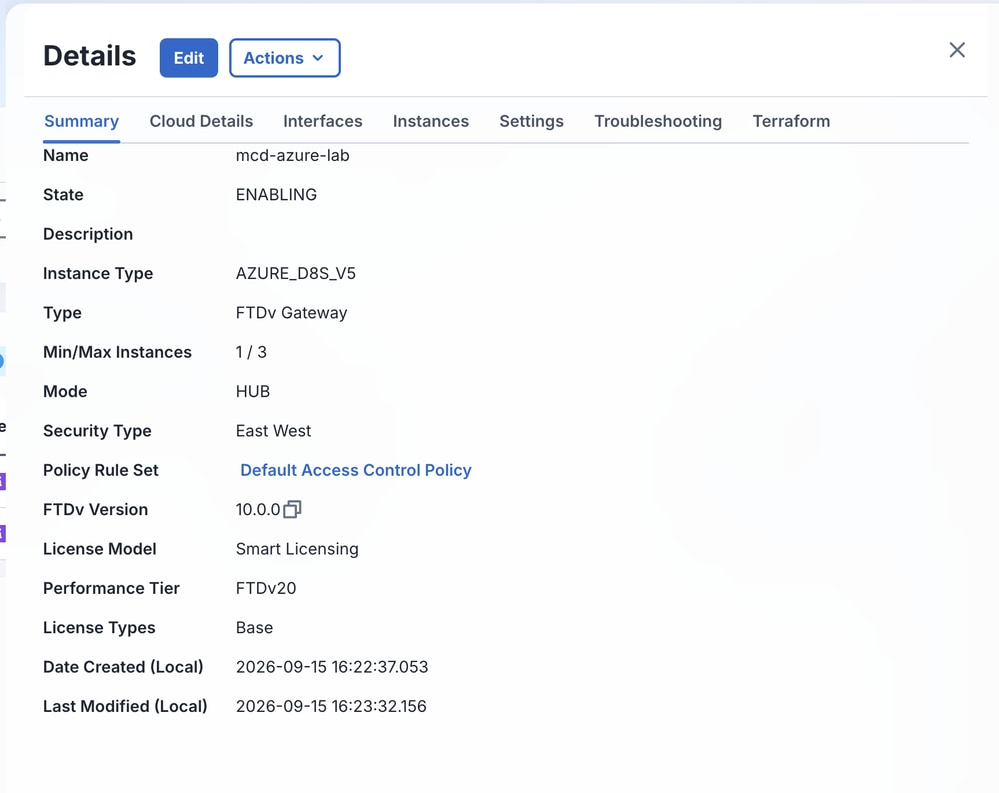
다음을 확인합니다.
구성이 올바르게 작동하는지 확인하려면 이 섹션을 활용하십시오.
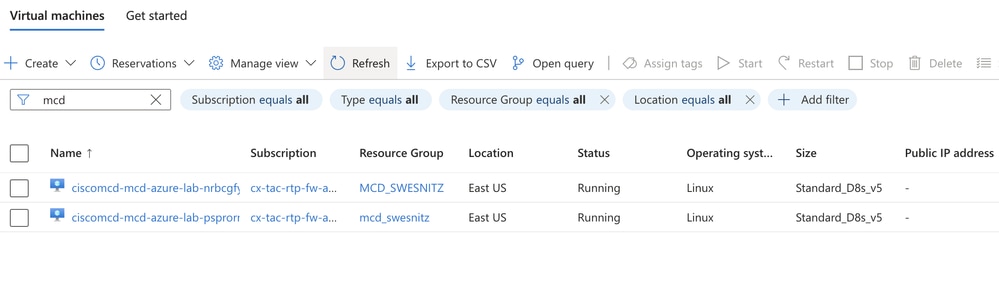
- Azure의 Compute(컴퓨팅) > Virtual machines(가상 머신)에서 FTDv 인스턴스를 모니터링합니다. 상태가 Creating(생성)에서 Running(실행 중)으로 변경됩니다.
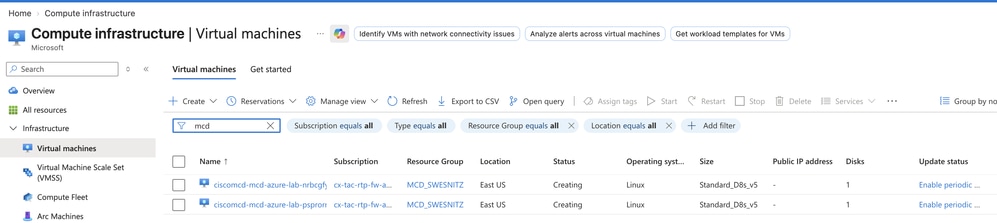
- MCD 대시보드에서 게이트웨이 상태를 확인합니다.
관련 정보
- 서비스 VPC 또는 VNet 생성
- FTDv 통합 절차
- 게이트웨이 사전 요구 사항 구성
- Azure용 멀티 클라우드 방어 개요
- Azure에서 Linux VM용 SSH 공개-개인 키 쌍 만들기 및 사용
- 기술 지원 및 문서 − Cisco Systems
개정 이력
| 개정 | 게시 날짜 | 의견 |
|---|---|---|
2.0 |
15-Oct-2026
|
기술에 대한 혼동을 없애기 위해 클러스터에서 게이트웨이로 제목을 업데이트했습니다. |
1.0 |
09-Oct-2026
|
최초 릴리스 |
 피드백
