Cisco Secure Access에서 서브넷이 겹치는 Site-to-Site 연결

소개
이 문서에서는 Cisco Secure Access의 중복 서브넷 솔루션에 대해 설명합니다.
사전 요구 사항
요구 사항
다음 주제에 대한 지식을 보유하고 있으면 유용합니다.
- Cisco Secure Access 관리
Cisco에서는 다음과 같은 작업을 수행할 것을 권장합니다.
- Cisco Secure Access에 대한 관리 액세스
사용되는 구성 요소
이 문서는 특정 소프트웨어 및 하드웨어 버전으로 한정되지 않습니다.
이 문서의 정보는 특정 랩 환경의 디바이스를 토대로 작성되었습니다. 이 문서에 사용된 모든 디바이스는 초기화된(기본) 컨피그레이션으로 시작되었습니다. 현재 네트워크가 작동 중인 경우 모든 명령의 잠재적인 영향을 미리 숙지하시기 바랍니다.
시작하기 전에
이 예에서는 동일한 IP 서브넷을 사용하는 두 브랜치 사이트(192.168.200.0/24)가 있으며, 두 개의 개별 IPsec 터널을 통해 Cisco Secure Access에 연결됩니다.
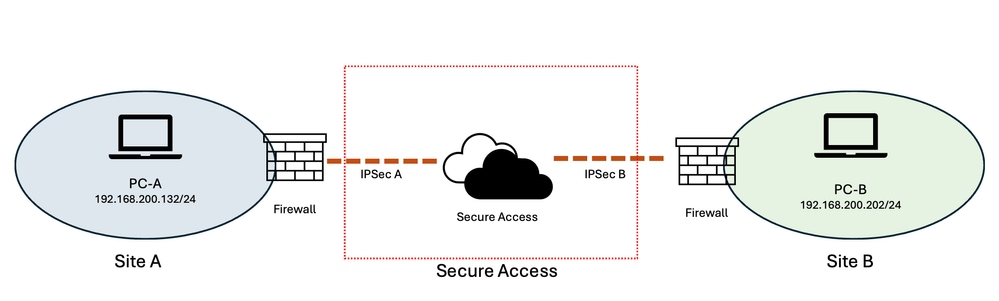 이미지 - 네트워크 다이어그램
목표는 사이트 A의 사용자가 사이트 B의 리소스에 액세스할 수 있고 그 반대의 경우도 가능하다는 것입니다.
준비 및 계획
두 사이트 모두 동일한 IP 서브넷(192.168.200.0/24)을 사용하므로 주소 공간이 중복되면 두 사이트 간의 직접 통신이 방지됩니다. 이러한 중복을 해결하기 위해 두 개의 겹치지 않는 가상 서브넷을 할당하여 각 사이트의 리소스를 나타냅니다.
이 예에서는
-
사이트 A: 10.30.30.0/24
-
사이트 B: 10.40.40.0/24
-
두 사이트의 실제 서브넷: 192.168.200.0/24
가상 서브넷은 각 사이트에 고유한 주소 공간을 제공하는 반면, 실제 리소스는 기존 192.168.200.0/24 주소를 계속 사용합니다.
사이트 A의 사용자가 사이트 B의 리소스에 액세스할 때 사용자는 겹치는 192.168.200.0/24 주소 공간을 직접 사용하지 않고 사이트 B 가상 서브넷(10.40.40.0/24) )을 통해 리소스에 액세스합니다.
Cisco Secure Access는 가상 주소를 해당 실제 주소로 변환할 수 있는 D-NAT(One-to-One Destination NAT) 기능을 제공합니다. D-NAT 주소 범위는 원래 서브넷과 크기가 같습니다. 이 예에서는 가상 네트워크와 실제 네트워크 모두 /24 서브넷으로 가상 IP 주소와 실제 IP 주소 간에 일대일 매핑을 제공합니다.
예를 들면 다음과 같습니다.
10.40.40.202 → 192.168.200.202
따라서 10.40.40.202를 대상으로 하는 사이트 A의 요청은 D-NAT에 의해 192.168.200.202로 변환되므로, 두 사이트가 동일한 기본 IP 서브넷을 사용하더라도 사이트 B의 해당 리소스에 도달하도록 요청이 허용됩니다.
이 접근 방식은 리소스의 기존 IP 주소 지정을 유지하면서 각 사이트에 대해 중복되지 않는 가상 주소 공간을 효과적으로 생성합니다. 또한 가상 주소와 실제 주소 간에 일관적인 일대일 관계를 제공하므로 컨피그레이션의 이해, 관리, 트러블슈팅이 더욱 쉬워집니다.
컨피그레이션 단계
따라서 이 컨피그레이션은 다음 두 섹션으로 구성됩니다.
-
Cisco Secure Access에서 하나의 네트워크 터널에 대한 D-NAT(Destination NAT) 구성 (이 예에서는 사이트 B)
-
다른 네트워크 터널에 대한 Cisco Secure Access에서 고정 라우팅 구성(이 예에서는 사이트 A)
Cisco Secure Access 구성
1단계: Cisco Secure Access 관리 포털에서 Connect(연결) > Network Connections(네트워크 연결)로 이동하고 Network Tunnel Groups(네트워크 터널 그룹) 탭을 선택합니다.
2단계: 겹치는 서브넷을 사용하는 사이트의 IPsec 터널과 연결된 네트워크 터널 그룹을 편집합니다.
이 예에서는 다음을 수행합니다.
-
IPsec-A = 사이트 A에 대한 네트워크 터널 그룹
-
IPsec-B = 사이트 B에 대한 네트워크 터널 그룹
3단계: 필요한 네트워크 터널 그룹 옆에 있는 3점 메뉴를 클릭하고 Edit(수정)를 선택합니다.
4단계: 사이트 B의 경우 대상 NAT 매핑을 구성합니다.
4-1단계: 왼쪽 메뉴에서 Routing(라우팅) 탭을 선택하고 아직 활성화되지 않은 경우 NAT(Network Address Translation)를 활성화합니다.
4-2단계: Destination NAT Mappings 아래에서 Add Mappings를 클릭합니다.
4-3단계: 이 테이블을 사용하여 네트워크 터널 그룹에 대한 D-NAT 매핑을 구성합니다.
4-4단계: 변경 사항을 저장합니다.
5단계: 사이트 A의 경우 고정 라우팅,
5-1단계: 왼쪽 메뉴에서 Routing(라우팅) 탭을 선택하고 Static Routing(정적 라우팅)이 아직 활성화되지 않은 경우 활성화합니다.
5-2단계: IP Address Ranges, 섹션에 서브넷 및 가상 서브넷을 입력합니다.
5-3단계: 이 테이블을 사용하여 네트워크 터널 그룹에 대한 라우팅을 구성합니다.
5-4단계: 변경 사항을 저장합니다.
| 사이트 A - IPsec 터널 |
사이트 B - IPsec 터널 |
|
| 대상 NAT-1 |
해당 없음 |
사이트 → 보안 액세스 원래 CIDR:192.168.200.0/24 변환된 CIDR: 10.40.40.0/24 |
| 대상 NAT-2 |
해당 없음 |
보안 액세스 → 사이트 원래 CIDR: 192.168.200.0/24 번역된 CIDR: 10.30.30.0/24 |
| 라우팅 |
IP 주소 범위: 10.40.40.0/24 192.168.200.0/24 |
해당 없음 |
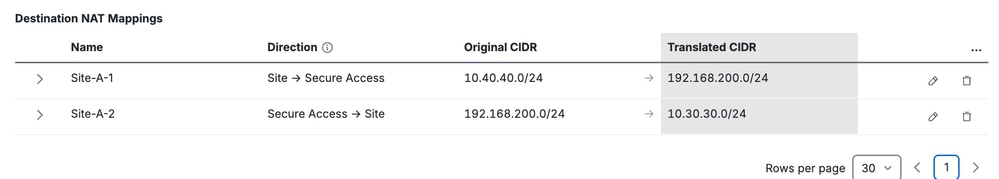 IPsec 터널 사이트 A - 고정 라우팅 컨피그레이션 |
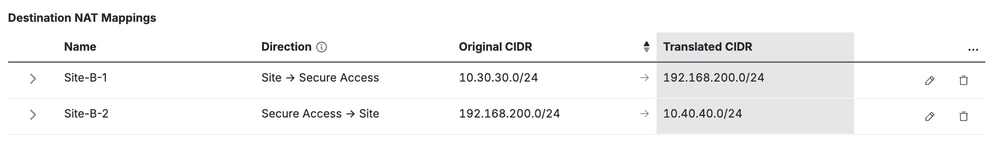 IPsec 터널 사이트 B - D-NAT 컨피그레이션 |
관련 콘텐츠
Cisco Secure Access NAT 매핑/네트워크 터널 그룹 컨피그레이션
Cisco Secure Access Network Tunnel Group 컨피그레이션 및 라우팅 참조
Cisco Secure Access 문제 해결 및 기본 데이터 수집 가이드
개정 이력
| 개정 | 게시 날짜 | 의견 |
|---|---|---|
2.0 |
29-Oct-2026
|
재인증 - 업데이트된 서식 |
1.0 |
13-Aug-2026
|
최초 릴리스 |
 피드백
