MCD를 사용하여 AWS에서 FTDv 게이트웨이 구축

소개
이 문서에서는 Cisco MCD(Multicoloud Defense)에 AWS 계정을 온보딩하고 Cisco MCD 컨트롤러를 사용하여 FTDv 게이트웨이를 배포하는 방법에 대해 설명합니다.
사전 요구 사항
- SCC 테넌트에 대해 프로비저닝된 클라우드 제공 cdFMC(Firewall Management Center).
- 배포 대상 지역에서 사용 가능한 AWS EC2 키 쌍
- CloudFormation 스택을 배포하기에 충분한 IAM 권한이 있는 AWS 계정입니다.
- 해당 FTDv 라이센스 유형 및 성능 계층 엔타이틀먼트와 함께 SCC 테넌트에서 활성화된 Cisco Multicloud Defense 서브스크립션/엔타이틀먼트.
- 플랫폼 서브스크립션 및 멀티 클라우드 방어 인프라를 관리할 수 있는 권한이 있는 SCC 관리 액세스
- CloudFormation 스택 및 EC2 리소스를 생성 및 모니터링할 수 있는 권한이 있는 AWS Console 액세스
요구 사항
다음 주제에 대한 지식을 보유하고 있으면 유용합니다.
- Cisco SCC(Security Cloud Control) 탐색
- 기본 AWS 네트워킹 개념(VPC, CIDR, 트랜짓 게이트웨이, 가용 영역)
- AWS CloudFormation 스택 구축 및 검토
사용되는 구성 요소
- Cisco SCC(Security Cloud Control)
- Cisco MCD(Multicoloud Defense)
- Cisco FTDv(Secure Firewall Threat Defense Virtual)
- 클라우드 제공 방화벽 관리 센터(cdFMC)
- Amazon Web Services(AWS) - CloudFormation, EC2, VPC, Transit Gateway
이 문서의 정보는 특정 랩 환경의 디바이스를 토대로 작성되었습니다. 이 문서에 사용된 모든 디바이스는 초기화된(기본) 컨피그레이션으로 시작되었습니다. 현재 네트워크가 작동 중인 경우 모든 명령의 잠재적인 영향을 미리 숙지하시기 바랍니다.
배경 정보
이 문서에서는 TGW(Transit Gateway) 네트워크 유형을 사용하여 단일 AWS 계정 및 리전에 MCD를 처음 배포하는 경우를 다룹니다. 인그레스 게이트웨이는 현재 MCD에서 지원되지 않으므로 AWS Cloud WAN 네트워크 유형 및 인그레스 게이트웨이 배포는 이 문서의 범위에 속하지 않습니다.

참고: 인그레스 게이트웨이는 현재 Multicloud Defense에서 지원되지 않습니다. 이 문서에서는 이그레스(Egress)/이스트-웨스트(East-West) 게이트웨이 구축에 대해서만 설명합니다.
참고: 초기 cdFMC 등록 시도가 실패하거나 시간 초과되면 이는 정상적인 동작입니다. 클러스터가 추가 문제 해결을 위해 등록을 자동으로 재시도할 수 있도록 추가 시간을 허용합니다.
구성
SCC 테넌트에서 Cisco Multicloud Defense 활성화
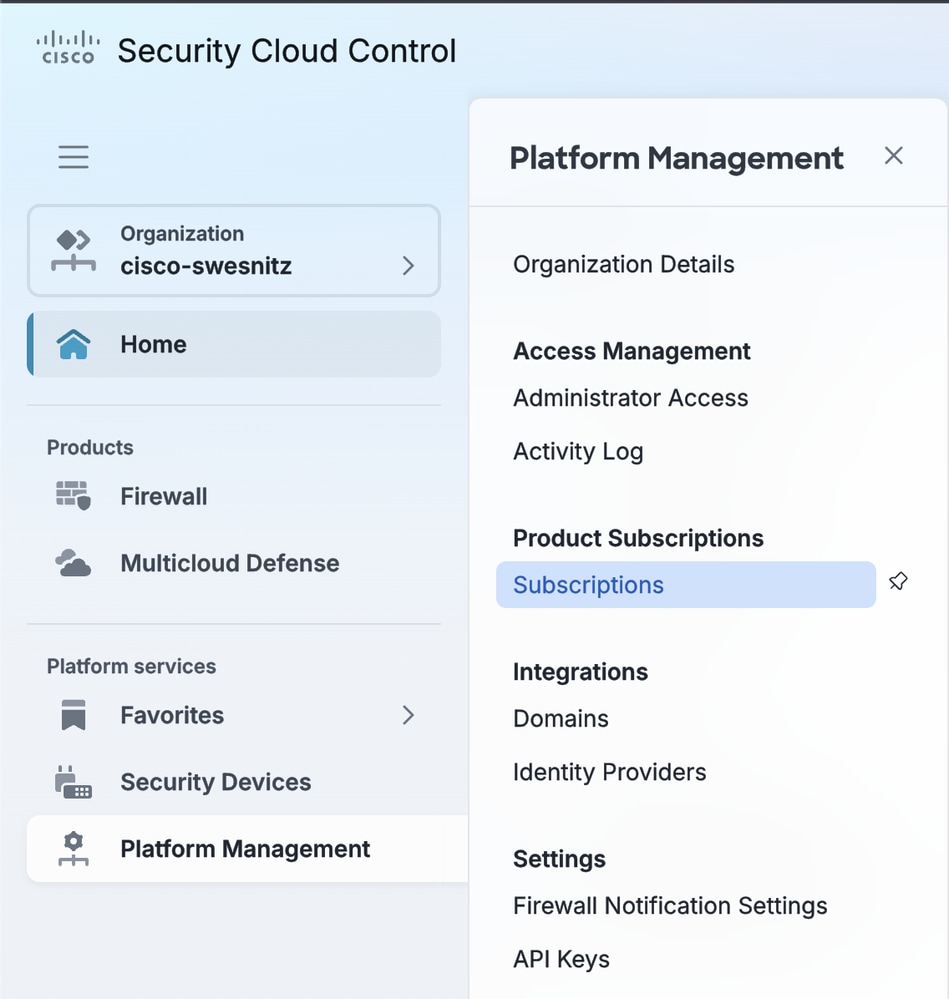
- Cisco Security Cloud Control(SCC) 콘솔에서 Home(홈) > Platform Management(플랫폼 관리) > Subscriptions(서브스크립션)로 이동합니다.
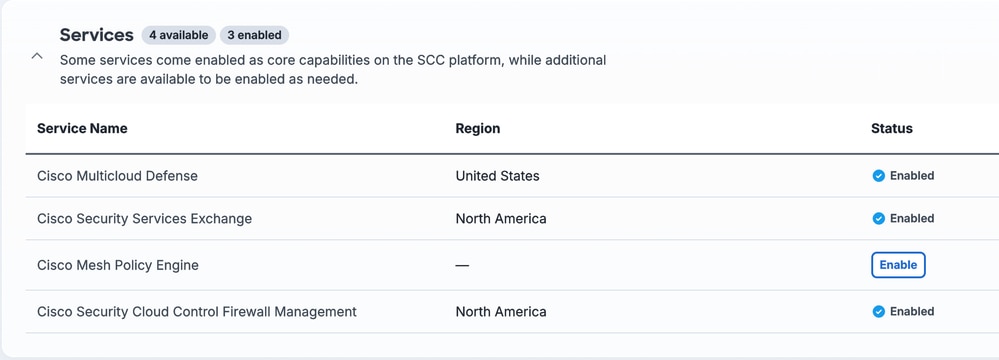
- 테넌트에 대한 Multicloud Defense 서브스크립션을 활성화합니다.
AWS 계정 온보딩(CSP 계정)
이 단계에서는 MCD가 리소스를 대신 배포 및 관리할 수 있도록 AWS 계정을 Multicloud Defense Controller에 연결합니다. 이 예에서는 AWS를 CSP(Cloud Service Provider)로 사용합니다.
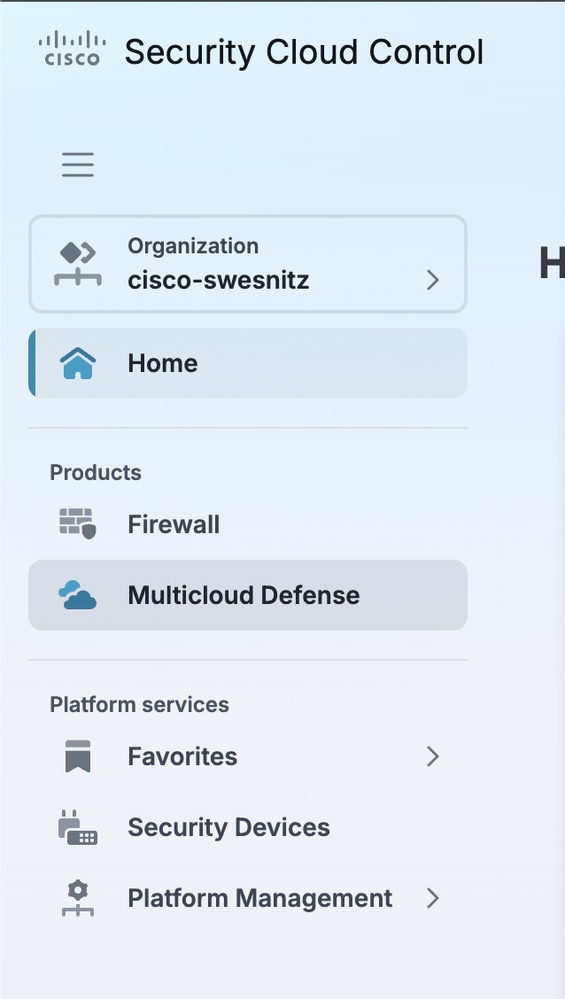
- SCC 왼쪽 탐색 창에서 Multicloud Defense를 선택합니다.
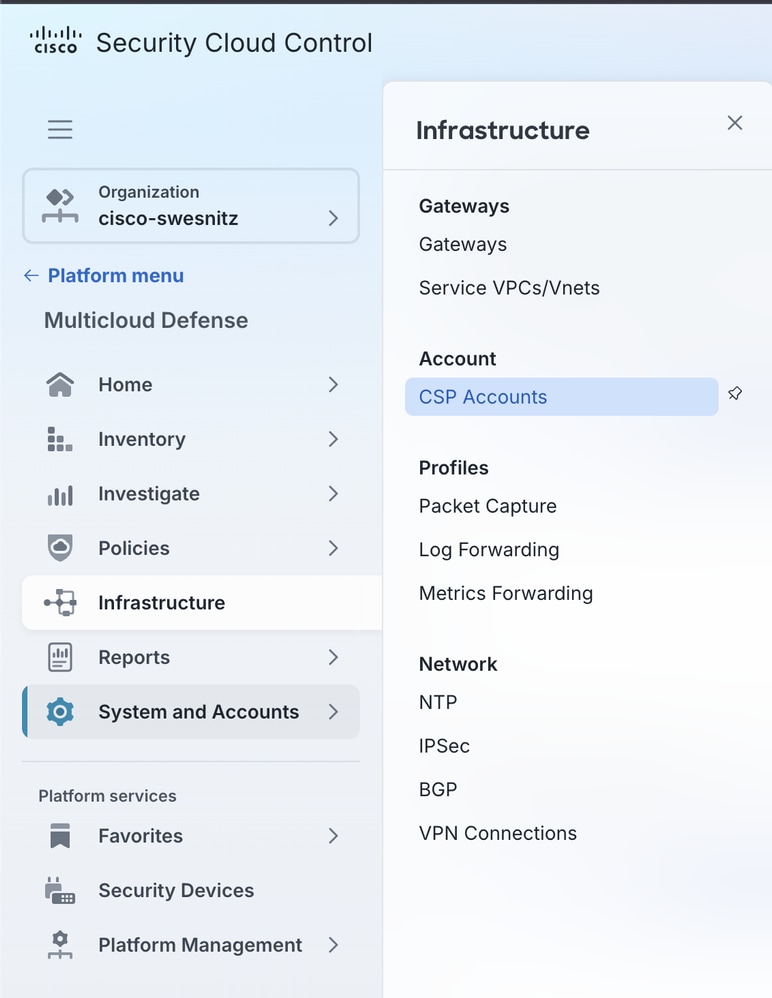
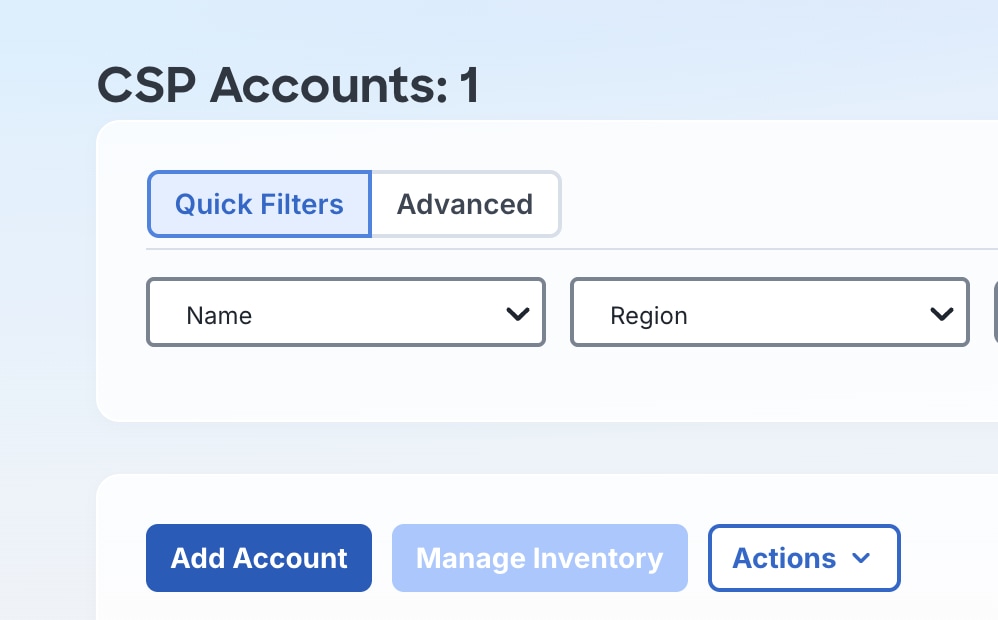
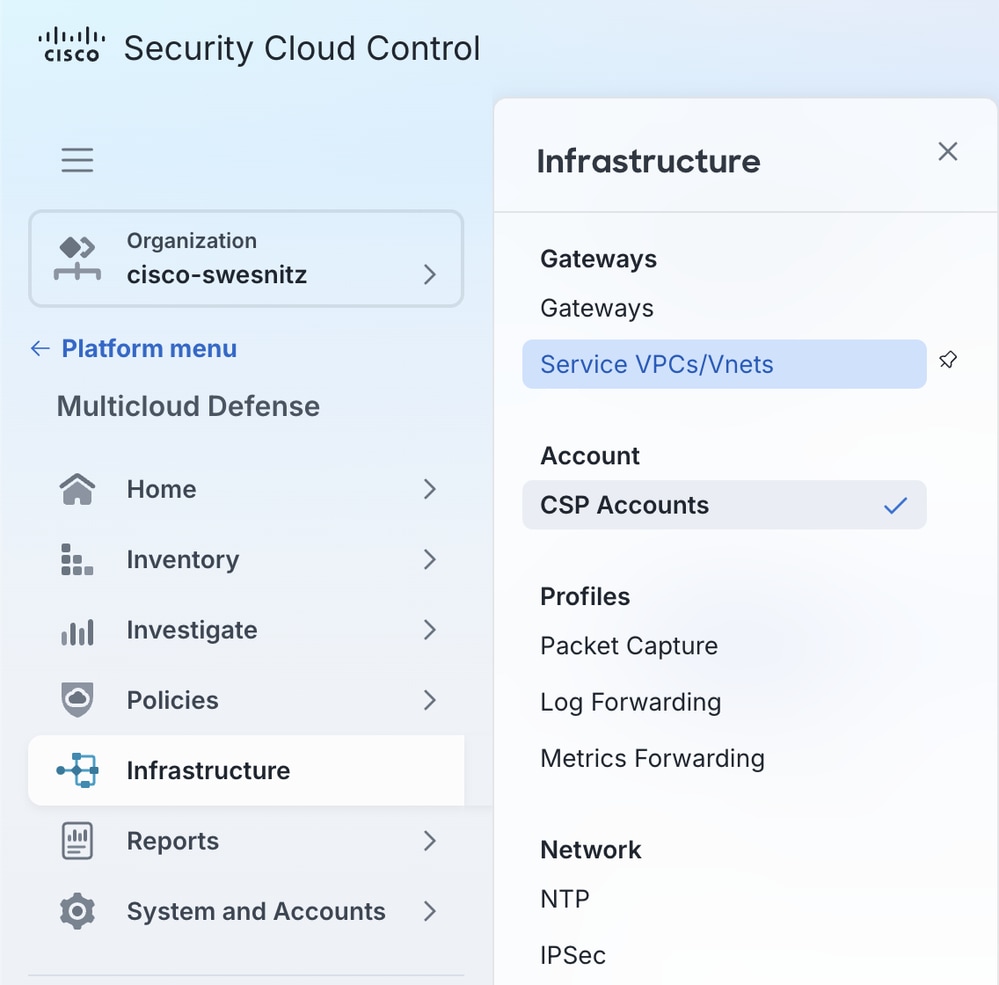
- Infrastructure(인프라) > CSP Accounts(CSP 어카운트)로 이동합니다.
- Add Account(어카운트 추가)를 선택합니다.
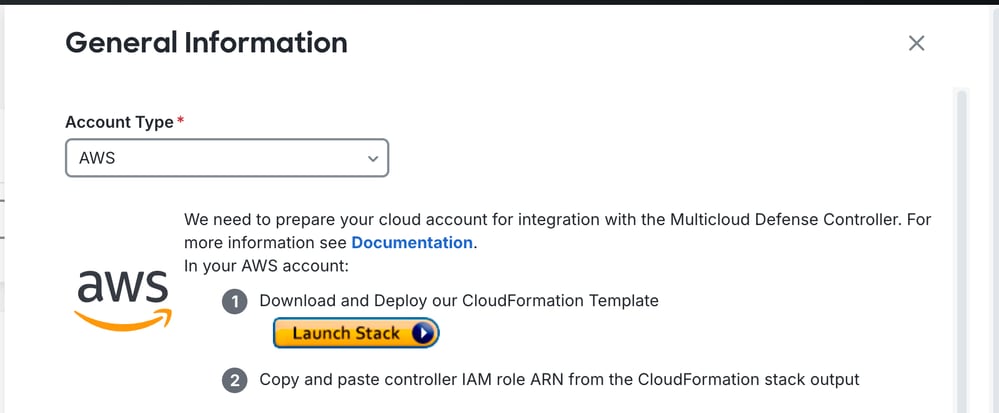
- Account Type(계정 유형) 드롭다운에서 AWS를 선택합니다.
- Launch Stack을 선택합니다. 그러면 새 브라우저 탭이 열리고 MCD가 AWS 계정과 통합되는 데 필요한 IAM 역할 및 리소스를 배포하는 AWS CloudFormation 스택이 실행됩니다.
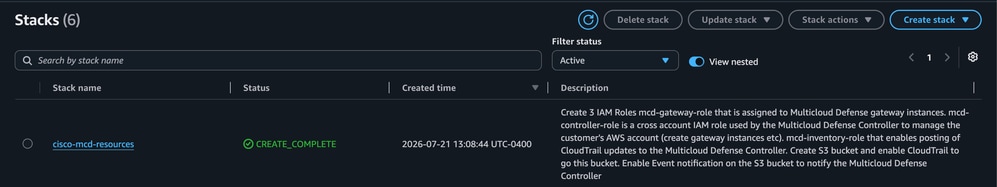
- AWS 콘솔에서 CloudFormation 스택이 성공적으로 완료되었는지 확인합니다.
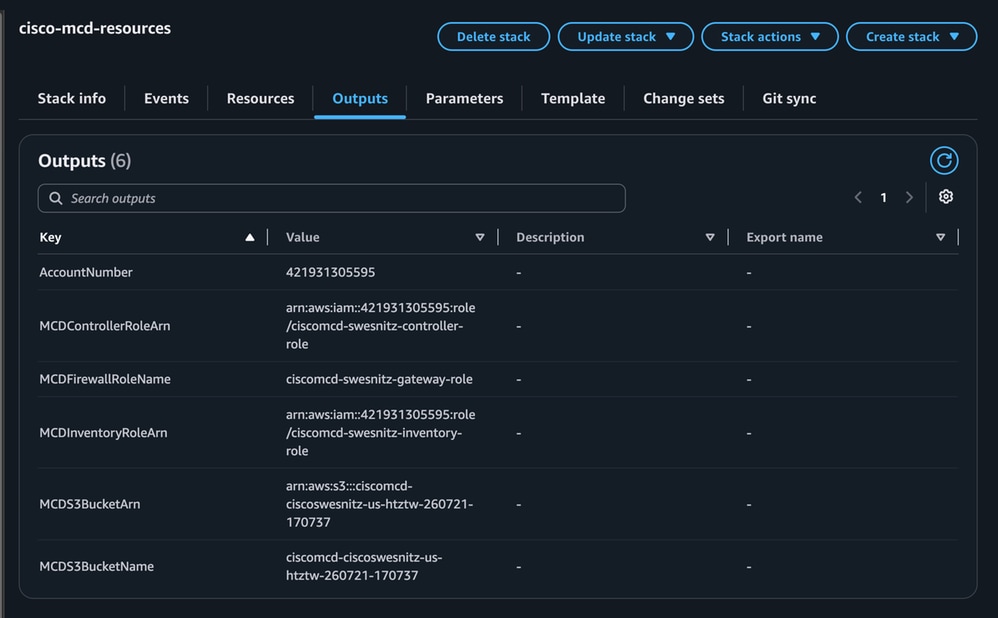
- CloudFormation 스택의 Outputs 탭을 엽니다. 이 값은 다음 단계에서 필요합니다.
- MCD 계정 추가 양식에 다음 값을 입력합니다.
AWS 계정 번호: CloudFormation스택의 AccountNumber 출력입니다.
AWS 계정 이름: MCD에서 이 AWS 계정에 대한 식별 가능한 이름입니다.
컨트롤러 IAM 역할: CloudFormation스택의 MCDControllerRoleArn 출력입니다.
인벤토리 모니터 역할: CloudFormation스택의 MCDInventoryRoleArn 출력입니다.
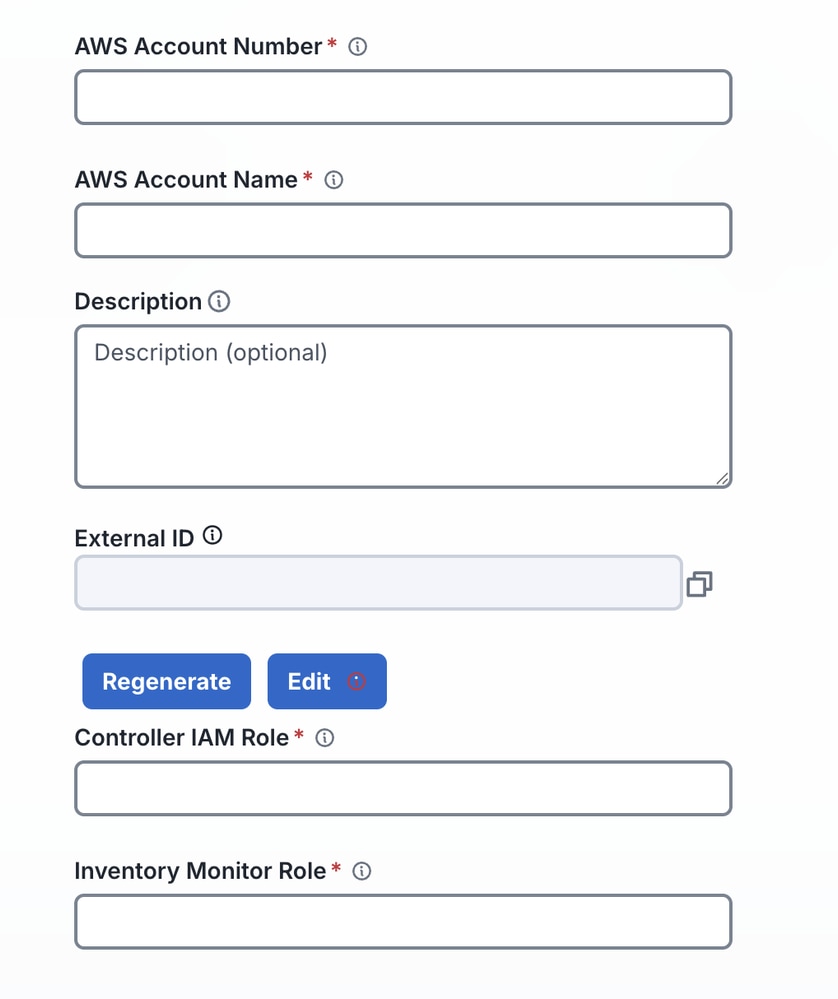
9. 계정을 저장합니다. AWS 계정은 MCD에 온보딩됩니다.
서비스 VPC 생성
서비스 VPC는 FTDv 게이트웨이에서 사용되는 네트워킹 인프라(서브넷, 경로 테이블, 트랜짓 게이트웨이)를 호스팅합니다.
- Multicloud Defense > Infrastructure > Service VPCs/VNets로 이동합니다.
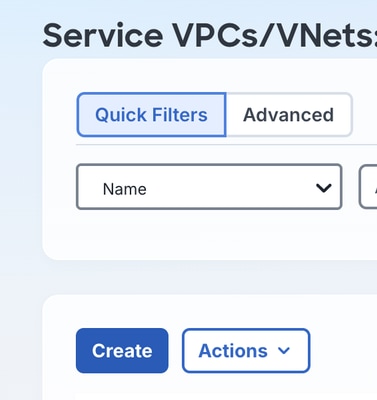
- 생성을 선택합니다.
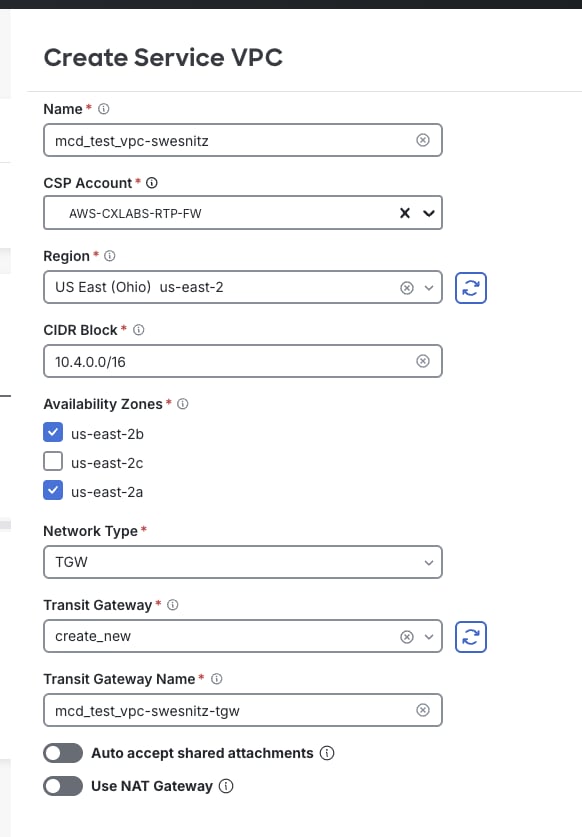
- VPC 설정을 구성합니다.
이름: VPC의 고유하고 쉽게 식별 가능한 이름입니다.
CSP 계정: AWS 계정은 2단계에서 통합됩니다.
지역: FTDv 클러스터가 시작되는 AWS 리전입니다.
CIDR 블록: 이 MCD 구축 전용 CIDR 범위입니다(기존 VPC와 중복되어서는 안 됨).
가용 영역: 하나 이상의 AZ; 이중화에는 2개가 권장됩니다.
네트워크 유형: TGW(Transit Gateway)를 선택합니다. CloudWAN은 AWS Cloud WAN 배포에 특별히 사용되는 별도의 네트워크 유형이며 이 문서의 범위를 벗어납니다.
트랜짓 게이트웨이: 새 트랜짓 게이트웨이의 고유한 이름과 함께 create_new를 선택합니다.
NAT 게이트웨이(선택 사항): 모든 이그레스 트래픽이 NAT 게이트웨이를 통해 라우팅되도록 합니다. 이 예에서는 활성화되지 않습니다. NAT 게이트웨이 컨피그레이션이 이 문서의 범위를 벗어났습니다.
4. 저장을 선택합니다.
FTDv 게이트웨이 마법사 시작
- Multicloud Defense > Infrastructure > Gateways로 이동합니다.
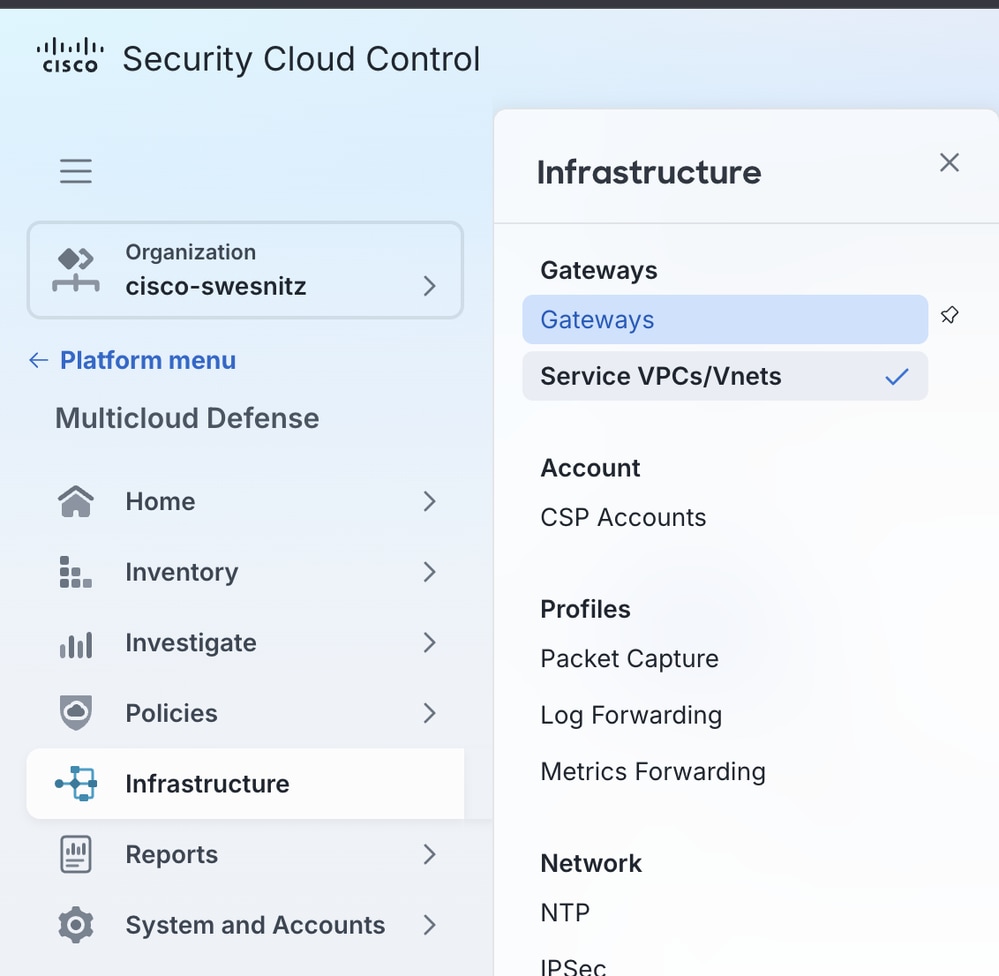
- Add Gateway를 선택합니다.
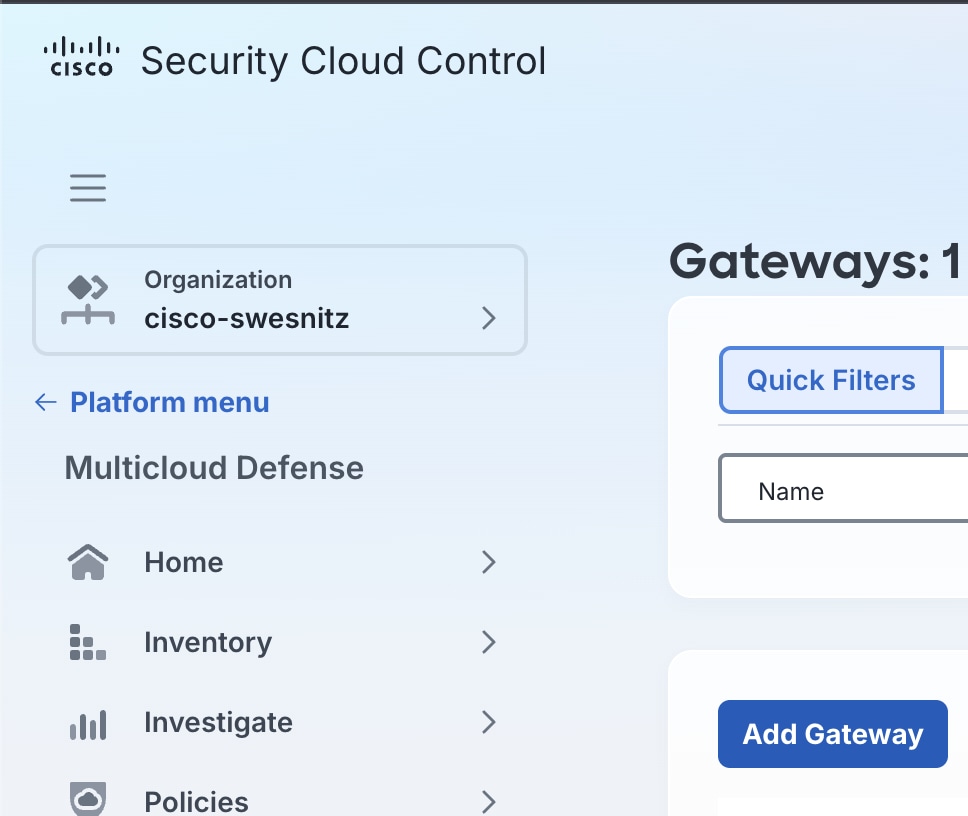
- 초기 설정을 구성합니다.
어카운트: 2단계에서 통합된 CSP 어카운트입니다.
게이트웨이 유형: FTDv Gateway를 선택합니다.
이름: MCD에서 이 클러스터의 표시 이름입니다.
인스턴스 유형: 필요한 처리량 및 성능 요구 사항과 일치하는 인스턴스 크기입니다. 이 예에서는 지원되는 최소 유형인C5_XLARGE를 사용합니다.
최소/최대 인스턴스: 원하는 배율 범위입니다. 최소 인스턴스 수는 1개입니다. 최대값은 10입니다.
상태 확인 포트: 기본값은 65534입니다. mcd 로드 밸런서에 대해 다른 포트를 지정한 경우에만 변경합니다. 변경된 경우 FTDv 인스턴스와 연결된 모든 데이터 경로 보안 그룹에서 포트를 허용해야 합니다.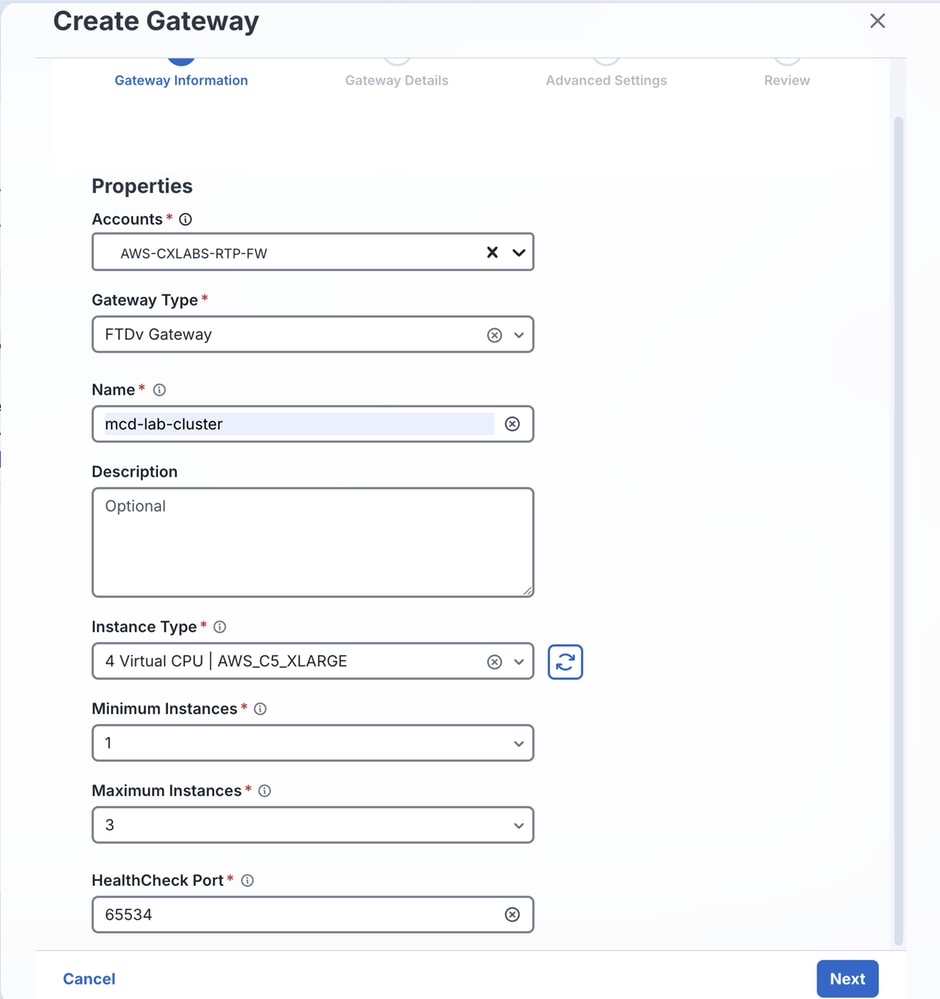
- 다음을 선택합니다.
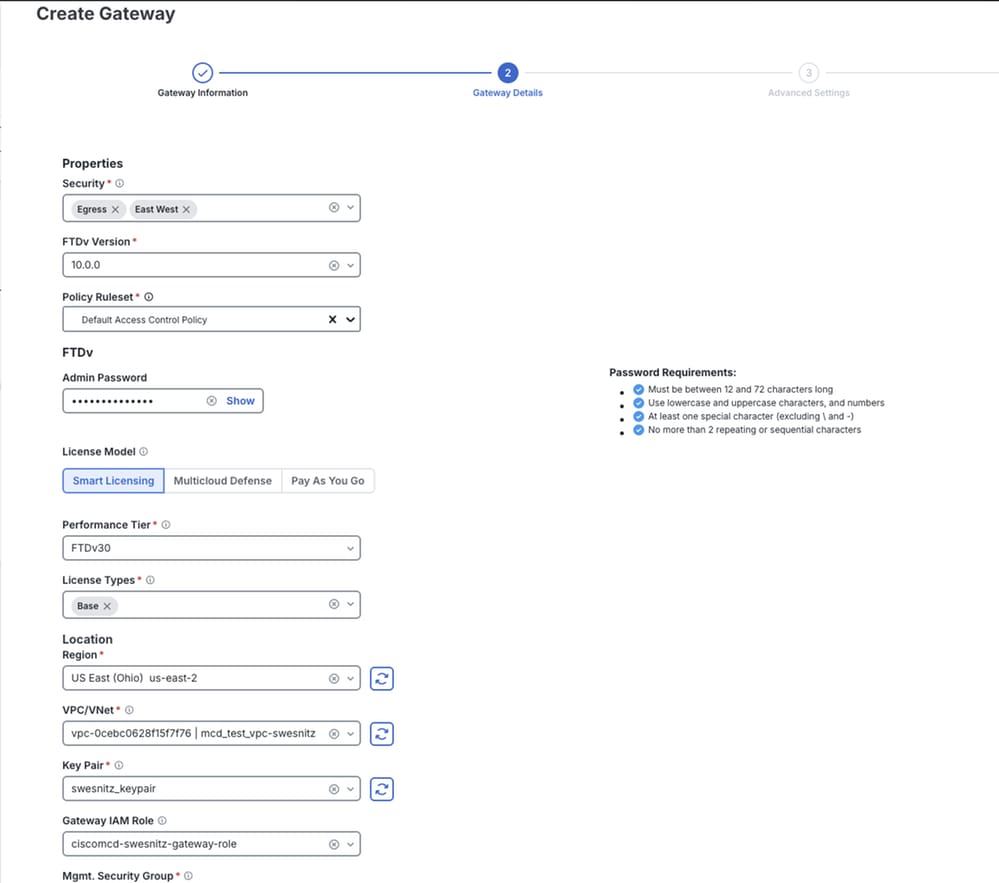
게이트웨이 속성 구성
속성: Egress/East-West 선택. 인그레스 게이트웨이는 현재 지원되지 않습니다.
FTDv 버전: 환경에 가장 적합한 소프트웨어 버전.
정책 규칙 세트: 이 FTDv 클러스터에 적용할 ACP(액세스 제어 정책).
암호: FTDv 인스턴스에 대한 비밀번호입니다.
라이센스 모델: 원하는 라이센싱 모델.
성능 계층: 예상 디바이스 처리량에 적합한 계층입니다.
라이선스 유형: 이 구축에 대해 구매한 라이센스 유형.
지역: 이러한 FTDv 인스턴스가 구축되는 지역입니다.
VPC/VNet ID: 3단계에서 생성된 서비스 VPC입니다.
키 쌍: 기존 AWS 키 쌍.
게이트웨이 IAM 역할: MCDFirelewallRoleName에 해당하는 이름의 게이트웨이를 포함하는 역할 2단계에서 CloudFormation 스택의 값입니다. 이 역할을 선택하면 연결된 보안 그룹이 자동으로 채워집니다.
EBS 암호화: AWS 매니지드 암호화는 기본적으로 선택되어 있습니다. Amazon EBS는 블록 스토리지 볼륨, 전송 중인 데이터 및 스냅샷을 자동으로 투명하게 암호화합니다.
1. 다음을 선택합니다.
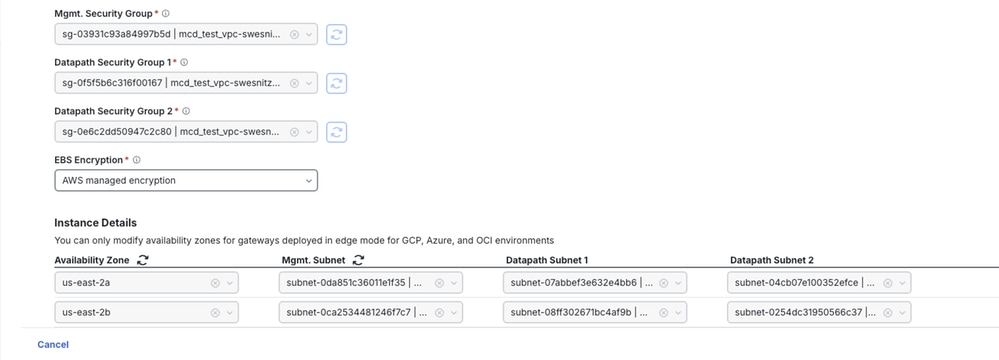
고급 설정 구성(선택 사항)
고급 설정에서는 FTDv 인스턴스에 대한 공용 IP 주소를 비활성화하는 것과 같은 옵션을 구성할 수 있습니다. 이 예에서는 고급 설정이 구성되어 있지 않습니다.
검토 및 구축
- 구성된 모든 설정을 검토하여 정확합니다.
- Finish(마침)를 선택하여 구축을 시작합니다.
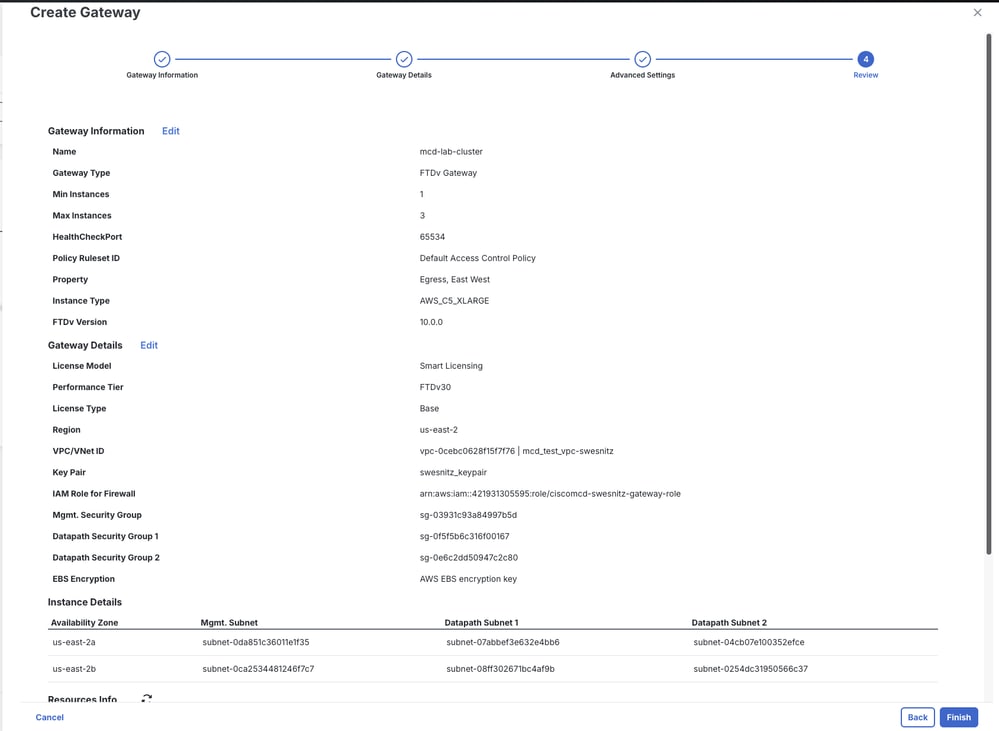
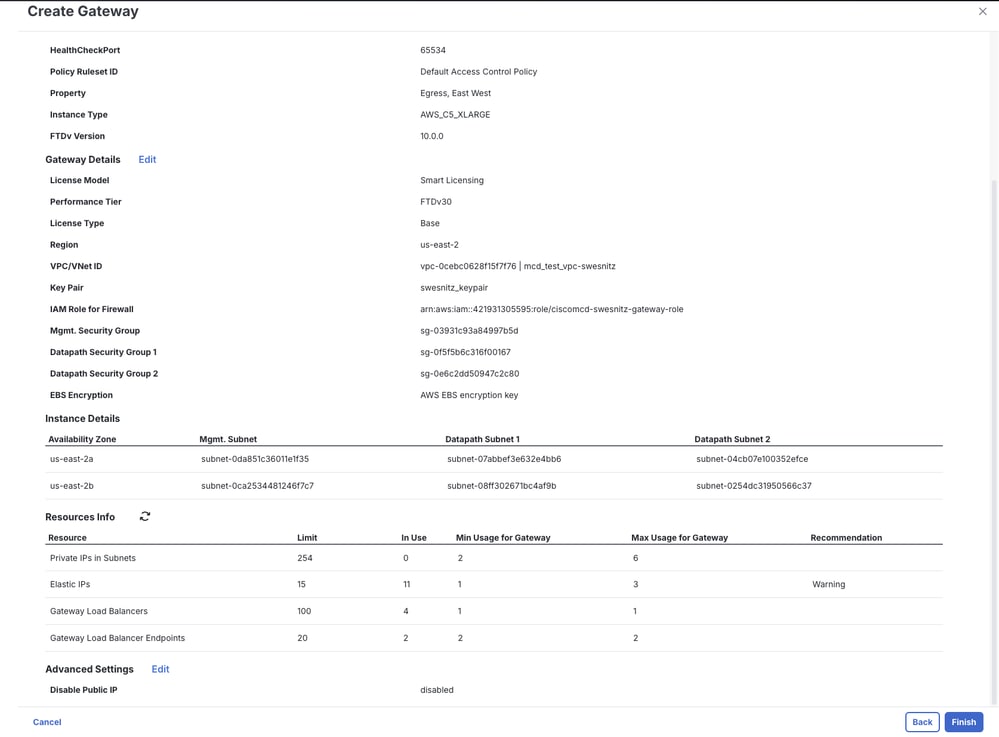
참고: 구축에는 최대 30분이 소요될 수 있습니다. 이 시간 동안 MCD는 지정된 수의 FTDv 인스턴스를 프로비저닝하고 클러스터링하여 cdFMC에 등록합니다.
다음을 확인합니다.
구성이 올바르게 작동하는지 확인하려면 이 섹션을 활용하십시오.
구축 및 등록 성공은 여러 위치에서 확인할 수 있습니다.
- cdFMC: Finish(마침)를 선택한 직후 새 클러스터가 cdFMC의 Devices(디바이스) > Device Management(디바이스 관리) 아래에 보류 중 상태로 나타납니다.
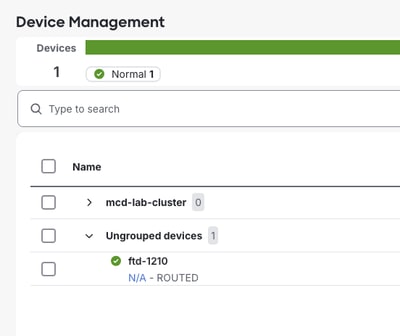
- MCD 게이트웨이 세부 정보: 게이트웨이 이름을 선택하면 세부 정보 패널이 열리고 실행 진행률이 표시됩니다.
지정된 이름을 선택한 다음 인스턴스 탭을 누릅니다.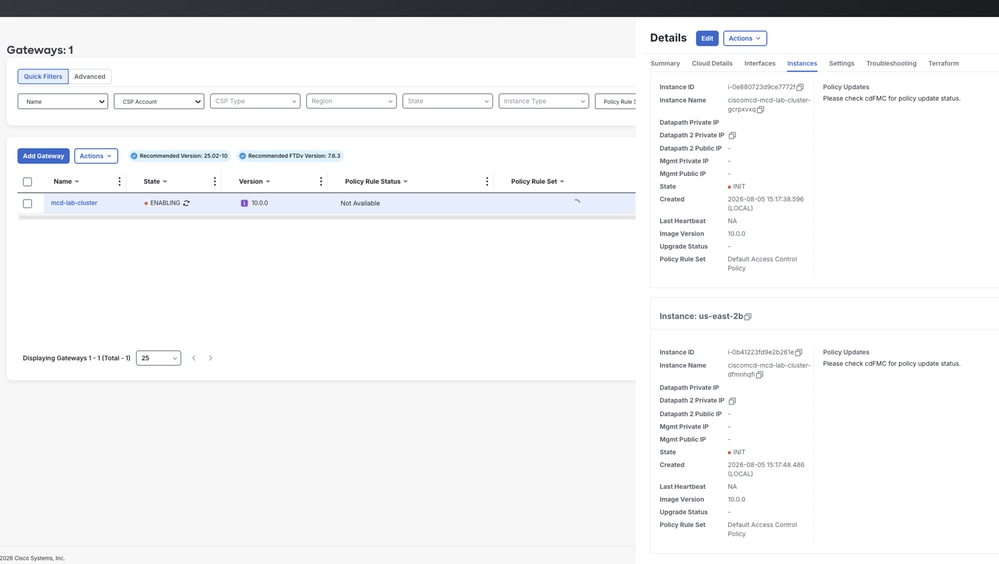
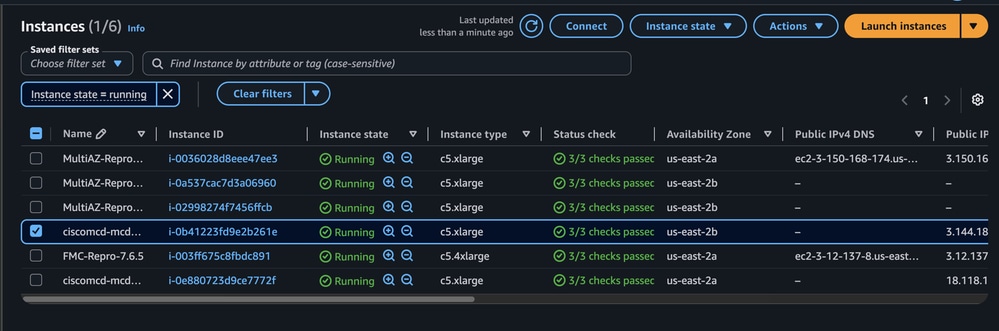
- AWS EC2 콘솔: 개별 인스턴스 상태는 EC2 > Instances에서 직접 모니터링할 수 있습니다.
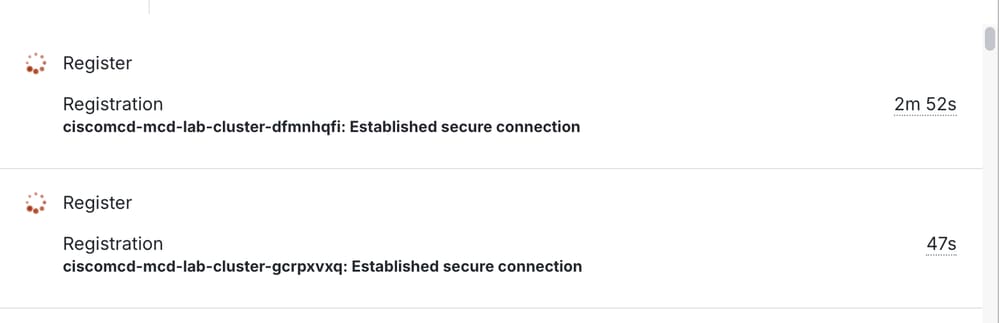
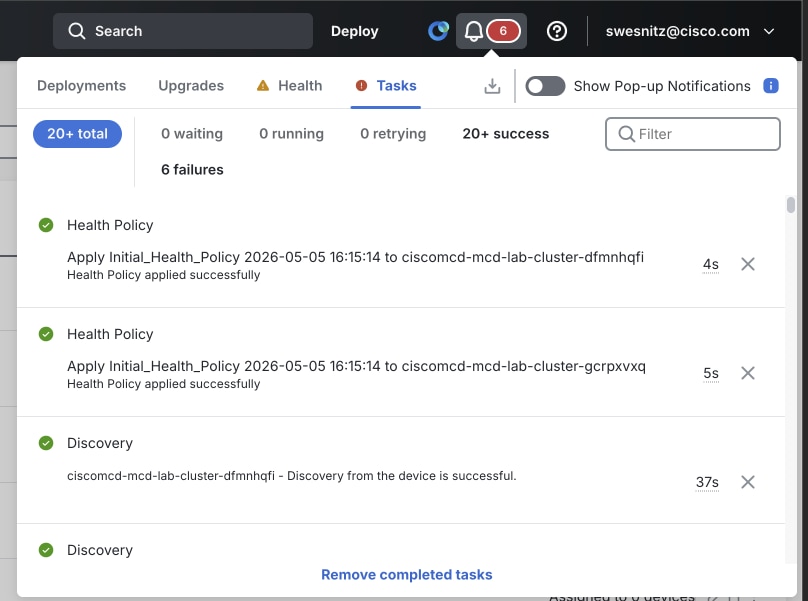
- cdFMC 작업 탭: 등록 진행 상황은 여기에서 추적됩니다.
등록 계속:
등록 성공:
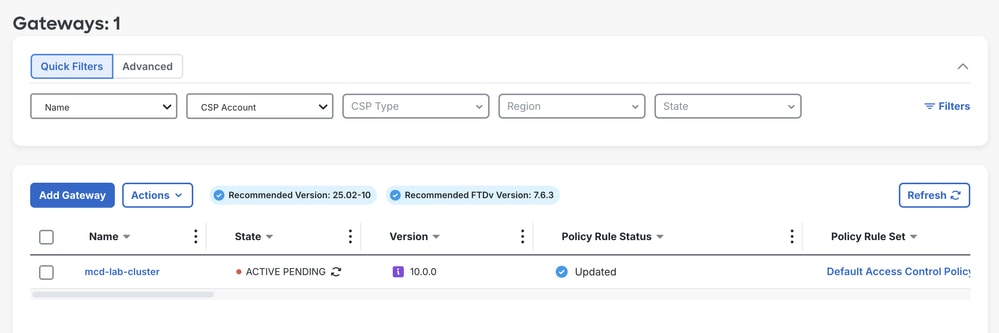
- 최종 상태: 성공적으로 등록되면 게이트웨이가 Active - Pending(활성 - 보류 중) 상태로 표시되며, 클러스터가 구축되어 작동 중인지 확인하는 Fully Active로 전환됩니다.
문제 해결
이 섹션에서는 설정 문제 해결을 위해 사용할 수 있는 정보를 제공합니다.
- cdFMC Tasks(cdFMC 작업) 탭에서 초기 등록 시도가 실패하거나 시간 초과됨 - 첫 번째 등록 시도에 필요한 동작입니다. 클러스터가 추가 트러블슈팅을 수행하기 전에 등록을 자동으로 재시도할 수 있도록 추가 시간을 허용합니다.
- CloudFormation 스택이 완료되지 않음 - 스택을 배포하는 AWS IAM 사용자/역할에 충분한 권한이 있는지 확인하고, 특정 실패 이유에 대해 Events 탭을 검토합니다.
- 게이트웨이 IAM 역할 또는 보안 그룹이 게이트웨이 마법사에 입력되지 않음 - 2단계의 CloudFormation 스택이 성공적으로 완료되었고 올바른 CSP 계정 및 지역이 선택되었는지 확인합니다.
요약
이 절차를 수행하면 다음과 같은 결과가 발생합니다.
- SCC 테넌트에서 멀티 클라우드 방어가 활성화됩니다.
- CloudFormation을 통해 온보딩된 AWS 계정.
- 트랜짓 게이트웨이로 생성된 서비스 VPC.
- 클러스터링된 FTDv 게이트웨이가 구축되어 cdFMC에 등록되었습니다.
FTDv 게이트웨이가 활성 상태이며 정책 컨피그레이션 및 트래픽 검사를 수행할 준비가 되었습니다.
관련 정보
개정 이력
| 개정 | 게시 날짜 | 의견 |
|---|---|---|
1.0 |
19-Oct-2026
|
최초 릴리스 |
 피드백
