사용자 로그인 실패 문제 해결 오류 “사용자 계정이 잠겨서 Active Directory에 대한 사용자 인증에 실패했습니다.”

문제
사용자가 잘못된 암호를 여러 번 입력하여 Windows Server의 Active Directory 계정 잠금 임계값을 초과할 경우 Active Directory에서 이 오류를 생성합니다.
“24408 User authentication against Active Directory failed since user has entered the wrong password”
환경
Cisco ISE(Identity Services Engine) 버전 3.2.0 이상
사용자 인증을 위한 Active Directory 통합
유선 및 무선 인증 환경
NAD(Network Access Device)를 통한 RADIUS 기반 인증
해결
1단계: ISE 구축에서 "Active Directory 사용자 잠금 방지" 기능을 활성화합니다.
이 기능은 Active Directory에 사용자 인증 전송을 중지하여 인증 요청을 보내기 전에 허용되는 최대 잘못된 암호 시도 횟수를 구성하고 이 제한을 AD의 현재 잘못된 암호 수(badPwdCount 특성)와 비교하여 사용자 계정이 잠기는 것을 방지합니다.
1. ISE GUI에 로그인합니다.
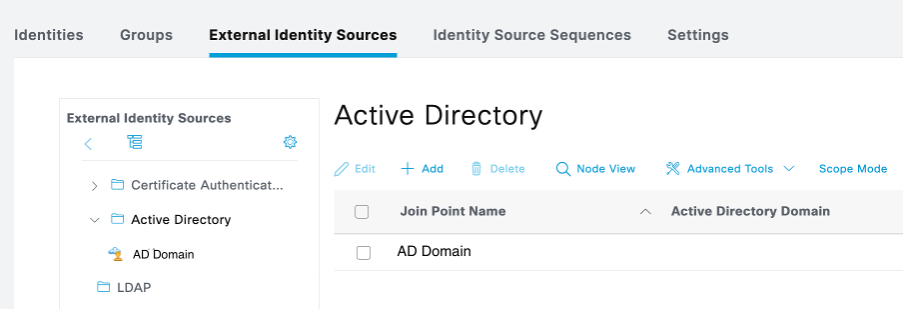
2. 관리 > ID 관리 > 외부 ID 소스 > Active Directory로 이동합니다. AD 도메인을 선택하고 기능을 활성화합니다.
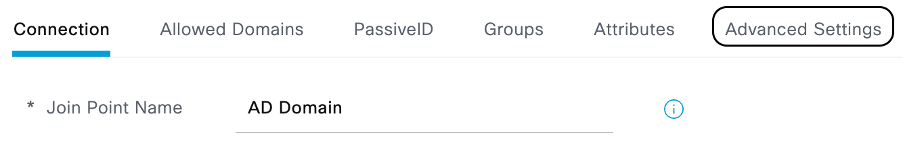
3. 고급 설정 탭으로 이동합니다.
4. Active Directory 사용자 잠금 방지 섹션에서 실패한 인증 보호 사용 확인란을 선택합니다.
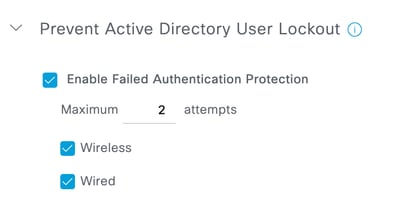
5. 허용되는 최대 잘못된 비밀번호 시도 횟수를 입력합니다.
이 수는 Active Directory에서 badPwdCount 특성의 값으로 구성된 최대 잘못된 암호 시도보다 작아야 합니다.
인증 연결 유형에 따라 유선 또는 무선 또는 모두 확인란을 활성화해야 합니다.
6. 저장을 클릭합니다.

참고: ISE는 Active Directory badPwdCount 특성이 0으로 재설정될 때까지 사용자 인증 요청을 계속 거부합니다.
원인
다음과 같은 이유로 이러한 현상이 발생할 수 있습니다.
· 사용자가 엔드포인트에서 인증을 수행하는 동안 잘못된 비밀번호를 입력합니다.
· 사용자가 AD 자격 증명을 변경하고 EAP-PEAP 인증을 수행하는 무선 엔드포인트에서 AD 자격 증명을 업데이트하는 것을 잊었습니다.
관련 콘텐츠
개정 이력
| 개정 | 게시 날짜 | 의견 |
|---|---|---|
1.0 |
24-Oct-2026
|
최초 릴리스 |
 피드백
