Splunk 인스턴스에는 "LOGOUT" 버튼이 없습니다.
적용 가능성
Spunk 클라우드설명
SAML을 사용할 경우 기본적으로 로그아웃 링크가 비활성화됩니다. 이는 authentication.conf의 idpSLOUrl 설정에 의해 제어됩니다.
이 설정의 정의는 Splunk Enterprise의 구성 파일을 사용하여 SAML SSO 구성에 설명되어 있습니다
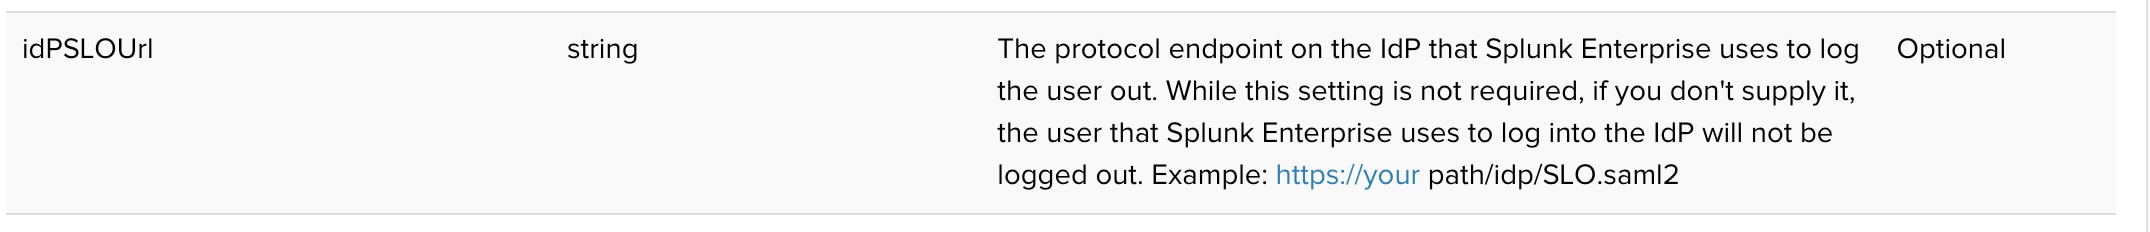
참고: 이 문서는 Splunk Enterprise에서만 사용할 수 있습니다. 그러나 이 설정은 Splunk Cloud에도 적용됩니다.
조사
이 값은 Splunk Web의 SAML Configuration(SAML 컨피그레이션) 설정을 탐색하여 UI를 사용하여 확인할 수 있습니다.
- Settings(설정) > Authentication Methods(인증 방법)
- saml_settings 링크를 클릭합니다
- saml 구성 단추를 클릭합니다.
- "단일 로그아웃(SLO) URL"에서 값 보기
이 값은 authentication.conf 파일의 명령줄 검사와 idpSLOUrl 설정을 찾아 확인할 수도 있습니다. (이 결과의 경로는 문서에서 사용된 예로 설정되었습니다.)
splunk@sh-node:~$ splunk btool authentication list --debug | grep idpSLOUrl
/opt/splunk/etc/system/local/authentication.conf            idpSLOUrl = https://yourpath/idp/SSO.saml2
authentication.conf_file과 함께 SAML을 사용하여 기본 SSO 구성
해결
"SLO(Single Log Out) URL"( authentication.conf의 idpSLOUrl)을 지정하지 않으면 일반적인 sso 컨피그레이션에 표시된 대로 로그아웃 버튼을 사용할 수 없습니다.
로그아웃 링크를 활성화하려면 SAML 컨피그레이션의 SLO(Single Log Out) URL 필드에 입력해야 합니다.
- Settings(설정) > Authentication Methods(인증 방법)
- saml_settings 링크를 클릭합니다
- saml 구성 단추를 클릭합니다.
- "SLO(단일 로그아웃) URL"의 값을 IdP의 로그아웃 프로토콜/워크플로로 설정합니다. (이 값은 종종 "SSO(Single Sign On) URL"과 매우 유사합니다. 이 두 값이 서로 정확히 일치하지 않을 가능성이 매우 높습니다.)
중요 참고: 사용자가 IdP 및 Splunk에서 로그아웃할 수 있도록 하려면 이 값을 IdP의 로그아웃 프로토콜/워크플로로 설정해야 합니다. 그렇지 않으면 사용자가 IdP 또는 Splunk에서 로그아웃하지 않습니다. Idp의 로그아웃 프로토콜/워크플로 URL이 사용되지 않으면 로그아웃 링크가 표시되지만, 이 링크를 누르면 사용자가 IdP 또는 Splunk에서 로그아웃되지 않습니다.
관련 링크
authentication.conf 파일과 함께 SAML을 사용하여 기본 SSO 구성
개정 이력
| 개정 | 게시 날짜 | 의견 |
|---|---|---|
1.0 |
28-Sep-2026
|
최초 릴리스 |
 피드백
