Configurazione di Switched Port Analyzer su ACI
Sommario
Introduzione
Questo documento descrive come configurare Switched Port Analyzer (SPAN) su Cisco Application Centric Infrastructure (ACI).
Premesse
In generale, esistono tre tipi di SPAN. SPAN locale, RSPAN (Remote SPAN) ed ERSPAN (Encapsulated Remote SPAN). Le differenze tra questi SPAN sono principalmente la destinazione dei pacchetti di copia. Cisco ACI supporta Local SPAN ed ERSPAN.

Nota: In questo documento si presume che i lettori abbiano già familiarità con SPAN in generale, come per esempio Local SPAN e ERSPAN difference.
Tipo SPAN in Cisco ACI
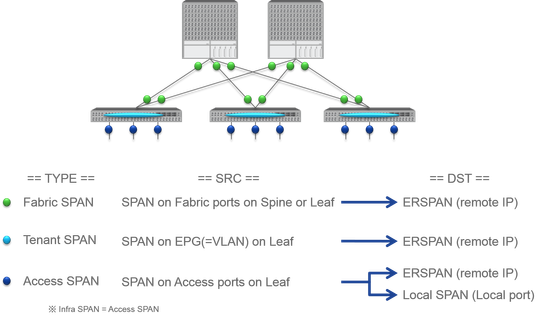
Cisco ACI dispone di tre tipi di SPAN: Fabric SPAN, Tenant SPAN e Access SPAN. La differenza tra ciascuna SPAN è l'origine dei pacchetti di copia.
Come indicato in precedenza,
- Fabric SPAN è per acquisire pacchetti che entrano e escono dalle interfacce tra gli switch Leaf e Spine.
- Access SPAN è quello di catturare i pacchetti che entrano e escono dalle interfacce tra gli switch foglia e i dispositivi esterni.
- L'SPAN tenant consente di acquisire i pacchetti in entrata e in uscita da EndPoint Group (EPG) sugli switch ACI Leaf.
Questo nome SPAN corrisponde alla posizione in cui deve essere configurato sull'interfaccia utente di Cisco ACI.
- L'SPAN dell'infrastruttura è configurato in Fabric > Criteri infrastruttura.
- L'SPAN di accesso è configurato in Fabric > Criteri di accesso.
- L'SPAN del tenant è configurato in Tenant > {each tenant}.
Per quanto riguarda la destinazione di ciascun SPAN, solo Access SPAN è in grado di supportare sia Local SPAN che ERSPAN. Gli altri due SPAN (Fabric e Tenant) sono compatibili solo con ERSPAN.
Limitazioni e linee guida
Leggere le limitazioni e le linee guida della guida per la risoluzione dei problemi di Cisco APIC. È indicato in Strumenti per la risoluzione dei problemi e Metodologia > Utilizzo di SPAN.
Configurazione
In questa sezione vengono presentati brevi esempi relativi alla configurazione di ciascun tipo SPAN. In alcuni casi specifici viene illustrato come selezionare il tipo di estensione nella sezione successiva.
La configurazione SPAN è descritta anche nella Guida alla risoluzione dei problemi di Cisco APIC: Strumenti per la risoluzione dei problemi e metodologia > Utilizzo di SPAN.
L'interfaccia utente può apparire diversa dalle versioni correnti, ma l'approccio di configurazione è lo stesso.
ERSPAN (Access SPAN)
Topologia di esempio
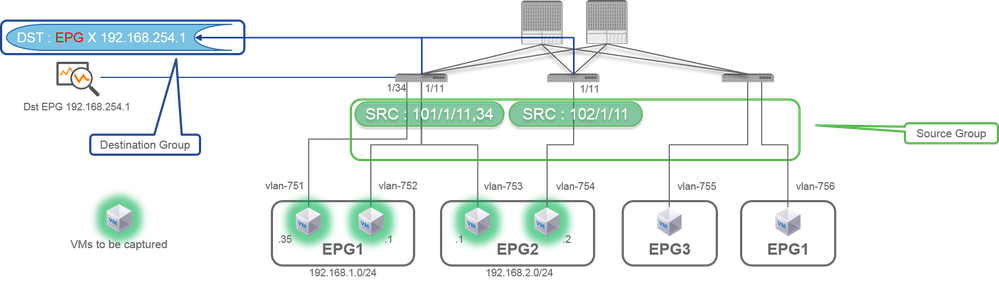
Esempio di configurazione
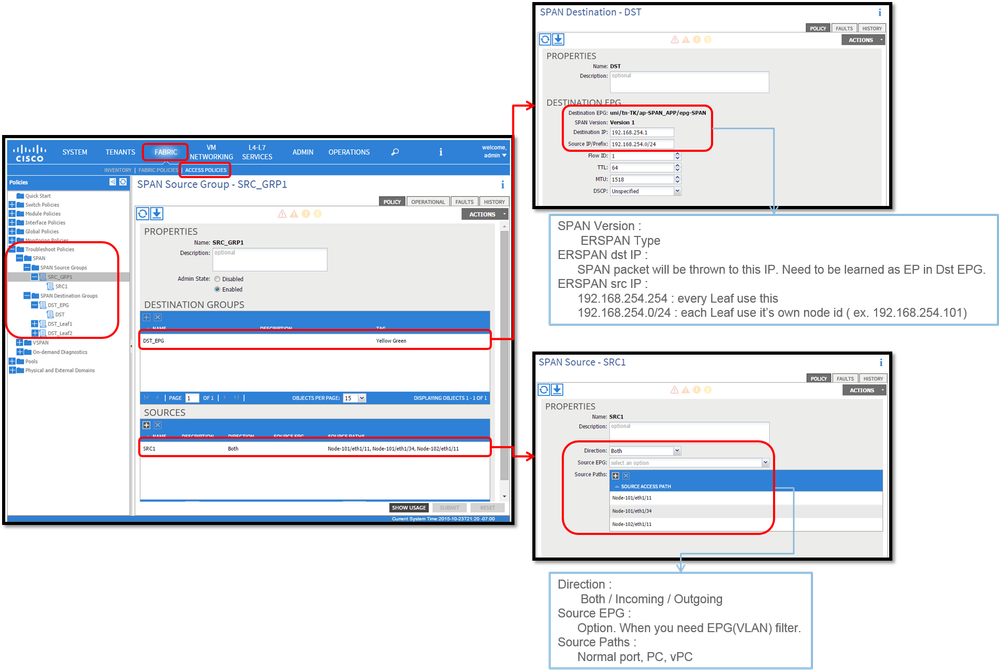
Dove:
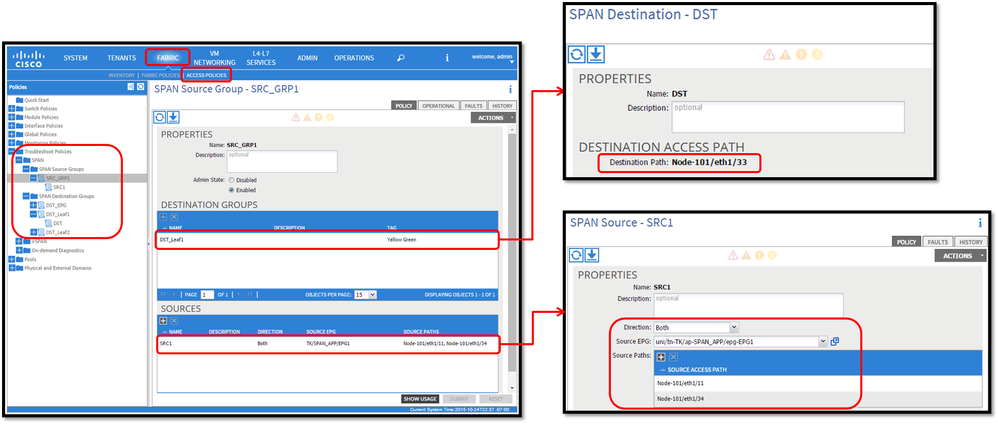
Selezionare FABRIC > ACCESS POLICIES > Troubleshoot Policies > SPAN (POLICY DI ACCESSO > Risoluzione dei problemi > SPAN).
- Gruppi di origini SPAN
- Gruppi di destinazione SPAN
SPAN Source Group cravatte Destination e Sources.
Procedura:
- Creare un gruppo di origini SPAN (SRC_GRP1).
- Creare SPAN Source (SRC1) in SPAN Source Group (SRC_GRP1).
- Configurare questi parametri per SPAN Source (SRC1).
- Direzione - Origine EPG (opzione)
- Percorsi di origine (possono essere più interfacce)
Nota: fare riferimento all'immagine per i dettagli di ciascun parametro.
- Creare un gruppo di destinazione SPAN (DST_EPG).
- Creare una destinazione SPAN (DST).
- Configurare questi parametri per la destinazione SPAN (DST)
- EPG di destinazione
-IP di destinazione
- IP/Prefisso di origine (può essere qualsiasi IP. Se viene utilizzato il prefisso, per i bit non definiti viene utilizzato l'ID nodo del nodo di origine. Ad esempio, prefisso: 1.0.0.0/8 su node-101 => src IP 1.0.0.101)
- Altri parametri possono essere lasciati come predefiniti
Nota: Fare riferimento all'immagine per i dettagli di ciascun parametro.
- verificare che il gruppo di destinazione SPAN sia collegato a un gruppo di origine SPAN appropriato.
- Assicurarsi che lo stato Admin sia abilitato.
Nota: L'SPAN si arresta quando si seleziona Disabilitato su questo stato di amministrazione. Non è necessario eliminare tutti i criteri se vengono riutilizzati in un secondo momento.
Verificare inoltre che l'IP di destinazione per ERSPAN venga appreso come endpoint nella destinazione EPG specificata. Nell'esempio precedente, 192.168.254.1 deve essere appreso in Tenant TK > Application profile SPAN_APP > EPG SPAN. In alternativa, l'IP di destinazione può essere configurato come endpoint statico in questo EPG se il dispositivo di destinazione è un host invisibile all'utente.
Access SPAN (locale)
Topologia di esempio
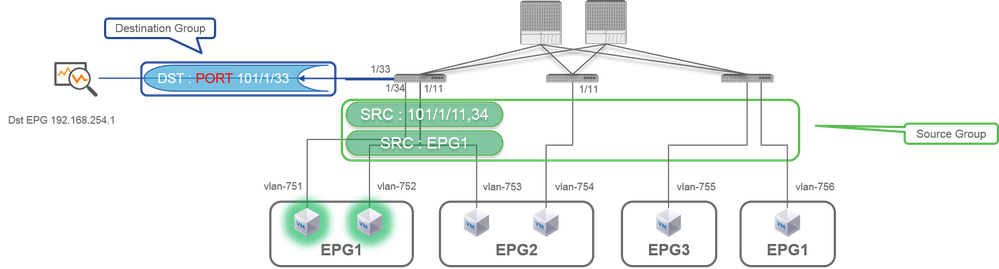
Esempio di configurazione
- Dove:
Fabric > ACCESS POLICIES > Troubleshoot Policies > SPAN
- SPAN Source Groups
- SPAN Destination Groups
SPAN Source Group cravatte Destination e Sources.
- Procedura:
- Crea gruppo di origini SPAN (SRC_GRP1)
- Crea origine SPAN (SRC1) nel gruppo di origini SPAN (SRC_GRP1)
- Configurare questi parametri per SPAN Source (SRC1)
-Direzione
- EPG di origine (opzionale)
- Percorsi di origine (possono essere più interfacce)
→ fare riferimento all'immagine per i dettagli di ciascun parametro. - Crea gruppo di destinazione SPAN (DST_Leaf1)
- Creazione destinazione SPAN (DST)
- Configurare questi parametri per la destinazione SPAN (DST)
- Interfaccia e nodo di destinazione. - verificare che il gruppo di destinazione SPAN sia collegato a un gruppo di origine SPAN appropriato.
-
Assicurarsi che lo stato Admin sia Abilitato.
※ SPAN si arresta quando si seleziona Disattivato su questo stato di amministrazione. Non è necessario eliminare tutti i criteri se vengono riutilizzati in un secondo momento.
L'interfaccia di destinazione non richiede alcuna configurazione da parte dei gruppi di criteri di interfaccia. Funziona quando si collega un cavo all'interfaccia su ACI Leaf.
Limitazioni:
- Per Local SPAN, un'interfaccia di destinazione e le interfacce di origine devono essere configurate sulla stessa foglia.
- L'interfaccia di destinazione non richiede che si trovi su un EPG finché è attivo.
- Quando si specifica l'interfaccia del canale della porta virtuale (vPC) come porta di origine, non è possibile utilizzare Local SPAN
Tuttavia, è disponibile una soluzione. Su un'interfaccia di prima generazione, una singola porta fisica che è membro di vPC o PC può essere configurata come origine SPAN. Con questo Local SPAN può essere usato per il traffico sulle porte vPC.
Questa opzione, tuttavia, non è disponibile su una foglia di seconda generazione (ID bug Cisco CSCvc11053). È stato invece aggiunto il supporto per SPAN sul "PC componente VPC" tramite l'ID bug Cisco CSCvc44643 nella versione 2.1(2e), 2.2(2e) e successive. In questo modo, qualsiasi foglia di generazione può configurare un canale della porta, che è membro di vPC, come origine SPAN. Ciò consente a qualsiasi foglia di generazione di utilizzare Local SPAN per il traffico sulle porte vPC. - Se si specificano le singole porte di un canale di porta sulle porte di seconda generazione, viene eseguito lo spanning di solo un sottoinsieme dei pacchetti (anche a causa dell'ID bug Cisco CSCvc11053).
- PC e vPC non possono essere utilizzati come porta di destinazione per Local SPAN. Dalla versione 4.1(1), il PC può essere usato come porta di destinazione per Local SPAN.
Access SPAN - con filtri ACL
È possibile utilizzare i filtri ACL sulle origini di estensione dell'accesso. Questa funzione consente di eseguire lo SPAN di un particolare flusso o flusso di traffico in entrata e in uscita da un'origine SPAN.
Gli utenti possono applicare gli ACL SPAN a un'origine quando è necessario eseguire lo SPAN sul traffico specifico del flusso.
Non è supportato nei gruppi di origine/origini SPAN Fabric e Tenant Span.
È necessario prestare attenzione quando si aggiungono voci di filtro in un gruppo di filtri, in quanto potrebbe aggiungere voci tcam per ogni sorgente che attualmente utilizza il gruppo di filtri.
Un gruppo di filtri può essere associato a:
-Sorgente Span: il gruppo di filtri viene utilizzato per filtrare il traffico su TUTTE le interfacce definite in questa origine Span.
-Span Gruppo Di Origini: il gruppo di filtri (ad esempio, x) viene utilizzato per filtrare il traffico su TUTTE le interfacce definite in ognuna delle origini di span del gruppo di origini di span.
In questo snapshot di configurazione, il gruppo di filtri viene applicato al gruppo di origine Span.
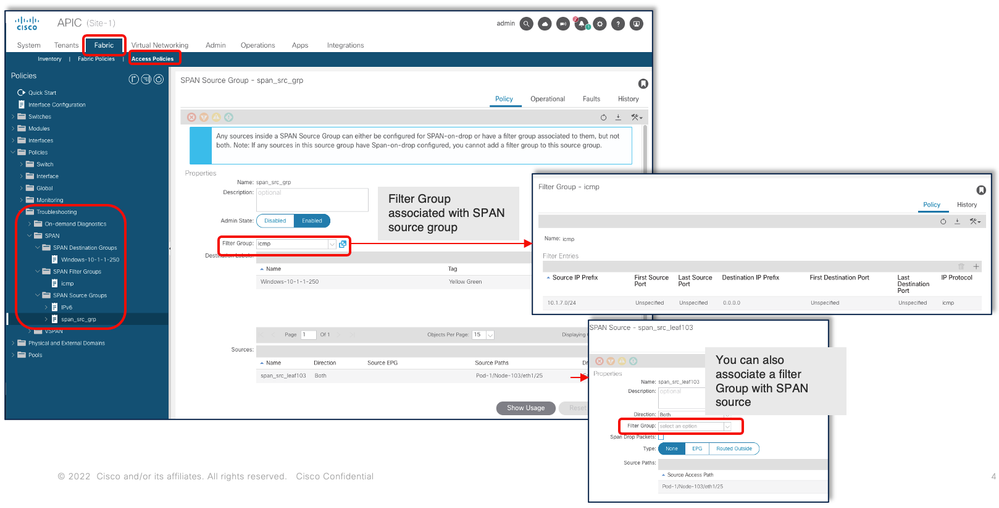
Se una determinata origine Span è già associata a un gruppo di filtri (ad esempio y), tale gruppo di filtri (ad) viene utilizzato per filtrare il gruppo su tutte le interfacce in questa specifica origine Span
- Un gruppo di filtri applicato a un gruppo di origini viene applicato automaticamente a tutte le origini in tale gruppo.
- Un gruppo di filtri applicato a un'origine è applicabile solo a tale origine.
- Un gruppo di filtri viene applicato sia al gruppo di origine che a un'origine in tale gruppo di origine. Il gruppo di filtri applicato all'origine ha la precedenza.
- Un gruppo di filtri applicato a un'origine viene eliminato, il gruppo di filtri applicato al gruppo di origine padre viene applicato automaticamente.
- Un gruppo di filtri applicato a un gruppo di origine viene eliminato da tutte le origini attualmente ereditate da tale gruppo di origine.
ERSPAN (Tenant SPAN)
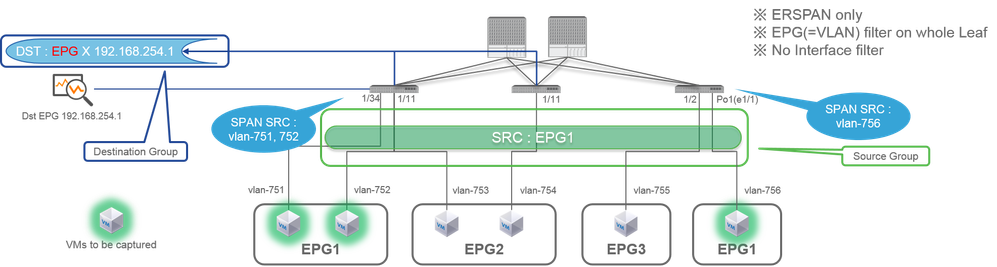
Topologia di esempio
Esempio di configurazione
- Dove:
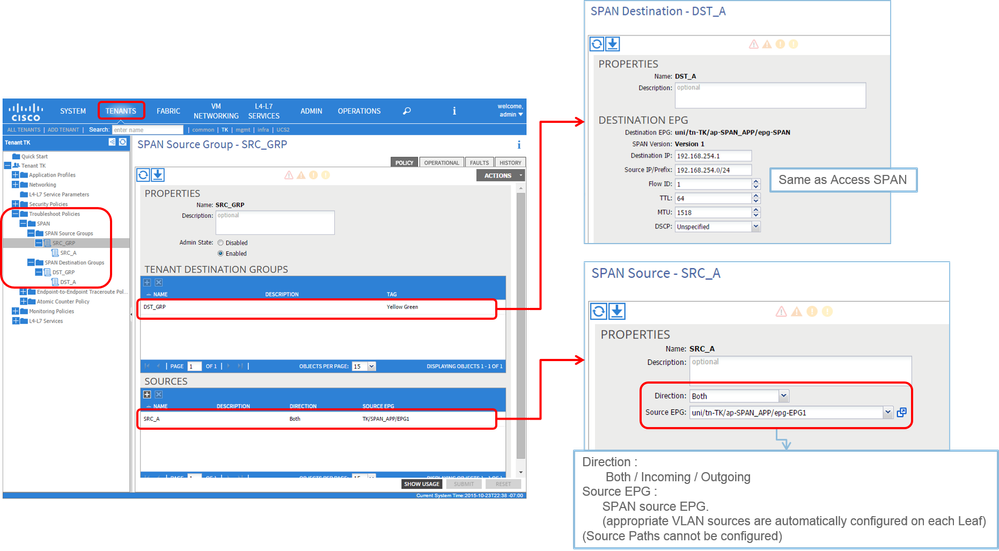
Tenant > {tenant name} > Risoluzione dei problemi > SPAN
- Gruppi di origini SPAN
- Gruppi di destinazione SPAN
※ Rapporti Destination e gruppi di origini SPAN Sources.
- Procedura:
- Crea gruppo di origini SPAN (SRC_GRP)
- Crea origine SPAN (SRC_A) nel gruppo di origini SPAN (SRC_GRP)
- Configurare questi parametri per SPAN Source (SRC_A)
-Direzione
- EPG di origine
→ Fare riferimento all'immagine per i dettagli di ciascun parametro. - Crea gruppo di destinazione SPAN (DST_GRP)
- Crea destinazione SPAN (DST_A)
- Configurare questi parametri per la destinazione SPAN (DST_A)
- EPG di destinazione
-IP di destinazione
- IP/Prefisso origine
- Altri parametri possono essere lasciati come predefiniti
→ Fare riferimento all'immagine per i dettagli di ciascun parametro. - verificare che il gruppo di destinazione SPAN sia collegato a un gruppo di origine SPAN appropriato.
- Assicurarsi che lo stato Admin sia Abilitato.
※ SPAN si arresta quando si seleziona Disattivato su questo stato di amministrazione. Non è necessario eliminare tutti i criteri se vengono riutilizzati in un secondo momento.
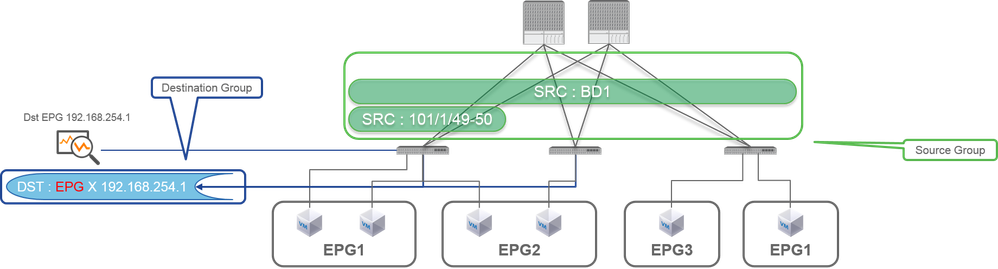
ERSPAN (Fabric SPAN)
Topologia di esempio
Esempio di configurazione
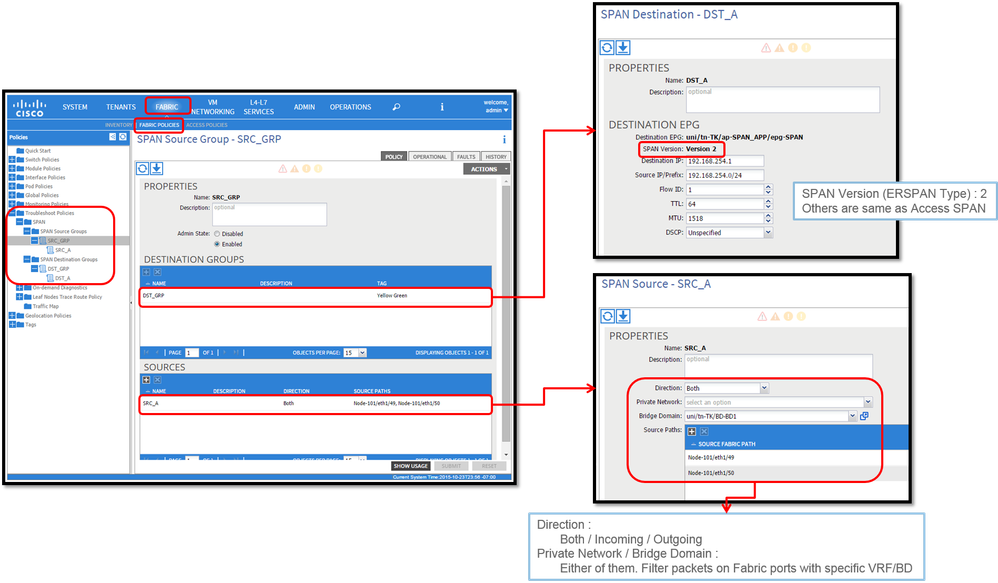
- Dove:
Fabric > CRITERI FABRIC > Risoluzione dei problemi > SPAN
- Fabric
- Gruppi di destinazione SPAN
Gruppo di origini SPAN con destinazioni e origini
- Procedura:
- Crea gruppo di origini SPAN (SRC_GRP)
- Crea origine SPAN (SRC_A) in Gruppo di origini SPAN (SRC_GRP)
- Configurare questi parametri per SPAN Source (SRC_A)
-Direzione
- Rete privata (opzionale)
- Dominio bridge (opzione)
- Percorsi di origine (possono essere più interfacce)
→ fare riferimento all'immagine per i dettagli di ciascun parametro. - Crea gruppo di destinazione SPAN (DST_GRP)
- Crea destinazione SPAN (DST_A)
- Configurare questi parametri per la destinazione SPAN (DST_A)
- EPG di destinazione
-IP di destinazione
- IP/Prefisso origine
- Altri parametri possono essere lasciati come predefiniti
→ fare riferimento all'immagine per i dettagli di ciascun parametro. - Verificare che il gruppo di destinazione SPAN sia collegato a un gruppo di origine SPAN appropriato.
- Assicurarsi che lo stato Admin sia abilitato.
※ SPAN si arresta quando si seleziona Disabilitato su questo stato di amministrazione. Non è necessario eliminare tutti i criteri se vengono riutilizzati in un secondo momento.
Sebbene sia descritta in una sezione successiva Versione ERSPAN (Tipo), è possibile stabilire se la versione II di ERSPAN è utilizzata per Fabric SPAN e la versione I per Tenant e Access SPAN.
Verifica GUI
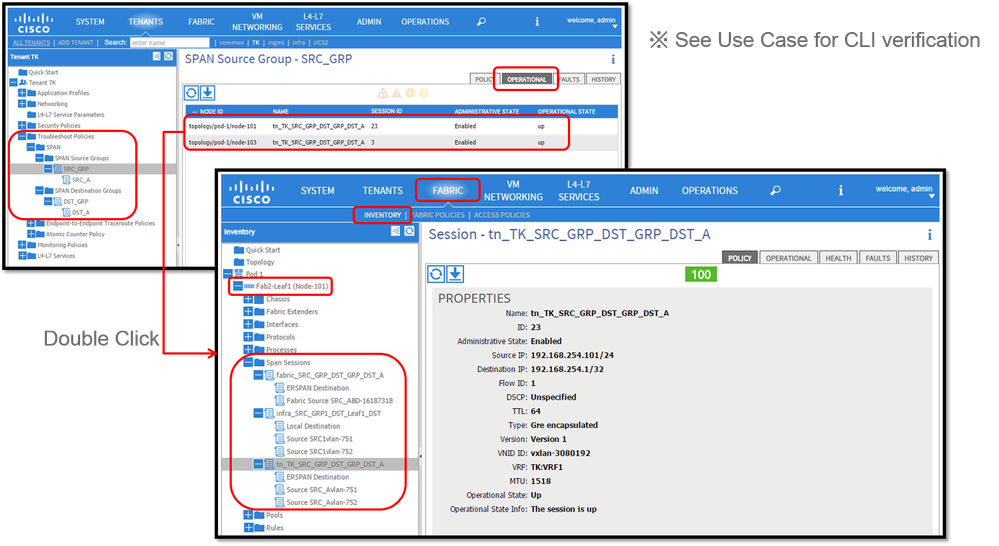
- Verifica dei criteri di configurazione SPAN
- Fabric > ACCESS POLICIES > Troubleshoot Policies > SPAN > SPAN Source Groups > Operational (Policy di accesso > Risoluzione dei problemi > SPAN > Gruppi di origini SPAN > scheda Operativo)
- Fabric > CRITERI FABRIC > Risoluzione dei problemi > Criteri > SPAN > Gruppi di origine SPAN > scheda Operativa
- Tenant > {tenant name} > Risoluzione dei problemi > SPAN > Gruppi di origini SPAN > scheda Operativa
Verificare che lo stato operativo sia attivo.
- Verifica nella sessione SPAN sul nodo stesso
- Fare doppio clic su ciascuna sessione da SPAN Configuration Policy o Fabric > INVENTORY > Nodo > Span Sessions > { SPAN session name }
Verificare che lo stato operativo sia attivo.
Convenzione di denominazione delle sessioni SPAN:
- SPAN fabric: fabric_xxxx
- Access SPAN: infra_xxxx
- SPAN tenant: tn_xxxx
Selezionare il tipo ACI SPAN
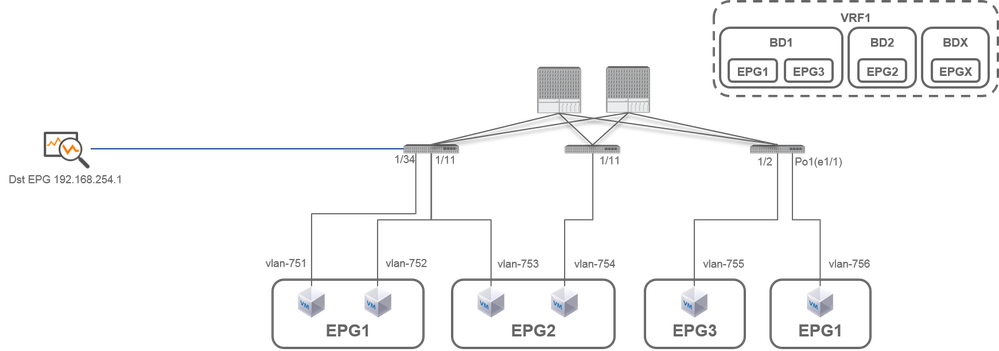
In questa sezione vengono descritti gli scenari dettagliati per ciascun tipo ACI SPAN (Access, Tenant, Fabric). La topologia di base per ciascuno scenario è descritta nella sezione precedente.
Se si conoscono questi scenari, è possibile selezionare il tipo ACI SPAN appropriato per le proprie esigenze, ad esempio è necessario acquisire i pacchetti solo su interfacce specifiche o tutti i pacchetti su un EPG specifico, a prescindere dalle interfacce, e altro ancora.
In Cisco ACI, SPAN è configurato con il gruppo di origine e il gruppo di destinazione. Il gruppo Origine contiene più fattori di origine, ad esempio interfacce o EPG. Il gruppo di destinazione contiene informazioni sulla destinazione, ad esempio l'interfaccia di destinazione per SPAN locale o l'indirizzo IP di destinazione per ESPAN.
Dopo aver acquisito i pacchetti, consultare la sezione "Come leggere i dati SPAN" per decodificare i pacchetti acquisiti.
Nota: Concentrarsi sulle VM evidenziate con una luce verde in ciascuna topologia. Ogni scenario prevede l'acquisizione di pacchetti da queste VM evidenziate.
ERSPAN (Access SPAN)
Caso 1
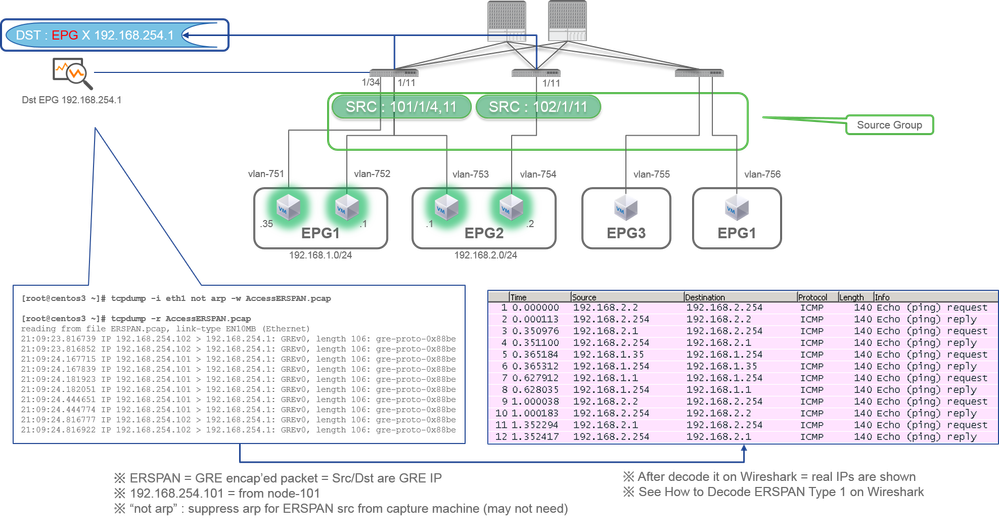
Src "Leaf1 e1/11 e1/34 & Leaf2 e1/1" | Dst 192.168.254.1
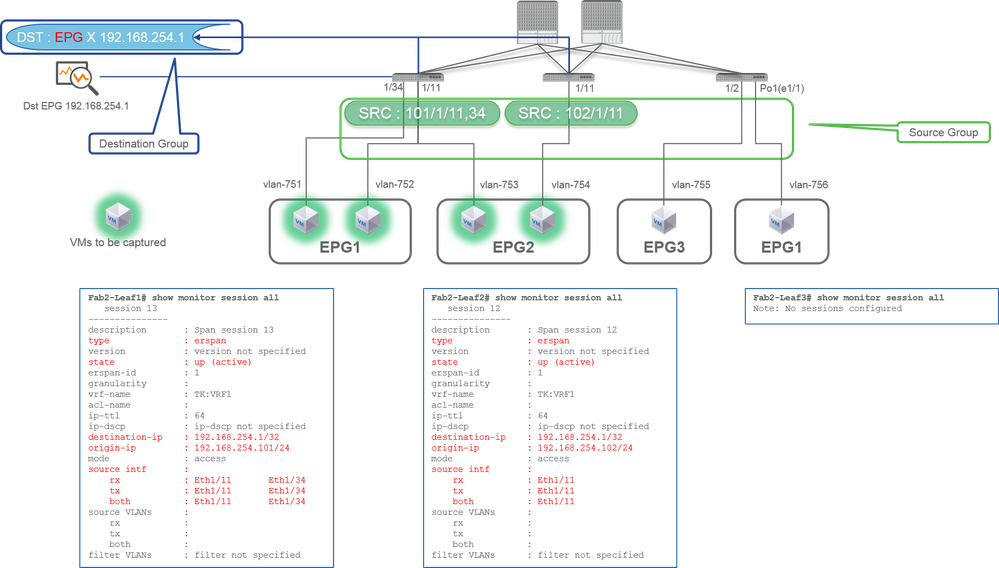
- Gruppo di origine
- Foglia 1 e1/11
- Foglia 1 e1/34
- Foglia2 e1/11
- Gruppo di destinazione
- 192.168.254.1 su EPG X
Access SPAN può specificare più interfacce per una singola sessione SPAN. Può acquisire tutti i pacchetti che entrano o escono da interfacce specifiche, indipendentemente dal loro EPG.
Quando si specificano più interfacce come gruppo di origine da più switch foglia, il gruppo di destinazione deve essere ERSPAN, non Local SPAN.
In questo esempio, vengono copiati i pacchetti da tutte le VM su EPG1 ed EPG2.
Check Point CLI
- Verificare che lo stato sia attivo (attivo)
- destination-ip è l'IP di destinazione per ERSPAN
- source-ip è l'IP di origine di ERSPAN
Caso 2
Src "Leaf1 e1/11 & Leaf2 e1/11" | Dst 192.168.254.1
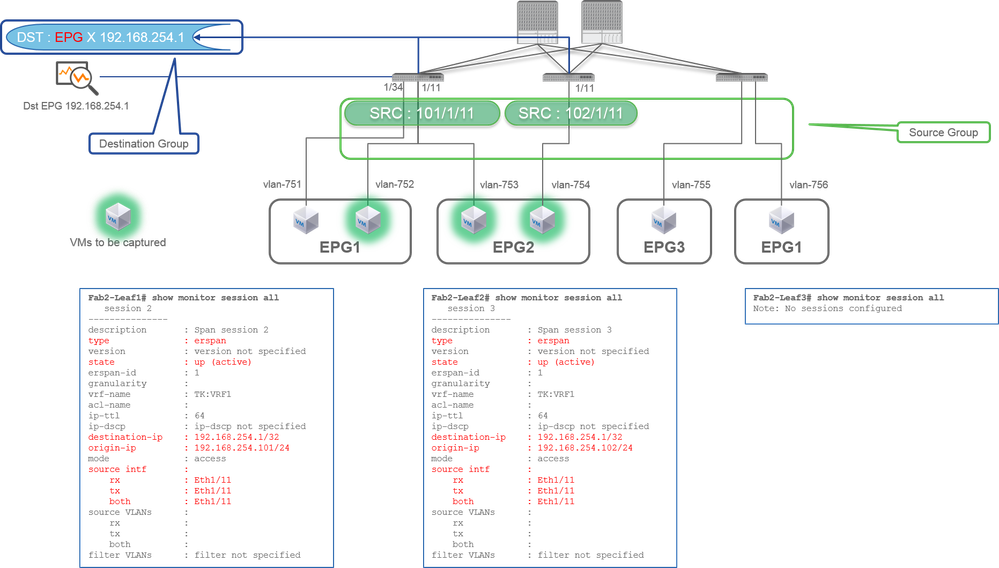
- Gruppo di origine
- Foglia 1 e1/11
- Foglia2 e1/11
- Gruppo di destinazione
- 192.168.254.1 su EPG X
Nell'esempio, Leaf1 e1/34 viene rimosso dal gruppo di origini SPAN configurato nella precedente richiesta Case1.
Il punto chiave di questo esempio è che Access SPAN può specificare le interfacce di origine indipendentemente da EPG.
Check point CLI:
- L'interfaccia di origine su Leaf1 viene modificata in "Eth1/11" da "Eth1/11 Eth1/34"
Caso 3
Src "Leaf1 e1/11 & Leaf2 e1/11 & EPG1 filter" | Dst 192.168.254.1
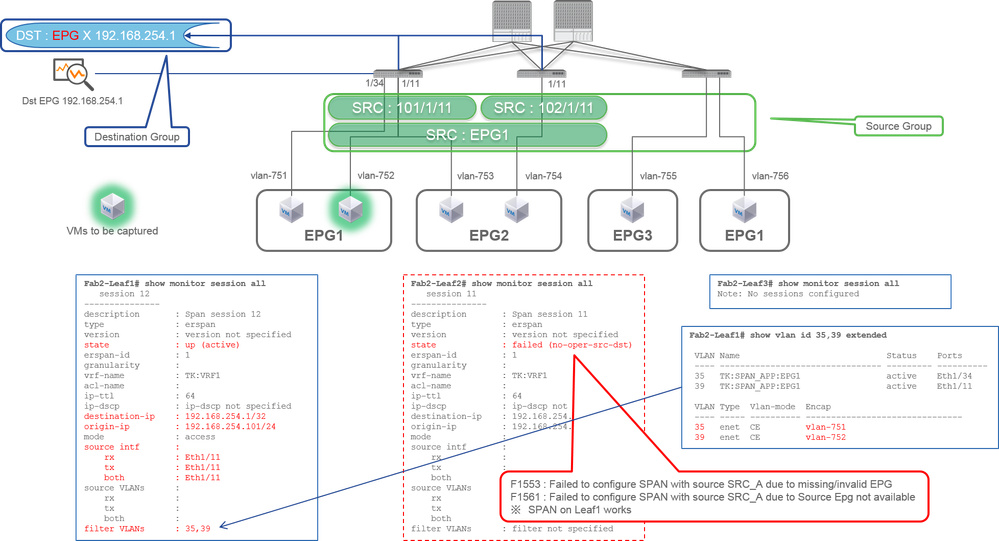
- Gruppo di origine
- Foglia 1 e1/11
- Foglia2 e1/11
- Filtro EPG1
- Gruppo di destinazione
- 192.168.254.1 su EPG X
Nell'esempio viene mostrato che Access SPAN può specificare anche un EPG specifico sulle porte di origine. Ciò è utile quando più EPG fluiscono su una singola interfaccia ed è necessario per acquisire il traffico solo per EPG1 su questa interfaccia.
Poiché EPG1 non è distribuito su Leaf2, SPAN per Leaf2 non funziona con i guasti F1553 e F1561. Tuttavia, SPAN su Leaf1 funziona ancora.
Inoltre, due filtri VLAN vengono aggiunti automaticamente per la sessione SPAN su Leaf1 perché EPG1 utilizza due VLAN (VLAN-751,752) su Leaf1.
Notare che l'ID VLAN sulla CLI (35, 39) è la VLAN interna detta PI-VLAN (Platform Independent VLAN) e non è l'ID effettivo sul cavo. Come mostrato nella figura, il comando show vlan extended mostra la mappatura dell'ID VLAN di accesso e della VLAN IP effettivi.
Questa sessione SPAN ci permette di acquisire pacchetti solo per EPG1 (VLAN-752) su Leaf1 e1/11 anche se EPG2 (VLAN-753) scorre sulla stessa interfaccia.
Check point CLI:
- Le VLAN filtro vengono aggiunte in base agli EPG utilizzati per il filtro.
- Se non esistono EPG corrispondenti su Leaf, la sessione SPAN su tale Leaf ha esito negativo.
Caso 4
Src "Leaf1-Leaf2 vPC" | Dst 192.168.254.1
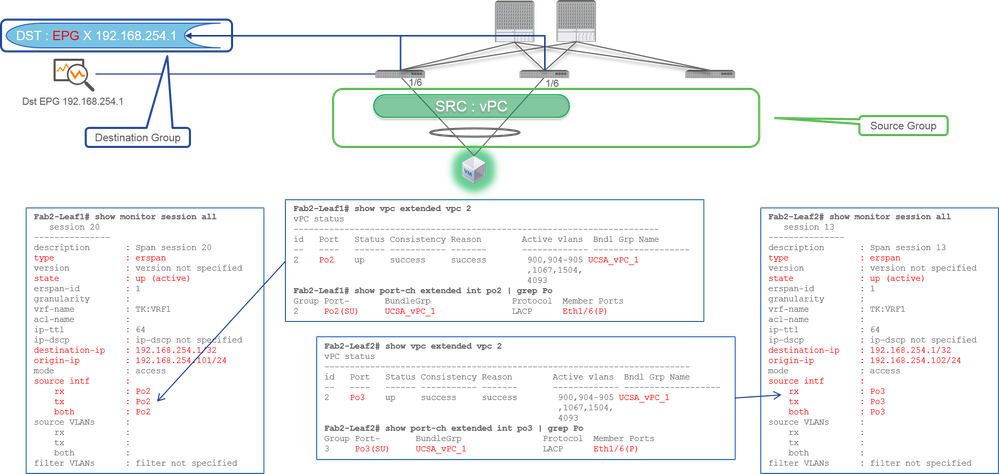
- Gruppo di origine
- Foglia1 - 2e1/11
- Gruppo di destinazione
- 192.168.254.1 su EPG X
Quando l'interfaccia vPC è configurata come origine, la destinazione deve essere un indirizzo IP remoto (ERSPAN) e non l'interfaccia (SPAN locale)
Access SPAN (Local SPAN)
Caso 1
Src "Leaf1 e1/1 e1/34" | Dst "Leaf1 e1/3"
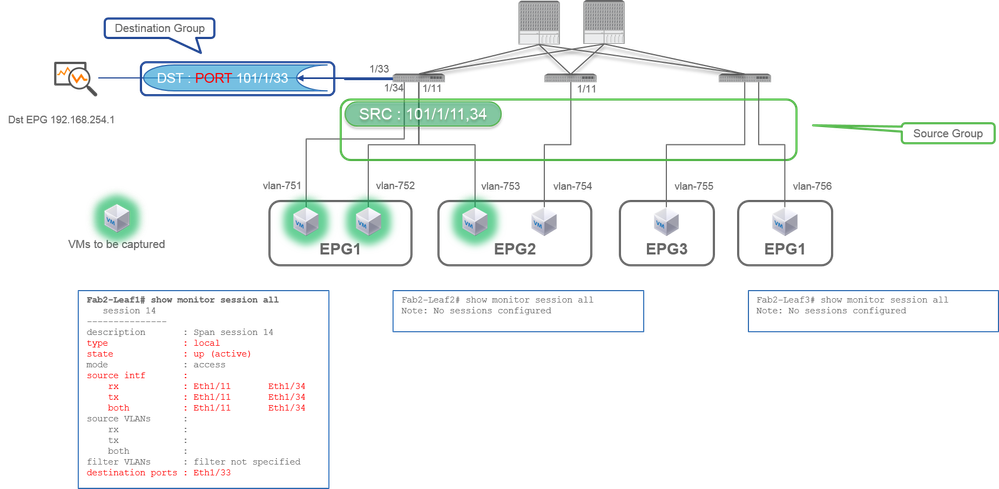
- Gruppo di origine
- Foglia 1 e1/11
- Foglia 1 e1/34
- Gruppo di destinazione
- Foglia 1 e1/3
Access SPAN può anche utilizzare Local SPAN (ossia un'interfaccia specifica come destinazione)
Tuttavia, in questo caso, le interfacce di origine devono trovarsi sulla stessa foglia dell'interfaccia di destinazione.
Caso 2
Src "Leaf1 e1/11 e1/34 & filtro EPG1 | Dst " Foglia1 e1/3"
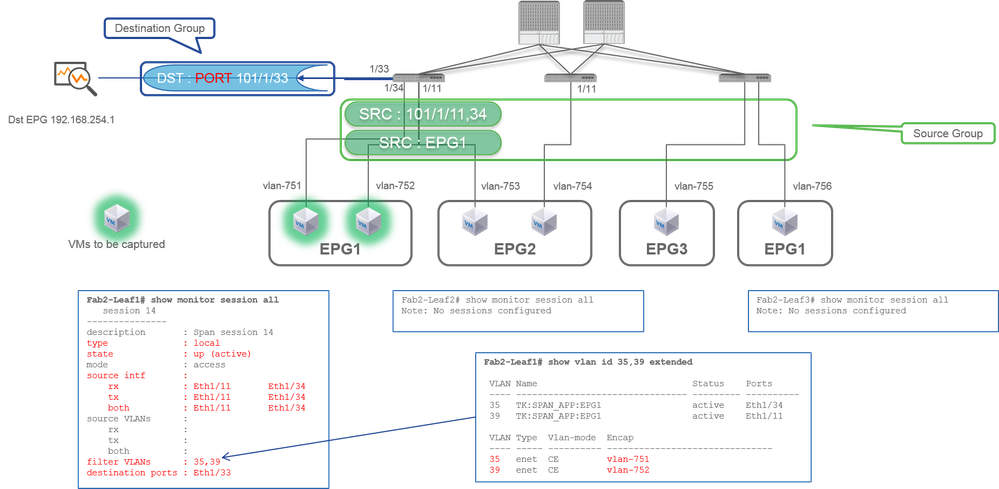
- Gruppo di origine
- Foglia 1 e1/11
- Foglia 1 e1/34
- Filtro EPG1
- Gruppo di destinazione
- Foglia 1 e1/3
Access SPAN con Local SPAN può anche usare EPG Filter ed ERSPAN.
Caso 3
Src "Leaf1 e1/11 & Leaf2 e/11" | Dst "Leaf1 e1/33" (maiuscolo/minuscolo)
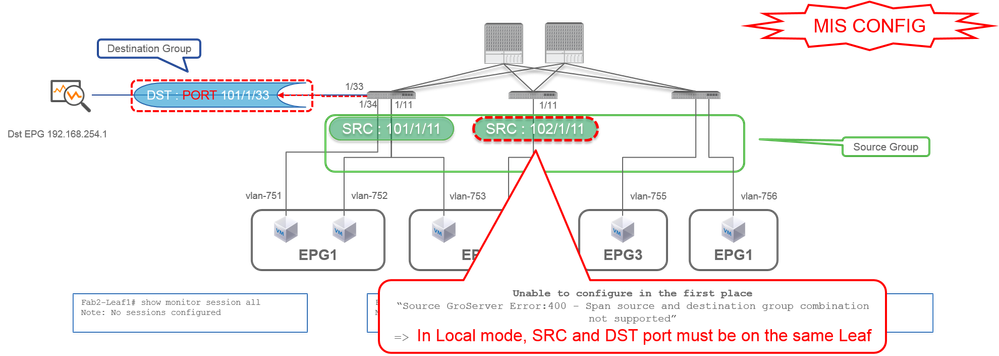
- Gruppo di origine
- Foglia 1 e1/11
- Foglia2 e1/11
- Gruppo di destinazione
- Foglia 1 e1/3
Caso 4
Src "Filtro Leaf1 e1/11 & EPG3" | Dst "Leaf1 e1/33" (maiuscolo/minuscolo)
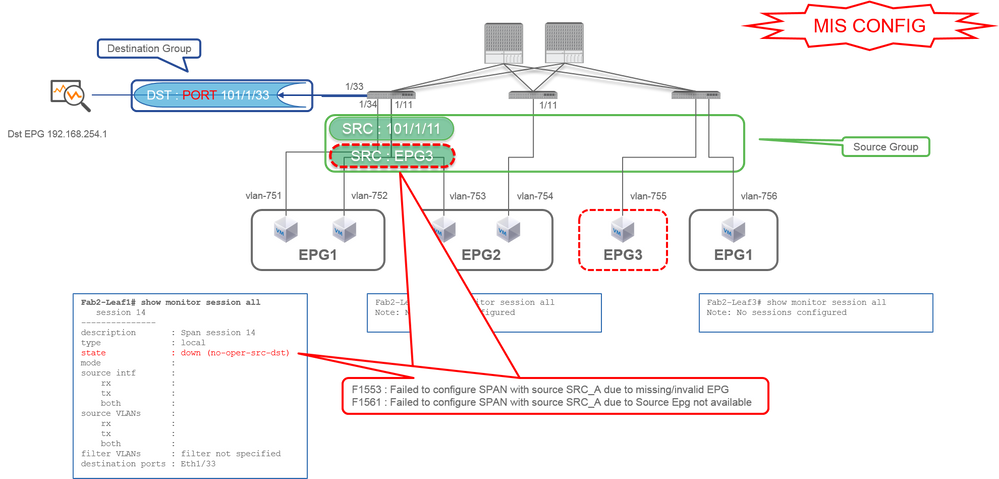
- Gruppo di origine
- Foglia 1 e1/11
- Filtro EPG3
- Gruppo di destinazione
- Foglia 1 e1/3
È simile al caso 3 su Access SPAN (ERSPAN), ma in questo esempio, l'unica sessione SPAN su Leaf1 ha esito negativo perché EPG3 non esiste su Leaf1. Pertanto, SPAN non funziona affatto.
Caso 5
Src "EPG1 filter" | Dst "Leaf1 e1/33" (maiuscolo/minuscolo)
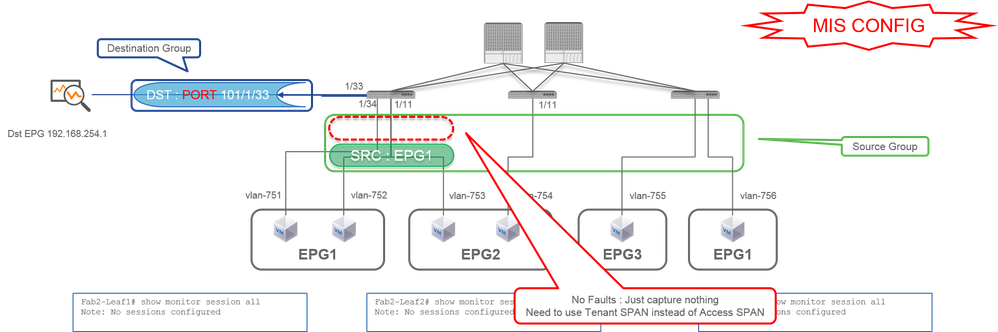
- Gruppo di origine
- Filtro EPG1
- Gruppo di destinazione
- Foglia 1 e1/3
Il filtro EPG su Access SPAN funziona solo quando le porte di origine sono configurate. Se EPG è l'unica origine da specificare, utilizzare Tenant SPAN anziché Access SPAN.
Caso 6
Src "Leaf1 - Leaf2 vPC" | Dst "Leaf1 e1/33" (maiuscolo/minuscolo)
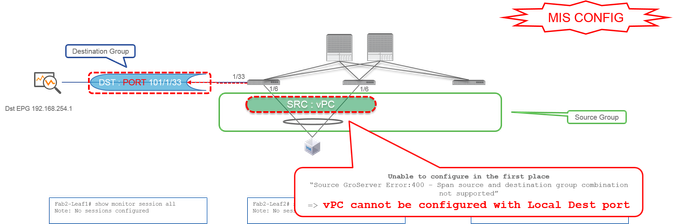
- Gruppo di origine
- vPC foglia1-2
- Gruppo di destinazione
- Foglia 1 e1/3
Impossibile configurare un'interfaccia vPC come origine con SPAN locale. Utilizzare ERSPAN. Fare riferimento alla richiesta case4 per Access SPAN (ERSPAN).
Caso 7
Src "Leaf1 e1/11 | Dst "Leaf1 e1/33 & e1/33 appartiene a EPG" (funziona con difetto)
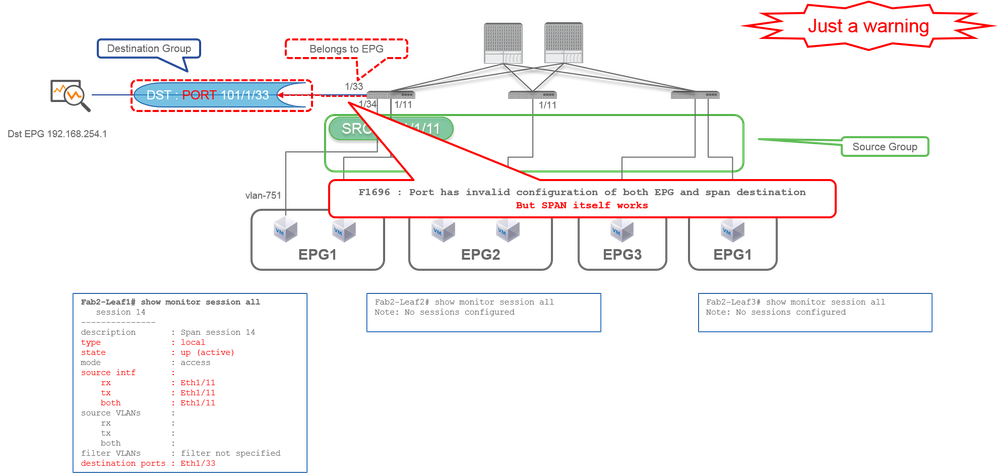
Se un I/F di destinazione per SPAN appartiene già a EPG, un errore "F1696 : Port has an invalid configuration of both EPG and span destination" (La porta ha una configurazione non valida sia di EPG che di span destinazione) viene generato sotto l'interfaccia I/F fisica.
Ma anche con questo errore, SPAN funziona senza alcun problema. Questo errore è solo un avviso relativo al traffico aggiuntivo causato dall'SPAN, in quanto può influire sul normale traffico EPG dei clienti sullo stesso I/F.
ERSPAN (Tenant SPAN)
Caso 1
Src EPG1 | Dst 192.168.254.1
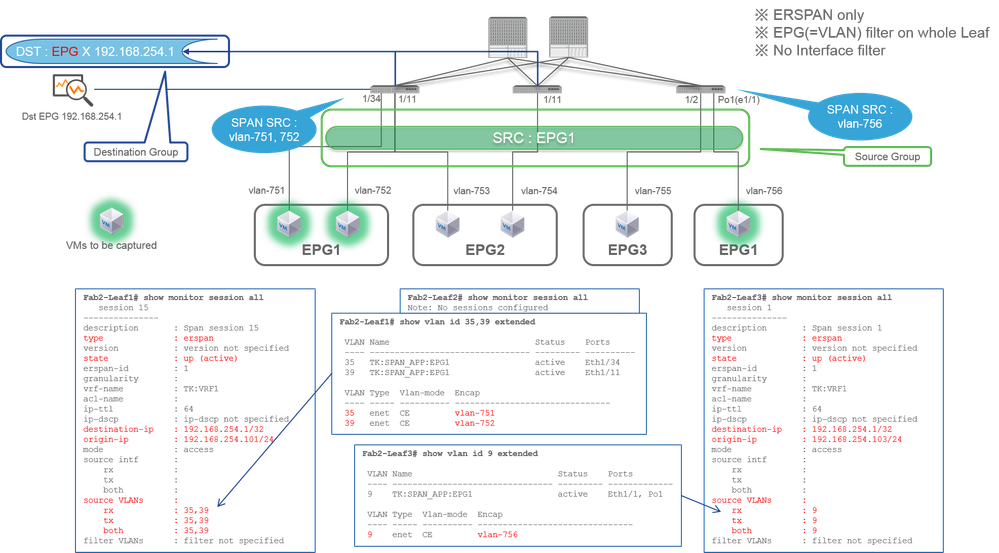
- Gruppo di origine
- EPG1 (nessun filtro)
- Gruppo di destinazione
- 192.168.254.1 su EPG X
L'SPAN tenant utilizza lo stesso EPG come origine mentre l'SPAN di Access utilizza EPG solo per un filtro.
Il punto chiave dell'SPAN tenant è che non è necessario specificare ciascuna porta e l'ACI rileva automaticamente le VLAN appropriate su ciascuno switch foglia. Ciò è utile quando tutti i pacchetti per EPG specifici devono essere monitorati e gli endpoint per EPG specifico appartengono a più interfacce su switch foglia.
ERSPAN (Fabric SPAN)
Caso 1
Src "Leaf1 e1/49-50" | Dst 192.168.254.1
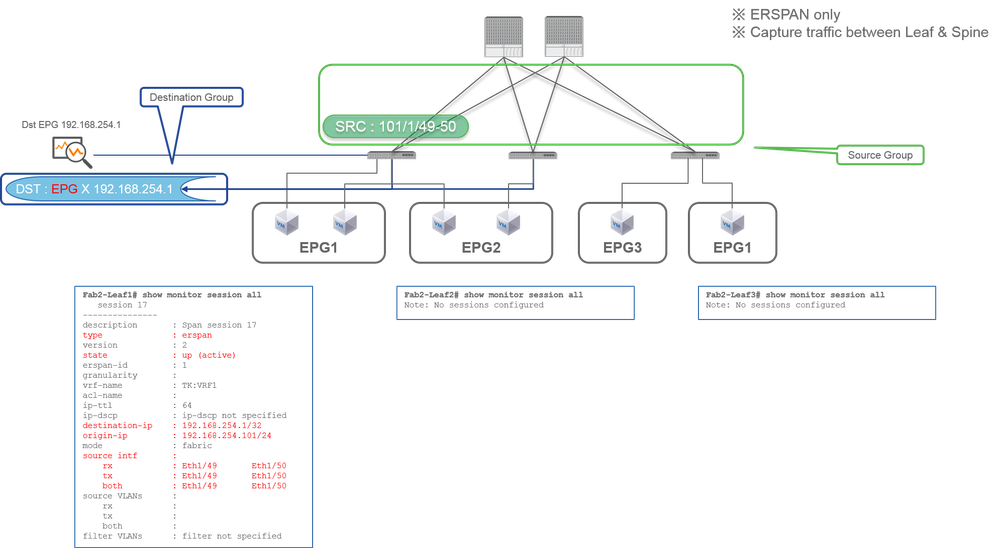
- Gruppo di origine
- Foglia1 e1/49-50
- Gruppo di destinazione
- 192.168.254.1 su EPG X
Fabric SPAN specifica le porte Fabric come origine in cui le porte Fabric sono interfacce tra switch Leaf e Spine.
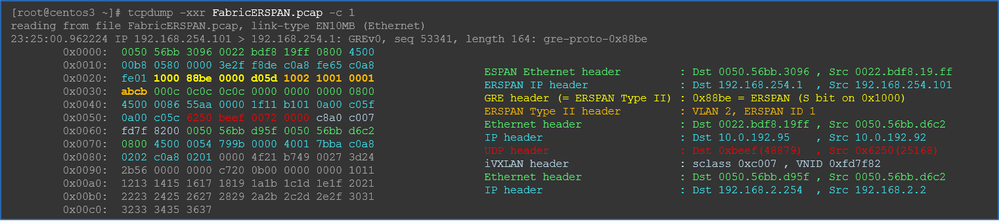
Questo SPAN è utile quando è necessario copiare pacchetti tra switch Leaf e Spine. Tuttavia, i pacchetti tra gli switch Leaf e Spine sono incapsulati con intestazione ViXLAN. Per leggerlo è necessario un po' di trucco. Consultare "Come leggere i dati SPAN".
Nota: L'intestazione VxLAN è un'intestazione VxLAN migliorata solo per uso interno ACI Fabric.
Caso 2
Src "Leaf1 e1/49-50 & VRF filter" | Dst 192.168.254.1
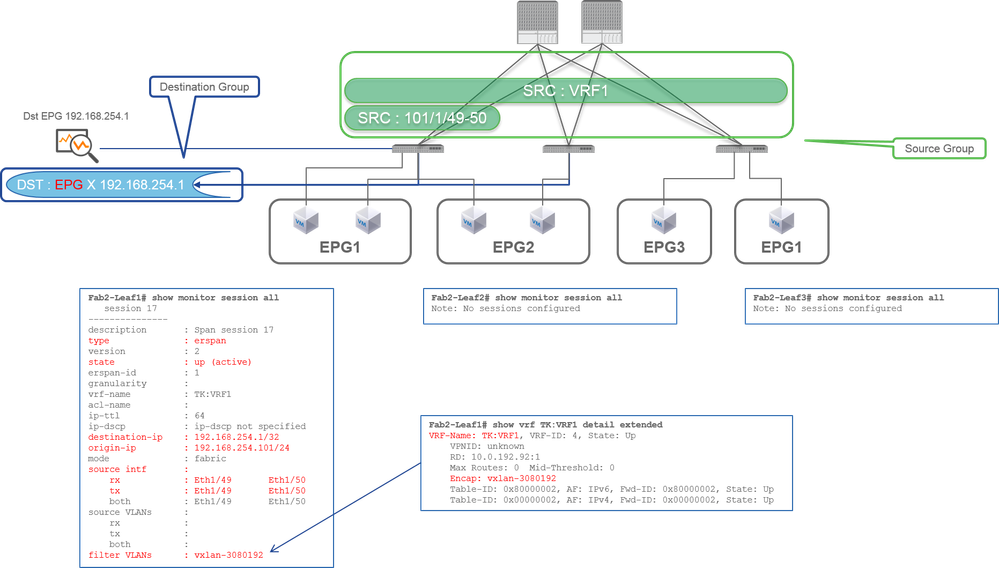
- Gruppo di origine
- Foglia1 e1/49-50
- Filtro VRF
- Gruppo di destinazione
- 192.168.254.1 su EPG X
Fabric SPAN può utilizzare filtri oltre ad Access SPAN. Ma il tipo di filtro è diverso. L'SPAN del fabric utilizza il routing e l'inoltro virtuali (VRF) o BD come filtro.
In Cisco ACI, come descritto sopra, i pacchetti che passano attraverso le porte Fabric sono incapsulati con l'intestazione ViXLAN. Questa intestazione iVxLAN contiene informazioni VRF o BD come VNID (Virtual Network Identifier). Quando i pacchetti vengono inoltrati come layer 2 (L2), iVxLAN VNID è l'acronimo di BD. Quando i pacchetti vengono inoltrati come layer 3 (L3), iVxLAN VNID è l'acronimo di VRF.
Pertanto, quando è necessario acquisire il traffico indirizzato sulle porte Fabric, utilizzare VRF come filtro.
Caso 3
Src "Leaf1 e1/49-50 & BD filter" | Dst 192.168.254.1
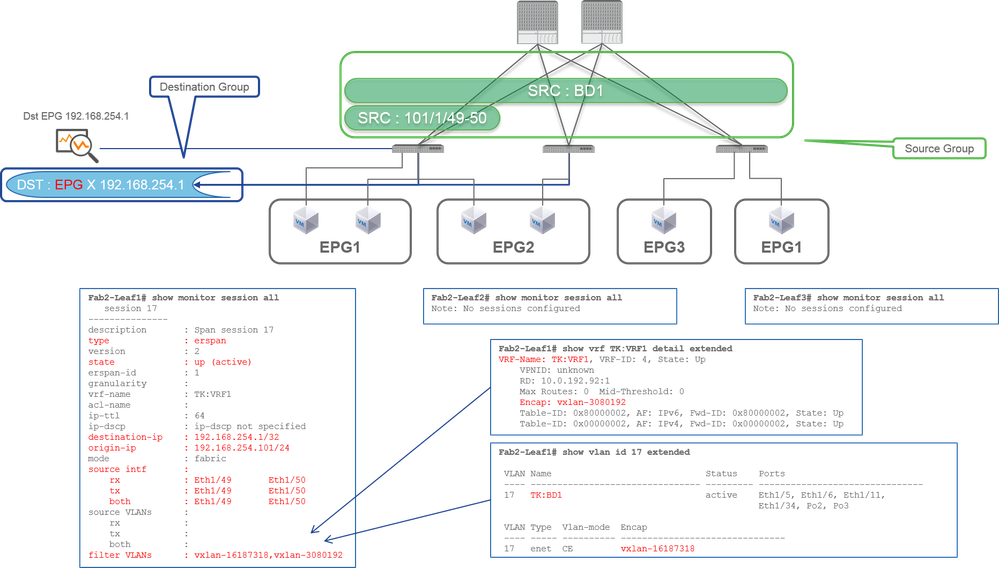
- Gruppo di origine
- Foglia1 e1/49-50
- Filtro BD
- Gruppo di destinazione
- 192.168.254.1 su EPG X
Come descritto nel caso precedente 2, Fabric SPAN può utilizzare BD come filtro.
Quando è necessario per acquisire il traffico con bridging sulle porte Fabric, utilizzare BD come filtro.
Nota: È possibile configurare un solo filtro di BD o VRF alla volta.
Span su CPU
- Questa funzionalità è disponibile a partire dalla versione 6.2(1) e successive
- Fornisce un'opzione di destinazione SPAN che invia il traffico con mirroring alla porta CPU (sup-eth0) dello switch foglia anziché a un agente di raccolta esterno.
- Include un limitatore di velocità integrato per evitare che il traffico SPAN sovraccarichi la CPU.
- Statistiche SPAN (solo -HX): Un comando di statistica sugli switch della piattaforma HX conferma che è in corso il mirroring del traffico sulla CPU.
Procedura di configurazione
- Creare un nuovo gruppo di destinazione SPAN.
- Quando si specifica l'interfaccia di destinazione, è possibile selezionare o immettere sup-eth0 (la porta CPU) come destinazione.
- Associare questo gruppo di destinazione a un gruppo di origine SPAN (che definisce il traffico di cui eseguire il mirroring).
Collegamento video:
Piattaforme supportate
SPAN su CPU è supportato solo su queste piattaforme. L'elenco non è statico e potrebbe cambiare nel tempo.
- FX2
- FX3
- GX
- GX2
- HX
Supporto statistiche SPAN
- Solo HX
Non c'è la CLI per controllare la velocità del policer , è hardcoded con 500 Kbps.
Limitazioni e restrizioni
Controllare le informazioni sulla versione, ad esempio la guida alla configurazione base di Cisco APIC, versione 6.2(x).
- Lo SPAN sulla CPU è supportato solo per lo SPAN basato su ACL, non per lo SPAN basato su porta. Ciò significa che SPAN su CPU non è supportato in modalità scala, ma solo in modalità filtro.
- Switch Cisco Nexus 9000 FX2 e versioni successive supportano la funzione SPAN-CPU
- Se la funzionalità è configurata su switch non supportati, viene generato un errore. Selezionare la scheda Faults (Errori) in System (Sistema) > Faults (Errori) nell'interfaccia grafica di APIC.
- Le porte fabric e le porte vPC nella foglia non sono supportate come interfaccia di origine della sessione SPAN-CPU. Per le porte vPC, utilizzare il tipo di percorso PC componente VPC come origine per switch anziché Canale porta virtuale.
- Sono supportati solo i canali delle porte di accesso e delle porte di accesso; la porta di accesso può essere una porta di livello 2 o 3.
- Multicast TX non supportato.
- In caso di condivisione dell'origine tra SPAN a sessione CPU e altre sessioni, il policer viene applicato a entrambe le sessioni. Pertanto, non è consigliabile condividere le origini di una sessione SPAN-CPU con altre sessioni.
Riepilogo configurazione
Come per la configurazione di SPAN locale, è possibile configurare:
- Un gruppo di origine con una porta di accesso come percorso di origine
- Un gruppo di destinazione in cui la destinazione è
sup-eth0
L'unica differenza con una tipica destinazione SPAN locale è selezionare sup-eth0 come interfaccia di destinazione.
Passaggio 1: Configurazione di SPAN sulla CPU nella GUI
Fare clic su Fabric > Access Policies > Troubleshooting > SPAN > SPAN Destination Groups (Policy di accesso > Risoluzione dei problemi > SPAN > Gruppi di destinazione SPAN).
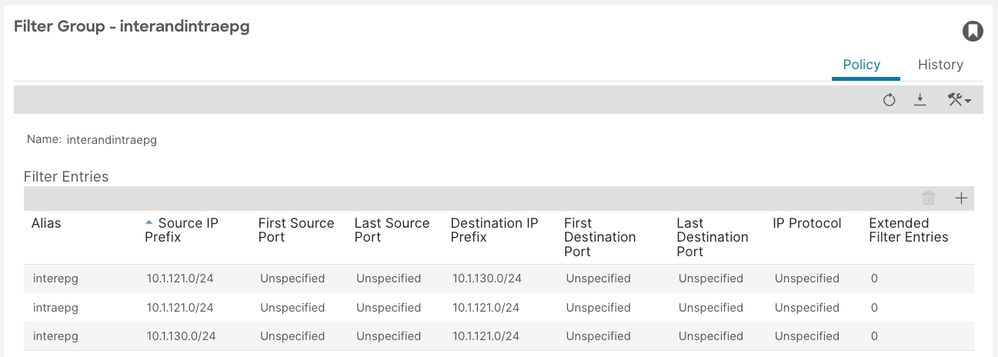
Estendi configurazione con informazioni su origine, destinazione e filtro:
Passaggio 2: Verificare la sessione SPAN sulla foglia
Come con qualsiasi configurazione SPAN, è possibile verificare le sessioni usando la CLI dello switch:
leaf103# show monitor session all
<snip>
 session 5
---------------
name : spansource_vpc_component
description : Span session 5
type : sup
scale-mode : filter
state : up (active)
mode : access
Filter Group : 4
source intf :
rx : [Po3, FG:4]
tx : [Po3, FG:4]
both : [Po3, FG:4]
source VLANs :
rx :
tx :
both :
filter VLANs : filter not specified
filter L3Outs : filter not specified
destination ports : sup-eth0
tx :
both :
filter VLANs : filter not specified
filter L3Outs : filter not specified
destination ports : sup-eth0
Passaggio 3: Verificare il filtro applicato
Verificare le voci di filtro programmate sullo switch foglia:
leaf103# show monitor filter 4
______________________________________________________________________________________________________________________________________________________________________________________________________________________________________
Filter name (id): interandintraepg (4)
Filter Entries:
Src IP                                          Dst IP                                          Src port        Dst port           Proto             dscp           dot1p               Routeable       tcpflags
------                                          ------                                          --------        --------           -----             ----           -----               ----------      ---------
10.1.121.0/24                                   10.1.130.0/24                                   -               -                  -                 -              -                   both
10.1.121.0/24                                   10.1.121.0/24                                   -               -                  -                 -              -                   both
10.1.130.0/24                                   10.1.121.0/24                                   -               -                  -                 -              -                   both
______________________________________________________________________________________________________________________________________________________________________________________________________________________________________
Passaggio 4: Verifica statistiche SPAN su HX
I contatori dei pacchetti con mirroring per sessione mostrano se il traffico corrisponde ed è in corso il mirroring. Solo switch per piattaforma HX.
aci-HX-leaf# vsh_lc
module-1# show platform internal hal span session all stats
SPAN hardware session id:30 asic:0 slice:0 packet counts:2557
SPAN hardware session id:31 asic:0 slice:0 packet counts:510634359
Passaggio 5: Acquisisci e decodifica il traffico SPAN'd sulla foglia
Una volta configurati, tutto il traffico corrispondente (ad esempio: L'ICMP tra le subnet che passano attraverso eth1/4) è SPAN'd per la CPU.
Dove vedere il traffico SPAN'd
- Il traffico dell'SPAN può essere acquisito usando tcpdump sull'interfaccia tahoe0.
-
Può essere decodificato e filtrato utilizzando lo script incorporato:
- /isan/utils/span_to_cpu_parser.py
Esempio di acquisizione e decodifica
L'esempio di acquisizione proviene da una configurazione diversa da quella mostrata nella sezione di configurazione
pod16-leaf3# tcpdump -xxxvi tahoe0 | python3 isan/utils/span_to_cpu_parser.py --decoder tahoe --verbose --payload
tcpdump: listening on tahoe0, link-type EN10MB (Ethernet), capture size 262144 bytes
Frame 9
Time: 1970-01-01T19:01:53.944622+00:00
ieth-extn:
sup_code=0x2b sup_qnum=0x6
<snipped>
icmp-request(8): id:0x7710, seq:0xf00
Payload:
Internal Header:
0x0000: 0101 0101 0101 0000 0000 0000 a00e 0000 ................
0x0010: 0404 0404 8889 0000 0000 ae00 0000 0006 ................
0x0020: 2b00 0000 fb00 0000 003f ffff ffc0 0000 +........?......
0x0030: 1000 0000 ....
Frame Data:
0x0000: 0022 bdf8 19ff acf2 c5f8 2e01 8100 0a6d .".............m
0x0010: 0800 4500 0054 ff89 0000 ff01 aec9 c0a8 ..E..T..........
0x0020: 7802 c0a8 1402 0800 a049 7710 0f00 114e x........Iw....N
0x0030: 5d69 7f67 0e00 cdab 0000 cdab 0000 cdab ]i.g............
0x0040: 0000 cdab 0000 cdab 0000 cdab 0000 cdab ................
0x0050: 0000 cdab 0000 cdab 0000 cdab ............
Salva output in PCAP
Potete salvare l'output decodificato in un file pcap utilizzando l'opzione —write:
pod16-leaf3# tcpdump -xxxvi tahoe0 | python3 /isan/utils/span_to_cpu_parser.py --decoder tahoe --write /data/techsupport/mualshei-SPAN-CPU.pcap
tcpdump: listening on tahoe0, link-type EN10MB (Ethernet), capture size 262144 bytes
^C
Bye!
659 packets captured
662 packets received by filter
0 packets dropped by kernel
Quindi rileggilo:
pod16-leaf3# tcpdump -r /data/techsupport/mualshei-SPAN-CPU.pcap
reading from file /data/techsupport/mualshei-SPAN-CPU.pcap, link-type EN10MB (Ethernet)
20:07:43.966489 IP truncated-ip - 10 bytes missing! 192.168.120.2 > 192.168.20.2: ICMP echo request, id 30480, seq 27905, length 64
20:07:43.966901 IP truncated-ip - 10 bytes missing! 192.168.20.2 > 192.168.120.2: ICMP echo reply, id 30480, seq 27905, length 64
20:07:44.966505 IP truncated-ip - 10 bytes missing! 192.168.120.2 > 192.168.20.2: ICMP echo request, id 30480, seq 28161, length 64
20:07:44.966843 IP truncated-ip - 10 bytes missing! 192.168.20.2 > 192.168.120.2: ICMP echo reply, id 30480, seq 28161, length 64
Problemi
- Sessione SPAN non attiva / "no-oper-src-dst": Verificare che l'interfaccia di origine sia operativa, che la piattaforma supporti la funzione SPAN su CPU e che l'origine sia supportata
- Errore PathEp di destinazione non disponibile: Verificare che gli switch APIC e foglia siano entrambi su versioni che supportano questa funzione e accertarsi che la piattaforma supporti la funzione SPAN sulla CPU
- Nessun pacchetto osservato su tahoe0: Verificare che lo stato della sessione sia attivo (attivo), che il filtro sia corretto e che il traffico corrisponda, che si stia utilizzando la modalità filtro e che la destinazione sia configurata come
sup-eth0e che la sessione sia SPAN di accesso locale (non spine / non fabric / non origine vPC)
Quali sono i requisiti del dispositivo di destinazione SPAN?
È sufficiente eseguire un'applicazione di acquisizione dei pacchetti come quella tcpdump, wireshark. Non è necessario configurare la sessione di destinazione ERSPAN o altro.
Per ERSPAN
Assicurarsi di eseguire uno strumento di acquisizione sull'interfaccia con l'IP di destinazione per ERSPAN, poiché i pacchetti SPAN vengono inoltrati all'IP di destinazione.
Il pacchetto ricevuto è incapsulato con un'intestazione GRE. Consultare questa sezione "Come leggere i dati ERSPAN" su come decodificare l'intestazione GRE ERSPAN.
Per Local SPAN
Assicurarsi di eseguire uno strumento di acquisizione sull'interfaccia che si connette all'interfaccia di destinazione SPAN su ACI Leaf.
Nell'interfaccia vengono ricevuti pacchetti non elaborati. non è necessario trattare con l'intestazione ERSPAN.
Come leggere i dati ERSPAN
Versione ERSPAN (tipo)
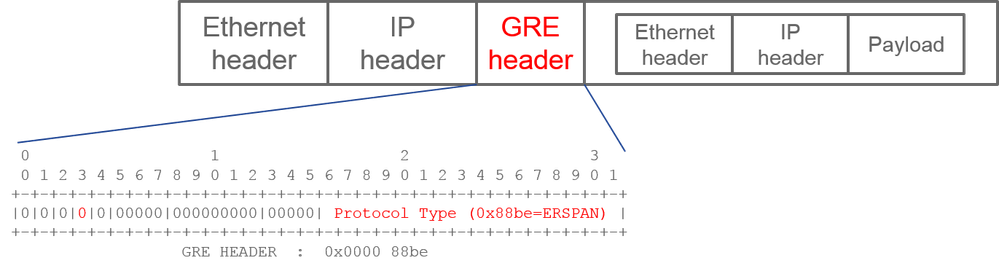
ERSPAN incapsula i pacchetti copiati per inoltrarli alla destinazione remota. GRE viene usato per questo incapsulamento. Il tipo di protocollo per ERSPAN sull'intestazione GRE è 0x88be.
Nel documento della Internet Engineering Task Force (IETF), la versione ERSPAN è descritta come tipo anziché versione.
Esistono tre tipi di ERSPAN. I, II e III. Il tipo ERSPAN è menzionato in questa bozza RFC. Inoltre, questa RFC1701 del GRE può essere utile per comprendere anche ciascun tipo ERSPAN.
Di seguito viene riportato il formato di ciascun tipo di pacchetto:
ERSPAN tipo I (utilizzato da Broadcom Trident 2)
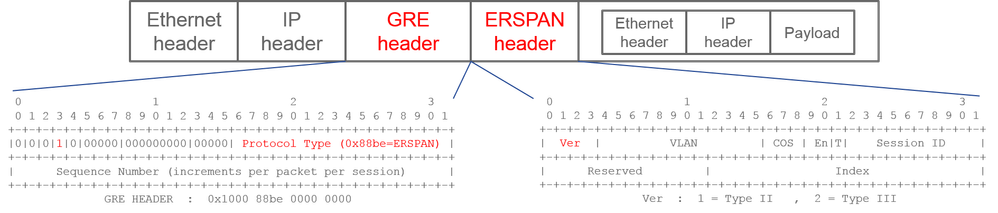
Il tipo I non utilizza il campo della sequenza nell'intestazione GRE. Non utilizza nemmeno l'intestazione ERSPAN che deve essere sostituita dall'intestazione GRE se si tratta di ERSPAN di tipo II e III. Broadcom Trident 2 supporta solo questo ERSPAN di tipo I.
ERSPAN tipo II o III
Se il campo della sequenza è attivato dal bit S, deve essere ERSPAN tipo II o III. Il campo della versione nell'intestazione ERSPAN identifica il tipo ERSPAN. In ACI, il tipo III non è supportato a partire dal 20/03/2016.
Se un gruppo di origini SPAN per Access o Tenant SPAN ha origini sia su nodi di prima generazione che su nodi di seconda generazione, la destinazione ERSPAN riceve entrambi i pacchetti ERSPAN di tipo I e II da ciascuna generazione di nodi. Tuttavia, Wireshark può decodificare solo uno dei tipi ERSPAN alla volta. Per impostazione predefinita, decodifica solo ERSPAN di tipo II. Se si attiva la decodifica di ERSPAN di tipo I, Wireshark non decodifica ERSPAN di tipo II. Vedere la sezione successiva su come decodificare ERSPAN Type I su Wireshark.
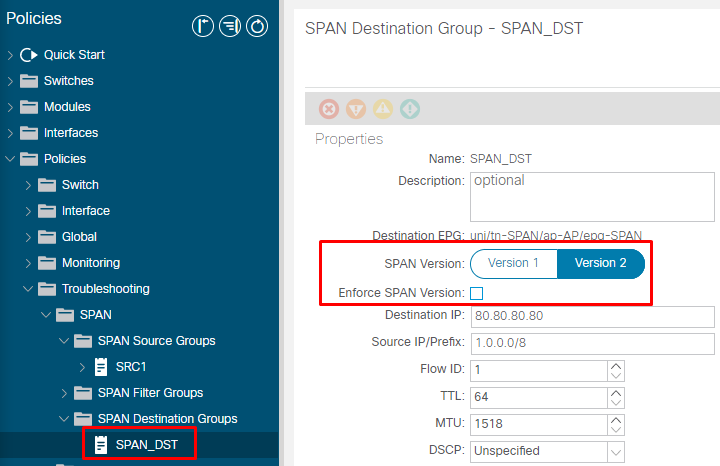
Per evitare questo tipo di problema, è possibile configurare il tipo ERSPAN su un gruppo di destinazione SPAN.
- SPAN versione 1 o versione 2: Si riferisce all'ERSPAN di tipo I o II
- Applica versione SPAN (selezionata o deselezionata): In questo modo viene stabilito se la sessione SPAN deve avere esito negativo nel caso in cui il tipo ERSPAN configurato non sia supportato nell'hardware del nodo di origine.
Per impostazione predefinita, la versione SPAN è la versione 2 e l'opzione Applica versione SPAN è deselezionata. Ciò significa che se il nodo di origine è di seconda generazione o successiva e supporta ERSPAN di tipo II, verrà generato ERSPAN con tipo II. Se il nodo di origine è di prima generazione e non supporta ERSPAN di tipo II (ad eccezione di Fabric SPAN), viene ripristinato il tipo I poiché l'opzione Applica versione SPAN non è selezionata. Di conseguenza, la destinazione ERSPAN riceve un tipo misto di ERSPAN.
In questa tabella viene illustrata ogni combinazione di Access e Tenant SPAN.
| Versione SPAN |
Imponi versione SPAN |
nodo di origine di prima generazione |
nodo di origine di seconda generazione |
| Versione 2 |
Deselezionato |
Utilizza tipo I |
Utilizza Type II |
| Versione 2 |
Controllato |
Non riuscito |
Utilizza Type II |
| Versione 1 |
Deselezionato |
Utilizza tipo I |
Utilizza tipo I |
| Versione 1 |
Controllato |
Utilizza tipo I |
Utilizza tipo I |
Esempio di dati ERSPAN
ERSPAN (Tenant SPAN/Access SPAN)
I pacchetti devono essere decodificati perché sono incapsulati da ERSPAN tipo I. Questa operazione può essere effettuata con Wireshark. Consultare la sezione "Come decodificare ERSPAN tipo 1".
Dettagli del pacchetto catturato (ERSPAN tipo I)
ERSPAN (Fabric SPAN)
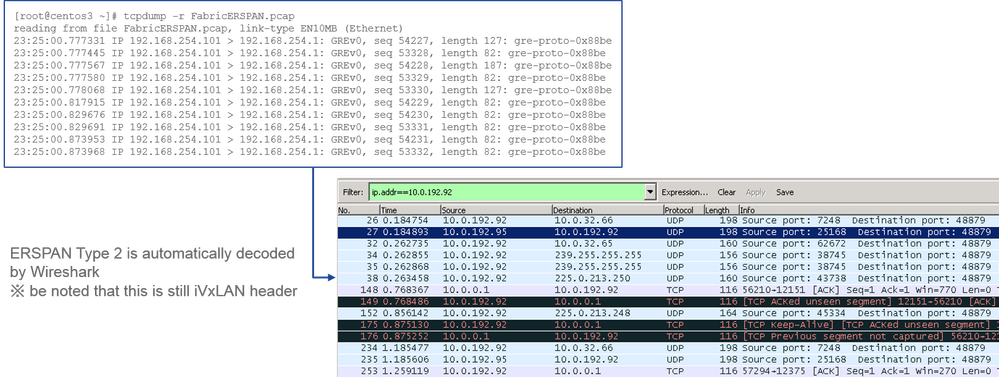
Wireshark decodifica automaticamente ERSPAN Tipo II. Tuttavia, è ancora incapsulato dall'intestazione iVxLAN.
Per impostazione predefinita, Wireshark non riconosce l'intestazione iVxLAN in quanto è un'intestazione interna ACI. Fare riferimento a Come decodificare l'intestazione VLAN.
Dettagli del pacchetto catturato (ERSPAN tipo II)
Come decodificare ERSPAN Tipo I
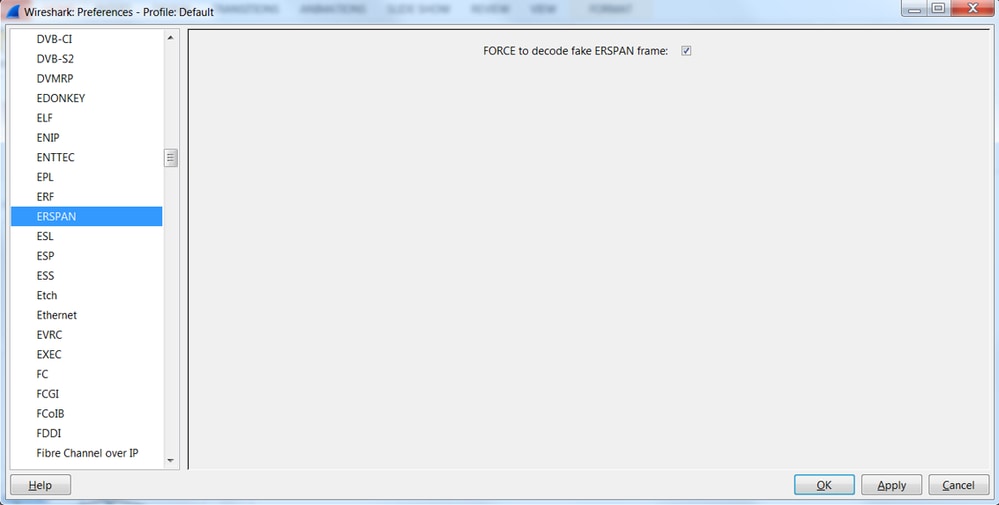
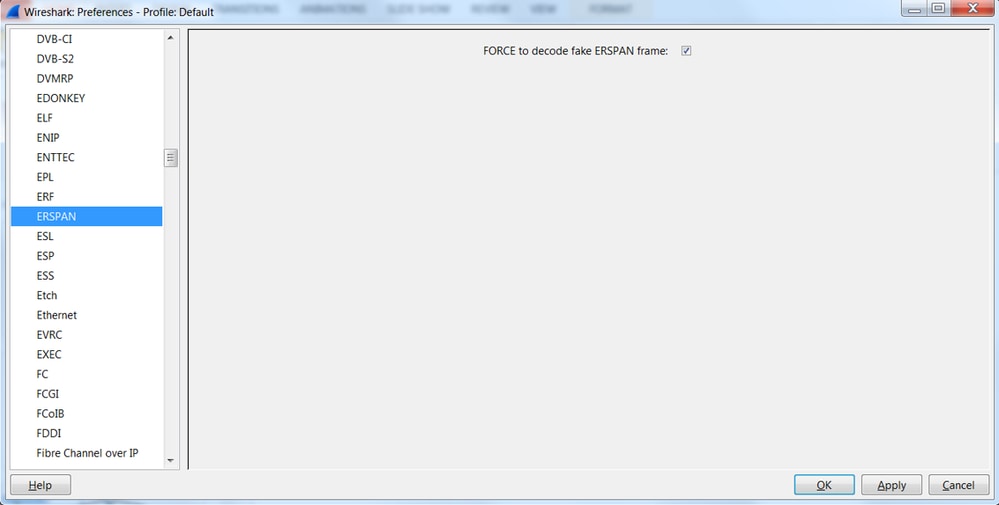
Opzione 1. Passare a Modifica > Preferenza > Protocolli > ERSPAN e selezionare FORCE per decodificare il frame ERSPAN falso.
- Wireshark (interfaccia)
- Tshark (versione CLI di Wireshark):
user1@linux# tshark -f 'proto GRE' -nV -i eth0 -o erspan.fake_erspan:true
Nota: Assicurarsi di disattivare questa opzione quando si legge ERSPAN tipo II o III.
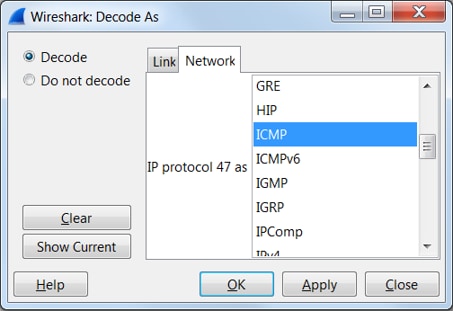
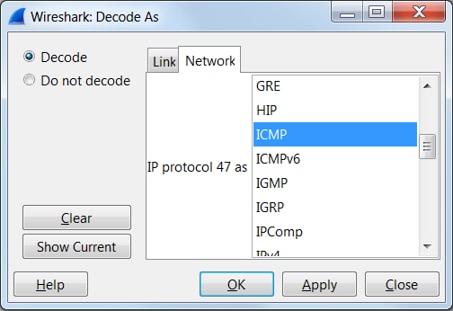
Opzione 2. Passare a Decode As > Network > ICMP (if it’s ICMP).
Come decodificare l'intestazione VLAN
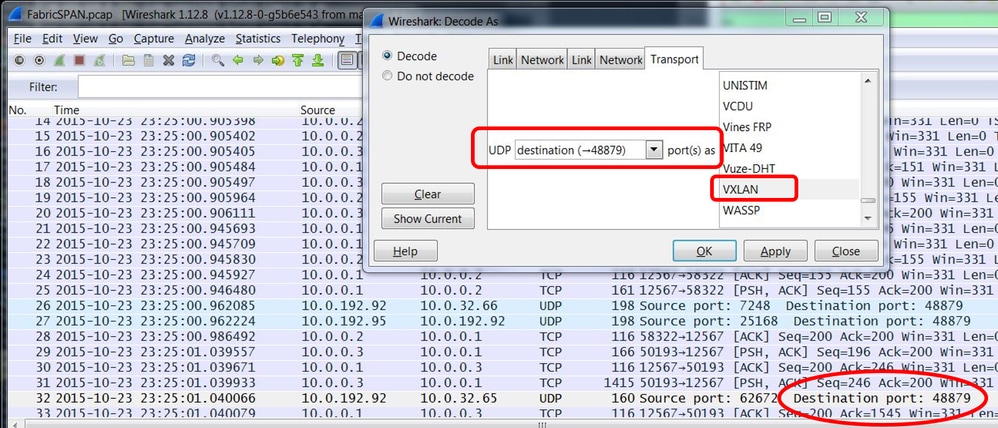
L'intestazione ViXLAN utilizza la porta di destinazione 4879. Pertanto, è possibile decodificare l'intestazione ViXLAN e la VxLAN se si configura la porta di destinazione UDP 4879 come VxLAN su Wireshark.
- Accertarsi di selezionare prima i pacchetti incapsulati VLAN.
- Selezionare Analizza > Decodifica come > Trasporto > destinazione UDP (4879) > VxLAN.
- E quindi Applica.
Nota: Sono presenti pacchetti di comunicazione tra APIC su porte Fabric. Questi pacchetti non sono incapsulati dall'intestazione ViXLAN.
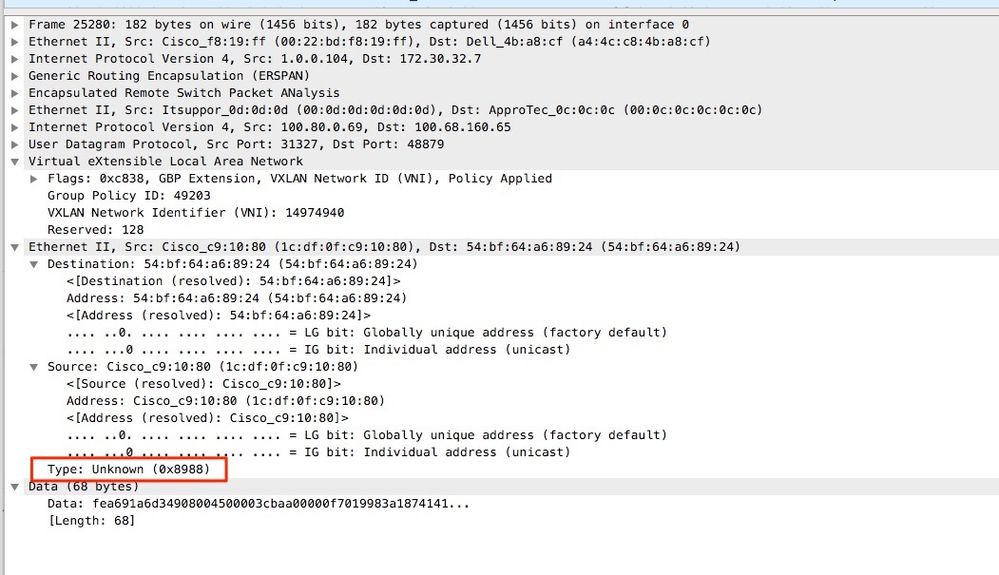
Quando si esegue un'acquisizione erspan su una rete utente con protocollo PTP (Precision Time Protocol), a volte si rileva che Wireshark non interpreta i dati a causa di un ethertype sconosciuto all'interno dell'encap GRE (0x8988). 0x8988 è l'ethertype del tag time inserito nei pacchetti del datapane quando PTP è abilitato. Decodificare l'ethertype 0x8988 come "Cisco tag" per esporre i dettagli del pacchetto.
Cronologia delle revisioni
| Revisione | Data di pubblicazione | Commenti |
|---|---|---|
3.0 |
07-Oct-2026
|
Riformattazione |
2.0 |
06-Aug-2024
|
Rinominato per includere il tag MDF aggiornato 'follow'Removed 'Call-to-Action' |
1.0 |
01-Feb-2023
|
Versione iniziale |

 Feedback
