Configura limitazione tenant Microsoft 365 su SWA
Introduzione
In questo documento viene descritto il processo di configurazione di Restrizione tenant Microsoft 365 in Secure Web Appliance (SWA).
Prerequisiti
Requisiti
Cisco raccomanda la conoscenza dei seguenti argomenti:
- Accesso all'interfaccia grafica utente (GUI) del SWA
- i privilegi amministrativi per l'SWA.
- Conoscenza dell'amministrazione della SWA.
Componenti usati
Il documento può essere consultato per tutte le versioni software o hardware.
Le informazioni discusse in questo documento fanno riferimento a dispositivi usati in uno specifico ambiente di emulazione. Su tutti i dispositivi menzionati nel documento la configurazione è stata ripristinata ai valori predefiniti. Se la rete è operativa, valutare attentamente eventuali conseguenze derivanti dall'uso dei comandi.
Procedura di configurazione
| Passaggio 1. Creare una categoria URL personalizzata per il sito Web. |
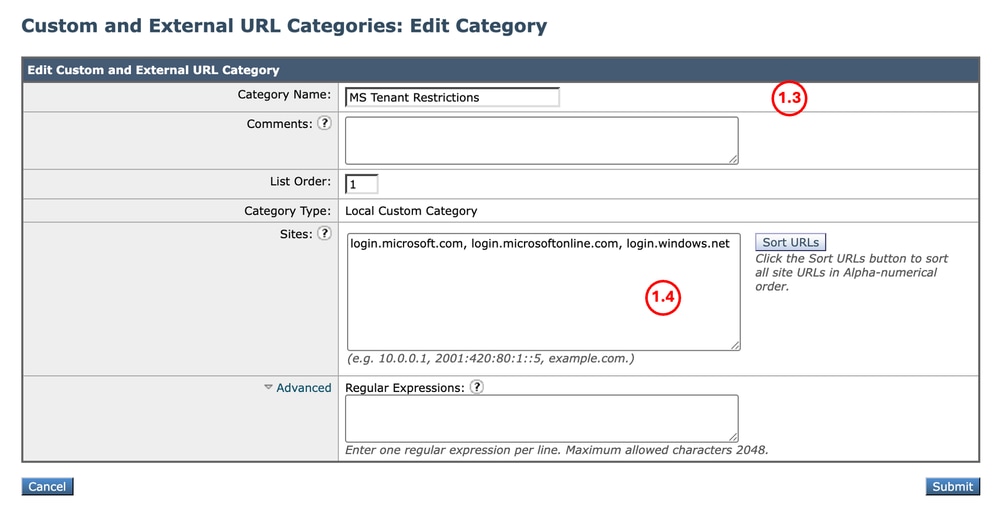
Passaggio 1.1. Dalla GUI, passare a Web Security Manager e scegliere Categorie URL personalizzate ed esterne. Passaggio 1.2. Fare clic su Add Category per creare una nuova categoria di URL personalizzati. Passaggio 1.3. Inserire il nome della nuova categoria. Passaggio 1.4. Definire gli URL nella sezione Siti: Passaggio 1.5. Sottomettere le modifiche.
|
| Passaggio 2. Decriptare il traffico. |
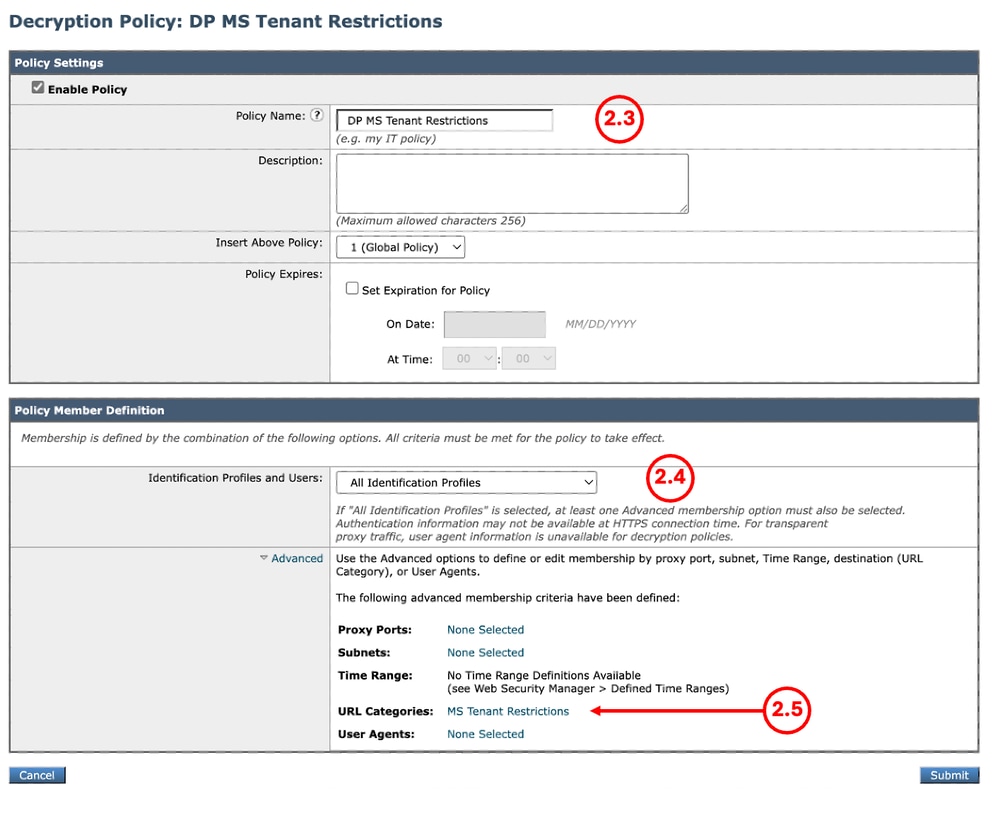
Passaggio 2.1. Dalla GUI, selezionare Web Security Manager, quindi selezionare Decryption Policies (Criteri di decrittografia). Passaggio 2.2. Fare clic su Aggiungi criterio. Passaggio 2.3. Immettere il nome del criterio. Passaggio 2.4. Selezionare il profilo di identificazione da applicare al criterio. Passaggio 2.5. Dalla sezione Definizione membro criterio, fare clic su URL Categories (Categorie URL) per aggiungere la categoria URL personalizzata. Passaggio 2.6. Selezionare la categoria URL creata nel Passaggio 1. Passaggio 2.7. Fare clic su Sottometti.
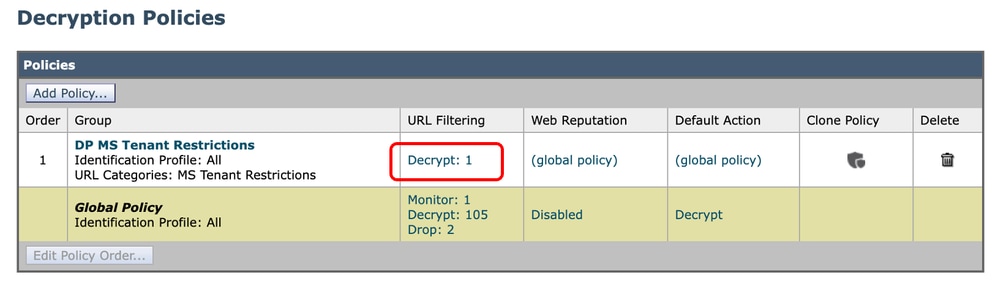
Passaggio 2.8. Nella pagina Criteri di decrittografia, fare clic sul collegamento da Filtro URL creato nel Passaggio 1.
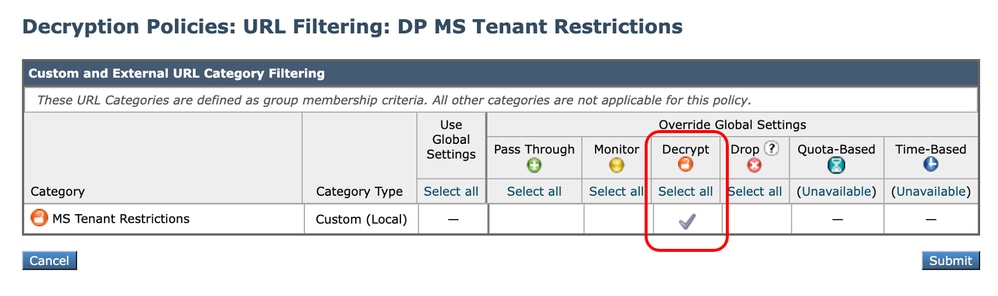
Passaggio 2.9. Selezionare Decrittografa come azione per Categoria URL personalizzato. Passaggio 2.10. Fare clic su Sottometti.
|
| Passaggio 3. Creazione del profilo HTTP ReWrite. |
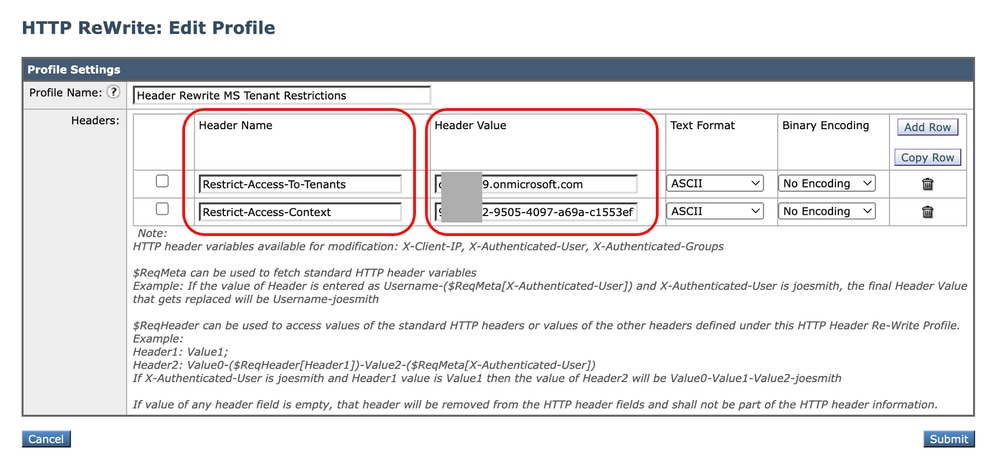
Passaggio 3.1. Dalla GUI, passare a Web Security Manager e scegliere HTTP ReWrite Profiles. Passaggio 3.2. Fare clic su Aggiungi profilo. Passaggio 3.3. Inserire il nome del nuovo profilo. Passaggio 3.4. Utilizzare Restrict-Access-To-Tenants per il primo nome intestazione. Passaggio 3.5. Per l'impostazione Restrict-Access-To-Tenants, utilizzare il valore <elenco tenant consentiti>, che deve essere un elenco separato da virgole dei tenant a cui gli utenti possono accedere. Passaggio 3.6. Fare clic su Aggiungi riga. Passaggio 3.7. Utilizzare Restrict-Access-Context come secondo nome intestazione. Passaggio 3.8. Per l'impostazione Restrict-Access-Context, utilizzare il valore di un singolo ID directory per specificare il tenant che definisce le restrizioni tenant. Passaggio 3.9. Fare clic su Sottometti.
|
| Passaggio 4. Creare i criteri di accesso. |
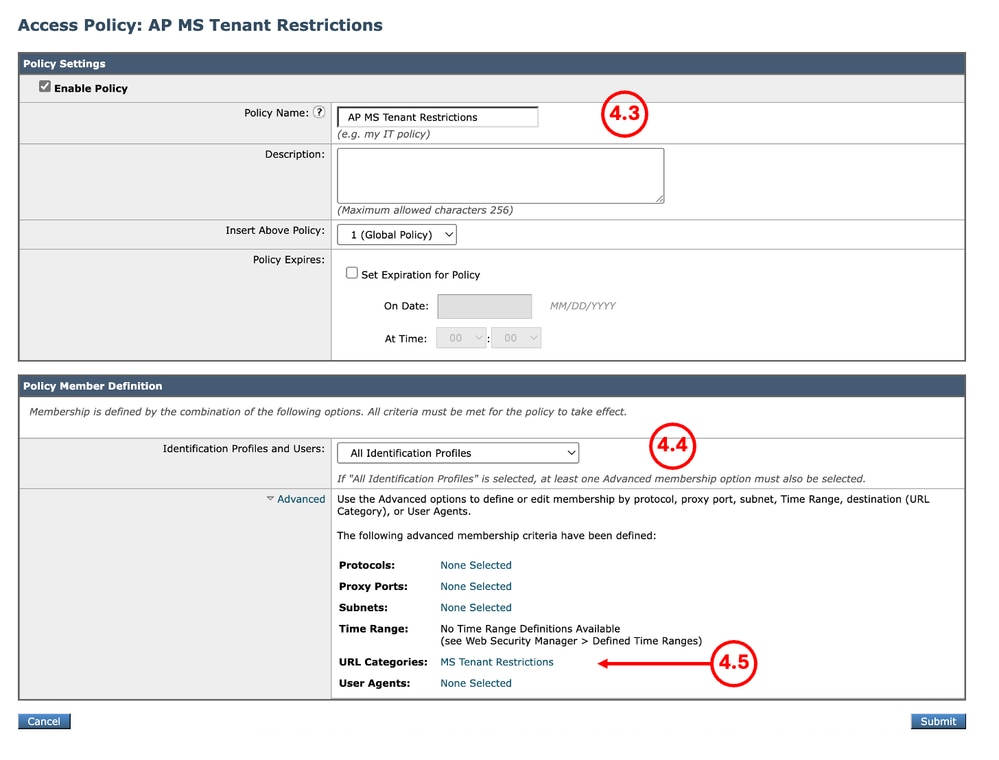
Passaggio 4.1. Dalla GUI, passare a Web Security Manager e scegliere Access Policies (Policy di accesso). Passaggio 4.2. Fare clic su Aggiungi criterio. Passaggio 4.3. Inserire il nome del criterio. Passaggio 4.4. Selezionare il profilo di identificazione da applicare al criterio. Passaggio 4.5. Dalla sezione Definizione membri dei criteri, fare clic sui collegamenti Categorie URL per aggiungere la categoria URL personalizzata. Passaggio 4.6. Selezionare la categoria dell'URL creata nel Passaggio 1. Passaggio 4.7. Fare clic su Sottometti.
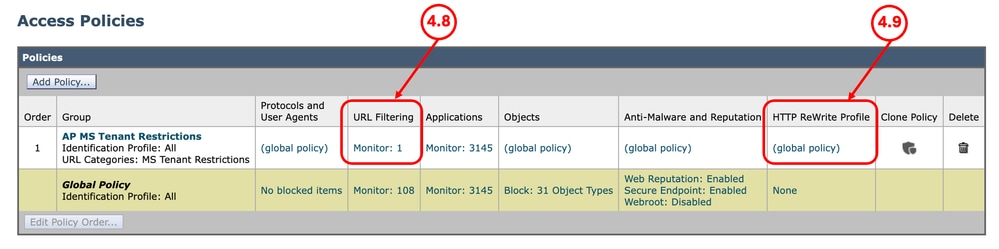
Passaggio 4.8. Nella pagina Criteri di accesso, verificare che l'azione del filtro URL sia impostata su Monitoraggio. Passaggio 4.9. Fare clic sul collegamento in Profilo di riscrittura HTTP per aggiungere il profilo di intestazione HTTP al criterio.
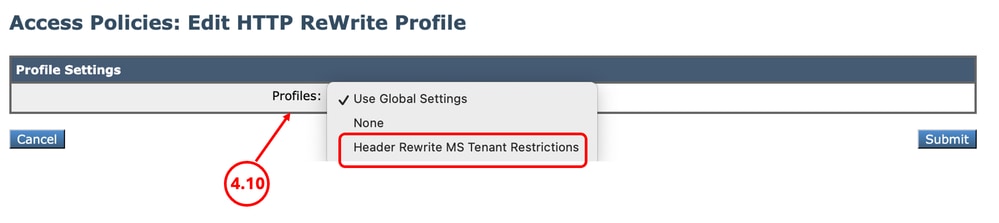
Passaggio 4.10. Scegliere i profili di riscrittura HTTP, creati nel passaggio 3.
Passaggio 4.11. Fare clic su Sottometti. Passaggio 4.12. Esecuzione del commit delle modifiche. |
Report e log
Log
È possibile aggiungere un campo personalizzato ai log degli accessi o ai log W3C per visualizzare il nome del profilo di riscrittura dell'intestazione HTTP.
| Identificatore formato nei log degli accessi | Campo di log nei log W3C | Descrizione |
| %] | x-http-rewrite-profile-name | Nome profilo di riscrittura intestazione HTTP. |
Creazione di report
È possibile generare un report di verifica Web per visualizzare i report del traffico in base al nome dei criteri di accesso.
Per generare i rapporti, effettuare le operazioni riportate di seguito.
Passaggio 1. Dalla GUI, selezionare Reporting e scegliere Web Tracking.
Passaggio 2. Scegliere l'intervallo di tempo desiderato.
Passaggio 3. Fare clic sul collegamento Avanzate per cercare le transazioni utilizzando criteri avanzati.
Passaggio 4. Nella sezione Criterio selezionare Filtra per criterio e digitare il nome del criterio di accesso creato in precedenza.
Passaggio 5. Fare clic su Cerca per esaminare il report.
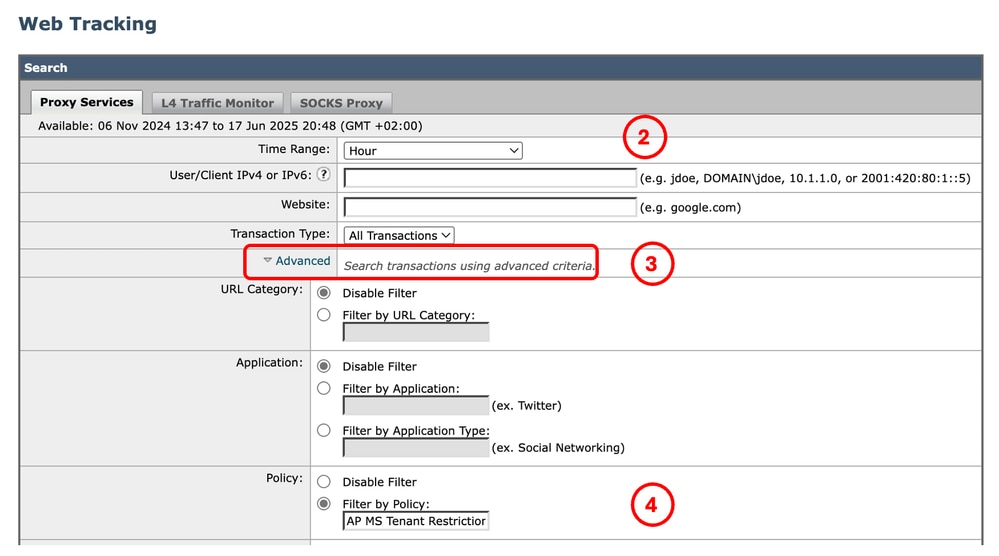 Immagine - Report di verifica Web
Informazioni correlate
- Guida per l'utente di AsyncOS 15.2 per Cisco Secure Web Appliance
- Guida all'installazione di Cisco Secure Email e Web Virtual Appliance
- Configurazione di categorie URL personalizzate in Secure Web Appliance - Cisco
-
Configura certificato di decrittografia in Appliance Web sicura
-
Configurazione dei log di push SCP in Secure Web Appliance con Microsoft Server
-
Abilita canale/video YouTube specifico e blocca resto di YouTube in SWA
-
Informazioni sul formato HTTPS Accesslog in Secure Web Appliance
-
Ignora traffico aggiornamenti Microsoft in Secure Web Appliance
Cronologia delle revisioni
| Revisione | Data di pubblicazione | Commenti |
|---|---|---|
2.0 |
21-Oct-2026
|
Nuova certificazione - Formattazione aggiornata |
1.0 |
26-Jun-2025
|
Versione iniziale |

 Feedback
