Configurazione dell'autenticazione a due fattori SWA con ISE RADIUS
Introduzione
In questo documento viene descritto come configurare l'autenticazione di secondo fattore su Secure Web Appliance con Cisco ISE® come server RADIUS.
Prerequisiti
Requisiti
Cisco raccomanda la conoscenza dei seguenti argomenti:
- Conoscenze base di RADIUS
- Conoscenze base di SWA
- Conoscenza della configurazione dei criteri di autenticazione e autorizzazione su Cisco Identity Service Engine (ISE)
Cisco consiglia inoltre di:
- Versioni compatibili di WSA e ISE
- L'ISE è integrata in Active Directory o LDAP
- Accesso all'amministrazione di Secure Web Appliance (SWA) e Cisco Identity Service Engine (ISE)
- Active Directory o LDAP è configurato con un nome utente 'Admin' per autenticare l'account 'Admin' predefinito SWA
Componenti usati
Le informazioni fornite in questo documento si basano sulle seguenti versioni software:
- ISE 3.0.0
- SWA 14.0.2-012
Le informazioni discusse in questo documento fanno riferimento a dispositivi usati in uno specifico ambiente di emulazione. Su tutti i dispositivi menzionati nel documento la configurazione è stata ripristinata ai valori predefiniti. Se la rete è operativa, valutare attentamente eventuali conseguenze derivanti dall'uso dei comandi.
Premesse
Quando si abilita l'autenticazione di secondo fattore per gli utenti amministrativi su SWA, il dispositivo verifica le credenziali dell'utente con il server RADIUS una seconda volta dopo aver verificato le credenziali configurate in SWA.
Topologia della rete
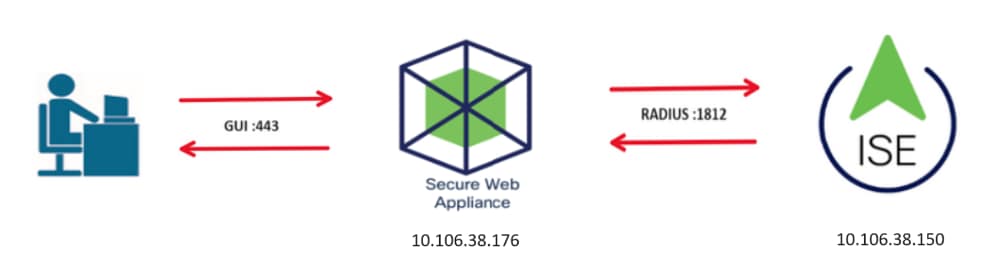 Immagine - Diagramma della topologia di rete
Gli utenti con privilegi amministrativi accedono a SWA sulla porta 443 con le proprie credenziali e SWA verifica le credenziali con il server RADIUS per l'autenticazione del secondo fattore.
Procedura di configurazione
Configurazione di ISE
1. Aggiungere un nuovo dispositivo di rete e selezionare Amministrazione > Risorse di rete > Dispositivi di rete > +Aggiungi.
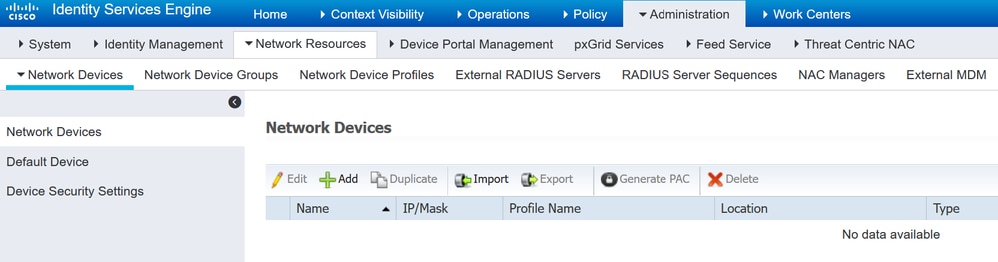 Aggiungi SWA come dispositivo di rete in ISE
2. Configurare il dispositivo di rete in ISE
2.1. Assegnare un Nome all'oggetto dispositivo di rete.
2.2. Inserire l'indirizzo IP SWA.
2.3. Selezionare la casella di controllo RADIUS.
2.4. Definire un segreto condiviso.

Nota: La stessa chiave deve essere utilizzata successivamente per configurare l'SWA.
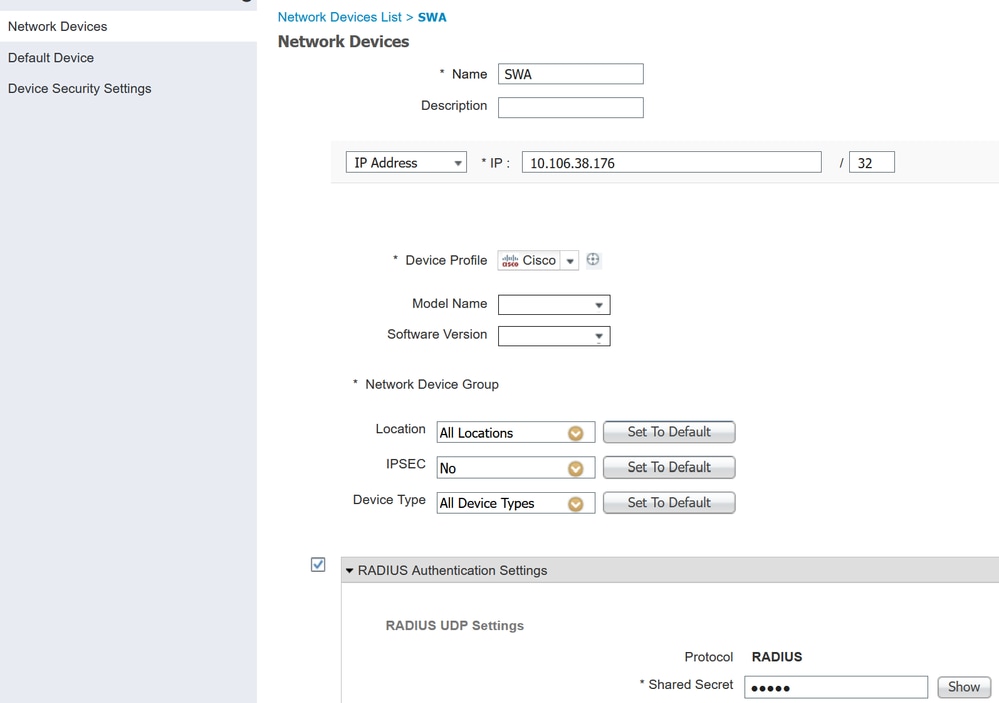 Configurazione della chiave condivisa del dispositivo di rete SWA
2.5. Fare clic su Invia.
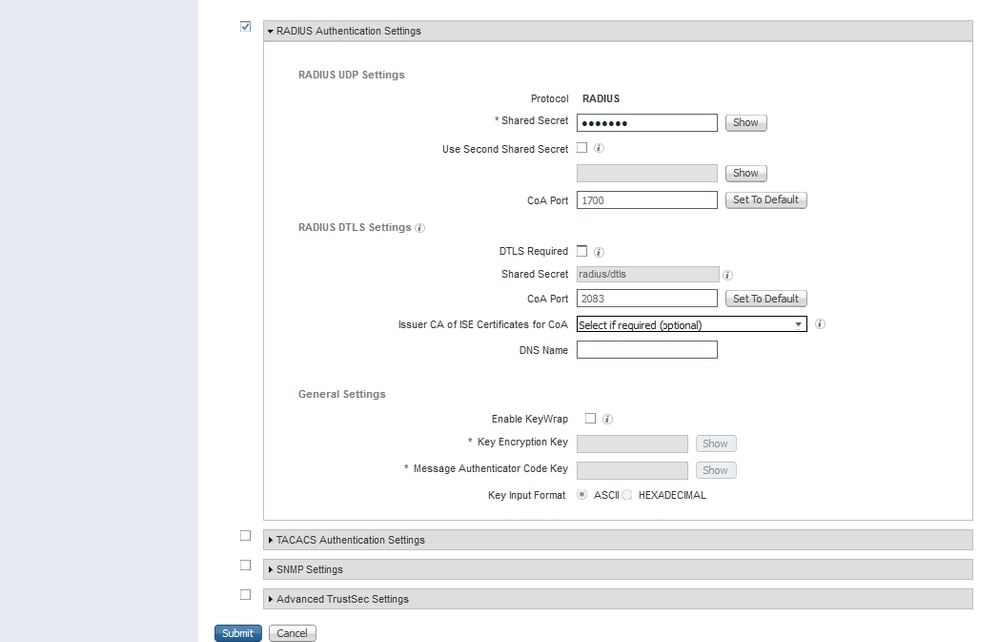 Invia configurazione dispositivo di rete
3. È necessario creare utenti di accesso alla rete corrispondenti al nome utente configurato in SWA. Passare a Amministrazione > Gestione delle identità > Identità > +Aggiungi.
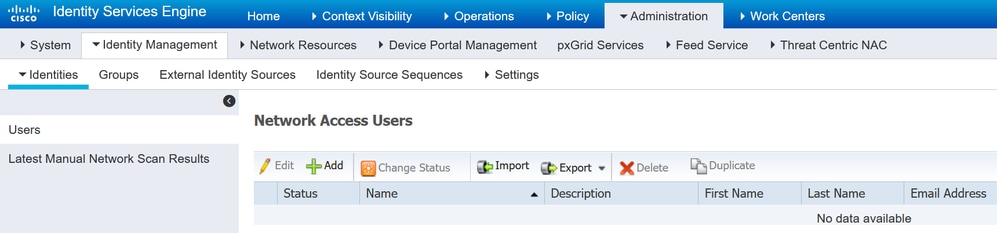 Aggiungi utenti locali in ISE
3.1. Assegnare un nome.
3.2. (Facoltativo) Immettere l'indirizzo e-mail dell'utente.
3.3 Impostazione della password.
3.4. Fare clic su Salva.
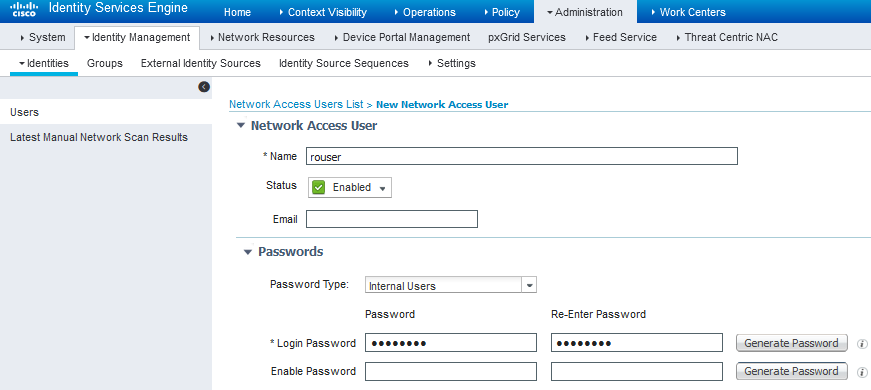 Aggiungere un utente locale ad ISE
4. Creare un set di criteri corrispondente all'indirizzo IP SWA. In questo modo si impedisce l'accesso ad altre periferiche con queste credenziali utente.
4.1. Passare a Criterio > Set di criteri e fare clic sull'icona + posizionata nell'angolo superiore sinistro.
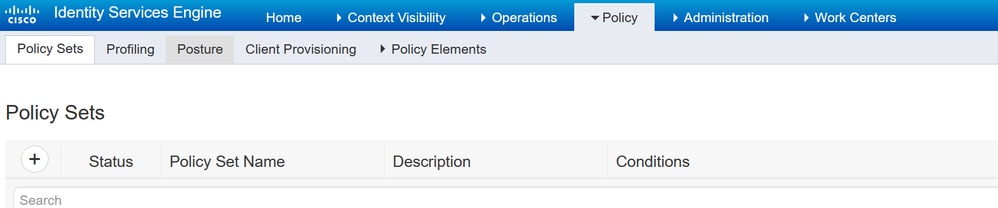 Aggiungi set di criteri in ISE
4.2. Una nuova riga viene posizionata in cima ai set di criteri. Immettere un nome per il nuovo criterio.
4.3. Aggiungere una condizione affinché l'attributo RADIUS NAS-IP-Address corrisponda all'indirizzo IP SWA.
4.4. Fare clic su Usa per mantenere le modifiche e uscire dall'editor.
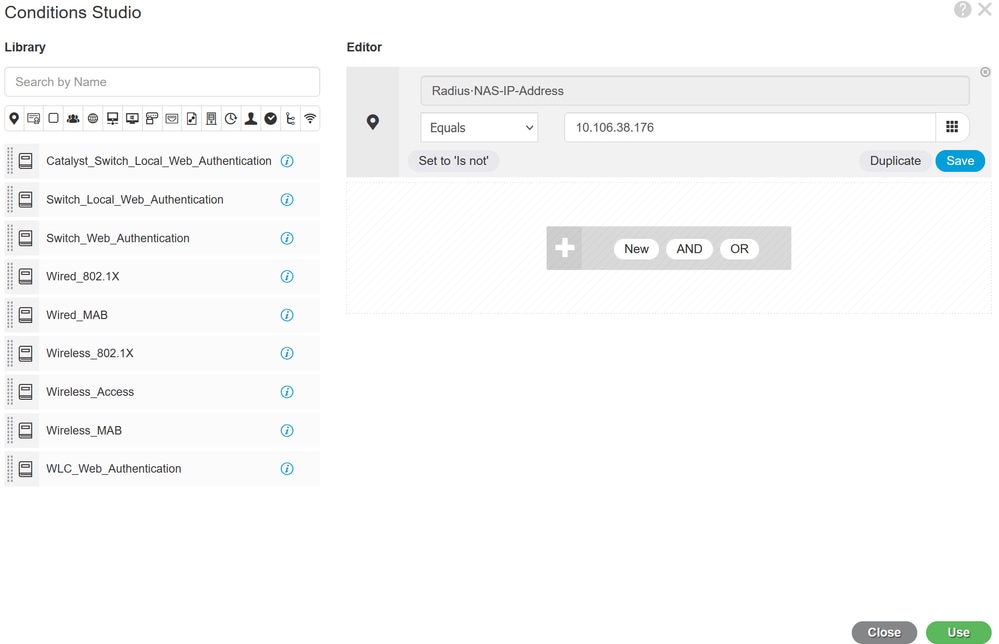 Aggiungi criterio per mappare il dispositivo di rete SWA
4.5. Fare clic su Salva.
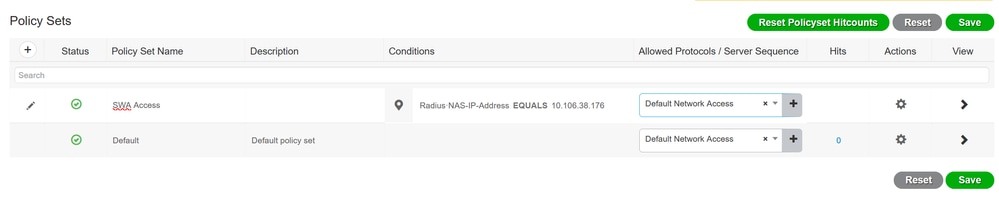 Salvataggio criteri
Nota: In questo esempio viene utilizzato l'elenco Protocolli di accesso alla rete predefiniti. È possibile creare un nuovo elenco e restringerlo in base alle esigenze.
5. Per visualizzare i nuovi set di criteri, fare clic sull'icona > nella colonna Visualizza.
5.1. Espandere il menu Criteri di autorizzazione e fare clic sull'icona + per aggiungere una nuova regola che consenta l'accesso a tutti gli utenti autenticati.
5.2. Inserire un nome.
5.3. Impostare le condizioni in modo che corrispondano all'accesso alla rete del dizionario con attributo AuthenticationStatus uguale a AuthenticationPassed e fare clic su Utilizza.
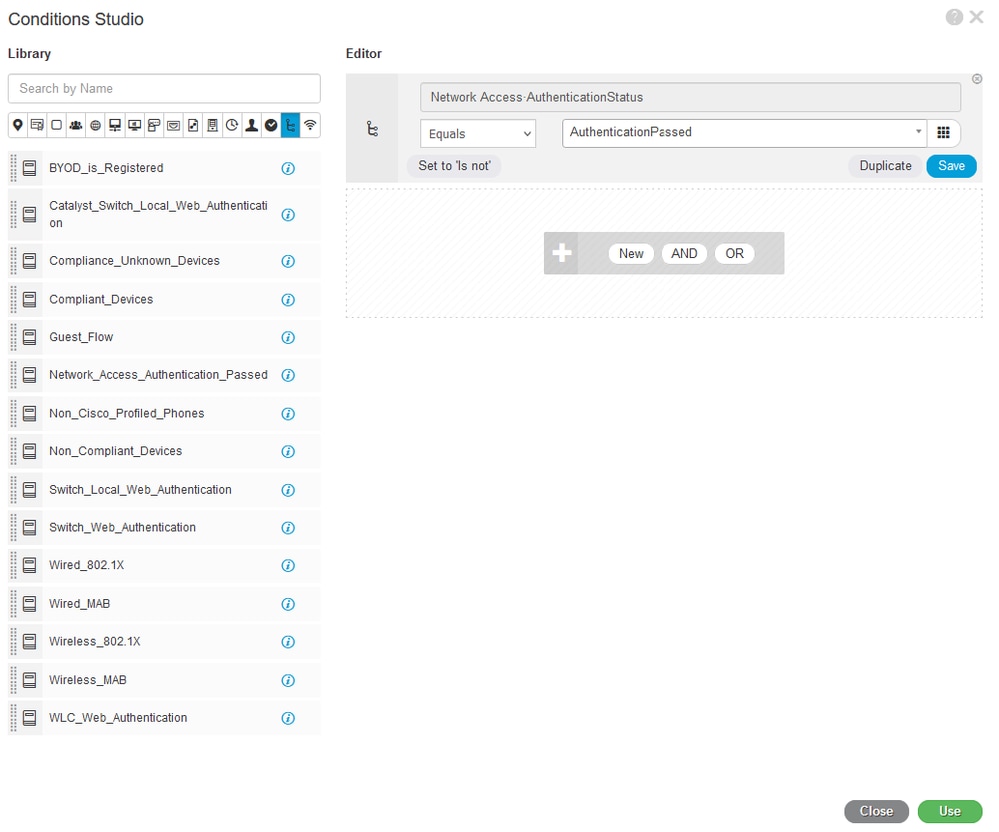 Seleziona condizione di autorizzazione
6. Impostare il valore predefinito di PermitAccess come profilo di autorizzazione e fare clic su Salva.
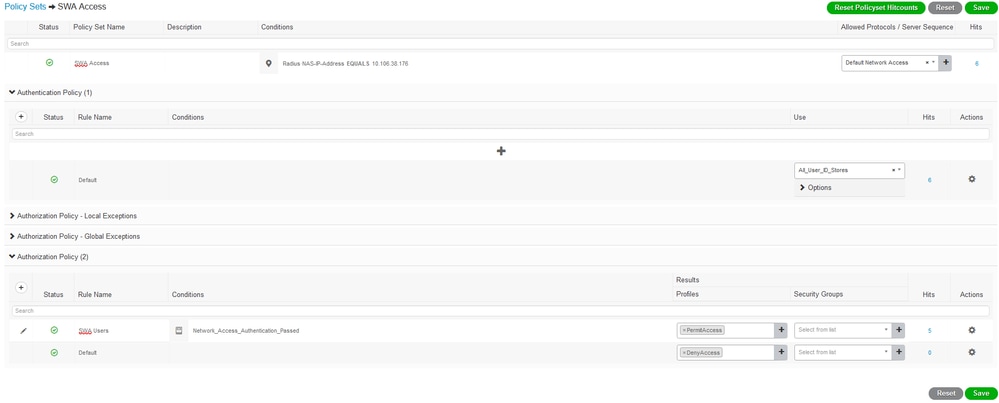 Seleziona profilo di autorizzazione
Configurazione SWA
1. Dalla GUI SWA, passare a System Administration (Amministrazione sistema) e scegliere Users (Utenti).
2. Fare clic su Enable (Abilita) in Second Factor Authentication Settings (Impostazioni seconda autenticazione).
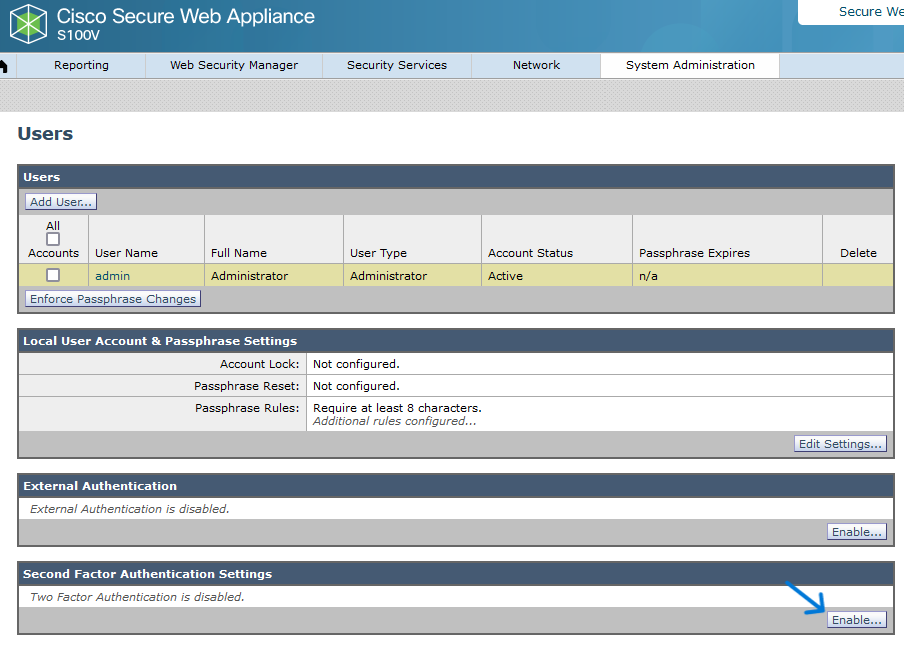 Abilitazione di Second Factor Authentication in SWA
3. Immettere l'indirizzo IP dell'ISE nel campo RADIUS Server Hostname e immettere il segreto condiviso configurato nel passaggio 2 della configurazione ISE.
4. Selezionare i ruoli predefiniti che si desidera abilitare per l'applicazione del secondo fattore.

Attenzione: Se si abilita l'autenticazione di secondo fattore in SWA, l'account Admin predefinito viene abilitato anche per l'applicazione di secondo fattore. Per autenticare le credenziali Admin è necessario integrare ISE con LDAP o Active Directory (AD), in quanto ISE non consente di configurare Admin come utente di accesso alla rete.
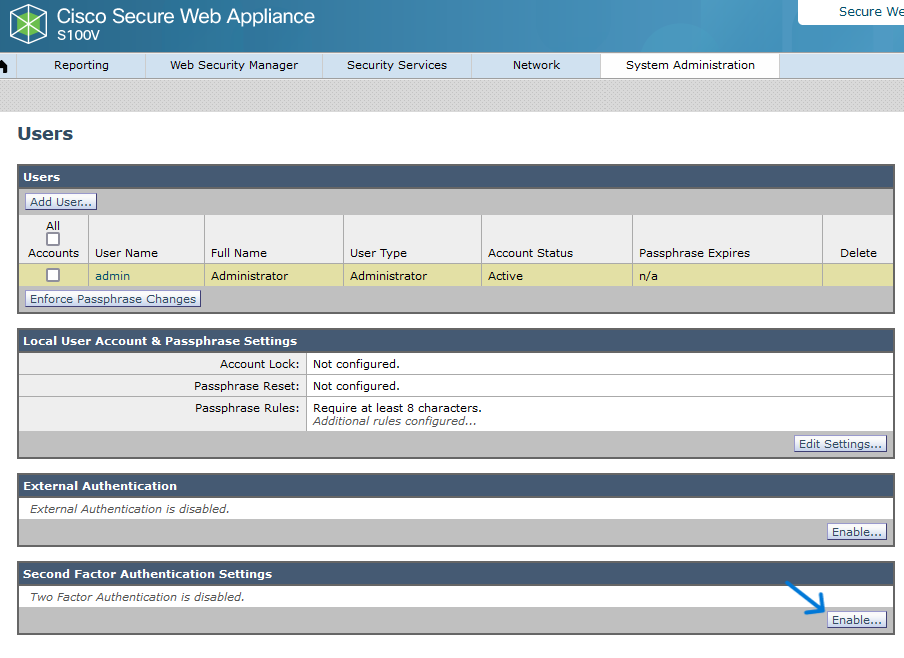 Abilitazione di Second Factor Authentication in SWA
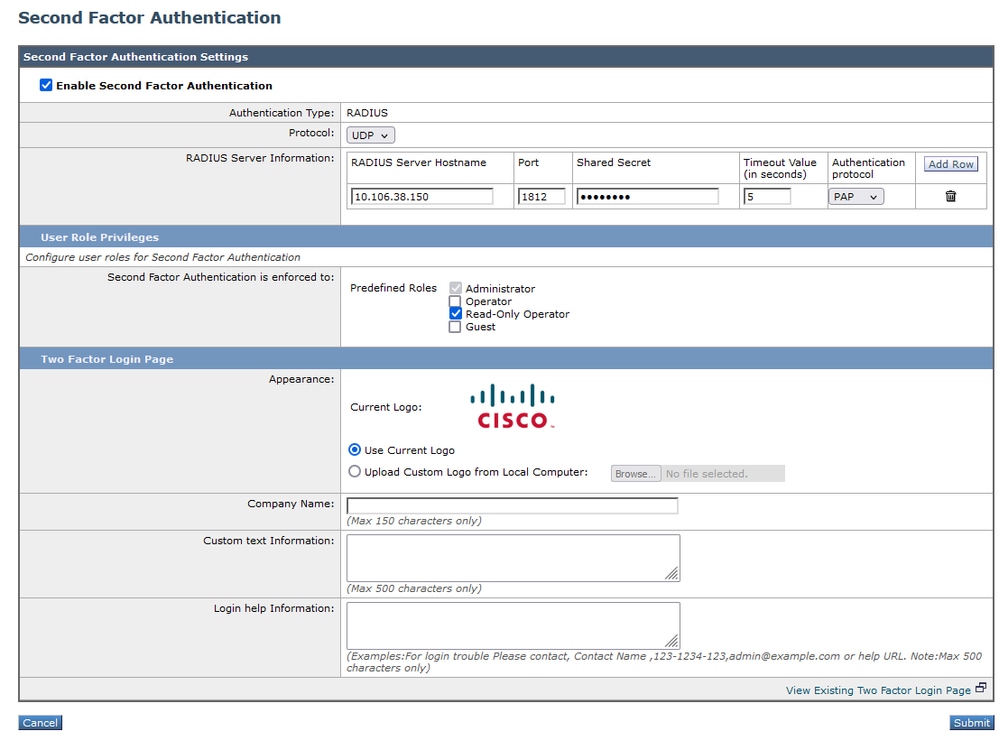 Configura autenticazione di secondo fattore
5. Per configurare gli utenti in SWA, fare clic su Aggiungi utente. Immettere il Nome utente e selezionare il Tipo utente richiesto per il ruolo desiderato. Immettere la passphrase e digitare nuovamente la passphrase.
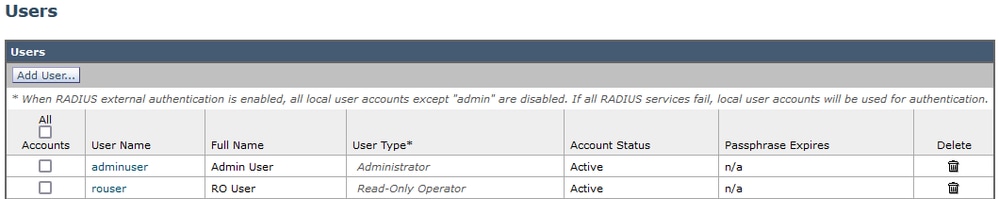 Configurazione utente in SWA
6. Fare clic su Sottometti e conferma modifiche.
Verifica
Accedere all'interfaccia grafica SWA con le credenziali utente configurate. Una volta completata l'autenticazione, l'utente viene reindirizzato a una pagina di autenticazione secondaria. È necessario immettere le credenziali di autenticazione secondaria configurate in ISE.
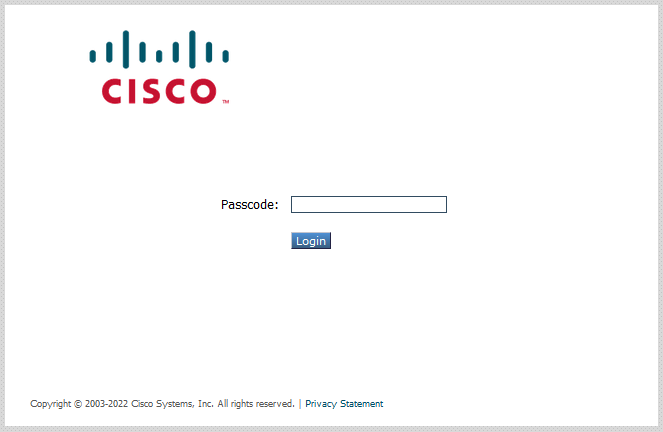 Verifica accesso secondo fattore
Contenuto correlato
- Guida per l'utente di AsyncOS 14.0 per Cisco Secure Web Appliance
- Guida per l'amministratore di ISE 3.0
- ISE Compatibility Matrix per Secure Web Appliance
- Integrazione di AD per l'interfaccia grafica ISE e accesso tramite CLI
Cronologia delle revisioni
| Revisione | Data di pubblicazione | Commenti |
|---|---|---|
2.0 |
22-Oct-2026
|
Introduzione, ortografia, grammatica, spaziatura e righe orizzontali inserite aggiornate per separare le sezioni in modo da garantire leggibilità, testo alternativo, URL fissi e avvisi CCW. |
1.0 |
06-Feb-2024
|
Versione iniziale |

 Feedback
