Risolvere i problemi relativi al rilascio di pacchetti multicast tramite membri bridge senza nome BVI.if
Sommario
Problema
I pacchetti multicast tramite le interfacce membro del gruppo di bridge vengono scartati sul firewall con i seguenti sintomi:
1. I pacchetti multicast non lasciano l'interfaccia in uscita prevista:
firewall# show bridge-group
Static mac-address entries:  0 (in use), 16384 (max)
Dynamic mac-address entries: 2 (in use), 16384 (max)

 Bridge Group: 100
 Interfaces:
 GigabitEthernet0/2
 GigabitEthernet0/3

firewall# show nameif
Interface                Name                     Security
..
GigabitEthernet0/2       inside                   100
GigabitEthernet0/3       outside                  0

firewall# show capture
capture capi type raw-data trace interface inside[Capturing - 15642 bytes]
  match udp any host 239.1.1.1
capture capo type raw-data interface outside [Capturing - 0 bytes]
  match udp any host 239.1.1.1
2. I byte nell'output del comando show conn pertinente sono 0:
firewall# show conn address 239.1.1.1
16 in use, 17 most used

UDP inside  192.0.2.1:50609 outside  239.1.1.1:5555, idle 0:01:03, bytes 0, flags –
3. L'interfaccia in ingresso S,G mroute è null:
firewall# show mroute

Multicast Routing Table
Flags: D - Dense, S - Sparse, B - Bidir Group, s - SSM Group,
       C - Connected, L - Local, I - Received Source Specific Host Report,
       P - Pruned, R - RP-bit set, F - Register flag, T - SPT-bit set,
       J - Join SPT
Timers: Uptime/Expires
Interface state: Interface, State

(*, 239.1.1.1), 3d01h/never, RP 198.51.100.100, flags: SCJ
  Incoming interface: rp
  RPF nbr: 198.51.100.100
  Immediate Outgoing interface list:
    outside, Forward, 3d01h/never

(192.0.2.1, 239.1.1.1), 00:02:48/00:00:41, flags: SJ
  Incoming interface: Null
  RPF nbr: 0.0.0.0
  Inherited Outgoing interface list:
    outside, Forward, 3d01h/never
Ambiente
Topologia
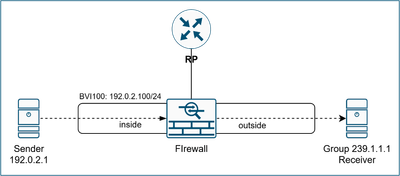
Ciò può influire su Firepower 4115 con Secure Firewall Threat Defense, altre piattaforme hardware e Security ASA.
Ciò può influire sulla versione FTD 7.6.4 e su altre versioni software.
È abilitato il routing multicast con la modalità sparse (SM) PIM (Protocol Independent Multicast).
Il percorso del traffico multicast avviene tramite i membri del gruppo bridge.
All'interfaccia virtuale del bridge (BVI) non è assegnato un nome if.
firewall# show bridge-group
Static mac-address entries:  0 (in use), 16384 (max)
Dynamic mac-address entries: 2 (in use), 16384 (max)

 Bridge Group: 100
 Interfaces:
 GigabitEthernet0/2
 GigabitEthernet0/3

firewall# show nameif
Interface                Name                     Security
..
GigabitEthernet0/2       inside                     100
GigabitEthernet0/3       outside                   0

firewall# show run int bvi100
interface BVI100
no nameif
security-level 0
ip address 192.0.2.100 255.255.255.0
Risoluzione
Analisi
1. Aumento contatore MFIB (Multicast Forwarding Information Base) Altre perdite:
firewall# show mfib 239.1.1.1
Entry Flags: C - Directly Connected, S - Signal, IA - Inherit A flag,
             AR - Activity Required, K - Keepalive
Forwarding Counts: Pkt Count/Pkts per second/Avg Pkt Size/Kbits per second
Other counts: Total/RPF failed/Other drops
Interface Flags: A - Accept, F - Forward, NS - Negate Signalling
             IC - Internal Copy, NP - Not platform switched
             SP - Signal Present
Interface Counts: FS Pkt Count/PS Pkt Count

(*,239.1.1.1) Flags: C K
   Forwarding: 0/0/0/0, Other: 0/0/0
   rp Flags: A NS
   outside Flags: F NS
     Pkts: 0/0
(192.0.2.1,239.1.1.1) Flags: K
   Forwarding: 0/0/0/0, Other: 2620/0/2620
   OBNS-FWinside Flags: A
   outside Flags: F NS
     Pkts: 0/0

firewall# show mfib 239.1.1.1
…
(192.0.2.1,239.1.1.1) Flags: K
   Forwarding: 0/0/0/0, Other: 2629/0/2629
   rp Flags: A
   outside Flags: F NS
     Pkts: 0/0
2. I debug dei pacchetti MFIB indicano perdite di pacchetti multicast:
firewall# debug mfib pak 239.1.1.1
MFIB IPv4 pak debugging enabled
  all MFIB debugging is for 239.1.1.1
MFIB: Pkt (192.0.2.1,239.1.1.1) from inside (PS) dropping
MFIB: Pkt (192.0.2.1,239.1.1.1) from inside (PS) dropping
3. L'output del comando debug pim visualizza la ricerca RPF non riuscita per i messaggi root 192.0.2.1:
firewall# debug pim

IPv4 PIM:    RPF lookup failed for root 192.0.2.1
IPv4 PIM:    RPF lookup failed for root 192.0.2.1
4. PIM è abilitato sui membri del gruppo di bridge:
firewall# show pim interface

Address          Interface          PIM  Nbr   Hello  DR         DR
                                         Count Intvl  Prior

239.1.1.1      inside             on   0     30     1          this system
239.1.1.1      outside            on   0     30     1          this system
I membri del gruppo di bridge non devono partecipare ai protocolli di routing multicast. Questo problema è registrato nell'ID bug Cisco: CSCwv23349. Per risolvere il problema, aggiungere il nome if al BVI, quindi rimuovere/aggiungere nuovamente il nome if dell'interfaccia del membro del bridge. L'eliminazione dei nomi ha un impatto notevole e si consiglia all'utente di fare attenzione. Questa modifica è consigliata solo durante un intervento di manutenzione controllato.
Causa
A causa dell'ID bug Cisco: CSCwv23349, se il BVI non ha un nome, i membri del gruppo di bridge che partecipano ai protocolli di routing multicast (ossia PIM e IGMP (Internet Group Messaging Protocol)) sono abilitati su queste interfacce. L'attivazione del protocollo di routing multicast determina l'applicazione di tutti i controlli a livello di protocollo, uno dei quali è il controllo di inoltro di percorso inverso (RPF, Reverse Path Forwarding).
Il controllo RPF confronta l'interfaccia in entrata multicast (A) con l'interfaccia verso il mittente multicast secondo la tabella unicast (B). Se le interfacce non corrispondono, i pacchetti multicast vengono scartati a causa di un errore di RPF. In questo caso, l'interfaccia in entrata è l'interno. Nella tabella di routing non è presente alcuna route unicast verso il mittente multicast con l'indirizzo IP: 192.0.2.1 .
firewall# show route 192.0.2.1

% Network not in table

firewall# show asp table routing address 192.0.2.1
route table timestamp: 46
Se si considerano i membri del gruppo bridge che non partecipano al routing, le tabelle di routing non dispongono di route sui membri del gruppo bridge. Ciò comporta errori di controllo RPF se i membri del gruppo bridge partecipano ai protocolli di routing. Le versioni con la correzione dell'ID bug Cisco sono: CSCwv23349 esclude queste interfacce dai protocolli di routing multicast.

Avviso: Questo difetto si verifica in particolare quando i membri del gruppo bridge partecipano ai protocolli di routing multicast. Non si applica al multicast integrato tramite i membri del gruppo bridge, ovvero alla connettività multicast tra dispositivi upstream/downstream.
Contenuto correlato
ID bug Cisco CSCwv23349
Cronologia delle revisioni
| Revisione | Data di pubblicazione | Commenti |
|---|---|---|
2.0 |
29-Oct-2026
|
Titolo aggiornato, ortografia, grammatica per KCS, avvisi CCW rivisti/corretti. |
1.0 |
06-Jul-2026
|
Versione iniziale |

 Feedback
