Configura accesso manager su FTD da gestione a interfaccia dati
Sommario
Introduzione
In questo documento viene descritto il processo di modifica di Manager Access su Firepower Threat Defense (FTD) da un'interfaccia di gestione a un'interfaccia dati.
Prerequisiti
Requisiti
Cisco raccomanda la conoscenza dei seguenti argomenti:
- Firepower Threat Defense (FTD)
- Firepower Management Center (FMC)
Componenti usati
- Firepower Threat Defense Virtual 7.2.5
- Firepower Management Center Virtual 7.4.1
Le informazioni discusse in questo documento fanno riferimento a dispositivi usati in uno specifico ambiente di emulazione. Su tutti i dispositivi menzionati nel documento la configurazione è stata ripristinata ai valori predefiniti. Se la rete è operativa, valutare attentamente eventuali conseguenze derivanti dall'uso dei comandi.
Premesse
Ogni dispositivo è dotato di un'unica interfaccia di gestione dedicata per la comunicazione con il CCP. Se lo si desidera, è possibile configurare il dispositivo in modo che utilizzi un'interfaccia dati per la gestione anziché l'interfaccia di gestione dedicata. L'accesso FMC a un'interfaccia dati è utile se si desidera gestire Firepower Threat Defense in remoto dall'interfaccia esterna o se non si dispone di una rete di gestione separata. Questa modifica deve essere eseguita su Firepower Management Center per FTD gestito da FMC.
L'accesso al FMC da un'interfaccia dati presenta alcune limitazioni:
- È possibile abilitare l'accesso al manager solo su un'interfaccia dati fisica. Non è possibile utilizzare una sottointerfaccia o EtherChannel.
- Solo modalità firewall con routing, tramite un'interfaccia con routing.
- PPPoE non supportato. Se l'ISP richiede PPPoE, è necessario includere un router con supporto PPPoE tra Firepower Threat Defense e il modem WAN.
- Non è possibile utilizzare interfacce separate di gestione e solo eventi.
Configurazione
Procedere con la migrazione dell'interfaccia

Nota: Si consiglia di disporre del backup più recente di FTD e FMC prima di procedere con eventuali modifiche.
1. Passare alla pagina Dispositivi > Gestione dispositivi, quindi fare clic su Modifica per il dispositivo che si sta modificando.
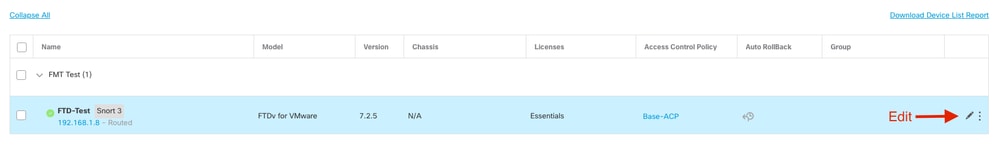
2. Andare alla sezione e fare clic sul collegamento per Interfaccia di accesso Manager.

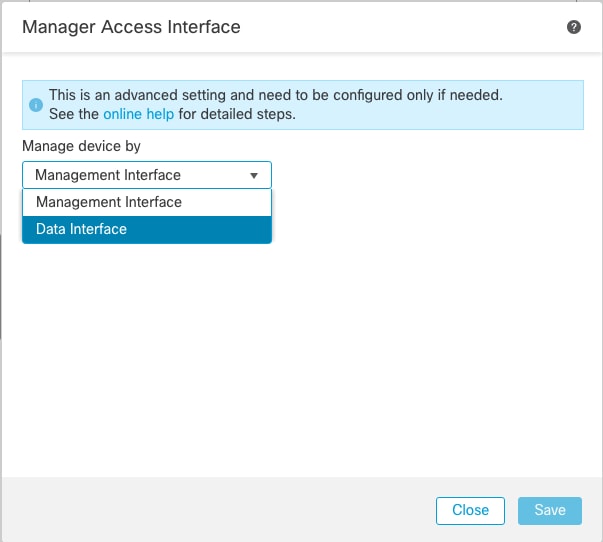
3. Il campo Interfaccia di accesso responsabile visualizza l'interfaccia di gestione esistente. Fare clic sul collegamento per selezionare il nuovo tipo di interfaccia, ovvero l'opzione Data Interface (Interfaccia dati) nell'elenco a discesa Manage device by (Gestisci dispositivo per) e fare clic su Save (Salva).
4. A questo punto, è necessario passare a Abilita accesso di gestione su un'interfaccia dati, selezionare Dispositivi > Gestione dispositivi > Interfacce > Modifica interfaccia fisica > Accesso manager.
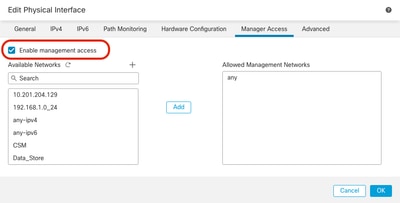
Facoltativo: Se si utilizza un'interfaccia secondaria per la ridondanza, assicurarsi di abilitare l'accesso di gestione sull'interfaccia utilizzata a scopo di ridondanza. Se si usa DHCP per l'interfaccia, abilitare il metodo DDNS di tipo Web nella finestra di dialogo Dispositivi > Gestione dispositivi > DHCP > DNS. È possibile configurare il DNS in un criterio Impostazioni piattaforma e applicarlo a questo dispositivo in Dispositivi > Impostazioni piattaforma > DNS.
5. garantire che la difesa contro le minacce possa essere indirizzata verso il centro di gestione attraverso l'interfaccia dati; Se necessario, aggiungere una route statica in .
r. Fare clic su IPv4 o IPv6 a seconda del tipo di route statica che si sta aggiungendo.
b. Selezionare l'interfaccia a cui applicare la route statica.
c. Nell'elenco Reti disponibili, scegliere la rete di destinazione.
d. Nel campo Gateway o Gateway IPv6, immettere o scegliere il router gateway che rappresenta l'hop successivo per la route.
Facoltativo: Per monitorare la disponibilità del ciclo di lavorazione, immettere o scegliere il nome di un oggetto di monitoraggio SLA (Service Level Agreement) che definisce il criterio di monitoraggio nel campo Tracciamento ciclo di lavorazione.

6. Distribuire le modifiche alla configurazione, poiché questi aggiornamenti sono ora distribuiti sull'interfaccia di gestione corrente.
7. Dalla CLI dell'FTD, impostare l'interfaccia di gestione in modo che utilizzi un indirizzo IP statico e il gateway come interfacce dati.
r. configurare la rete {ipv4 | ipv6} manuale indirizzo_ip netmask interfacce dati
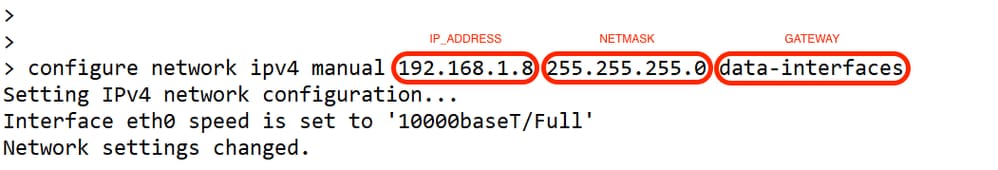
Nota: Sebbene non si preveda di utilizzare l'interfaccia di gestione, è necessario impostare un indirizzo IP statico. Ad esempio, un indirizzo privato che consente di impostare il gateway su interfacce dati. Questa gestione viene utilizzata per inoltrare il traffico di gestione all'interfaccia dati tramite l'interfaccia tap_nlp.
8. Disabilitare la gestione nel centro di gestione. Fare clic su Modifica e aggiornare l'indirizzo IP dell'host remoto e l'(facoltativo) indirizzo secondario per la difesa dalle minacce nella sezione Dispositivi
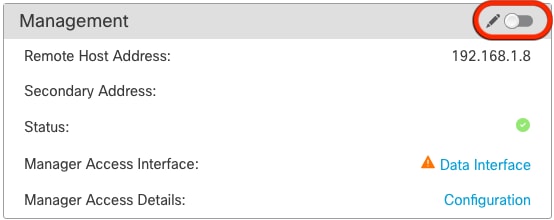
Abilitazione del protocollo SSH sulle impostazioni della piattaforma
1. Abilitare SSH per l'interfaccia dati nel criterio Impostazioni piattaforma e applicarlo al dispositivo in
3. Gli host o le reti che si stanno autorizzando a stabilire connessioni SSH. Aggiungere le zone che contengono le interfacce per consentire le connessioni SSH. Per le interfacce non incluse in una zona, è possibile digitare il nome dell'interfaccia nell'elenco Zone selezionate/Interfacce e fare clic su Aggiungi.
4. Fare clic su OK. Distribuire le modifiche.
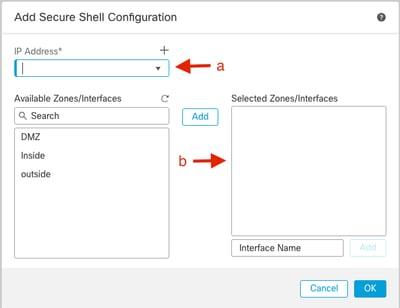
Nota: SSH non è abilitato per impostazione predefinita sulle interfacce dati, quindi se si desidera gestire la difesa dalla minaccia con SSH, è necessario abilitarlo esplicitamente.
Verifica
Verificare che la connessione di gestione sia stabilita tramite l'interfaccia dati.
Verifica dall'interfaccia grafica utente (GUI) di FMC
In Management Center, controllare lo stato della connessione di gestione nella Dispositivi.
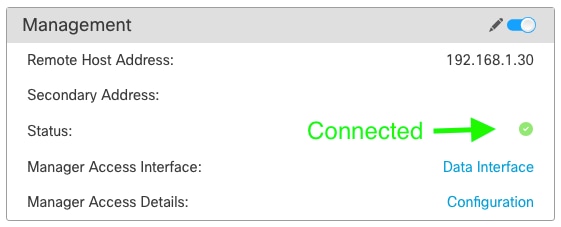
Verifica da CLI (Command Line Interface) FTD
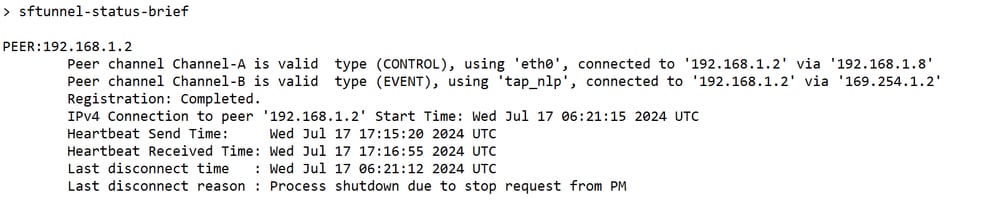
Dalla CLI di difesa delle minacce, eseguire il comando sftunnel-status-brief per visualizzare lo stato della connessione di gestione.
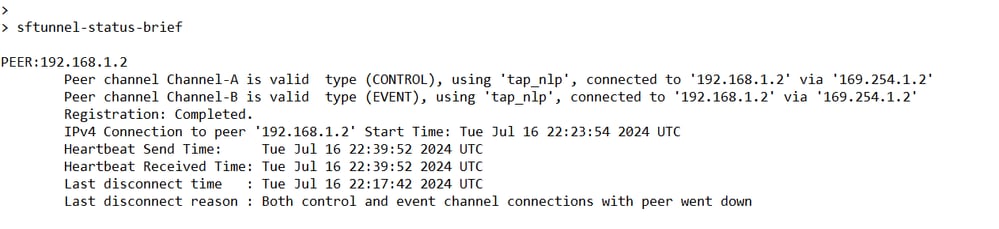
Lo stato indica che la connessione per un'interfaccia dati è stata stabilita correttamente e mostra l'interfaccia tap_nlp interna.
Risoluzione dei problemi
In Management Center, controllare lo stato della connessione di gestione nella Dispositivi.
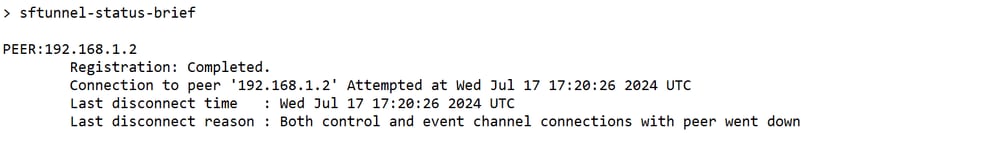
Dalla CLI di difesa delle minacce, eseguire il comando sftunnel-status-brief per visualizzare lo stato della connessione di gestione. È inoltre possibile eseguire sftunnel-status per visualizzare informazioni più complete.
Stato connessione di gestione
Scenario di lavoro
Scenario non lavorativo
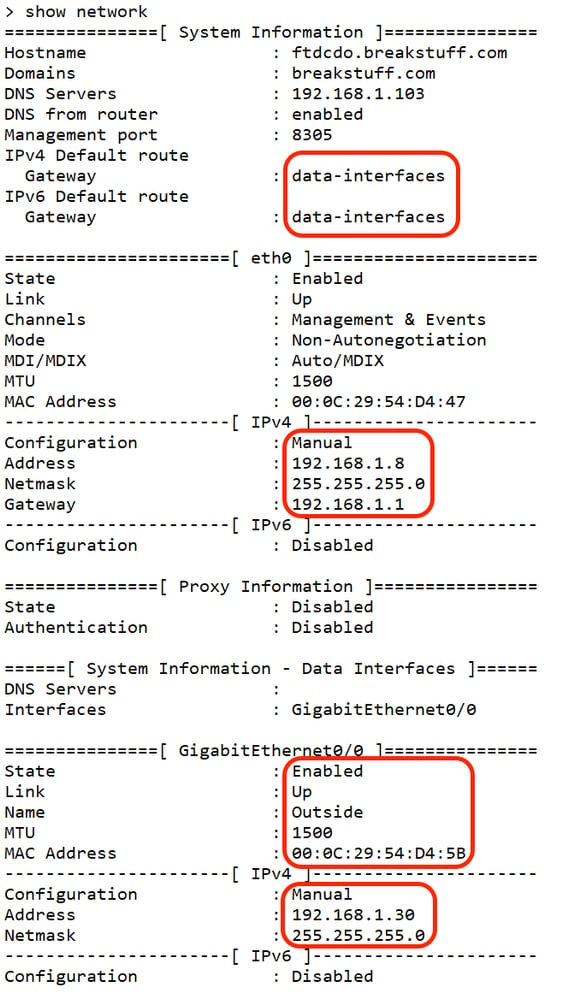
Convalida le informazioni di rete
Dalla CLI di difesa delle minacce, visualizzare le impostazioni di rete dell'interfaccia dati di accesso a Management and Manager:
> show network
Convalida lo stato del manager
Dalla CLI di difesa delle minacce, verificare che la registrazione del management center sia stata completata.
> mostra manager
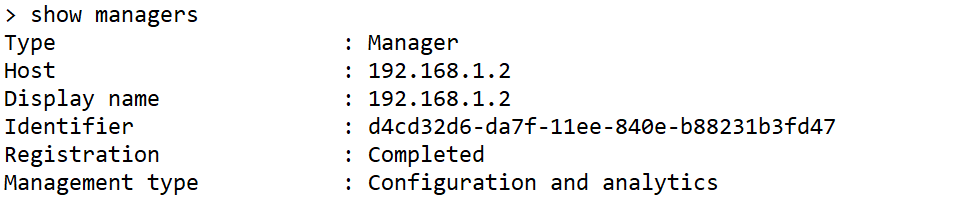
Nota: Questo comando non visualizza lo stato corrente della connessione di gestione.
Convalida connettività di rete
Eseguire il ping del centro di gestione
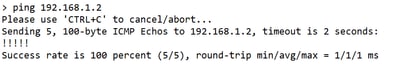
Dalla CLI di difesa delle minacce, eseguire il comando per eseguire il ping tra il management center e le interfacce dati:
> ping ip_fmc
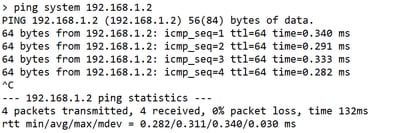
Dalla CLI di difesa delle minacce, eseguire il comando per eseguire il ping tra il management center e l'interfaccia di gestione, che instrada il backplane alle interfacce dati:
> sistema ping fmc_ip
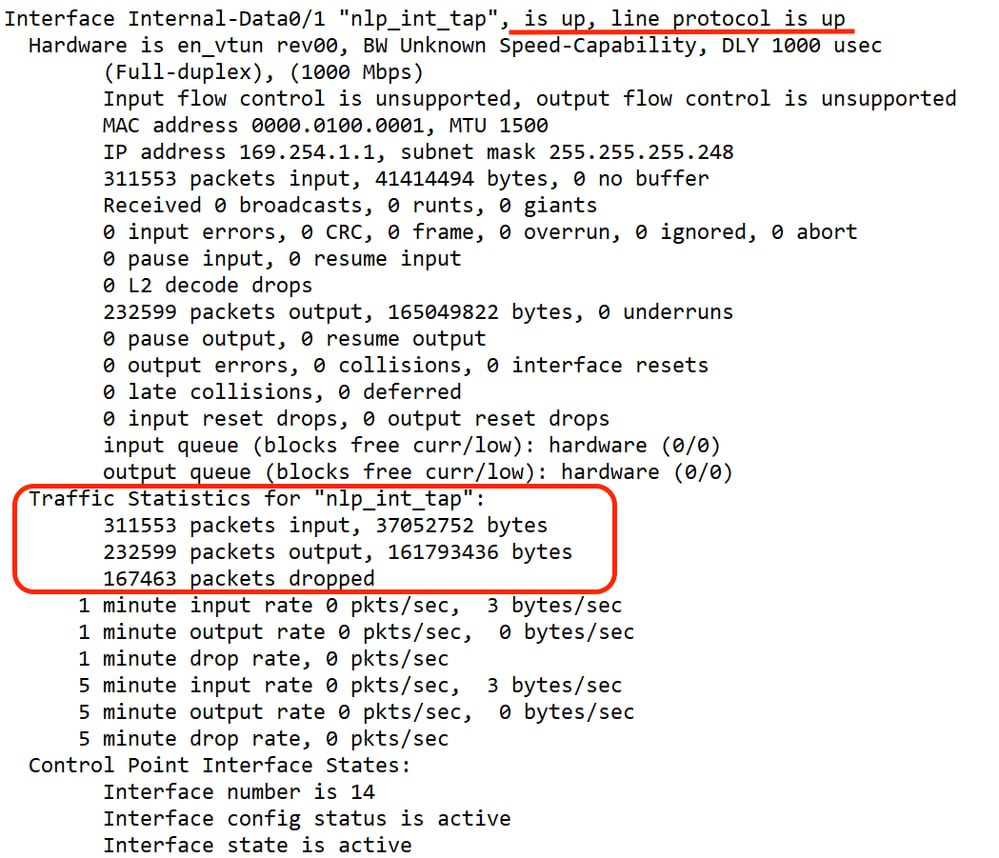
Controllo dello stato dell'interfaccia, delle statistiche e del numero di pacchetti
Dalla CLI di difesa delle minacce, esaminare le informazioni sull'interfaccia del backplane interno, nlp_int_tap:
> show interface detail
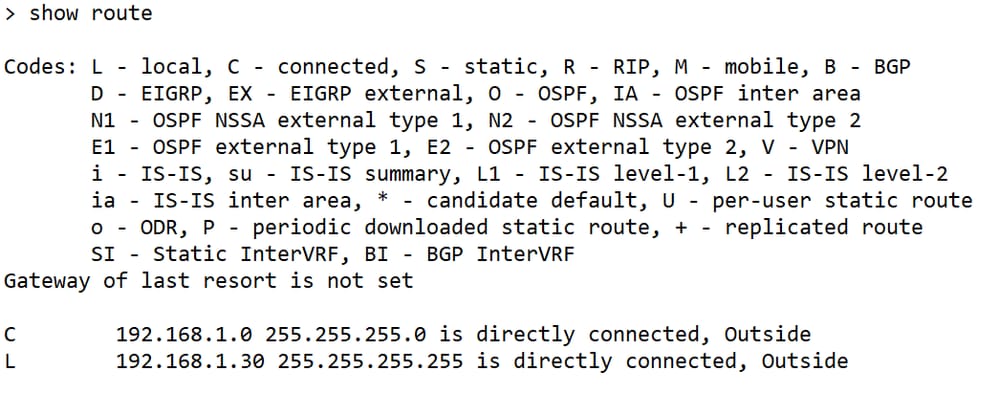
Convalida ciclo di lavorazione su FTD per raggiungere FMC
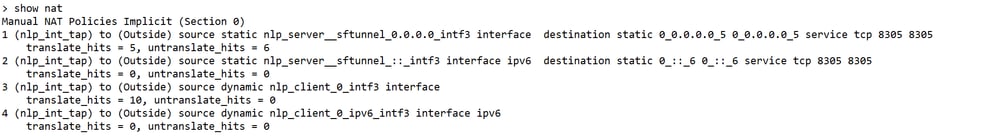
Dalla CLI di difesa delle minacce, verificare che sia stata aggiunta la route predefinita (S*) e che esistano le regole NAT interne per l'interfaccia di gestione (nlp_int_tap).
> show route
> show nat
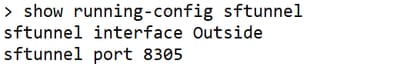
Controllare le statistiche di Sftunnel e connessione
> show running-config tunnel

Avviso: Durante il processo di modifica dell'accesso del responsabile, astenersi dall'eliminare il responsabile sull'FTD o dall'annullare/forzare l'eliminazione dell'FTD dal FMC.
Informazioni correlate
- Configurare le impostazioni DNS su piattaforma
- Configurazione dell'accesso di gestione a FTD (HTTPS e SSH) tramite FMC
Cronologia delle revisioni
| Revisione | Data di pubblicazione | Commenti |
|---|---|---|
3.0 |
05-Oct-2026
|
Controllo ortografico e grammaticale aggiornato, inserimento di righe orizzontali per separare le sezioni ai fini della leggibilità, avvisi CCW fissi. |
2.0 |
12-Aug-2025
|
Formattazione aggiornata. Certificazione |
1.0 |
18-Jul-2024
|
Versione iniziale |

 Feedback
