Distribuire un gateway FTDv in Azure tramite MCD
Introduzione
In questo documento viene descritto come configurare i prerequisiti di Microsoft Azure e distribuire un gateway virtuale Firewall Threat Defense (FTDv) tramite MCD.
Prerequisiti
- Sottoscrizione di Azure acquisita e registrata e associata a Microsoft Entra ID. Confermare l'operazione nell'elenco delle registrazioni app nel portale di Azure.
- Ruolo personalizzato creato per la sottoscrizione di Azure che concede l'accesso MCD (Multicast Defense) alle risorse e alle azioni specifiche che sono altrimenti bloccate.
- Una sottoscrizione alla griglia eventi di Azure, in modo che MCD possa ricevere aggiornamenti in tempo reale dalla sottoscrizione di Azure.
- La sottoscrizione di Azure si è connessa a Multicast Defense Controller dal dashboard MCD.
- Condizioni di Cisco Marketplace accettate in Azure, se è la prima volta che l'account di Azure viene eseguito su MCD.
- (Facoltativo) Identità gestita assegnata dall'utente configurata, se è necessario l'accesso all'insieme di credenziali delle chiavi o all'archivio BLOB.
- Una nuova rete di servizi. Le VPN create prima dell'introduzione del supporto del gateway FTDv non possono essere utilizzate per una distribuzione del gateway FTDv.
- Una sottoscrizione attiva a CdFMC (Cloud-Delivered Firewall Management Center), che gestisce i criteri di controllo di accesso per il dispositivo FTDv.
- Almeno una licenza FTDv acquistata tramite il venditore o il partner Cisco.
Requisiti
Cisco raccomanda la conoscenza dei seguenti argomenti:
- Esplorazione del portale di Microsoft Azure
- Registrazione dell'applicazione Microsoft Entra ID (Azure AD) e controllo degli accessi basato sui ruoli (RBAC)
- Cisco Multicast Defense (MCD)
- Cisco Secure Firewall Threat Defense Virtual (FTDv)
Componenti usati
Il documento può essere consultato per tutte le versioni software o hardware.
Le informazioni discusse in questo documento fanno riferimento a dispositivi usati in uno specifico ambiente di emulazione. Su tutti i dispositivi menzionati nel documento la configurazione è stata ripristinata ai valori predefiniti. Se la rete è operativa, valutare attentamente eventuali conseguenze derivanti dall'uso dei comandi.
Configurazione
Utilizzare queste procedure per preparare Microsoft Azure, connettere l'account Azure a MCD e distribuire un gateway FTDv.
Registra applicazione
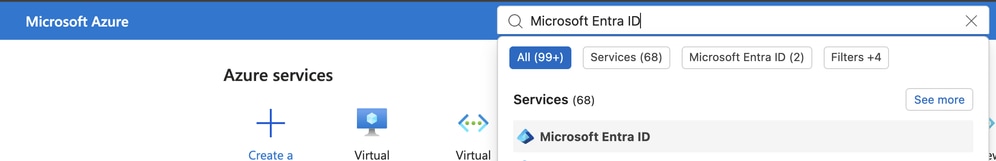
- Passare a Microsoft Entra ID con la barra di ricerca del portale di Azure.
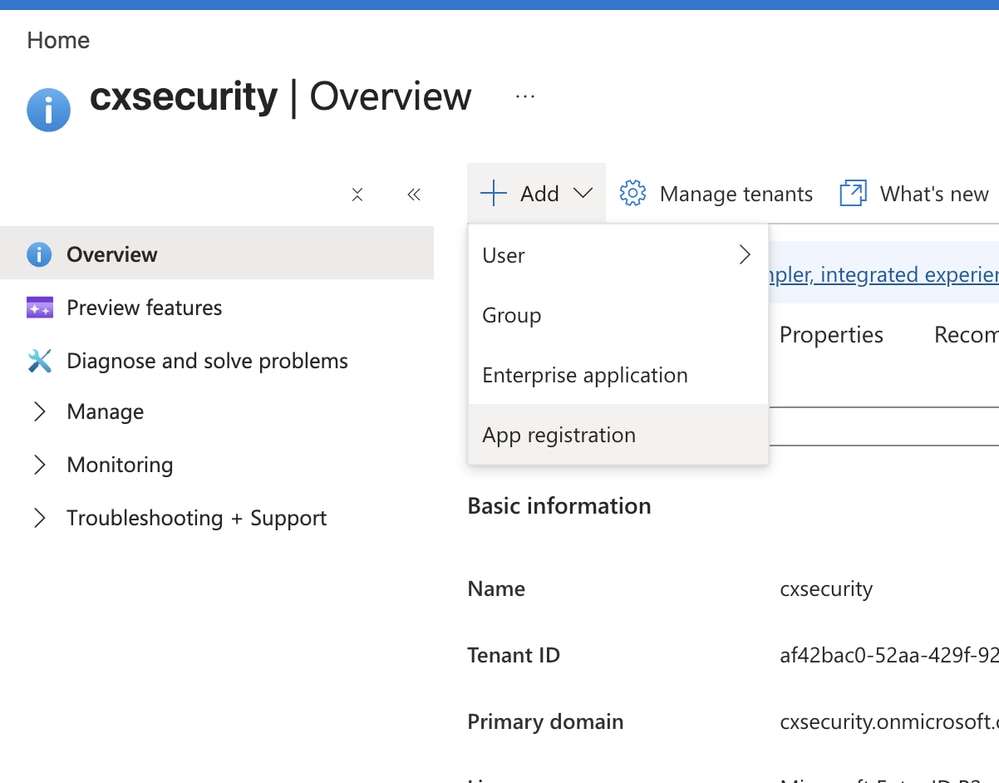
- Fare clic su Add (Aggiungi), quindi selezionare App registration (Registrazione app).
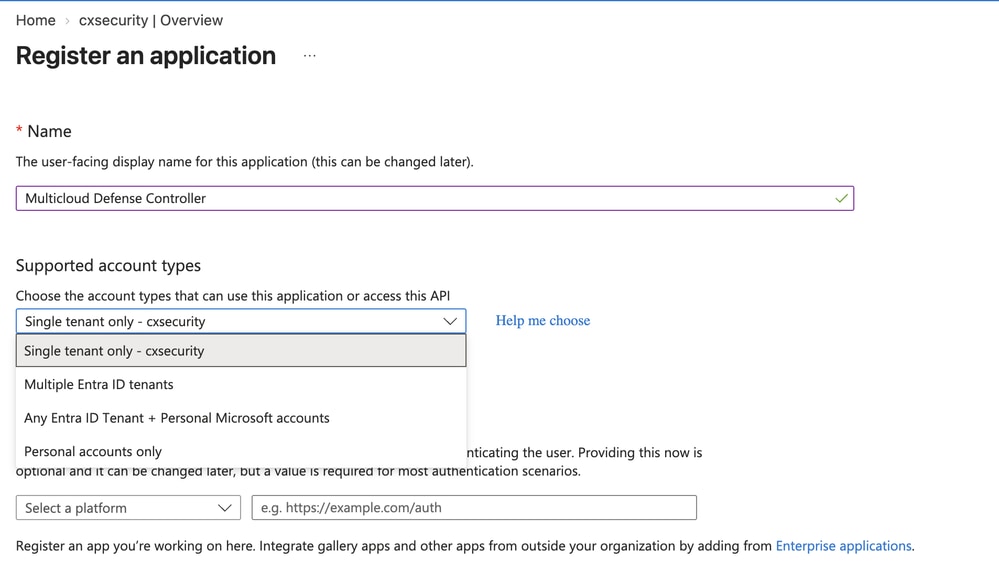
- Nel modulo Registra applicazione immettere i valori seguenti:
- Nome: Nome facilmente identificabile dell'applicazione.
- Tipi di account supportati: Selezionare l'opzione più adatta al proprio ambiente. In questo documento viene utilizzato solo il tenant singolo.
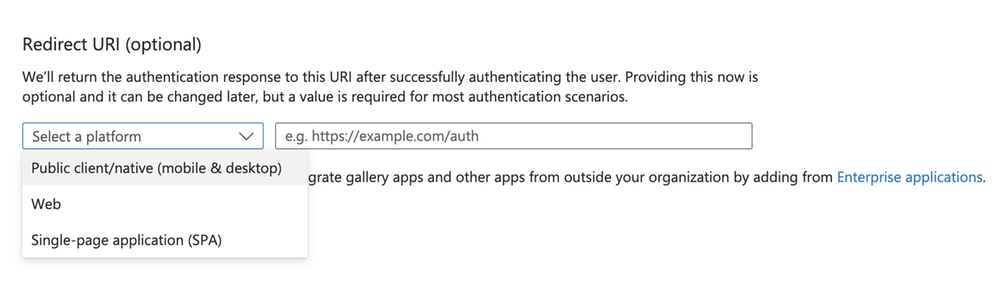
- Per Redirect URI (facoltativo), scegliere l'opzione appropriata per l'ambiente in uso. Questo documento non configura un URI di reindirizzamento.
- Fare clic su Registra.
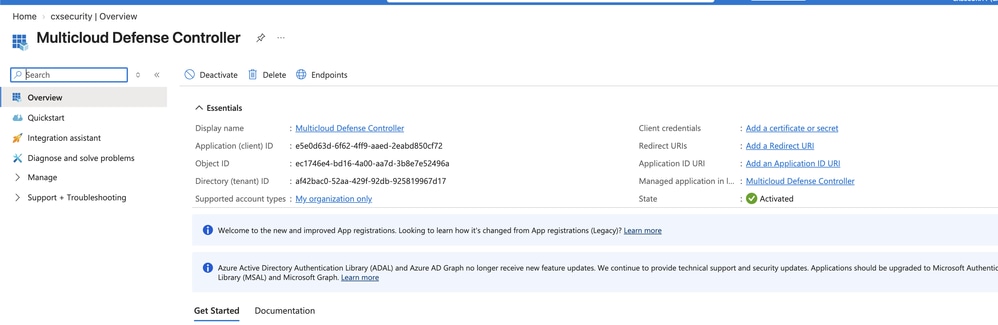
- Dopo aver registrato l'applicazione, viene visualizzata la pagina Panoramica. Copiare e salvare l'ID applicazione (client) e l'ID directory (tenant) in un blocco note.
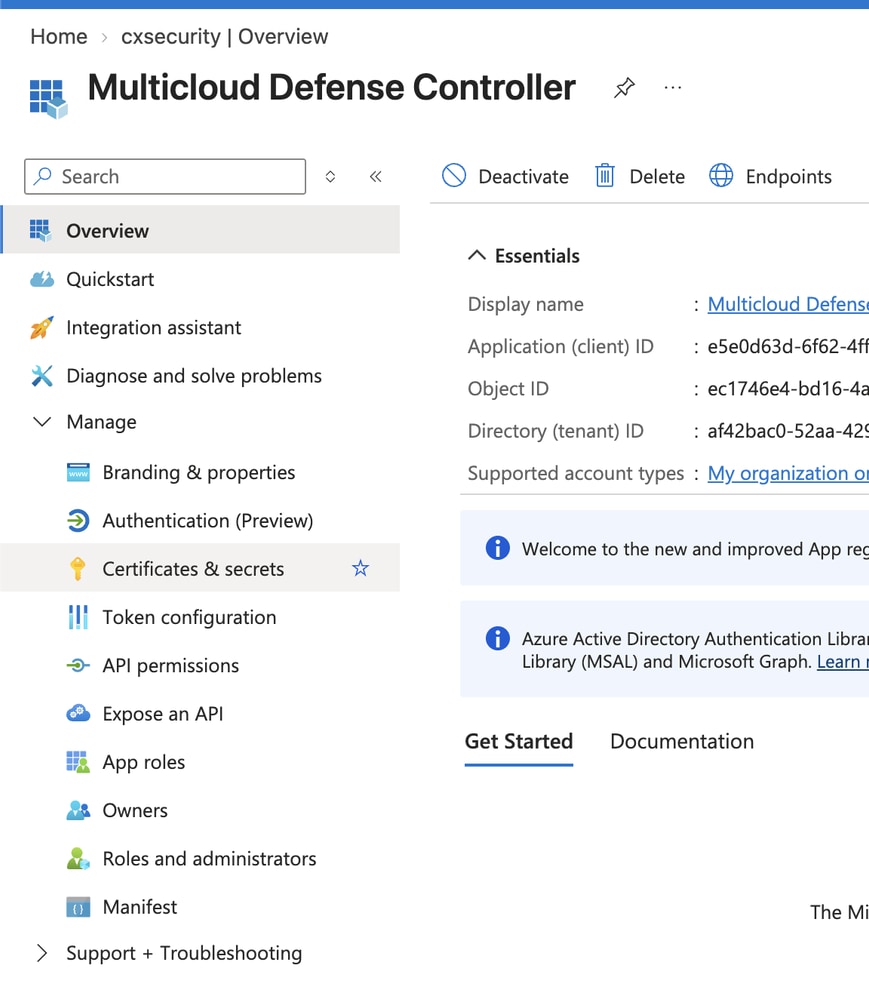
- Dalla navigazione a sinistra della pagina dell'applicazione, passare a Gestisci > Certificati e segreti.
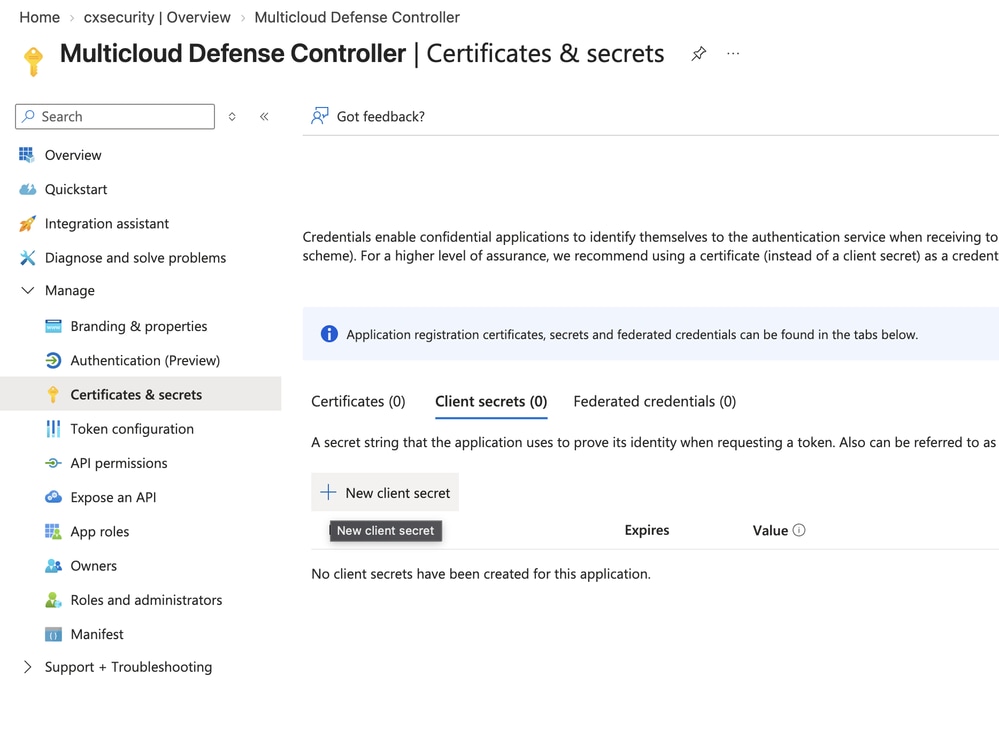
- Fare clic su Nuovo segreto client.
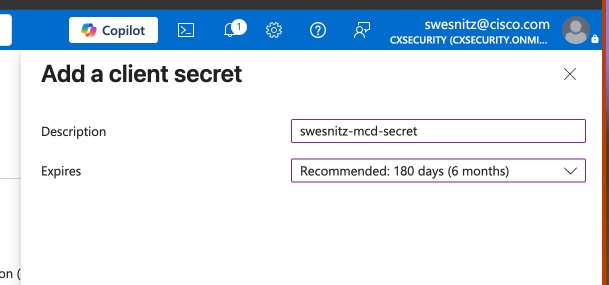
- Nella pagina Aggiungi segreto client immettere questi valori e quindi fare clic su Aggiungi:
- Descrizione: Descrizione appropriata per il segreto client.
- Scade: Dal menu a discesa, scegliere l'opzione più adatta al proprio ambiente.

Nota: È necessario creare un nuovo segreto alla scadenza del segreto corrente.
- Copiare e salvare il valore e l'ID segreto in un blocco note.

Avviso: È possibile visualizzare il valore segreto solo al momento della creazione.
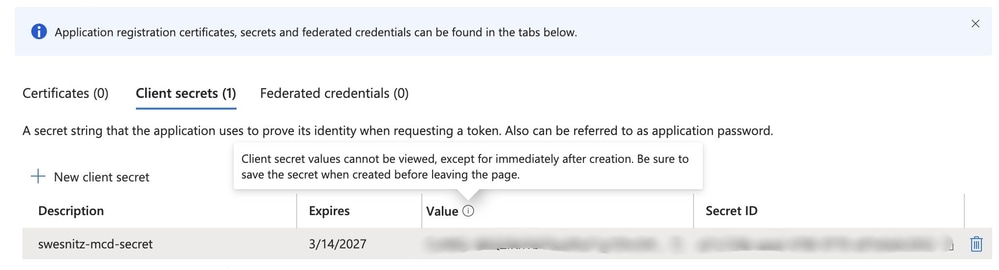

Suggerimento: Il segreto client è elencato nella colonna Valore.
Crea un ruolo personalizzato
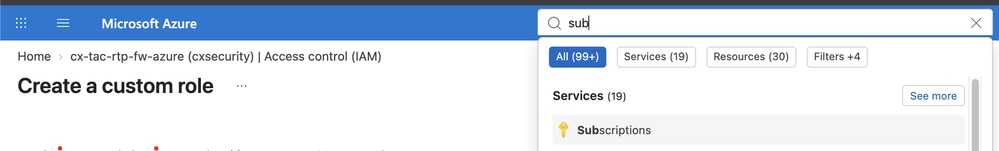
- Passare a Sottoscrizioni con la barra di ricerca del portale di Azure.
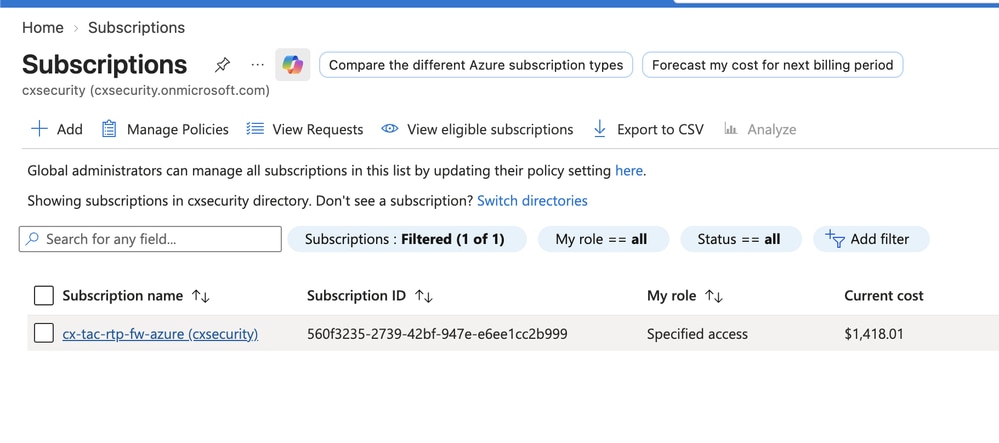
- Fare clic sulla sottoscrizione.
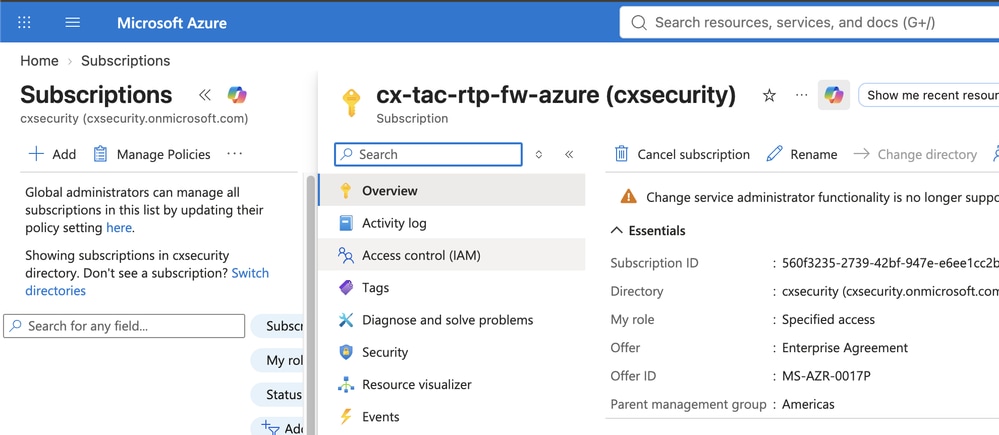
- Fare clic su Controllo accesso (IAM).
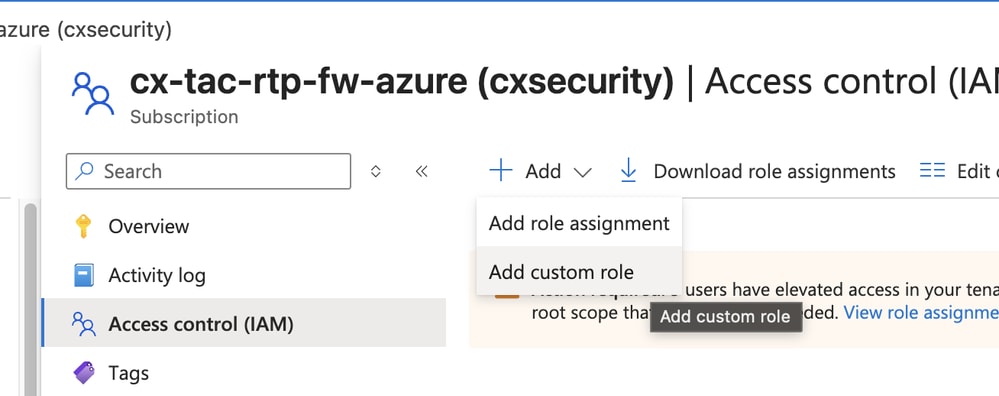
- Fare clic su Add (Aggiungi), quindi selezionare Add custom role (Aggiungi ruolo personalizzato) dal menu a discesa.
- Immettere i seguenti valori:
- Nome ruolo personalizzato: Nome facilmente identificabile per il ruolo personalizzato.
- Descrizione: Descrizione del ruolo.
- Autorizzazioni baseline: Fare clic sul pulsante di opzione Inizia da zero, se non è già selezionato.
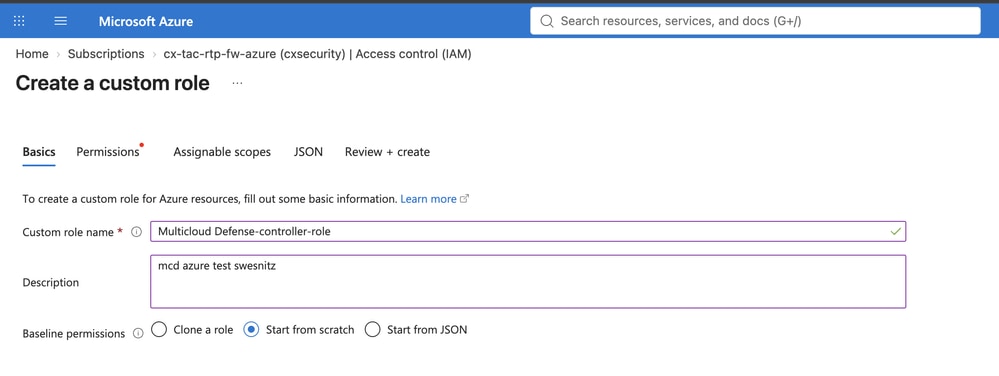
Nota: Il file JSON specificato, non la scheda Autorizzazioni, assegna le autorizzazioni al ruolo personalizzato.
- Fare clic su JSON.
- Fare clic su Edit (Modifica).
- Incollare questo blocco di codice tra parentesi quadre per le azioni:
"Microsoft.ApiManagement/service/*",
"Microsoft.Compute/disks/*",
"Microsoft.Compute/images/read",
"Microsoft.Compute/sshPublicKeys/read",
"Microsoft.Compute/virtualMachines/*",
"Microsoft.ManagedIdentity/userAssignedIdentities/read",
"Microsoft.ManagedIdentity/userAssignedIdentities/assign/action",
"Microsoft.Network/loadBalancers/*",
"Microsoft.Network/natGateways/*",
"Microsoft.Network/networkinterfaces/*",
"Microsoft.Network/networkSecurityGroups/*",
"Microsoft.Network/publicIPAddresses/*",
"Microsoft.Network/routeTables/*",
"Microsoft.Network/virtualNetworks/*",
"Microsoft.Network/virtualNetworks/subnets/*",
"Microsoft.Resources/subscriptions/resourcegroups/*",
"Microsoft.Storage/storageAccounts/blobServices/*",
"Microsoft.Storage/storageAccounts/listkeys/action",
"Microsoft.Network/networkWatchers/*",
"Microsoft.Network/applicationSecurityGroups/*",
"Microsoft.Compute/diskEncryptionSets/read",
"Microsoft.Insights/Metrics/Read",
"Microsoft.Network/locations/serviceTagDetails/read",
"Microsoft.Network/locations/serviceTags/read",
"Microsoft.CognitiveServices/*/read",
"Microsoft.CognitiveServices/accounts/listkeys/action",
"Microsoft.Network/virtualHubs/*",
"Microsoft.Network/virtualHubs/hubRouteTables/*",
"Microsoft.MarketplaceOrdering/offertypes/publishers/offers/plans/agreements/*",
"Microsoft.Authorization/roleAssignments/read",
"Microsoft.Authorization/roleDefinitions/read"
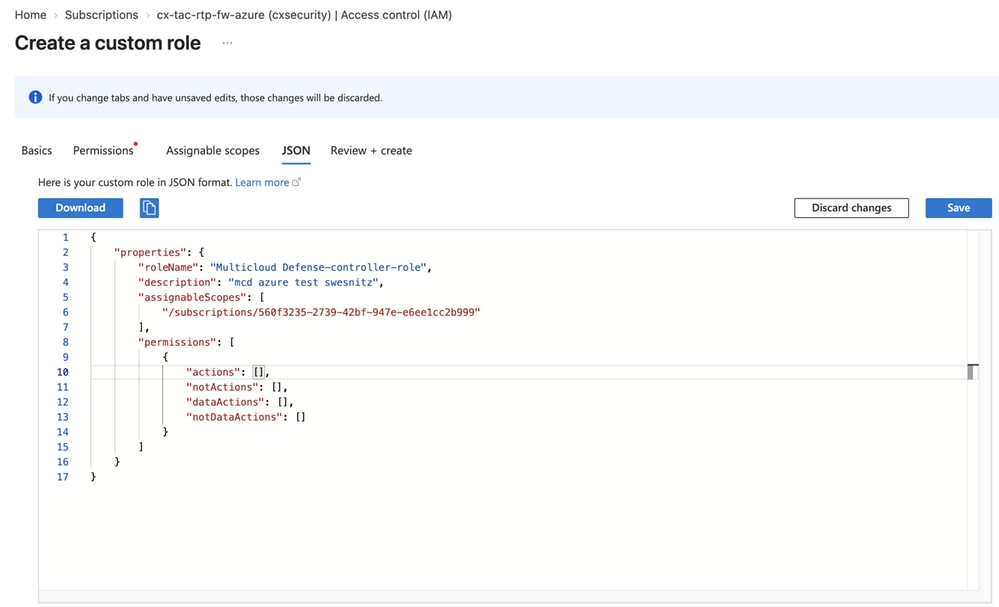
Nota: Verificare la spaziatura e le schede corrette per il blocco di codice JSON.
Questo è un esempio della definizione di ruolo completata:
{
    "id": "/subscriptions/redacted/providers/Microsoft.Authorization/roleDefinitions/redacted",
    "properties": {
        "roleName": "Multicloud Defense-controller-role",
        "description": "mcd azure test swesnitz",
        "assignableScopes": [
            "/subscriptions/redacted"
        ],
        "permissions": [
            {
                "actions": [
                    "Microsoft.ApiManagement/service/*",
                    "Microsoft.Compute/disks/*",
                    "Microsoft.Compute/images/read",
                    "Microsoft.Compute/sshPublicKeys/read",
                    "Microsoft.Compute/virtualMachines/*",
                    "Microsoft.ManagedIdentity/userAssignedIdentities/read",
                    "Microsoft.ManagedIdentity/userAssignedIdentities/assign/action",
                    "Microsoft.Network/loadBalancers/*",
                    "Microsoft.Network/natGateways/*",
                    "Microsoft.Network/networkinterfaces/*",
                    "Microsoft.Network/networkSecurityGroups/*",
                    "Microsoft.Network/publicIPAddresses/*",
                    "Microsoft.Network/routeTables/*",
                    "Microsoft.Network/virtualNetworks/*",
                    "Microsoft.Network/virtualNetworks/subnets/*",
                    "Microsoft.Resources/subscriptions/resourcegroups/*",
                    "Microsoft.Storage/storageAccounts/blobServices/*",
                    "Microsoft.Storage/storageAccounts/listkeys/action",
                    "Microsoft.Network/networkWatchers/*",
                    "Microsoft.Network/applicationSecurityGroups/*",
                    "Microsoft.Compute/diskEncryptionSets/read",
                    "Microsoft.Insights/Metrics/Read",
                    "Microsoft.Network/locations/serviceTagDetails/read",
                    "Microsoft.Network/locations/serviceTags/read",
                    "Microsoft.CognitiveServices/*/read",
                    ...
Assegna ruolo personalizzato
- Nella pagina Controllo di accesso della sottoscrizione, fare clic su Aggiungi assegnazione ruolo.
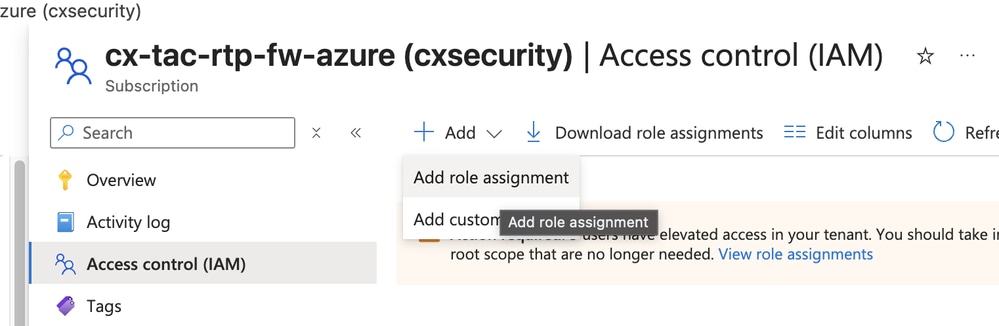
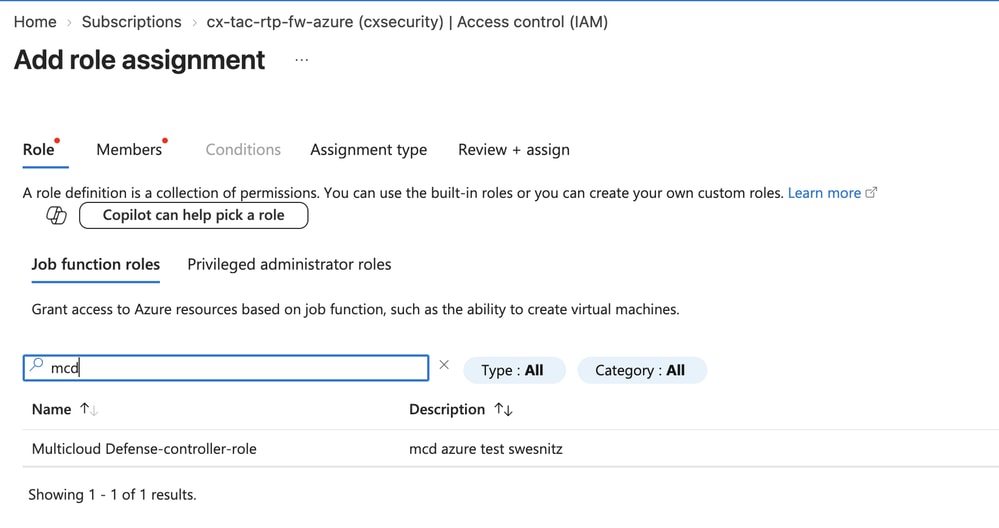
- Cercare il ruolo creato nella sezione Creazione di un ruolo personalizzato.
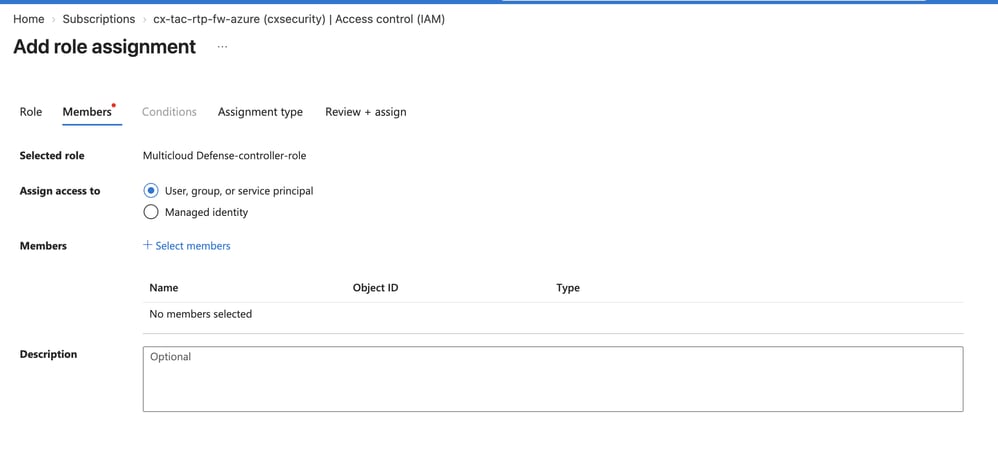
- Fare clic su Avanti e lasciare attiva Assegna accesso per impostare su Utente, gruppo o entità servizio.
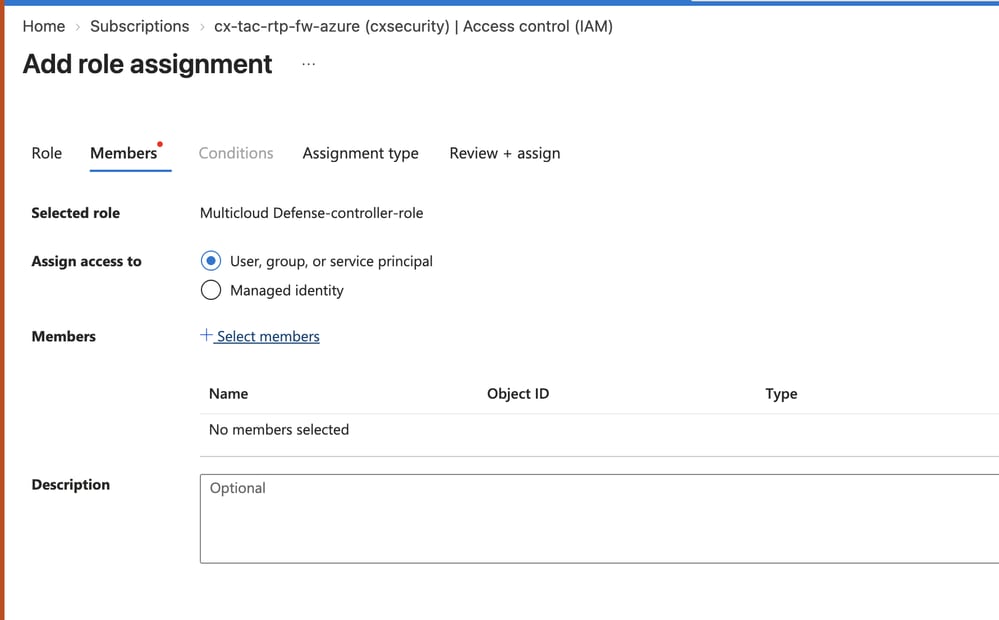
- Fare clic su Seleziona membri.
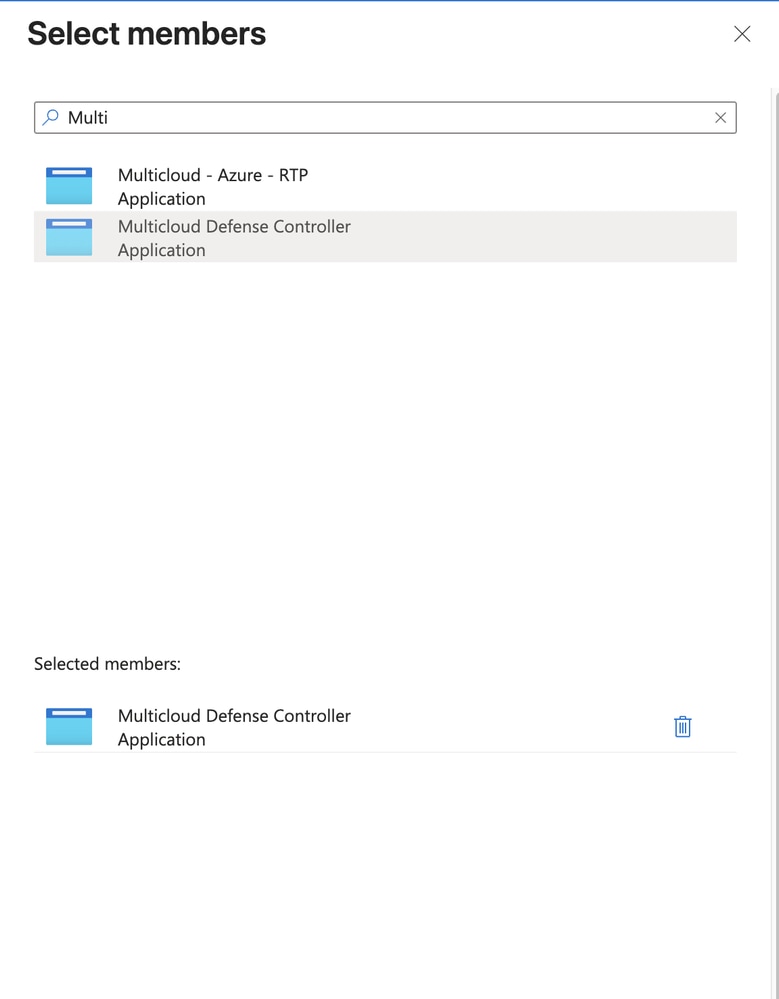
- Aggiungere il ruolo creato nella sezione Creazione di un ruolo personalizzato.
- Fare clic su Avanti, quindi copiare l'ID sottoscrizione.
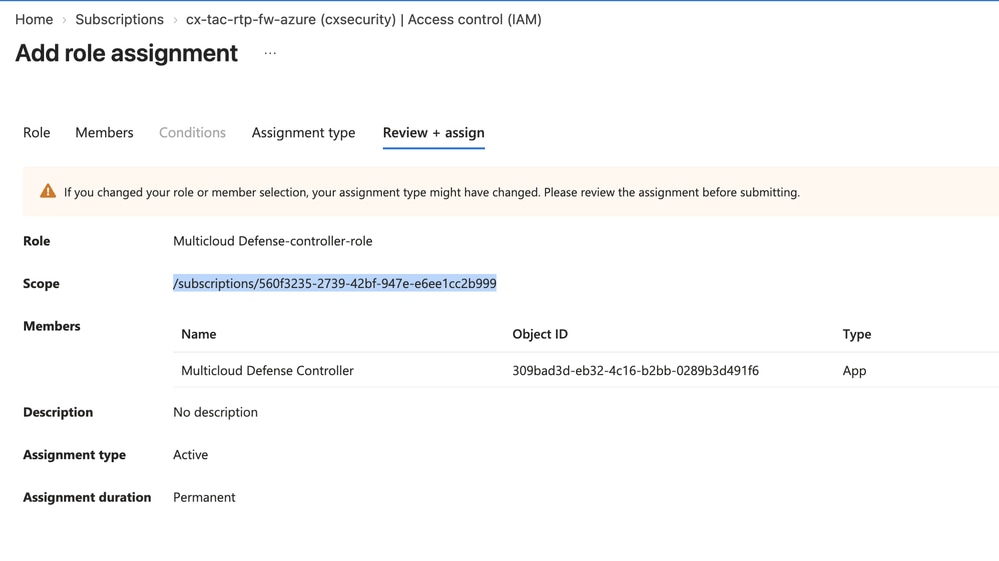
- Fare clic su Rivedi + assegna.
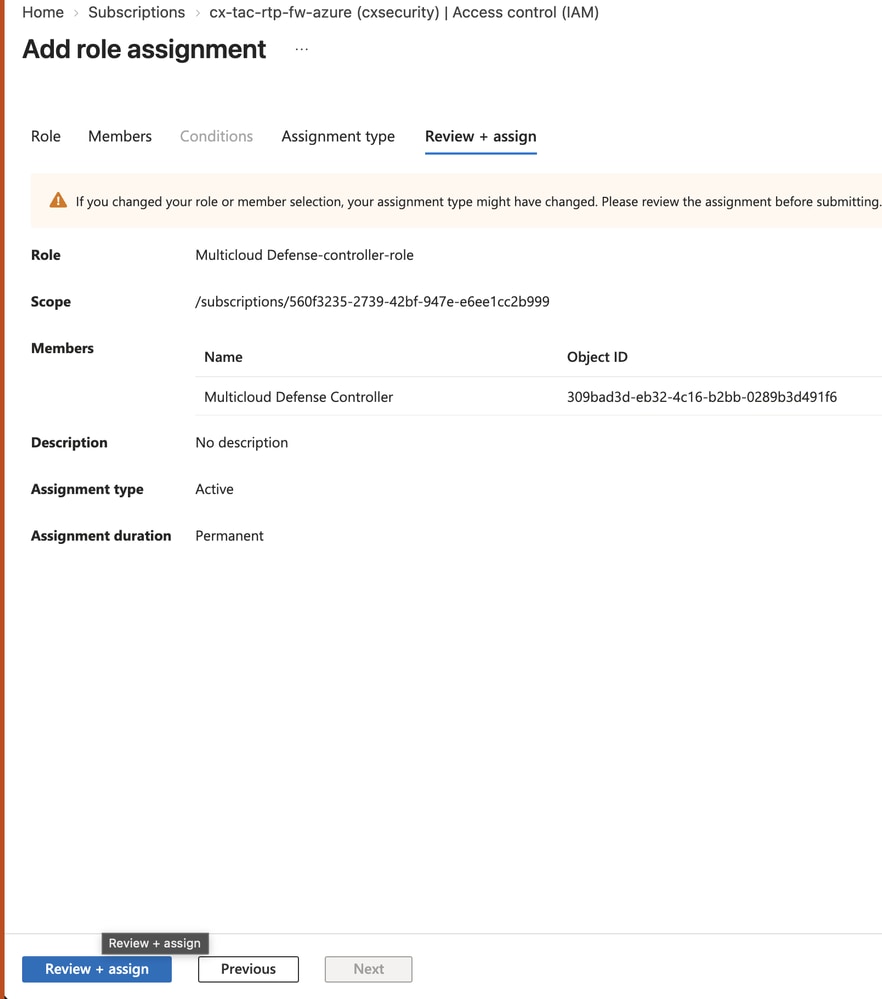
- Viene visualizzata la pagina di panoramica della sottoscrizione. Dal menu a sinistra, passare a Panoramica e copiare l'ID della sottoscrizione.
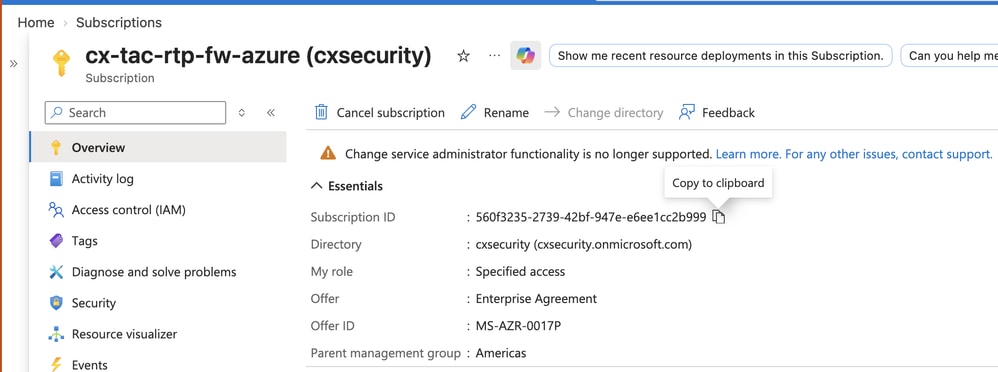
Verranno completati i prerequisiti di Azure per aggiungere l'account di Azure a MCD. Queste procedure descrivono l'integrazione e la distribuzione tramite MCD.
Connetti l'account di Azure a MCD
- Passare a SCC > Multicast Defense.
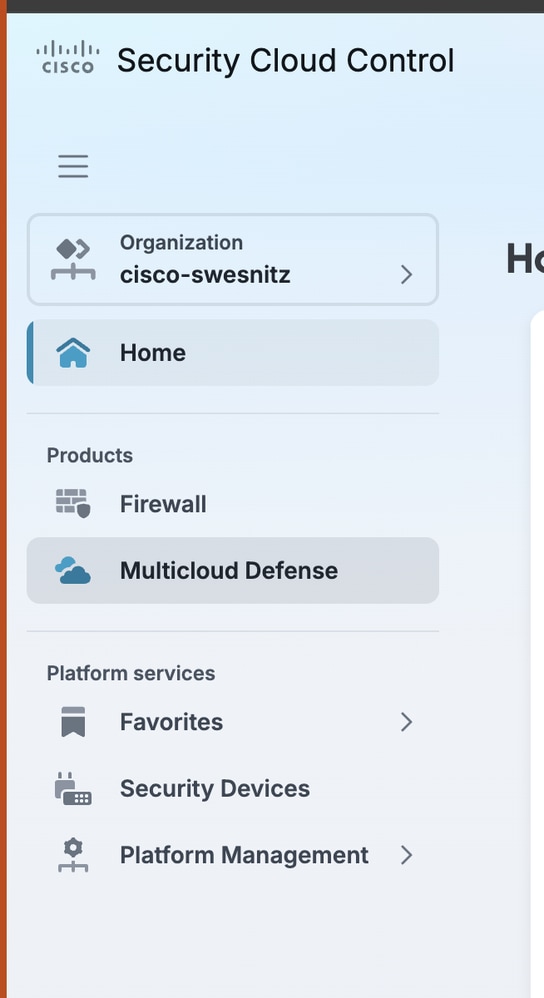
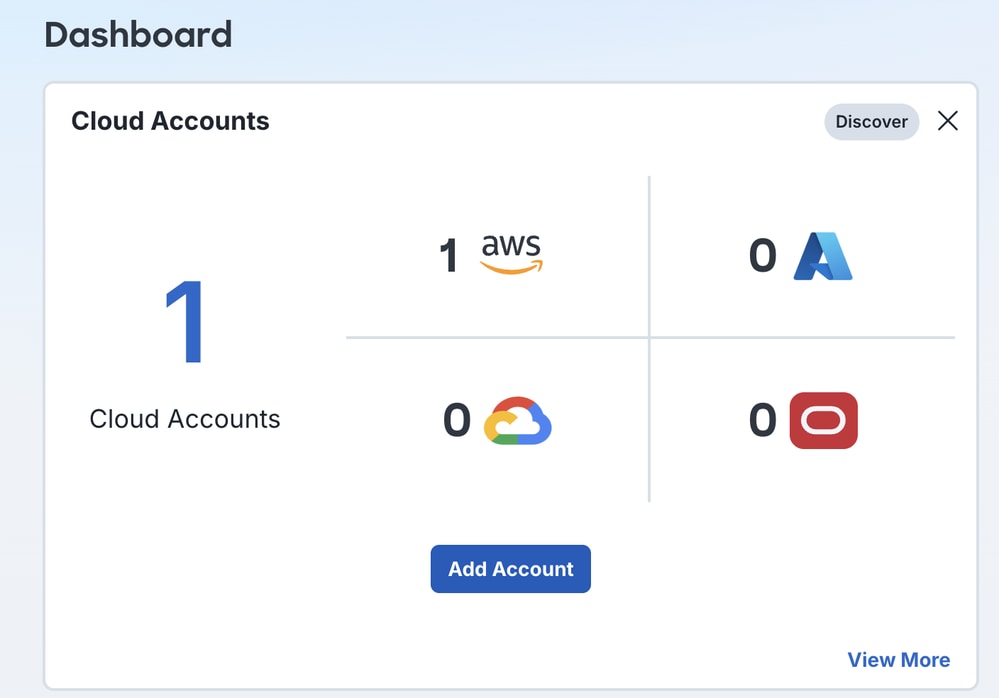
- Dal dashboard principale, fare clic su Aggiungi account nel riquadro Cloud Accounts.
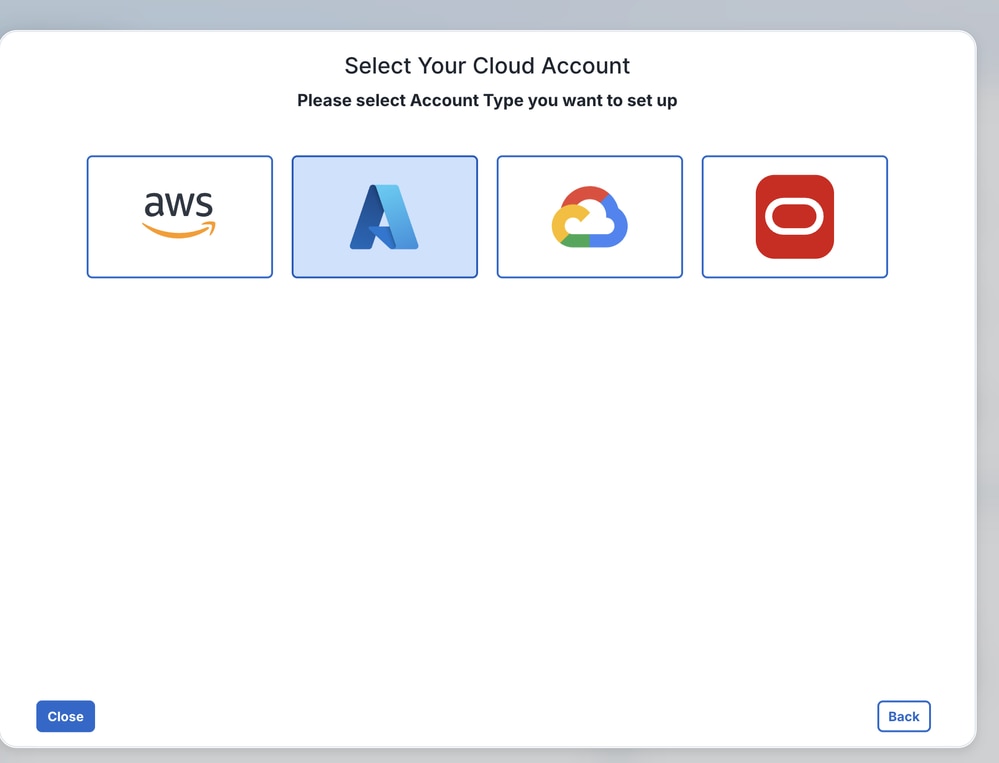
- Fare clic sull'icona Azure.
- Nella pagina Connetti l'account Azure, immettere i valori seguenti:
- Nome account di Azure: Il nome dell'account di Azure dalla prospettiva MCD.
- ID directory: ID di directory salvato nella sezione Registra un'applicazione.
- ID sottoscrizione: L'ID sottoscrizione salvato nella sezione Assegna il ruolo personalizzato.
- ID applicazione: ID dell'applicazione salvato nella sezione Registra un'applicazione.
- Segreto client: Valore salvato nella sezione Registra un'applicazione.
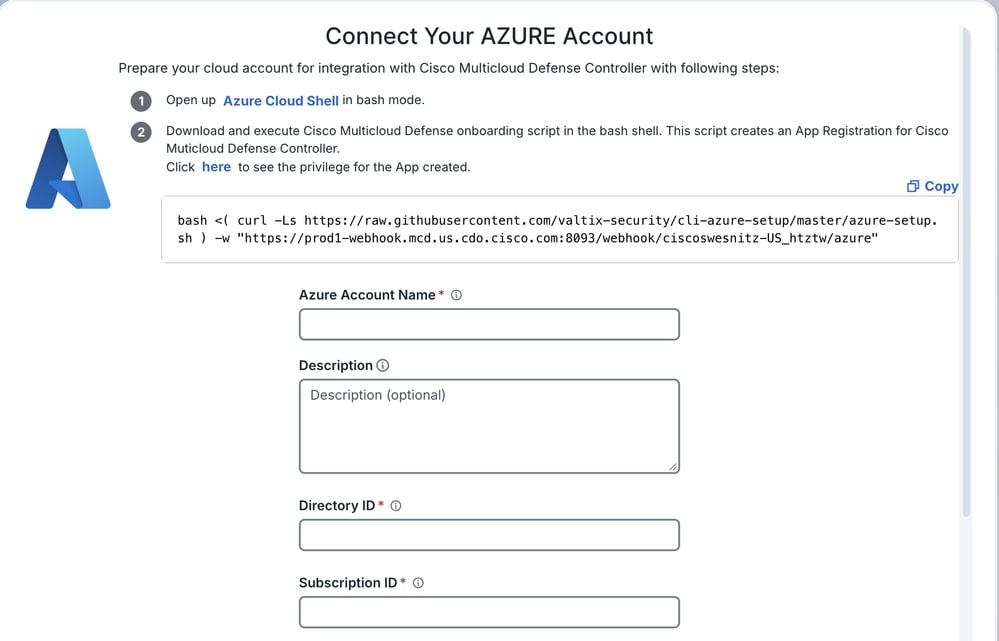
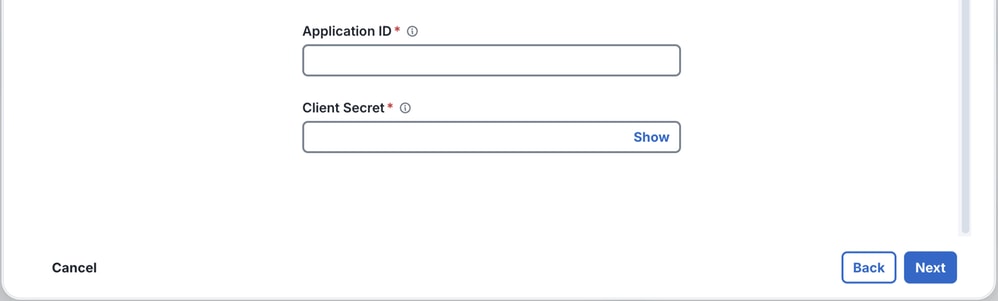
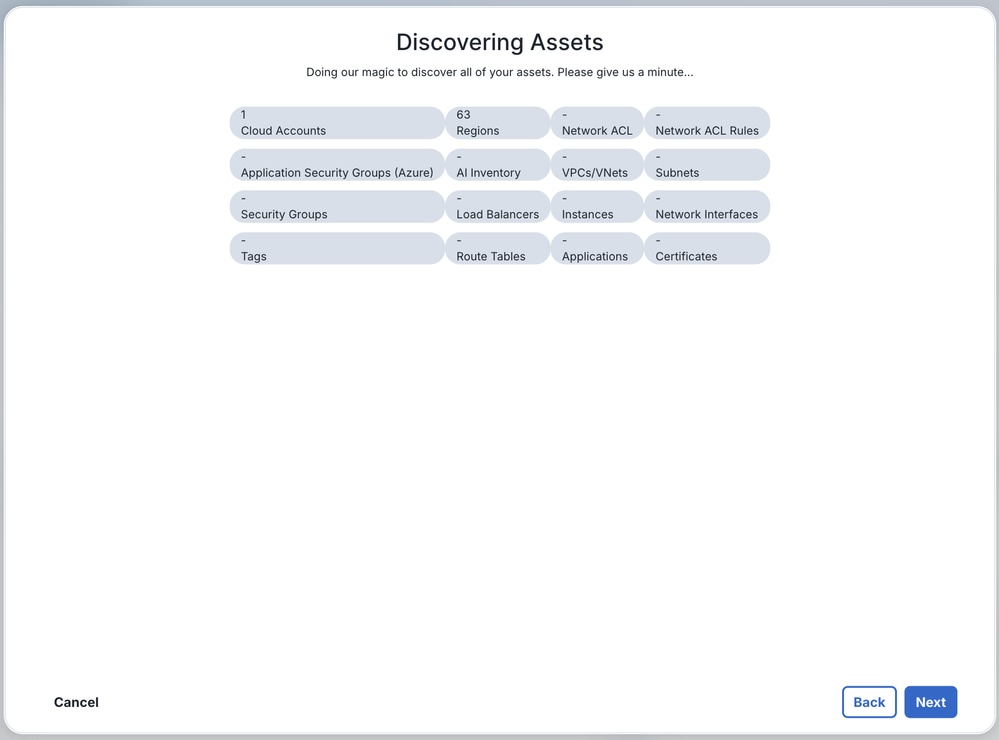
- MCD individua e visualizza le risorse di Azure. Fare clic su Next (Avanti).
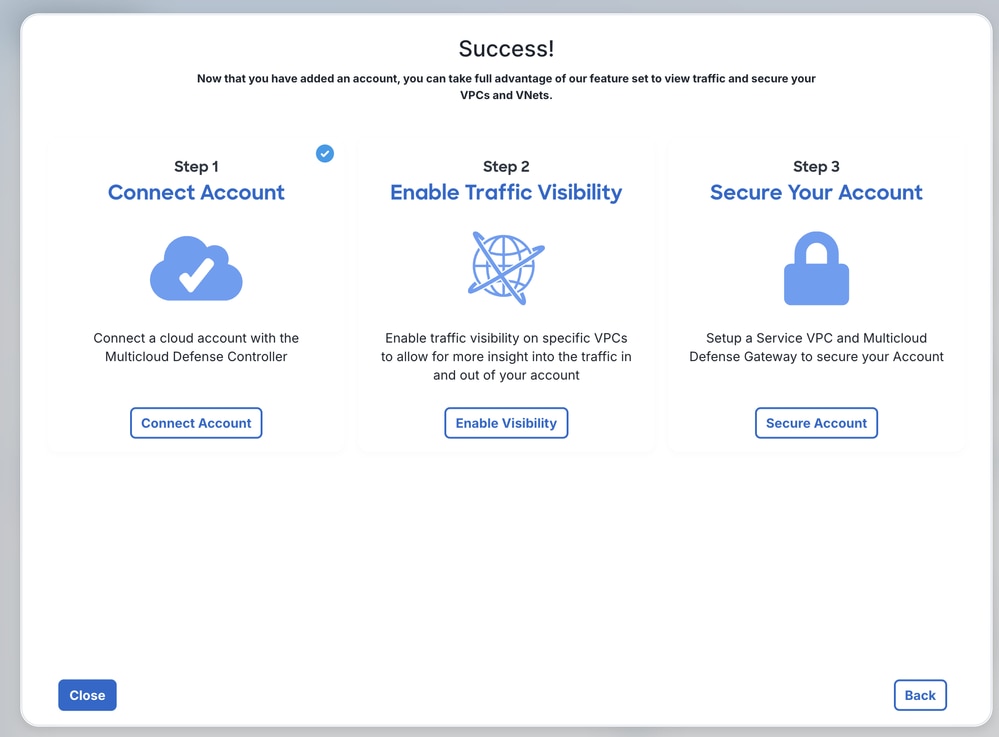
- Fare clic su Close (Chiudi).
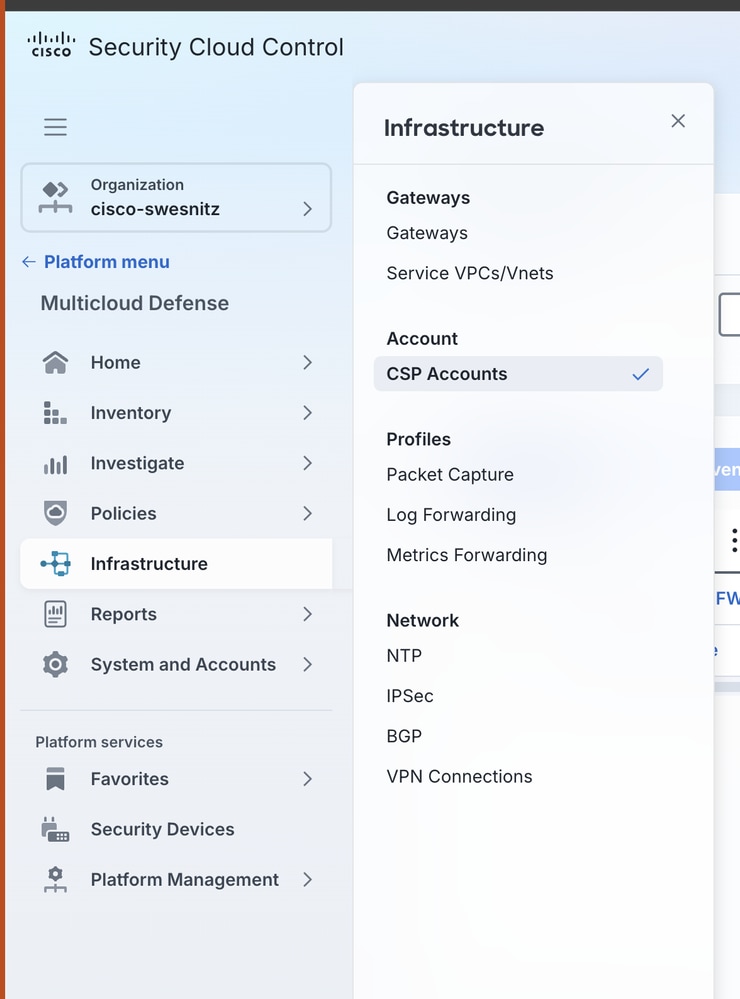
- È ora possibile visualizzare l'account caricato da Infrastruttura > Account CSP.
Creazione di una rete virtuale
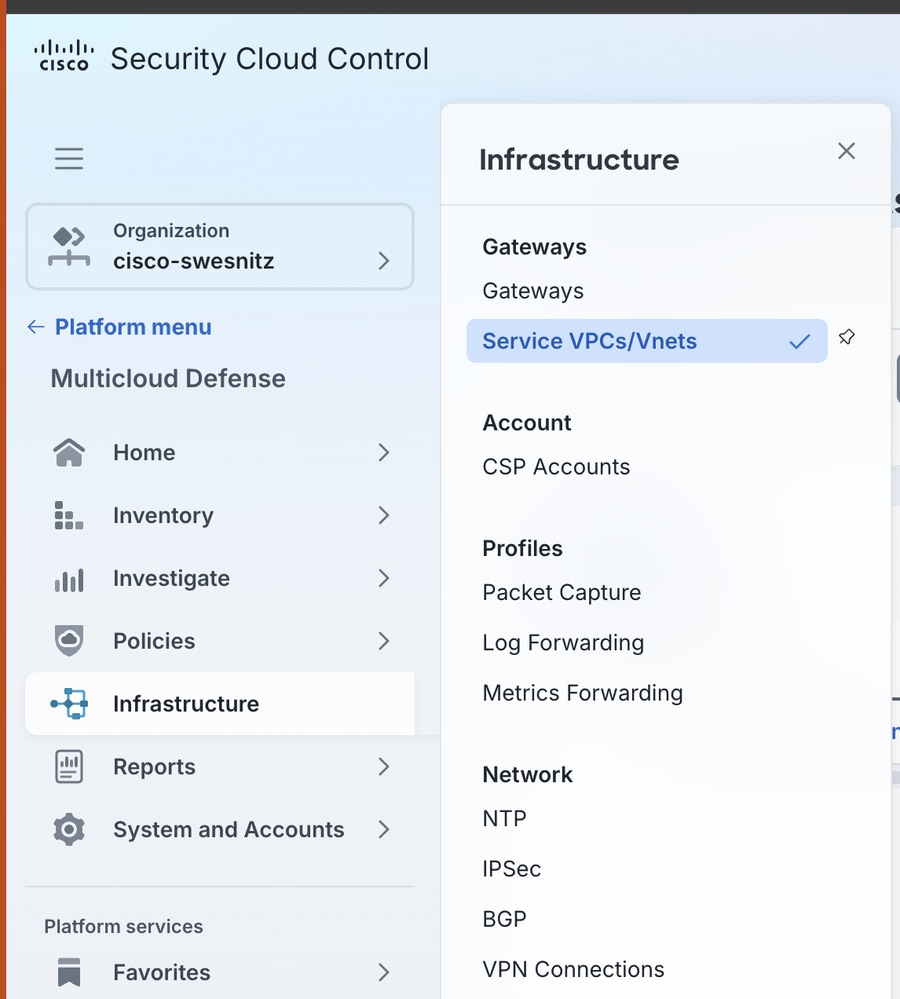
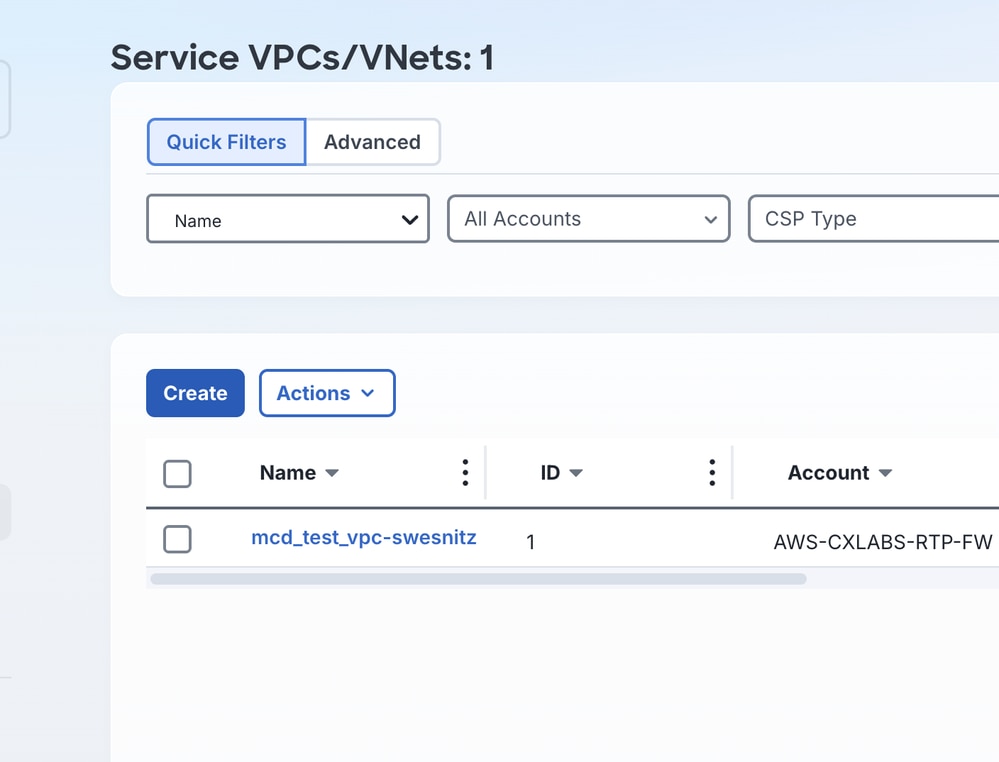
- Selezionare Infrastruttura > VPC/VPN di servizio.
- Fare clic su Crea.
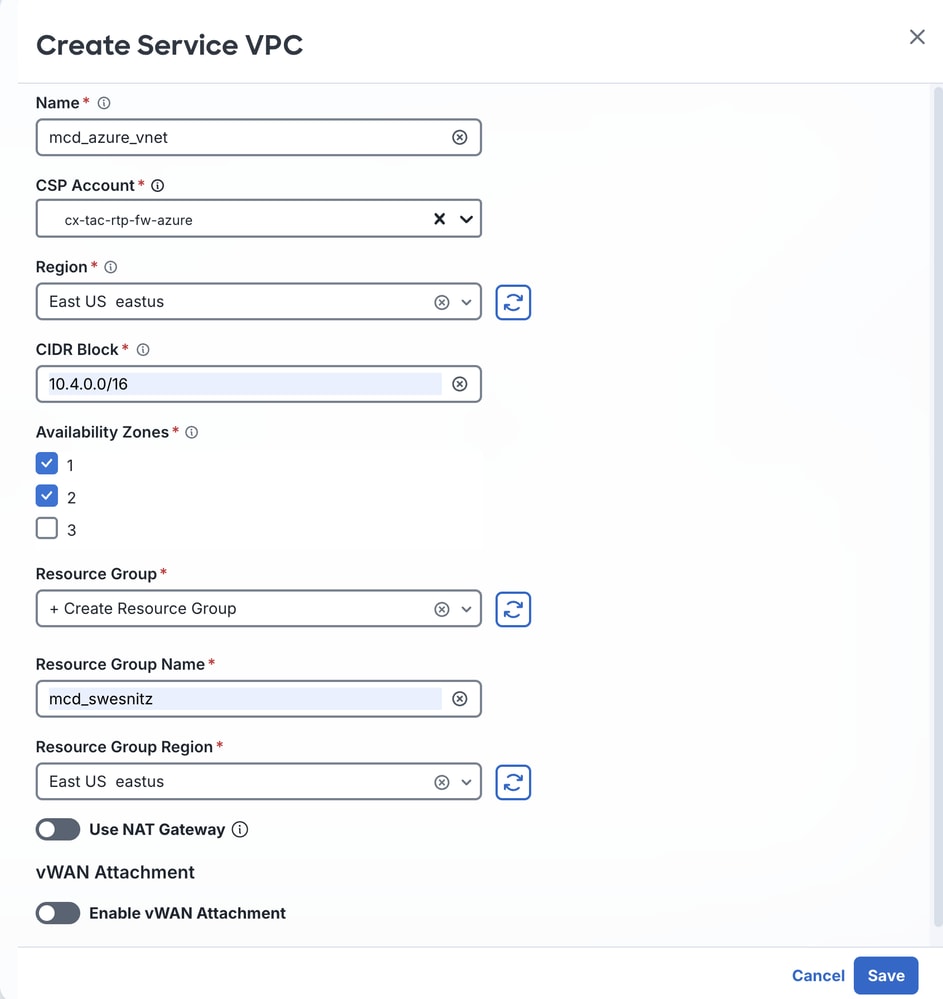
- Immettere i seguenti valori:
- Nome: Un nome facilmente identificabile per la rete virtuale che questa procedura crea per il gateway FTDv.
- Account CSP: Il nome assegnato nella sezione Connessione dell'account di Azure a MCD.
- Regione: Area in cui viene distribuito il gateway FTDv.
- Blocco CIDR: Blocco IP univoco per il gateway di transito associato alla rete virtuale.
- Zone di disponibilità: Selezionare almeno due zone di disponibilità per la resilienza.
- Gruppo di risorse: Selezionare + Crea gruppo di risorse dal menu a discesa.
- Nome gruppo di risorse: Nome del gruppo di risorse.
- Area gruppo di risorse: Area allineata con l'area selezionata per Area.
- Viene visualizzato un messaggio di operazione riuscita.
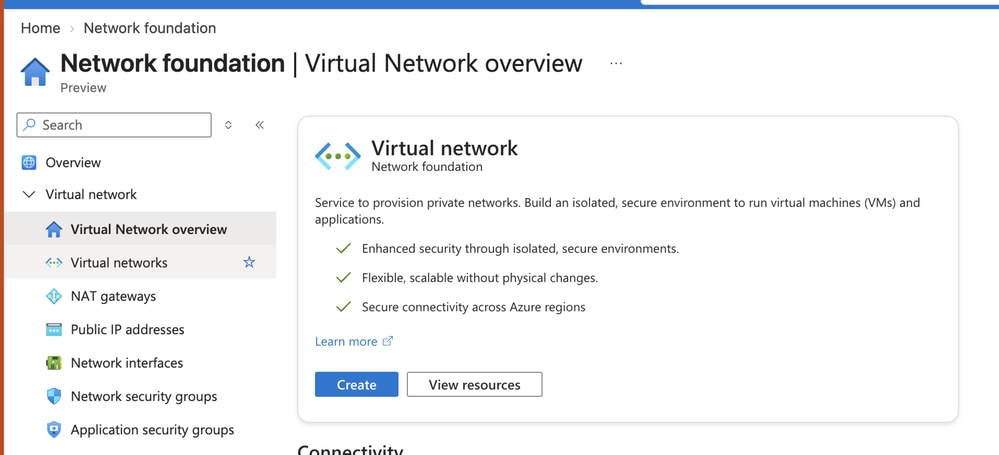
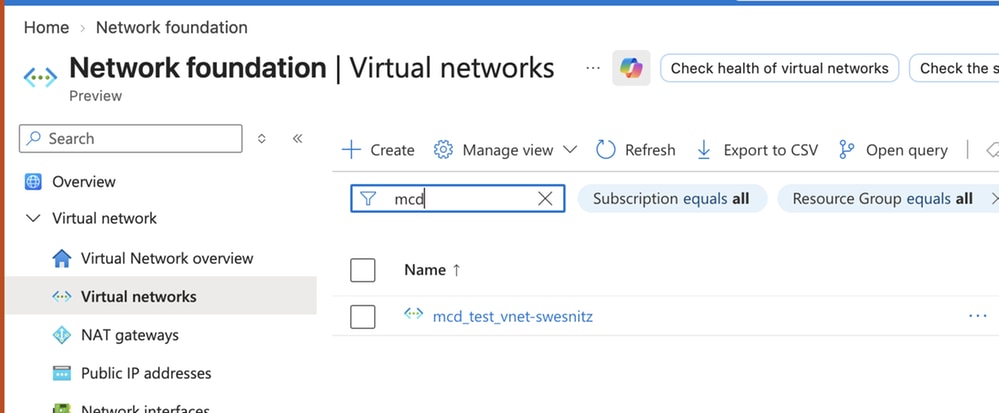
Confermare la creazione della rete virtuale dal lato di Azure, passare a Base di rete > Panoramica delle reti virtuali > Reti virtuali.
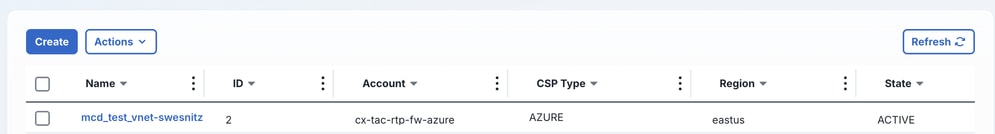
Una volta creata, la rete VPN passa a uno stato attivo.
Crea il gateway FTDv MCD di Azure
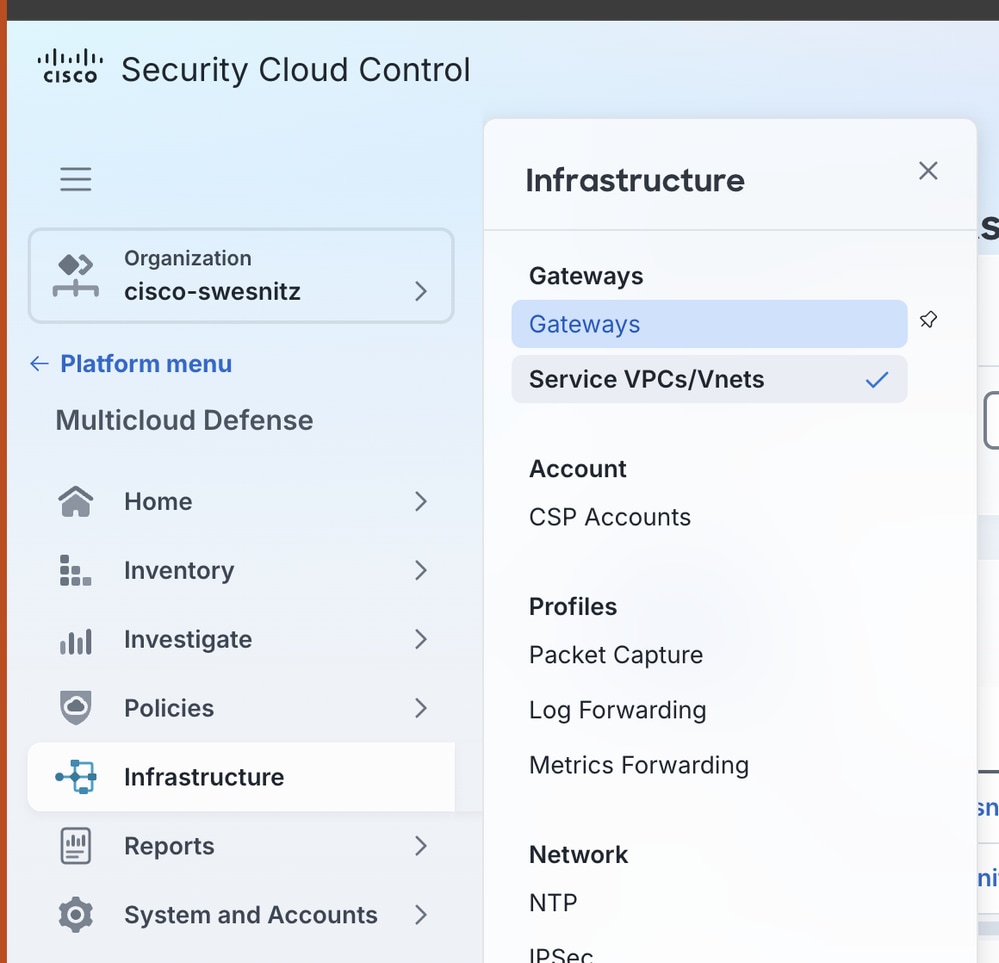
- Selezionare Infrastruttura > Gateway.
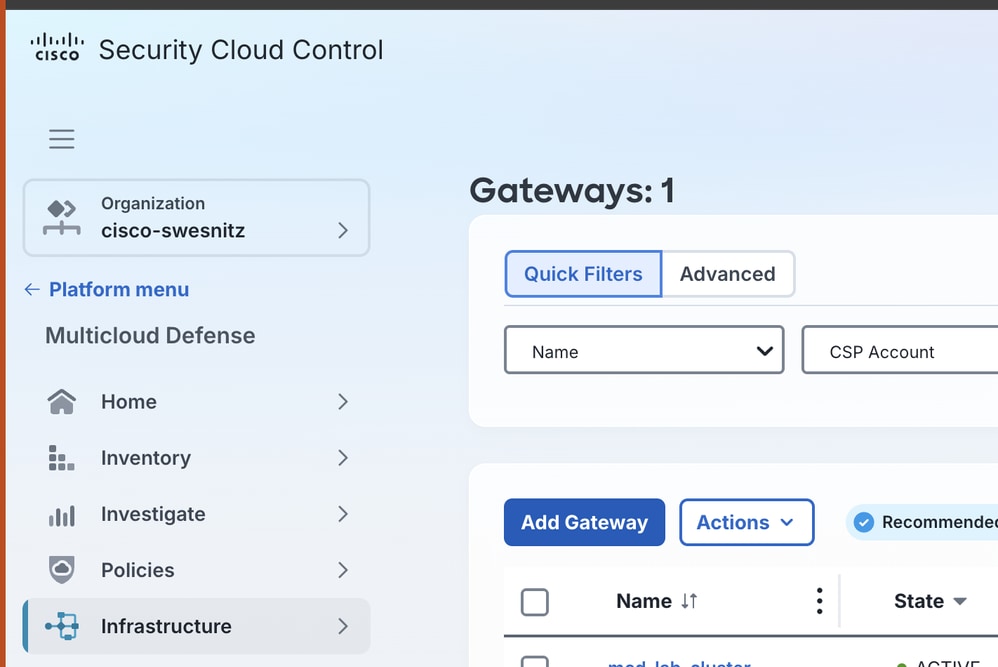
- Fare clic su Add Gateway.
- Immettere i seguenti valori:
- Account: Dal menu a discesa, selezionare l'account di Azure collegato nella sezione Connessione dell'account di Azure a MCD.
- Tipo di gateway: Selezionare FTDv Gateway.
- Nome: Un nome facilmente identificabile per il gateway FTDv.
- Tipo istanza: Il tipo di istanza appropriato per l'ambiente.
- Numero minimo di istanze: Selezionare almeno un'istanza dal menu a discesa.
- Numero massimo di istanze: Il numero desiderato di istanze FTDv massime per l'ambiente. Il massimo consentito è 10.
- Porta HealthCheck: Il valore predefinito è 65534. Questo documento non modifica questo valore.
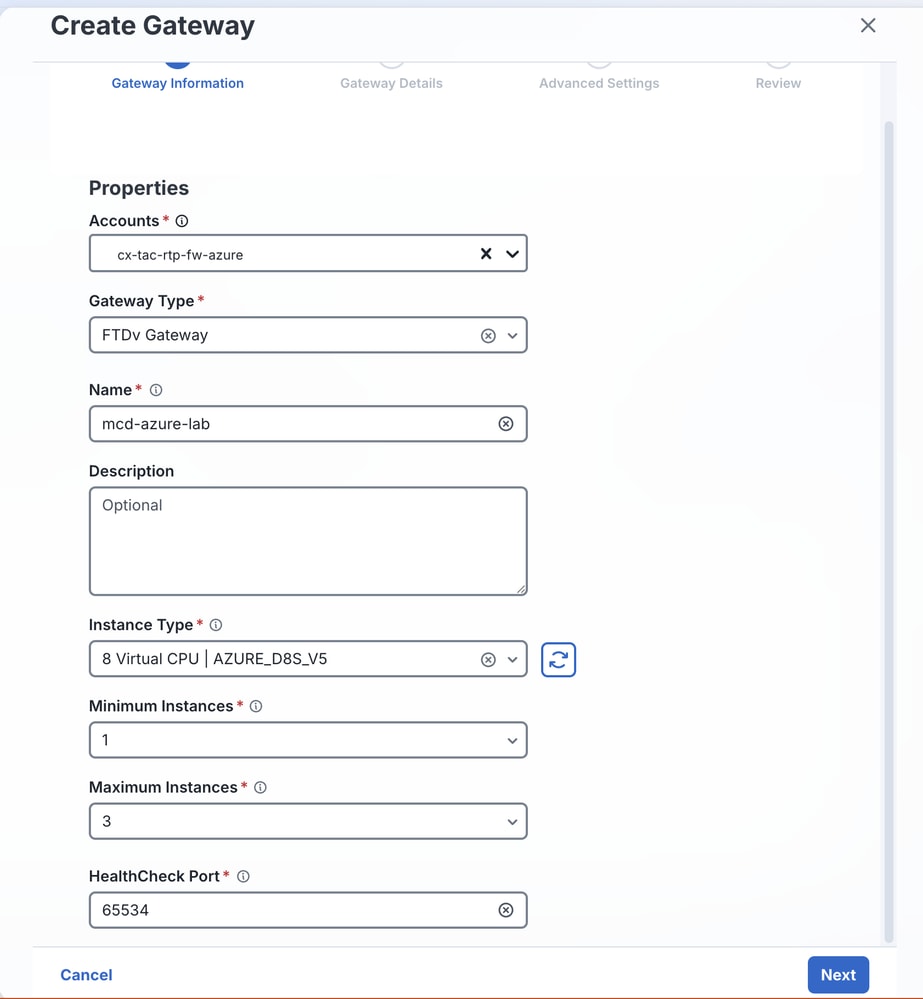
Nota: La porta HealthCheck è il numero di porta utilizzato dal servizio di bilanciamento del carico di Multicast Defense per controllare lo stato delle istanze. I gruppi di sicurezza datapath assegnati alle istanze devono consentire il traffico su questa porta.
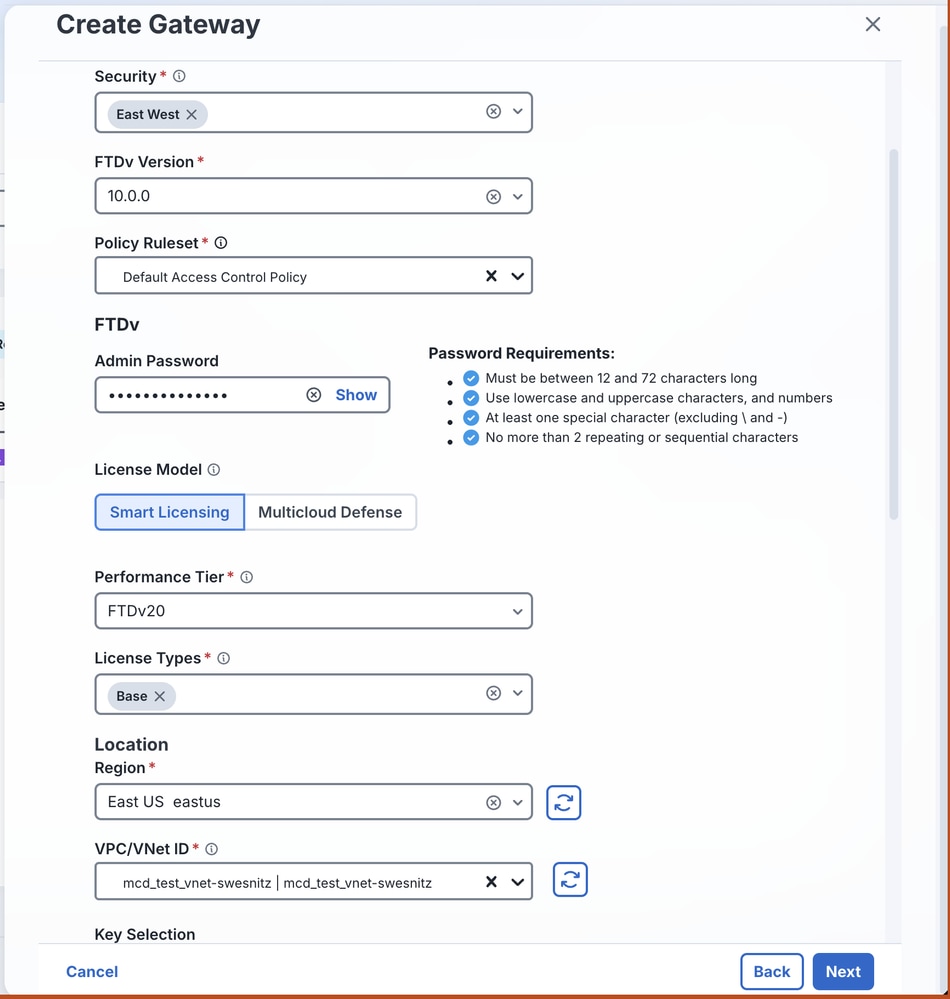
- Immettere i seguenti valori:
- Proprietà: Selezionare Esci o Est-Ovest.
- Versione FTDv: La versione del software più adatta all'ambiente.
- Set di regole dei criteri: I criteri di controllo di accesso (ACP) da applicare a questo cluster FTDv.
- Password: Una password per le istanze FTDv.
- Modello licenza: Il modello di licenza desiderato.
- Livello prestazioni: Il livello appropriato per il throughput del dispositivo previsto.
- Tipi di licenza: Tipi di licenza acquistati per questa distribuzione.
- Regione: Area in cui vengono distribuite queste istanze FTDv.
- ID VPC/VNet: La rete virtuale del servizio creata nella sezione Creazione di una rete virtuale.
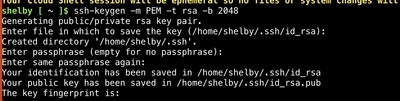
- Creare una coppia di chiavi pubbliche. Per ulteriori informazioni, fare riferimento a Creazione di una coppia di chiavi SSH in Windows.
- Immettere i valori per la chiave pubblica SSH e i gruppi di risorse.
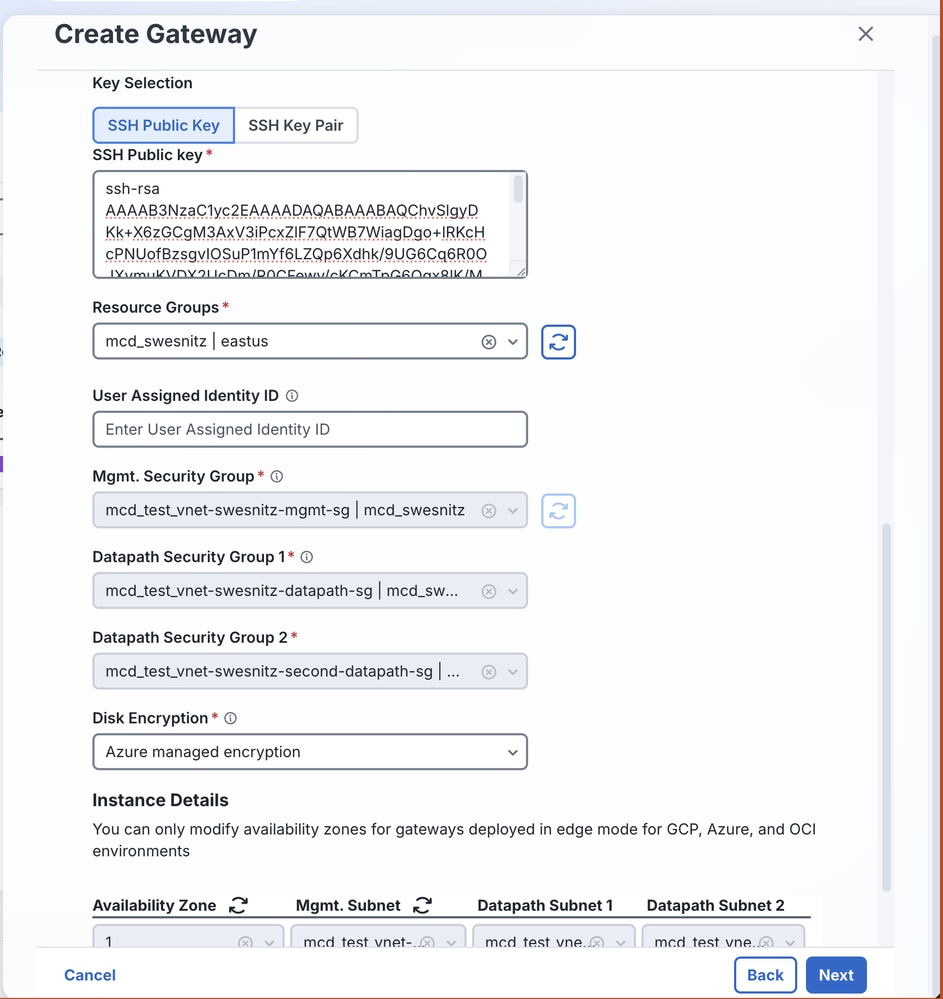
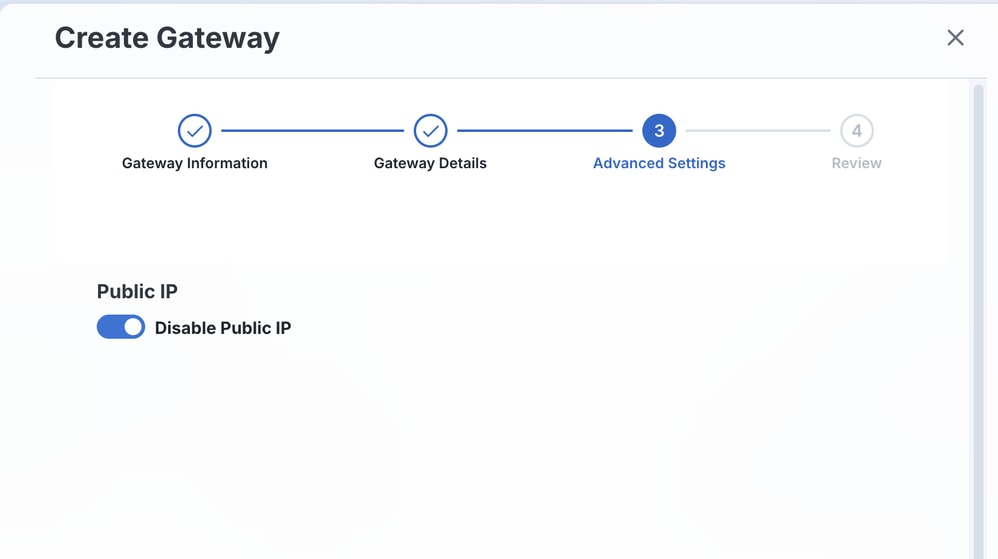
- Disabilitare l'IP pubblico, quindi fare clic su Avanti.
- Esaminare tutti i valori specificati.
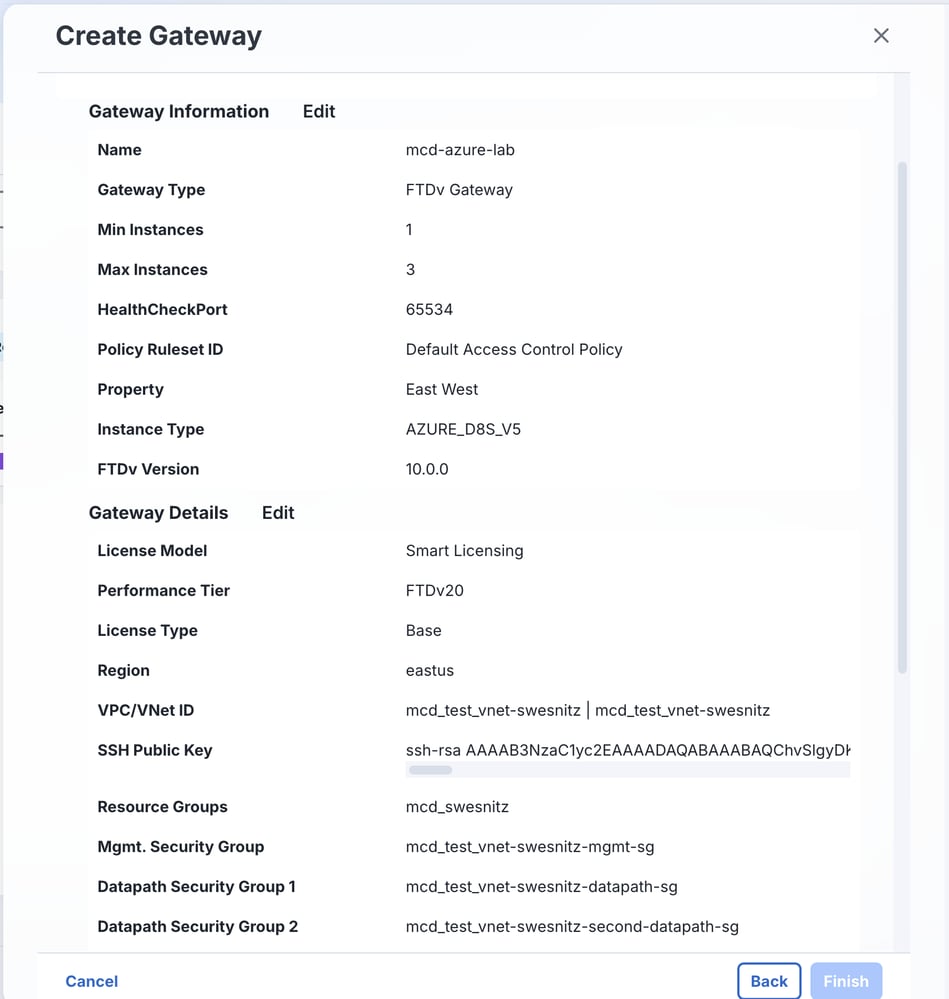
- Dopo aver esaminato i valori e completato il caricamento delle risorse, fare clic su Fine.
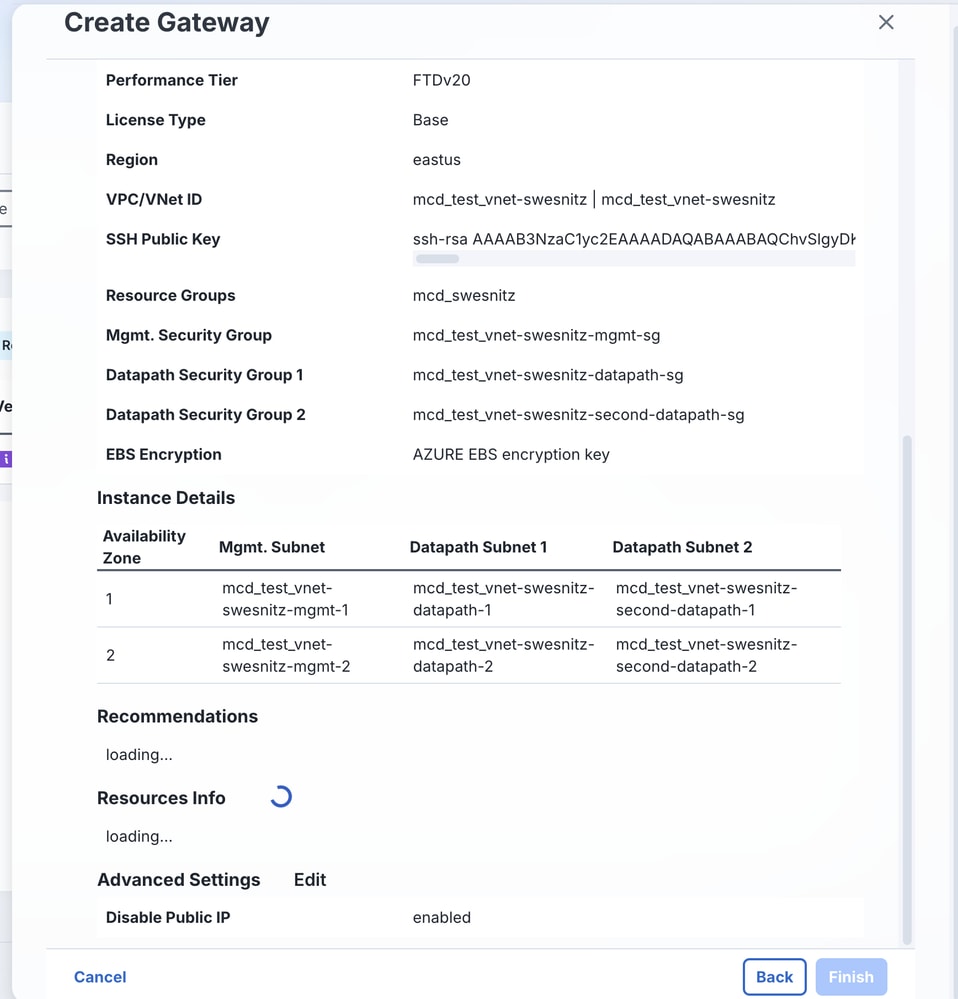
Visualizzazione dashboard dopo il caricamento delle risorse.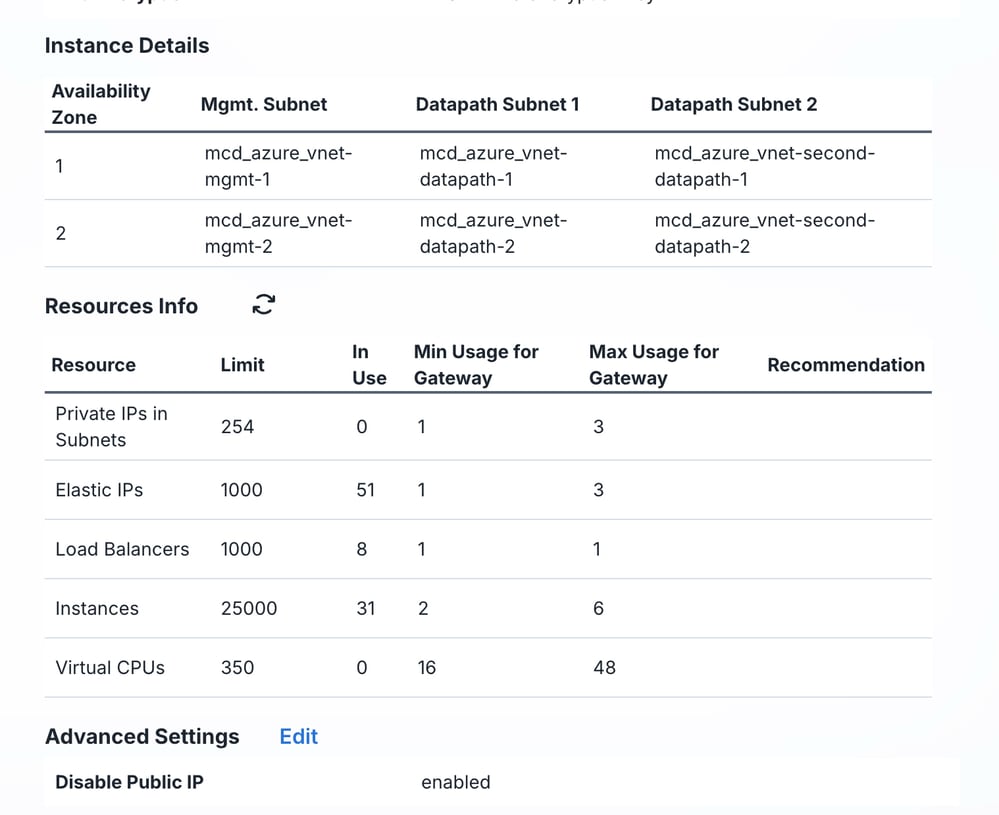
Visualizzazione dashboard della distribuzione del gateway.
- Quando il gateway inizia la creazione, viene visualizzato un messaggio di operazione riuscita. Fare clic su OK.
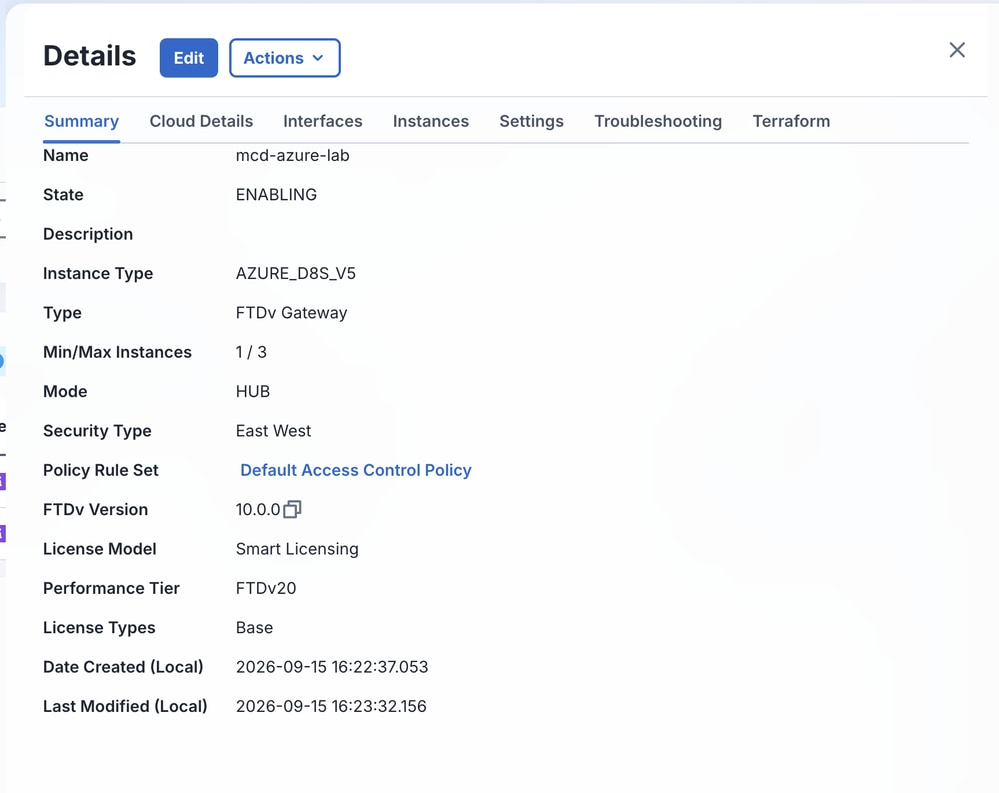
Dal quadro comandi MCD, viene visualizzato lo stato ABILITAZIONE (ENABLING).

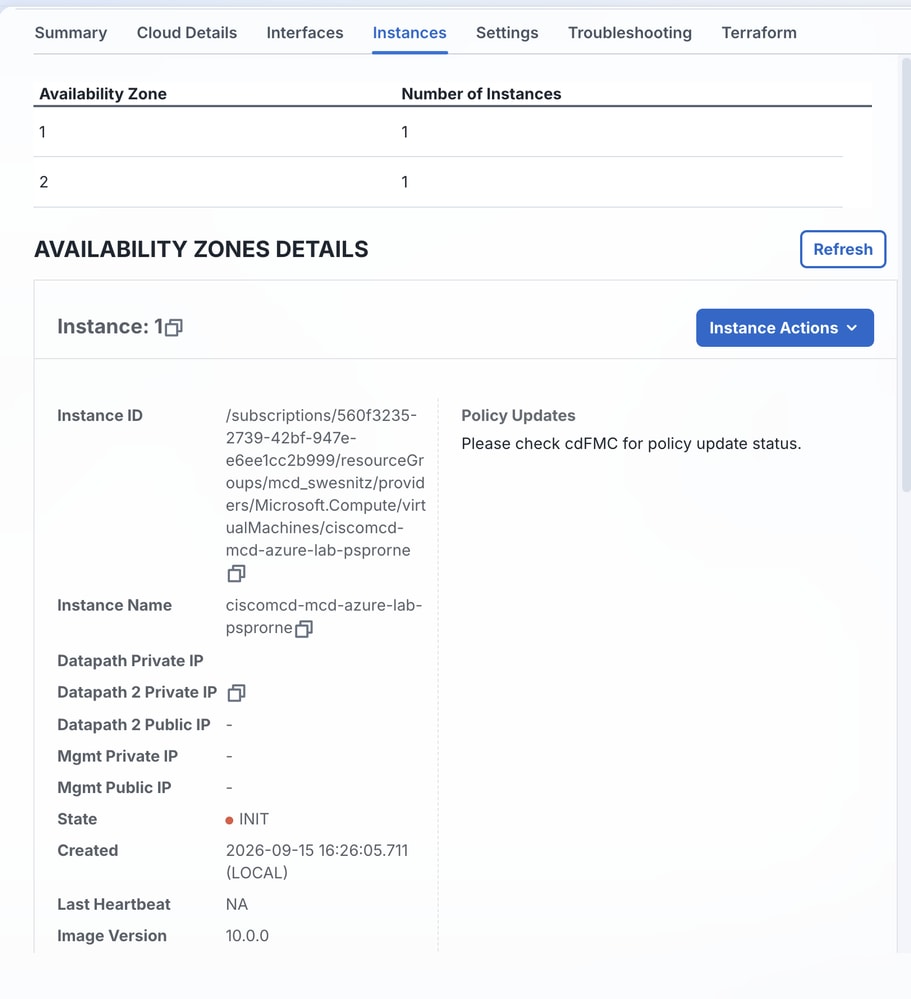
Controllare lo stato dalle schede Riepilogo e Istanze.
Verifica
Fare riferimento a questa sezione per verificare che la configurazione funzioni correttamente.
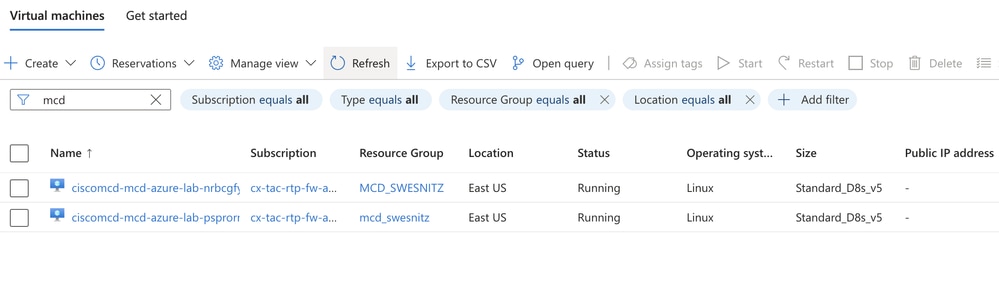
- In Calcola > Macchine virtuali in Azure, monitorare le istanze FTDv. Lo stato passa da Creazione a In esecuzione.
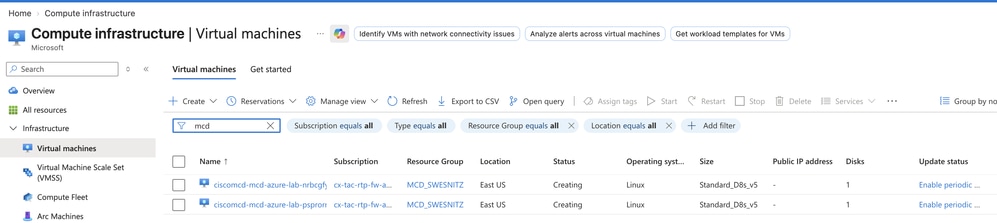
- Confermare lo stato del gateway dal dashboard MCD.
Informazioni correlate
- Creare una VPC o una VNet del servizio
- Procedura di integrazione FTDv
- Configura prerequisiti gateway
- Panoramica di Difesa multicolore per Azure
- Creare e utilizzare una coppia di chiavi pubblica-privata SSH per le macchine virtuali Linux in Azure
- Documentazione e supporto tecnico – Cisco Systems
Cronologia delle revisioni
| Revisione | Data di pubblicazione | Commenti |
|---|---|---|
2.0 |
15-Oct-2026
|
Titolo aggiornato da cluster a gateway per eliminare la confusione sulla tecnologia. |
1.0 |
09-Oct-2026
|
Versione iniziale |

 Feedback
