Connettività da sito a sito con subnet sovrapposte in Cisco Secure Access
Introduzione
Questo documento descrive la soluzione subnet sovrapposta in Cisco Secure Access.
Prerequisiti
Requisiti
Cisco raccomanda la conoscenza dei seguenti argomenti:
- Amministrazione Cisco Secure Access
Cisco raccomanda:
- Accesso amministrativo a Cisco Secure Access
Componenti usati
Il documento può essere consultato per tutte le versioni software o hardware.
Le informazioni discusse in questo documento fanno riferimento a dispositivi usati in uno specifico ambiente di emulazione. Su tutti i dispositivi menzionati nel documento la configurazione è stata ripristinata ai valori predefiniti. Se la rete è operativa, valutare attentamente eventuali conseguenze derivanti dall'uso dei comandi.
Operazioni preliminari
Nell'esempio, vi sono due siti di succursale che utilizzano la stessa subnet IP, 192.168.200.0/24, e che sono connessi a Cisco Secure Access tramite due tunnel IPsec separati.
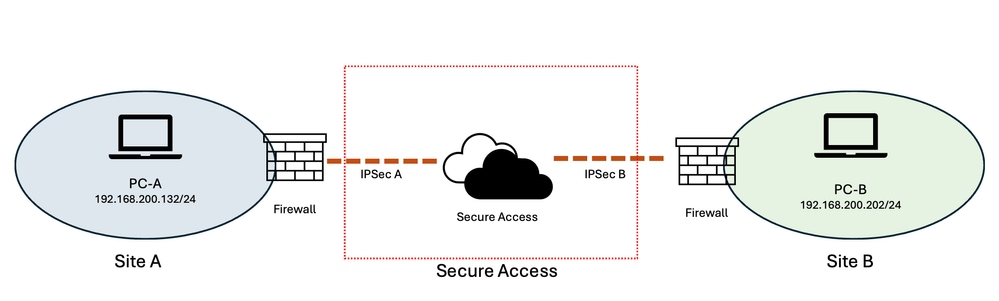 Immagine - Esempio di rete
L'obiettivo è che gli utenti del Sito A possano accedere alle risorse del Sito B e viceversa.
Preparazione e pianificazione
Poiché entrambi i siti utilizzano la stessa subnet IP (192.168.200.0/24), la sovrapposizione dello spazio degli indirizzi impedisce la comunicazione diretta tra i due siti. Per risolvere questa sovrapposizione, vengono assegnate due subnet virtuali non sovrapposte per rappresentare le risorse in ogni sito.
Per questo esempio:
-
Sito A: 10.30.30.0/24
-
Sito B: 10.40.40.0/24
-
Subnet effettiva in entrambi i siti: 192.168.200.0/24
Le subnet virtuali forniscono spazi di indirizzi univoci per ogni sito, mentre le risorse effettive continuano a utilizzare gli indirizzi 192.168.200.0/24 esistenti.
Quando un utente del Sito A accede a una risorsa del Sito B, l'utente accede a tale risorsa tramite la subnet virtuale del Sito B (10.40.40.0/24) ) anziché utilizzando direttamente lo spazio degli indirizzi 192.168.200.0/24 sovrapposto.
Cisco Secure Access fornisce una funzionalità NAT (D-NAT) di destinazione uno-a-uno in grado di convertire gli indirizzi virtuali negli indirizzi reali corrispondenti. L'intervallo di indirizzi D-NAT ha le stesse dimensioni della subnet originale. Nell'esempio, le reti virtuali e quelle effettive sono subnet 0/24, che forniscono una mappatura uno-a-uno tra gli indirizzi IP virtuali e quelli reali.
Ad esempio:
10.40.40.202 → 192.168.200.202
Pertanto, una richiesta proveniente dal Sito A e destinata alla data 10.40.40.202 è tradotta da D-NAT a 192.168.200.202, consentendo alla richiesta di raggiungere la risorsa corrispondente nel Sito B, nonostante entrambi i siti utilizzino la stessa subnet IP sottostante.
Questo approccio consente di creare in modo efficace uno spazio di indirizzi virtuale non sovrapposto per ciascun sito, mantenendo l'indirizzo IP esistente delle risorse. Fornisce inoltre una relazione uno-a-uno coerente tra gli indirizzi virtuali e quelli reali, semplificando la comprensione, la gestione e la risoluzione dei problemi della configurazione.
Procedura di configurazione
La configurazione è quindi costituita da due sezioni:
-
Configurazione del protocollo NAT di destinazione (D-NAT) in Cisco Secure Access per un tunnel di rete. (in questo esempio, Sito B)
-
Configurazione del routing statico in Cisco Secure Access per un altro tunnel di rete. (In questo esempio, sito A)
Configurazione di Cisco Secure Access
Passaggio 1: Dal portale di gestione Cisco Secure Access, selezionare Connect > Network Connections e selezionare la scheda Network Tunnel Groups (Gruppi di tunnel di rete).
Passaggio 2: Modificare il gruppo di tunnel di rete associato al tunnel IPsec per il sito che utilizza la subnet sovrapposta.
In questo esempio:
-
IPsec-A = Gruppo di tunnel di rete per il sito A
-
IPsec-B = Gruppo di tunnel di rete per il sito B
Passaggio 3: Fare clic sul menu a tre punti accanto al gruppo di tunnel di rete desiderato e selezionare Modifica.
Passaggio 4: Per il sito B, configurare i mapping NAT di destinazione,
Passaggio 4-1: Dal menu a sinistra, selezionare la scheda Routing e abilitare Network Address Translation (NAT), se non è già abilitato.
Passaggio 4-2: In Mapping NAT di destinazione fare clic su Aggiungi mapping.
Passaggi 4-3: Utilizzare questa tabella per configurare i mapping D-NAT per il gruppo di tunnel di rete.
Passaggi 4-4: Salvare le modifiche.
Passaggio 5: Per il sito A, configurare il routing statico,
Passaggio 5-1: Dal menu a sinistra, selezionare la scheda Routing e abilitare Static Routing, se non è già abilitato.
Passaggi 5-2: Immettere le subnet e la subnet virtuale nella sezione Intervalli di indirizzi IP.
Passaggi 5-3: Utilizzare questa tabella per configurare il routing per il gruppo di tunnel di rete.
Passaggi 5-4: Salvare le modifiche.
| Sito A - Tunnel IPsec |
Sito B - Tunnel IPsec |
|
| NAT-1 di destinazione |
N/D |
Sito → Accesso sicuro CIDR originale:192.168.200.0/24 CIDR tradotto: 10.40.40.0/24 |
| NAT-2 di destinazione |
N/D |
Accesso sicuro → Sito CIDR originale: 192.168.200.0/24 CIDR tradotto: 10.30.30.0/24 |
| Routing |
Intervalli indirizzi IP: 10.40.40.0/24 192.168.200.0/24 |
N/D |
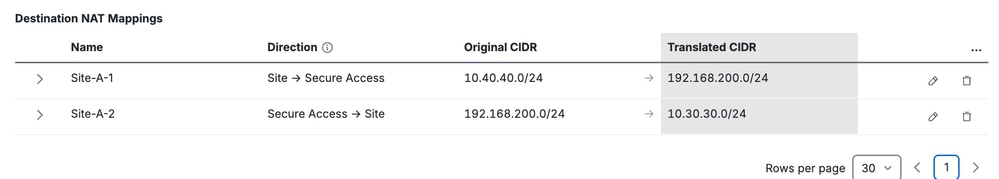 Sito tunnel IPsec A - Configurazione routing statico |
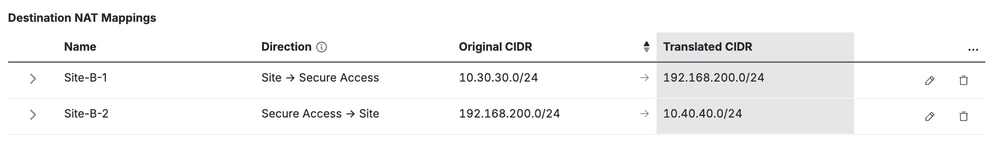 Sito tunnel IPsec B - Configurazione D-NAT |
Contenuto correlato
Configurazione mapping NAT Cisco Secure Access / Network Tunnel Group
Guida di riferimento alla configurazione e al routing di Cisco Secure Access Network Tunnel Group
Guida alla risoluzione dei problemi e alla raccolta di dati di base di Cisco Secure Access
Cronologia delle revisioni
| Revisione | Data di pubblicazione | Commenti |
|---|---|---|
2.0 |
29-Oct-2026
|
Nuova certificazione - Formattazione aggiornata |
1.0 |
13-Aug-2026
|
Versione iniziale |

 Feedback
