Distribuire un gateway FTDv in AWS utilizzando MCD
Sommario
Introduzione
In questo documento viene descritto come integrare l'account AWS in Cisco Multicast Defense (MCD) e distribuire i gateway FTDv utilizzando il controller MCD di Cisco.
Prerequisiti
- Provisioning di un centro di gestione dei firewall (cdFMC) fornito per il tenant SCC.
- Coppia di chiavi AWS EC2 disponibile nella regione di destinazione per l'installazione.
- Account AWS con autorizzazioni IAM sufficienti per distribuire uno stack CloudFormation.
- Un abbonamento/diritto Cisco Multicast Defense attivo sul tenant SCC, insieme ai tipi di licenza FTDv applicabili e ai diritti al livello di prestazioni.
- Accesso amministrativo SCC con diritti di gestione degli abbonamenti alle piattaforme e dell'infrastruttura di difesa multicolore.
- Accesso alla console AWS con autorizzazioni per la creazione e il monitoraggio di stack CloudFormation e risorse EC2.
Requisiti
Cisco raccomanda la conoscenza dei seguenti argomenti:
- Navigazione in Cisco Security Cloud Control (SCC)
- Concetti base di rete AWS (VPC, CIDR, Transit Gateway, Availability Zones)
- Distribuzione e analisi dello stack di AWS CloudFormation
Componenti usati
- Cisco Security Cloud Control (SCC)
- Cisco Multicast Defense (MCD)
- Cisco Secure Firewall Threat Defense Virtual (FTDv)
- Centro gestione firewall (cdFMC) distribuito tramite cloud
- Amazon Web Services (AWS) - CloudFormation, EC2, VPC, Transit Gateway
Le informazioni discusse in questo documento fanno riferimento a dispositivi usati in uno specifico ambiente di emulazione. Su tutti i dispositivi menzionati nel documento la configurazione è stata ripristinata ai valori predefiniti. Se la rete è operativa, valutare attentamente eventuali conseguenze derivanti dall'uso dei comandi.
Premesse
Questo documento descrive la prima installazione di MCD in un singolo account AWS e in una singola area geografica tramite un tipo di rete TGW (Transit Gateway). I tipi di rete WAN AWS Cloud e le distribuzioni dei gateway in entrata esulano dall'ambito di questo documento, in quanto i gateway in entrata non sono attualmente supportati da MCD.

Nota: I gateway in ingresso non sono attualmente supportati da Multicast Defense. In questo documento vengono illustrate solo le distribuzioni di gateway in uscita/est-ovest.
Nota: Se il tentativo iniziale di registrazione di cdFMC ha esito negativo o si è verificato un timeout, si tratta del comportamento previsto. Attendere che il cluster ritenti automaticamente la registrazione prima di procedere con la risoluzione dei problemi.
Configurazione
Abilita Cisco Multicast Defense sul tenant SCC
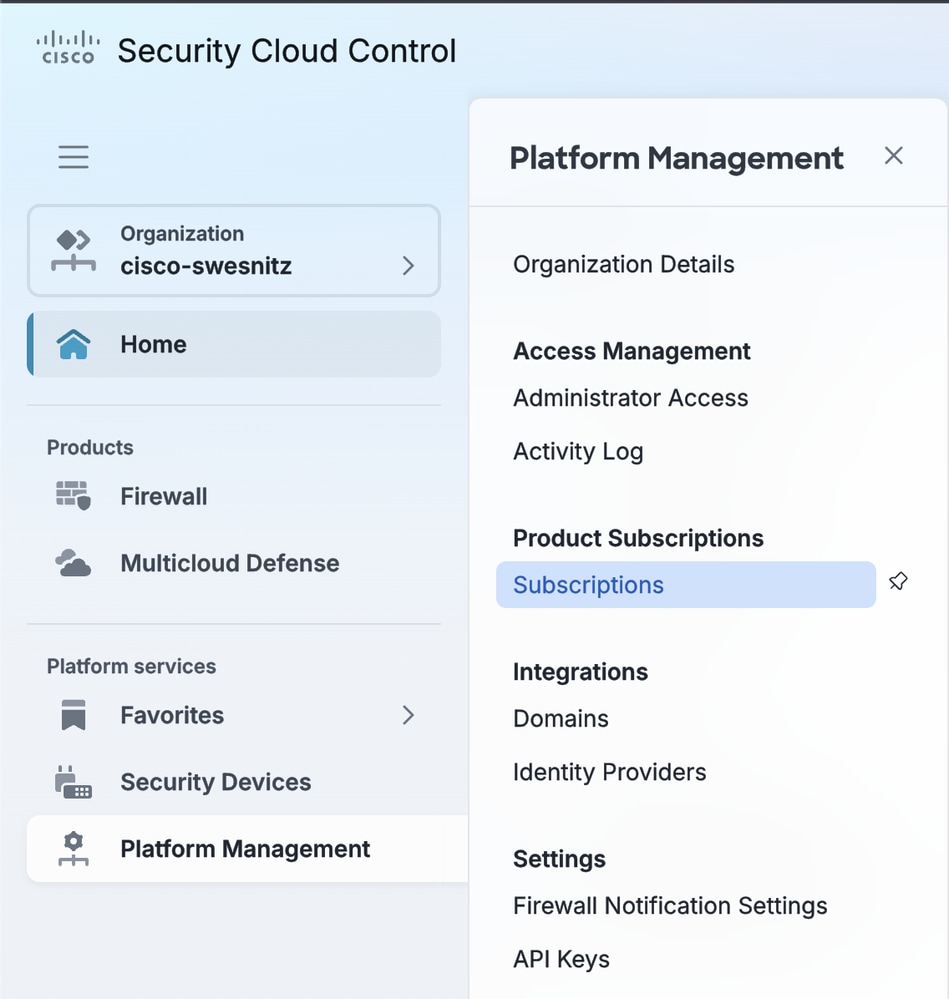
- Nella console Cisco Security Cloud Control (SCC), selezionare Home > Platform Management > Subscription (Home > Gestione piattaforma > Abbonamenti).
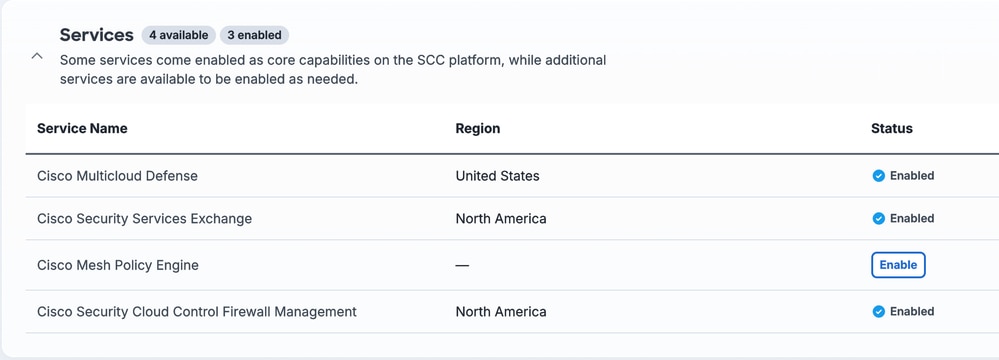
- Abilitare la sottoscrizione di Multicast Defense per il tenant.
Account AWS integrato (account CSP)
Questa procedura consente di connettere un account AWS a Multicast Defense Controller in modo che MCD possa distribuire e gestire le risorse per suo conto. In questo esempio viene utilizzato AWS come Cloud Service Provider (CSP).
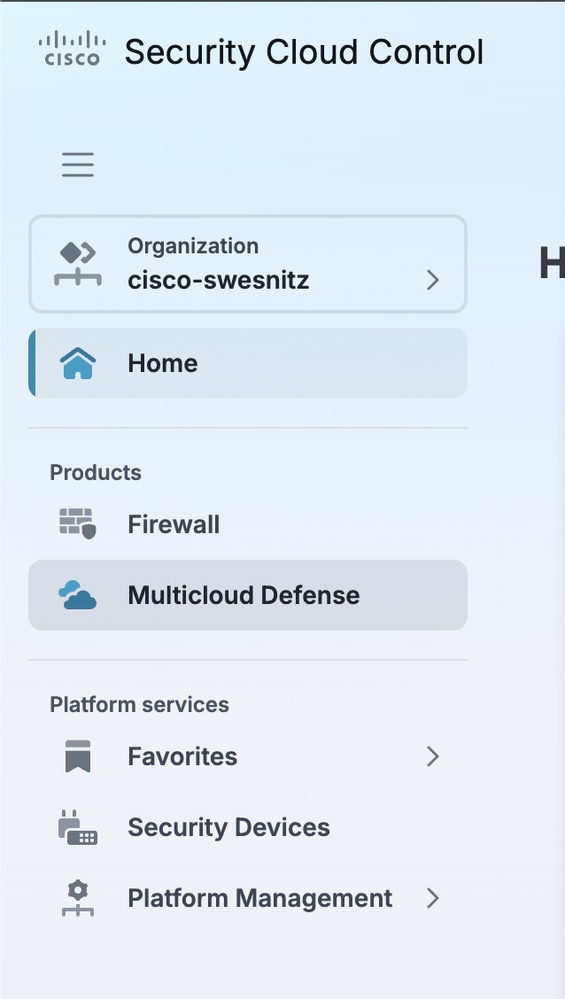
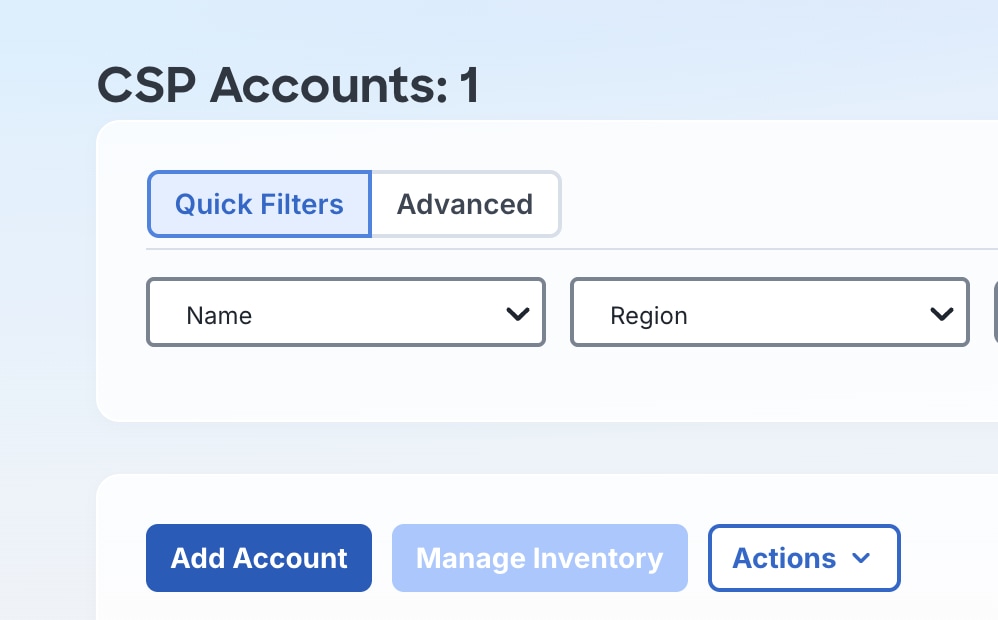
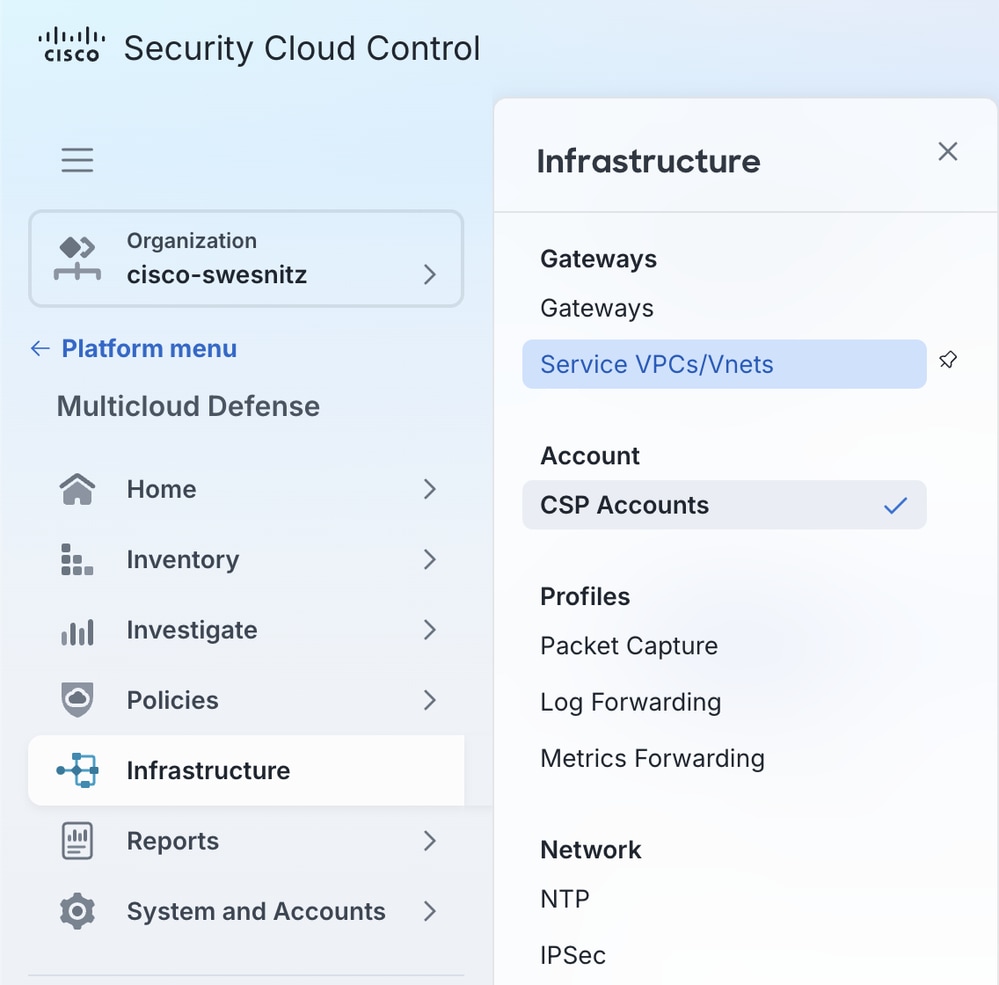
- Dal riquadro di navigazione a sinistra di SCC, selezionare Multicast Defense.
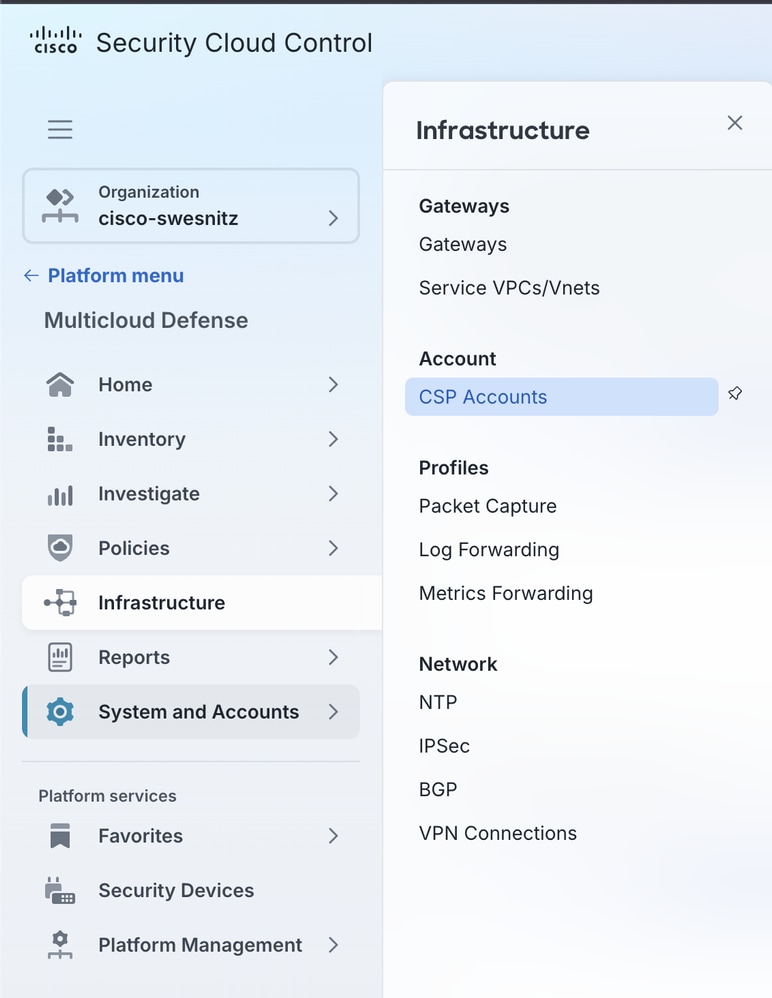
- Passare a Infrastruttura > Conti CSP.
- Selezionare Aggiungi account.
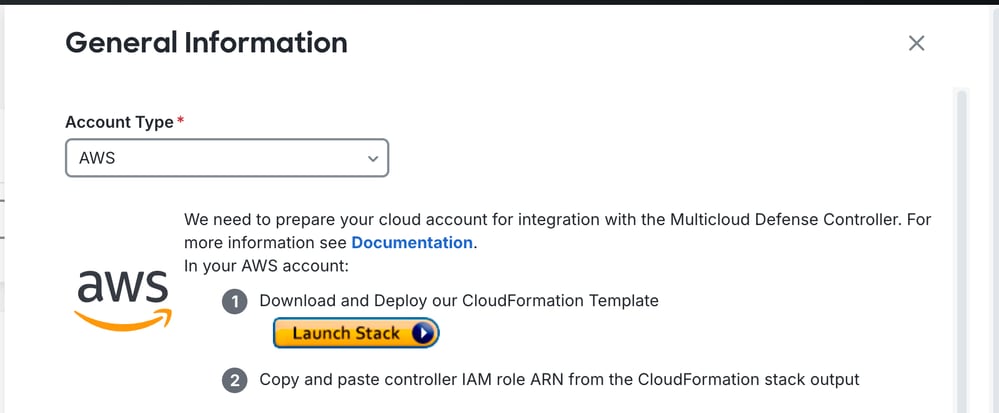
- Dall'elenco a discesa Tipo di conto, selezionare AWS.
- Selezionare Avvia stack. Verrà aperta una nuova scheda del browser e verrà avviato uno stack AWS CloudFormation che distribuisce i ruoli e le risorse IAM necessari per l'integrazione di MCD con l'account AWS.
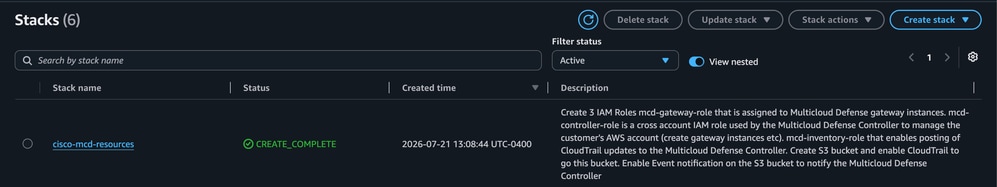
- Nella console AWS, confermare il completamento dello stack CloudFormation.
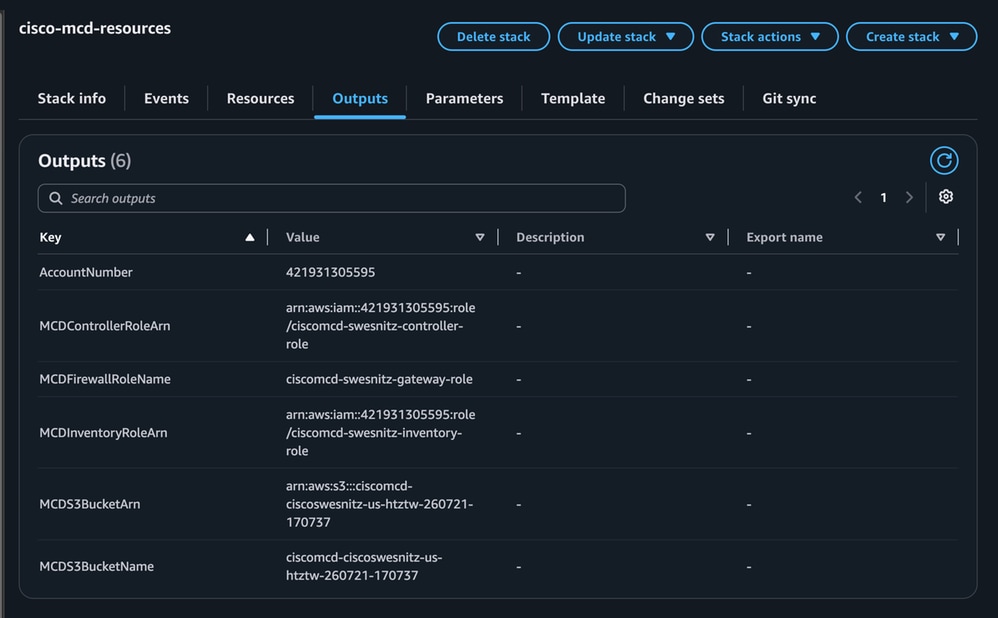
- Aprire la scheda Output dello stack CloudFormation. Questi valori sono obbligatori nel passo successivo.
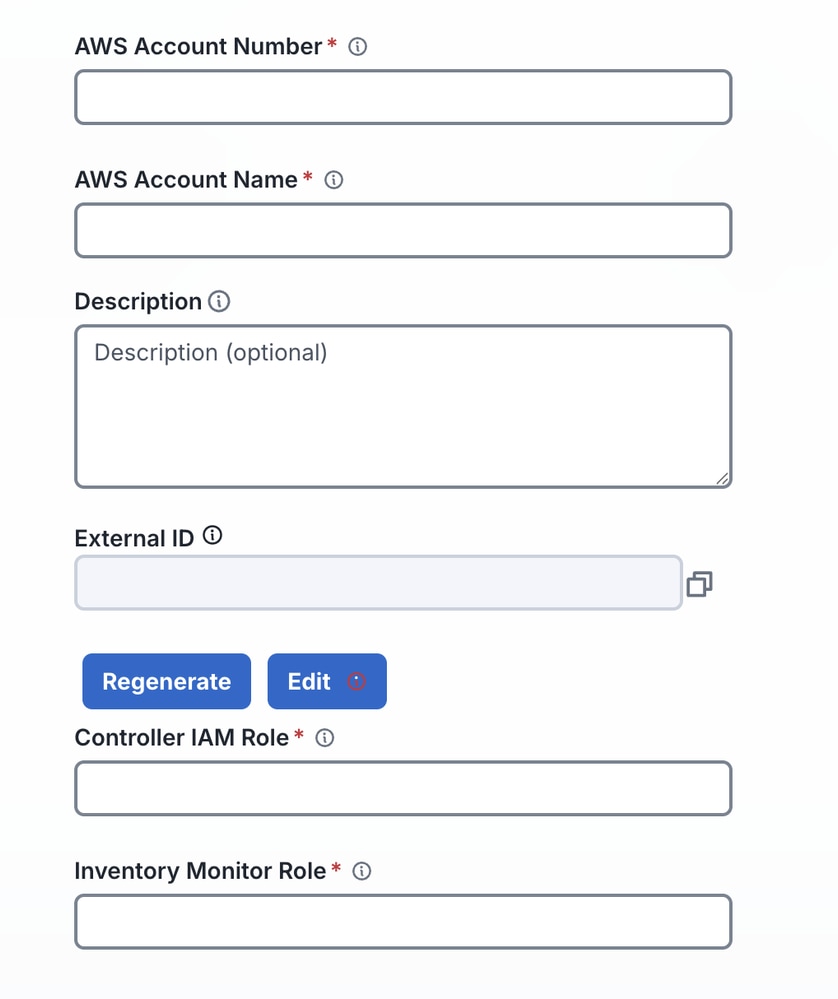
- Nel modulo Aggiungi conto MCD immettere i seguenti valori:
Numero account AWS: L'output diAccountNumberdallo stack CloudFormation.
Nome account AWS: Nome descrittivo e identificabile per questo account AWS in MCD.
Ruolo IAM controller: L'output diMCDControllerRoleArndallo stack CloudFormation.
Ruolo di monitoraggio magazzino: L'output diMCDInventoryRoleArndallo stack CloudFormation.
9. Salvare il conto. L'account AWS è incorporato in MCD.
Crea un VPC di servizio
Il VPC del servizio ospita l'infrastruttura di rete (subnet, tabelle di routing, gateway di transito) utilizzata dal gateway FTDv.
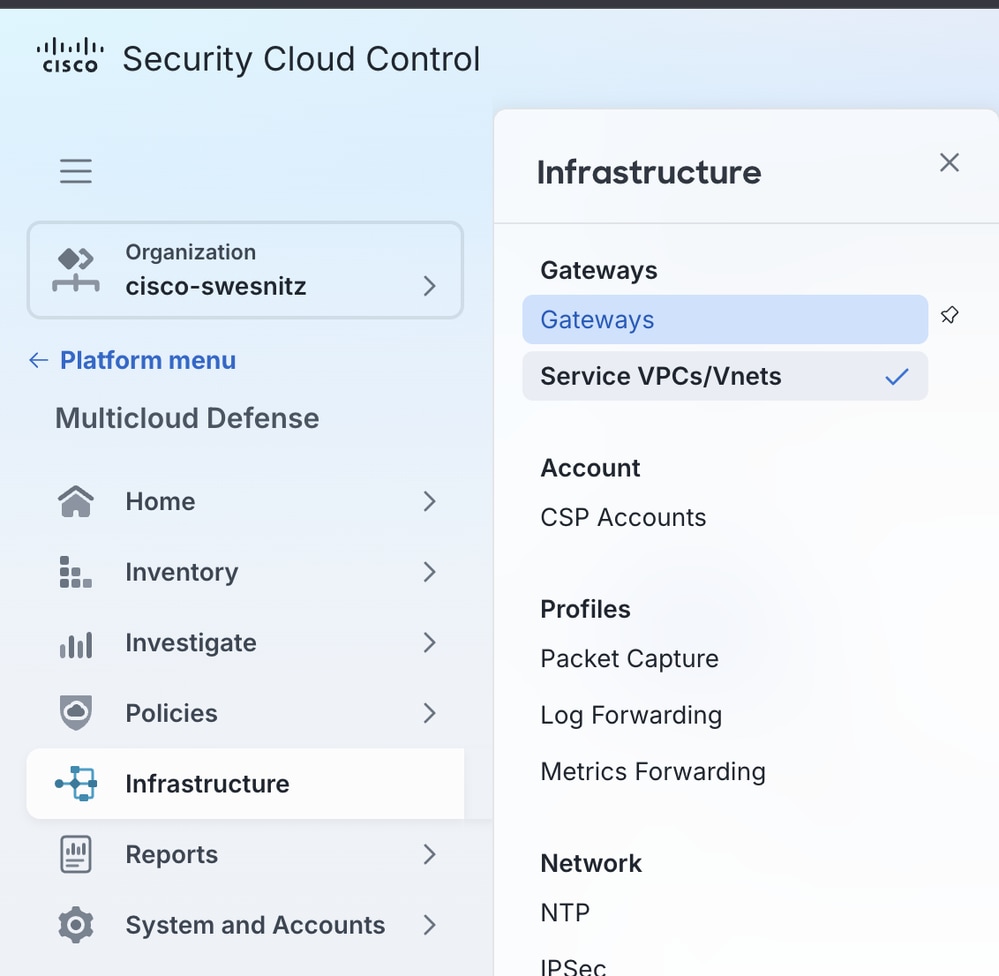
- Selezionare Multicast Defense > Infrastructure > Service VPC/VNets (Difesa multicast > Infrastruttura > VPC/VPN di servizio).
- Selezionare Crea.
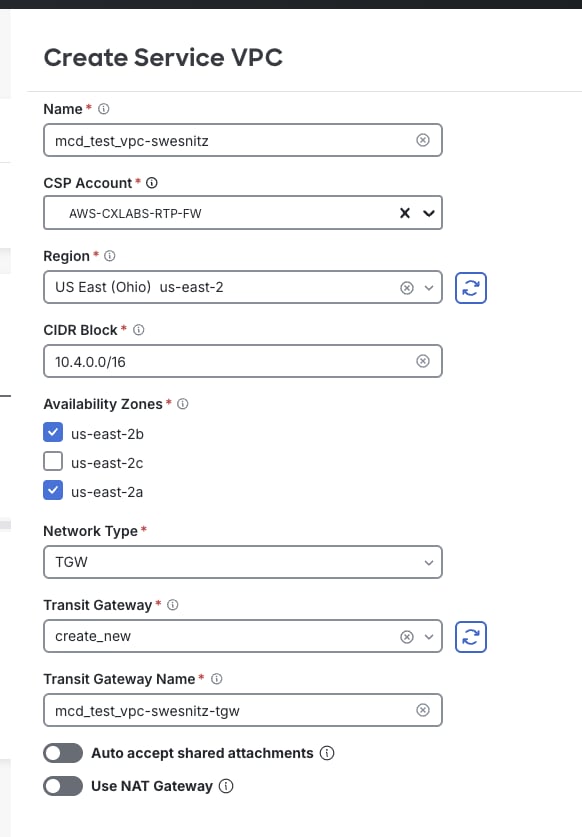
- Configurare le impostazioni VPC:
Nome: Nome univoco e facilmente identificabile per il VPC.
Account CSP: L'account AWS integrato nel passaggio 2.
Regione: Area AWS in cui viene avviato il cluster FTDv.
Blocco CIDR: Intervallo CIDR dedicato a questa distribuzione MCD (non deve sovrapporsi a VPC esistenti).
Zone di disponibilità: almeno una AZ; due sono consigliati per la ridondanza.
Tipo di rete: Selezionare Transit Gateway (TGW). CloudWAN è un tipo di rete separato usato specificamente per le distribuzioni AWS Cloud WAN ed è esterno all'ambito di questo documento.
Gateway di transito: Selezionare create_new, con un nome univoco per il nuovo gateway di transito.
Gateway NAT (opzionale): Consente a tutto il traffico in uscita di passare attraverso un gateway NAT. Non abilitato in questo esempio; La configurazione del gateway NAT non rientra nell'ambito di questo documento.
4. Selezionare Salva.
Avvia la procedura guidata del gateway FTDv
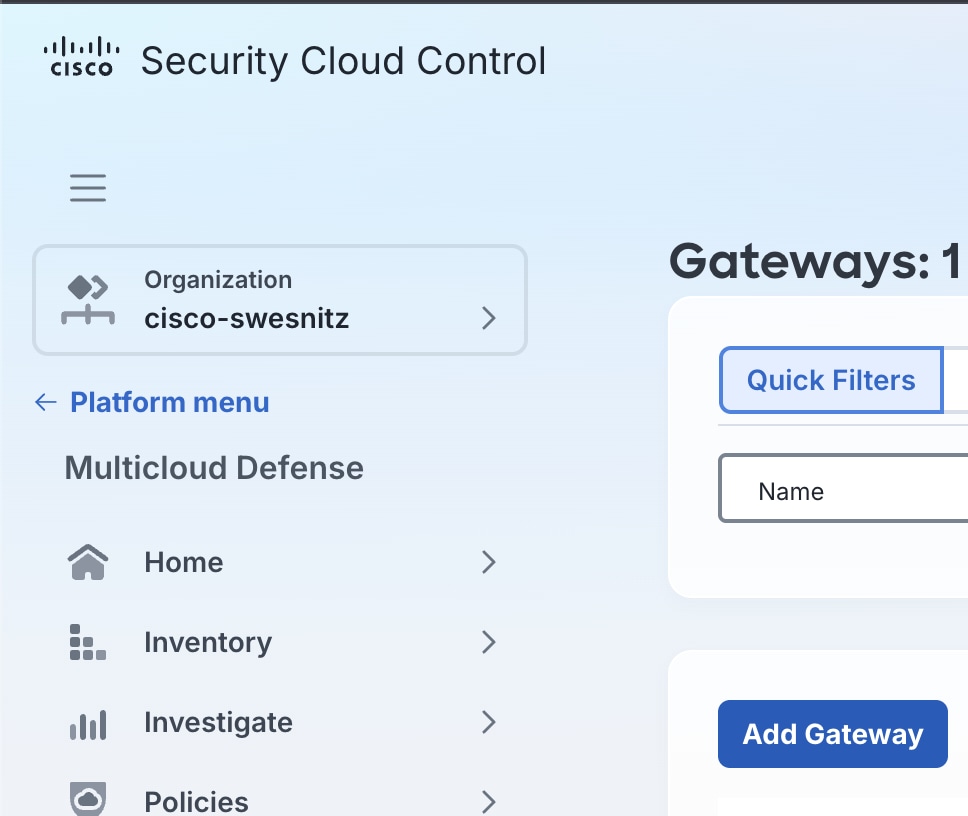
- Passare a Difesa di Multicast > Infrastruttura > Gateway.
- Selezionare Add Gateway.
- Configurare le impostazioni iniziali:
Account: Conto CSP integrato nella fase 2.
Tipo di gateway: Selezionare FTDv Gateway.
Nome: Nome visualizzato per il cluster in MCD.
Tipo istanza: Dimensione dell'istanza corrispondente al throughput richiesto e alle esigenze di prestazioni. In questo esempio viene utilizzato il tipo minimo supportato,C5_XLARGE.
Istanze minime/massime: Intervallo di ridimensionamento desiderato. Il valore minimo è 1 istanza; il massimo è 10.
Porta HealthCheck: Il valore predefinito è 65534; cambia solo se è stata specificata una porta diversa per il load balancer MCD. Se modificata, la porta deve essere consentita in qualsiasi gruppo di sicurezza datapath associato alle istanze FTDv.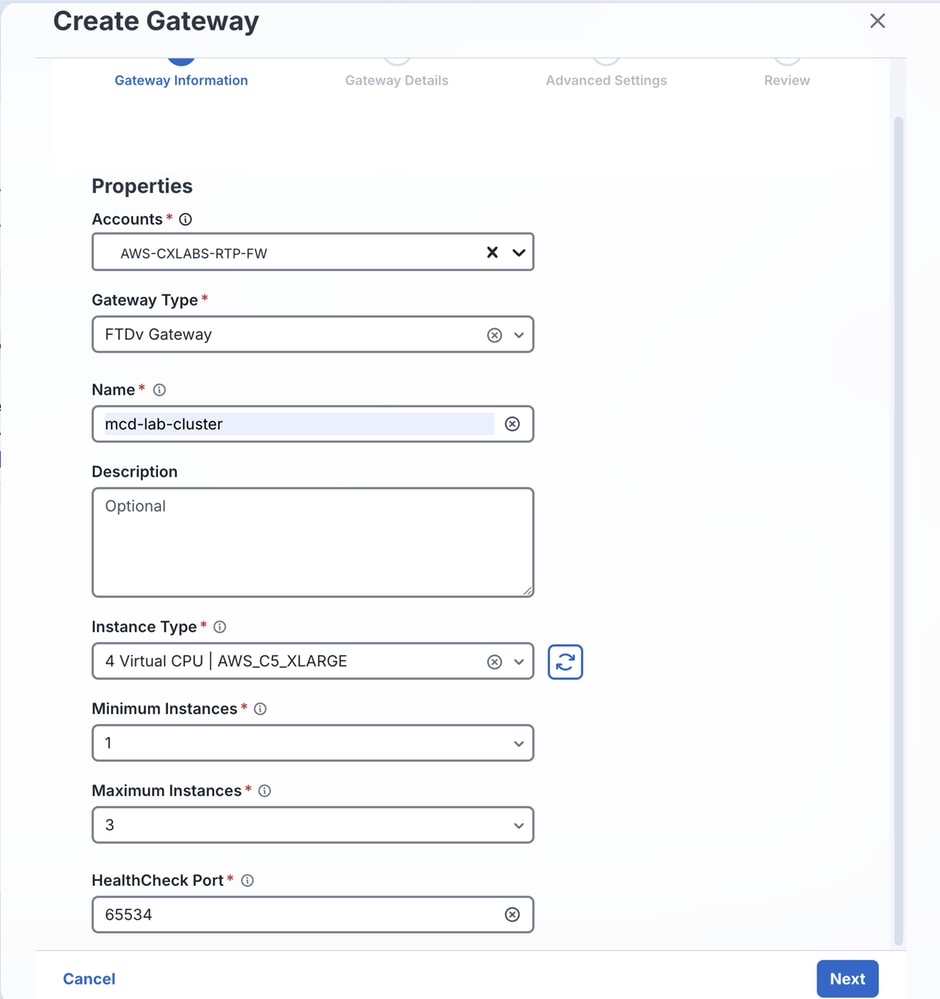
- Selezionare Avanti.
Configura proprietà gateway
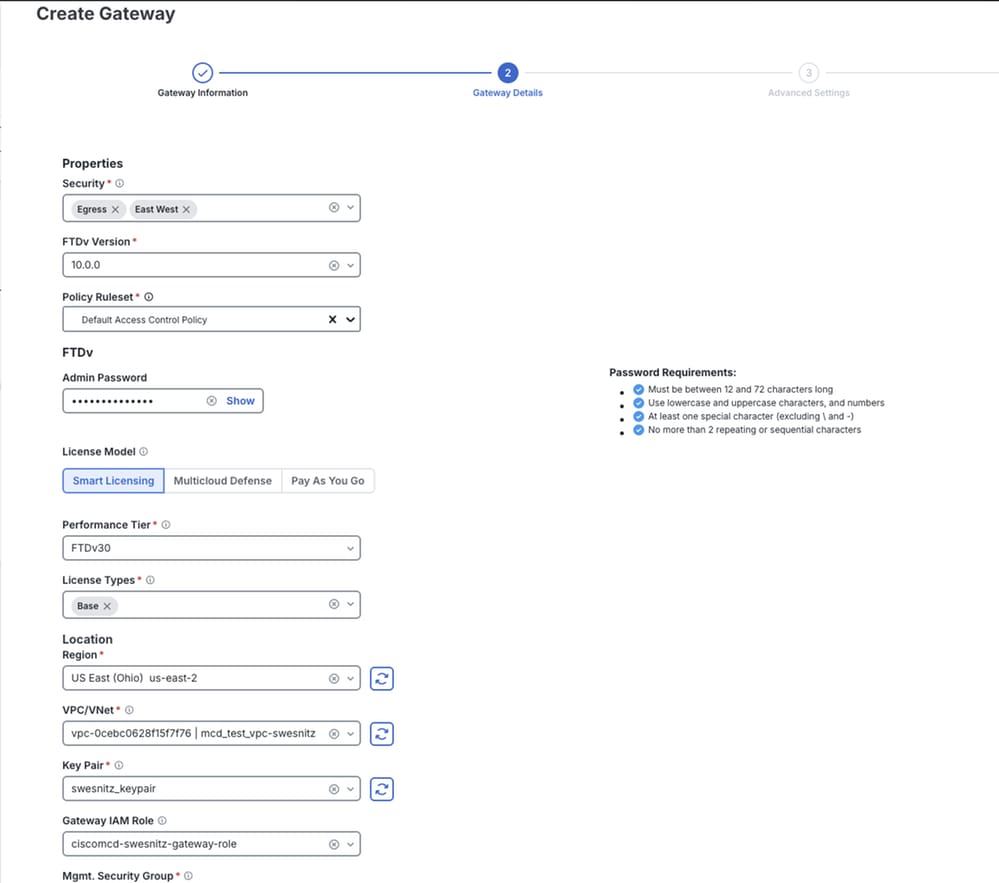
Proprietà: Seleziona uscita/est-ovest. I gateway in ingresso non sono attualmente supportati.
Versione FTDv: La versione del software più adatta all'ambiente.
Set di regole dei criteri: I criteri di controllo di accesso (ACP) da applicare a questo cluster FTDv.
Password: Una password per le istanze FTDv.
Modello di licenza: Il modello di licenza desiderato.
Livello prestazioni: Il livello appropriato per il throughput del dispositivo previsto.
Tipi di licenza: Tipi di licenza acquistati per questa distribuzione.
Regione: Area in cui vengono distribuite queste istanze FTDv.
ID VPC/VPNet: VPC del servizio creato nel passaggio 3.
Coppia di tasti: Coppia di chiavi AWS esistente.
Ruolo IAM gateway: Ruolo contenente il gateway nel nome, corrispondente al nome MCDFirewallRoleName valore dallo stack CloudFormation nel passo 2. Selezionando questo ruolo vengono automaticamente inseriti i gruppi di sicurezza associati.
Crittografia EBS: La crittografia gestita da AWS è selezionata per impostazione predefinita. Amazon EBS esegue la crittografia automatica e trasparente dei volumi di storage a blocchi, dei dati in transito e delle snapshot.
1. Selezionare Avanti.
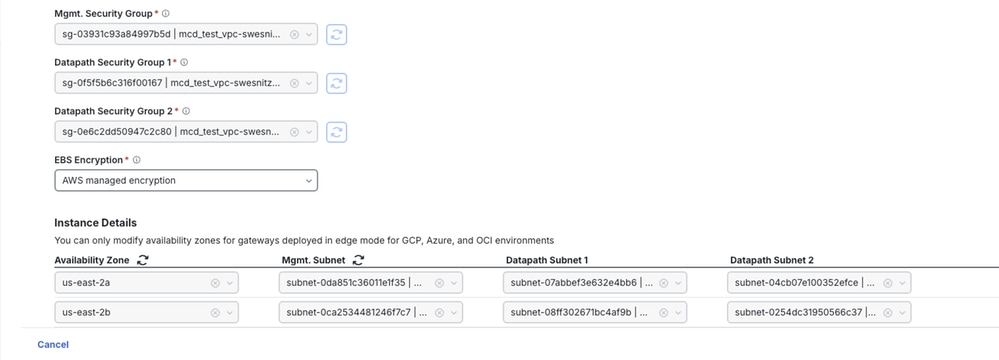
Configura impostazioni avanzate (facoltativo)
Le impostazioni avanzate consentono di configurare opzioni quali la disabilitazione degli indirizzi IP pubblici per le istanze FTDv. Le impostazioni avanzate non sono configurate in questo esempio.
Revisione e distribuzione
- Verificare l'accuratezza di tutte le impostazioni configurate.
- Selezionare Fine per iniziare la distribuzione.
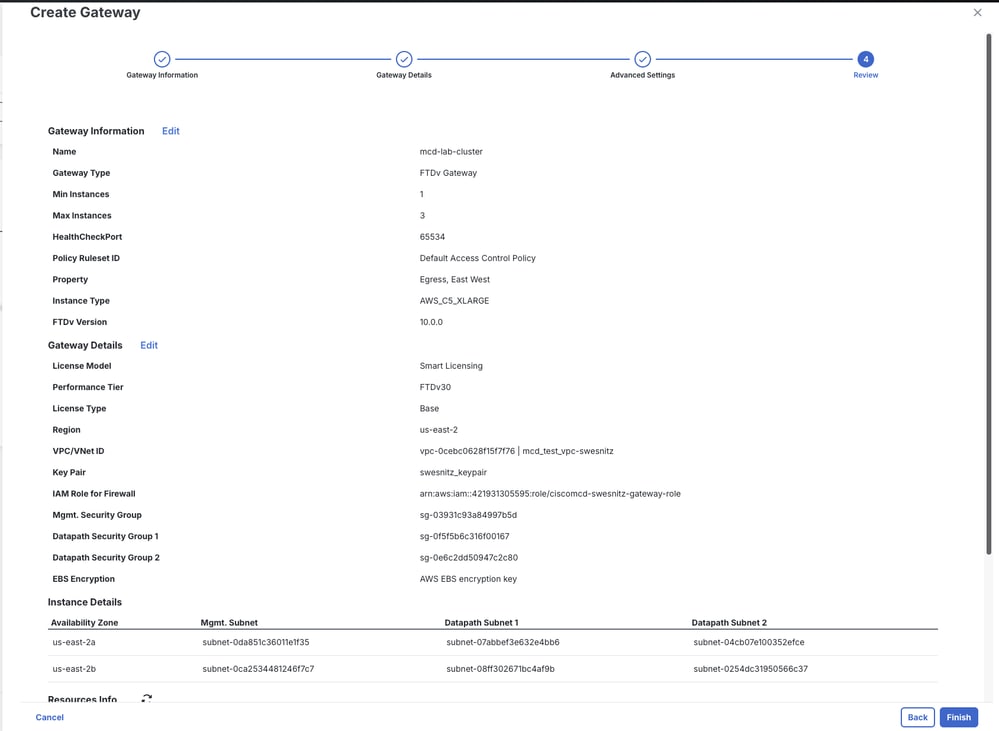
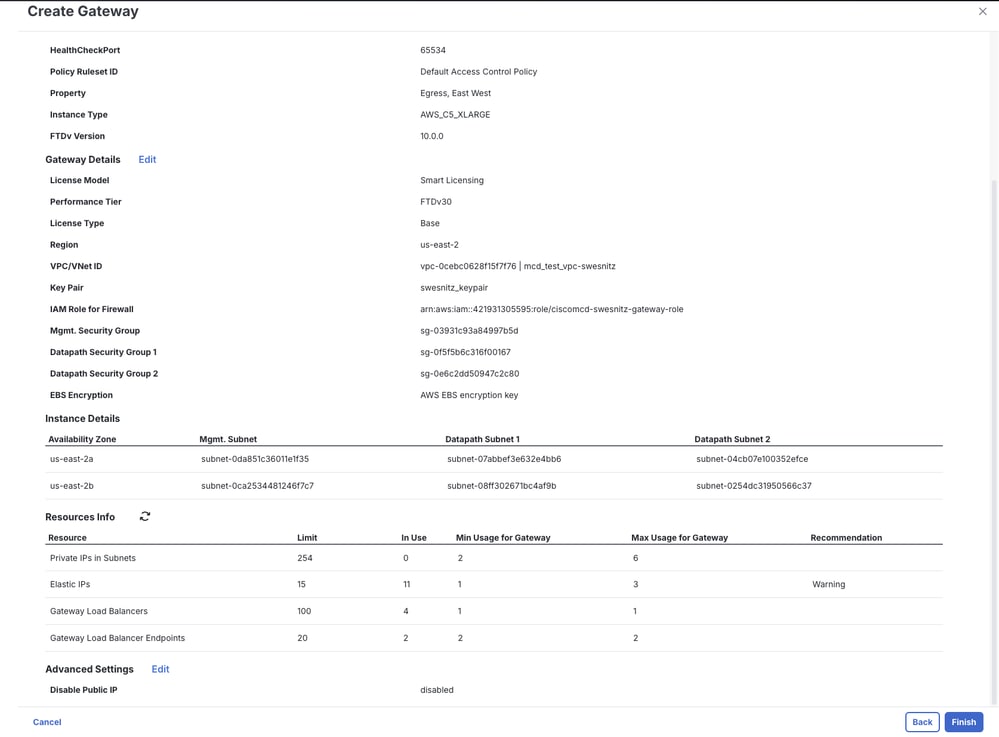
Nota: L'installazione può richiedere fino a 30 minuti. Durante questo periodo, MCD esegue il provisioning e il clustering del numero specificato di istanze FTDv e le registra con cdFMC.
Verifica
Fare riferimento a questa sezione per verificare che la configurazione funzioni correttamente.
Il successo della distribuzione e della registrazione può essere confermato da diverse posizioni:
- CdFMC: Subito dopo aver selezionato Fine, il nuovo cluster viene visualizzato (in stato di attesa) in cdFMC in Dispositivi > Gestione dispositivi.
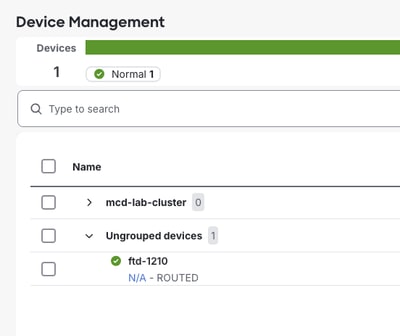
- Dettagli gateway MCD: Se si seleziona il nome del gateway, viene visualizzato un riquadro dei dettagli che mostra lo stato dell'avvio.
Selezionare il nome specificato, quindi fare clic sulla scheda Istanze.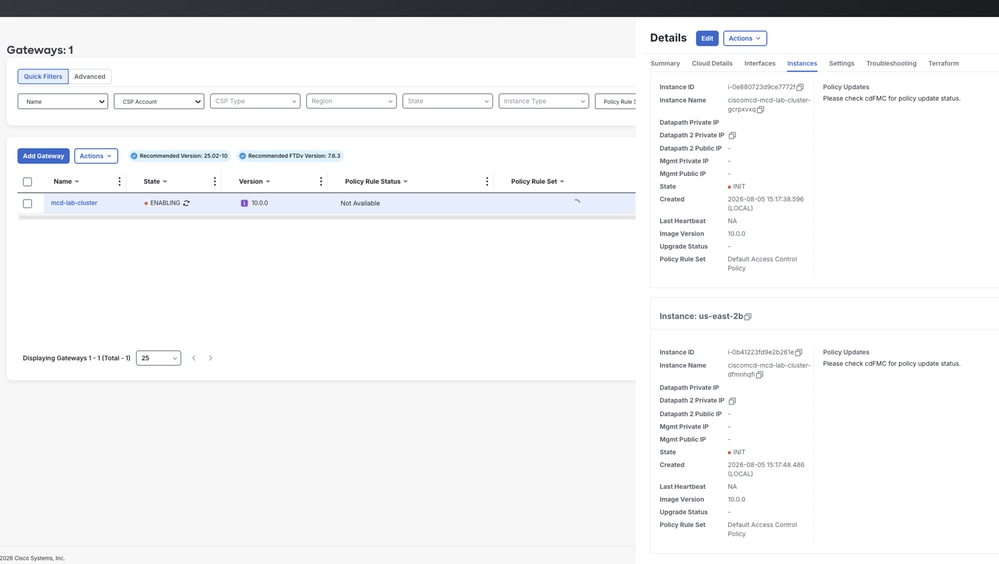
- Console AWS EC2: Lo stato delle singole istanze può essere monitorato direttamente in EC2 > Istanze.
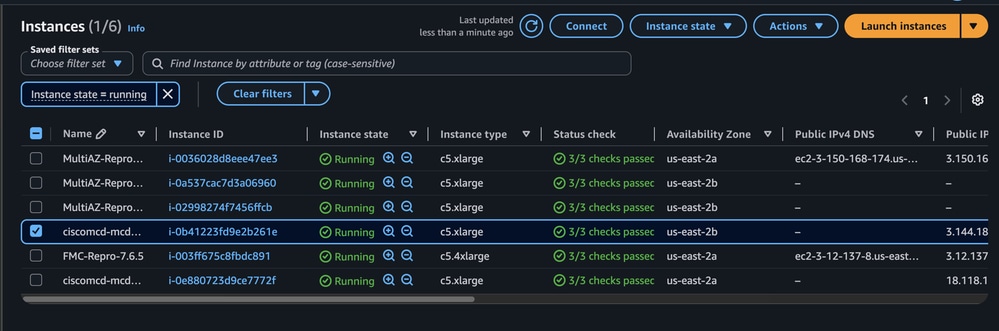
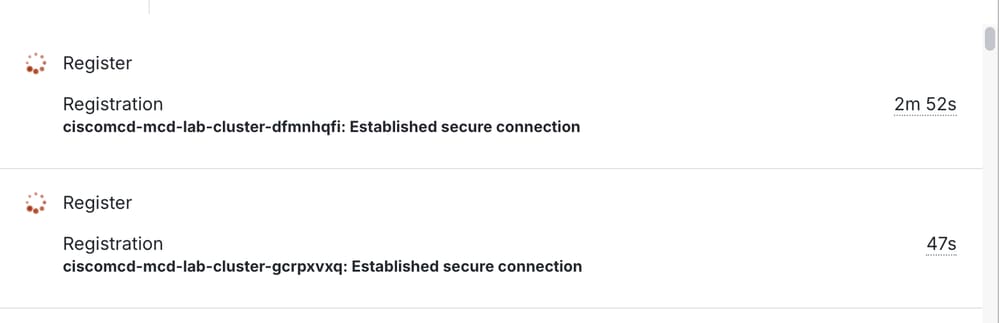
- Scheda Attività di cdFMC: L'avanzamento della registrazione viene registrato qui:
Registrazione in corso:
Registrazione riuscita:
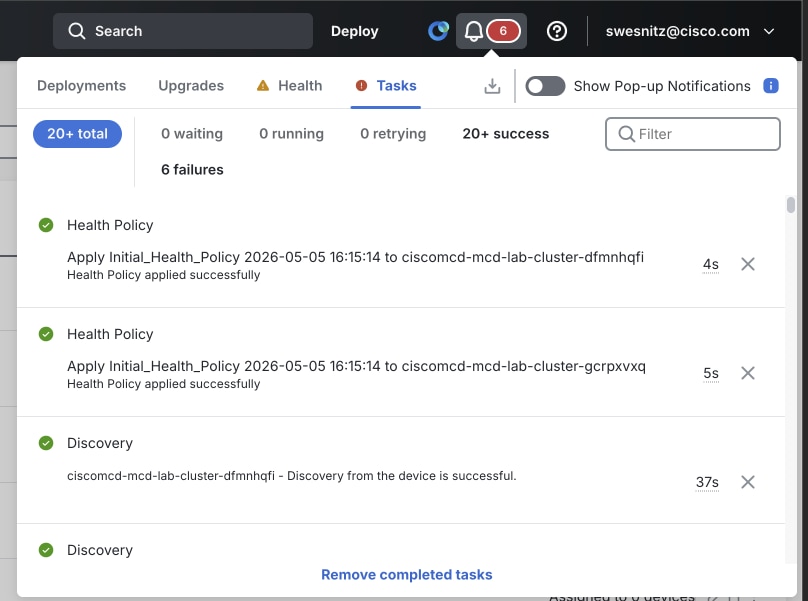
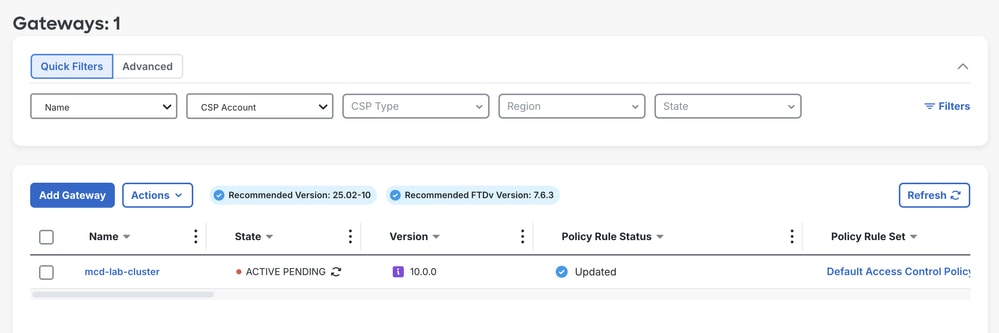
- Stato finale: Una volta completata la registrazione, il gateway mostra uno stato Attivo - In sospeso prima di passare allo stato Completamente Attivo, confermando che il cluster è distribuito e operativo.
Risoluzione dei problemi
Le informazioni contenute in questa sezione permettono di risolvere i problemi relativi alla configurazione.
- Tentativo di registrazione iniziale non riuscito o scaduto nella scheda Attività di cdFMC - Comportamento previsto al primo tentativo di registrazione. Attendere che il cluster ritenti automaticamente la registrazione prima di eseguire ulteriori operazioni di risoluzione dei problemi.
- Impossibile completare lo stack CloudFormation. Verificare che l'utente/ruolo IAM AWS che distribuisce lo stack disponga di autorizzazioni sufficienti, quindi controllare la scheda Eventi per il motivo specifico dell'errore.
- Il ruolo IAM del gateway o i gruppi di sicurezza non vengono popolati nella procedura guidata del gateway - Verificare che lo stack CloudFormation nel passaggio 2 sia stato completato correttamente e che siano stati selezionati l'account e l'area CSP corretti.
Riepilogo
Il completamento di questa procedura comporta:
- Multicast Defense abilitato sul tenant SCC.
- Account AWS caricato tramite CloudFormation.
- VPC del servizio creato con un gateway di transito.
- Gateway FTDv in cluster distribuito e registrato in cdFMC.
Il gateway FTDv è attivo e pronto per la configurazione dei criteri e l'ispezione del traffico.
Informazioni correlate
Cronologia delle revisioni
| Revisione | Data di pubblicazione | Commenti |
|---|---|---|
1.0 |
19-Oct-2026
|
Versione iniziale |

 Feedback
