Identity Services Engine - Emergenza diffidenza verso le autorità radice e intermedie dei certificati eMudhra
Sommario
Scopo
Di seguito sono riportate le linee guida su Identity Services Engine e ISE PIC (Passive Identity Connector) per la sfiducia in caso di emergenza delle autorità di certificazione principali e intermedie di Mudhra. Per impostazione predefinita, la configurazione di Identity Service Engine non include le Autorità di certificazione principali e intermedie di eMudhra interessate nell'archivio attendibile, ma è necessario esaminare la configurazione ISE per assicurarsi che non siano in uso tramite la configurazione post-installazione.
***ESCLUSIONE DI RESPONSABILITÀ***
Questo articolo ha lo scopo di fornire assistenza nell'analisi della configurazione ISE per rilevare la presenza delle autorità di certificazione interessate. Identity Services Engine nel suo complesso è ancora in fase di analisi e potrebbe richiedere ulteriori aggiornamenti della configurazione o del software in futuro. Questo articolo verrà aggiornato con l'advisory della sicurezza disponibile all'indirizzo https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-emudhra-info-ScS22A1r.
Certificati di sistema
Selezionare Amministrazione -> Sistema -> Certificati -> Certificati di sistema, selezionare ogni certificato assegnato ai nodi 1 per 1 e scegliere Visualizza. [1]
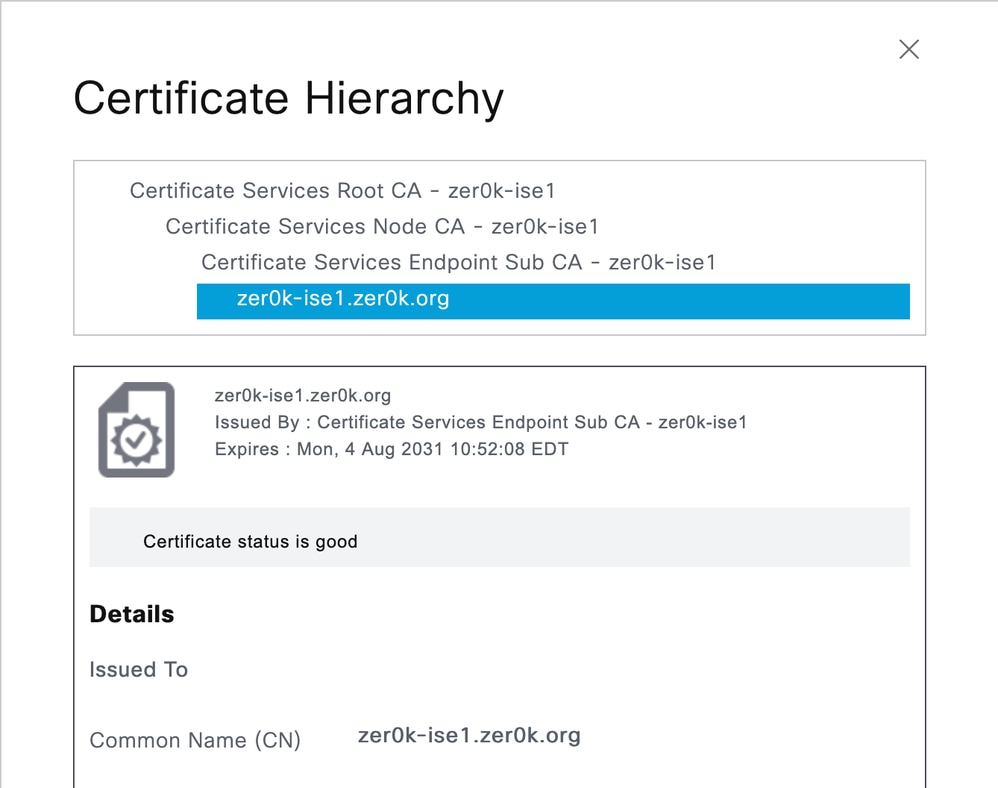
Verificare che la CA interessata o i certificati di emissione non siano nella gerarchia dei certificati. Se sono in uso, iniziare a eseguire la migrazione del servizio a una nuova autorità di certificazione.
Certificati attendibili
Selezionare Amministrazione -> Sistema -> Certificati -> Certificati attendibili ed esaminare l'elenco dei certificati principali e intermedi installati. Se nell'elenco delle CA attendibili sono presenti una o più CA interessate, annotare la colonna "Attendibile per" ed eseguire l'azione seguente per ogni tipo [2]:
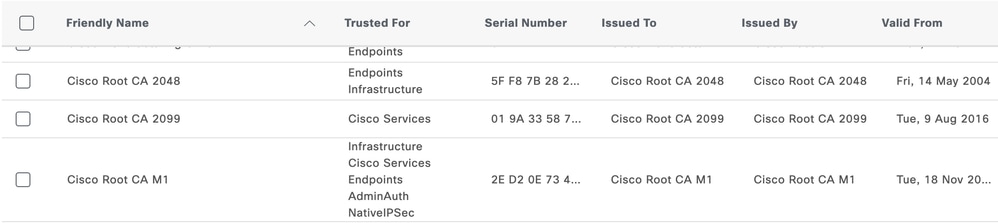
- Cisco Services - Cisco non utilizza eMudhra per alcun servizio, se questa è l'unica voce in cui è possibile eliminare il certificato.
- Infrastruttura - Verificare che il ruolo Endpoint e/o AdminAuth non sia obbligatorio, verificare che nessun certificato della CA o degli emittenti sia utilizzato in Certificati di sistema
- Endpoint: verificare se gli endpoint eseguono l'autenticazione che richiede la catena compromessa. Se non si è certi che gli endpoint utilizzino la CA o gli emittenti, disabilitare l'opzione "Considera attendibili l'autenticazione del client e il syslog" e monitorare i registri attivi e i report per rilevare errori di autenticazione del client.
- AdminAuth: emette nuovi certificati per gli amministratori. L'opzione rapida Admin Authentication consente di tornare all'accesso basato su password durante l'emissione dei nuovi certificati.
- IPSec nativo: se si utilizza la funzionalità IPSec nativo, eseguire la migrazione dei client IPSec in una nuova CA
Altri servizi
Le seguenti configurazioni del servizio devono essere riviste per garantire che l'eliminazione dei certificati protetti interessati non influisca sul funzionamento del sistema. Se questi servizi sono in uso, è necessario riconfigurarli per l'utilizzo di nuovi certificati prima di eliminare i certificati protetti.
LDAP
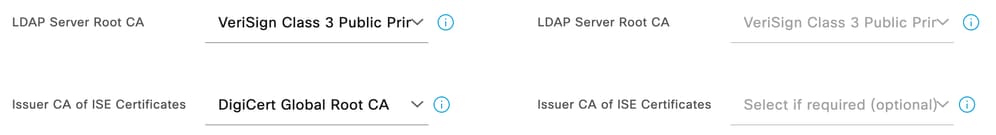
Selezionare Amministrazione > Gestione identità > Origini identità esterne > LDAP. In ciascuna voce LDAP, fare clic sulla scheda Connessione. Se l'autenticazione protetta è abilitata, verificare la catena per le impostazioni "CA radice server LDAP" e "CA emittente dei certificati ISE". [3]
SYSLOG
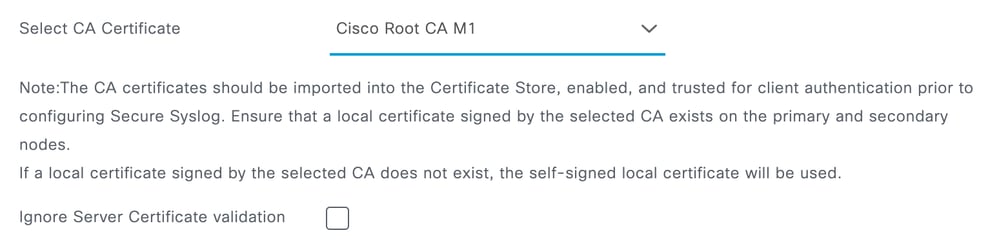
Selezionare Amministrazione -> Sistema -> Registrazione -> Destinazioni di registrazione remota, visualizzare ciascun server SYSLOG protetto configurato per il certificato radice attendibile configurato. Se uno dei certificati CA interessati è in uso, verificare la catena sul server SYSLOG e, se necessario, emettere nuovamente e considerare attendibile una nuova radice. [4]
DTLS RADIUS
Facoltativamente, è possibile impostare il valore "Issuer CA of ISE Certificates for CoA" in ciascun dispositivo di rete in Amministrazione (Administration) -> Risorse di rete (Network Resources) -> Dispositivi di rete (Network Devices). Questa impostazione viene utilizzata solo per selezionare il certificato client che ISE utilizzerà per rilasciare un CoA a un dispositivo di rete configurato per DTLS. Il certificato verrà visualizzato nella pagina Certificati di sistema in ISE per il nodo, quindi questa impostazione dovrà essere verificata per ciascun dispositivo di rete configurato solo se a un nodo ISE viene emesso un certificato emesso da uno dei certificati eMudhra.
[1] Gestione certificati in ISE
[2] Impostazioni certificato protetto ISE
[3] Configurazione ISE Secure LDAP
[4] Configurazione della destinazione di registrazione remota Syslog sicura
Cronologia delle revisioni
| Revisione | Data di pubblicazione | Commenti |
|---|---|---|
1.0 |
26-Oct-2026
|
Versione iniziale |

 Feedback
