Configurare le autorizzazioni per Secure Endpoint Mac Connector e Orbital con MDM: Accesso completo al disco rigido, estensioni del sistema
Sommario
Introduzione
In questo documento vengono descritte le modifiche recenti e i passaggi per distribuire il connettore Mac 1.14 e versioni successive.
Profili MDM
Si consiglia vivamente di distribuire il connettore Mac con un profilo MDM che conceda le approvazioni necessarie. I profili MDM devono essere installati prima dell'installazione, dell'aggiornamento o della rimozione del connettore Mac per garantire il riconoscimento delle autorizzazioni necessarie. Se MDM non è disponibile, consultare la sezione Problemi noti più avanti in questo documento.
Consulenze
Mac Connector versione 1.14 ha introdotto modifiche che richiedono attenzione:
- Approvazione completa dell'accesso al disco
- Approvazione estensione di sistema
Per garantire la protezione dell'endpoint su macOS 11 e versioni successive, è necessario il connettore Mac versione 1.14 o successive. I connettori Mac meno recenti non funzionano su queste versioni di macOS.
Il connettore Mac versione 1.16 ha introdotto il supporto per Cisco Orbital su hardware Intel. Orbital può essere abilitato nei criteri con Advantage o Premier Tier e viene installato automaticamente quando abilitato e installato su una versione del sistema operativo e su un hardware supportato. Il connettore Mac versione 1.20 introduce la fattibilità del supporto per Cisco Orbital su hardware in silicio Apple, il cui rilascio è previsto con Orbital Node 1.21. Fare riferimento alle sezioni Cisco Orbital di questo documento per i dettagli su come concedere le ulteriori autorizzazioni di accesso completo al disco necessarie per Orbital.
Requisiti minimi del sistema operativo
Il connettore Cisco Secure Endpoint Mac 1.14.0 supporta le versioni macOS:
- macOS 11, con estensioni macOS.
- macOS 10.15.5 e versioni successive, con estensioni di sistema macOS.
- da macOS 10.15.0 a macOS 10.15.4, con estensioni del kernel macOS.
- macOS 10.14, con estensioni del kernel macOS.
Il connettore Cisco Secure Endpoint Mac 1.14.1 supporta le versioni macOS:
- macOS 11, con estensioni macOS.
- macOS 10.15 con estensioni del kernel macOS.
- macOS 10.14, con estensioni del kernel macOS.
Il supporto per Cisco Orbital su hardware Intel è stato introdotto nel connettore Secure Endpoint Mac versione 1.16.0. Il supporto per Cisco Orbital su hardware Apple in silicio è stato introdotto nel connettore Secure Endpoint Mac versione 1.20.0.
Consultare la Tabella di compatibilità del sistema operativo per l'attuale compatibilità dei connettori Mac.
Modifiche importanti
Il connettore Mac 1.14 ha introdotto importanti cambiamenti in tre aree:
1. Approvazione delle estensioni macOS utilizzate dal connettore
2. Accesso completo al disco
3. Nuova struttura di directory
macOS 12 ha introdotto un'opzione MDM per consentire la rimozione delle estensioni macOS del connettore senza la richiesta di password utente.
Approvare le estensioni Mac Connector macOS
Il connettore Mac utilizza le estensioni di sistema o le estensioni del kernel legacy per monitorare le attività del sistema, come richiesto dalla versione macOS. In macOS 11, le estensioni di sistema sostituiscono le estensioni del kernel legacy non supportate in macOS 11 e versioni successive. L'approvazione dell'utente è necessaria per tutte le versioni di macOS prima che sia consentita l'esecuzione di entrambi i tipi di estensione. Senza l'approvazione, alcune funzioni dei connettori come la scansione dei file all'accesso e il monitoraggio dell'accesso alla rete non sono disponibili.
Il connettore Mac 1.14 introduce due nuove estensioni di sistema macOS:
- Un'estensione Endpoint Security, denominata Secure Endpoint File Monitor (in precedenza AMP Security Extension), per monitorare gli eventi di sistema
- Un'estensione Network Content Filter, denominata Cisco Secure Endpoint Filter (in precedenza AMP Network Extension), per monitorare l'accesso alla rete
Le due estensioni del kernel legacy, ampfileop.kext e ampnetworkflow.kext, sono incluse per la compatibilità con le versioni precedenti di macOS che non supportano le nuove estensioni di sistema di macOS.
Approvazioni richieste per macOS 11** e versioni successive:
- Approva il caricamento di Secure Endpoint File Monitor
- Approva Cisco Secure Endpoint Filter da caricare
- Consenti a Cisco Secure Endpoint Filter di filtrare il contenuto della rete
** Il connettore Mac versione 1.14.0 ha richiesto queste approvazioni anche su macOS 10.15. Queste approvazioni non sono più richieste su macOS 10.15 per il connettore Mac 1.14.1 o versioni successive.
Approvazioni richieste per macOS 10.14 e macOS 10.15:
- Approva estensioni del kernel del connettore da caricare
Queste approvazioni vengono concesse nelle preferenze di sicurezza e privacy di macOS sull'endpoint o tramite i profili MDM (Mobile Device Management).
Approvazione delle estensioni macOS del connettore Mac sull'endpoint
Le estensioni del sistema e del kernel vengono approvate manualmente dal riquadro delle preferenze di sicurezza e privacy di macOS.
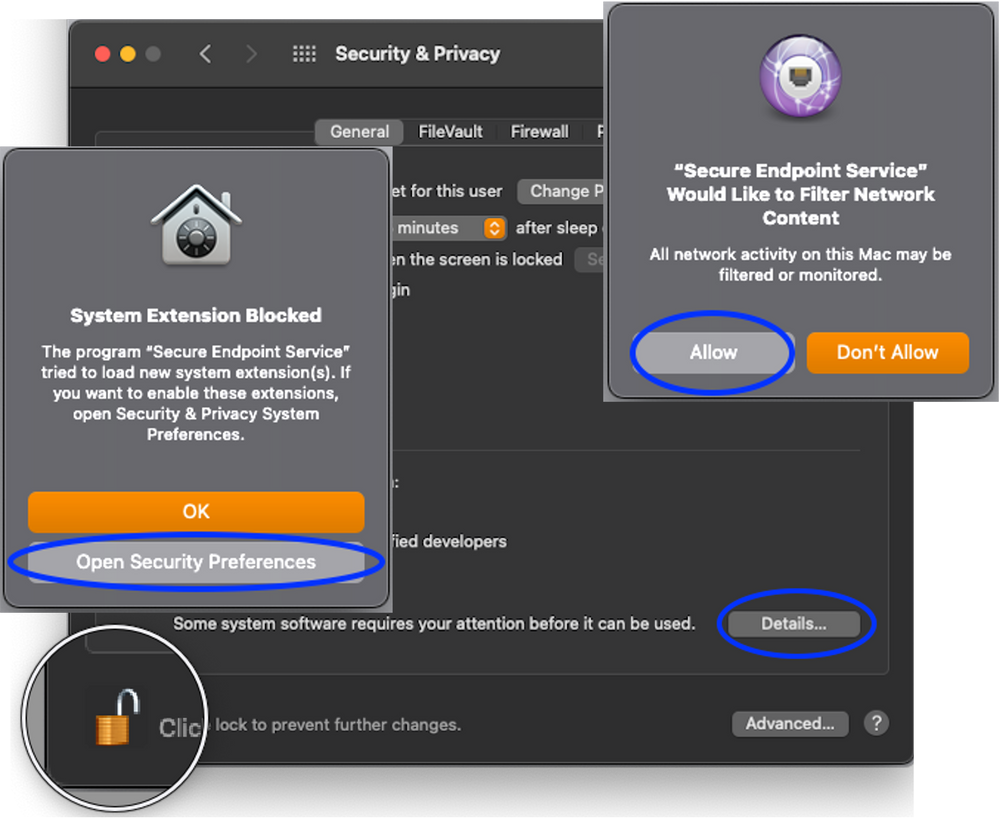
Approvazione delle estensioni macOS del connettore Mac con MDM
1. Approvazione manuale delle estensioni macOS sugli endpoint con il profilo di gestione distribuito retroattivamente.
2. Aggiornare il connettore Mac a una versione più recente di quella attualmente distribuita. Gli endpoint con il profilo di gestione distribuito in modo retroattivo riconoscono il profilo di gestione dopo un aggiornamento e ottengono l'approvazione al termine dell'aggiornamento.
Le estensioni degli endpoint sicuri possono essere approvate con un profilo di gestione con i seguenti payload e proprietà:
| Payload | Proprietà | Valore |
| Estensioni di sistema | .AllowedSystemExtensions | com.cisco.endpoint.svc.securityextension, com.cisco.endpoint.svc.networkextension |
| Estensioni di sistema | TipiEstensioneSistemaConsentiti | EstensioneSicurezzaEndpoint, EstensioneRete |
| Estensioni di sistema | IdentificatoriTeamConsentiti | DE8Y96K9QP |
| Payload | Proprietà | Valore |
| EstensioniKernelCriteriSistema | EstensioniKernelConsentite | com.cisco.amp.fileop, com.cisco.amp.nke |
| EstensioniKernelCriteriSistema | IdentificatoriTeamConsentiti | TDNYQP7VRK |
| Payload | Proprietà | Valore |
| FiltroContenutoWeb | Filtro automatico abilitato | falso |
| FiltroContenutoWeb | IdentificatoreBundleProviderDatiFiltro | com.cisco.endpoint.svc.networkextension |
| FiltroContenutoWeb | .FiltroDatiProviderDesignatiRequisito | l'identificatore generico e "com.cisco.endpoint.svc.networkextension" e (certificato leaf[campo.1.2.840.113635.100.6.1.9] /* esiste */ o il certificato 1[campo.1.2.840.113635.100.6.2.6] /* esiste */ e il certificato leaf[field.1.2.840.113635.100.6.1.13] /* esiste */ e certificate leaf[subject.OU] = DE8Y96K9QP) |
| FiltroContenutoWeb | .LivelloFiltro | firewall |
| FiltroContenutoWeb | FiltraBrowser | falso |
| FiltroContenutoWeb | FiltraPacchetti | falso |
| FiltroContenutoWeb | FiltraSocket | vero |
| FiltroContenutoWeb | IDPacchettoPlugin | cisco.endpoint.svc |
| FiltroContenutoWeb | NomeDefinitoUtente | Cisco Secure Endpoint Filter (AMP Network Extension se la versione del connettore è precedente alla 1.18.0) |
Rimuovere Mac Connector macOS Extensions con MDM
macOS versione 12 e successive consente di contrassegnare le estensioni macOS come rimovibili con la proprietà RemovableSystemExtensions come descritto di seguito.
Le estensioni dell'endpoint sicuro possono essere rimosse durante la disinstallazione del connettore quando viene installato un profilo di gestione con la proprietà RemovableSystemExtensions. La proprietà RemovableSystemExtensions deve contenere gli identificatori di bundle di entrambe le estensioni Secure Endpoint:
| Payload | Proprietà | Valore |
| Estensioni di sistema | EstensioniSistemaRimovibili | com.cisco.endpoint.svc.securityextension, com.cisco.endpoint.svc.networkextension |
Disabilitazione dell'estensione del sistema a blocchi con MDM
macOS 15 e versioni successive consentono le estensioni macOS:
- da non rimuovere con la proprietà NonRemovableSystemExtensions.
- per non poter essere disabilitato in Impostazioni di sistema con la proprietà NonRemovableFromUISystemExtensions
Le proprietà non rimovibili devono contenere gli identificatori di bundle di entrambe le estensioni Secure Endpoint:
| Payload | Proprietà | Valore |
| Estensioni di sistema | EstensioniSistemaNonRimovibili | com.cisco.endpoint.svc.securityextension, com.cisco.endpoint.svc.networkextension |
| EstensioniSistemaNonRimovibili | com.cisco.endpoint.svc.securityextension, com.cisco.endpoint.svc.networkextension |
Accesso completo al disco
macOS 10.14 e versioni successive richiedono l'approvazione prima che un'applicazione possa accedere a parti del file system che contengono dati utente personali (ad esempio, Contatti, Foto, Calendario e altre applicazioni). Alcune funzioni dei connettori, ad esempio la scansione dei file all'accesso, non sono in grado di analizzare questi file per rilevare eventuali minacce senza approvazione.
Le versioni precedenti dei connettori Mac richiedevano all'utente di concedere l'accesso completo al disco al programma ampdaemon. Il connettore Mac 1.14 richiede l'accesso completo al disco per:
- Servizio AMP for Endpoints
- AMP Security Extension
Il connettore Mac 1.16.0 e versioni successive richiedono l'accesso completo al disco aggiuntivo per:
- Cisco Orbital se abilitato in policy, disponibile con accesso Advantage e Premier
Il connettore Mac 1.18 e versioni successive richiedono l'accesso completo al disco per:
- Secure Endpoint Service
- Secure Endpoint System Monitor
- Cisco Orbital quando Orbital è abilitato nella policy (disponibile con i livelli Advantage e Premier)
Il programma ampdaemon non richiede più l'accesso completo al disco con il connettore Mac versione 1.14 e successive.
Le approvazioni di accesso completo al disco vengono concesse nelle preferenze di sicurezza e privacy di macOS sull'endpoint o tramite i profili MDM (Mobile Device Management).
Approva accesso completo al disco per le versioni connettore precedenti alla 1.18.0 sull'endpoint
Accesso completo al disco può essere approvato manualmente dal riquadro delle preferenze di sicurezza e privacy di macOS.
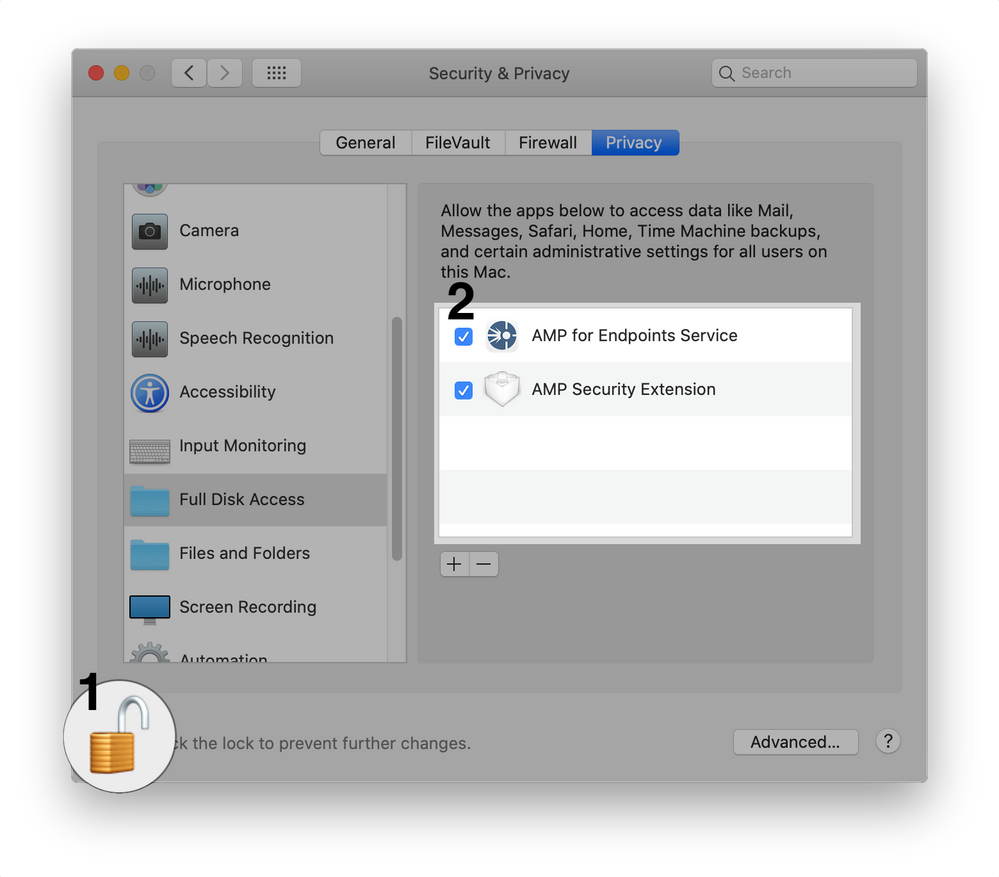
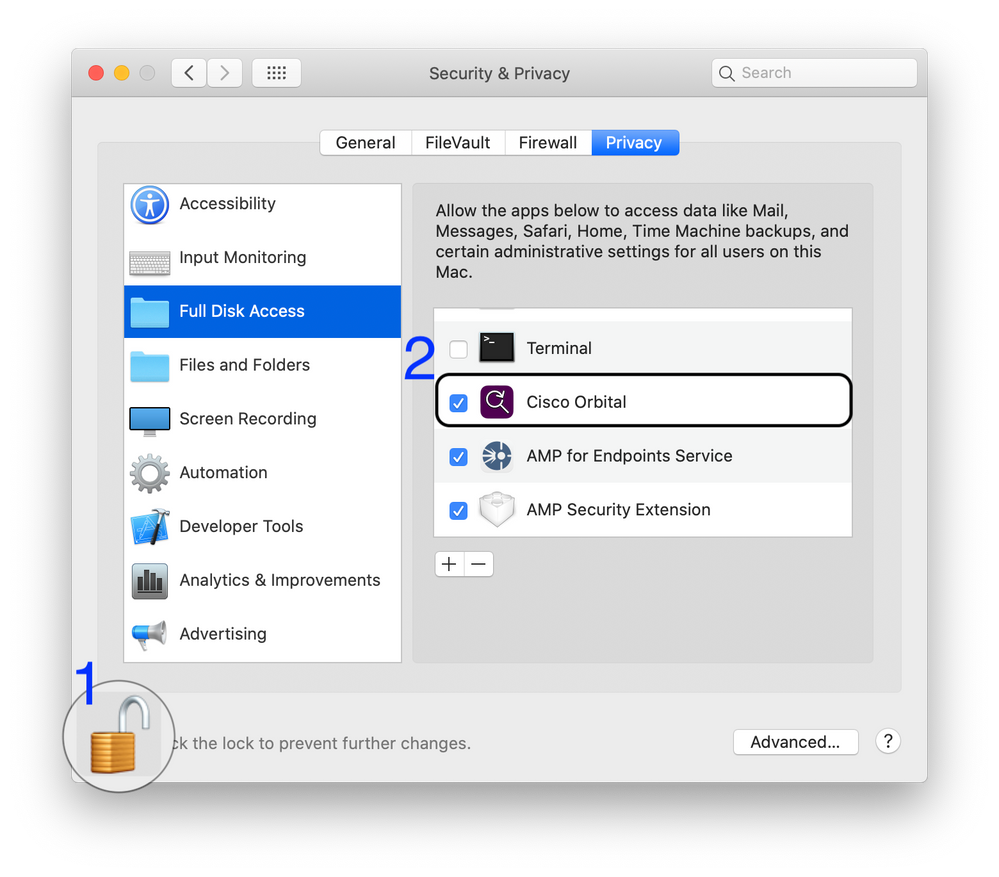
Approva accesso completo al disco per Cisco Orbital sull'endpoint
Accesso completo al disco può essere approvato manualmente dal riquadro delle preferenze di sicurezza e privacy di macOS.
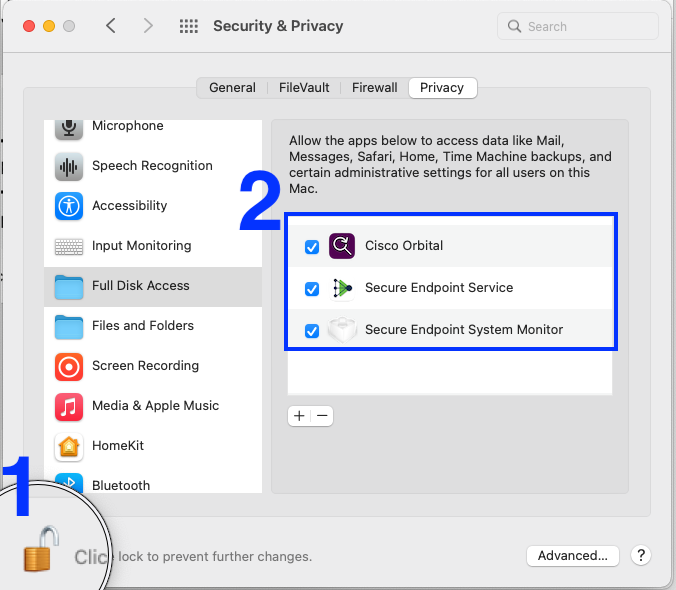
Approva accesso completo al disco per Cisco Secure Endpoint Connector 1.18.0 e versioni successive sull'endpoint
Accesso completo al disco può essere approvato manualmente dal riquadro delle preferenze di sicurezza e privacy di macOS.
Approvazione dell'accesso completo al disco per il connettore con MDM
1. Approvazione manuale delle estensioni macOS sugli endpoint con il profilo di gestione distribuito retroattivamente.
2. Aggiornare il connettore Mac a una versione più recente di quella attualmente distribuita. Gli endpoint con il profilo di gestione distribuito in modo retroattivo riconoscono il profilo di gestione dopo l'aggiornamento e ottengono l'approvazione al termine dell'aggiornamento.
Accesso completo al disco è approvato da un profilo di gestione Controllo criteri preferenze con payload con una proprietà SystemPolicyAllFiles con due voci, una per il servizio Secure Endpoint (AMP for Endpoints Service per le versioni di connettore precedenti alla 1.18.0) e una per il monitor di sistema di endpoint protetto (AMP Security Extension per le versioni di connettore precedenti alla 1.18.0):
| Payload | Proprietà | Valore |
| Controllo delle Regole sulle Preferenze relative alla Privacy: Secure Endpoint Service (AMP for Endpoints Service) | ALLOWED | vero |
| Controllo delle Regole sulle Preferenze relative alla Privacy: Secure Endpoint Service (AMP for Endpoints Service) | RequisitoCodice | l'identificatore generico e "com.cisco.endpoint.svc" e (certificate leaf[field.1.2.840.113635.100.6.1.9] /* esiste */ o il certificato 1[field.1.2.840.113635.100.6.2.6] /* esiste */ e il certificato leaf[field.1.2.840.113635.100.6.1.13] /* esiste */ e certificate leaf[subject.OU] = DE8Y96K9QP) |
| Controllo delle Regole sulle Preferenze relative alla Privacy: Secure Endpoint Service (AMP for Endpoints Service) | Identificativo | cisco.endpoint.svc |
| Controllo delle Regole sulle Preferenze relative alla Privacy: Secure Endpoint Service (AMP for Endpoints Service) | TipoIdentificatore | ID pacchetto |
| Controllo delle Regole sulle Preferenze relative alla Privacy: Secure Endpoint System Monitor (estensione di sicurezza AMP) | ALLOWED | vero |
| Controllo delle Regole sulle Preferenze relative alla Privacy: Secure Endpoint System Monitor (estensione di sicurezza AMP) | RequisitoCodice | anchor apple generic and identifier "com.cisco.endpoint.svc.securityextension" and (certificate leaf[field.1.2.840.113635.100.6.1.9] /* esiste */ or certificate 1[field.1.2.840.113635.100.6.2.6] /* esiste */ e certificate leaf[field.1.2.840.113635.100.6.1.13] /* esiste */ e certificate leaf[subject.OU] = DE8Y96K9QP) |
| Controllo delle Regole sulle Preferenze relative alla Privacy: Secure Endpoint System Monitor (estensione di sicurezza AMP) | Identificativo | estensione com.cisco.endpoint.svc.securityextension |
| Controllo delle Regole sulle Preferenze relative alla Privacy: Secure Endpoint System Monitor (estensione di sicurezza AMP) | TipoIdentificatore | ID pacchetto |
Per le distribuzioni che includono computer con connettore versione 1.12.7 o precedente installato, questa voce aggiuntiva è necessaria per concedere l'accesso completo al disco a ampdaemon:
| Descrizione | Proprietà | Valore |
| ampdaemon | ALLOWED | vero |
| RequisitoCodice | l'identificatore ampdaemon and anchor apple generic e il certificato 1[field.1.2.840.113635.100.6.2.6] /* esiste */ e il certificato leaf[field.1.2.840.113635.100.6.1.13] /* esiste */ e il certificato leaf[subject.OU] = TDNYQP7VRK | |
| Identificativo | /opt/cisco/amp/ampdaemon | |
| TipoIdentificatore | percorso |
Approvazione dell'accesso completo al disco per Cisco Orbital con MDM
Se la distribuzione include computer con connettore Cisco Secure Endpoint Mac versione 1.16.0 o successive, in computer con macOS 10.15 o successiva e Orbital è abilitato nei criteri, questa voce aggiuntiva è comunque necessaria per concedere l'accesso completo al disco Orbital per tali computer:
| Payload | Proprietà | Valore |
| Controllo delle Regole sulle Preferenze relative alla Privacy: Cisco Orbital | ALLOWED | vero |
| Controllo delle Regole sulle Preferenze relative alla Privacy: Cisco Orbital | RequisitoCodice | l'identificatore generico e "com.cisco.endpoint.orbital.app" e (certificate leaf[field.1.2.840.113635.100.6.1.9] /* esiste */ o il certificato 1[field.1.2.840.113635.100.6.2.6] /* esiste */ e il certificato leaf[field.1.2.840.113635.100.6.1.13] /* esiste */ e certificate leaf[subject.OU] = DE8Y96K9QP) |
| Controllo delle Regole sulle Preferenze relative alla Privacy: Cisco Orbital | Identificativo | com.cisco.endpoint.orbitale.app |
| Controllo delle Regole sulle Preferenze relative alla Privacy: Cisco Orbital | TipoIdentificatore | ID pacchetto |
Esempio di profilo di configurazione MDM
Questo esempio di profilo di configurazione MDM funge da riferimento.
- Approvazione delle estensioni di sistema per il connettore Secure Endpoint Mac.
- Concede l'accesso completo al disco per il connettore Secure Endpoint Mac e Orbital.
- Consente la disinstallazione invisibile all'utente delle estensioni di sistema quando il connettore viene disinstallato.
<?xml version="1.0" encoding="UTF-8"?>
<!DOCTYPE plist PUBLIC "-//Apple//DTD PLIST 1.0//EN" "http://www.apple.com/DTDs/PropertyList-1.0.dtd">
<plist version="1.0">
<dict>
    <key>PayloadContent</key>
    <array>
        <dict>
            <key>AllowUserOverrides</key>
            <true/>
            <key>AllowedSystemExtensions</key>
            <dict>
                <key>DE8Y96K9QP</key>
                <array>
                    <string>com.cisco.endpoint.svc.securityextension</string>
                    <string>com.cisco.endpoint.svc.networkextension</string>
                </array>
            </dict>
            <key>PayloadDescription</key>
            <string></string>
            <key>PayloadDisplayName</key>
            <string>System Extensions</string>
            <key>PayloadEnabled</key>
            <true/>
            <key>PayloadIdentifier</key>
            <string>92624553-06C3-4BE0-9000-91D8A260CC65</string>
            <key>PayloadOrganization</key>
            <string>Cisco Systems, Inc.</string>
            <key>PayloadType</key>
            <string>com.apple.system-extension-policy</string>
            <key>PayloadUUID</key>
            <string>92624553-06C3-4BE0-9000-91D8A260CC65</string>
            <key>PayloadVersion</key>
            <integer>1</integer>
            <key>RemovableSystemExtensions</key>
            <dict>
                <key>DE8Y96K9QP</key>
                <array>
                    <string>com.cisco.endpoint.svc.securityextension</string>
                    <string>com.cisco.endpoint.svc.networkextension</string>
                </array>
            </dict>
        </dict>
        <dict>
            <key>PayloadDescription</key>
            <string></string>
            <key>PayloadDisplayName</key>
            <string>Privacy Preferences Policy Control</string>
            <key>PayloadEnabled</key>
            <true/>
            <key>PayloadIdentifier</key>
            <string>290AAF9E-D9F1-4470-B802-2468AC836142</string>
            <key>PayloadOrganization</key>
            <string>Cisco Systems, Inc.</string>
            <key>PayloadType</key>
            <string>com.apple.TCC.configuration-profile-policy</string>
            <key>PayloadUUID</key>
            <string>290AAF9E-D9F1-4470-B802-2468AC836142</string>
            <key>PayloadVersion</key>
            <integer>1</integer>
            <key>Services</key>
            <dict>
                <key>SystemPolicyAllFiles</key>
                <array>
                    <dict>
                        <key>Allowed</key>
                        <integer>1</integer>
                        <key>CodeRequirement</key>
                        <string>anchor apple generic and identifier "com.cisco.endpoint.svc" and (certificate leaf[field.1.2.840.113635.100.6.1.9] /* exists */ or certificate 1[field.1.2.840.113635.100.6.2.6] /* exists */ and certificate leaf[field.1.2.840.113635.100.6.1.13] /* exists */ and certificate leaf[subject.OU] = DE8Y96K9QP)</string>
                        <key>Identifier</key>
                        <string>com.cisco.endpoint.svc</string>
                        <key>IdentifierType</key>
                        <string>bundleID</string>
                        <key>StaticCode</key>
                        <integer>0</integer>
                    </dict>
                    <dict>
                        <key>Allowed</key>
                        <integer>1</integer>
                        <key>CodeRequirement</key>
                        <string>identifier ampdaemon and anchor apple generic and certificate 1[field.1.2.840.113635.100.6.2.6] /* exists */ and certificate leaf[field.1.2.840.113635.100.6.1.13] /* exists */ and certificate leaf[subject.OU] = TDNYQP7VRK</string>
                        <key>Identifier</key>
                        <string>/opt/cisco/amp/ampdaemon</string>
                        <key>IdentifierType</key>
                        <string>path</string>
                        <key>StaticCode</key>
                        <integer>0</integer>
                    </dict>
                    <dict>
                        <key>Allowed</key>
                        <integer>1</integer>
                        <key>CodeRequirement</key>
                        <string>anchor apple generic and identifier "com.cisco.endpoint.orbital.app" and (certificate leaf[field.1.2.840.113635.100.6.1.9] /* exists */ or certificate 1[field.1.2.840.113635.100.6.2.6] /* exists */ and certificate leaf[field.1.2.840.113635.100.6.1.13] /* exists */ and certificate leaf[subject.OU] = DE8Y96K9QP)</string>
                        <key>Identifier</key>
                        <string>com.cisco.endpoint.orbital.app</string>
                        <key>IdentifierType</key>
                        <string>bundleID</string>
                        <key>StaticCode</key>
                        <integer>0</integer>
                    </dict>
                </array>
            </dict>
        </dict>
        <dict>
            <key>FilterDataProviderBundleIdentifier</key>
            <string>com.cisco.endpoint.svc.networkextension</string>
            <key>FilterDataProviderDesignatedRequirement</key>
            <string>anchor apple generic and identifier "com.cisco.endpoint.svc.networkextension" and (certificate leaf[field.1.2.840.113635.100.6.1.9] /* exists */ or certificate 1[field.1.2.840.113635.100.6.2.6] /* exists */ and certificate leaf[field.1.2.840.113635.100.6.1.13] /* exists */ and certificate leaf[subject.OU] = DE8Y96K9QP)</string>
            <key>FilterGrade</key>
            <string>firewall</string>
            <key>FilterPackets</key>
            <false/>
            <key>FilterSockets</key>
            <true/>
            <key>FilterType</key>
            <string>Plugin</string>
            <key>PayloadDisplayName</key>
            <string>Web Content Filter Payload</string>
            <key>PayloadIdentifier</key>
            <string>F630E2F3-F917-47F5-93E9-343C4C787C28</string>
            <key>PayloadOrganization</key>
            <string>Cisco Systems, Inc.</string>
            <key>PayloadType</key>
            <string>com.apple.webcontent-filter</string>
            <key>PayloadUUID</key>
            <string>F630E2F3-F917-47F5-93E9-343C4C787C28</string>
            <key>PayloadVersion</key>
            <integer>1</integer>
            <key>PluginBundleID</key>
            <string>com.cisco.endpoint.svc</string>
            <key>UserDefinedName</key>
            <string>AMP Network Extension</string>
            <key>VendorConfig</key>
            <dict/>
        </dict>
    </array>
    <key>PayloadDescription</key>
    <string></string>
    <key>PayloadDisplayName</key>
    <string>Cisco Secure Endpoint Settings [DEMO]</string>
    <key>PayloadEnabled</key>
    <true/>
    <key>PayloadIdentifier</key>
    <string>36DAAE4E-5BA2-497B-8381-D58FCB62FA1B</string>
    <key>PayloadOrganization</key>
    <string>Cisco Systems, Inc.</string>
    <key>PayloadRemovalDisallowed</key>
    <true/>
    <key>PayloadScope</key>
    <string>System</string>
    <key>PayloadType</key>
    <string>Configuration</string>
    <key>PayloadUUID</key>
    <string>36DAAE4E-5BA2-497B-8381-D58FCB62FA1B</string>
    <key>PayloadVersion</key>
    <integer>1</integer>
</dict>
</plist>
Esempio di configurazione MDM per macOS 10.15 o versione precedente
- Approvazione delle estensioni del kernel e concessione dell'accesso completo al disco per i connettori.
- NOTA: M1 e i prodotti Apple più recenti non possono utilizzare profili che contengono questa configurazione
<dict>
    <key>AllowNonAdminUserApprovals</key>
    <false/>
    <key>AllowUserOverrides</key>
    <true/>
    <key>AllowedKernelExtensions</key>
    <dict>
        <key>TDNYQP7VRK</key>
        <array>
            <string>com.cisco.amp.nke</string>
            <string>com.cisco.amp.fileop</string>
        </array>
    </dict>
    <key>PayloadDescription</key>
    <string></string>
    <key>PayloadDisplayName</key>
    <string>Approved Kernel Extensions</string>
    <key>PayloadEnabled</key>
    <true/>
    <key>PayloadIdentifier</key>
    <string>A872B6D5-D67C-41FE-BE64-3DD674C43C4F</string>
    <key>PayloadOrganization</key>
    <string>Cisco Systems, Inc.</string>
    <key>PayloadType</key>
    <string>com.apple.syspolicy.kernel-extension-policy</string>
    <key>PayloadUUID</key>
    <string>A872B6D5-D67C-41FE-BE64-3DD674C43C4F</string>
    <key>PayloadVersion</key>
    <integer>1</integer>
</dict>
Nuova struttura di directory
Versioni da 1.14.0 a 1.16.2
Il connettore Mac 1.14 introduce due modifiche alla struttura della directory:
- La directory Applications è stata rinominata da Cisco AMP a Cisco AMP for Endpoints.
- L'utilità ampcli della riga di comando (CLI) è stata spostata da /opt/cisco/amp a /Applications/Cisco AMP for Endpoints/AMP for Endpoints Connector.app/Contents/MacOS. La directory /opt/cisco/amp contiene un collegamento simbolico al programma ampcli nella nuova posizione.
Di seguito è riportata la struttura di directory completa per le versioni del connettore Mac da 1.14.0 a 1.16.2:
├── Applications
│   └── Cisco AMP for Endpoints
│       └── AMP for Endpoints Connector.app
│       │   └── Contents
│       │       └──MacOS
│       │
│       └── AMP for Endpoints Service.app
│       │   └── Contents
│       │       └──MacOS
│       │           └── ampcli
│       │           └── ampdaemon
│       │           └── amscansvc
│       │           └── ampcreport
│       │           └── ampupdater
│       │           └── SupportTool
│       │
│       └── Support Tool.app
├── Library
│   ├── Application Support
│   │   └── Cisco
│   │       └── AMP for Endpoints Connector
│   │           └── SupportTool
│   └── Logs
│       └── Cisco
├── Users
│   └── *
│       └── Library
│           └── Logs
│               └── Cisco
└── opt
    └── cisco
        └── amp
            └── ampcli
Versioni 1.18.0 e successive
Il connettore Mac 1.18 introduce una modifica alla struttura di directory delle applicazioni:
- La directory Applications è stata rinominata da Cisco AMP for Endpoints a Cisco Secure Endpoint.
Di seguito è riportata la struttura di directory completa per il connettore Mac versione 1.18.0 e successive:
├── Applications
|   └── Cisco Secure Endpoint
|       └──Secure Endpoint Connector.app
|       |    └── Contents
|       |        └── MacOS
|       |
|       └── Secure Endpoint Service.app
|       |   └── Contents
|       |       └── MacOS
|       |           └── ampcli
|       |           └── ampdaemon
|       |           └── ampscansvc
|       |           └── ampcreport
|       |           └── ampupdater
|       |           └── SupportTool
|       |
|       └── Support Tool.app
Problemi noti con macOS 11.0 e Mac Connector 1.14.1.
- Le istruzioni per l'errore 10, Riavvio necessario per caricare il modulo del kernel o l'estensione del sistema, possono non essere corrette se nel computer sono installati quattro o più filtri del contenuto di rete. Per ulteriori informazioni, fare riferimento all'articolo Cisco Secure Endpoint Mac Connector Faults.
Problemi noti con macOS 10.15/11.0 e Mac Connector 1.14.0.
- Alcuni errori generati dal connettore Mac possono essere generati in modo imprevisto. Per ulteriori informazioni, consultare l'articolo Cisco Secure Endpoint Mac Connector Faults.
- Errore 13. Troppe estensioni di sistema di Filtro contenuto di rete possono essere generate dopo un aggiornamento. Il riavvio del computer risolve il problema in questa situazione.
- Errore 15. L'estensione del sistema richiede l'accesso completo al disco. Il problema può essere segnalato dopo il riavvio a causa di un bug in macOS 11.0.0. Il problema è risolto in macOS 11.0.1. Il problema può essere risolto concedendo nuovamente l'accesso completo al disco nel riquadro Sicurezza e privacy in Preferenze di sistema macOS.
- Durante l'installazione, nel riquadro Protezione e privacy è possibile visualizzare Placeholder Developer come nome dell'applicazione quando macOS richiede l'autorizzazione per l'esecuzione delle estensioni di sistema del connettore Mac. Ciò è dovuto a un bug in macOS 10.15. Selezionare le caselle accanto a "Placeholder Developer" per consentire al connettore Mac di proteggere il computer.
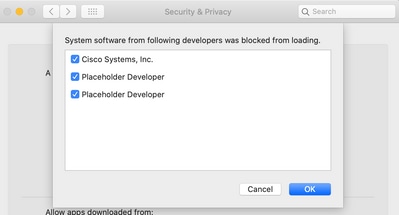
- Il comando systemextensionsctl list può essere utilizzato per determinare le estensioni di sistema da approvare. Le estensioni di sistema con lo stato [attivato in attesa dell'utente] in questo output vengono visualizzate come "Sviluppatore segnaposto" nella pagina delle preferenze di macOS mostrata in precedenza. Se nella pagina delle preferenze sono visualizzate più di due voci Placeholder Developer, disinstallare tutto il software che utilizza estensioni di sistema (compreso il connettore Mac) in modo che nessuna estensione di sistema richieda l'approvazione, quindi reinstallare il connettore Mac.
Le estensioni del sistema di connettori per Mac sono identificate come segue:
- L'estensione di rete viene visualizzata come com.cisco.endpoint.svc.networkextension.
- Viene visualizzata l'estensione Sicurezza endpoint con com.cisco.endpoint.svc.securityextension.
- Il comando systemextensionsctl list può essere utilizzato per determinare le estensioni di sistema da approvare. Le estensioni di sistema con lo stato [attivato in attesa dell'utente] in questo output vengono visualizzate come "Sviluppatore segnaposto" nella pagina delle preferenze di macOS mostrata in precedenza. Se nella pagina delle preferenze sono visualizzate più di due voci Placeholder Developer, disinstallare tutto il software che utilizza estensioni di sistema (compreso il connettore Mac) in modo che nessuna estensione di sistema richieda l'approvazione, quindi reinstallare il connettore Mac.
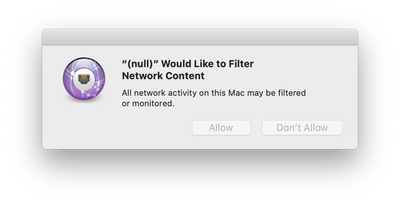
- Durante l'installazione, la richiesta di consentire al filtro contenuti di monitorare il traffico di rete può visualizzare (null) come nome dell'applicazione. Ciò è causato da un bug in macOS 10.15. L'utente deve selezionare Consenti per garantire la protezione del computer.
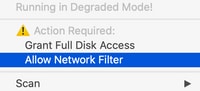
- Se il prompt è stato chiuso perché è stata scelta l'opzione Non consentire, selezionare "Consenti filtro di rete" dal menu a discesa nell'icona dell'agente
 nella barra dei menu per aprire di nuovo il prompt.
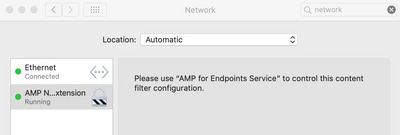
- Una volta abilitato, il filtro Estensione rete endpoint sicuro viene elencato nella pagina Preferenze di rete.
- Su macOS 11, quando viene eseguito un aggiornamento dal connettore Mac 1.12 al connettore Mac 1.14, Fault 4, System Extension Failed to Load, può essere sollevato temporaneamente mentre il connettore passa dalle estensioni del kernel alle nuove estensioni del sistema.
Problemi noti durante la disinstallazione delle estensioni di sistema
- Prima di macOS 12, o quando MDM non viene utilizzato, quando viene eseguita una disinstallazione del connettore Mac all'utente viene richiesto di immettere la password due volte in modo che le estensioni di sistema possano essere disinstallate. Si tratta di una limitazione di macOS ed è stata in qualche modo migliorata in macOS 12 con l'aggiunta della chiave di profilo MDM RemovableSystemExtensions descritta in questo documento.
Script di installazione della distribuzione di Intune
- Uno script che installa Secure Endpoint Connector su macOS gestito da Microsoft è ospitato qui:
Script di installazione del connettore Mac di Cisco AMP for Endpoints
Connettore Mac rebranded (versioni 1.18.0 e successive)
Cronologia delle revisioni
01 dic 2020
- Il connettore Mac 1.14.1 non utilizza più le estensioni di sistema su macOS 10.15.
- Ulteriori informazioni sul controllo terminale quali estensioni di sistema "Placeholder Developer" richiedono approvazione con il connettore Mac 1.14.0.
09 nov 2020
- ID bundle corretto nel payload MDM del requisito del codice di accesso completo al disco.
03 nov 2020
- La data di rilascio per il connettore Mac 1.14.0 è novembre 2020.
- Il connettore Mac 1.14.0 utilizza le estensioni di sistema con macOS 10.15.5 e versioni successive. In precedenza era 10.15.6.
- È stata aggiunta la sezione Problemi noti.
- Struttura della directory aggiornata.
03 giugno 2021
- Sono state aggiunte le istruzioni per concedere l'accesso completo al disco per Cisco Orbital.
13 ott 2021
- Aggiunta rimozione delle estensioni macOS del connettore Mac con la sezione MDM.
- Sono stati aggiunti i problemi noti relativi alla sezione Disinstallazione delle estensioni di sistema.
25 feb 2022
- Rebrand
Cronologia delle revisioni
| Revisione | Data di pubblicazione | Commenti |
|---|---|---|
6.0 |
27-Oct-2026
|
Certificazione |
5.0 |
03-Oct-2022
|
Tag corretti nel profilo di configurazione MDM di esempio. |
4.0 |
01-Sep-2022
|
- Aggiunto alla sezione di consulenza, il connettore Mac 1.20 introduce il supporto orbitale sull'hardware in silicio Apple - Modifiche per la conformità CCW |
3.0 |
28-Feb-2022
|
rebranding dei connettori |
2.0 |
13-Oct-2021
|
Sono state aggiunte informazioni sulle estensioni di sistema rimovibili |
1.0 |
12-Aug-2021
|
Versione iniziale |

 Feedback
