La configurazione SAML per Microsoft Azure AD non mappa i gruppi.
Applicabilità
Splunk CloudDescrizione
L'autenticazione SAML è configurata in base alla documentazione relativa a Splunk:Configurare SSO con Microsoft Azure AD o AD FS come provider di identità
Tuttavia, le autorizzazioni non sono state mappate correttamente.
Indagine
L'errore seguente viene rilevato quando un utente tenta di accedere da Splunk Web UI:
'no valid role found in local mapping'
I gruppi di mapping in Splunk Cloud non corrispondono, il nome del gruppo non corrisponde all'ObjectId del gruppo di Azure AD, i gruppi di mapping Splunk devono essere chiamati con l'ObjectId di Azure AD del gruppo da mappare in Splunk, ad esempio, è previsto quanto segue:
ID oggetto Azure AD del gruppo da mappare: 99fvd7-fvdfv999-9999njhb
Nome gruppo mapping slot: 99fvd7-fvdfv999-9999njhb
Per convalidare i gruppi di cui dispone un utente al momento dell'accesso, attivare il debug per SAML nell'interfaccia utente di Splunk:
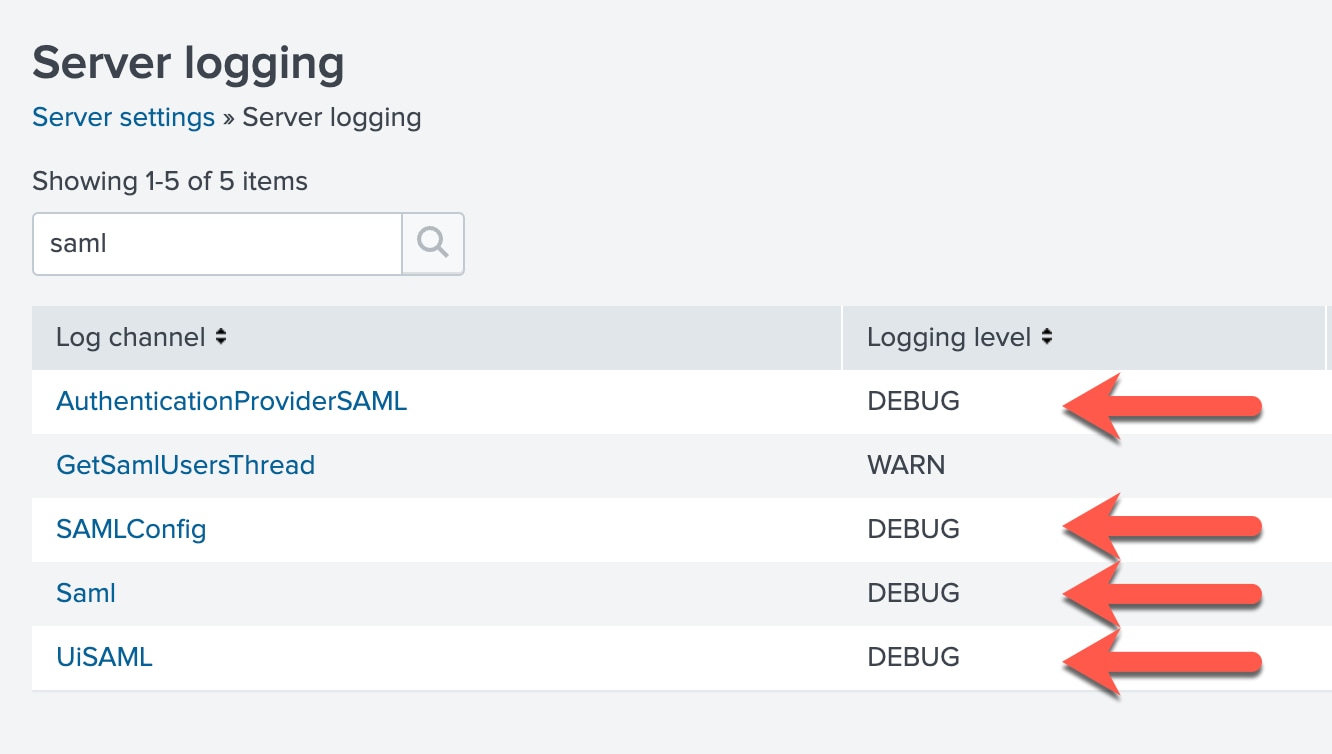
Richiedere quindi all'utente di accedere nuovamente ed eseguire il seguente SPL per visualizzare i gruppi restituiti:
index=_internal sourcetype=splunkd samlpDa qui è possibile verificare se i mapping saml nello splunk corrispondono a quanto restituito dal provider di identità.
Risoluzione
In questo scenario è necessario eliminare e creare di nuovo i gruppi di mapping esistenti, in modo che la configurazione venga aggiornata e corrisponda a quanto restituito dal gruppo di Azure AD IdP. Non appena gli utenti del gruppo di Azure AD mappato accedono a Splunk Cloud, l'utente viene visualizzato nella sezione di autenticazione, in Impostazioni > Controllo di accesso > Utenti con tipo di autenticazione SAML.
Collegamenti correlati
Configurare SSO con Microsoft Azure AD o AD FS come provider di identitàCronologia delle revisioni
| Revisione | Data di pubblicazione | Commenti |
|---|---|---|
1.0 |
28-Sep-2026
|
Versione iniziale |
 Feedback
