L'istanza di splunk non dispone di un pulsante "LOGOUT".
Applicabilità
Spunk CloudDescrizione
Il collegamento di disconnessione è disattivato per impostazione predefinita quando si utilizza SAML. È controllato dall'impostazione idpSLOUrl in authentication.conf.
La definizione di questa impostazione è documentata in Configurare SAML SSO utilizzando i file di configurazione in Splunk Enterprise
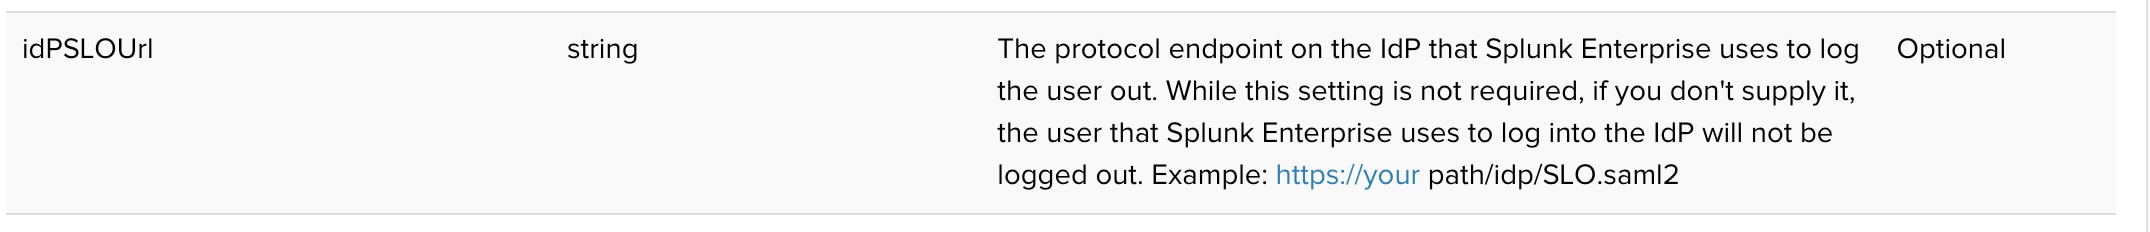
Nota: Questo documento è disponibile solo per Splunk Enterprise. Tuttavia, l'impostazione si applica anche a Splunk Cloud.
Indagine
È possibile controllare questo valore utilizzando l'interfaccia utente esplorando l'impostazione di configurazione SAML in Splunk Web.
- Impostazioni> Metodi di autenticazione
- fare clic sul collegamento SAML_settings
- fare clic sul pulsante Configurazione SAML
- Visualizza valore in "URL Single Log Out (SLO)"
Il valore può anche essere verificato tramite l'esame del file authentication.conf e cercando l'impostazione idpSLOUrl. ( Il percorso di questi risultati è stato impostato sull'esempio utilizzato nella documentazione )
splunk@sh-node:~$ splunk btool authentication list --debug | grep idpSLOUrl
/opt/splunk/etc/system/local/authentication.conf            idpSLOUrl = https://yourpath/idp/SSO.saml2
Configurare SSO di base utilizzando SAML con authentication.conf_file
Risoluzione
Quando l'URL "Single Log Out (SLO)" ( idpSLOUrl in authentication.conf ) non è specificato, il pulsante di disconnessione non sarà disponibile come in una configurazione SSO tipica.
Per abilitare il collegamento di disconnessione, è necessario immettere una voce nel campo URL Single Log Out (SLO) in Configurazione SAML.
- Impostazioni> Metodi di autenticazione
- fare clic sul collegamento SAML_settings
- fare clic sul pulsante Configurazione SAML
- Impostare il valore in "URL Single Log Out (SLO)" come protocollo/flusso di lavoro di disconnessione dell'IdP. (Questo valore è spesso molto simile all'"URL Single Sign On (SSO)" , pertanto è molto improbabile che questi due valori corrispondano esattamente l'uno all'altro).
Nota importante: per consentire agli utenti di disconnettersi da IdP e Splunk, questo valore deve essere impostato sul protocollo o sul flusso di lavoro di disconnessione di IdP. In caso contrario, l'utente non verrà disconnesso da IdP o Splunk. Se non si utilizza l'URL del flusso di lavoro o del protocollo di disconnessione dell'Idp, verrà visualizzato il collegamento di disconnessione ma, quando viene premuto, l'utente NON verrà disconnesso dall'IdP o dallo Splunk.
Collegamenti correlati
Configurare SSO di base utilizzando SAML con il file authentication.conf
Cronologia delle revisioni
| Revisione | Data di pubblicazione | Commenti |
|---|---|---|
1.0 |
28-Sep-2026
|
Versione iniziale |
 Feedback
