Configurazione dell'infrastruttura software compatibile con VRF NAT su IOS XE
Sommario
Introduzione
Questo documento descrive la configurazione di VRF-Aware Software Infrastructure (VASI) Network Address Translation (NAT) sui router con Cisco IOS® XE.
Prerequisiti
Requisiti
Nessun requisito specifico previsto per questo documento.
Componenti usati
Il documento può essere consultato per tutte le versioni software o hardware. Questo documento è relativo a tutti i router e gli switch Cisco con Cisco IOS XE.
Le informazioni discusse in questo documento fanno riferimento a dispositivi usati in uno specifico ambiente di emulazione. Su tutti i dispositivi menzionati nel documento la configurazione è stata ripristinata ai valori predefiniti. Se la rete è operativa, valutare attentamente eventuali conseguenze derivanti dall'uso dei comandi.
Premesse
I dispositivi che eseguono Cisco IOS XE non supportano le configurazioni NAT inter-VRF classiche come quelle che si trovano sui dispositivi Cisco IOS. Il supporto per NAT inter-VRF su Cisco IOS XE è ottenuto tramite implementazione VASI.
VASI consente di configurare servizi quali IPsec, firewall e NAT per il traffico che scorre tra le istanze VRF (Virtual Routing and Forwarding).
Il VASI viene implementato configurando coppie VASI, in cui ognuna delle interfacce della coppia è associata a un'istanza VRF diversa. L'interfaccia virtuale VASI è l'interfaccia dell'hop successivo per qualsiasi pacchetto che deve essere commutato tra queste due istanze VRF. L'accoppiamento viene eseguito automaticamente in base ai due indici di interfaccia, in modo che l'interfaccia vasileft venga associata automaticamente all'interfaccia vasiright. Tutti i pacchetti che entrano nell'interfaccia vasileft vengono inoltrati automaticamente all'interfaccia vasiright ad essi associata.
Funzionamento di VASI
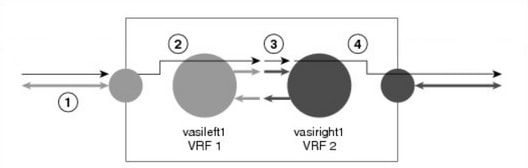
Quando un VRF VASI inter-VASI è configurato sullo stesso dispositivo, il flusso del pacchetto si verifica nel seguente ordine:
- Un pacchetto entra nell'interfaccia fisica che appartiene al VRF 1.
- Prima di inoltrare il pacchetto, viene eseguita una ricerca di inoltro nella tabella di routing VRF 1. L'hop successivo è Vasileft1, il valore TTL (Time to Live) viene diminuito dal pacchetto. In genere, l'indirizzo di inoltro viene selezionato sulla base del percorso predefinito nel VRF. Tuttavia, l'indirizzo di inoltro può anche essere una route statica o una route individuata. Il pacchetto viene inviato al percorso di uscita di vasileft1 e quindi automaticamente inviato al percorso di entrata di vasiright1.
- Quando il pacchetto entra in vasiright1, viene eseguita una ricerca nell'inoltro nella tabella di routing VRF 2 e il valore TTL diminuisce di nuovo (la seconda volta per questo pacchetto).
- Il VRF 2 inoltra il pacchetto all'interfaccia fisica.
Configurazione
In questi scenari viene descritta la configurazione di base NAT inter-VRF.
Esempio di rete
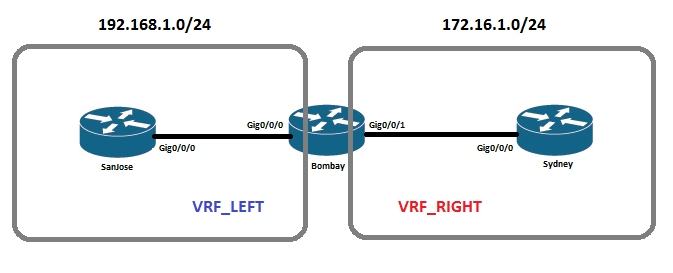
Configurazioni iniziali
SanJose:
interface GigabitEthernet0/0/0
 ip address 192.168.1.1 255.255.255.0

ip route 0.0.0.0 0.0.0.0 192.168.1.2
Mumbai:
vrf definition VRF_LEFT
 rd 1:1
 !
 address-family ipv4
 exit-address-family

vrf definition VRF_RIGHT
 rd 2:2
 !
 address-family ipv4
 exit-address-family

interface GigabitEthernet0/0/0
  vrf forwarding VRF_LEFT
  ip address 192.168.1.2 255.255.255.0

interface GigabitEthernet0/0/1
 vrf forwarding VRF_RIGHT
 ip address 172.16.1.2 255.255.255.0
Sydney
interface GigabitEthernet0/0/0
 ip address 172.16.1.1 255.255.255.0
Configurazione interfaccia VASI
Ogni interfaccia VASI è associata a un'istanza VRF diversa.
interface vasileft1
 vrf forwarding VRF_LEFT
 ip address 10.1.1.1 255.255.255.252

interface vasiright1
 vrf forwarding VRF_RIGHT
 ip address 10.1.1.2 255.255.255.252
Configurazione della NAT
Nell'esempio, il protocollo NAT deve essere configurato con i seguenti requisiti:
- NAT statico - IP origine di 192.168.1.1 da convertire in 172.16.1.5.
- NAT dinamico - Subnet di origine di 192.168.1.0/24 da convertire in 172.16.1.5.
Scenario 1 - NAT su Vasiright
Nella maggior parte dei casi, l'interfaccia WAN si trova sul VRF in uscita, VRF_RIGHT in questa topologia. In questi casi, il NAT può essere configurato tra il vasiright e l'interfaccia WAN; il traffico in entrata sull'interfaccia vasiright da vasileft è configurato come NAT all'interno, mentre l'interfaccia WAN sarebbe l'interfaccia esterna NAT.
In questo scenario vengono utilizzati percorsi statici per il traffico tra i VRF. Una route statica per la subnet di destinazione 172.16.0.0 è configurata su VRF_LEFT che punta all'interfaccia vasileft, mentre un'altra route per la subnet di origine 192.168.0.0 è configurata su VRF_RIGHT che punta all'interfaccia vasiright.

Nota: Non configurare NAT per convertire l'indirizzo IP di origine nell'indirizzo IP dell'interfaccia WAN; il router tratta il traffico di ritorno in modo che sia destinato a se stesso e non inoltra il traffico all'interfaccia VASI.
NAT statico:
!--- Interface configuration

interface vasiright1
 vrf forwarding VRF_RIGHT
 ip address 10.1.1.2 255.255.255.252
 ip nat inside

interface GigabitEthernet0/0/1
 vrf forwarding VRF_RIGHT
 ip address 172.16.1.2 255.255.255.0
 ip nat outside


!--- Static route configuration

ip route vrf VRF_LEFT 172.16.0.0 255.255.0.0 vasileft1 10.1.1.2
ip route vrf VRF_RIGHT 192.168.0.0 255.255.0.0 vasiright1 10.1.1.1


!--- NAT configuration

ip nat inside source static 192.168.1.1 172.16.1.5 vrf VRF_RIGHT
Verifica:
Bombay#sh ip nat translations vrf VRF_RIGHT
Pro        Inside global     Inside local       Outside local    Outside global
---        172.16.1.5        192.168.1.1        ---              ---
icmp       172.16.1.5:8      192.168.1.1:8      172.16.1.1:8     172.16.1.1:8
tcp        172.16.1.5:47491  192.168.1.1:47491  172.16.1.1:23    172.16.1.1:23
Total number of translations: 3
NAT dinamico:
!--- Interface configuration

interface vasiright1
 vrf forwarding VRF_RIGHT
 ip address 10.1.1.2 255.255.255.252
 ip nat inside

interface GigabitEthernet0/0/1
 vrf forwarding VRF_RIGHT
 ip address 172.16.1.2 255.255.255.0
 ip nat outside


!--- Static route configuration

ip route vrf VRF_LEFT 172.16.0.0 255.255.0.0 vasileft1 10.1.1.2
ip route vrf VRF_RIGHT 192.168.0.0 255.255.0.0 vasiright1 10.1.1.1


!--- Access-list configuration
Extended IP access list 100
 10 permit tcp 192.168.1.0 0.0.0.255 host 172.16.1.1
 20 permit udp 192.168.1.0 0.0.0.255 host 172.16.1.1
 30 permit icmp 192.168.1.0 0.0.0.255 host 172.16.1.1


!--- NAT configuration

ip nat pool POOL 172.16.1.5 172.16.1.5 prefix-length 24
ip nat inside source list 100 pool POOL vrf VRF_RIGHT overload
Nota: La configurazione di entrambe le interfacce VASI di una coppia come esterne non è supportata.
Verifica:
Bombay#sh ip nat translations
Pro      Inside global      Inside local         Outside local      Outside global
icmp     172.16.1.5:1       192.168.1.1:15       172.16.1.1:15      172.16.1.1:1
tcp      172.16.1.5:1024    192.168.1.1:58166    172.16.1.1:23      172.16.1.1:23
Total number of translations: 2
Scenario 2 - NAT su Vasileft
NAT può anche essere configurato solo sul lato vasileft, ossia VRF_LEFT e avere traffico NATted prima di essere inviato a VRF_RIGHT. L'interfaccia in ingresso su VRF_LEFT è considerata come interfaccia interna NAT e vasileft 1 è configurata come interfaccia esterna NAT.
In questo scenario vengono utilizzati percorsi statici per il traffico tra i VRF. Una route statica per la subnet di destinazione 172.16.0.0 è configurata su VRF_LEFT che punta all'interfaccia vasileft e un'altra route per l'indirizzo IP 172.16.1.5 di origine è configurata su VRF_RIGHT che punta all'interfaccia vasiright.
NAT statico:
!--- Interface configuration

interface GigabitEthernet0/0/0
 vrf forwarding VRF_LEFT
 ip address 192.168.1.2 255.255.255.0
 ip nat inside

interface vasileft1
 vrf forwarding VRF_LEFT
 ip address 10.1.1.1 255.255.255.252
 ip nat outside


!--- Static route configuration

ip route vrf VRF_LEFT 172.16.0.0 255.255.0.0 vasileft1 10.1.1.2
ip route vrf VRF_RIGHT 172.16.1.5 255.255.255.255 vasiright1 10.1.1.1


!--- NAT configuration
ip nat inside source static 192.168.1.1 172.16.1.5 vrf VRF_LEFT
Verifica:
Bombay#sh ip nat translations vrf VRF_LEFT
Pro       Inside global        Inside local         Outside local      Outside global
---       172.16.1.5           192.168.1.1          ---                ---
icmp      172.16.1.5:5         192.168.1.1:5        172.16.1.1:5       172.16.1.1:5
tcp       172.16.1.5:35414     192.168.1.1:35414    172.16.1.1:23      172.16.1.1:23
Total number of translations: 3
NAT dinamico:
!--- Interface configuration

interface GigabitEthernet0/0/0
 vrf forwarding VRF_LEFT
 ip address 192.168.1.2 255.255.255.0
 ip nat inside

interface vasileft1
 vrf forwarding VRF_LEFT
 ip address 10.1.1.1 255.255.255.252
 ip nat outside


!--- Static route configuration

ip route vrf VRF_LEFT 172.16.0.0 255.255.0.0 vasileft1 10.1.1.2
ip route vrf VRF_RIGHT 172.16.1.5 255.255.255.255 vasiright1 10.1.1.1


!--- Access-list configuration

Extended IP access list 100
 10 permit tcp 192.168.1.0 0.0.0.255 host 172.16.1.1
 20 permit udp 192.168.1.0 0.0.0.255 host 172.16.1.1
 30 permit icmp 192.168.1.0 0.0.0.255 host 172.16.1.1


!--- NAT configuration

ip nat pool POOL 172.16.1.5 172.16.1.5 prefix-length 24
ip nat inside source list 100 pool POOL vrf VRF_LEFT overload
Verifica:
Bombay#sh ip nat translations vrf VRF_LEFT
Pro      Inside global      Inside local        Outside local    Outside global
icmp     172.16.1.5:1       192.168.1.1:4       172.16.1.1:4     172.16.1.1:1
tcp      172.16.1.5:1024    192.168.1.1:27593   172.16.1.1:23    172.16.1.1:23
Total number of translations: 2
Verifica
Fare riferimento a questa sezione per verificare che la configurazione funzioni correttamente.
- Verificare che le route dinamiche/statiche siano configurate per instradare il traffico tra le due istanze VRF.
- Verificare che NAT sia stato configurato per il VRF corretto.
Risoluzione dei problemi
Al momento non sono disponibili informazioni specifiche per la risoluzione dei problemi di questa configurazione.
Informazioni correlate
- Configurazione dell'infrastruttura software compatibile con VRF
- Supporto tecnico e download - Cisco Systems
Cronologia delle revisioni
| Revisione | Data di pubblicazione | Commenti |
|---|---|---|
3.0 |
09-Sep-2026
|
Nuova certificazione - Formattazione e testo alternativo aggiornati |
2.0 |
16-Oct-2023
|
La sezione Informazioni correlate e la formattazione sono state aggiornate. |
1.0 |
17-Nov-2015
|
Versione iniziale |

 Feedback
