Configurazione della configurazione per dispositivo per Catalyst 9800 WLC in Catalyst Center
Sommario
Introduzione
In questo documento viene descritto come usare la configurazione per dispositivo in Catalyst Center per gestire un controller LAN wireless Catalyst 9800 esistente.
Prerequisiti
Requisiti
Cisco raccomanda la conoscenza dei seguenti argomenti:
- Modello di configurazione Catalyst 9800 (profili LAN wireless (WLAN), profili delle policy e tag policy, sito e radiofrequenza (RF))
- Inventario del Cisco Catalyst Center, gerarchia dei siti e provisioning dei dispositivi
Prima di iniziare, assicurarsi che:
- Catalyst Center esegue la versione 2.3.7.9 o successive.
- Catalyst 9800 con Cisco IOS XE versione 17.12 o successive.
- Catalyst 9800 è incluso nell'inventario del Catalyst Center (aggiunto manualmente mediante il rilevamento, l'importazione di file con valori delimitati da virgole (CSV) o con Prime Data Migration Tool) e il suo stato è Managed.
- Il protocollo NETCONF (Network Configuration Protocol) è abilitato su Catalyst 9800 (netconf-yang, porta TCP 830) e le credenziali NETCONF sono configurate in Catalyst Center.
- La gerarchia del sito esiste.
- Al controller non è stato eseguito il provisioning basato su intento (profilo di rete). In caso affermativo, la configurazione per dispositivo viene aperta in modalità di sola lettura.
Componenti usati
Le informazioni fornite in questo documento si basano sulle seguenti versioni software e hardware:
- Cisco Catalyst Center release 3.2.3
- Cisco Catalyst 9800-CL Wireless Controller, Cisco IOS XE release 17.18.4a
- Access point Cisco in modalità locale 9178I
Le informazioni discusse in questo documento fanno riferimento a dispositivi usati in uno specifico ambiente di emulazione. Su tutti i dispositivi menzionati nel documento la configurazione è stata ripristinata ai valori predefiniti. Se la rete è operativa, valutare attentamente eventuali conseguenze derivanti dall'uso dei comandi.
Prodotti correlati
Il presente documento può essere utilizzato anche per le seguenti versioni hardware e software:
- Cisco Catalyst Center release 3.1.x. Le funzioni di configurazione sono raggruppate sotto diversi nomi di menu, come descritto in Aree configurabili.
- Catalyst serie 9800 Wireless LAN Controller con Cisco IOS XE versione 17.12 o successive
Premesse
In genere, Catalyst Center gestisce i controller wireless con il provisioning basato su finalità: La progettazione wireless viene definita a livello di sito (SSID (Service Set Identifier), profili di rete, profili RF e configurazioni del modello) e Catalyst Center genera ed esegue il push della configurazione del controller. Per i controller che eseguono già una configurazione di produzione, questo approccio richiede che la configurazione venga ricreata o appresa nella progettazione.
In Catalyst Center release 2.3.7.9, il flusso di lavoro relativo alla configurazione del dispositivo è deprecato e è stata introdotta la configurazione per dispositivo per i Catalyst serie 9800 Wireless LAN Controller (WLC). La configurazione per dispositivo consente di creare, modificare, clonare ed eliminare oggetti di configurazione su un singolo controller direttamente da Catalyst Center, in modo simile all'interfaccia Web del controller. Inoltre, Cisco Catalyst Center è in grado di gestire un controller (brownfield) esistente senza doverne spostare la configurazione in profili di rete basati su intento. La funzione è disabilitata per impostazione predefinita ed è abilitata per ogni controller.
Configurazione per dispositivo rispetto al provisioning basato su intento
| Configurazione per dispositivo |
Provisioning basato su finalità |
|
| Origine della configurazione |
Gli oggetti esistenti nel controller |
Progettazione a livello di sito (profili di rete, impostazioni di rete, configurazioni dei modelli) |
| Adatta |
Controller Brownfield, impostazioni specifiche del controller |
Installazioni Greenfield, progettazioni standardizzate su più siti |
| Riprogettazione necessaria |
No |
Sì, per i controller esistenti |
| Accesso wireless definito dal software (SD-Access) |
Non supportata |
Supportato |
| Coesistenza sullo stesso controller |
Non supportata. Un controller con provisioning basato su intento mostra la configurazione per dispositivo in modalità di sola lettura |
- |
Aree configurabili
Nella release 3.2.3, la scheda Configuration (Configurazione) della finestra device details (dettagli dispositivo) raggruppa le funzionalità del controller, come mostrato nella tabella riportata di seguito. I nomi dei menu vengono visualizzati così come appaiono nell'interfaccia utente. Le opzioni disponibili dipendono dalla versione Cisco IOS XE in esecuzione sul controller.
| Menu |
Caratteristiche |
| SSID |
Profili WLAN, Profili criteri, Profili LAN remota, Criteri LAN remota, Tag criteri, Profili 802.11be |
| RF |
Profili RF, profili radio, tag RF, profili Multi BSSID, profilo di rete URWB, valori predefiniti RF |
| AP |
AP Join Profili, Mesh, Profili di alimentazione, Profili Flex, Tag sito, Profili calendario |
| Mappatura tag |
Priming AP, mappatura tag (priorità tag, mappatura statica, basata su posizione e su regole) |
| Sicurezza |
AAA, criteri AAA, ACL, EAP, filtri URL, utente guest, Web Auth, TrustSec, WPP, LSC, criteri certificati AP |
| Wireless globale |
CleanAir, throughput elevato, parametri multimediali, ATF, parametri di rete, parametri globali, RRM, avanzato, mDNS, multicast, posizione, paese, impostazioni di integrazione DNA Cisco, criteri AP, geolocalizzazione wireless |
| Servizi |
Criteri locali, QoS, AVC, EoGRE, flusso multimediale, LAN guest, client esclusi |
| Livello 2 |
VLAN, interfacce, protocolli di rilevamento |
| Impostazioni di rete |
DNS, pool DHCP, HTTP/HTTPS, SNMP, NTP |
| Livello 3 |
Routing |
| Amministrazione |
Dispositivo, Amministrazione utenti, Configurazione aggiornamento AP |
| Mobilità |
Mobilità |

Nota: I menu sono stati riorganizzati nella release 3.2.2. Nelle release 2.3.7.x e 3.1.x, le stesse funzionalità sono raggruppate in WLAN, RF, AP Join, Flex Profiles, Tags, Security, Global Radio, Global Wireless, Other, Layer 2, Network Settings, Layer 3 e Administration.
Cronologia funzionalità
| Release di Catalyst Center |
Cambia |
| 2.3.7.9 |
Introduzione della configurazione per dispositivo. Informazioni su Configurazione dispositivo deprecata. |
| 2.3.7.11 |
Miglioramenti 802.11be per Cisco IOS XE 17.18.1 |
| 3.1.3 |
Parametri aggiuntivi. La configurazione dei punti di accesso aggiunge il tag VLAN (Virtual LAN), il DNS (Domain Name System), la porta LAN e il colore del set di servizi di base (BSS). Clonare i profili tra i controller. Priming AP. Catalyst 9800-CL in Microsoft Azure. |
| 3.2.2 |
Riorganizzazione dei menu. Cisco TrustSec (CTS) su HTTPS, SGT Exchange Protocol (SXP) su IPv6, MACsec. Supporto per Cisco IOS XE 17.18.2 e 26.1.1. Avvisi per opzioni non sicure, ad esempio LEAP (Lightweight Extensible Authentication Protocol). |
Restrizioni
- Impossibile utilizzare contemporaneamente nello stesso controller la configurazione per dispositivo e il provisioning basato su intento.
- Il wireless SD-Access (fabric) non è supportato.
- La gestione delle risorse radio (RRM) avanzata tramite AI è supportata solo con l'opzione Abilita senza provisioning dispositivo e solo in casi di utilizzo sicuri.
- Le route statiche di layer 3 sono supportate senza VRF (Virtual Routing and Forwarding).
- Nelle implementazioni IPv6, la configurazione per dispositivo continua a supportare le configurazioni IPv4 (versione 3.2.3).
- Non è possibile disattivare una configurazione per dispositivo abilitata su un controller. Gli oggetti di configurazione creati con esso possono essere modificati o eliminati in qualsiasi momento.
Configurazione
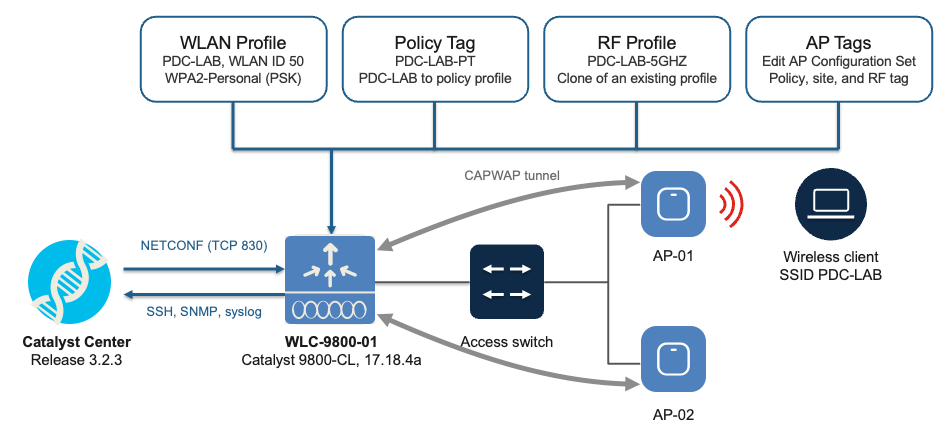
Esempio di rete
Nell'immagine è illustrata la topologia utilizzata nell'esempio. Catalyst Center gestisce il controller con NETCONF e i punti di accesso si uniscono al controller con il controllo e il provisioning dei punti di accesso wireless (CAPWAP).
Configurazioni
In questo esempio, il controller esegue già WLAN, tag e profili, come in una distribuzione brownfield. La configurazione per dispositivo viene utilizzata per aggiungere una WLAN, visualizzarla in anteprima e distribuirla, mapparla a un profilo di criteri in un tag di criteri, clonare un profilo RF e assegnare tag agli access point. Ogni modifica nella configurazione per dispositivo utilizza lo stesso flusso di revisione e provisioning, anteprima e distribuzione, mostrato in dettaglio al passo 5.
Passaggio 1. Preparazione di Catalyst 9800 per Catalyst Center
Catalyst Center utilizza NETCONF per leggere e scrivere la configurazione del controller. Verificare che NETCONF sia abilitato sul controller:
WLC# configure terminal
WLC(config)# netconf-yang
WLC(config)# end
Nota: NETCONF richiede un nuovo modello e un utente con privilegi di livello 15 autorizzato dagli elenchi dei metodi di autenticazione, autorizzazione e accounting (AAA) in uso. In un controller di produzione non modificare gli elenchi di metodi AAA esistenti senza rivederli, in quanto ciò può influire sull'accesso degli amministratori.
Verificare che i processi NETCONF siano in esecuzione:
WLC# show platform software yang-management process
confd : In esecuzione
nesd : In esecuzione
syncfd: In esecuzione
ncsshd: In esecuzione
dmiauthd : In esecuzione
Inginx In esecuzione
ndbmand: In esecuzione
pubd : In esecuzione
gnmib : Non in esecuzione
Passaggio 2. Assegnare il controller a un sito e risincronizzare
- Passare a Accantonamento > Magazzino.
- Selezionare il controller e scegliere Azioni > Assegna dispositivo al sito. Selezionare l'edificio servito dal controller e fare clic su Assegna e attendere che il controller visualizzi Gestito e Raggiungibile.
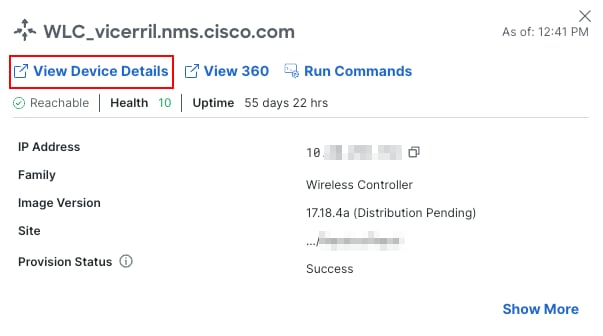
- Fare clic sul nome del controller per aprire la finestra dei dettagli della periferica e selezionare Visualizza dettagli periferica.
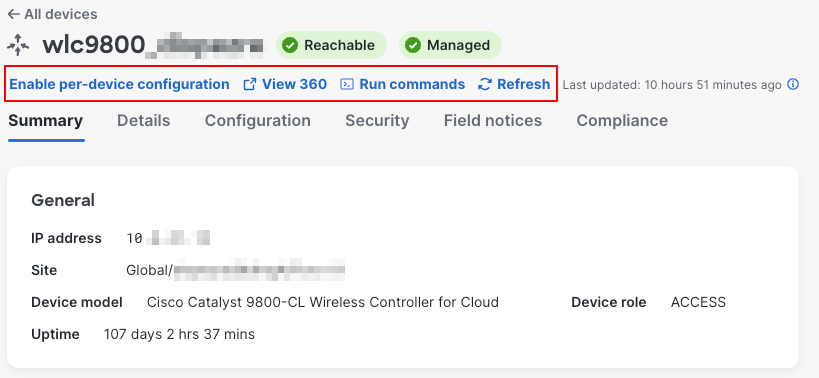
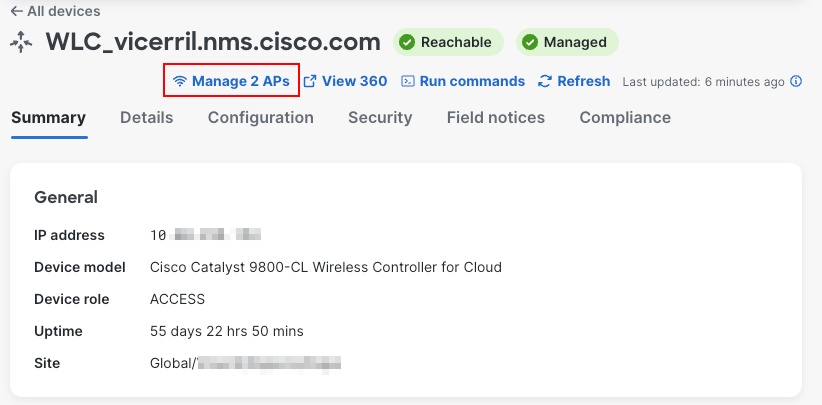
- Viene aperta la pagina dei dettagli del dispositivo e il menu mostra lo stato del controller e le opzioni Abilita configurazione per dispositivo, Visualizza 360, Esegui comandi e Aggiorna.
Passaggio 3. Abilitazione della configurazione per dispositivo
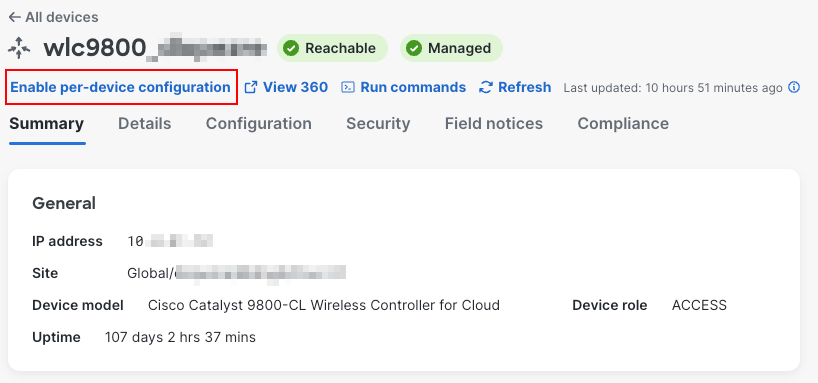
- Abilitare la configurazione per dispositivo per il controller e confermare
- Risincronizzare il controller (Azioni > Inventario > Risincronizza dispositivo) in modo che Catalyst Center legga la configurazione corrente.
- Una nuova opzione nei dettagli del dispositivo mostra il numero di AP gestiti e registrati dal WLC
- Nella finestra dei dettagli della periferica del controller, fare clic sulla scheda Configurazione.
Dopo la risincronizzazione, la scheda Configurazione mostra l'etichetta Configurazione per dispositivo ed elenca gli oggetti esistenti del controller. Il menu a sinistra raggruppa le funzioni (SSID, RF, AP, Tag Mapping, Security, Global Wireless, Services, Layer 2, Network Settings, Layer 3, Administration e Mobility) e ciascuna tabella offre Add and Clone da un altro WLC.
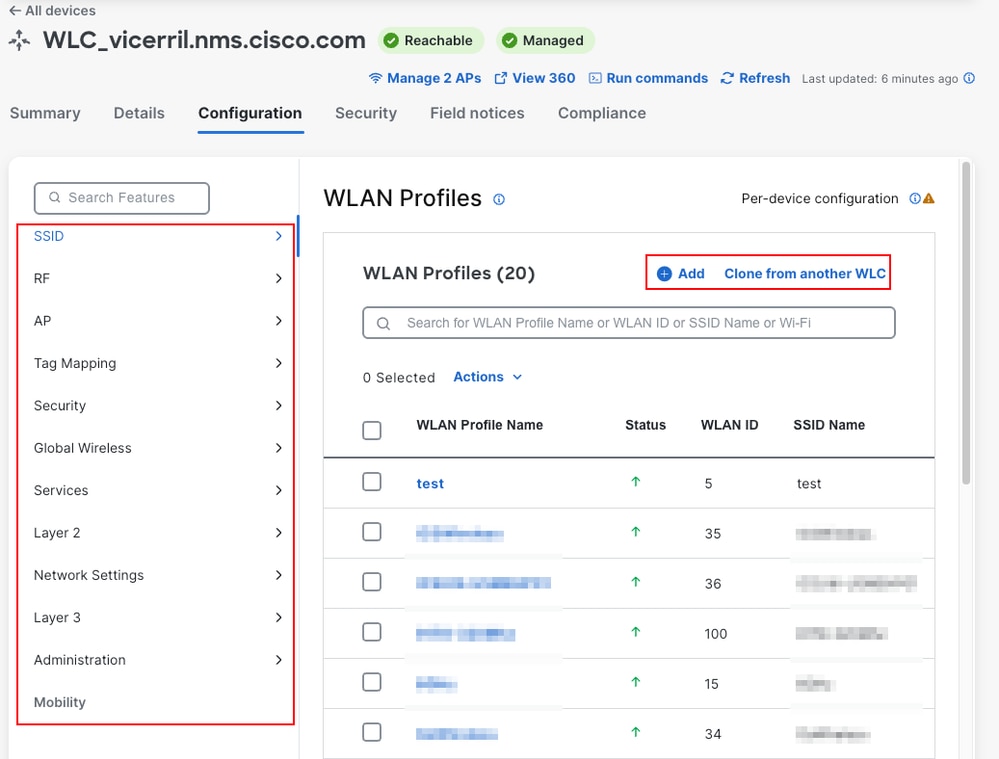
L'icona delle informazioni accanto all'etichetta visualizza: La configurazione per dispositivo consente di apportare modifiche modificando la configurazione direttamente in questa pagina.
Nota: Impossibile disabilitare la configurazione per dispositivo dopo averla abilitata.
Passaggio 4. Creazione di un profilo WLAN
- Nella scheda Configuration, selezionare SSID > WLAN Profiles, quindi fare clic su Add (Aggiungi).
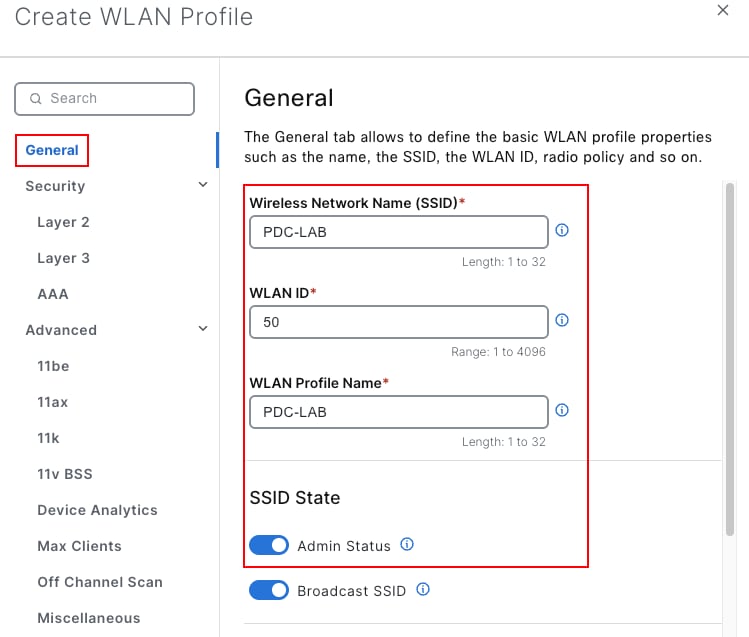
- In Generale, configurare:
- Nome rete wireless (SSID): PDC-LAB
- ID WLAN: 50 (da 1 a 4096; utilizzare un ID non in uso sul controller)
- Nome profilo WLAN: PDC-LAB
- Stato SSID: Stato amministratore abilitato
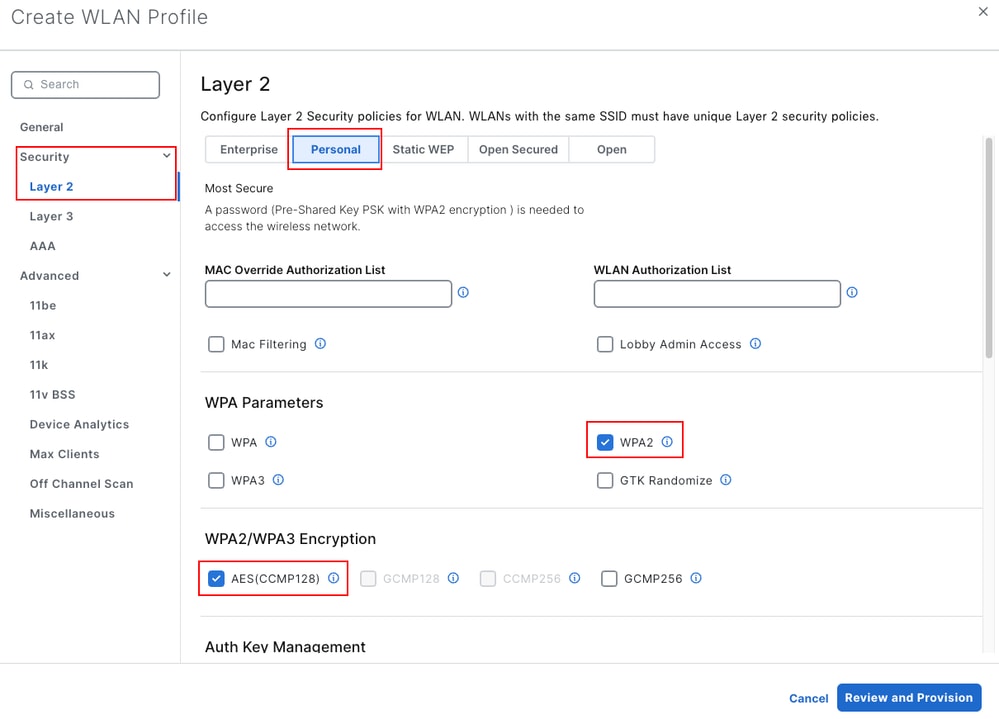
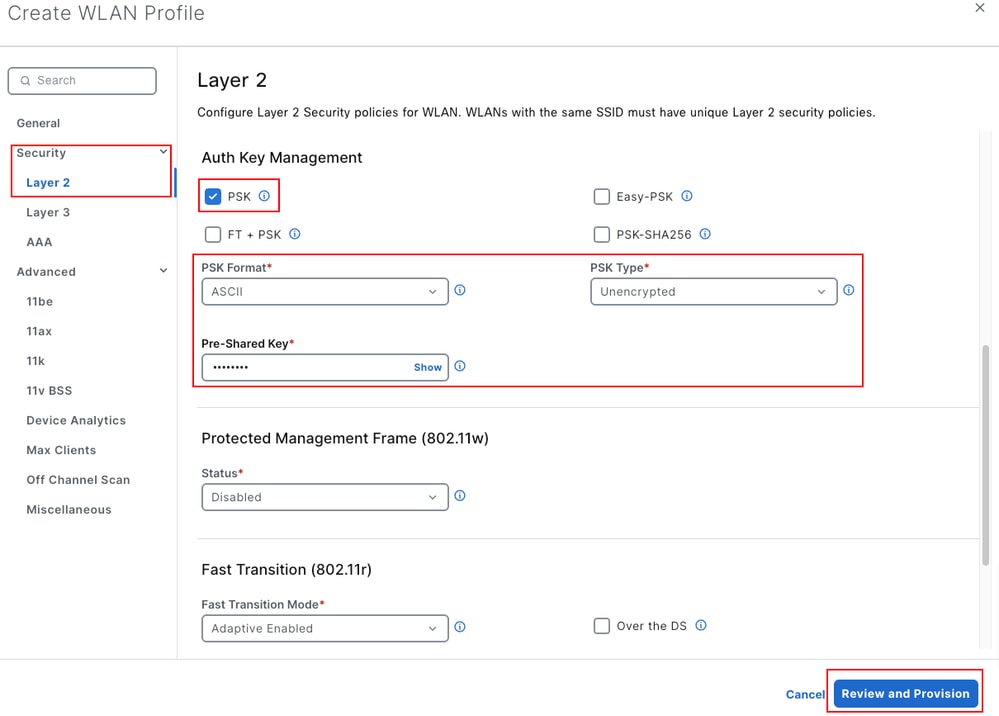
- In Protezione > Layer 2, scegliere Personale, quindi mantenere WPA2 (Wi-Fi Protected Access 2), AES (CCMP128) e PSK (chiave precondivisa) Authentication Key Management (AKM). Impostare PSK Format (Formato PSK) su ASCII e immettere la chiave precondivisa. L'opzione predefinita di Layer 2 è Enterprise. Advanced contiene le impostazioni 11be, 11ax, 11k e 11v.
- Fare clic su Revisione e provisioning.
Passaggio 5. Anteprima e distribuzione della modifica
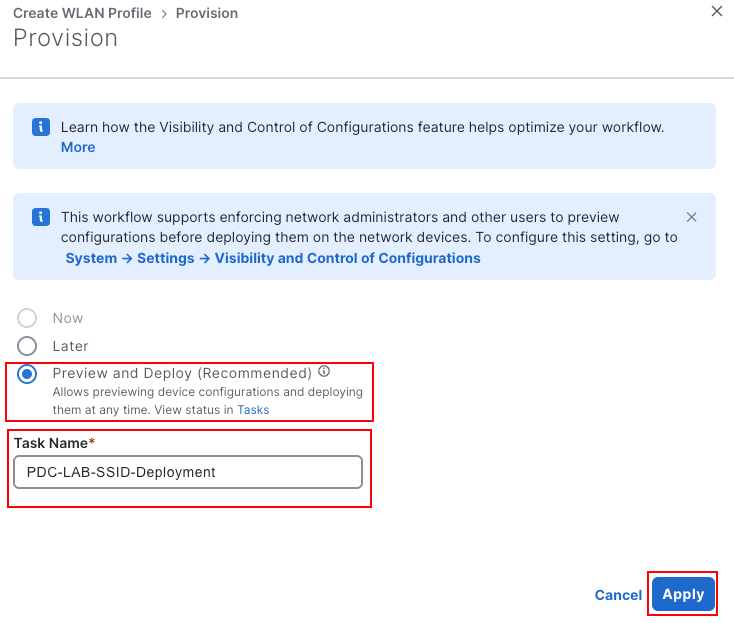
- Nel riquadro Provisioning scegliere la modalità di distribuzione:
- Ora viene distribuito immediatamente. Non è disponibile quando Sistema > Impostazioni > Visibilità e controllo delle configurazioni applica un'anteprima prima della distribuzione, come in questa esercitazione.
- In seguito pianifica la distribuzione.
- Anteprima e distribuzione (scelta consigliata) consente di preparare la configurazione in modo da poterla esaminare senza alcun impatto sulla rete in esecuzione e distribuirla in un secondo momento.
- Scegliere Anteprima e distribuzione, immettere un Nome attività (in questo esempio viene utilizzato PDC-Create-WLAN-PDC-LAB) e fare clic su Applica.
- In Catalyst Center viene visualizzato il passaggio 2 di 3: Preparazione di dispositivi e modelli di configurazione durante il calcolo della configurazione. Per rivederla in un secondo momento, fare clic su Esci e visualizza anteprima in seguito. L'elemento di lavoro rimane in Attività > Attività.
- Nel passo 3 di 3: Configurazione anteprima, fare clic sul nome del controller. La configurazione da distribuire mostra il payload NETCONF basato sui modelli di dati YANG (Another Next Generation) (vista PREDEFINITA). Per una WLAN, il payload usa il modello Cisco-IOS-XE-wireless-wlan-cfg.
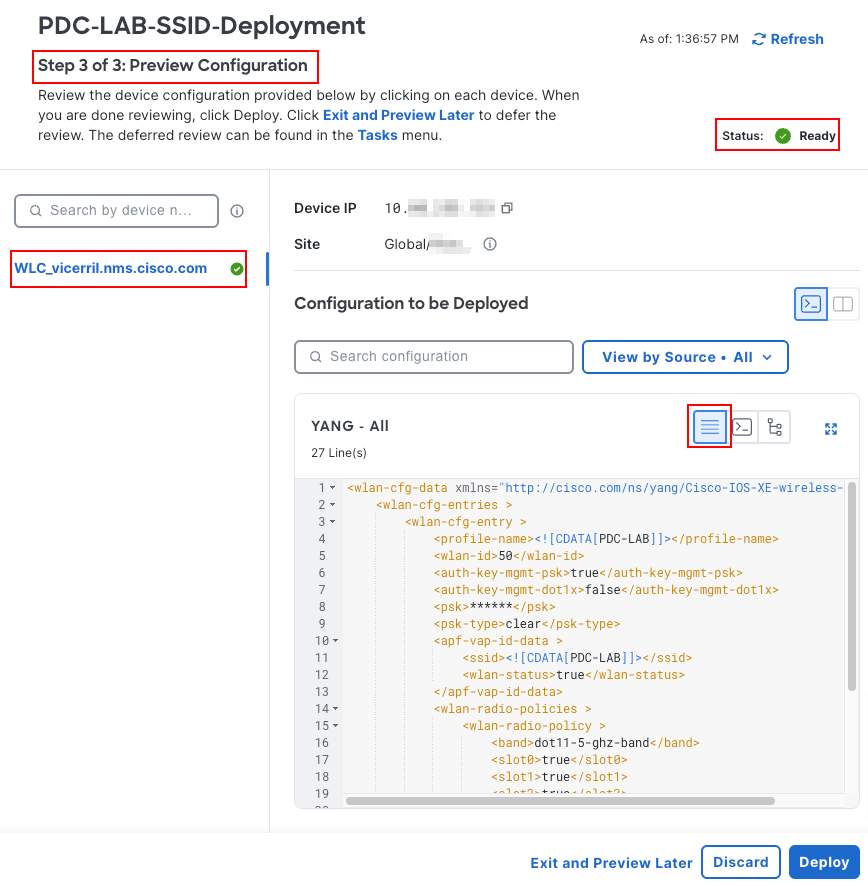
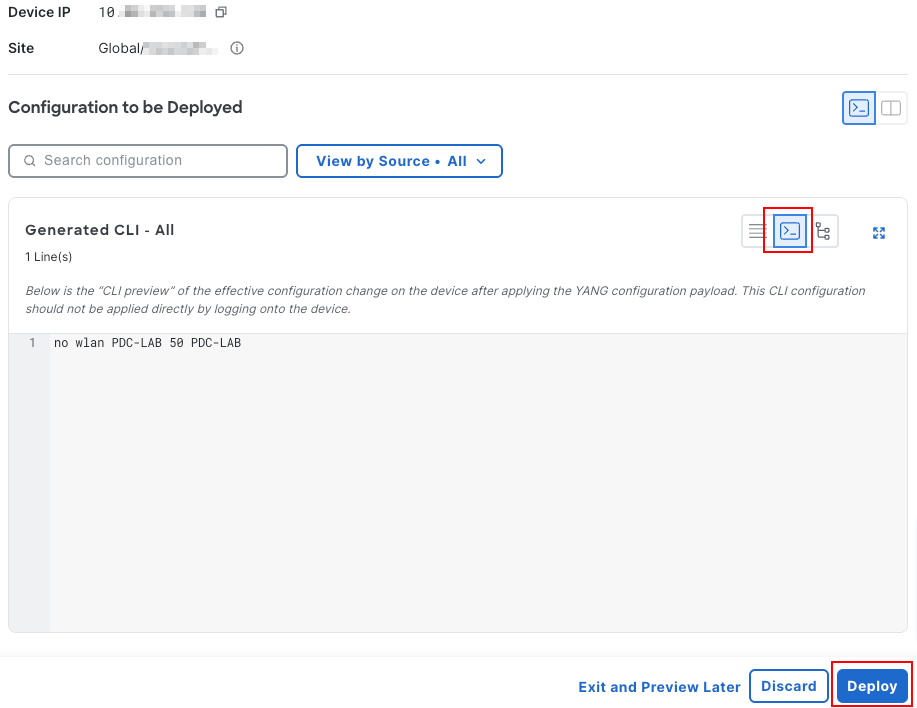
- Fare clic su YANG_TO_CLI per visualizzare la CLI generata, che è l'equivalente della riga di comando (CLI) del payload YANG. Come indicato nella finestra, questa CLI è solo un'anteprima e non deve essere applicata direttamente sul dispositivo.
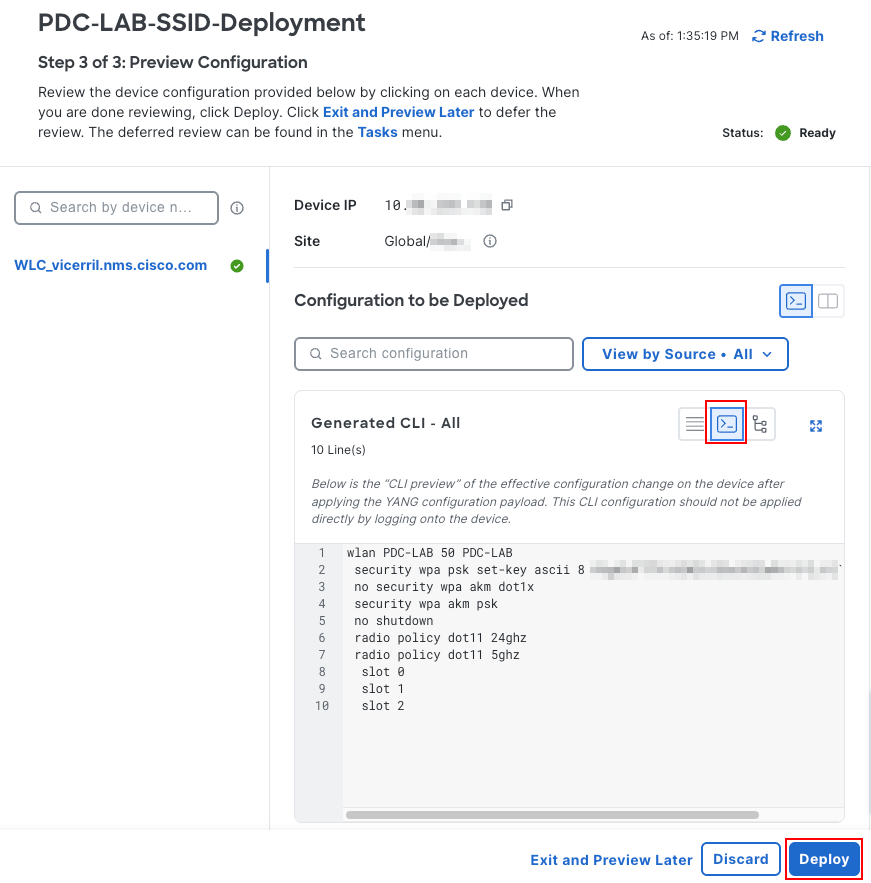
La CLI generata per questo esempio è:
wlan PDC-LAB 50 PDC-LAB
 security wpa psk set-key ascii 8 <encrypted-key>
 no security wpa akm dot1x
 security wpa akm psk
 radio policy dot11 24ghz
 radio policy dot11 5ghz
  slot 0
  slot 1
  slot 2
- Fare clic su Distribuisci. Nel riquadro Distribuisci scegliere Ora (o In seguito), confermare il nome dell'attività e fare clic su Invia.
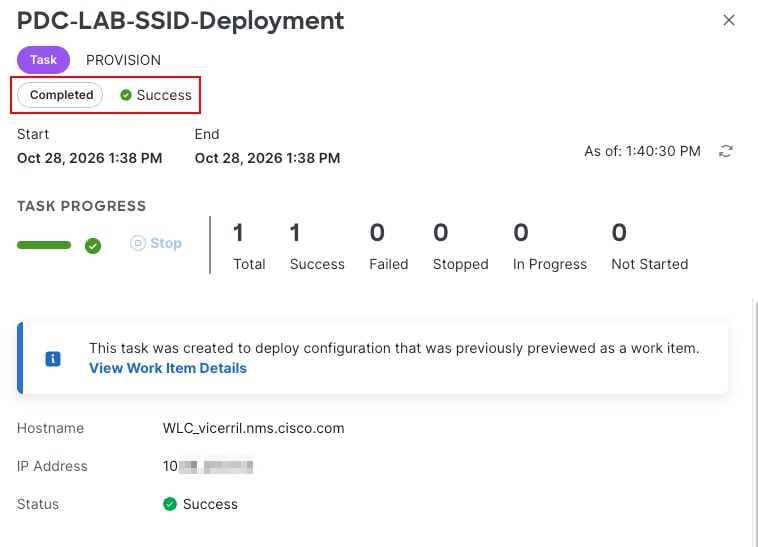
- Passare ad Attività > Task e aprire il task. Il tipo di task è PROVISION e lo stato cambia in Success (Riuscito) quando il controller accetta la configurazione.
Passaggio 6. Mappare la WLAN a un profilo di criterio in un tag di criterio
- Se la WLAN richiede un profilo di policy dedicato (ad esempio, con una VLAN diversa), crearlo prima in SSID > Profili di policy con Aggiungi. In questo esempio viene utilizzato il profilo default-policy-profile esistente.
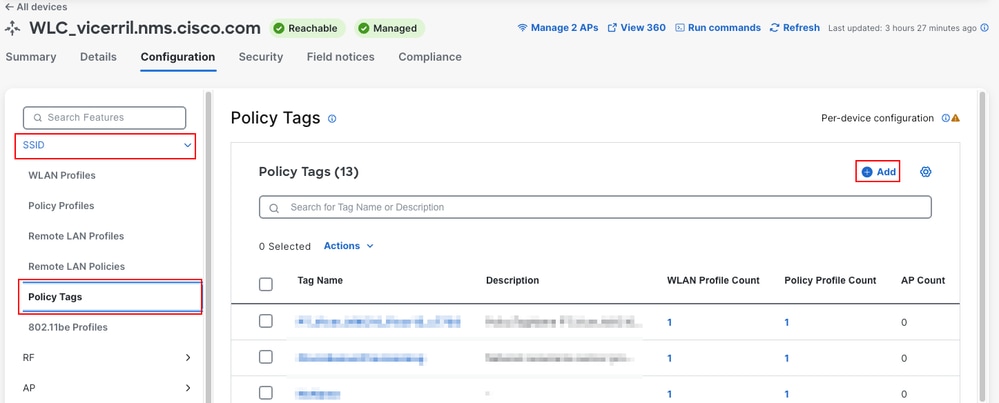
- Scegliere SSID > Tag criteri e fare clic su Aggiungi.
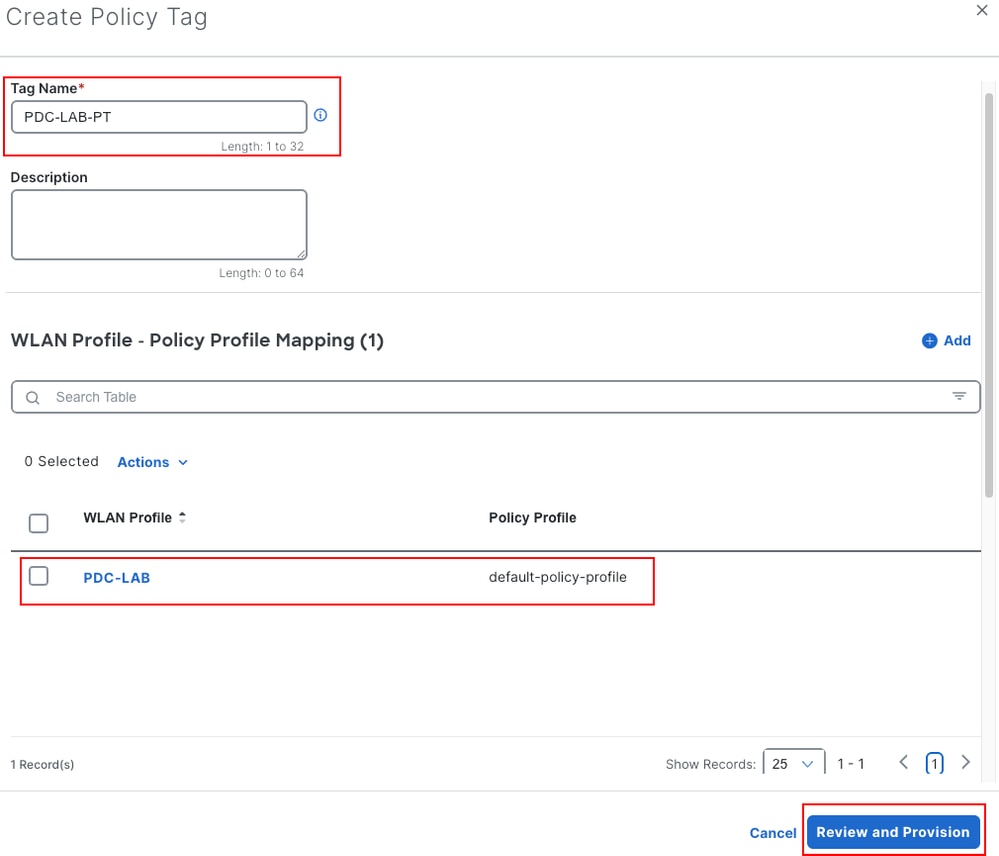
- In Crea tag criteri, immettere il nome PDC-LAB-PT.
- In Profilo WLAN - Policy Profile Mapping, fare clic su Add, selezionare il profilo WLAN PDC-LAB e il profilo della policy, quindi salvare il mapping.
- Fare clic su Revisione e provisioning e completare la distribuzione come descritto nel passo 5.
Passaggio 7. Duplicare un profilo RF esistente
La clonazione riutilizza un oggetto esistente del controller come punto di partenza.
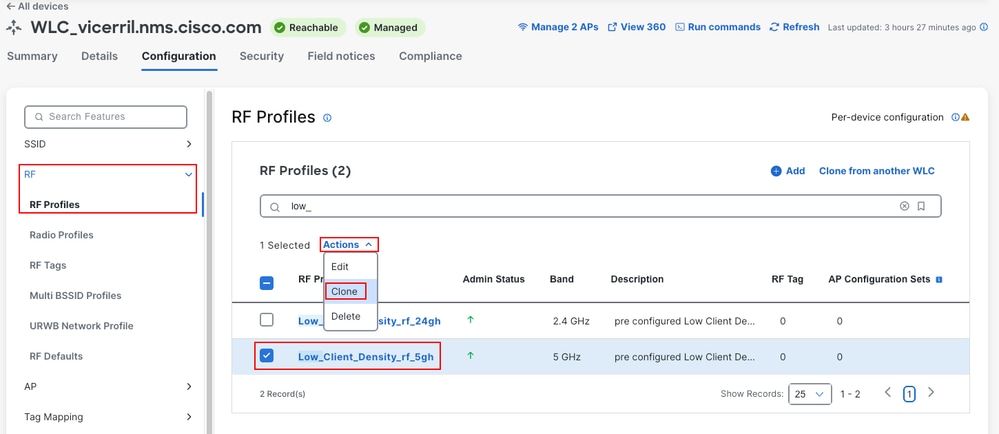
- Scegliere RF > Profili RF, selezionare un profilo esistente (ad esempio, Low_Client_Density_rf_5gh) e scegliere Azioni > Clona.
- In Generale, immettere il nome del profilo RF PDC-LAB-5GHZ e regolare i parametri nelle sezioni 802.11, RRM, 802.11ax, Advanced e 802.11be, in base alle esigenze.
- Fare clic su Revisione e provisioning e completare la distribuzione come descritto nel passo 5.
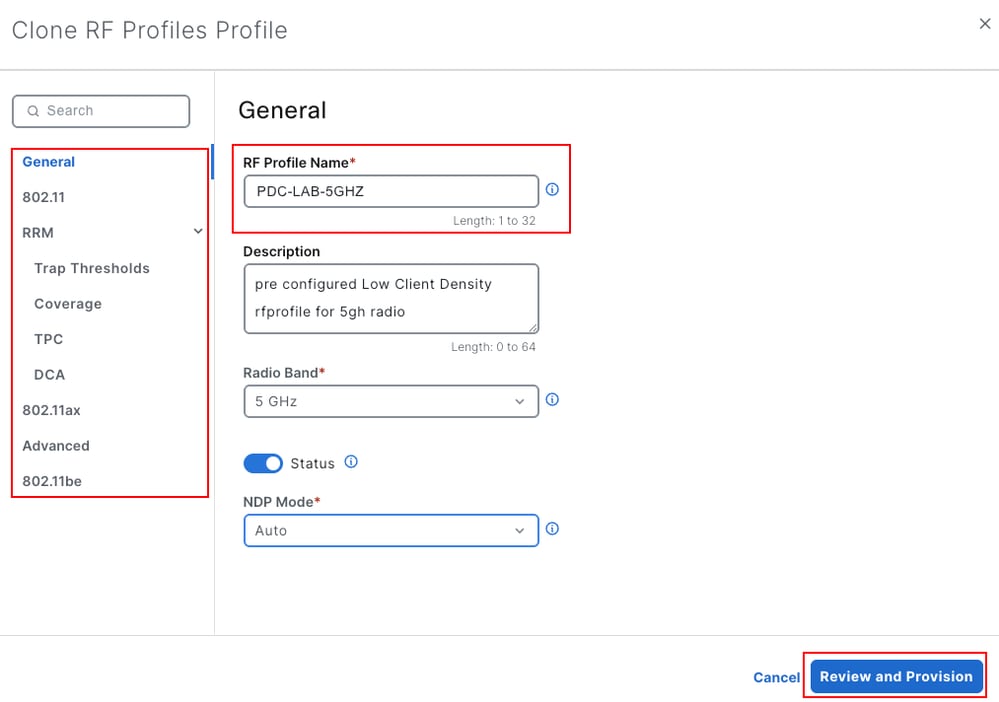

Suggerimento: Per copiare oggetti da un altro Catalyst 9800 gestito dallo stesso Catalyst Center, utilizzare Clone da un altro WLC nella tabella del tipo di oggetto.
Passaggio 8. Assegnazione di tag ai punti di accesso
- Nell'intestazione della finestra dei dettagli della periferica, fare clic su Gestisci access point. La tabella Punti di accesso operativi mostra il tag della policy, il tag del sito, il tag RF e l'origine del tag di ciascun access point. Questa tabella mostra lo stato della rete dopo l'ultima risincronizzazione del controller.
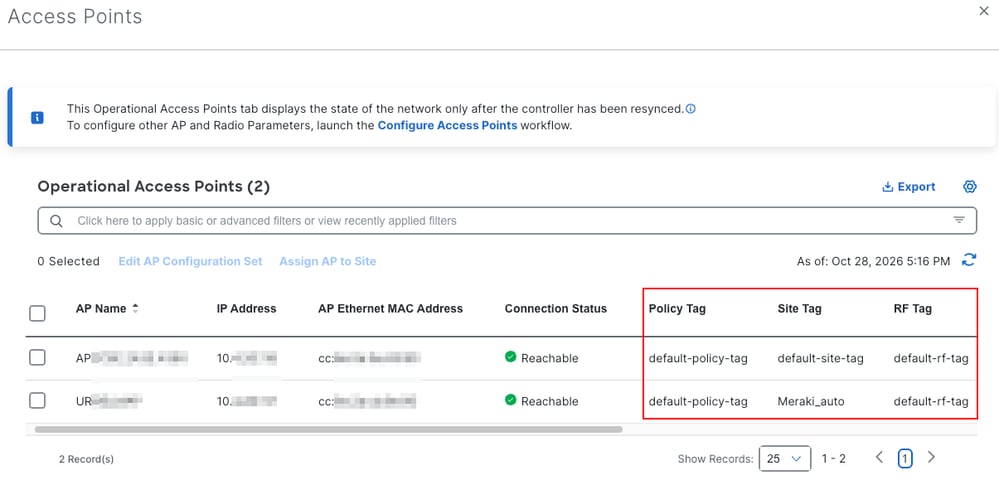
- Selezionare l'access point e fare clic su Modifica set di configurazione access point.
- Selezionare il tag Policy (ad esempio, PDC-LAB-PT), Site Tag e RF Tag.
- Fare clic su Revisione e provisioning e completare la distribuzione come descritto nel passo 5.
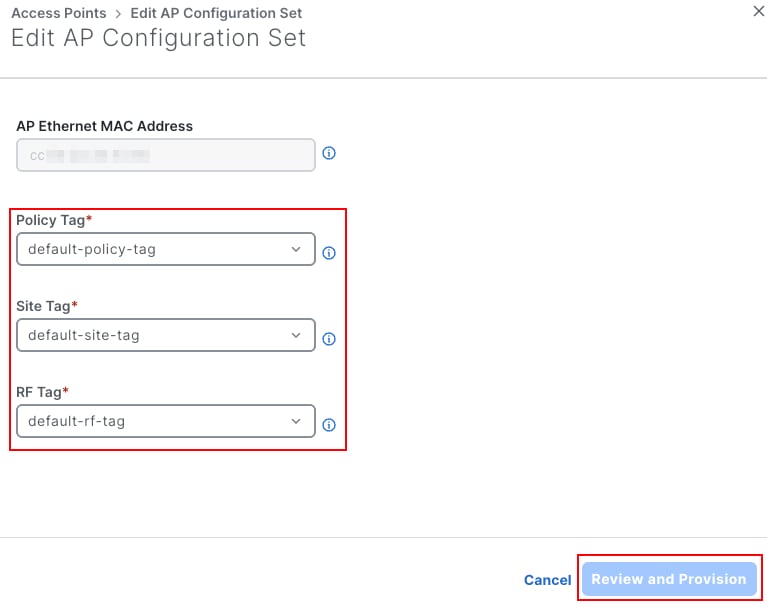

Attenzione: Una modifica apportata ai tag può consentire all'access point di ricongiungersi al controller o di reimpostare le radio, disconnettendo così i client. Pianificare le modifiche dei tag per gli access point di produzione in una finestra di manutenzione. Prima di modificare i tag, registrare i tag correnti degli access point in modo da poterli ripristinare.
Passaggio 9. Eliminare un oggetto di configurazione
La configurazione per dispositivo consente inoltre di rimuovere gli oggetti dal controller con lo stesso flusso di anteprima e distribuzione. In questo esempio viene eliminato il PDC-LAB WLAN:
- Scegliere SSID > Profili WLAN, selezionare PDC-LAB e scegliere Azioni > Elimina.
- Confermare l'avviso Eliminare i profili WLAN selezionati? con Sì.
- Completare la distribuzione come descritto nel passo 5. Il payload YANG utilizza l'operazione di eliminazione sulla voce WLAN e la CLI generata è:
no wlan PDC-LAB 50 PDC-LAB
Verifica
Per verificare che la configurazione funzioni correttamente, consultare questa sezione.
Su Catalyst Center
- Il task di attivazione mostra il successo in Attività > Attività (Immagine 8).
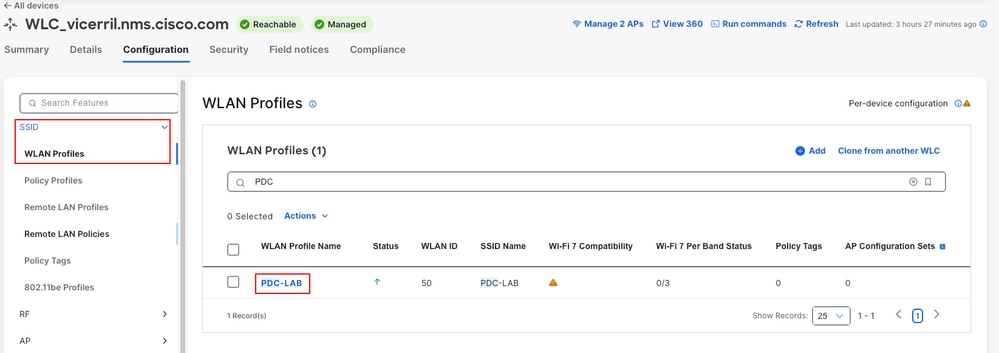
- Nella scheda Configurazione del controller è elencato il nuovo oggetto. In questo esempio, SSID > Profili WLAN elenca PDC-LAB con ID WLAN 50, come mostrato nell'immagine 14. La WLAN non è ancora mappata a un tag di criterio, quindi il numero di tag di criterio è 0.
- Nella tabella Gestisci access point operativi vengono visualizzati i tag assegnati a ciascun access point (immagine 11).
Catalyst 9800
È possibile eseguire questi comandi dalla CLI del controller o da Esegui comandi (Command Runner) nell'intestazione della finestra dei dettagli della periferica.
- show running-config | sezione wlan PDC-LAB: visualizza la configurazione WLAN su cui è stato eseguito il push di Catalyst Center.
- show wlan summary: visualizza l'elenco delle WLAN configurate sul controller e il relativo stato.
- show wireless tag policy detailed PDC-LAB-PT - Mostra i mapping tra la WLAN e il profilo dei criteri del tag dei criteri.
- show ap tag summary: visualizza i tag di criteri, sito e RF di ciascun access point e l'origine dei tag.
- show logging (visualizza registri) | include DMI-5-AUTH_PASSED|NDBMAN-5-CONFIG_I - Mostra le sessioni NETCONF e le modifiche alla configurazione eseguite da Catalyst Center.
- show wireless client summary: elenca i client associati e il relativo stato.
Questa è la configurazione WLAN sul controller dopo la distribuzione:
WLC# show running-config | section wlan PDC-LAB
wlan PDC-LAB 50 PDC-LAB
 radio policy dot11 24ghz
 radio policy dot11 5ghz
  slot 0
  slot 1
  slot 2
 security wpa psk set-key ascii 8 xxxxxxxx
 no security wpa akm dot1x
 security wpa akm psk
I log del controller mostrano che Catalyst Center (10.X.X.X) ha aperto una sessione NETCONF e configurato la funzionalità wireless:
WLC# show logging | include DMI-5-AUTH_PASSED|NDBMAN-5-CONFIG_I
Oct 27 21:22:58.653: %DMI-5-AUTH_PASSED: Chassis 1 R0/0: dmiauthd: User 'USERX'
 authenticated successfully from 192.168.10.10:62453  for netconf over ssh.
 External groups: PRIV15
Oct 27 21:24:13.977: %NDBMAN-5-CONFIG_I: Chassis 1 R0/0: ndbmand: Configured
 feature 'wireless' from 192.168.10.10:62453 via NETCONF user dnac
 session 5311, transaction-id 5924
Il messaggio %NDBMAN-5-CONFIG_I mostra la funzionalità configurata, l'indirizzo del Catalyst Center e il nome utente NETCONF.
Dopo aver utilizzato il tag dei criteri, connettere un client a PDC-LAB e verificare con show wireless client summary che il client raggiunga lo stato di esecuzione.
Modifiche fuori banda
Catalyst Center rileva le modifiche apportate all'esterno di Catalyst Center, ad esempio dalla CLI del controller o dall'interfaccia Web. Come illustrato dall'icona di avviso accanto all'etichetta di configurazione per dispositivo (immagine 15), queste modifiche vengono importate alla successiva sincronizzazione dell'inventario e possono causare conflitti. Per mantenere la configurazione coerente, utilizzare Catalyst Center per tutte le configurazioni supportate.
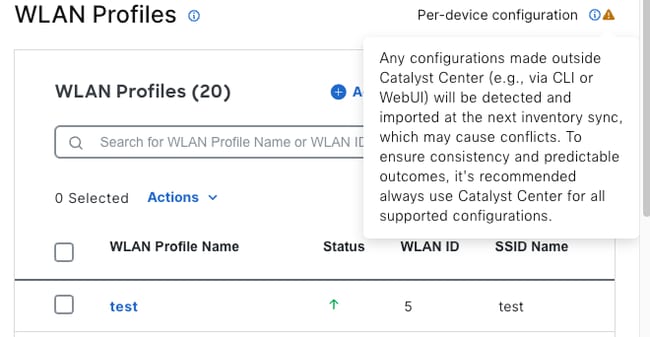 Immagine 15. Avviso relativo a configurazioni create all'esterno di Catalyst Center
Dalla release 3.1.3, un evento di modifica della configurazione risincronizza solo il controller. Per aggiornare i dati AP, eseguire una risincronizzazione completa con Azioni > Inventario > Risincronizza dispositivo.
Risoluzione dei problemi
In questa sezione vengono fornite informazioni utili per risolvere i problemi di configurazione.
L'Opzione Abilita Configurazione Per Dispositivo Non Viene Visualizzata
- Verificare che Catalyst Center esegua la versione 2.3.7.9 o successive.
- Verificare che il controller sia un Catalyst serie 9800 con Cisco IOS XE versione 17.12 o successive.
- Confermare che il controller sia gestito e raggiungibile nell'inventario. Se necessario, eseguire nuovamente la sincronizzazione.
- La configurazione per dispositivo non è supportata per il wireless ad accesso SD (fabric).
La configurazione per dispositivo viene aperta in modalità di sola lettura
Questo è previsto quando il provisioning del controller è già stato eseguito con il provisioning basato su intento (profilo di rete). I due modelli non possono essere combinati sullo stesso controller. Nella scheda Configurazione della finestra dei dettagli della periferica viene visualizzata l'etichetta Gestito tramite profili di rete basati sul sito e l'icona delle informazioni corrispondente: Questo dispositivo è gestito utilizzando profili di rete basati sul sito. Tutte le configurazioni sono in modalità di sola lettura. Le modifiche possono essere apportate solo tramite il profilo di rete.
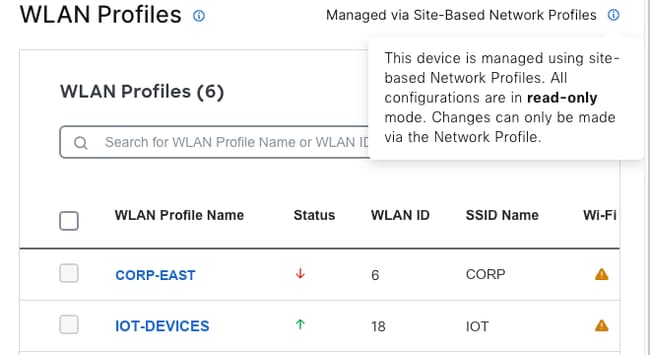 Immagine 16. Controller gestito da profili di rete basati sul sito in modalità di sola lettura
Il task di provisioning non riesce
- Aprire il task non riuscito in Attività > Task ed esaminare i dettagli dell'errore.
- Risincronizzare il controller e riprovare.
- Sul controller, verificare NETCONF:
- show platform software yang-management process - Tutti i processi devono mostrare In esecuzione.
- show netconf-yang sessions: elenca le sessioni NETCONF attive, inclusa la sessione di Catalyst Center.
- Verificare che le credenziali NETCONF (TCP 830) e Secure Shell (SSH) in Catalyst Center siano valide e che nessun firewall blocchi la connessione tra Catalyst Center e il controller.
Le modifiche apportate al controller non vengono visualizzate in Catalyst Center
Risincronizzare il controller con Azioni > Inventario > Risincronizza dispositivo. Dalla release 3.1.3, un evento di modifica della configurazione risincronizza solo il controller, non i relativi AP, quindi è necessaria una risincronizzazione completa per aggiornare i dati AP.
Cronologia delle revisioni
| Revisione | Data di pubblicazione | Commenti |
|---|---|---|
1.0 |
29-Oct-2026
|
Versione iniziale |
 Feedback
