Configuration de l'intégration d'annuaire Unified Communications Manager dans un environnement multiforêt

Langage exempt de préjugés
Dans le cadre de la documentation associée à ce produit, nous nous efforçons d’utiliser un langage exempt de préjugés. Dans cet ensemble de documents, le langage exempt de discrimination renvoie à une langue qui exclut la discrimination en fonction de l’âge, des handicaps, du genre, de l’appartenance raciale de l’identité ethnique, de l’orientation sexuelle, de la situation socio-économique et de l’intersectionnalité. Des exceptions peuvent s’appliquer dans les documents si le langage est codé en dur dans les interfaces utilisateurs du produit logiciel, si le langage utilisé est basé sur la documentation RFP ou si le langage utilisé provient d’un produit tiers référencé. Découvrez comment Cisco utilise le langage inclusif.
À propos de cette traduction
Cisco a traduit ce document en traduction automatisée vérifiée par une personne dans le cadre d’un service mondial permettant à nos utilisateurs d’obtenir le contenu d’assistance dans leur propre langue. Il convient cependant de noter que même la meilleure traduction automatisée ne sera pas aussi précise que celle fournie par un traducteur professionnel.
Table des matières
Introduction
Ce document explique comment configurer l'intégration d'annuaire de Cisco Unified Communication Manager (CUCM) dans un environnement multiforêt.
Conditions préalables
Exigences
Cisco vous recommande d'avoir :
- Connaissance du déploiement et de la configuration de l'intégration du répertoire CUCM.
- Connaissance du déploiement et de la configuration de Microsoft Active Directory Application Manager (ADAM) 2003 ou de Microsoft Lightweight Directory Services (AD LDS) 2008 ou 2012.
- CUCM version 9.1(2) ou ultérieure.
- Lorsque vous utilisez CUCM version 9.1(2) ou ultérieure, le filtre LDAP peut être modifié avec l'interface Web d'administration.
- Le nombre de comptes d'utilisateurs à synchroniser ne doit pas dépasser 60 000 comptes par serveur de publication CUCM. Lorsque plus de 60 000 comptes doivent être synchronisés, le kit de développement logiciel (SDK) IP Phone Services doit être utilisé afin de fournir un répertoire personnalisé. Consultez le réseau de développeurs Cisco pour plus de détails. Lorsque vous utilisez Unified CM version 10.0(1) ou ultérieure, le nombre maximal de comptes d'utilisateurs pris en charge est de 160 000.
- Microsoft ADAM 2003 ou Lightweight Directory Services (LDS) 2008 ou 2012.
- La condition requise pour SSL lorsque vous utilisez la redirection de liaison ne doit pas être désactivée. Si elle est désactivée, le mot de passe d'une entité de sécurité Windows est transmis à l'ordinateur qui exécute ADAM sans chiffrement. Par conséquent, elle ne doit être désactivée que dans un environnement de test.
- L'ID utilisateur (sAMAccountName ) doit être unique dans toutes les forêts.
- S'il existe une configuration AD LDS et si l'ID utilisateur CUCM mappé à sAMAccountName doit être utilisé, cet accord doit être configuré en tant qu'AD.
- Lorsque vous configurez la relation d'approbation de domaine entre le domaine hôte de l'instance ADAM et le domaine hôte des comptes d'utilisateurs, le niveau fonctionnel du domaine et le niveau fonctionnel de la forêt doivent être 2003 ou version ultérieure.
- CUCM ne prend en charge qu'une seule partition d'annuaire d'applications dans AD LDS, la multipartition n'est pas prise en charge actuellement.
Composants utilisés
Ce document n'est pas limité à des versions de matériel et de logiciel spécifiques.
The information in this document was created from the devices in a specific lab environment. All of the devices used in this document started with a cleared (default) configuration. If your network is live, make sure that you understand the potential impact of any command.
Préface
Microsoft AD LDS, anciennement connu sous le nom d'ADAM, peut être utilisé pour fournir des services d'annuaire pour les applications activées pour l'annuaire. Au lieu d'utiliser la base de données des services de domaine Active Directory (AD DS) de votre organisation pour stocker les données d'application activées pour l'annuaire, les services AD LDS peuvent être utilisés pour stocker les données. Les services AD LDS peuvent être utilisés conjointement avec les services de domaine Active Directory afin de disposer d’un emplacement central pour les comptes de sécurité (AD DS) et d’un autre emplacement pour prendre en charge la configuration de l’application et les données d’annuaire (AD LDS). Avec AD LDS, vous pouvez réduire la surcharge associée à la réplication AD, vous n'avez pas besoin d'étendre le schéma AD pour prendre en charge l'application et vous pouvez partitionner la structure de répertoires de sorte que le service AD LDS soit uniquement déployé sur les serveurs qui doivent prendre en charge l'application activée pour les répertoires.
- Installation à partir de la génération de support : possibilité de créer un support d'installation pour AD LDS avec Ntdsutil.exe ou Dsdbutil.exe.
- Audit - Audit des valeurs modifiées dans le service d'annuaire.
- Outil de montage de base de données : permet de visualiser les données contenues dans les instantanés des fichiers de base de données.
- Prise en charge des sites et services AD : permet d'utiliser les sites et services AD afin de gérer la réplication des modifications de données AD LDS.
- Liste dynamique des fichiers LDIF : avec cette fonctionnalité, vous pouvez associer des fichiers LDIF personnalisés aux fichiers LDIF par défaut actuellement utilisés pour la configuration des services AD LDS sur un serveur.
- Requêtes d'attributs liés récursives - Les requêtes LDAP peuvent suivre des liens d'attributs imbriqués afin de déterminer des propriétés d'attributs supplémentaires, telles que l'appartenance à un groupe.
Il existe de nombreuses différences entre ADAM et AD, ADAM ne peut fournir qu'une partie des fonctions fournies par AD.
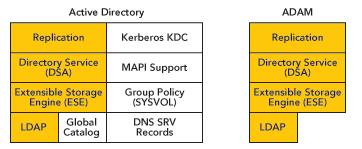
Aperçu
L'objectif de ce document est d'expliquer les mécanismes qui permettent à CUCM, ou à tout autre produit Cisco qui utilise le service d'intégration d'annuaire (DirSync), d'obtenir des informations utilisateur et d'effectuer l'authentification à partir de différents domaines Active Directory qui peuvent exister dans différentes forêts. Afin d'atteindre cet objectif, ADAM est utilisé afin de synchroniser sa base de données utilisateur avec différents contrôleurs de domaine AD ou d'autres sources LDAP.
ADAM peut créer une base de données d'utilisateurs et stocker leurs informations. La fonctionnalité d'authentification unique (SSO) est souhaitée afin d'éviter que les utilisateurs finaux n'aient à conserver des ensembles d'informations d'identification différents dans des systèmes différents ; par conséquent, la redirection de liaison ADAM est utilisée. La redirection de liaison ADAM est une fonction spéciale pour les applications qui prennent en charge la liaison LDAP comme mécanisme d'authentification. Dans certains cas, le schéma spécial, ou contexte d'attribution de noms, peut vous forcer à éviter AD, ce qui fait d'ADAM un choix nécessaire. Cela évite aux utilisateurs d'avoir à mémoriser plusieurs mots de passe en raison de l'emploi d'un répertoire supplémentaire avec son propre ID utilisateur et mot de passe.
Un objet proxy utilisateur spécial dans ADAM est mappé à un compte utilisateur AD normal. Le proxy utilisateur n'a pas de mot de passe réel stocké dans l'objet ADAM lui-même. Lorsque l'application effectue son opération de liaison normale, elle vérifie l'ID localement, mais vérifie le mot de passe par rapport à AD sous les couvertures, comme illustré dans cette figure. L'application n'a pas besoin de connaître cette interaction AD.
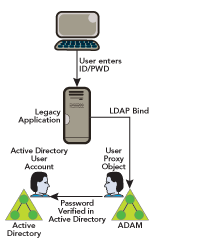
La redirection de liaison ADAM ne doit être utilisée que dans des cas particuliers où une application peut effectuer une liaison LDAP simple à ADAM. Cependant, l'application doit encore associer l'utilisateur à une entité de sécurité dans Active Directory.
La redirection de liaison ADAM se produit lorsqu'une liaison à ADAM est tentée avec l'utilisation d'un objet spécial appelé objet proxy. Un objet proxy est un objet dans ADAM qui représente une entité de sécurité dans AD. Chaque objet proxy dans ADAM contient le SID d'un utilisateur dans AD. Lorsqu'un utilisateur tente de se lier à un objet proxy, ADAM prend le SID stocké dans l'objet proxy, ainsi que le mot de passe fourni au moment de la liaison, et présente le SID et le mot de passe à AD pour authentification. Un objet proxy dans ADAM ne stocke pas de mot de passe et les utilisateurs ne peuvent pas modifier leurs mots de passe AD via les objets proxy ADAM.
Le mot de passe est présenté en texte clair à ADAM, car la demande de liaison initiale est une simple demande de liaison LDAP. Pour cette raison, une connexion SSL est requise par défaut entre le client d'annuaire et ADAM. ADAM utilise des API de sécurité Windows afin de présenter le mot de passe à AD.
Vous pouvez obtenir plus d'informations sur la redirection de liaison dans Présentation de la redirection de liaison ADAM .
Scénario de prise en charge de plusieurs forêts Active Directory dans CUCM
Afin d'expliquer la méthode, imaginez un scénario où Cisco Systems (Forest 2) a acquis deux autres sociétés : Tandberg (forêt 3) et Webex (forêt 1). Lors de la phase de migration, intégrez la structure AD de chaque entreprise afin de permettre le déploiement d'un cluster Cisco Unified Communications unique.
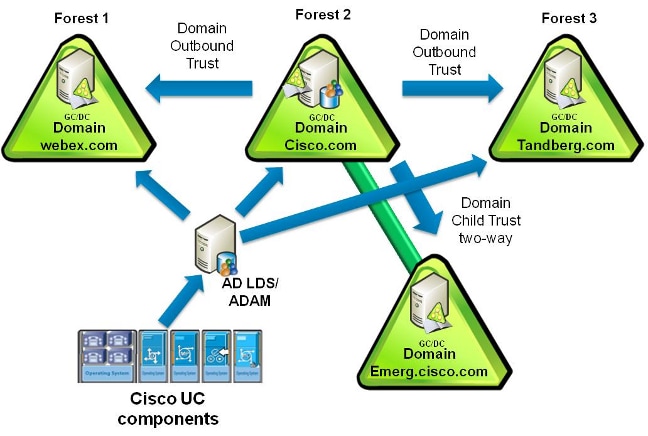
Dans l'exemple, l'entreprise Cisco (forêt 2) possède deux domaines, le domaine racine de forêt appelé CISCO (dns cisco.com) et un sous-domaine appelé EMERG (dns emerg.cisco.com). Ces deux domaines ont un contrôleur de domaine qui est également un catalogue global, et chacun est hébergé dans Windows 2008 Server SP2.
La société Tandberg (forêt 3) possède un domaine unique avec un contrôleur de domaine qui est également un catalogue global et qui est hébergé dans Windows 2008 Server SP2.
L'entreprise Webex (forêt 1) possède un domaine unique avec un contrôleur de domaine qui est également un catalogue global, et il est hébergé dans Windows 2003 R2 Server SP2.
AD LDS est installé dans le contrôleur de domaine pour le domaine CISCO, ou peut être une machine séparée ; en fait, il peut se trouver n’importe où dans l’une des trois forêts. L’infrastructure DNS doit être en place de telle sorte que les domaines d’une forêt puissent communiquer avec les domaines d’autres forêts et établir les relations d’approbation et les validations appropriées entre les forêts.
Relation de confiance de domaine
Pour que l'authentification des utilisateurs fonctionne, vous devez disposer d'une approbation entre le domaine où l'instance ADAM est hébergée et les autres domaines qui hébergent les comptes d'utilisateurs. Cette approbation peut être unidirectionnelle si nécessaire (approbation sortante du domaine qui héberge l'instance ADAM vers le ou les domaines qui héberge les comptes d'utilisateurs). De cette manière, l'instance ADAM pourra transférer les demandes d'authentification aux contrôleurs de domaine dans ces domaines de compte.
En outre, vous devez disposer d'un compte d'utilisateur des deux domaines de compte qui a accès à tous les attributs de tous les comptes d'utilisateur du domaine. Ce compte est utilisé par ADAMSync afin de synchroniser les utilisateurs du domaine de compte avec ADAM.
Enfin et surtout, la machine qui exécute ADAM doit être capable de trouver tous les domaines (DNS), de trouver les contrôleurs de domaine dans les deux domaines (avec DNS) et de se connecter à ces contrôleurs de domaine.
Complétez ces étapes afin de configurer les relations intertrust :
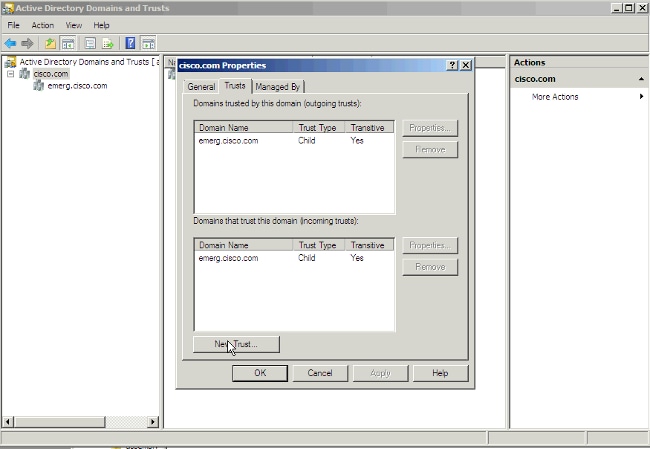
- Ouvrez Domaines et approbations Active Directory, cliquez avec le bouton droit sur le domaine qui héberge AD LDS, puis choisissez Propriétés.
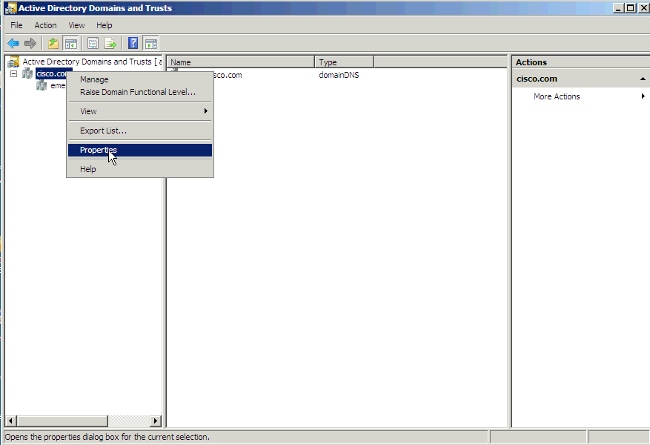
- Cliquez sur l'onglet Approbations, puis sur Nouvelle approbation.
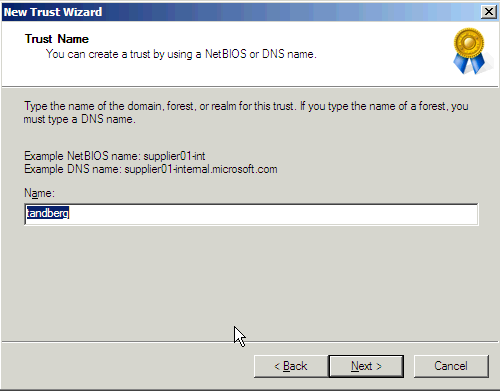
- Suivez les instructions de l'Assistant et entrez le nom du domaine avec lequel vous souhaitez établir l'approbation. Cliquez sur Suivant.
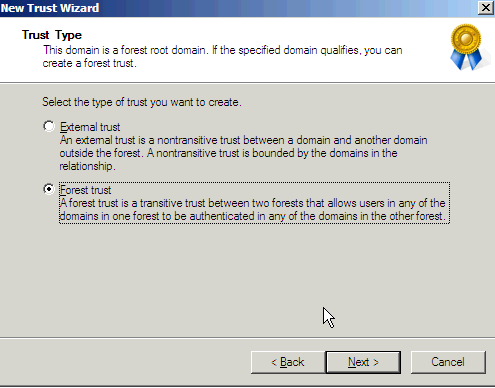
- Cliquez sur la case d'option Approbation de forêt. Cliquez sur Suivant.
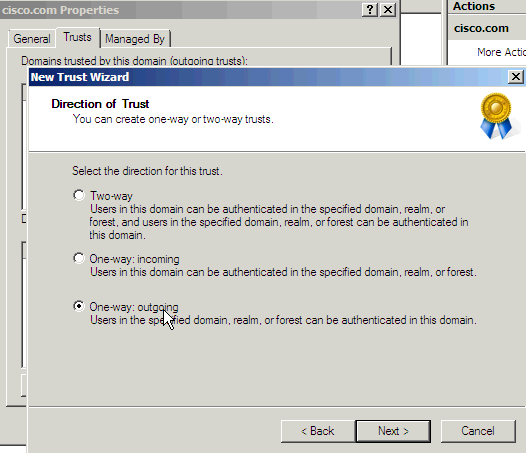
- Sur la direction de l'approbation seulement 'unidirectionnel : « sortant » est requis. Cliquez sur One-way: bouton radio sortant. Cliquez sur Suivant.
- Autorisez l'Assistant à configurer les deux domaines. Cliquez sur la case d'option Ce domaine et le domaine spécifié. Cliquez sur Suivant.
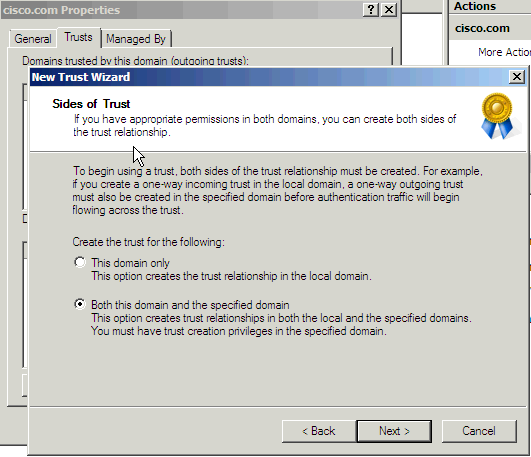
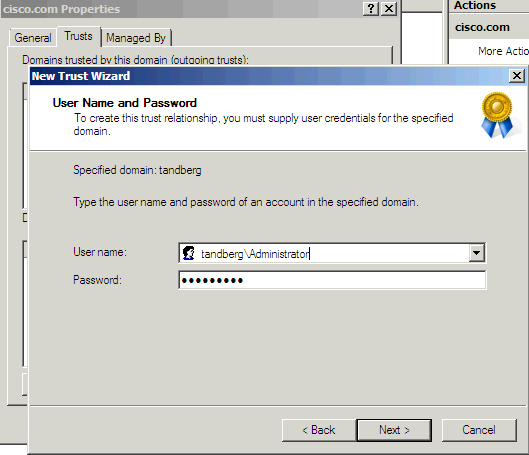
- Entrez les informations d'identification de l'autre domaine. Cliquez sur Suivant.
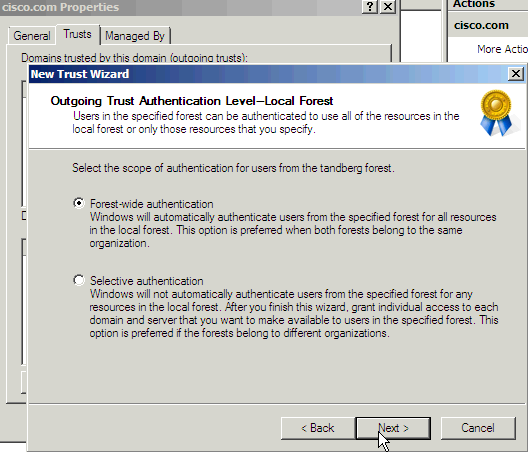
- Cliquez sur la case d'option Authentification à l'échelle de la forêt. Cliquez sur Suivant.
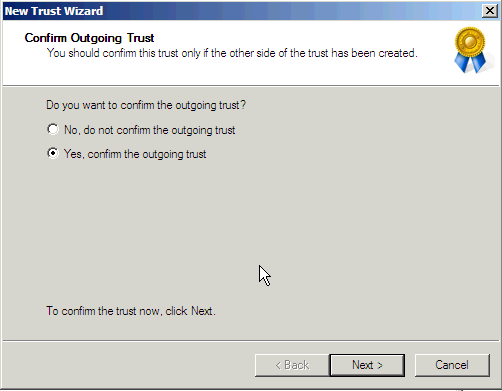
- Cliquez sur la case d'option Yes, confirm the outgoing trust. Cliquez sur Suivant.
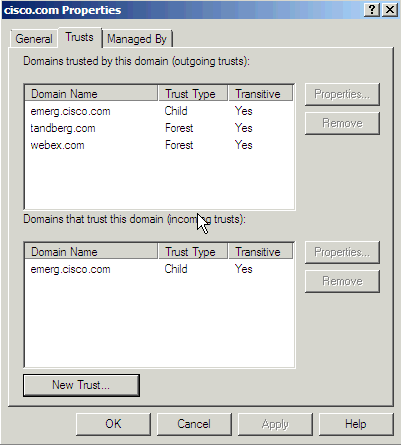
Il s'agit du résultat que vous recevez après avoir exécuté ce processus pour les domaines Tandberg et Webex. Le domaine emerg est présent par défaut car il s'agit d'un domaine enfant. Click OK.
Installer AD LDS
Installer AD LDS en 2008
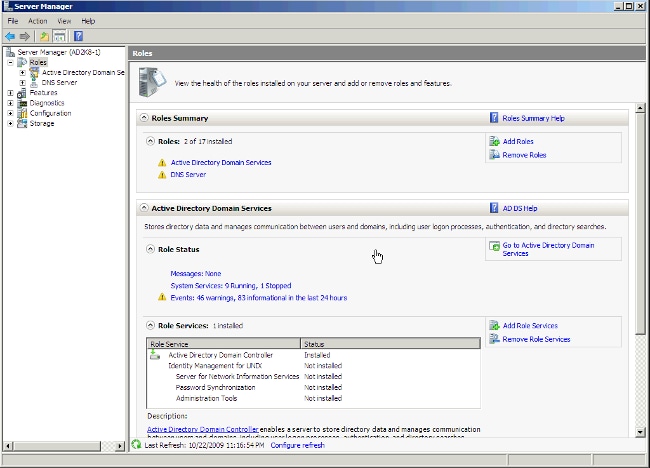
- Ouvrez le Gestionnaire de serveur, cliquez sur Rôles, puis cliquez sur Ajouter des rôles.
-
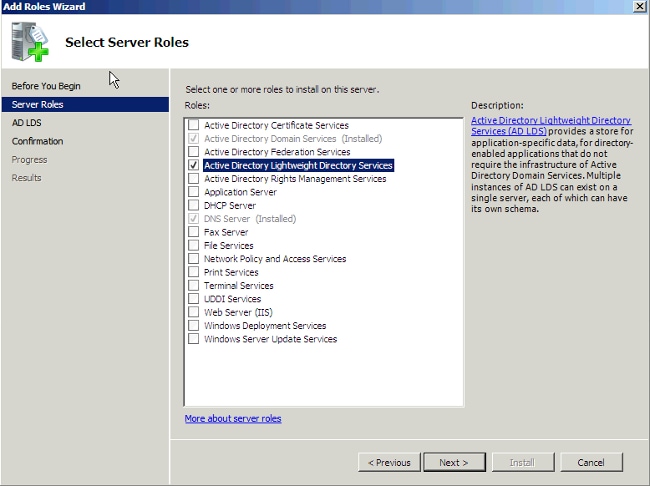
Cochez la case Active Directory Lightweight Directory Services. Cliquez sur Suivant.
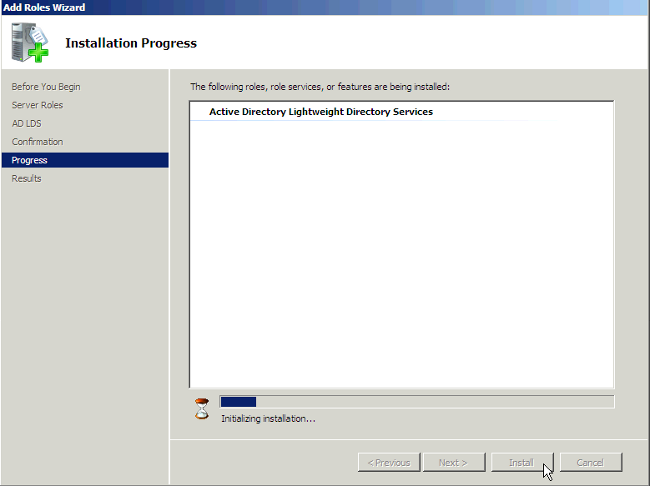
- La fenêtre Progression de l'installation des services AD LDS s'affiche.
Installer AD LDS en 2012
Complétez ces étapes afin de configurer AD LDS en 2012 :
- Ouvrez le Gestionnaire de serveur et choisissez Ajouter des rôles et des fonctionnalités. Cliquez sur Next et cliquez sur Installation Type afin de passer à la page Installation Type.
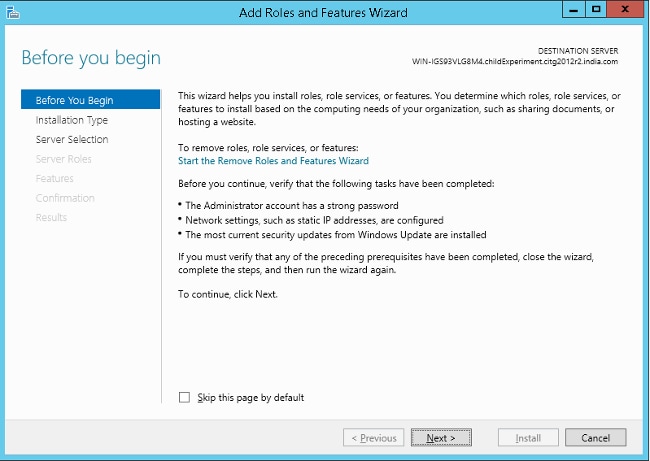
- Choisissez les options par défaut et cliquez sur Next.
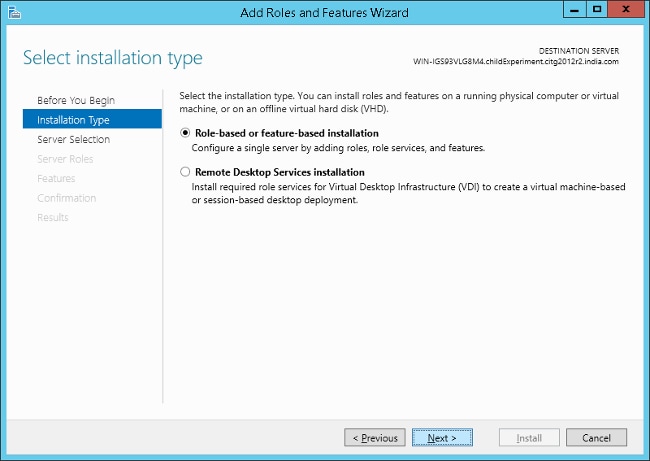
- Cliquez sur la case d'option Select a server from the server pool afin de sélectionner le serveur par défaut. Cliquez sur Suivant.
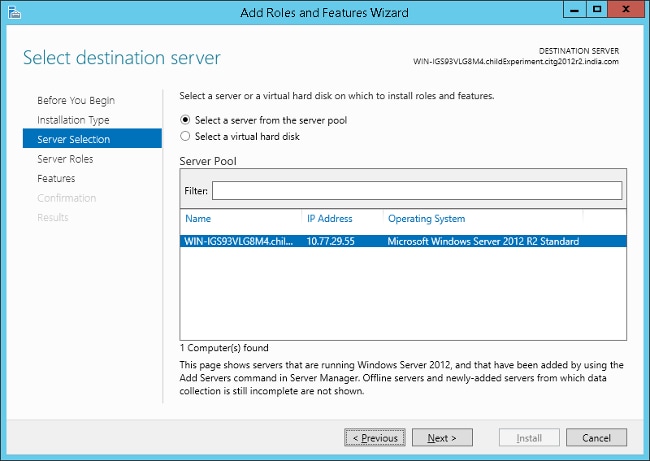
- Cochez la case Services AD LDS (Active Directory Lightweight Directory Services) et cliquez sur Ajouter des fonctionnalités. Poursuivez l'installation.
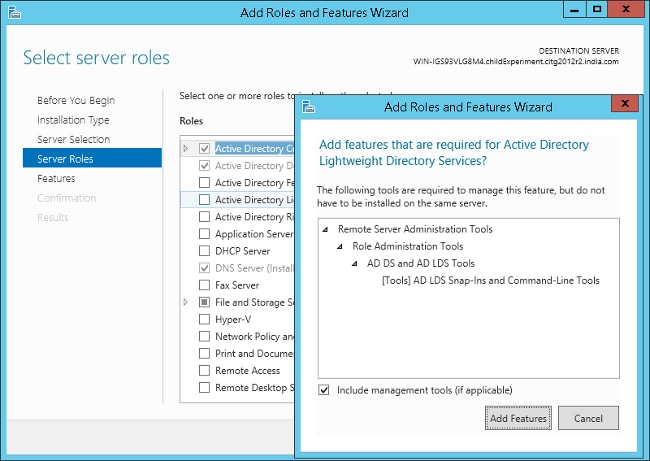
- Cliquez sur Next dans les pages suivantes.
- Cochez la case Redémarrer automatiquement le serveur de destination si nécessaire et cliquez sur Installer afin d'installer la fonctionnalité.
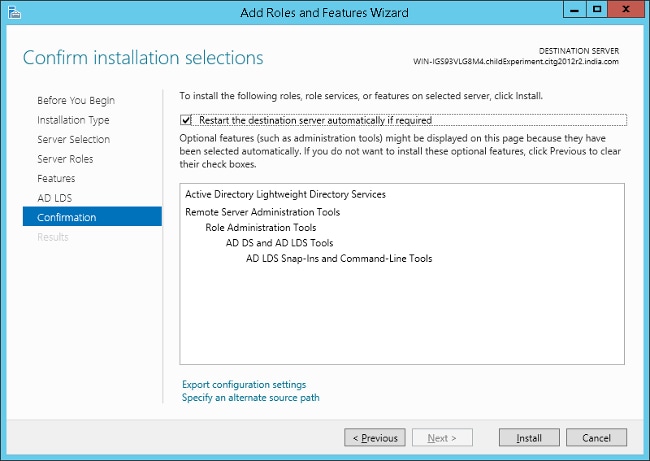
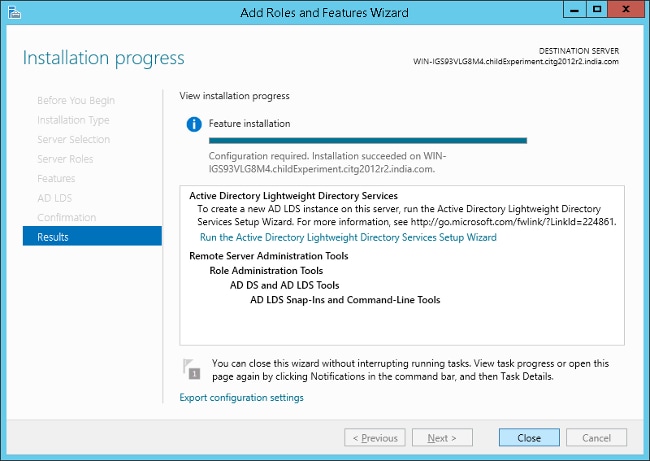
- Une fois l'installation terminée avec succès, cliquez sur Close afin de fermer l'assistant.
Installer l'instance pour la prise en charge de plusieurs forêts
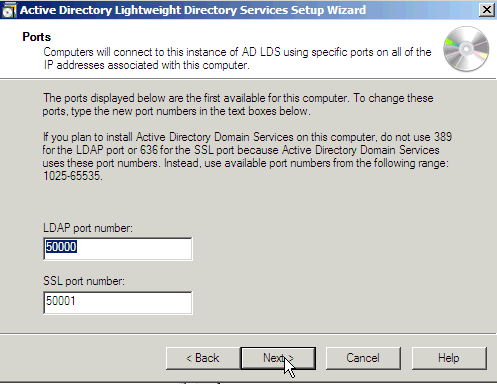
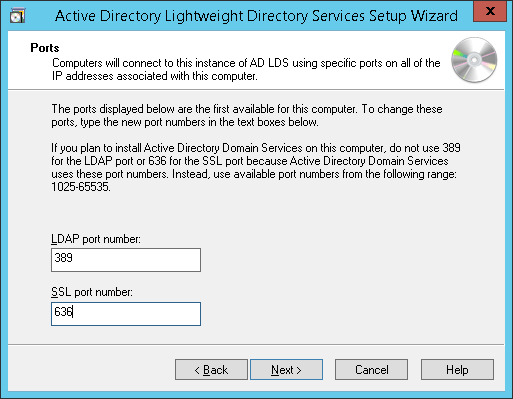
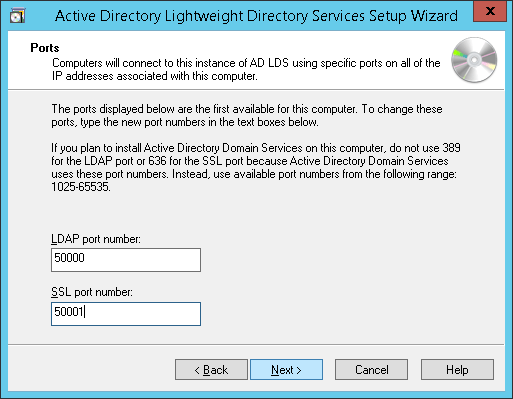
Les services AD LDS peuvent exécuter différentes instances des services avec différents ports, ce qui permet l’exécution de différentes « applications » d’annuaire des utilisateurs sur la même machine. Par défaut, AD LDS choisit les ports 389/LDAP et 636/LDAPS, mais si le système dispose déjà de services LDAP qui les exécutent, il utilisera les ports 50000/LDAP et 50001/LDAPS. Chaque instance comporte une paire de ports qui s'incrémentent en fonction des numéros précédents utilisés.
Dans certains cas, en raison d'un bogue Microsoft, les ports sont déjà utilisés par le serveur DNS Microsoft et l'assistant d'instance donne une erreur (qui n'est pas explicite). Cette erreur peut être corrigée lorsque vous réservez les ports dans la pile TCP/IP. Si vous trouvez ce problème, consultez Échec du démarrage du service AD LDS avec l'erreur « setup could not start the service... » + code d'erreur 8007041d.
Prise en charge de plusieurs forêts en 2008
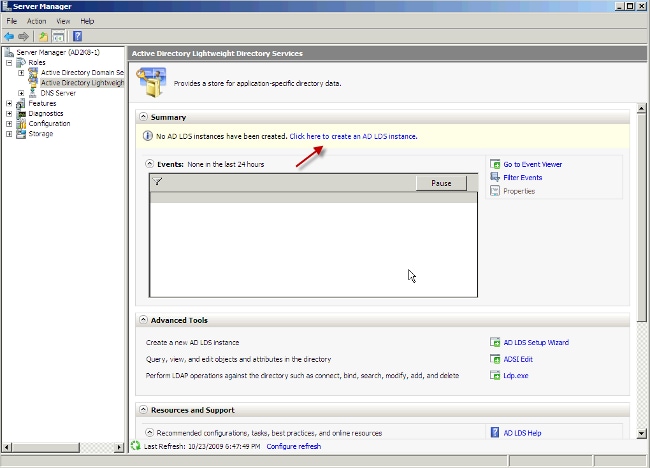
- Dans le gestionnaire de serveur, choisissez Rôles, puis Services AD LDS (Active Directory Lightweight Directory Services). Cliquez ici pour créer une instance AD LDS.
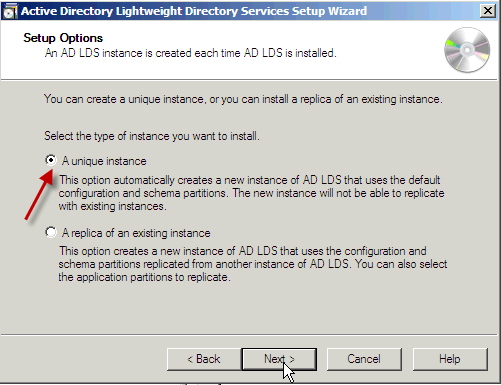
- Cliquez sur la case d'option Une instance unique. Cliquez sur Suivant.
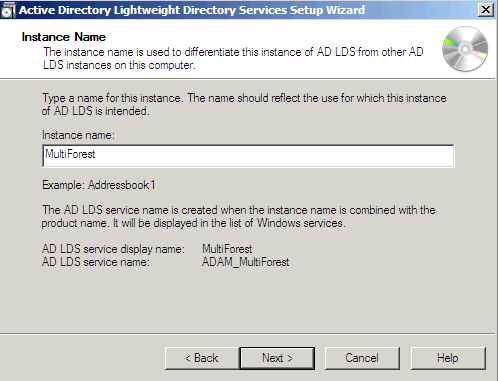
- Dans le champ Nom de l'instance, saisissez le nom de l'instance. Il s'agit de MultiForest dans cet exemple. Cliquez sur Suivant.
- Saisissez le numéro de port LDAP et le numéro de port SSL sélectionnés ou autorisez le système à les choisir pour vous. Cliquez sur Suivant.
-
Remarque : CUCM ne prend en charge qu'une seule partition d'annuaire d'applications, la multipartition n'est pas prise en charge actuellement.
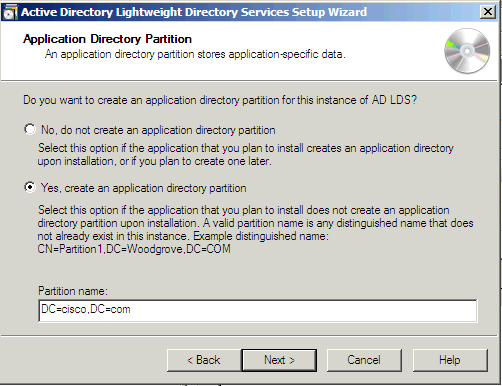
Reportez-vous à Étape 5 : Exercez-vous à utiliser des partitions d'annuaire d'applications pour obtenir des informations sur la création d'une partition d'annuaire d'applications. Processus de création d'une partition d'annuaire pour chaque domaine que vous souhaitez synchroniser avec les travaux basés sur la référence LDAP (RFC 2251) et qui nécessite que le client LDAP (CUCM, CUP, etc.) prenne en charge les références.Activez la case d'option Yes, create an application directory partition. Saisissez le nom de la partition dans le champ Nom de la partition de l'instance. Ne fournissez pas de cn comme dans l'exemple de l'assistant, car la plupart du temps cela crée une erreur dans les schémas. Dans ce scénario, la même partition que le contrôleur de domaine AD qui héberge AD LDS (dc=Cisco, dc=com) a été entrée. Cliquez sur Suivant.
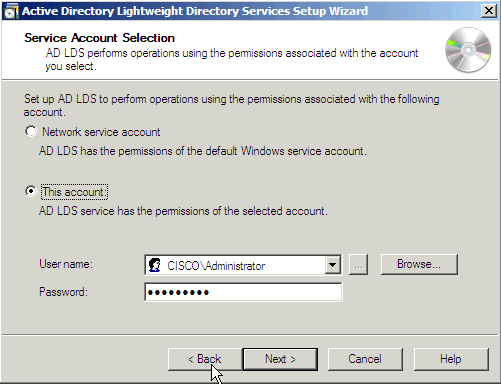
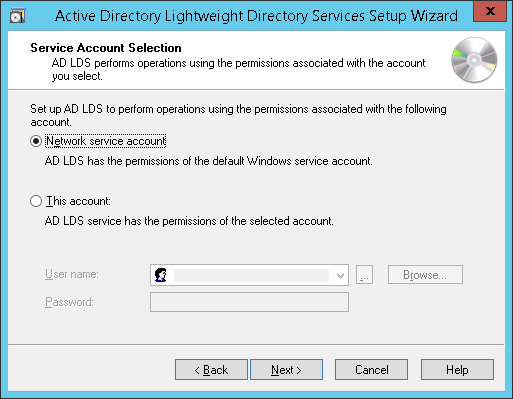
- Cliquez sur la case d'option Ce compte. Entrez un nom d'utilisateur et un mot de passe pour démarrer le serveur. Cliquez sur Suivant.
-
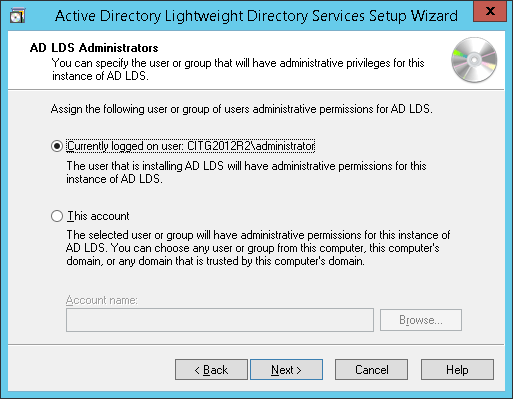
Activez la case d'option Utilisateur actuellement connecté. Saisissez le nom de l'utilisateur disposant d'autorisations d'administration. Cliquez sur Suivant.
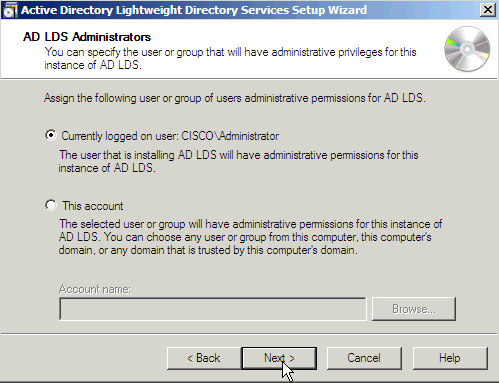
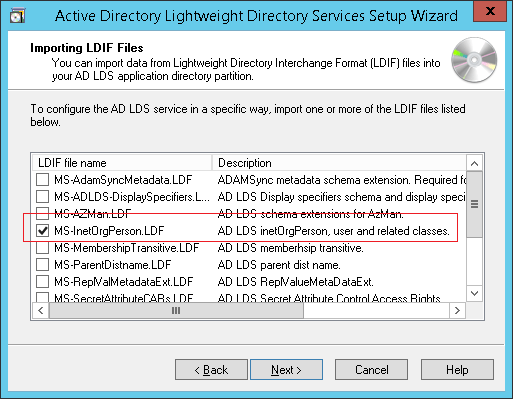
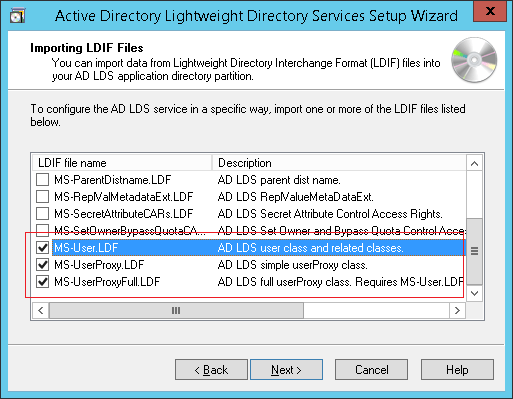
- Importez les fichiers LDIF par défaut mis en surbrillance afin de créer le schéma. Cliquez sur Suivant.
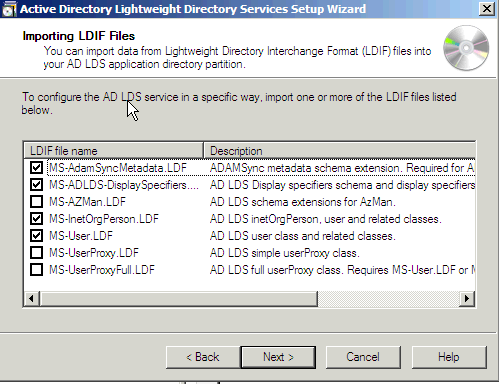
Remarque : Si ADAM est installé sur un serveur Windows 2003, l'écran précédent ne comporte que quatre options : MS-AZMan.LDF, MS-InetOrgPerson.LDF, MS-User.LDF et MS-UserProxy.LDF. Dans ces quatre cas, cochez uniquement les cases MS-User.LDF et MS-InetOrgPerson.LDF.
Prise en charge de plusieurs forêts en 2012
- Ouvrez les outils d'administration et double-cliquez sur Assistant Installation des services AD LDS (Active Directory Lightweight Directory Services).
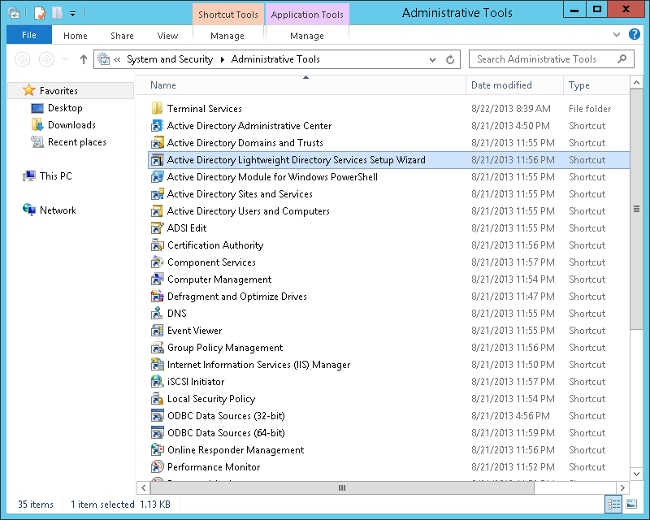
- Cliquez sur Suivant.
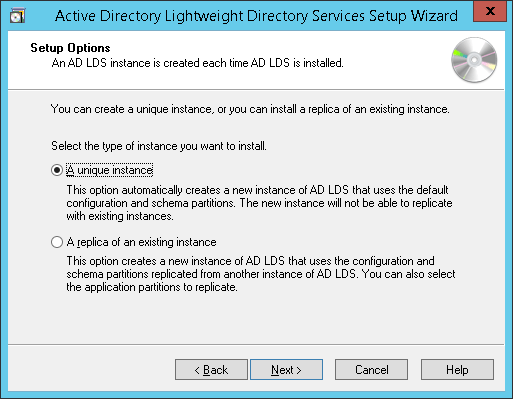
- Cochez la case d'option Une instance unique. Cliquez sur Suivant.
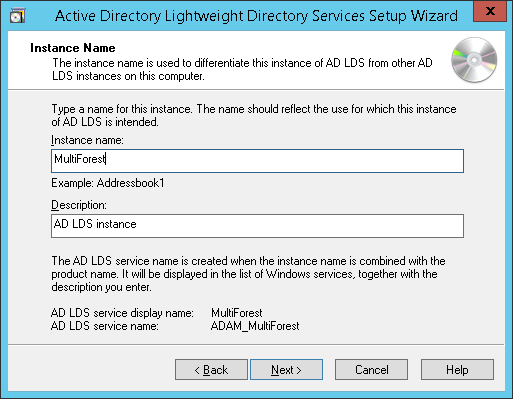
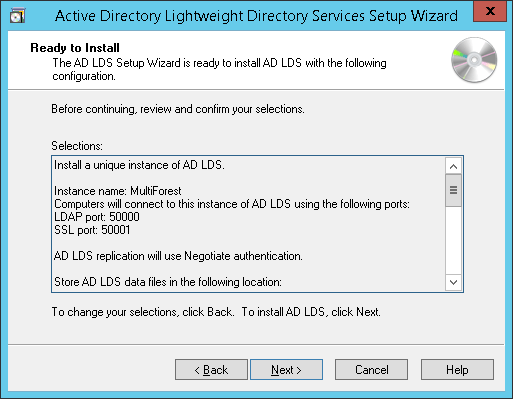
- Saisissez le nom et la description de l'instance. Le nom "MultiForest" est entré ici. Cliquez sur Suivant.
- Saisissez les numéros de port LDAP et SSL. Les ports préférés sont respectivement 389 et 636. Si le serveur de domaine est un serveur enfant et si le domaine parent utilise ces ports, des numéros de port différents sont renseignés par défaut. Dans ce cas, ne les modifiez pas et poursuivez l'installation. Cliquez sur Suivant.
- Ici, par défaut, d'autres numéros de port ont été renseignés. Cliquez sur Suivant.
-
Remarque : CUCM ne prend en charge qu'une seule partition d'annuaire d'applications, la multipartition n'est pas prise en charge actuellement.
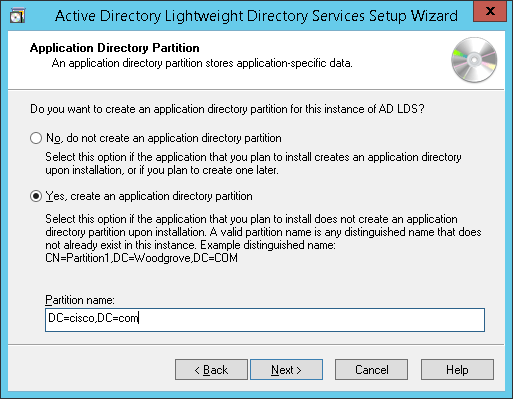
Reportez-vous à Étape 5 : Exercez-vous à utiliser des partitions d'annuaire d'applications pour obtenir des informations sur la création d'une partition d'annuaire d'applications. Processus de création d'une partition d'annuaire pour chaque domaine que vous souhaitez synchroniser avec les travaux basés sur la référence LDAP (RFC 2251) et qui nécessite que le client LDAP (CUCM, CUP, etc.) prenne en charge les références. Consultez le Support Microsoft pour plus d'informations.Activez la case d'option Yes, create an application directory partition. Saisissez le nom de la partition. Créez la partition pour LDS sous cisco.com. Toute valeur appropriée peut être fournie. Cliquez sur Suivant.
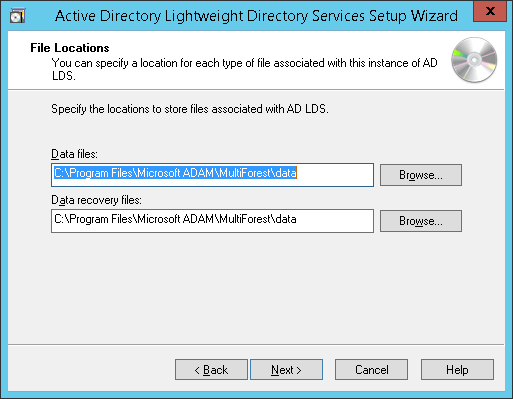
- Choisissez les options par défaut dans les pages suivantes et continuez.
- Cochez les cases MS-InetOrgPerson.LDF, MS-User.LDF, MS-UserProxy.LDF et MS-UserProxyFull.LDF. Cliquez sur Suivant.
- Cliquez sur Next afin de démarrer l'installation.
- L'installation s'est terminée correctement. Cliquez sur Terminer.
Configurer l'analyseur de schéma ADAM
Si les ID d'utilisateur (sAMAccountNames) sont uniques dans différents domaines et qu'il n'y a pas plusieurs utilisateurs avec le même ID dans différents domaines de différentes forêts, alors les utilisateurs peuvent être synchronisés de la AD aux forêts respectives sur les AD LDS, qui peuvent tous exister sur une seule partition sur les AD LDS dans une configuration de plusieurs forêts. Par exemple, considérez la figure dans le Scénario de prise en charge de forêts multiples Active Directory dans la section CUCM, et si un ID utilisateur « alice » existe dans seulement un des trois domaines, la configuration dans ce scénario serait la suivante :
DN DE FORÊT DE PARTITION
P1 cisco.com DC=cisco, DC=com
webex.com DC=webex, DC=cisco, DC=com
tandberg.com DC=Tandberg, DC=cisco, DC=com
Pour configurer CUCM avec AD LDS, l'ID utilisateur (sAMAccountName) doit être unique dans toutes les forêts. CUCM ne prend actuellement en charge qu'une seule partition dans AD LDS.
Si les sAMAccountNames ne sont pas uniques, envisagez d'utiliser l'un de ces attributs s'ils identifient de manière unique un compte d'utilisateur : e-mail, numéro de téléphone, numéro d'employé, uid ou userPrincipalName.
- Copiez le schéma du domaine vers ADAM.
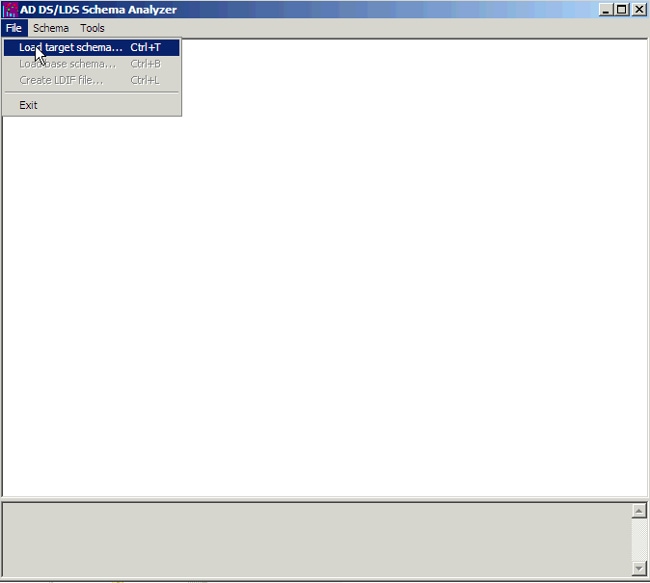
- Ouvrez l'analyseur de schéma AD DS/LDS (ADSchemaAnalyzer.exe) dans le répertoire c:\windows\adam.
- Choisissez Fichier > Charger le schéma cible.
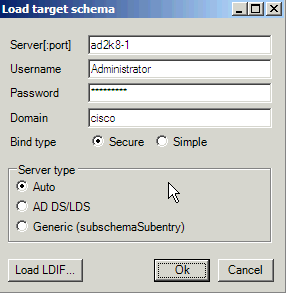
- Fournissez les informations d'identification du contrôleur de domaine AD source à partir duquel vous souhaitez importer. Click OK.
- Choisissez Fichier > Charger le schéma de base.
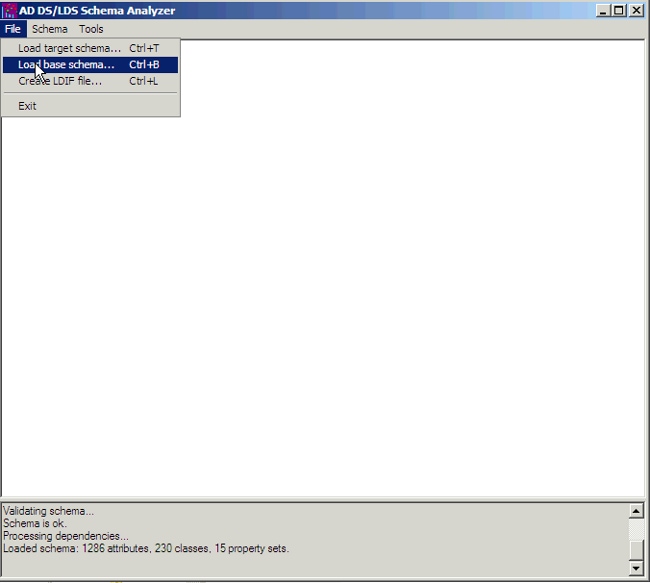
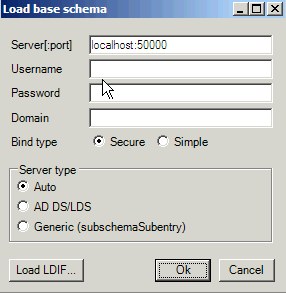
- Spécifiez les services AD LDS auxquels vous souhaitez vous connecter et étendez le schéma. Click OK.
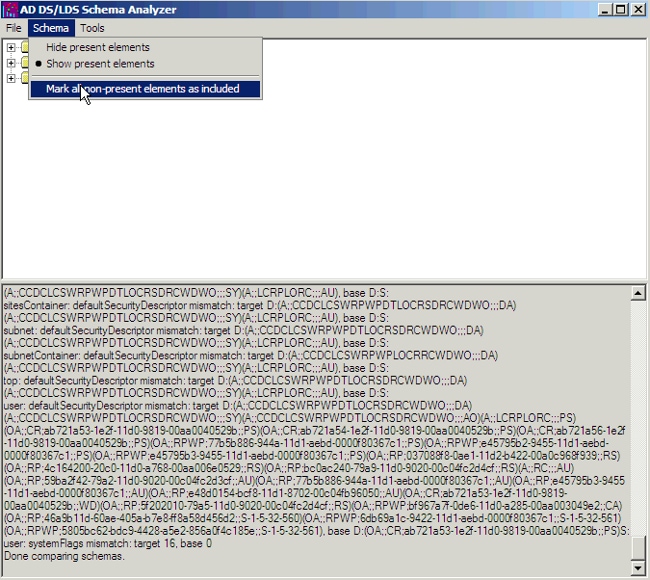
- Choisissez Schéma > Marquer tous les éléments non présents comme inclus.
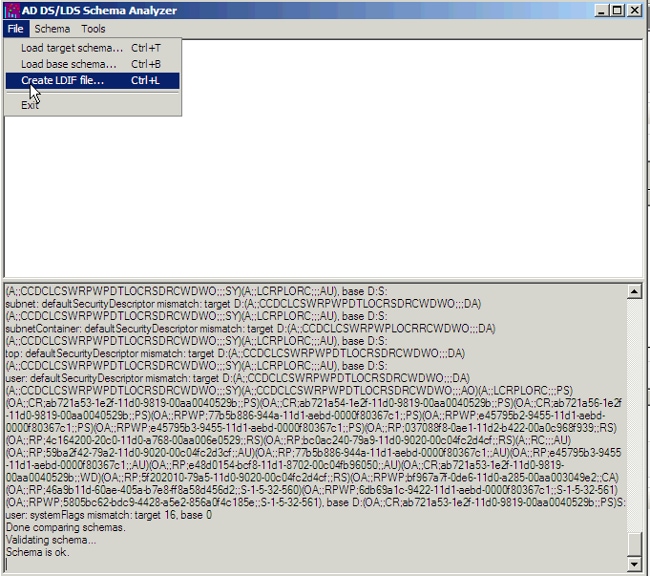
- Choisissez Fichier > Créer un fichier LDIF. Dans cet exemple, le fichier créé au cours de cette étape est diff-schema.ldf. Pour simplifier le processus, le fichier doit être créé dans c:\windows\adam.
Une option disponible pour aider à organiser les fichiers qui doivent être générés est de créer un répertoire séparé afin de permettre à ces fichiers d'être séparés du répertoire principal c:\windows\adam. Ouvrez une invite de commandes et créez un répertoire journal dans c:\windows\adam.
cd \windows\adam
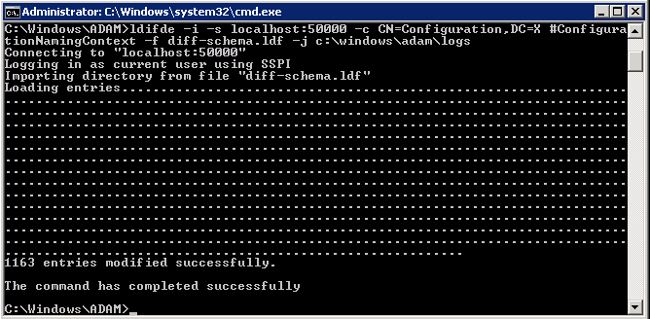
mkdir logs - Importez le schéma ldif, créé avec ADSchema Analyzer, dans AD LDS.
ldifde -i -s localhost:50000 -c CN=Configuration,DC=X
 #ConfigurationNamingContext -f diff-schema.ldf -j c:\windows\adam\logs
Référez-vous à Utilisation de LDIFDE pour importer et exporter des objets d'annuaire vers Active Directory pour des options et des formats de commande ldifde supplémentaires.
Étendez le schéma AD LDS avec les objets User-Proxy
L'objet pour l'authentification proxy doit être créé et la classe d'objet « user » ne sera pas utilisée. La classe d'objet créée, userProxy, permet la redirection de liaison. Les détails de la classe d'objet doivent être créés dans un fichier ldif. Le fichier est une création d'un nouveau fichier, qui dans cet exemple est MS-UserProxy-Cisco.ldf. Ce nouveau fichier est généré à partir du MS-UserProxy.ldf d'origine et édité, utilisez un programme d'édition de texte, pour avoir ce contenu :
#==================================================================
# @@UI-Description: AD LDS simple userProxy class.
#
# This file contains user extensions for default ADAM schema.
# It should be imported with the following command:
#   ldifde -i -f MS-UserProxy.ldf -s server:port -b username domain password -k -j . -c
"CN=Schema,CN=Configuration,DC=X" #schemaNamingContext
#
#==================================================================

dn: CN=User-Proxy,CN=Schema,CN=Configuration,DC=X
changetype: ntdsSchemaAdd
objectClass: top
objectClass: classSchema
cn: User-Proxy
subClassOf: top
governsID: 1.2.840.113556.1.5.246
schemaIDGUID:: bxjWYLbzmEiwrWU1r8B2IA==
rDNAttID: cn
showInAdvancedViewOnly: TRUE
adminDisplayName: User-Proxy
adminDescription: Sample class for bind proxy implementation.
objectClassCategory: 1
lDAPDisplayName: userProxy
systemOnly: FALSE
possSuperiors: domainDNS
possSuperiors: organizationalUnit
possSuperiors: container
possSuperiors: organization
defaultSecurityDescriptor:
 D:(OA;;CR;ab721a53-1e2f-11d0-9819-00aa0040529b;;PS)S:
defaultHidingValue: TRUE
defaultObjectCategory: CN=User-Proxy,CN=Schema,CN=Configuration,DC=X
systemAuxiliaryClass: msDS-BindProxy
systemMayContain: userPrincipalName
systemMayContain: givenName
systemMayContain: middleName
systemMayContain: sn
systemMayContain: manager
systemMayContain: department
systemMayContain: telephoneNumber
systemMayContain: mail
systemMayContain: title
systemMayContain: homephone
systemMayContain: mobile
systemMayContain: pager
systemMayContain: msDS-UserAccountDisabled
systemMayContain: samAccountName
systemMayContain: employeeNumber
systemMayContain: initials
systemMayContain: ipPhone
systemMayContain: displayName
systemMayContain: msRTCSIP-primaryuseraddress
systemMayContain: uid

dn:
changetype: modify
add: schemaUpdateNow
schemaUpdateNow: 1
-
Enregistrez le fichier MS-UserProxy-Cisco.ldf dans C:\windows\adam.
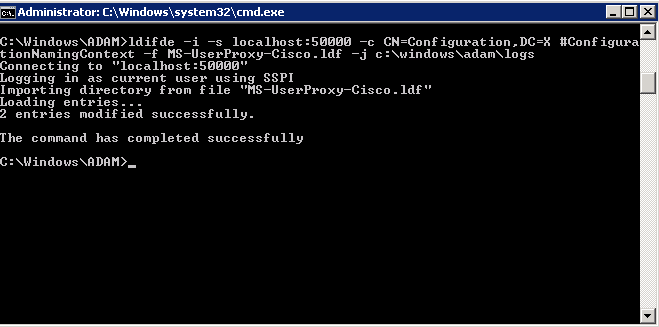
Importez la nouvelle classe d'objet dans AD LDS.
ldifde -i -s localhost:50000 -c CN=Configuration,DC=X #ConfigurationNamingContext -f
 MS-UserProxy-Cisco.ldf -j c:\windows\adam\logs
Importer les utilisateurs d'AD DC vers AD LDS
L’utilisateur de chaque domaine doit maintenant être importé dans AD LDS. Cette étape doit être répétée pour chaque domaine devant être synchronisé. Cet exemple montre uniquement le processus par rapport à l'un des domaines. Commencez par le fichier MS-AdamSyncConf.xml d'origine et créez un fichier XML pour chaque domaine qui doit être synchronisé et modifiez le fichier avec les détails spécifiques à chaque domaine pour avoir ce contenu :
<?xml version="1.0"?>
<doc>
<configuration>
<description>Adam-Sync1</description>
<security-mode>object</security-mode>
<source-ad-name>ad2k8-1</source-ad-name>
<source-ad-partition>dc=cisco,dc=com</source-ad-partition>
<source-ad-account></source-ad-account>
<account-domain></account-domain>
<target-dn>dc=cisco,dc=com</target-dn>
<query>
<base-dn>dc=cisco,dc=com</base-dn>
<object-filter>
(|(&(!cn=Administrator)(!cn=Guest) (!cn=ASPNET)
(!cn=krbtgt)(sAMAccountType=805306368))(&(objectClass=user)(isDeleted=TRUE)))
</object-filter>
<attributes>
<include>objectSID</include>
<include>mail</include>
<include>userPrincipalName</include>
<include>middleName</include>
<include>manager</include>
<include>givenName</include>
<include>sn</include>
<include>department</include>
<include>telephoneNumber</include>
<include>title</include>
<include>homephone</include>
<include>mobile</include>
<include>pager</include>
<include>msDS-UserAccountDisabled</include>
<include>samAccountName</include>
<include>employeeNumber</include>
<include>initials</include>
<include>ipPhone</include>
<include> displayName</include>
<include> msRTCSIP-primaryuseraddress</include>
<include>uid</include>
<exclude></exclude>
</attributes>
</query>
<user-proxy>
<source-object-class>user</source-object-class>
<target-object-class>userProxy</target-object-class>
</user-proxy>
<schedule>
<aging>
<frequency>0</frequency>
<num-objects>0</num-objects>
</aging>
<schtasks-cmd></schtasks-cmd>
</schedule>
</configuration>
<synchronizer-state>
<dirsync-cookie></dirsync-cookie>
<status></status>
<authoritative-adam-instance></authoritative-adam-instance>
<configuration-file-guid></configuration-file-guid>
<last-sync-attempt-time></last-sync-attempt-time>
<last-sync-success-time></last-sync-success-time>
<last-sync-error-time></last-sync-error-time>
<last-sync-error-string></last-sync-error-string>
<consecutive-sync-failures></consecutive-sync-failures>
<user-credentials></user-credentials>
<runs-since-last-object-update></runs-since-last-object-update>
<runs-since-last-full-sync></runs-since-last-full-sync>
</synchronizer-state>
</doc>
Dans ce fichier, ces balises doivent être remplacées pour correspondre au domaine :
- <source-ad-name> : utilisez le nom d'hôte du domaine.
- <source-ad-partition> - Utilisez la partition racine du contrôleur de domaine Active Directory source à partir de laquelle vous souhaitez importer (par exemple, dc=Cisco, dc=com ou dc=Tandberg, dc=com ).
- <base-dn> : sélectionnez le conteneur à partir duquel effectuer l'importation. Par exemple, si tous les utilisateurs du domaine sont requis, cela doit être identique à <source-ad-partition>, mais si les utilisateurs proviennent d'une unité d'organisation spécifique (par exemple, l'unité d'organisation Finance), cela doit être similaire à OU=Finance, DC=Cisco, DC=com.
Référez-vous à Syntaxe du filtre de recherche pour plus d'informations sur la façon de créer un <object-filter>.
Enregistrez le fichier XML nouvellement créé dans C:\windows\adam.
Ouvrez une fenêtre de commande, cd \windows\adam.
Entrez la commande ADAMSync /install localhost:50000 c:\windows\ADAM\AdamSyncConf1.xml /log c:\windows\adam\logs\install.log.
Vérifiez que le fichier AdamSyncConf1.xml est le fichier XML nouvellement créé.
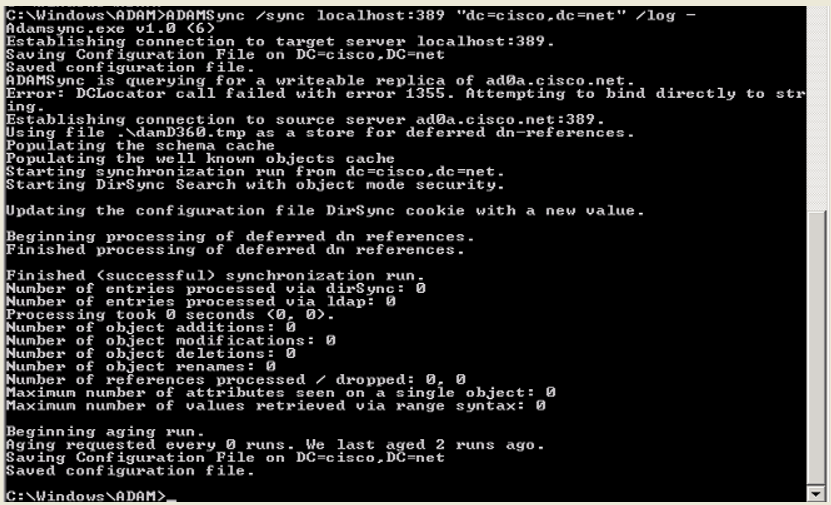
Synchronisez les utilisateurs avec la commande ADAMSync /sync localhost:50000 "dc=cisco, dc=com" /log c:\windows\adam\logs\sync.log.
Le résultat doit être similaire à :
Afin de terminer une synchronisation automatique d'AD à ADAM , utilisez le Planificateur de tâches dans Windows.
Créez un fichier .bat contenant le contenu suivant :
"C:\Windows\ADAM\ADAMSync" /install localhost:50000 c:\windows\ADAM\AdamSyncConf1.xml /log c:\windows\adam\logs\install.log
"C:\Windows\ADAM\ADAMSync" /sync localhost:50000 "dc=cisco, dc=com" /log c:\windows\adam\logs\syn.log
Planifiez la tâche pour exécuter le fichier .bat selon les besoins. Ceci prend en charge les ajouts, modifications et suppressions qui se produisent dans AD pour être reflétés dans ADAM aussi bien.
Vous pouvez créer un autre fichier .bat et le programmer pour effectuer une synchronisation automatique à partir de l'autre forêt.
Créer l'utilisateur dans AD LDS pour la synchronisation et l'authentification CUCM
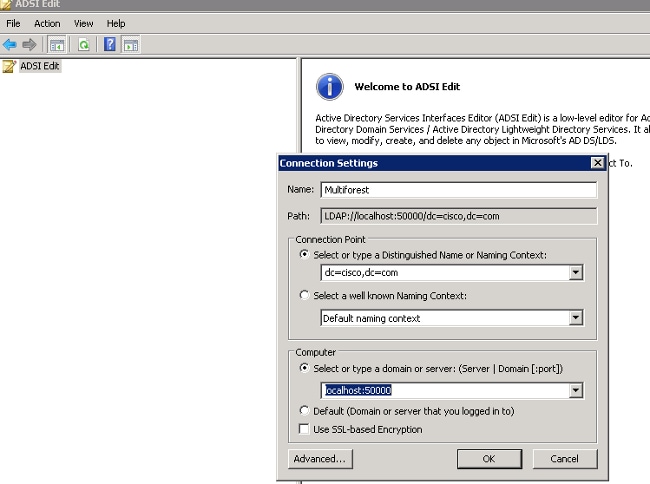
- Ouvrez ADSI Edit à partir des outils Administrateur du menu Démarrage.
- Choisissez Fichier > Connexion (ou Action > Se connecter à).
- Connectez-vous au dn de base de l'arborescence AD LDS (DC=Cisco, DC=com) et spécifiez l'hôte et le port où il est hébergé (localhost:50000). Click OK.
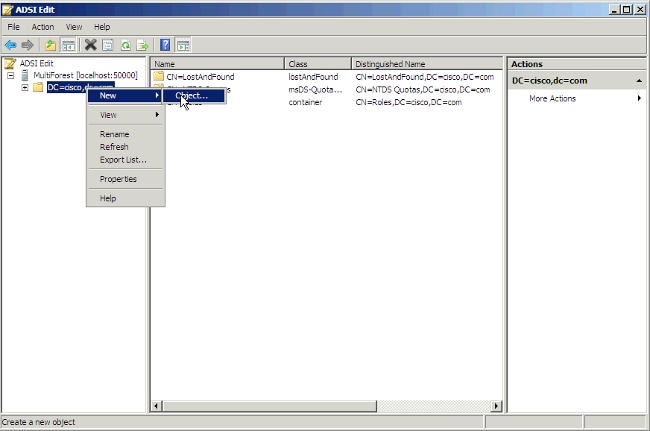
- Cliquez avec le bouton droit sur le DN de base et choisissez Nouveau > Objet.
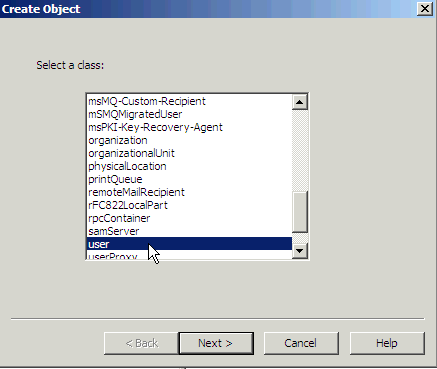
- Sélectionnez utilisateur. Cliquez sur Suivant.
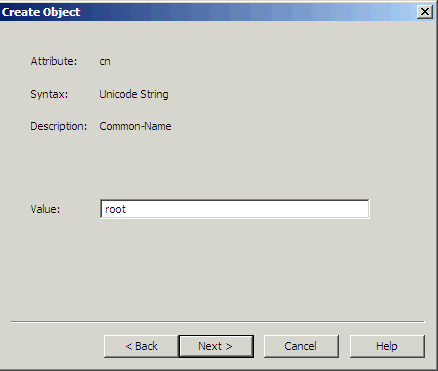
- Dans le champ Valeur, saisissez le nom de l'objet choisi. Dans cet exemple, "root" est le nom choisi (n'importe quel nom peut être choisi ici). Cliquez sur Suivant.
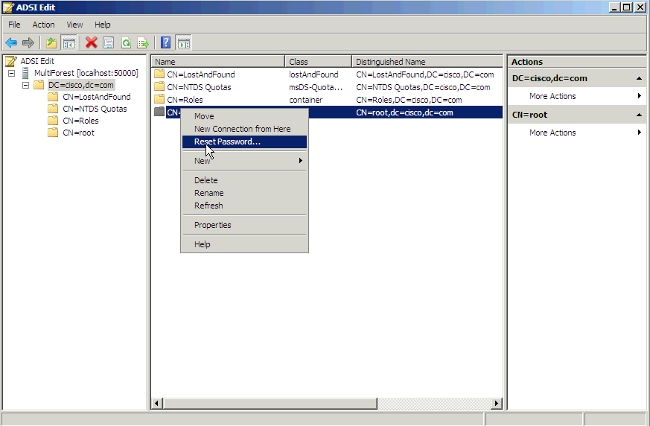
- Afin de fournir un mot de passe au nouvel utilisateur, cliquez avec le bouton droit sur l'utilisateur et choisissez Reset Password.
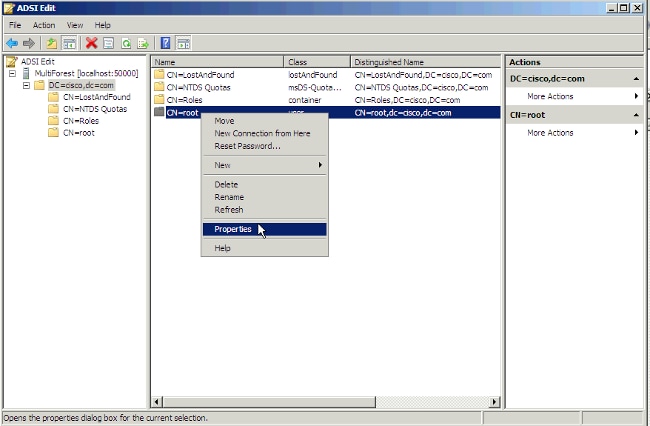
- Le nouvel utilisateur est désactivé par défaut. Afin d'activer le nouvel utilisateur, cliquez avec le bouton droit sur l'utilisateur et choisissez Propriétés.
- Accédez à l'attribut msDS-UserAccountDisabled et cliquez sur Edit.
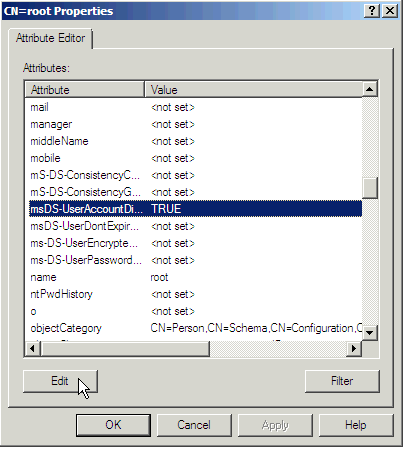
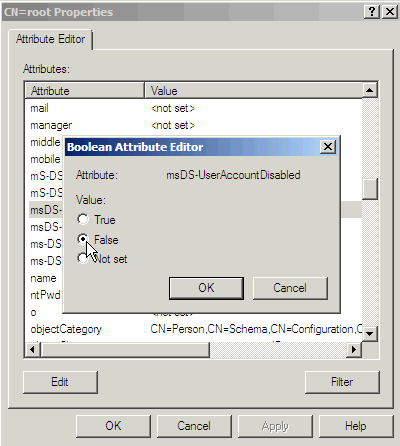
- Cliquez sur la case d'option False afin d'activer le compte d'utilisateur. Click OK.
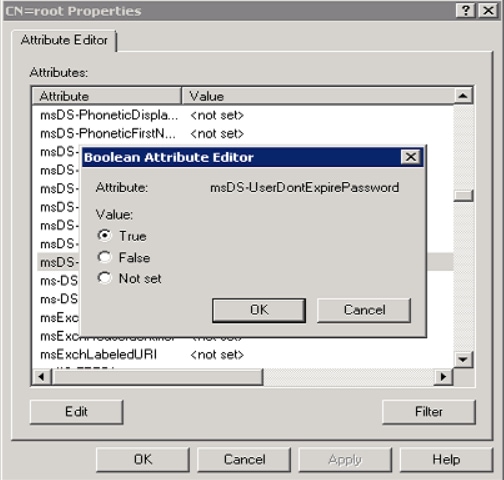
- Cliquez sur la case d'option True afin de vous assurer que le mot de passe n'expirera jamais. Click OK.
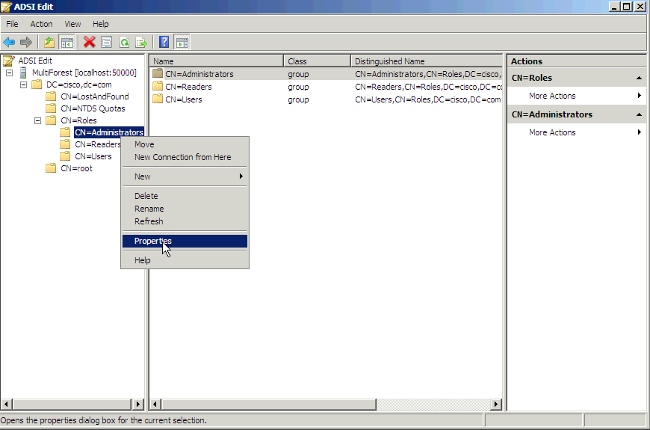
- Le nouvel utilisateur doit être ajouté à un groupe disposant d’une autorisation de lecture sur les services AD LDS, qui dans cet exemple a été choisi par Administrateurs. Accédez à CN=Rôles > CN=Administrateurs. Cliquez avec le bouton droit sur CN=Administrateurs et choisissez Propriétés.
- Choisissez le membre d'attribut et cliquez sur Modifier.
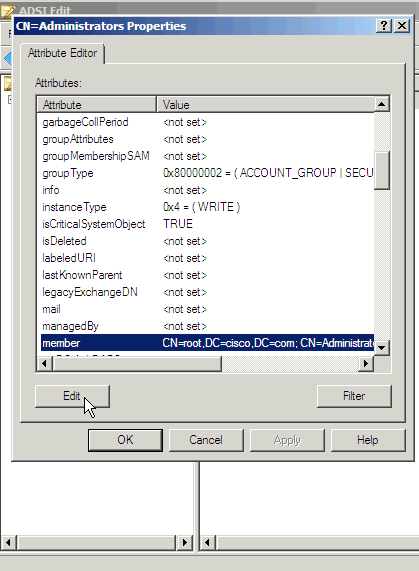
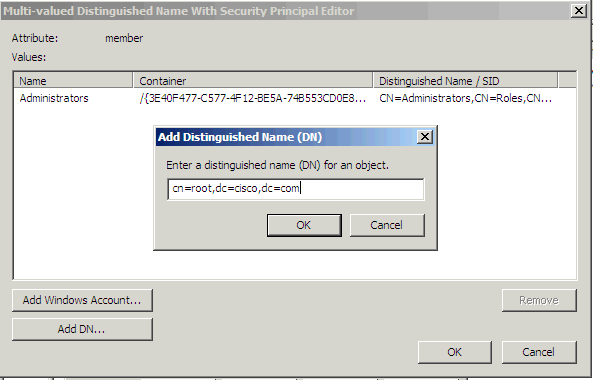
- Entrez le nouveau nom distinctif (DN) créé précédemment, cn=root, dc=Cisco, dc=com, dans ce groupe. Click OK.
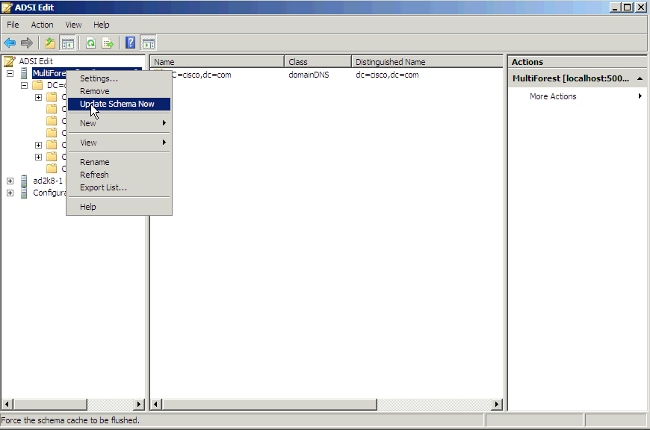
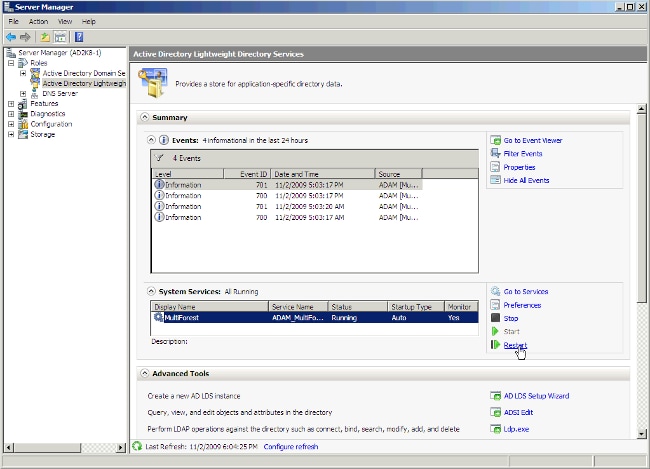
- Choisissez Update Schema Now et redémarrez AD LDS.
Configurer la redirection de liaison
Par défaut, la liaison à ADAM avec la redirection de liaison nécessite une connexion SSL. SSL nécessite l'installation et l'utilisation de certificats sur l'ordinateur qui exécute ADAM et sur l'ordinateur qui se connecte à ADAM en tant que client. Si les certificats ne sont pas installés dans votre environnement de test ADAM, vous pouvez désactiver la condition de SSL comme alternative.
Par défaut, SSL est activé. Pour que le protocole LDAPS fonctionne dans ADAM/LDS, vous devez générer un certificat.
Dans cet exemple, le serveur d'autorité de certification Microsoft est utilisé afin d'émettre le certificat. Afin de demander un certificat, accédez à la page Web de l'autorité de certification Microsoft - http://<nom d'hôte de l'autorité de certification MSFT>/certsrv et complétez ces étapes :
- Cliquez sur Demander un certificat.
- Cliquez sur Advanced certificate request (requête de certificat avancée).
- Cliquez sur Créer et envoyer une demande à cette autorité de certification.
- Dans la zone de texte Nom, entrez le nom DNS complet du serveur ADAM/AD LDS.
- Assurez-vous que le type de certificat est Certificat d'authentification serveur.
- Pour le format, choisissez PCKS10.
- Sélectionnez Marquer les clés comme exportables.
- Le cas échéant, renseignez les autres informations.
- Dans la zone de texte Nom convivial, entrez le nom DNS complet du serveur ADAM/AD LDS.
- Cliquez sur Submit.
Revenez à l'interface de l'autorité de certification et cliquez sur le dossier Certificats en attente. Cliquez avec le bouton droit sur la demande de certificat effectuée par l'ordinateur ADAM/AD-LDS et émettez le certificat.
Le certificat a été créé et se trouve dans le dossier « Certificats émis ». Vous devez ensuite télécharger et installer le certificat :
- Ouvrez http://<nom d'hôte de l'autorité de certification MSFT>/certsrv.
- Cliquez sur Afficher l'état d'une demande de certificat en attente.
- Cliquez sur la demande de certificat.
- Cliquez sur le certificat afin de l'installer.
Afin de permettre au service ADAM d'utiliser le certificat, vous devez placer le certificat dans le magasin personnel du service ADAM :
- Dans le menu Démarrer, sélectionnez Exécuter. Tapez mmc. La console de gestion s'ouvre.
- Cliquez sur Fichier \ Ajouter/Supprimer un composant logiciel enfichable.
- Cliquez sur Add et choisissez Certificates.
- Sélectionnez Compte de service.
- Sélectionnez Ordinateur local.
- Sélectionnez votre service d'instance ADAM.
- Ajoutez un nouveau composant logiciel enfichable Certificat, mais cette fois, choisissez Mon compte d'utilisateur au lieu du compte de service.
- Cliquez sur Fermer, puis sur OK.
- Dans l'arborescence Certificats - Utilisateur actuel, ouvrez le dossier Personnel.
- Sélectionnez le certificat et copiez-le dans le même emplacement sous « Certificates - adam instance name ».
Afin d'accorder l'autorisation de lecture sur le certificat d'authentification du serveur au compte de service réseau, complétez ces étapes :
- Accédez à ce répertoire par défaut dans lequel les certificats installés ou importés sont stockés : C:\ProgramData\Microsoft\Crypto\RSA\MachineKeys.
- Cliquez avec le bouton droit sur le certificat d'authentification du serveur approprié. Cliquez sur Propriétés.
- Cliquez sur l'onglet Security. Cliquez sur Modifier.
- Dans la boîte de dialogue Autorisations, cliquez sur Ajouter.
- Dans la boîte de dialogue Sélectionner des utilisateurs, des ordinateurs ou des groupes, entrez Service réseau. Click OK.
- Redémarrez votre instance ADAM.
Vous trouverez plus d'informations à l'annexe A : Configuration des exigences LDAP sur SSL pour AD LDS.
Ensuite, téléchargez le certificat de l'autorité de certification qui a émis le certificat sur la machine ADAM/AD LDS en tant qu'approbation d'annuaire CUCM.
Reportez-vous au Guide d'administration de Cisco Unified Communications Operations System pour plus de détails.
Cochez la case afin d'utiliser SSL dans les pages Annuaire LDAP et Authentification LDAP.
Saisissez 50001 (dans cet exemple) pour le port LDAP, qui est le numéro de port SSL indiqué lors de l'installation de l'instance ADAM/AD LDS.
Afin de désactiver la condition SSL pour la redirection de liaison, complétez ces étapes :
- Cliquez sur Démarrer, pointez sur Outils d'administration, puis cliquez sur Édition ADSI.
- Dans le menu Action, choisissez Connexion à.
- Dans le champ Ordinateur, entrez localhost:50000 (il s'agit de l'hôte et du port ADAM).
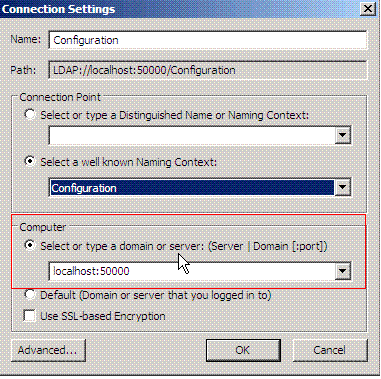
- Dans la section Point de connexion, cliquez sur le bouton radio Sélectionner un contexte de dénomination connu. Dans la liste déroulante, sélectionnez Configuration. Click OK.
- Dans l'arborescence de la console, accédez à cet objet conteneur dans la partition de configuration : CN=Service d'annuaire,CN=Windows NT,CN=Services.
- Cliquez avec le bouton droit sur CN=Directory Service et choisissez Properties.
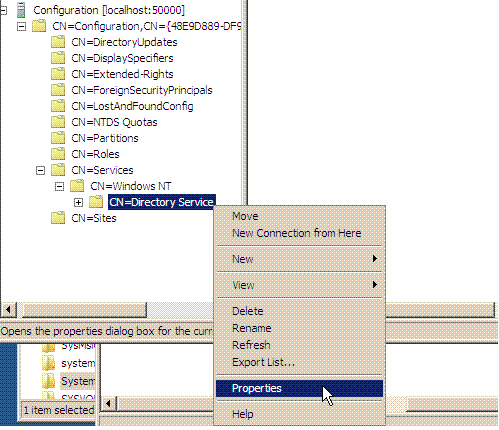
- Dans Attributs, cliquez sur msDS-Other-Settings. Cliquez sur Modifier.
- Dans Valeurs, cliquez sur RequireSecureProxyBind=1, puis sur Supprimer.
- Dans Valeur à ajouter, entrez RequireSecureProxyBind=0, cliquez sur Ajouter, puis cliquez sur OK.
- Redémarrez AD LDS pour que les modifications prennent effet.
Configurer CUCM
La synchronisation et l'authentification ADAM/AD LDS sont prises en charge dans CUCM version 9.1(2) et ultérieure.
- Choisissez System > LDAP > LDAP System.
- Sélectionnez Microsoft ADAM ou Lightweight Directory Services.
- Vous pouvez choisir l'un des attributs ID utilisateur LDAP suivants : le courrier, le numéro d'employé ou le numéro de téléphone.
uid est uniquement utilisé avec ADAM/AD LDS autonome et non avec la prise en charge multiforêt AD.
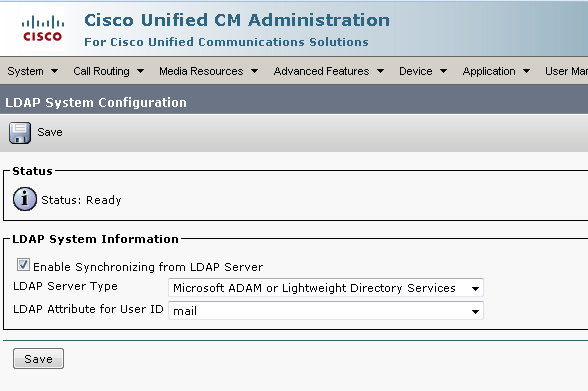
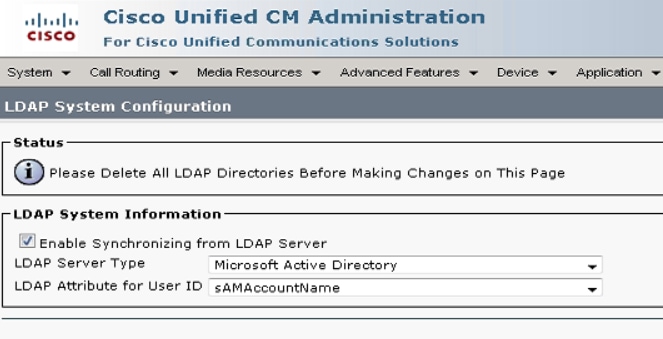
Actuellement, pour le serveur LDAP de type « Microsoft ADAM ou Lightweight Directory Services », samAccountName n'est pas inclus dans la liste déroulante Attribut LDAP pour ID utilisateur . La raison est qu'il ne s'agit pas d'un attribut pris en charge avec ADAM/AD LDS autonome. Si l'ID utilisateur CUCM mappé à sAMAccountName doit être utilisé, cet accord doit être configuré en tant qu'AD.
- Configurez la synchronisation LDAP avec les informations d'identification de l'utilisateur créé dans AD LDS.
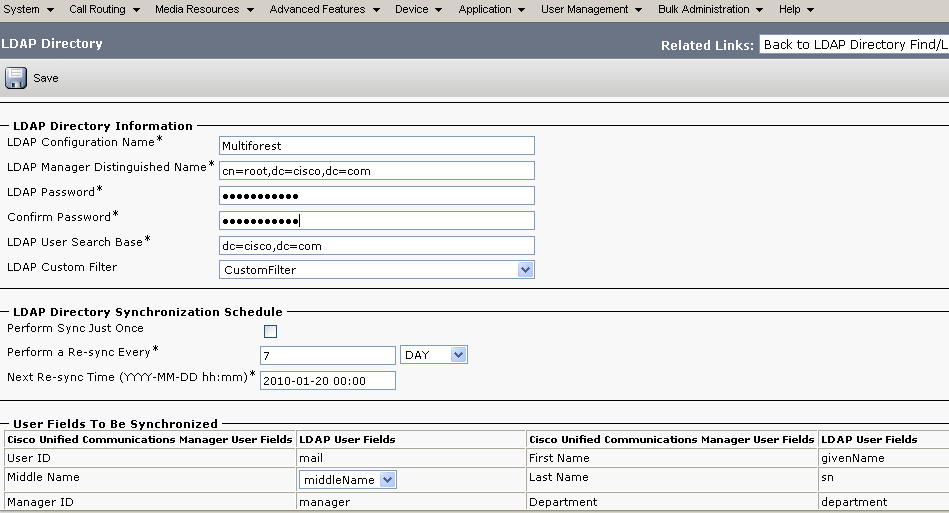
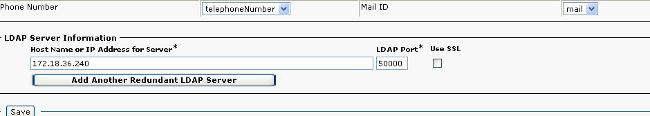
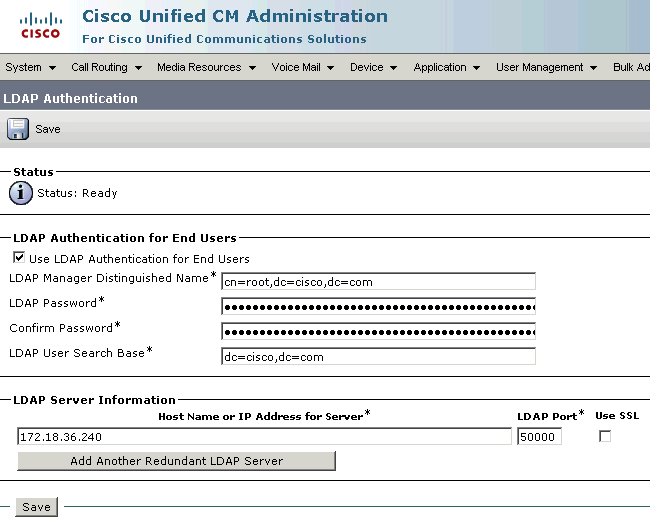
- Configurez l'authentification LDAP avec les informations d'identification de l'utilisateur créé dans AD LDS.
Filtres LDAP dans CUCM
La classe d'objet User n'est plus utilisée. Par conséquent, le filtre LDAP doit être modifié pour utiliser userProxy au lieu de User.
Le filtre par défaut est :
(&(objectclass=user)(!(objectclass=Computer))(!(msDS-UserAccountDisabled=TRUE)))
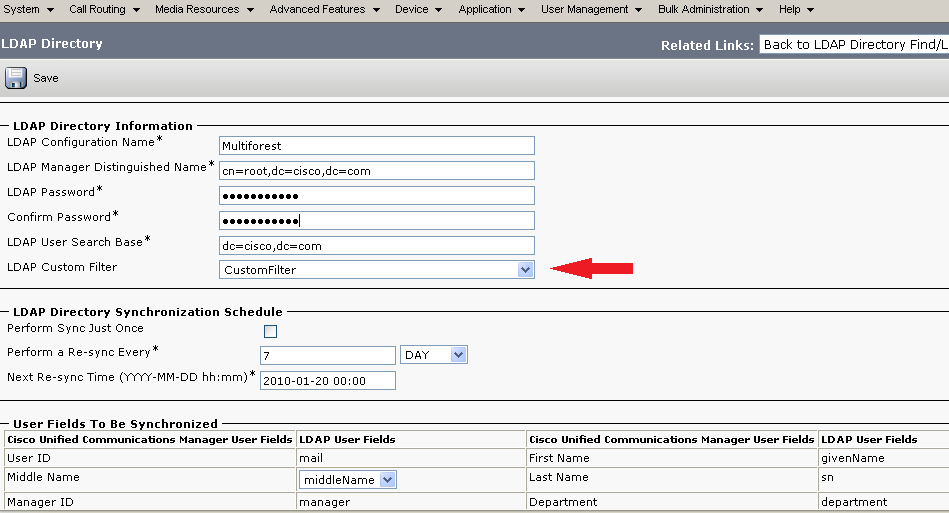
Afin de modifier ce filtre, connectez-vous à CCMAdmin avec un navigateur Web et choisissez l'option LDAP Custom Filter dans le menu de configuration LDAP.
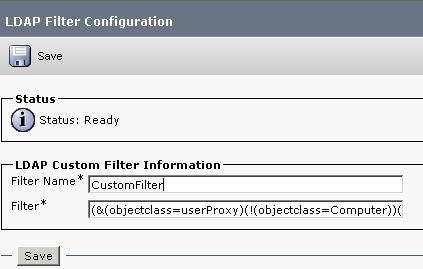
Ce filtre est utilisé dans la page de l'annuaire LDAP lors de la configuration de LDAP pour l'accord de synchronisation, comme illustré dans la figure précédente.
Contribution d’experts de Cisco
 Commentaires
Contacter Cisco
- Ouvrir un dossier d’assistance

- (Un contrat de service de Cisco est requis)