Comprendre l’effet de la migration de racine GoDaddy sur Expressway MRA

Table des matières
Introduction
Ce document décrit l'effet de la migration du certificat racine GoDaddy de G2 vers (R1 + R1V1).
Informations générales
GoDaddy passe de l'ancienne stratégie racine (G2) à la nouvelle chaîne de certificats racine de R1. Les nouveaux certificats doivent inclure uniquement l'EKU d'authentification du serveur.
Cette transition affecte les autoroutes et autres produits de périphérie qui ont installé des certificats GoDaddy.
La transition des racines se produit en raison de :
- Les intermédiaires de signature/émission G2 n'ont pas d'EKU répertorié, ce qui rend cette hiérarchie non conforme à l'exigence du programme racine Chrome. Par conséquent, l'émission par les intermédiaires G2 touchés doit cesser à cette date.
- Pas d'UER signifie que tous les usages sont servis par un certificat.
Caractéristiques du certificat
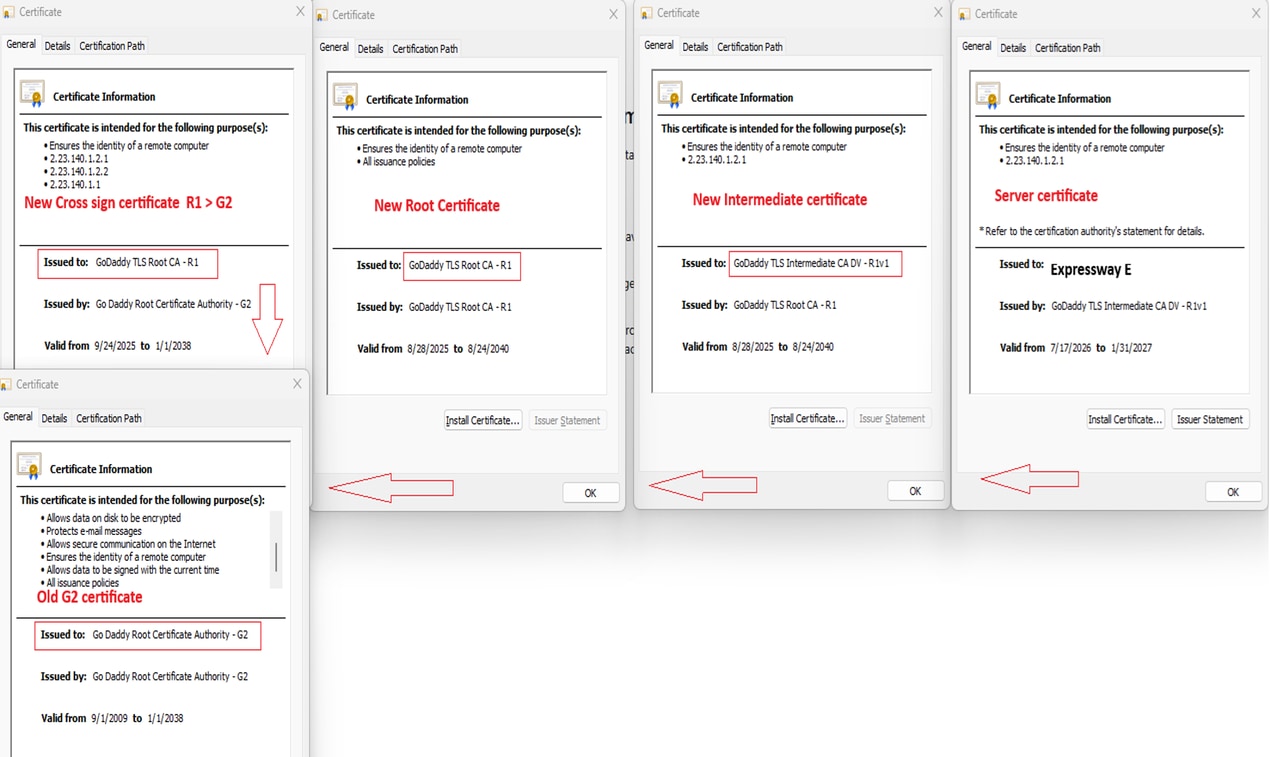
Ancienne racine
CN : Autorité de certification racine GoDaddy - G2
Expiration Vendredi 1er janvier 2038 5:29:59
SN 00
Cette ancienne racine est remplacée par la nouvelle racine R1.
Nouvelle racine
CN = Autorité de certification racine GoDaddy TLS - R1
Expiration Vendredi, 24 août 2040 17:29:59
SN 00da62ff9e2619b1257a4809368ee8e3f7
La nouvelle racine R1 signe le nouvel intermédiaire comme indiqué dans les sections suivantes.
Nouvel intermédiaire
CN = GoDaddy TLS Intermediate CA DV - R1v1
Expiration Vendredi, 24 août 2040 17:29:59
SN 008aaa80515c0bc688c7955d70f27758ac
Les magasins d'approbation du système d'exploitation qui ont une ancienne racine G2 ne feront pas confiance à une nouvelle chaîne de certificats (R1 + R1V1) à cet effet GoDaddy a créé un chemin d'approbation entre les signes croisés, où
Le nouveau certificat racine R1 approuve l'ancien certificat racine G2.
Certificat De Signes Croisés
CN = Autorité de certification racine GoDaddy TLS - R1
Expiration vendredi 1janvier 1, 2038 5:29:59
SN 0090de6c7fb3b50b3c0617724fc13402ad
Si la chaîne installée n’est pas correcte ou si la nouvelle chaîne (R1 + R1v1) est uniquement installée dans le magasin Expressway Trust, l’enregistrement du téléphone IP MRA est bloqué.
L'erreur détectée dans expressway pcap est une CA inconnue provenant d'un téléphone IP. Vous pouvez supposer qu'il manque une autorité de certification dans le magasin de confiance de téléphone IP.
téléphone ip 88xx 135.x.x.25
Expressway 172.x.x.34
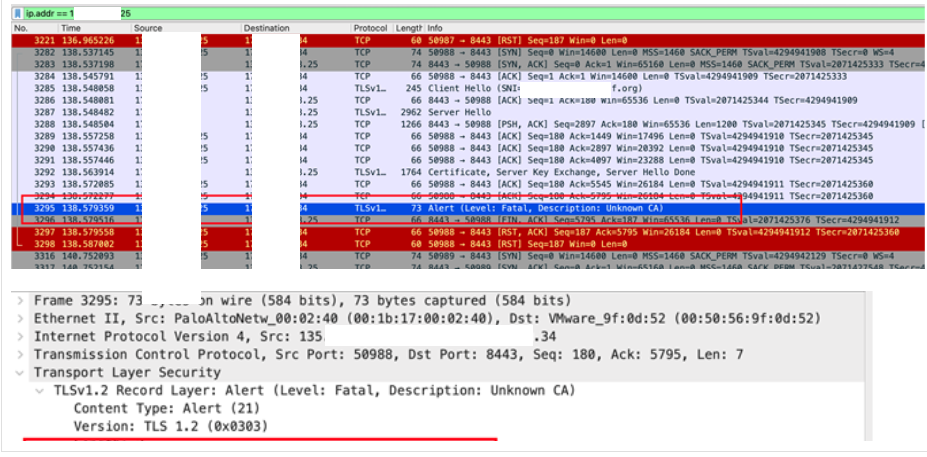
Il y a également une situation où le magasin de confiance Expressway n’accepte pas le certificat de croix de signe parce que le nouveau certificat racine et le nouveau certificat de croix de signe ont le même nom CN, comme dans CN = GoDaddy TLS Root CA - R1.
Si c'est le cas :
1. SUPPRIMEZ le nouveau certificat racine R1 SN 00da62ff9e2619b1257a4809368ee8e3f7.
2. Téléchargez le certificat Cross sign SN 0090de6c7fb3b50b3c0617724fc13402ad CN = GoDaddy TLS Root CA - R1.
Arborescence de certificats (nouveau à ancien)
Fichiers importants
Le certificat leaf est émis sous l'autorité de certification émettrice de la DV de R1, mais les clients le valident en créant une chaîne à GoDaddy Class 2 Root - G2 à l'aide du certificat croisé R1 → G2 publié. Les artefacts pertinents dans le référentiel sont l'ancre de confiance G2 (gdroot-g2), le certificat croisé (gd_tls_root-r1-cross-g2), l'intermédiaire d'émission de DV R1 (gd_tls_emission_dv-r1v1) et la racine de hiérarchie native (gd_tls_root-r1) certs.godaddy.com. Cette approche de signe croisé permet aux navigateurs de valider la chaîne aujourd'hui (ancrage au niveau de G2), tandis que la confiance de R1 se propage au fil du temps.
Informations connexes
Les détails sur la transition de l'ancienne racine à la nouvelle racine sont documentés ici :
Si vous rencontrez ce problème, voici le référentiel Godaddy pour télécharger le certificat.
Historique de révision
| Révision | Date de publication | Commentaires |
|---|---|---|
1.0 |
05-Aug-2026
|
Première publication |
 Commentaires
