Configuration des informations d'identification du demandeur 802.1x sur un commutateur via l'interface de ligne de commande
Introduction
IEEE 802.1x est une norme qui facilite le contrôle d'accès entre un client et un serveur. Avant que des services puissent être fournis à un client par un réseau local (LAN) ou un commutateur, le client connecté au port du commutateur doit être authentifié par le serveur d'authentification qui exécute le service RADIUS (Remote Authentication Dial-In User Service).
L'authentification 802.1x empêche les clients non autorisés de se connecter à un réseau local via des ports accessibles au public. L'authentification 802.1x est un modèle client-serveur. Dans ce modèle, les périphériques réseau ont les rôles spécifiques suivants :
- Client ou demandeur : un client ou demandeur est un périphérique réseau qui demande l'accès au réseau local. Le client est connecté à un authentificateur.
- Authenticator : un authentificateur est un périphérique réseau qui fournit des services réseau et auquel les ports demandeurs sont connectés. Les méthodes d'authentification suivantes sont prises en charge :
- Basé sur 802.1x - Pris en charge dans tous les modes d'authentification. Dans l'authentification 802.1x, l'authentificateur extrait les messages EAP (Extensible Authentication Protocol) des messages 802.1x ou des paquets EAP sur LAN (EAPoL) et les transmet au serveur d'authentification, à l'aide du protocole RADIUS.
- Basé sur MAC : pris en charge dans tous les modes d'authentification. Avec le contrôle d'accès au support (MAC), l'authentificateur exécute lui-même la partie client EAP du logiciel pour le compte des clients qui cherchent à accéder au réseau.
- Basé sur le Web : pris en charge uniquement dans les modes multisessions. Avec l'authentification basée sur le Web, l'authentificateur exécute lui-même la partie client EAP du logiciel pour le compte des clients qui cherchent à accéder au réseau.
- Serveur d'authentification : un serveur d'authentification effectue l'authentification réelle du client. Le serveur d'authentification du périphérique est un serveur d'authentification RADIUS avec des extensions EAP.
Remarque : Un périphérique réseau peut être soit un client, soit un demandeur, soit un authentificateur, soit les deux par port.
L'image ci-dessous présente un réseau qui a configuré les périphériques en fonction des rôles spécifiques. Dans cet exemple, un commutateur SG350X est utilisé.
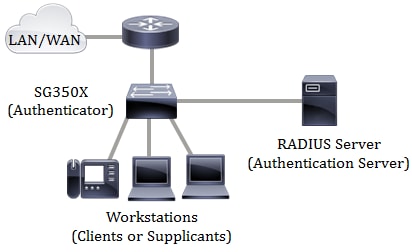
Cependant, vous pouvez également configurer certains ports de votre commutateur en tant que supplicants. Une fois les informations d'identification du demandeur configurées sur un port spécifique de votre commutateur, vous pouvez connecter directement les périphériques qui ne sont pas compatibles 802.1x afin qu'ils puissent accéder au réseau sécurisé. L’image ci-dessous illustre un scénario d’un réseau qui a configuré un commutateur comme demandeur.
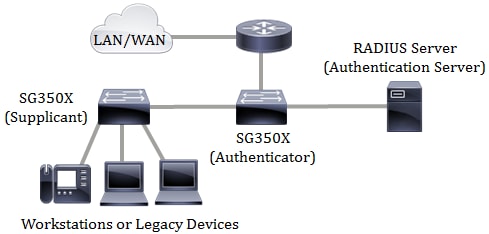
Instructions de configuration de la norme 802.1x :
- Configurez le serveur RADIUS. Pour savoir comment configurer les paramètres du serveur RADIUS sur votre commutateur, cliquez ici.
- Créez un réseau local virtuel (VLAN). Pour créer des VLAN à l'aide de l'utilitaire Web de votre commutateur, cliquez ici. Pour obtenir des instructions basées sur l'interface de ligne de commande (CLI), cliquez ici.
- Configurez les paramètres Port to VLAN sur votre commutateur. Pour configurer à l'aide de l'utilitaire Web, cliquez ici. Pour utiliser l'interface de ligne de commande, cliquez ici.
- Configurez les propriétés 802.1x globales sur le commutateur. Pour obtenir des instructions sur la configuration des propriétés 802.1x globales via l'utilitaire Web du commutateur, cliquez ici. Cliquez ici pour obtenir des instructions basées sur l’interface de ligne de commande.
- (Facultatif) Configurez la plage horaire sur le commutateur. Pour savoir comment configurer les paramètres d'intervalle de temps sur votre commutateur, cliquez ici. Pour utiliser l'interface de ligne de commande, cliquez ici.
- Configurez les informations d'identification du demandeur 802.1x sur le commutateur. Pour savoir comment configurer via l'utilitaire Web, cliquez ici.Les instructions basées sur l'interface de ligne de commande sont fournies dans cet article.
- Configurez l'authentification de port 802.1x. Pour utiliser l'utilitaire Web du commutateur, cliquez ici. Pour utiliser l'interface de ligne de commande, cliquez ici.
Objectif
Vous pouvez configurer le commutateur comme demandeur (client) 802.1x sur le réseau câblé. Un nom d'utilisateur et un mot de passe chiffrés peuvent être configurés pour permettre au commutateur de s'authentifier à l'aide de 802.1x.
Sur les réseaux qui utilisent le contrôle d'accès réseau basé sur les ports IEEE 802.1x, un demandeur ne peut pas accéder au réseau tant que l'authentificateur 802.1x n'accorde pas l'accès. Si votre réseau utilise la norme 802.1x, vous devez configurer les informations d'authentification 802.1x sur le commutateur afin qu'il puisse fournir ces informations à l'authentificateur.
Cet article fournit des instructions sur la configuration des informations d'identification du demandeur 802.1x sur votre commutateur via l'interface de ligne de commande.
Périphériques pertinents
- Série Sx350X
- Gamme SG350X
- Série SG550X
Version du logiciel
- 2.3.0.130
Configuration des informations d'identification du demandeur 802.1x
Créer des identifiants de demandeur 802.1x
Étape 1. Connectez-vous à la console du commutateur. Le nom d’utilisateur et le mot de passe par défaut sont cisco/cisco. Si vous avez configuré un nouveau nom d’utilisateur ou mot de passe, saisissez plutôt ces identifiants.
Remarque : Pour savoir comment accéder à l’interface de ligne de commande d’un commutateur SMB au moyen de SSH ou de Telnet, cliquez ici.
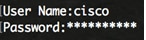
Remarque : Les commandes peuvent varier en fonction du modèle exact de votre appareil. Dans cet exemple, on accède au commutateur SG350X par l’entremise de Telnet.
Étape 2. Dans le mode d’exécution privilégié du commutateur, utilisez la commande suivante pour accéder au mode de configuration globale :

Étape 3. Pour définir le nom d’une structure d’informations d’identification 802.1x et passer en mode de configuration dot1x, entrez la commande suivante :

- name : le nom de la structure des informations d'identification peut comporter jusqu'à 32 caractères.
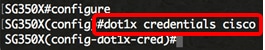
Remarque : Le commutateur prend en charge jusqu'à 24 identifiants. Dans cet exemple, cisco est utilisé.
Étape 4. (Facultatif) Pour supprimer la structure d’informations d’identification, saisissez les informations suivantes :

Remarque : Impossible de supprimer les informations d'identification utilisées.
Étape 5. Pour spécifier un nom d’utilisateur pour une structure d’informations d’identification 802.1x, entrez les informations suivantes :

- username : le nom d'utilisateur peut comporter jusqu'à 32 caractères.
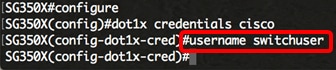
Remarque : Dans cet exemple, switchuser est le nom d'utilisateur spécifié.
Étape 6. (Facultatif) Pour supprimer le nom d’utilisateur, entrez la commande suivante :

Étape 7. Pour spécifier un mot de passe pour une structure d’informations d’identification 802.1x, saisissez l’une des informations suivantes :
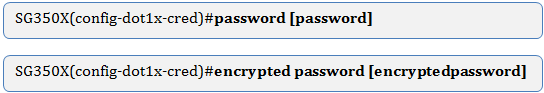
- encryption password : le mot de passe est chiffré.
- password : vous pouvez saisir un mot de passe en texte clair de 64 caractères maximum.
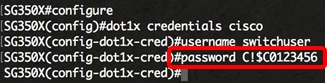
Remarque : Dans cet exemple, le mot de passe en clair C!$C0123456 est entré.
Étape 8. (Facultatif) Pour supprimer le mot de passe, entrez la commande suivante :

Étape 9. (Facultatif) Pour ajouter une description de la structure d’informations d’identification 802.1x, entrez la commande suivante :

Remarque : Dans cet exemple, la description utilisée est sg350x-supplicant.
Étape 10. (Facultatif) Pour supprimer la description, entrez la commande suivante :

Étape 11. Utilisez la commande end pour revenir au mode d’exécution privilégié :

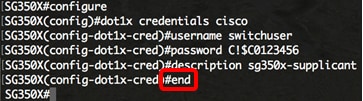
Étape 12. (Facultatif) Pour afficher les informations d’identification 802.1x configurées, entrez les informations suivantes :

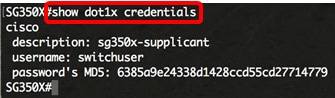
Étape 13. (Facultatif) Dans le mode d’exécution privilégié du commutateur, exécutez la commande suivante pour enregistrer les paramètres configurés dans le fichier de configuration de démarrage :

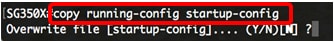
Étape 14. (Facultatif) Appuyez sur Y pour Yes (oui) ou sur N pour No (non) sur le clavier lorsque l’invite « Overwrite file [startup-config]… » s’affiche.
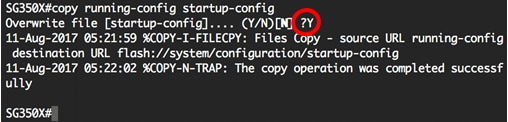
Vous devez maintenant avoir correctement configuré les informations d'identification 802.1x sur votre commutateur via l'interface de ligne de commande.
Configurer une interface de demandeur 802.1x
Pour appliquer les informations d'identification du demandeur 802.1x configurées, vous devez configurer les informations d'authentification 802.1x sur le commutateur afin qu'il puisse fournir ces informations à l'authentificateur. Procédez comme suit pour configurer une interface de demandeur 802.1x :
Étape 1. Dans le mode d’exécution privilégié du commutateur, utilisez la commande suivante pour accéder au mode de configuration globale :

Étape 2. En mode de configuration globale, utilisez la commande suivante pour saisir le contexte de configuration d’interface :

- interface-id : spécifie un ID d'interface à configurer.
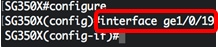
Remarque : Lorsque le demandeur est activé sur une interface, celle-ci devient non autorisée. Dans cet exemple, l'interface ge1/0/19 est en cours de configuration.
Étape 3. Pour activer le rôle de demandeur dot1x pour l’interface, entrez la commande suivante :

- name : nom de la structure d'informations d'identification appliquée à l'interface.
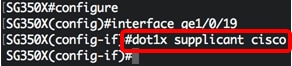

Remarque : Dans cet exemple, le nom d'informations d'identification précédemment créé est cisco.
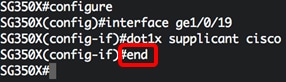
Étape 4. Utilisez la commande end pour revenir au mode d’exécution privilégié :

Étape 5. Pour afficher l’état 802.1x de l’interface configurée, utilisez la commande show dot1x en mode d’exécution privilégié :

- interface-id : spécifie le port Ethernet.
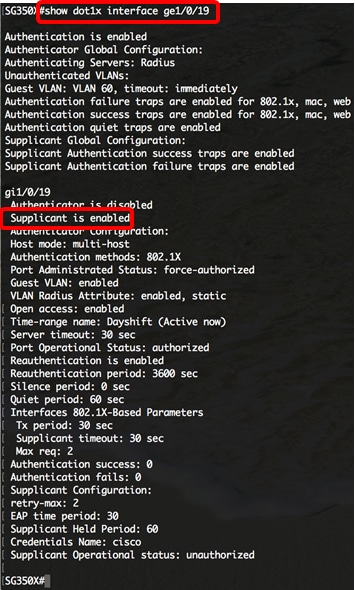
Remarque : Dans cet exemple, les informations 802.1x pour l'interface ge1/0/19 sont affichées.
Vous devez maintenant avoir correctement configuré un demandeur 802.1x sur une interface de votre commutateur via l'interface de ligne de commande.
 Commentaires
