Introduction
Ce document décrit comment configurer et configurer la communication entre deux VRF (Virtual Route Forwarders), également connus sous le nom de contextes avec un environnement ACI (Application Centric Infrastructure). Cette procédure s'applique aux VRF de locataires distincts ou du même locataire.
Remarque : Cette configuration a été testée sur les versions antérieures à 2.2(1). Les captures d'écran de cet article peuvent varier légèrement avec les versions ultérieures.
Terminologie/Acronymes
EPG - Groupe de terminaux
Contexte : appelé VRF dans l'interface utilisateur graphique de l'ACI. Il s'agit d'une instance dans un service partagé.
BD - Domaine de pont
Topologie:

Communication entre le groupe de terminaux du fournisseur - EPG-X dans le service partagé X et le fournisseur - EPG-Y dans le service partagé Y :
- Configurez le sous-réseau partagé pour EPG-X sous l'EPG (par opposition à sous le domaine de pont (BD). Il s'agit du fournisseur EPG.
- Configurez le sous-réseau partagé pour EPG-Y sous EPG ou BD. Il s'agira du guide électronique du consommateur.
- Créez un contrat global dans le service partagé X pour le trafic que vous souhaitez autoriser.
- Ajoutez ce contrat tel qu'il est fourni à EPG-X.
- Exportez ce contrat du service partagé X vers le service partagé Y.
- Ajoutez le contrat importé dans le service partagé Y en tant qu'interface de contrat consommée à EPG-Y.
Remarque : Vous pouvez également utiliser un contrat dans le service partagé commun (auquel les deux services partagés ont accès), auquel cas vous pouvez ignorer l'étape d'exportation/importation ci-dessus.
Étapes détaillées:
Configurez le sous-réseau partagé pour EPG-X sous l'EPG.

Assurez-vous qu'elle est marquée comme partagée pour autoriser les fuites de route.
Configurez le sous-réseau partagé pour EPG-Y sous EPG ou BD.

Assurez-vous qu'elle est marquée comme partagée pour permettre les fuites de route. Dans cet exemple, le sous-réseau pour EPG-Y a été créé sous son BD.
Créez un contrat dans le service partagé X pour le trafic que vous souhaitez autoriser.

Assurez-vous de marquer le champ d'application comme Global.

Le trafic est autorisé avec le filtre par défaut trouvé dans le client commun.
NOTE: Si l'objet est marqué Apply Both Directions, alors le trafic peut provenir de l'un ou l'autre EPG, comme lorsque vous configurez la communication intra-contexte.
Ajoutez le contrat que vous avez créé à EPG-X en tant que contrat fourni.
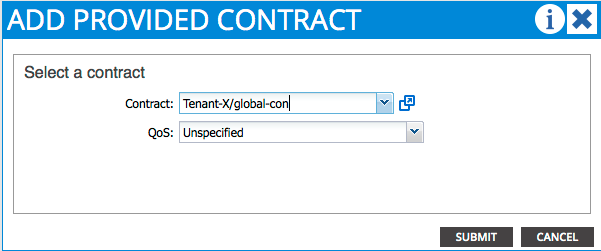

Exportez ce contrat du service partagé X vers le service partagé Y.


NOTE: Si vous configurez le routage inter-VRF entre deux VRF dans le même service partagé, il n'est pas nécessaire d'exporter/importer le contrat.

Une fois que vous avez cliqué sur Submit, le contrat s'affichera sous Imported Contracts dans Tenant-Y.
Ajoutez le contrat importé dans le service partagé Y en tant qu'interface de contrat consommée à EPG-Y.


Utilisez cette section pour confirmer que votre configuration fonctionne correctement.
Les routes IP sont exportées entre les VRF (Virtual Route Forwarders). Les routes entre les contextes sont mises en évidence en gras :
calo2-leaf2# show ip route vrf Tenant-X:Context-X

IP Route Table for VRF "Tenant-X:Context-X"

'*' denotes best ucast next-hop

'**' denotes best mcast next-hop

'[x/y]' denotes [preference/metric]

'%<string>' in via output denotes VRF <string>


10.10.10.0/24, ubest/mbest: 1/0, attached, direct, pervasive

    *via 192.168.120.64%overlay-1, [1/0], 00:14:59, static

10.10.10.1/32, ubest/mbest: 1/0, attached

    *via 10.10.10.1, vlan34, [1/0], 00:15:06, local

192.168.10.0/24, ubest/mbest: 1/0, attached, direct, pervasive

    *via 192.168.120.64%overlay-1, [1/0], 00:14:59, static


calo2-leaf2# show ip route vrf Tenant-Y:Context-Y

IP Route Table for VRF "Tenant-Y:Context-Y"

'*' denotes best ucast next-hop

'**' denotes best mcast next-hop

'[x/y]' denotes [preference/metric]

'%<string>' in via output denotes VRF <string>


10.10.10.0/24, ubest/mbest: 1/0, attached, direct, pervasive

    *via 192.168.120.64%overlay-1, [1/0], 00:15:17, static

192.168.10.0/24, ubest/mbest: 1/0, attached, direct, pervasive

    *via 192.168.120.64%overlay-1, [1/0], 00:15:17, static

192.168.10.1/32, ubest/mbest: 1/0, attached

    *via 192.168.10.1, vlan38, [1/0], 00:15:17, local

 Commentaires
