Configuración del analizador de puertos conmutados en ACI
Contenido
Introducción
Este documento describe cómo configurar el Analizador de puerto conmutado (SPAN) en Cisco Application Centric Infrastructure (ACI).
Antecedentes
En general, hay tres tipos de SPAN. SPAN local, SPAN remoto (RSPAN) y SPAN remoto encapsulado (ERSPAN). Las diferencias entre estos SPAN son principalmente el destino de los paquetes de copia. Cisco ACI admite SPAN local y ERSPAN.

Nota: Este documento asume que los lectores ya están familiarizados con SPAN en general, como las diferencias de SPAN local y ERSPAN.
Tipo de SPAN en Cisco ACI
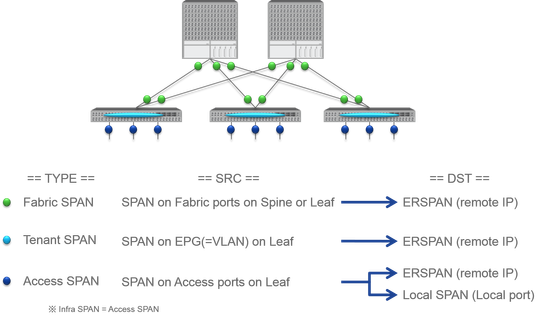
Cisco ACI dispone de tres tipos de SPAN: Fabric SPAN, Tenant SPAN y Access SPAN. La diferencia entre cada SPAN es el origen de los paquetes de copia.
Como se mencionó anteriormente,
- El SPAN de fabric se utiliza para capturar paquetes que entran y salen de las interfaces entre los switches de hoja y de columna.
- El SPAN de acceso es para capturar paquetes que entran y salen de interfaces entre switches de hoja y dispositivos externos.
- El SPAN de arrendatario se utiliza para capturar paquetes que entran y salen del grupo de terminales (EPG) en switches de hoja de ACI.
Este nombre de SPAN corresponde a la ubicación que se debe configurar en la GUI de Cisco ACI.
- El SPAN de fabric se configura en Fabric > Fabric Policies.
- El SPAN de acceso se configura en Fabric > Access Policies.
- El SPAN de arrendatario se configura en Arrendatarios > {cada arrendatario}.
En cuanto al destino de cada SPAN, sólo el SPAN de acceso es capaz de SPAN local y ERSPAN. Los otros dos SPAN (fabric y arrendatario) solo son compatibles con ERSPAN.
Limitaciones y directrices
Revise las limitaciones y directrices de la guía de resolución de problemas de Cisco APIC. Se menciona en Herramientas y Metodología de Troubleshooting > Uso de SPAN.
Configuración
Esta sección presenta breves ejemplos relacionados con la configuración para cada tipo de SPAN. Hay casos de ejemplo específicos sobre cómo seleccionar el tipo de tramo en la sección posterior.
La configuración de SPAN también se describe en la Guía de solución de problemas de Cisco APIC: Herramientas y metodología de Troubleshooting > Uso de SPAN.
La interfaz de usuario puede tener un aspecto diferente al de las versiones actuales, pero el enfoque de configuración es el mismo.
SPAN de acceso (ERSPAN)
Topología de ejemplo
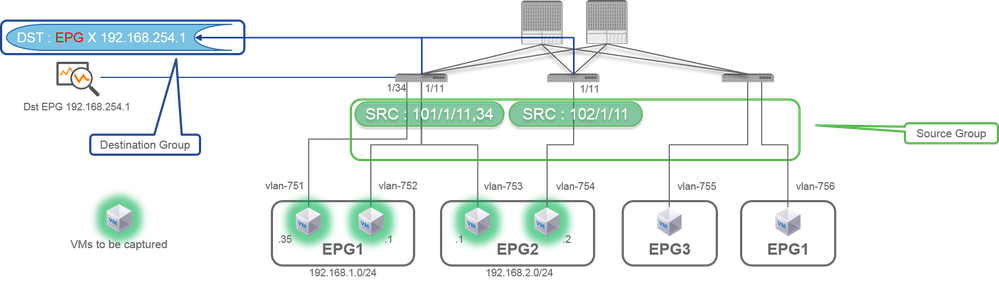
Ejemplo de configuración
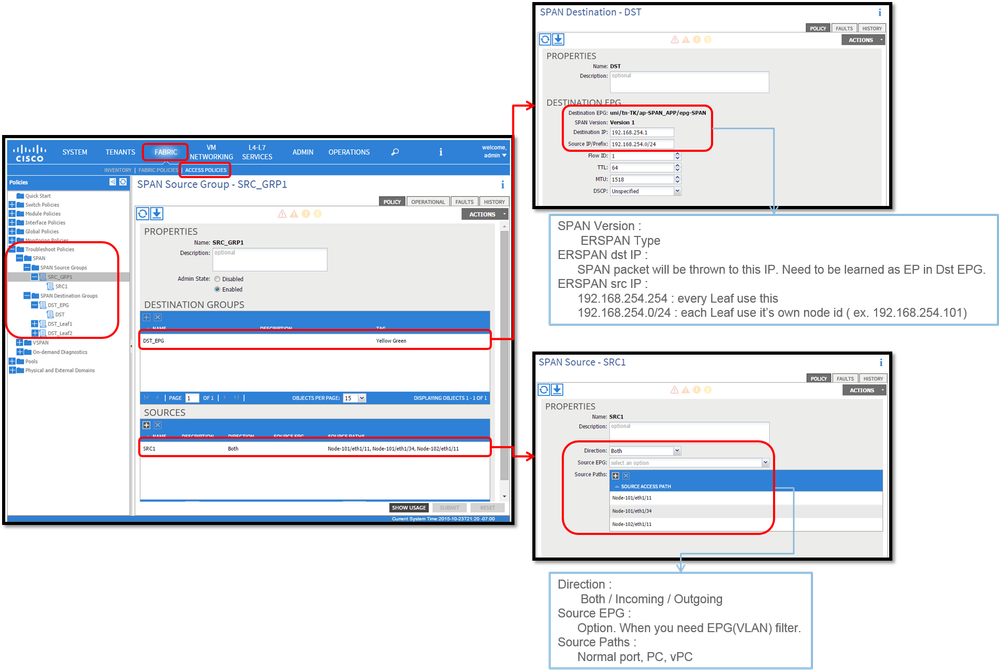
Where:
Vaya a FABRIC > ACCESS POLICIES > Troubleshoot Policies > SPAN.
- Grupos de orígenes de SPAN
- Grupos de destino de SPAN
SPAN Source Group lazos Destination y Sources.
Cómo:
- Crear grupo de origen de SPAN (SRC_GRP1).
- Cree SPAN Source (SRC1) en SPAN Source Group (SRC_GRP1).
- Configure estos parámetros para SPAN Source (SRC1).
- Dirección - Origen EPG (opción)
- Rutas de origen (pueden ser interfaces múltiples)
Nota: Consulte la imagen para obtener detalles de cada parámetro.
- Crear grupo de destino de SPAN (DST_EPG).
- Crear destino SPAN (DST).
- Configure estos parámetros para el Destino SPAN (DST)
- EPG de destino
-IP de destino
- IP/prefijo de origen (puede ser cualquier IP. Si se utiliza el prefijo, se utiliza node-id del nodo de origen para los bits no definidos. Por ejemplo, prefix: 1.0.0.0/8 en node-101 => src IP 1.0.0.101)
- Otros parámetros se pueden dejar como predeterminados
Nota: Consulte la imagen para obtener más información sobre cada parámetro.
- Asegúrese de que el Grupo de Destino SPAN esté vinculado a un Grupo de Origen SPAN apropiado.
- Asegúrese de que Admin State esté habilitado.
Nota: SPAN se detiene cuando se selecciona Disabled (Desactivado) en este estado de administración. No es necesario eliminar todas las directivas si las vuelve a utilizar más adelante.
También asegúrese de que la IP de destino para ERSPAN se aprende como un punto final bajo el EPG de destino especificado. En el ejemplo mencionado anteriormente, 192.168.254.1 se debe aprender en Tenant TK > Application profile SPAN_APP > EPG SPAN. O bien, la IP de destino se puede configurar como un punto final estático en este EPG si el dispositivo de destino es un host silencioso.
SPAN de acceso (local)
Topología de ejemplo
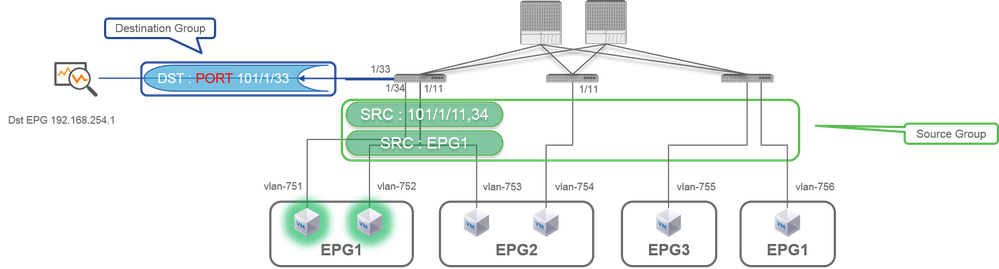
Ejemplo de configuración
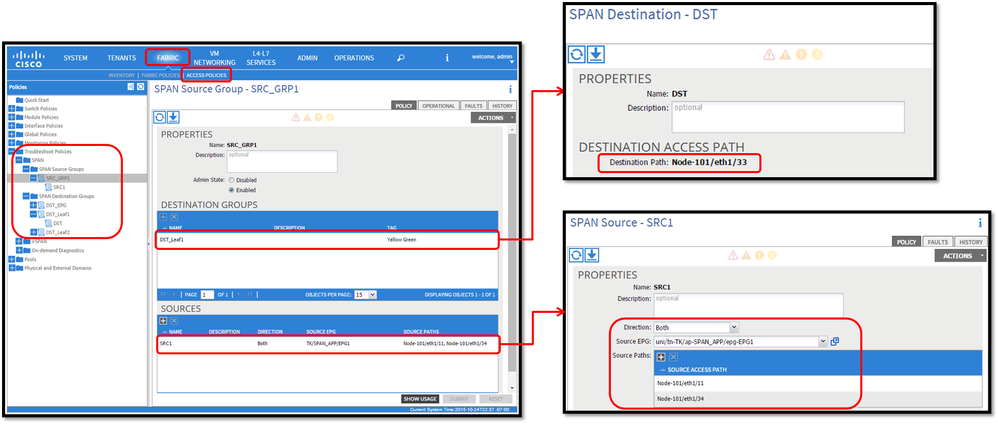
- Where:
Fabric > ACCESS POLICIES > Troubleshoot Policies > SPAN
- SPAN Source Groups
- SPAN Destination Groups
SPAN Source Group lazos Destination y Sources.
- Cómo:
- Crear grupo de origen de SPAN (SRC_GRP1)
- Crear origen SPAN (SRC1) en grupo de origen SPAN (SRC_GRP1)
- Configure estos parámetros para SPAN Source (SRC1)
-Dirección:
- EPG de origen (opción)
- Rutas de origen (pueden ser interfaces múltiples)
※ consulte la imagen para obtener detalles de cada parámetro. - Crear grupo de destino de SPAN (DST_Leaf1)
- Crear destino SPAN (DST)
- Configure estos parámetros para el Destino SPAN (DST)
- Nodo e interfaz de destino. - Asegúrese de que el Grupo de Destino SPAN esté vinculado a un Grupo de Origen SPAN .
-
Asegúrese de que Admin State esté habilitado.
※ SPAN se detiene cuando selecciona Disabled (Desactivado) en este estado de administración. No es necesario eliminar todas las directivas si las vuelve a utilizar más adelante.
La interfaz de destino no requiere ninguna configuración por parte de los grupos de directivas de interfaz. Funciona cuando se conecta un cable a la interfaz en ACI Leaf.
Limitaciones:
- Para SPAN local, una interfaz de destino e interfaces de origen deben configurarse en la misma hoja.
- La interfaz de destino no requiere que esté en un EPG mientras esté ACTIVO.
- Cuando se especifica la interfaz de canal de puerto virtual (vPC) como puerto de origen, no se puede utilizar SPAN local
Sin embargo, existe una solución alternativa. En una hoja de primera generación, un puerto físico individual que es miembro de vPC o PC se puede configurar como origen SPAN. Con este SPAN local se puede utilizar para el tráfico en los puertos vPC.
Sin embargo, esta opción no está disponible en una hoja de segunda generación (Id. de error de Cisco CSCvc1053). En su lugar, se agregó soporte para SPAN en "PC componente VPC" a través de la identificación de error de Cisco CSCvc44643 en 2.1(2e), 2.2(2e) y adelante. Con esto, cualquier hoja de generación puede configurar un canal de puerto, que es un miembro de vPC, como fuente SPAN. Esto permite que cualquier hoja de generación utilice SPAN local para el tráfico en los puertos vPC. - La especificación de los puertos individuales de un canal de puerto en las hojas de segunda generación hace que solamente un subconjunto de los paquetes se extienda (también debido al ID de bug de Cisco CSCvc1053).
- No se pueden utilizar PC y vPC como puerto de destino para SPAN local. A partir de la versión 4.1(1), el PC se puede utilizar como puerto de destino para SPAN local.
SPAN de acceso: con filtros ACL
Puede utilizar filtros ACL en orígenes de tramo de acceso. Esta función proporciona la capacidad de SPAN para un flujo o flujo de tráfico particular de entrada/salida de un origen de SPAN.
Los usuarios pueden aplicar las ACL de SPAN a un origen cuando sea necesario que SPAN fluya tráfico específico.
No es compatible con los grupos/orígenes de origen de Fabric SPAN y Tenant Span.
Se debe tener cuidado al agregar entradas de filtro en un grupo de filtros, ya que podría agregar entradas tcam para cada origen que utilice actualmente el grupo de filtros.
Un grupo de filtros se puede asociar a:
-Origen de extensión: el grupo de filtros se utiliza para filtrar el tráfico en TODAS las interfaces definidas en este origen de extensión.
-Grupo de origen de extensión: el grupo de filtros (por ejemplo, x) se utiliza para filtrar el tráfico en TODAS las interfaces definidas en cada uno de los orígenes de expansión de este grupo de orígenes de expansión.
En esta instantánea de configuración, el grupo de filtros se aplica al grupo de origen Span.
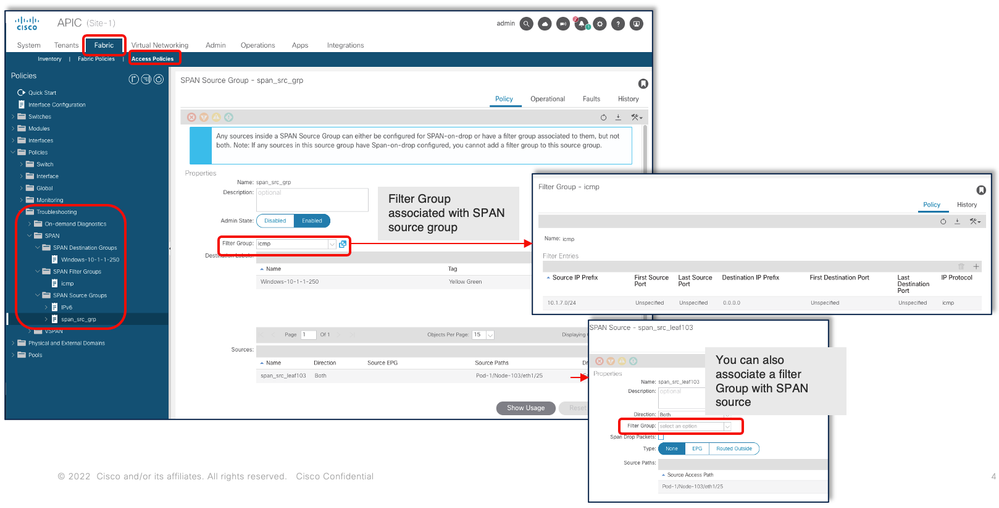
En el caso de que un origen de Span determinado ya se asocie con un grupo de filtros (por ejemplo, y), ese grupo de filtros (y) se utiliza en su lugar para filtrar el grupo en todas las interfaces bajo este origen de Span específico
- Un grupo de filtros que se aplica a un grupo de orígenes se aplica automáticamente a todos los orígenes de ese grupo de orígenes.
- Un grupo de filtros que se aplica en un origen sólo es aplicable a ese origen.
- Si se aplica un grupo de filtros tanto al grupo de origen como a un origen de dicho grupo de origen, el grupo de filtros aplicado al origen tiene prioridad.
- Se elimina un grupo de filtros aplicado a un origen, el grupo de filtros aplicado al grupo de orígenes principal se aplica automáticamente.
- Se elimina un grupo de filtros aplicado a un grupo de origen, se elimina de todos los orígenes que heredan actualmente en ese grupo de origen.
SPAN de arrendatario (ERSPAN)
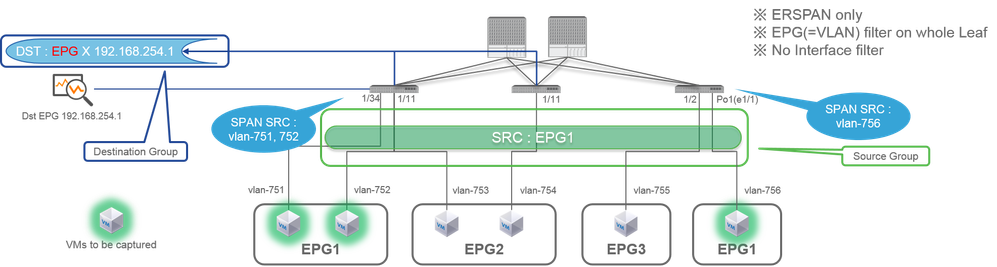
Topología de ejemplo
Ejemplo de configuración
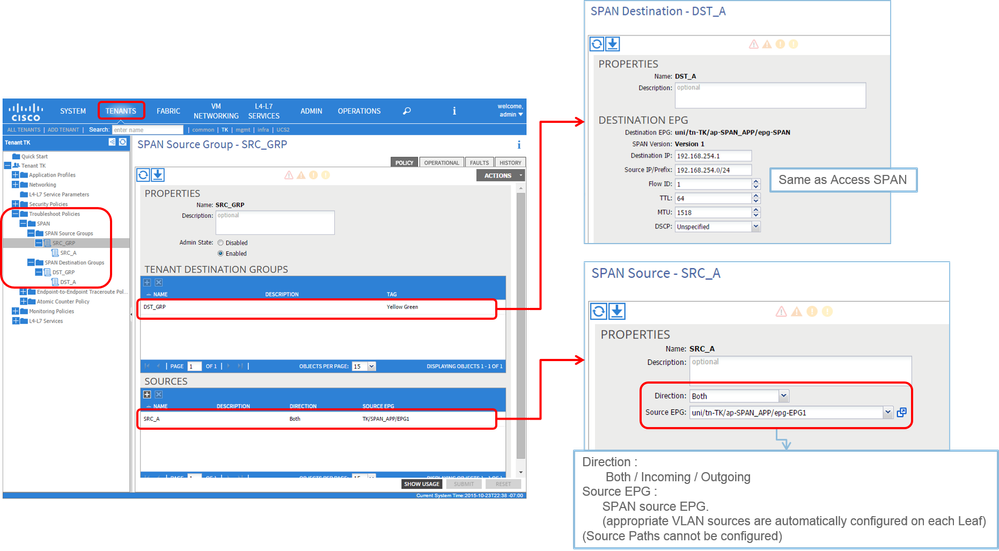
- Where:
Arrendatarios > {nombre de arrendatario} > Solucionar problemas de políticas > SPAN
- Grupos de orígenes de SPAN
- Grupos de destino de SPAN
※ Enlaces de grupos de origen SPAN Destination y Sources.
- Cómo:
- Crear grupo de origen de SPAN (SRC_GRP)
- Crear origen de SPAN (SRC_A) en grupo de origen de SPAN (SRC_GRP)
- Configure estos parámetros para SPAN Source (SRC_A)
-Dirección:
- EPG de origen
※ Consulte la imagen para obtener detalles de cada parámetro. - Crear grupo de destino de SPAN (DST_GRP)
- Crear destino SPAN (DST_A)
- Configure estos parámetros para el Destino SPAN (DST_A)
- EPG de destino
-IP de destino
- IP/Prefijo de origen
- Otros parámetros se pueden dejar como predeterminados
※ Consulte la imagen para obtener detalles de cada parámetro. - Asegúrese de que el Grupo de Destino SPAN esté vinculado a un Grupo de Origen SPAN apropiado.
- Asegúrese de que Admin State esté habilitado.
※ SPAN se detiene cuando selecciona Disabled (Desactivado) en este estado de administración. No es necesario eliminar todas las directivas si las vuelve a utilizar más adelante.
Fabric SPAN (ERSPAN)
Topología de ejemplo
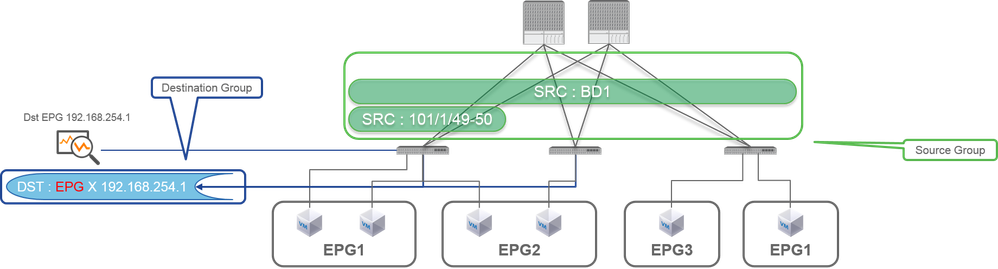
Ejemplo de configuración
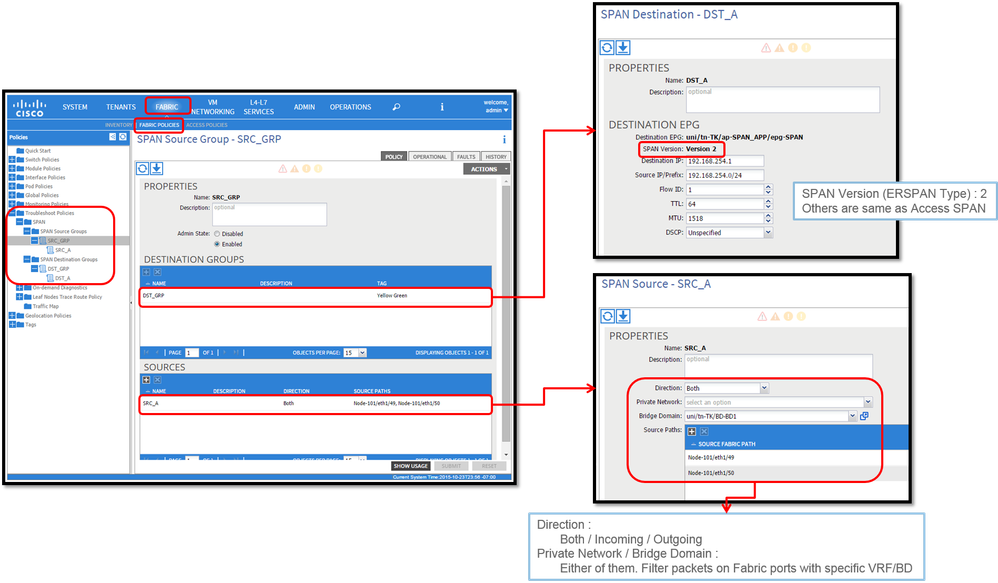
- Where:
Fabric > FABRIC POLICIES > Troubleshooting de Políticas > SPAN
- Fabric
- Grupos de destino de SPAN
El grupo de orígenes de SPAN vincula el destino y los orígenes
- Cómo:
- Crear grupo de orígenes SPAN (SRC_GRP)
- Crear origen SPAN (SRC_A) en grupo de origen SPAN (SRC_GRP)
- Configure estos parámetros para SPAN Source (SRC_A)
-Dirección:
- Red privada (opción)
- Dominio de puente (opción)
- Rutas de origen (pueden ser interfaces múltiples)
※ consulte la imagen para obtener detalles de cada parámetro. - Crear grupo de destino de SPAN (DST_GRP)
- Crear destino SPAN (DST_A)
- Configure estos parámetros para el Destino SPAN (DST_A)
- EPG de destino
-IP de destino
- IP/Prefijo de origen
- Otros parámetros se pueden dejar como predeterminados
※ consulte la imagen para obtener detalles de cada parámetro. - Asegúrese de que el Grupo de Destino SPAN esté vinculado a un Grupo de Origen SPAN apropiado.
- Asegúrese de que Admin State esté habilitado.
※ SPAN se detiene cuando selecciona Disabled (Desactivado) en este estado de administración. No es necesario eliminar todas las directivas si las vuelve a utilizar más adelante.
Aunque se describe en una sección posterior Versión ERSPAN (Tipo), puede decir que la versión ERSPAN II se utiliza para Fabric SPAN y la versión I se utiliza para Tenant y Access SPAN.
Verificación de GUI
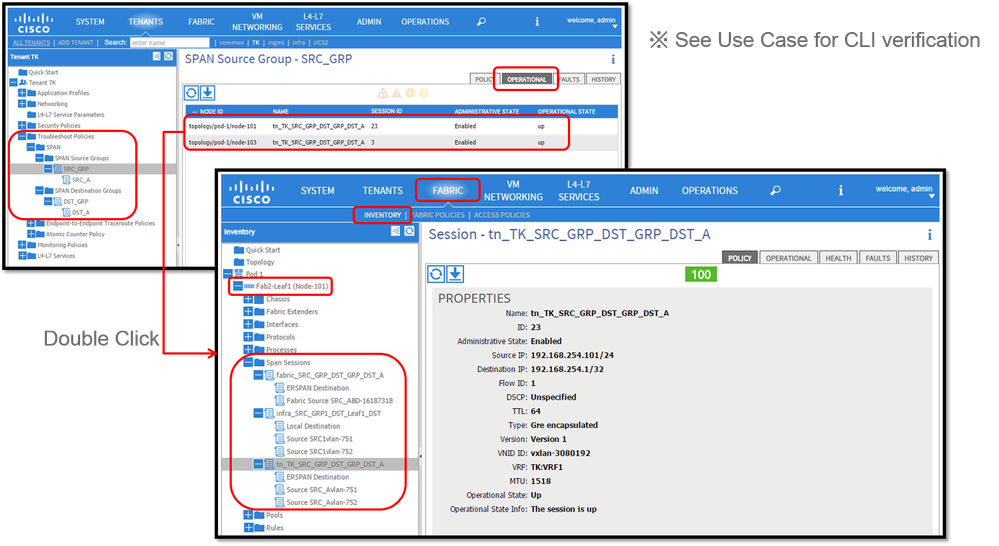
- Verificación de la Política de Configuración de SPAN
- Fabric > ACCESS POLICIES > Troubleshoot Policies > SPAN > SPAN Source Groups > ficha Operational
- Fabric > FABRIC POLICIES > Troubleshooting Policies > SPAN > SPAN Source Groups > ficha Operational
- Arrendatarios > {nombre de arrendatario} > Solucionar problemas de políticas > SPAN > Grupos de orígenes de SPAN > ficha Operativo
Asegúrese de que el estado operativo está activado.
- Verificación en la Sesión SPAN en el propio nodo
- Haga doble clic en cada sesión de Política de Configuración de SPAN oFabric > INVENTORY > Node > Span Sessions > { SPAN session name }
Asegúrese de que el estado operativo está activado.
Convención de denominación de sesiones SPAN:
- SPAN de fabric: fabric_xxxx
- SPAN de acceso: infra_xxxx
- SPAN de arrendatario: tn_xxxx
Seleccione el tipo de SPAN de ACI
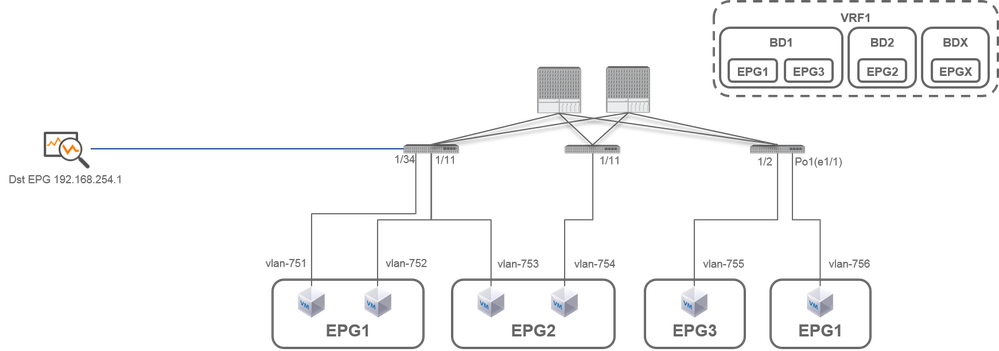
En esta sección, se describen escenarios detallados para cada tipo de SPAN de ACI (acceso, arrendatario, fabric). La topología base para cada escenario se menciona en la sección anterior.
Si comprende estos escenarios, puede seleccionar el tipo de SPAN de ACI adecuado para sus necesidades, como por ejemplo, los paquetes en interfaces específicas solamente deben ser capturados o todos los paquetes en un EPG específico, independientemente de las interfaces, deben ser capturados, y más.
En Cisco ACI, SPAN se configura con el grupo de origen y el grupo de destino. El grupo Origen contiene varios factores de origen como interfaces o EPG. El grupo de destino contiene información de destino como la interfaz de destino para SPAN local o la IP de destino para ESPAN.
Una vez capturados los paquetes, consulte la sección "Cómo leer datos SPAN" para descodificar los paquetes capturados.
Nota: Céntrese en las VM resaltadas con una luz verde en cada topología. Cada escenario consiste en capturar paquetes de estas VM resaltadas.
SPAN de acceso (ERSPAN)
Caso 1
Src "Leaf1 e1/11 e1/34 & Leaf2 e1/11" | Dst "192.168.254.1"
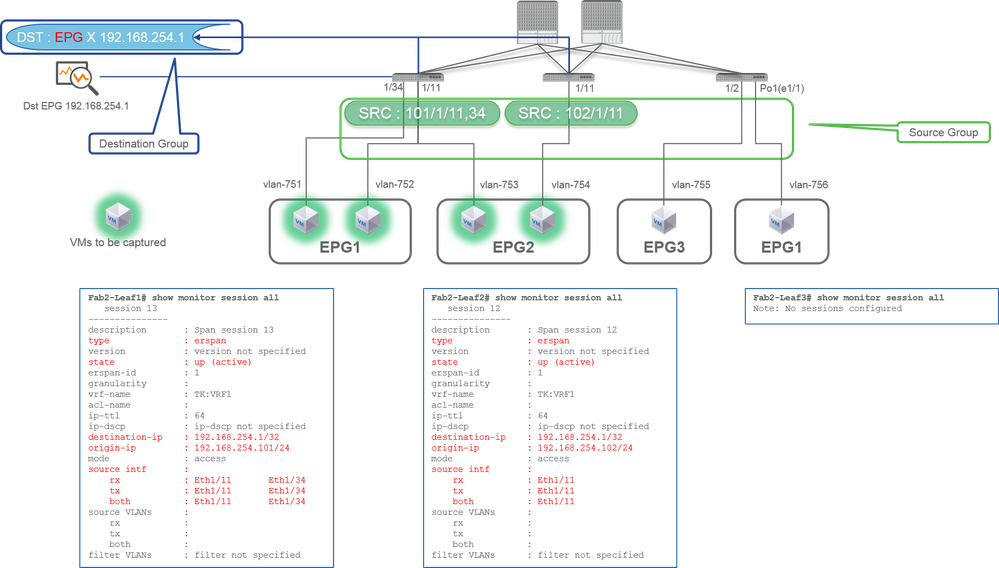
- Grupo de origen
- Hoja1 e1/11
- Hoja1 e1/34
- Hoja2 e1/11
- Grupo de destino
- 192.168.254.1 en EPG X
Access SPAN puede especificar varias interfaces para una sola sesión SPAN. Puede capturar todos los paquetes que entran o salen de interfaces especificadas independientemente de su EPG.
Cuando se especifican varias interfaces como un grupo de origen de varios switches de hoja, el grupo de destino debe ser ERSPAN, no SPAN local.
En este ejemplo, copia paquetes de todas las VM en EPG1 y EPG2.
Punto de control CLI
- Asegúrese de que el estado es activo (activo)
- destination-ip es IP de destino para ERSPAN
- origin-ip es IP de origen para ERSPAN
Caso 2
Src "Leaf1 e1/11 & Leaf2 e1/11" | Dst "192.168.254.1"
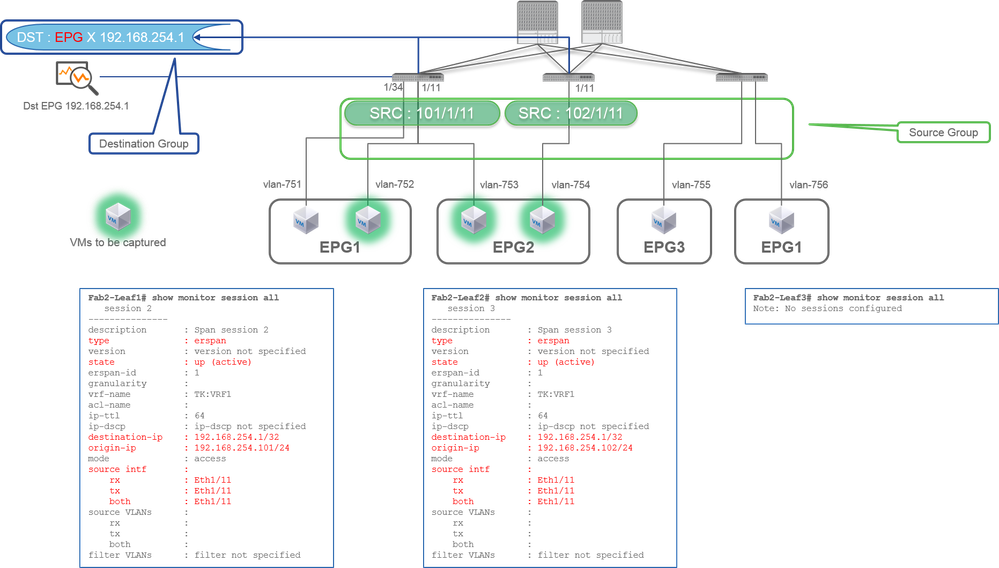
- Grupo de origen
- Hoja1 e1/11
- Hoja2 e1/11
- Grupo de destino
- 192.168.254.1 en EPG X
En este ejemplo, Leaf1 e1/34 se elimina del Grupo de Origen SPAN configurado en Case1 anterior.
El punto clave en este ejemplo es que Access SPAN puede especificar interfaces de origen independientemente de EPG.
Punto de control CLI:
- La interfaz de origen en Leaf1 se cambia a "Eth1/11" de "Eth1/11 Eth1/34"
Caso 3
Src "Leaf1 e1/11 & Leaf2 e1/11 & EPG1 filter" | Dst "192.168.254.1"
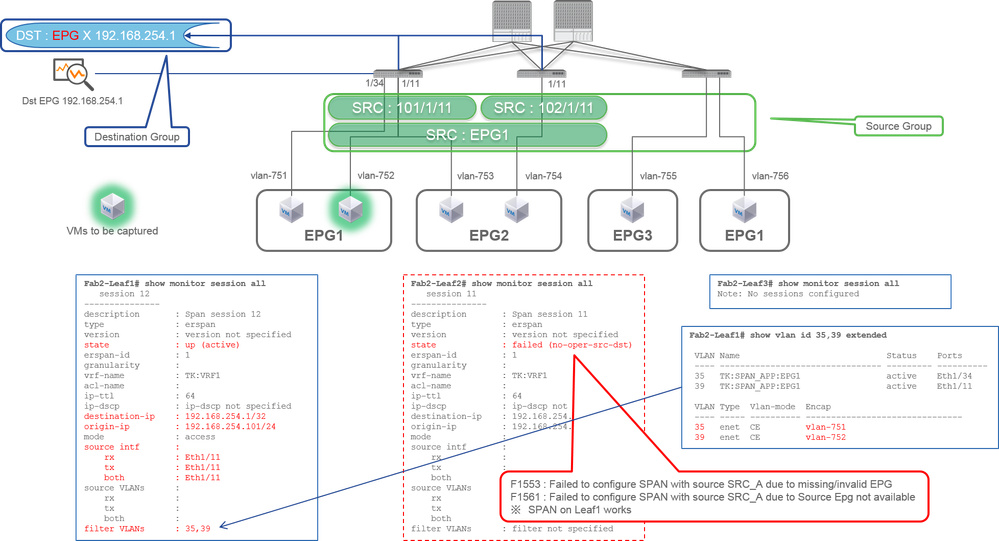
- Grupo de origen
- Hoja1 e1/11
- Hoja2 e1/11
- Filtrar EPG1
- Grupo de destino
- 192.168.254.1 en EPG X
Este ejemplo muestra que Access SPAN también puede especificar un EPG específico en los puertos de origen. Esto es útil cuando varios EPG fluyen en una sola interfaz y se requiere capturar el tráfico solamente para EPG1 en esta interfaz.
Dado que EPG1 no está implementado en Leaf2, SPAN para Leaf2 falla con los errores F1553 y F1561. Sin embargo, SPAN en Leaf1 todavía funciona.
Además, se agregan automáticamente dos filtros VLAN para la sesión SPAN en Leaf1 porque EPG1 utiliza dos VLAN (VLAN-751,752) en Leaf1.
Tenga en cuenta que el ID de VLAN en CLI (35, 39) es la VLAN interna denominada PI-VLAN (VLAN independiente de la plataforma), que no es el ID real en el cable. Como se muestra en la imagen, el comando show vlan extended muestra la asignación del ID de VLAN de encapsulamiento real y PI-VLAN.
Esta sesión SPAN nos permite capturar paquetes solo para EPG1 (VLAN-752) en Leaf1 e1/11, incluso aunque EPG2 (VLAN-753) fluya en la misma interfaz.
Punto de control CLI:
- Las VLAN de filtro se agregan según los EPG que se utilizan para el filtro.
- Si no hay EPG correspondientes en la hoja, la sesión SPAN en esa hoja falla.
Caso 4
Src "vPC de hoja 1-hoja 2" | Dst "192.168.254.1"
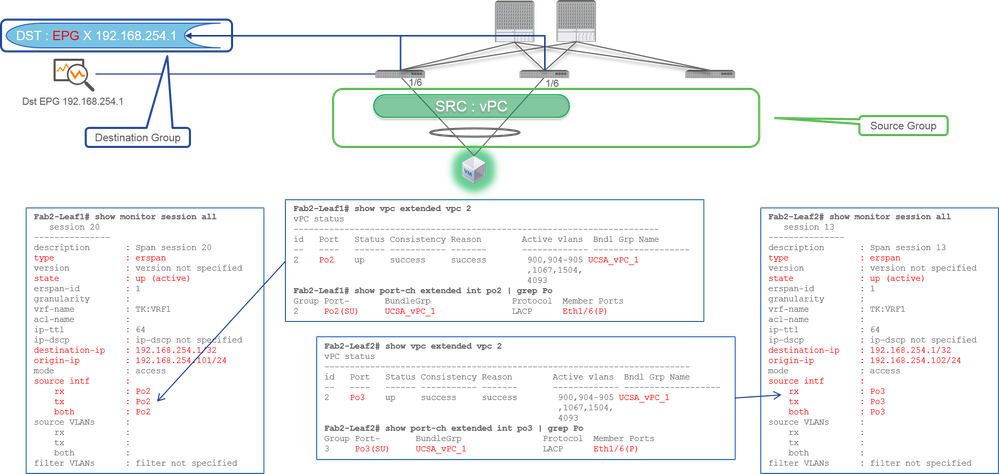
- Grupo de origen
- Hoja1 - 2e1/11
- Grupo de destino
- 192.168.254.1 en EPG X
Cuando la interfaz vPC se configura como origen, un destino debe ser una IP remota (ERSPAN) y no la interfaz (SPAN local)
SPAN de acceso (SPAN local)
Caso 1
Src "Leaf1 e1/11 e1/34" | Dst "Leaf1 e1/33"
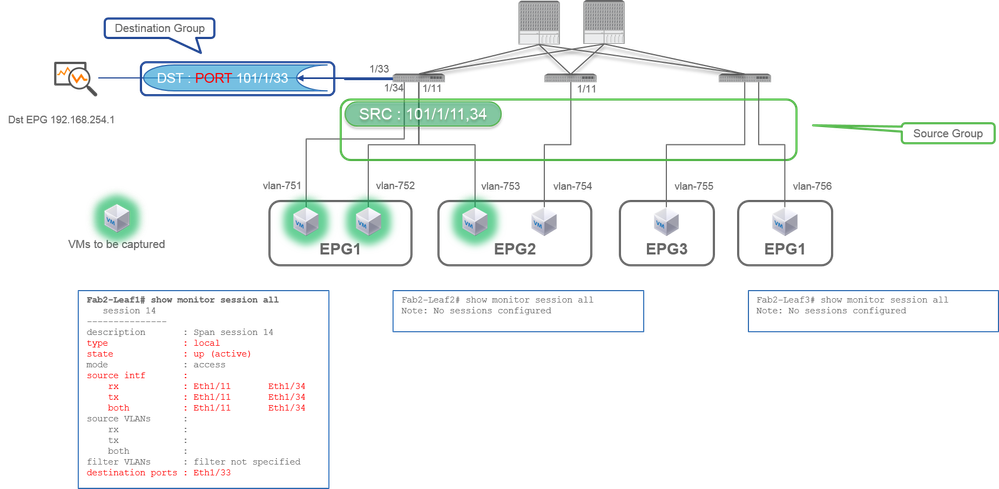
- Grupo de origen
- Hoja1 e1/11
- Hoja1 e1/34
- Grupo de destino
- Hoja1 e1/33
El SPAN de acceso también puede utilizar el SPAN local (es decir, una interfaz específica como destino)
Sin embargo, en este caso, las interfaces de origen deben estar en la misma hoja que la interfaz de destino.
Caso 2
Src "Leaf1 e1/11 e1/34 & EPG1 filter | Dst " Leaf1 e1/33"
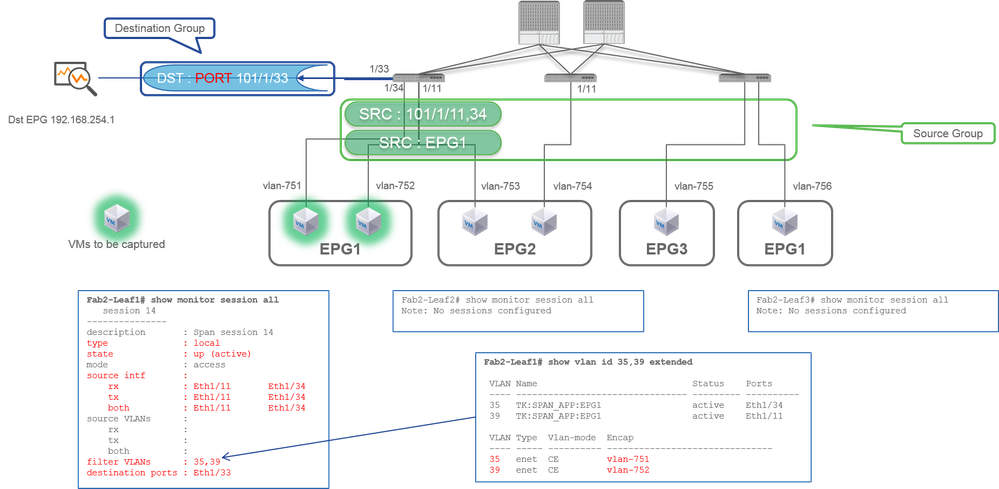
- Grupo de origen
- Hoja1 e1/11
- Hoja1 e1/34
- Filtro EPG1
- Grupo de destino
- Hoja1 e1/33
El SPAN de acceso con SPAN local también puede utilizar el filtro EPG así como ERSPAN.
Caso 3
Src "Leaf1 e1/11 & Leaf2 e/11" | Dst "Leaf1 e1/33" (bad case)
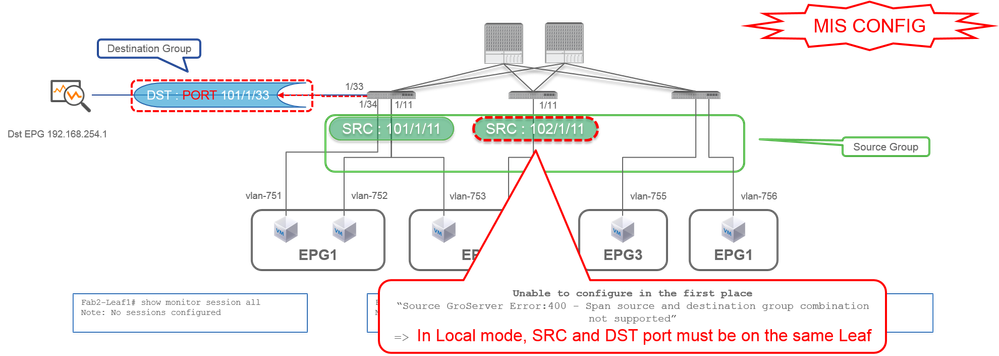
- Grupo de origen
- Hoja1 e1/11
- Hoja2 e1/11
- Grupo de destino
- Hoja1 e1/33
Caso 4
Src "Leaf1 e1/11 & EPG3 filter" | Dst "Leaf1 e1/33" (bad case)
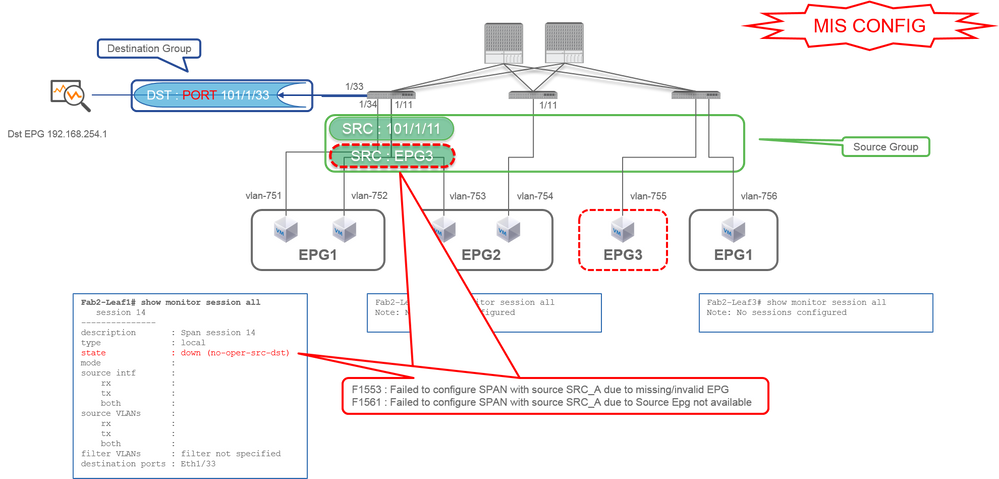
- Grupo de origen
- Hoja1 e1/11
- Filtro EPG3
- Grupo de destino
- Hoja1 e1/33
Es similar al caso 3 en Access SPAN (ERSPAN), pero en este ejemplo, la única sesión SPAN en Leaf1 falla porque EPG3 no existe en Leaf1. Por lo tanto, SPAN no funciona en absoluto.
Caso 5
Src "EPG1 filter" | Dst "Leaf1 e1/33" (bad case)
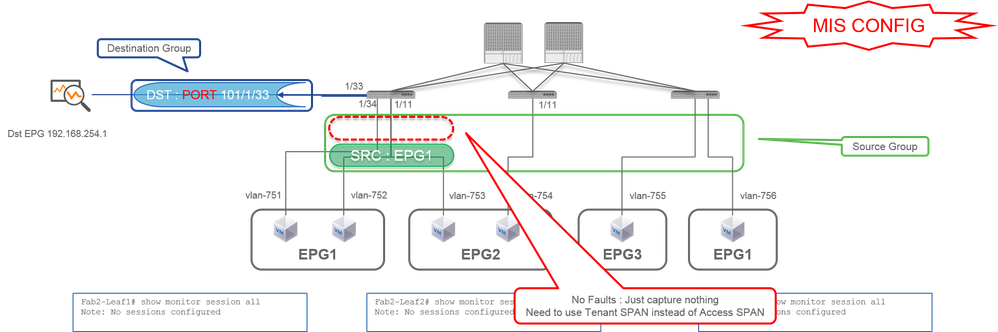
- Grupo de origen
- Filtro EPG1
- Grupo de destino
- Hoja1 e1/33
El filtro EPG en el SPAN de acceso funciona solamente cuando los puertos de origen están configurados. Si EPG es el único origen que se debe especificar, se debe utilizar SPAN de arrendatario en lugar de SPAN de acceso.
Caso 6
Src "Leaf1 - Leaf2 vPC" | Dst "Leaf1 e1/33" (bad case)
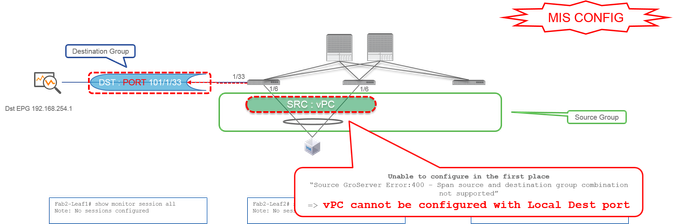
- Grupo de origen
- vPC hoja1-2
- Grupo de destino
- Hoja1 e1/33
Una interfaz vPC no se puede configurar como origen con SPAN local. Utilice ERSPAN. Consulte el caso 4 para obtener información sobre el SPAN de acceso (ERSPAN).
Caso 7
Src "Hoja1 e1/11 | Dst "Leaf1 e1/33 & e1/33 pertenece a EPG" (funciona con fallo)
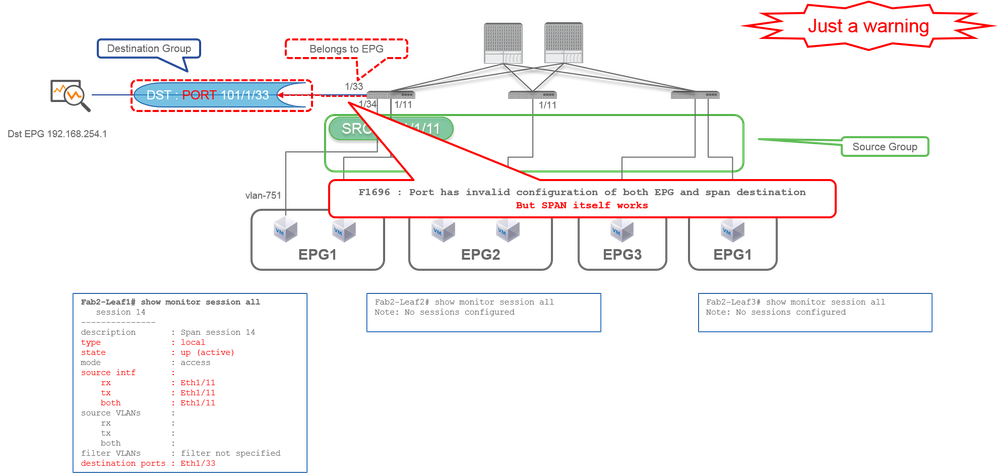
Si una I/F de destino para SPAN ya pertenece a EPG, se produce un error "F1696 : El puerto tiene una configuración no válida de EPG y el "destino SPAN" se eleva bajo la I/F física.
Pero incluso con esta falla, SPAN funciona sin ningún problema. Este fallo es solo una advertencia sobre el tráfico adicional causado por SPAN, ya que puede afectar el tráfico EPG normal de los clientes en la misma I/F.
SPAN de arrendatario (ERSPAN)
Caso 1
Src "EPG1" | Dst "192.168.254.1"
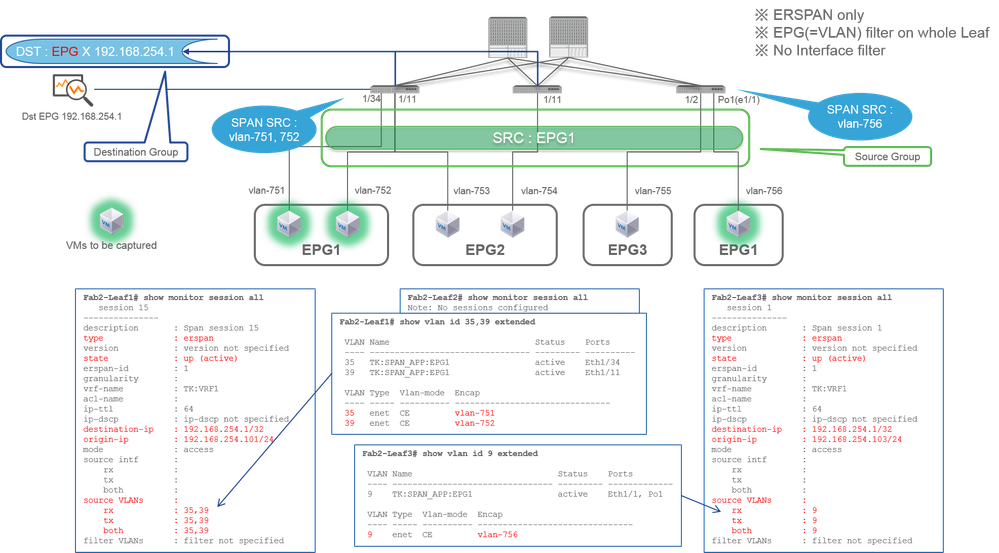
- Grupo de origen
- EPG1 (sin filtro)
- Grupo de destino
- 192.168.254.1 en EPG X
El SPAN del arrendatario utiliza el EPG como origen, mientras que el SPAN de acceso utiliza el EPG solo para un filtro.
El punto clave de SPAN de arrendatario es que no tiene que especificar cada puerto individual y ACI detecta automáticamente las VLAN apropiadas en cada switch de hoja. Esto sería útil cuando todos los paquetes para un EPG específico deben ser monitoreados y los puntos finales para ese EPG pertenecen a múltiples interfaces a través de los switches de hoja.
Fabric SPAN (ERSPAN)
Caso 1
Src "Leaf1 e1/49-50" | Dst "192.168.254.1"
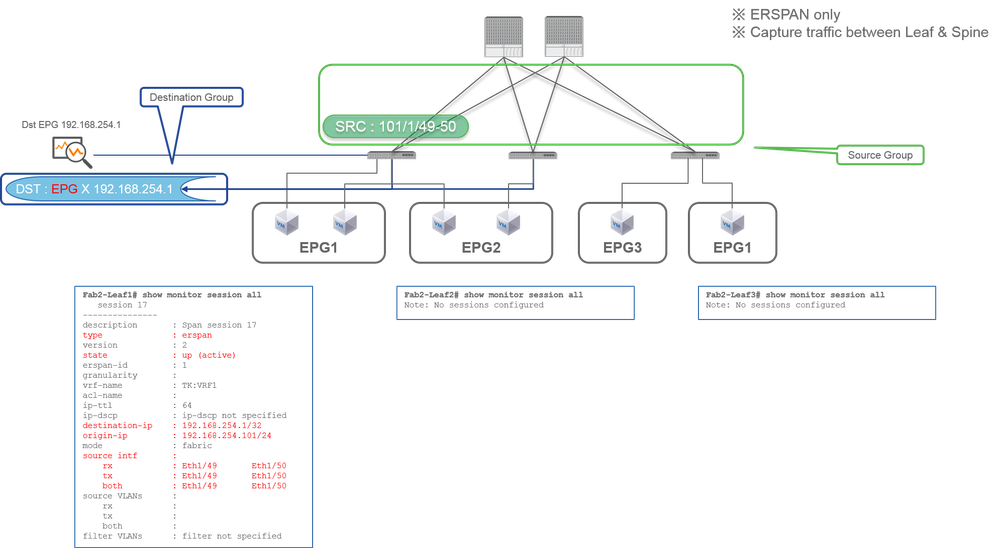
- Grupo de origen
- Hoja1 e1/49-50
- Grupo de destino
- 192.168.254.1 en EPG X
SPAN de fabric especifica los puertos de fabric como origen en los que los puertos de fabric son interfaces entre los switches de hoja y de columna.
Este SPAN es útil cuando se requiere copiar paquetes entre los switches de hoja y columna. Sin embargo, los paquetes entre los switches Leaf y Spine se encapsulan con el encabezado VxLAN. Así que se requiere un poco de un truco para leerlo. Consulte "Cómo leer los datos de SPAN".
Nota: El encabezado iVxLAN es un encabezado VxLAN mejorado solo para uso interno del fabric de ACI.
Caso 2
Src "Leaf1 e1/49-50 & VRF filter" | Dst "192.168.254.1"
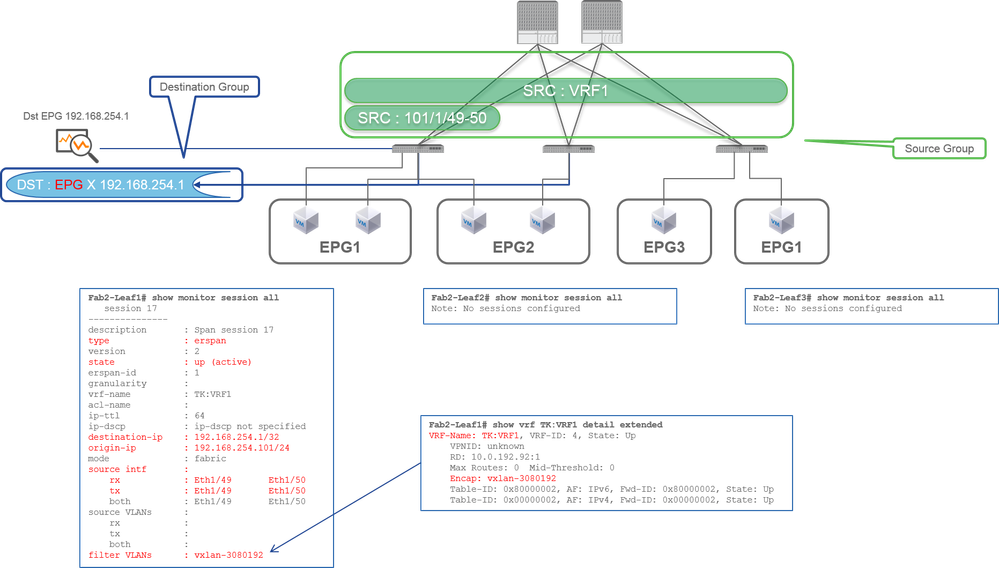
- Grupo de origen
- Hoja1 e1/49-50
- Filtro VRF
- Grupo de destino
- 192.168.254.1 en EPG X
El Fabric SPAN puede utilizar filtros, así como el Access SPAN. Pero el tipo de filtro es diferente. Fabric SPAN utiliza Virtual Routing and Forwarding (VRF) o BD como filtro.
En Cisco ACI, como se ha descrito anteriormente, los paquetes que pasan a través de los puertos de fabric se encapsulan con el encabezado iVxLAN. Este encabezado iVxLAN tiene información VRF o BD como identificador de red virtual (VNID). Cuando los paquetes se reenvían como capa 2 (L2), VNID de iVxLAN significa BD. Cuando los paquetes se reenvían como capa 3 (L3), VNID de iVxLAN significa VRF.
Por lo tanto, cuando sea necesario capturar el tráfico ruteado en los puertos de fabric, utilice VRF como filtro.
Caso 3
Src "Leaf1 e1/49-50 & BD filter" | Dst "192.168.254.1"
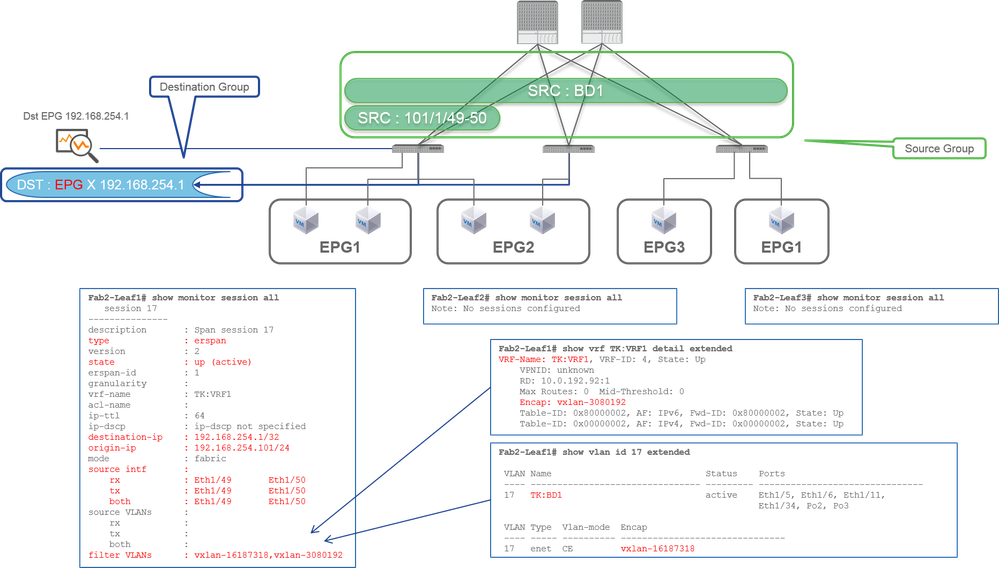
- Grupo de origen
- Hoja1 e1/49-50
- Filtro BD
- Grupo de destino
- 192.168.254.1 en EPG X
Como se describe en el caso anterior 2, Fabric SPAN puede utilizar BD como filtro.
Cuando sea necesario capturar el tráfico puenteado en los puertos de fabric, utilice BD como filtro.
Nota: Solo se puede configurar un solo filtro de BD o VRF a la vez.
Extensión a CPU
- Esta función está disponible a partir de la versión 6.2(1) y posteriores
- Proporciona una opción de destino SPAN que envía tráfico reflejado al puerto CPU (sup-eth0) del switch de hoja en lugar de un colector externo.
- Incluye un limitador de velocidad integrado para evitar que el tráfico SPAN sobrecargue la CPU.
- Estadísticas de SPAN (sólo -HX): Un comando de estadísticas en los switches de la plataforma HX confirma que el tráfico se está duplicando en la CPU.
Configuration Steps
- Cree un nuevo grupo de destino de SPAN.
- Al especificar la interfaz de destino, ahora puede seleccionar o ingresar sup-eth0 (el puerto de la CPU) como el destino.
- Asocie este grupo de destino a un grupo de origen de SPAN (que define el tráfico que se reflejará).
Enlace de vídeo:
Plataformas Soportadas
SPAN a CPU solo se soporta en estas plataformas. Esta lista no es estática y podría cambiar con el tiempo.
- FX2
- FX3
- GX
- GX2
- HX
Soporte de Estadísticas SPAN
- Sólo HX
No hay CLI para verificar la velocidad del regulador , está codificado con 500 Kbps.
Límites y Restricciones
Compruebe la información específica de la versión, como la Guía de configuración básica de Cisco APIC, versión 6.2(x).
- SPAN a CPU sólo se admite para SPAN basado en ACL, no para SPAN basado en puerto. Esto significa que SPAN a CPU no se soporta en el modo de escala, sólo se soporta en el modo de filtro.
- Los switches Cisco Nexus 9000 FX2 y posteriores admiten la función SPAN-to-CPU
- Se genera un error si esta función se configura en switches no admitidos. Marque la pestaña Faults (Fallos) en System > Faults (Sistema > Fallos) en la GUI de APIC.
- Los puertos de fabric y los puertos vPC de la hoja no se admiten como interfaz de origen de SPAN para la sesión de CPU. Para los puertos vPC, utilice el tipo de ruta VPC componente PC como origen por switch en lugar de Virtual Port Channel.
- Sólo se admiten el puerto de acceso y los canales de puerto de acceso; el puerto de acceso puede ser un puerto de capa 2 o capa 3.
- No se admite la multidifusión TX.
- En caso de compartir el origen entre SPAN a la sesión de CPU y otras sesiones, el regulador se aplica en ambas sesiones. Por lo tanto, no se recomienda compartir orígenes de sesión SPAN-a-CPU con otras sesiones.
Resumen de la configuración
Al igual que al configurar SPAN local, usted configura:
- Un grupo de origen con un puerto de acceso como ruta de acceso de origen
- Un Grupo de Destino donde el destino es
sup-eth0
La única diferencia frente a un destino SPAN local típico es seleccionar sup-eth0 como la interfaz de destino.
Paso 1: Configuración de SPAN a CPU en la GUI
Haga clic en Fabric > Access Policies > Troubleshooting > SPAN > SPAN Destination Groups.
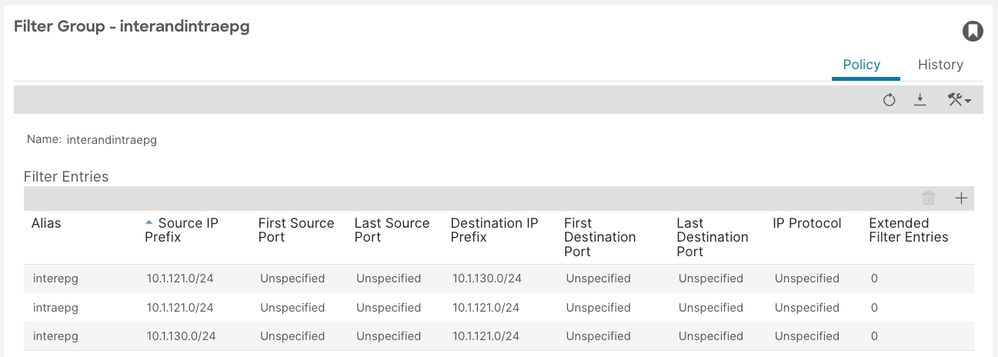
Configuración de span con información de origen, destino y filtro:
Paso 2: Verificar la Sesión SPAN en la Hoja
Al igual que con cualquier configuración SPAN, puede verificar las sesiones mediante la CLI del switch:
leaf103# show monitor session all
<snip>
 session 5
---------------
name : spansource_vpc_component
description : Span session 5
type : sup
scale-mode : filter
state : up (active)
mode : access
Filter Group : 4
source intf :
rx : [Po3, FG:4]
tx : [Po3, FG:4]
both : [Po3, FG:4]
source VLANs :
rx :
tx :
both :
filter VLANs : filter not specified
filter L3Outs : filter not specified
destination ports : sup-eth0
tx :
both :
filter VLANs : filter not specified
filter L3Outs : filter not specified
destination ports : sup-eth0
Paso 3: Verificar el filtro aplicado
Verifique las entradas de filtro programadas en el switch hoja:
leaf103# show monitor filter 4
______________________________________________________________________________________________________________________________________________________________________________________________________________________________________
Filter name (id): interandintraepg (4)
Filter Entries:
Src IP                                          Dst IP                                          Src port        Dst port           Proto             dscp           dot1p               Routeable       tcpflags
------                                          ------                                          --------        --------           -----             ----           -----               ----------      ---------
10.1.121.0/24                                   10.1.130.0/24                                   -               -                  -                 -              -                   both
10.1.121.0/24                                   10.1.121.0/24                                   -               -                  -                 -              -                   both
10.1.130.0/24                                   10.1.121.0/24                                   -               -                  -                 -              -                   both
______________________________________________________________________________________________________________________________________________________________________________________________________________________________________
Paso 4: Verificar estadísticas de SPAN en HX
Los contadores de paquetes reflejados por sesión muestran si el tráfico coincide y se duplica. Solo switches de la plataforma HX.
aci-HX-leaf# vsh_lc
module-1# show platform internal hal span session all stats
SPAN hardware session id:30 asic:0 slice:0 packet counts:2557
SPAN hardware session id:31 asic:0 slice:0 packet counts:510634359
Paso 5: Captura y descodificación del tráfico de SPAN en la hoja
Una vez configurado, todo el tráfico coincidente (ejemplo: El ICMP entre las subredes que pasan a través de eth1/4) es SPAN'd a la CPU.
Dónde ver el tráfico de SPAN
- El tráfico de SPAN se puede capturar usando tcpdump en la interfaz tahoe0.
-
Se puede descodificar y filtrar mediante el script integrado:
- /isan/utils/span_to_cpu_parser.py
Ejemplo de captura y descodificación
El ejemplo de captura proviene de una instalación diferente a la mostrada en la sección de configuración
pod16-leaf3# tcpdump -xxxvi tahoe0 | python3 isan/utils/span_to_cpu_parser.py --decoder tahoe --verbose --payload
tcpdump: listening on tahoe0, link-type EN10MB (Ethernet), capture size 262144 bytes
Frame 9
Time: 1970-01-01T19:01:53.944622+00:00
ieth-extn:
sup_code=0x2b sup_qnum=0x6
<snipped>
icmp-request(8): id:0x7710, seq:0xf00
Payload:
Internal Header:
0x0000: 0101 0101 0101 0000 0000 0000 a00e 0000 ................
0x0010: 0404 0404 8889 0000 0000 ae00 0000 0006 ................
0x0020: 2b00 0000 fb00 0000 003f ffff ffc0 0000 +........?......
0x0030: 1000 0000 ....
Frame Data:
0x0000: 0022 bdf8 19ff acf2 c5f8 2e01 8100 0a6d .".............m
0x0010: 0800 4500 0054 ff89 0000 ff01 aec9 c0a8 ..E..T..........
0x0020: 7802 c0a8 1402 0800 a049 7710 0f00 114e x........Iw....N
0x0030: 5d69 7f67 0e00 cdab 0000 cdab 0000 cdab ]i.g............
0x0040: 0000 cdab 0000 cdab 0000 cdab 0000 cdab ................
0x0050: 0000 cdab 0000 cdab 0000 cdab ............
Guardar el resultado en un PCAP
Puede guardar la salida descodificada en un archivo pcap mediante la opción -write:
pod16-leaf3# tcpdump -xxxvi tahoe0 | python3 /isan/utils/span_to_cpu_parser.py --decoder tahoe --write /data/techsupport/mualshei-SPAN-CPU.pcap
tcpdump: listening on tahoe0, link-type EN10MB (Ethernet), capture size 262144 bytes
^C
Bye!
659 packets captured
662 packets received by filter
0 packets dropped by kernel
A continuación, léalo de nuevo:
pod16-leaf3# tcpdump -r /data/techsupport/mualshei-SPAN-CPU.pcap
reading from file /data/techsupport/mualshei-SPAN-CPU.pcap, link-type EN10MB (Ethernet)
20:07:43.966489 IP truncated-ip - 10 bytes missing! 192.168.120.2 > 192.168.20.2: ICMP echo request, id 30480, seq 27905, length 64
20:07:43.966901 IP truncated-ip - 10 bytes missing! 192.168.20.2 > 192.168.120.2: ICMP echo reply, id 30480, seq 27905, length 64
20:07:44.966505 IP truncated-ip - 10 bytes missing! 192.168.120.2 > 192.168.20.2: ICMP echo request, id 30480, seq 28161, length 64
20:07:44.966843 IP truncated-ip - 10 bytes missing! 192.168.20.2 > 192.168.120.2: ICMP echo reply, id 30480, seq 28161, length 64
Problemas
- SPAN Session down / "no-oper-src-dst": Confirme que la interfaz de origen esté operativa, que la plataforma admita la función SPAN a CPU y un origen admitido
- Falla PathEp de destino no disponible: Valide que tanto el APIC como los switches de hoja estén en versiones que admitan la función y asegúrese de que la plataforma admita la función SPAN a CPU
- No se observaron paquetes en tahoe0: Confirme que el estado de la sesión es activo (up) (active), confirme que el filtro es correcto y que el tráfico coincide, asegúrese de que está utilizando el modo de filtro, y confirme que el destino está configurado como
sup-eth0y que la sesión es SPAN de acceso local (no es el fabric de columna/no es el origen de vPC)
¿Qué necesita en el dispositivo de destino SPAN?
Simplemente ejecute una aplicación de captura de paquetes como tcpdump, wireshark en ella. No es necesario configurar la sesión de destino de ERSPAN ni nada parecido.
Para ERSPAN
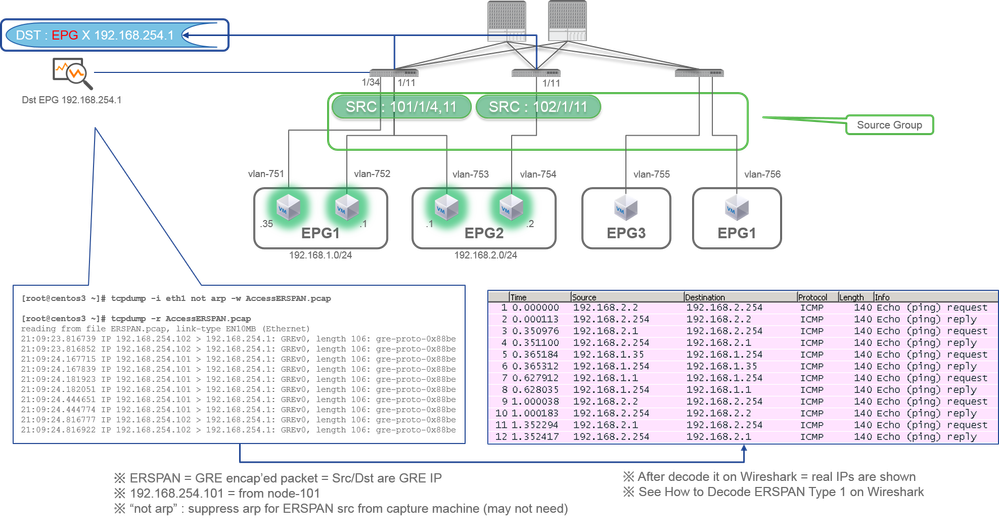
Asegúrese de ejecutar una herramienta de captura en la interfaz con la IP de destino para ERSPAN, ya que los paquetes SPAN se reenvían a la IP de destino.
El paquete recibido se encapsula con un encabezado GRE. Consulte esta sección "Cómo leer datos ERSPAN" para obtener información sobre cómo descodificar el encabezado ERSPAN GRE.
Para SPAN local
Asegúrese de ejecutar una herramienta de captura en la interfaz que se conecta a la interfaz de destino SPAN en la hoja ACI.
Los paquetes sin procesar se reciben en esta interfaz. no es necesario tratar con el encabezado ERSPAN.
Cómo leer datos ERSPAN
Versión de ERSPAN (tipo)
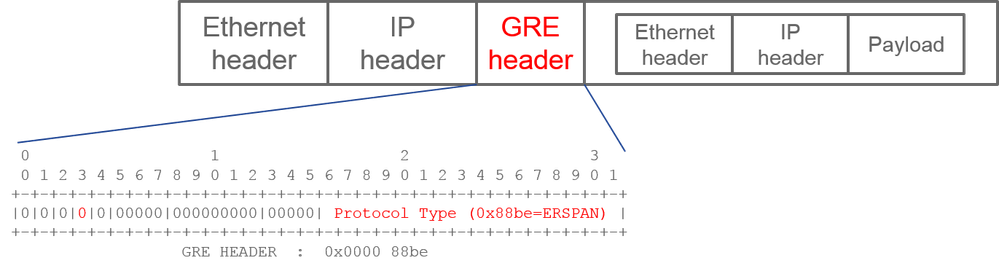
ERSPAN encapsula los paquetes copiados para reenviarlos al destino remoto. GRE se utiliza para esta encapsulación. El tipo de protocolo para ERSPAN en el encabezado GRE es 0x88be.
En el documento del Grupo de trabajo de ingeniería de Internet (IETF), la versión de ERSPAN se describe como tipo en lugar de versión.
Hay tres tipos de ERSPAN. I, II y III. El tipo ERSPAN se menciona en este borrador RFC. Además, este GRE RFC1701 puede ser útil para comprender también cada tipo de ERSPAN.
Este es el formato de paquete de cada tipo:
ERSPAN tipo I (utilizado por Broadcom Trident 2)
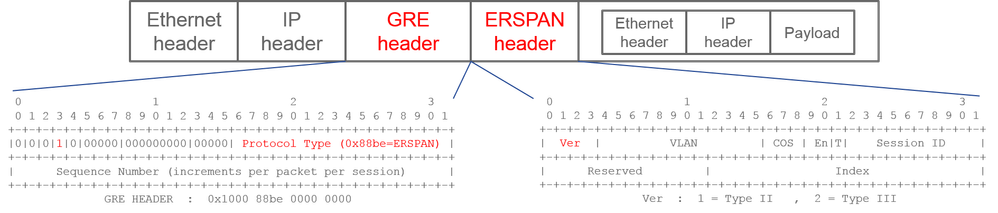
El tipo I no utiliza el campo de secuencia del encabezado GRE. Ni siquiera utiliza el encabezado ERSPAN que debe suceder al encabezado GRE si era ERSPAN tipo II y III. Broadcom Trident 2 solo es compatible con este ERSPAN tipo I.
ERSPAN tipo II o III
Si el campo de secuencia es activado por el bit S, éste debe ser ERSPAN tipo II o III. El campo de versión del encabezado ERSPAN identifica el tipo de ERSPAN. En ACI, el tipo III no es compatible a partir del 20/03/16.
Si un grupo de origen de SPAN para Access o SPAN de arrendatario tiene orígenes en los nodos de 1ª y 2ª generación, el destino de ERSPAN recibe los paquetes ERSPAN de tipo I y II de cada generación de nodos. Sin embargo, Wireshark puede decodificar sólo uno de los tipos ERSPAN a la vez. Por defecto, sólo decodifica ERSPAN tipo II. Si activa la descodificación de ERSPAN tipo I, Wireshark no descodifica ERSPAN tipo II. Consulte la sección posterior sobre cómo descodificar ERSPAN tipo I en Wireshark.
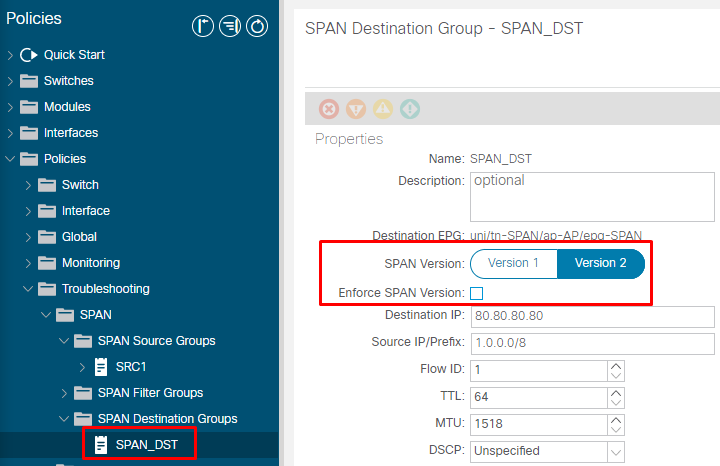
Para evitar este tipo de problema, puede configurar el tipo de ERSPAN en un grupo de destino de SPAN.
- Versión de SPAN (Versión 1 o Versión 2): Se refiere al ERSPAN de tipo I o II
- Aplicar versión de SPAN (activado o desactivado): Esto decide si la sesión SPAN debe fallar en caso de que el tipo ERSPAN configurado no sea compatible con el hardware del nodo de origen.
De forma predeterminada, SPAN Version es Version 2 y Enforce SPAN Version no está marcado. Esto significa que si el nodo de origen es de 2ª generación o posterior que soporta ERSPAN Tipo II, genera ERSPAN con Tipo II. Si el nodo de origen es de 1ª generación que no admite ERSPAN de tipo II (excepto para Fabric SPAN), vuelve al tipo I, ya que la opción Aplicar versión de SPAN no está activada. Como resultado, el destino de ERSPAN recibe un tipo mixto de ERSPAN.
En esta tabla se explica cada combinación para Access y SPAN de arrendatario.
| Versión de SPAN |
Aplicar versión de SPAN |
nodo de origen de 1ª generación |
Nodo de origen de 2ª generación |
| Versión 2 |
Desactivado |
Utiliza el tipo I |
Utiliza el tipo II |
| Versión 2 |
Activado |
Fallos |
Utiliza el tipo II |
| Versión 1 |
Desactivado |
Utiliza el tipo I |
Utiliza el tipo I |
| Versión 1 |
Activado |
Utiliza el tipo I |
Utiliza el tipo I |
Ejemplo de Datos ERSPAN
SPAN de arrendatario/SPAN de acceso (ERSPAN)
Los paquetes deben ser decodificados ya que ERSPAN tipo I los encapsula. Esto se puede hacer con Wireshark. Consulte la sección "Cómo descodificar ERSPAN tipo 1".
Detalles del paquete capturado (ERSPAN tipo I)
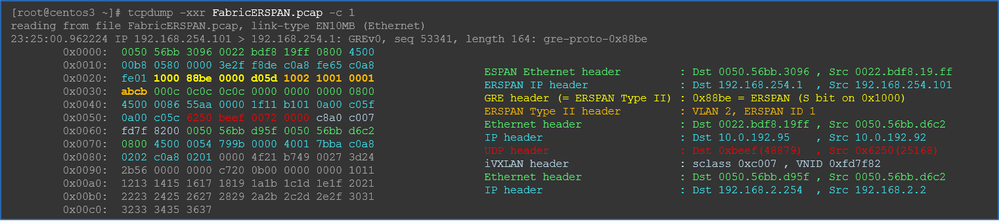
Fabric SPAN (ERSPAN)
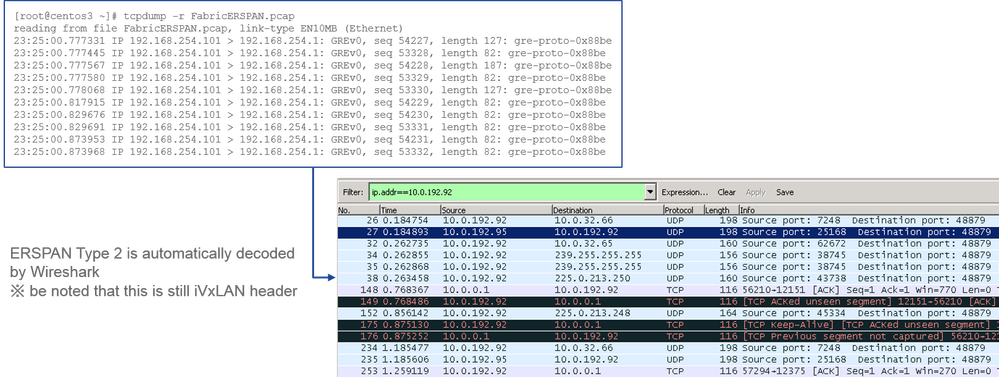
Wireshark descodifica automáticamente ERSPAN tipo II. Sin embargo, todavía está encapsulado por el encabezado iVxLAN.
De forma predeterminada, Wireshark no entiende el encabezado iVxLAN porque es el encabezado interno de ACI. Consulte Cómo descodificar el encabezado de VxLAN.
Detalles del paquete capturado (ERSPAN tipo II)
Cómo Decodificar ERSPAN Tipo I
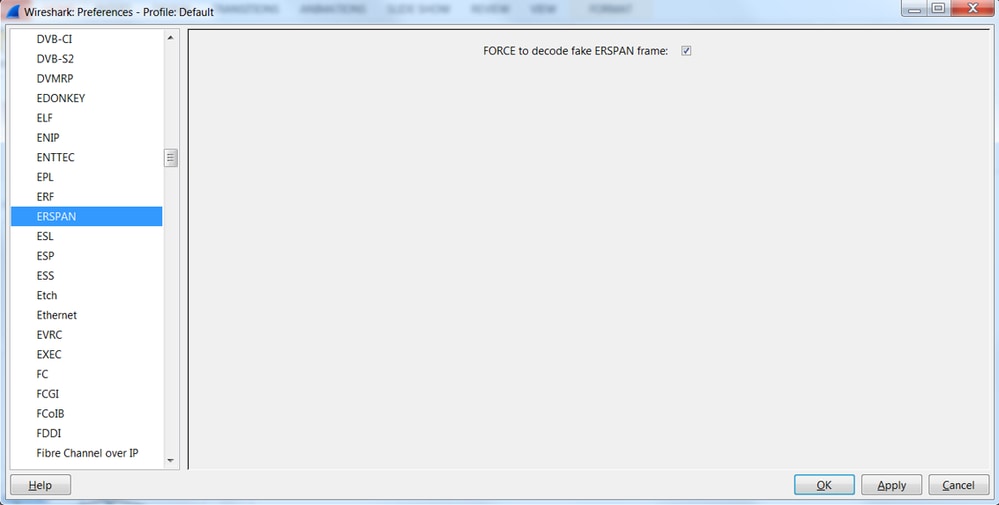
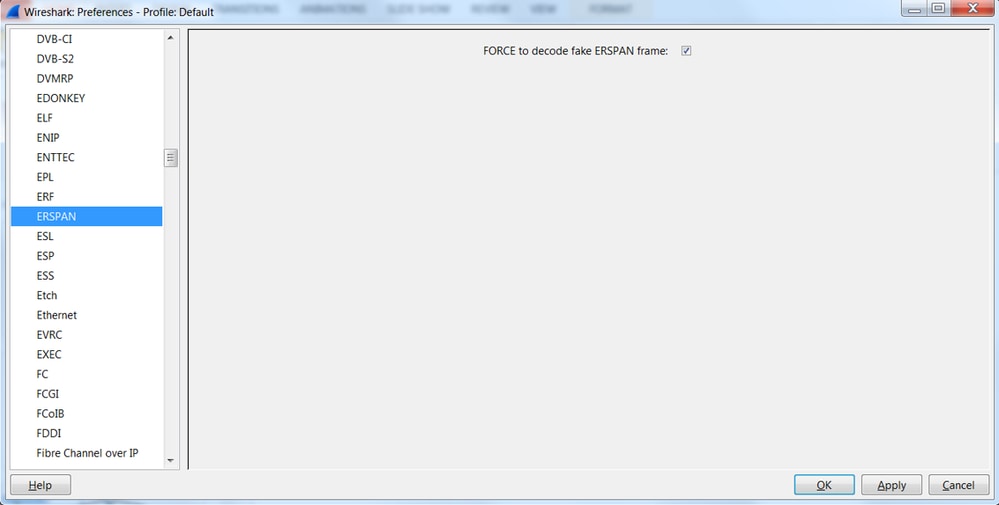
Opción 1. Navegue hasta Edit > Preference > Protocols > ERSPAN y marque FORCE para decodificar la trama ERSPAN falsa.
- Wireshark (GUI)
- Tshark (versión CLI de Wireshark):
user1@linux# tshark -f 'proto GRE' -nV -i eth0 -o erspan.fake_erspan:true
Nota: Asegúrese de desactivar esta opción cuando lea ERSPAN tipo II o III.
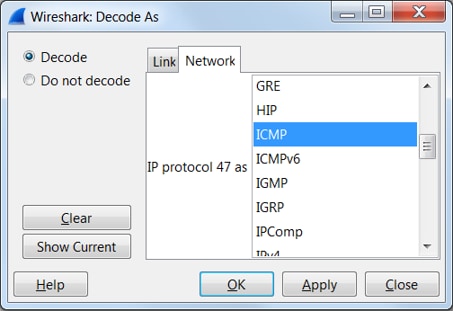
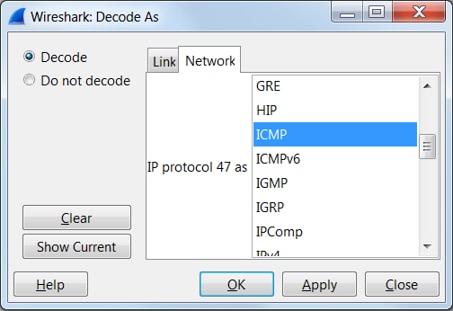
Opción 2. Acceda a Decode As > Network > ICMP (if it’s ICMP).
Cómo descodificar el encabezado iVxLAN
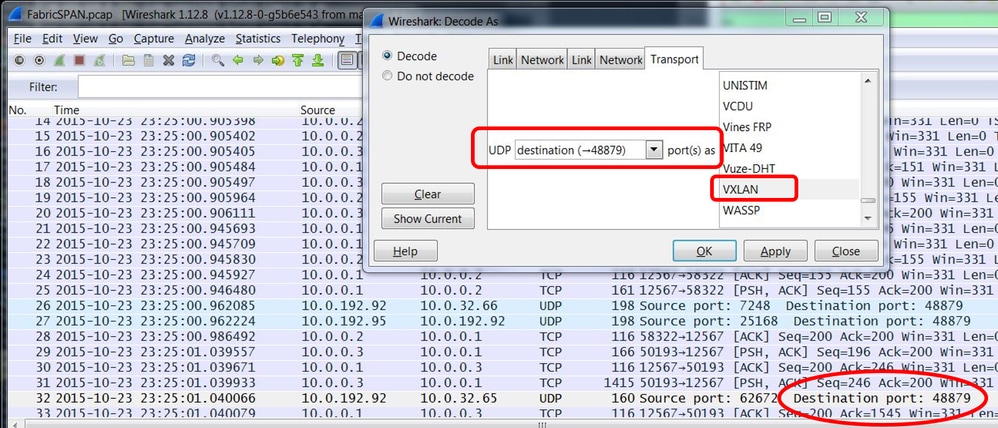
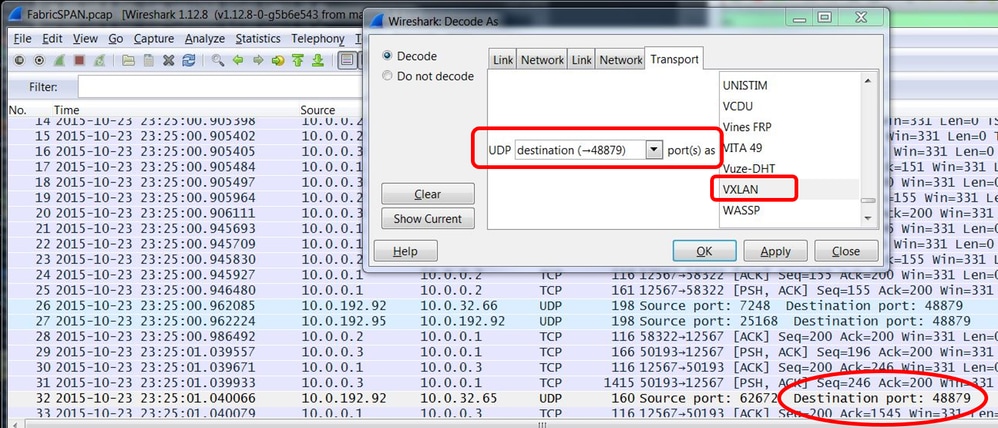
El encabezado iVxLAN utiliza el puerto de destino 48879. Por lo tanto, puede decodificar el encabezado iVxLAN y VxLAN si configura el puerto de destino UDP 48879 como VxLAN en Wireshark.
- Asegúrese de seleccionar primero los paquetes encapsulados de VxLAN.
- Vaya a Analyze > Decode As > Transport > UDP destination (48879) > VxLAN.
- Y luego aplicar.
Nota: Hay paquetes de comunicación entre los APIC en los puertos de fabric. Esos paquetes no están encapsulados por el encabezado iVxLAN.
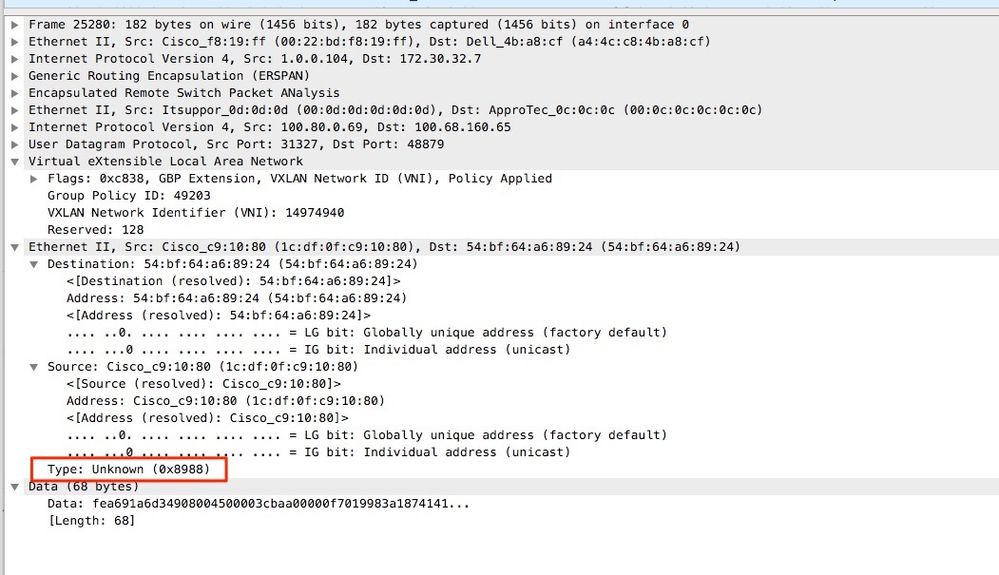
Cuando se realiza una captura erspan en una red de usuario que ejecuta el protocolo de tiempo de precisión (PTP), a veces se observa que Wireshark no interpreta los datos debido a un ethertype desconocido dentro de la encapsulación GRE (0x8988). 0x8988 es el ethertype para la etiqueta de tiempo que se inserta en los paquetes del plano de datos cuando PTP está habilitado. Decodificar el ethertype 0x8988 como "etiqueta de Cisco" para exponer los detalles del paquete.
Historial de revisiones
| Revisión | Fecha de publicación | Comentarios |
|---|---|---|
3.0 |
07-Oct-2026
|
Reformateo |
2.0 |
06-Aug-2024
|
Se ha cambiado el nombre para incluir la palabra de llamada a la acciónEliminada 'seguir'Etiqueta MDF actualizada |
1.0 |
01-Feb-2023
|
Versión inicial |

 Comentarios
Contacte a Cisco
- Abrir un caso de soporte

- (Requiere un Cisco Service Contract)