Configuración de la autenticación de dos factores SWA con ISE RADIUS
Introducción
Este documento describe cómo configurar la autenticación de segundo factor en Secure Web Appliance con Cisco ISE® como servidor RADIUS.
Prerequisites
Requirements
Cisco recomienda que tenga conocimiento sobre estos temas:
- Conocimiento básico de RADIUS
- Conocimiento básico de SWA
- Conocimiento de la configuración de las políticas de autenticación y autorización en Cisco Identity Service Engine (ISE)
Cisco recomienda que también tenga:
- Versiones compatibles de WSA e ISE
- ISE está integrado en Active Directory o LDAP
- Acceso a la administración de Secure Web Appliance (SWA) y Cisco Identity Service Engine (ISE)
- Active Directory o LDAP está configurado con un nombre de usuario 'Admin' para autenticar la cuenta 'Admin' predeterminada de SWA
Componentes Utilizados
La información que contiene este documento se basa en estas versiones de software:
- ISE 3.0.0
- SWA 14.0.2-012
La información que contiene este documento se creó a partir de los dispositivos en un ambiente de laboratorio específico. Todos los dispositivos que se utilizan en este documento se pusieron en funcionamiento con una configuración verificada (predeterminada). Si tiene una red en vivo, asegúrese de entender el posible impacto de cualquier comando.
Antecedentes
Cuando habilita la autenticación de segundo factor para usuarios administrativos en SWA, el dispositivo verifica las credenciales de usuario con el servidor RADIUS por segunda vez una vez que se verifican las credenciales configuradas en SWA.
Topología de red
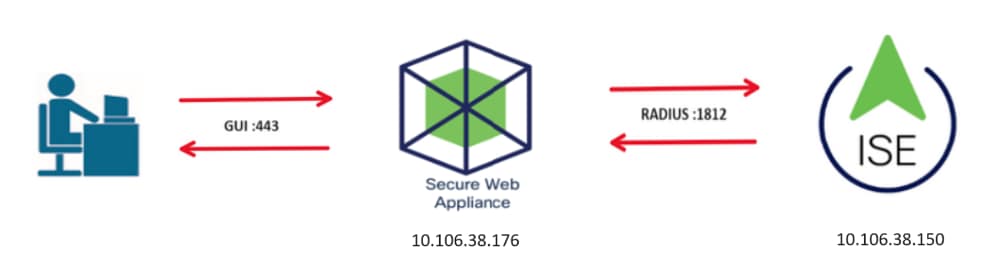 Imagen - Diagrama de topología de red
Los usuarios administrativos acceden a SWA en el puerto 443 con sus credenciales y SWA verifica las credenciales con el servidor RADIUS para la autenticación de segundo factor.
Configuration Steps
Configuración de ISE
1. Agregue un nuevo dispositivo de red y navegue hasta Administration > Network Resources > Network Devices > +Add.
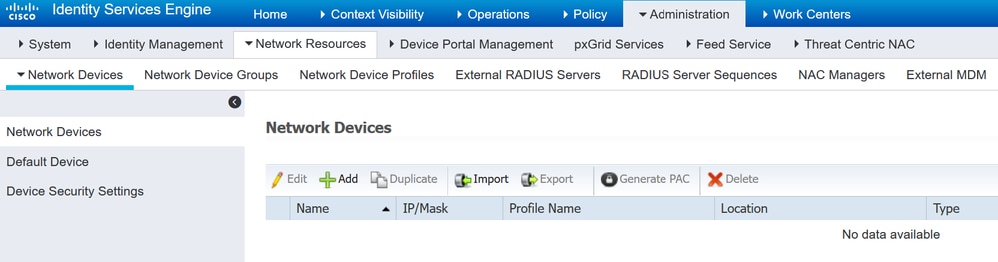 Agregar SWA como dispositivo de red en ISE
2. Configurar el dispositivo de red en ISE
2.1. Asigne un nombre al objeto de dispositivo de red.
2.2. Introduzca la dirección IP SWA.
2.3. Active la casilla de verificación RADIUS.
2.4. Defina un secreto compartido.

Nota: La misma clave se debe utilizar más adelante para configurar el SWA.
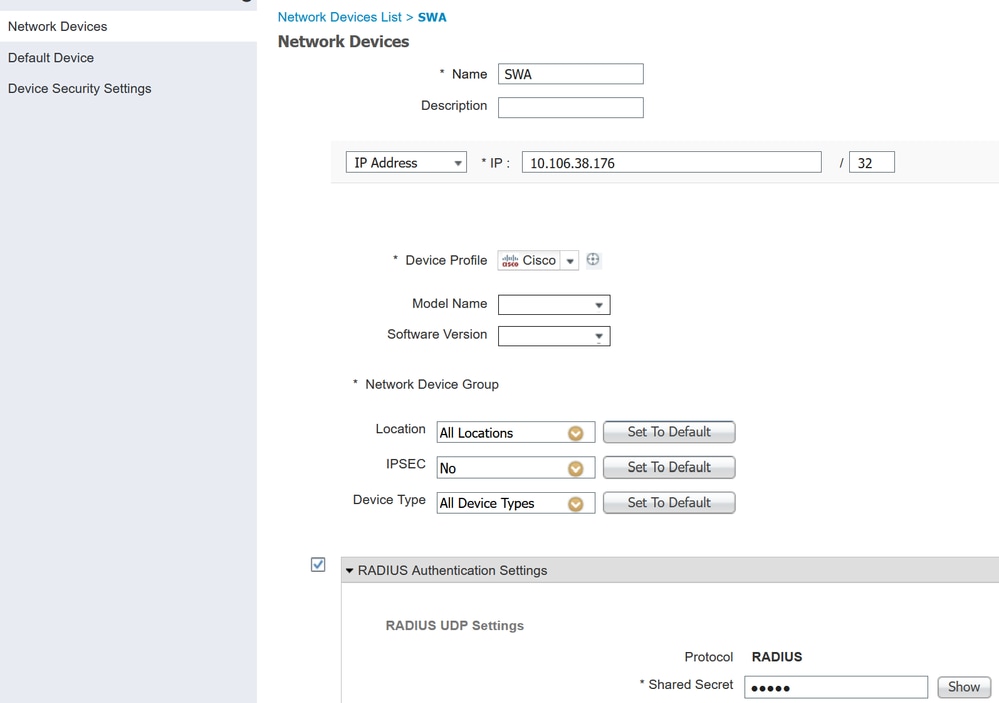 Configuración de la clave compartida del dispositivo de red SWA
2.5. Haga clic en Enviar.
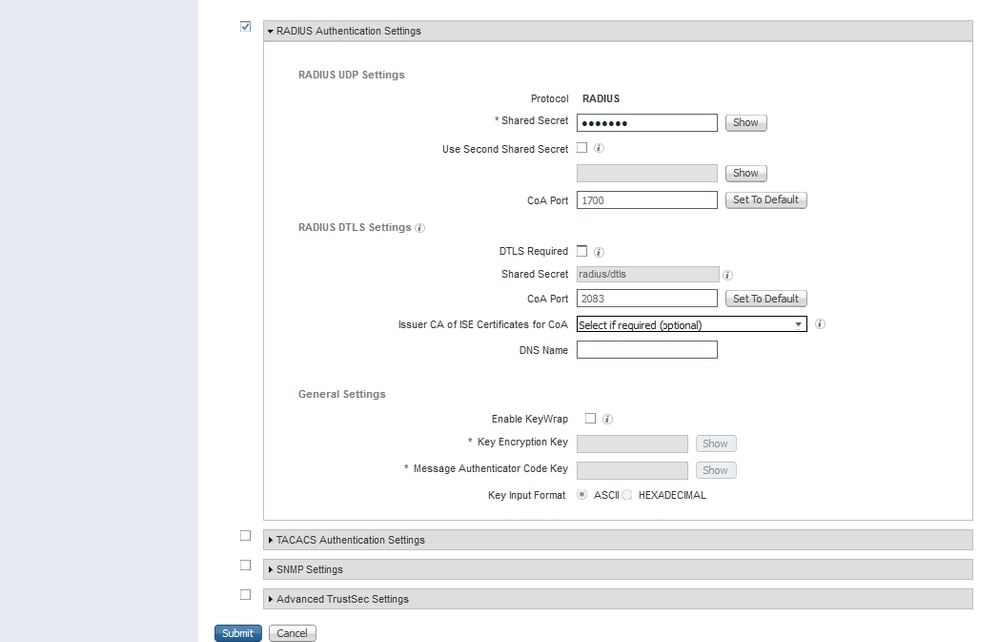 Enviar configuración de dispositivo de red
3. Debe crear Usuarios de acceso a la red que coincidan con el nombre de usuario configurado en SWA. Vaya a Administration > Identity Management > Identities > +Add.
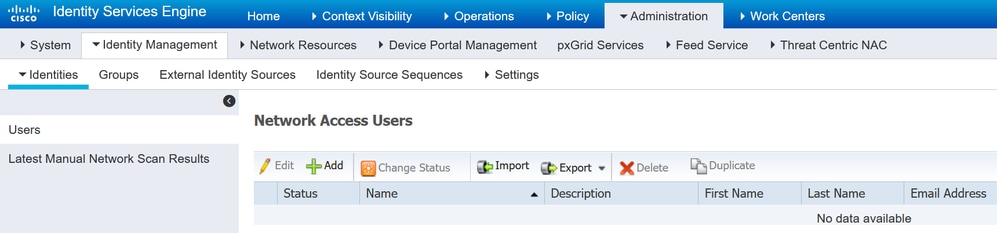 Agregar usuarios locales en ISE
3.1. Asignar un nombre.
3.2. (Opcional) Introduzca la dirección de correo electrónico del usuario.
3.3. Establecer contraseña.
3.4. Haga clic en Guardar.
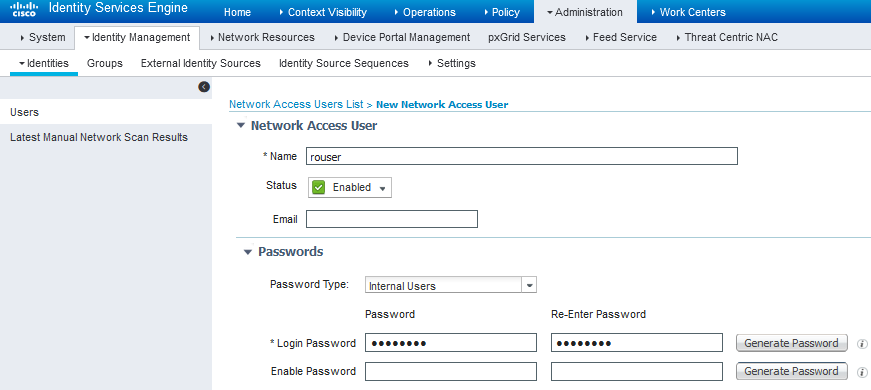 Agregar un usuario local en ISE
4. Cree un juego de políticas que coincida con la dirección IP SWA. Esto impide el acceso a otros dispositivos con estas credenciales de usuario.
4.1. Navegue hasta Política > Conjuntos de políticas y haga clic en el icono + situado en la esquina superior izquierda.
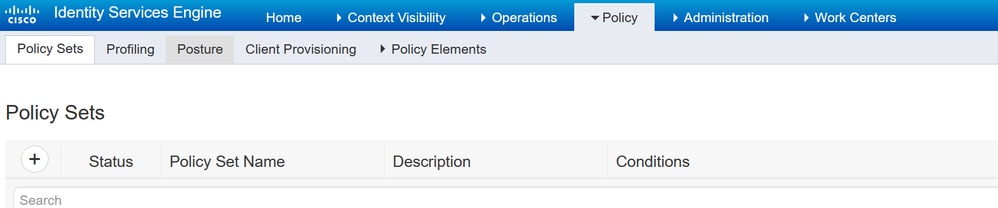 Agregar conjunto de políticas en ISE
4.2. Se coloca una nueva línea en la parte superior de los conjuntos de políticas. Ingrese un Nombre para la nueva política.
4.3. Agregue una condición para que el atributo RADIUS NAS-IP-Address coincida con la dirección IP SWA.
4.4. Haga clic en Use para mantener los cambios y salir del editor.
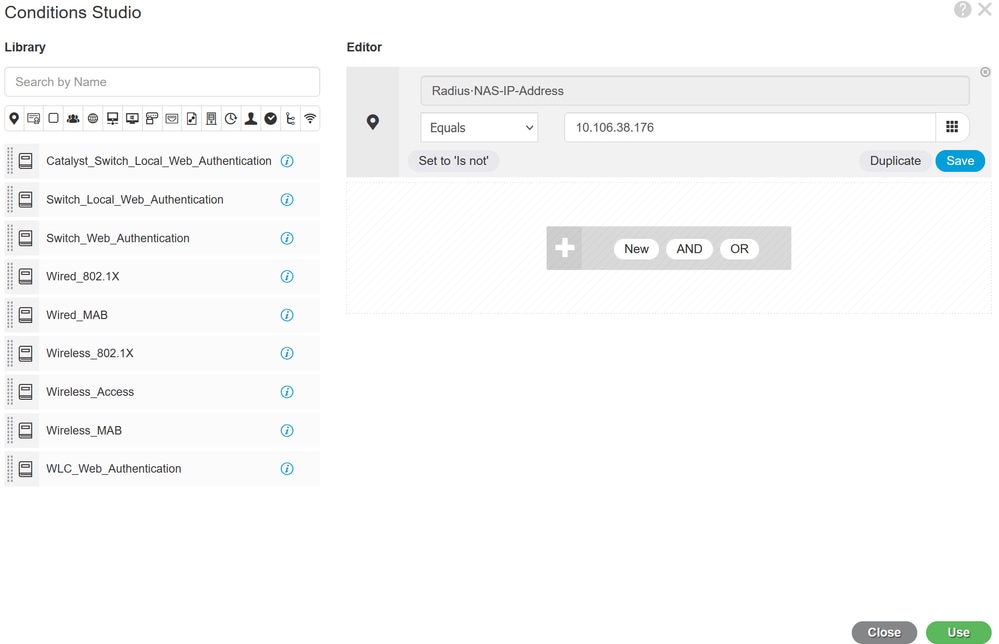 Agregar política para asignar un dispositivo de red SWA
4.5. Haga clic en Guardar.
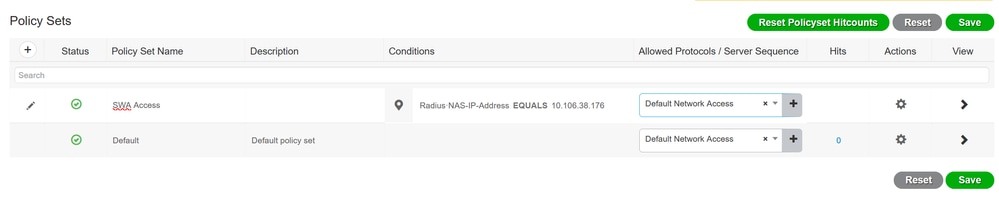 Guardar directiva
Nota: En este ejemplo se utiliza la lista Protocolos de acceso de red predeterminados. Puede crear una lista nueva y reducirla según sea necesario.
5. Para ver los nuevos juegos de políticas, haga clic en el icono > de la columna Ver.
5.1. Expanda el menú Authorization Policy y haga clic en el icono + para agregar una nueva regla que permita el acceso a todos los usuarios autenticados.
5.2. Introduzca un nombre.
5.3. Establezca las condiciones para que el acceso a la red del diccionario coincida con el atributo AuthenticationStatus es igual a AuthenticationPassed y haga clic en Use.
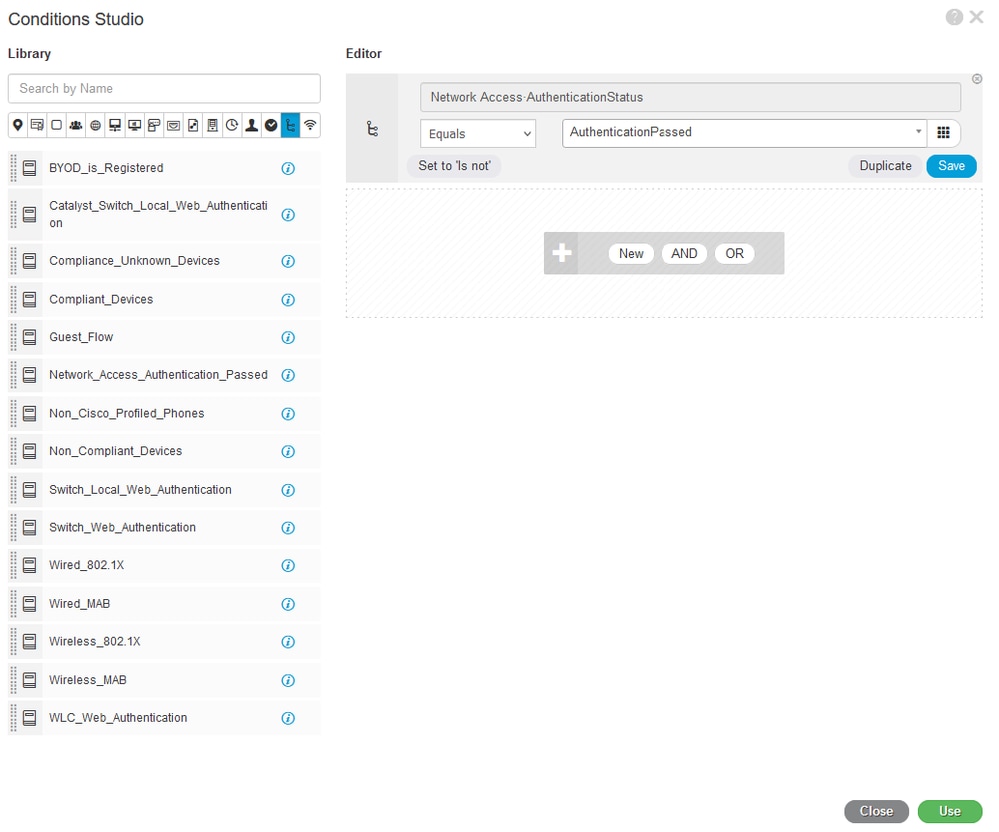 Seleccionar condición de autorización
6. Establezca el valor predeterminado de PermitAccess como Perfil de autorización y haga clic en Guardar.
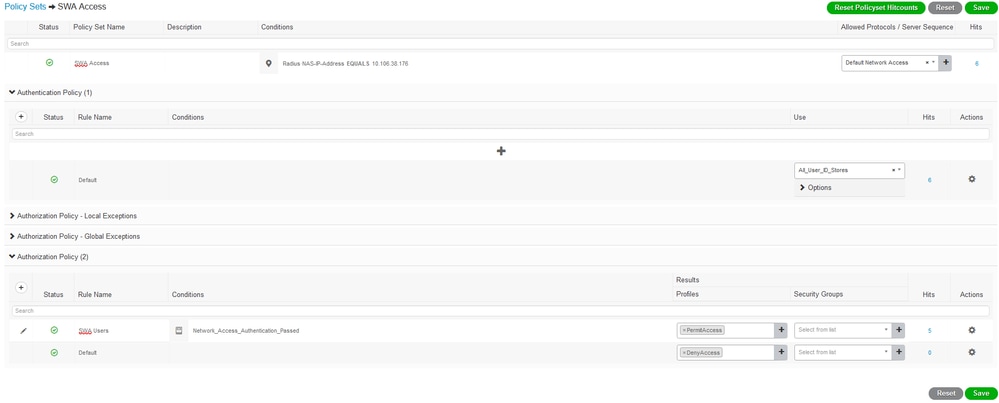 Seleccionar perfil de autorización
Configuración SWA
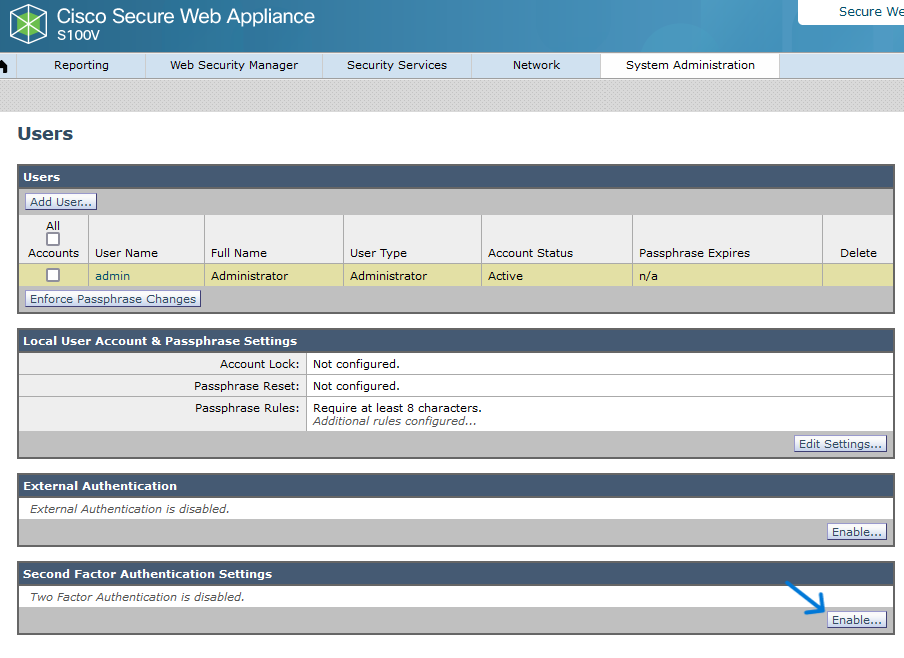
1. En la GUI de SWA, acceda a System Administration y seleccione Users.
2. Haga clic en Enable en Second Factor Authentication Settings.
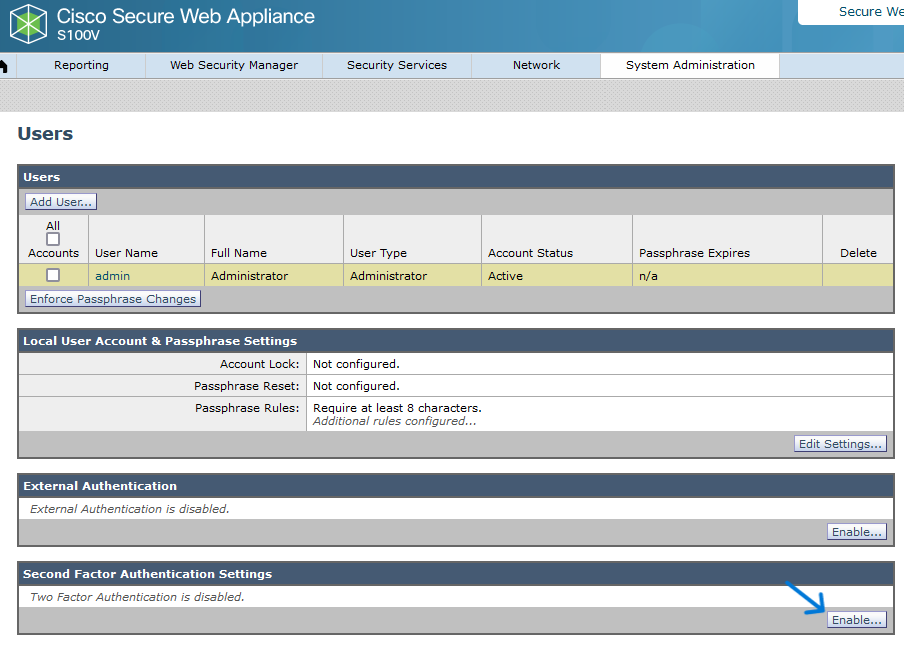 Habilitar la autenticación de segundo factor en SWA
3. Introduzca la dirección IP de ISE en el campo Nombre de host del servidor RADIUS e introduzca el secreto compartido que se configuró en el paso 2 de la configuración de ISE.
4. Seleccione los roles predefinidos que desea activar la aplicación de segundo factor.

Precaución: Si habilita la autenticación de segundo factor en SWA, la cuenta predeterminada Admin también se habilita para la aplicación de segundo factor. Debe integrar ISE con LDAP o Active Directory (AD) para autenticar las credenciales de administrador, ya que ISE no permite configurar Admin como usuario de acceso de red.
 Habilitar la autenticación de segundo factor en SWA
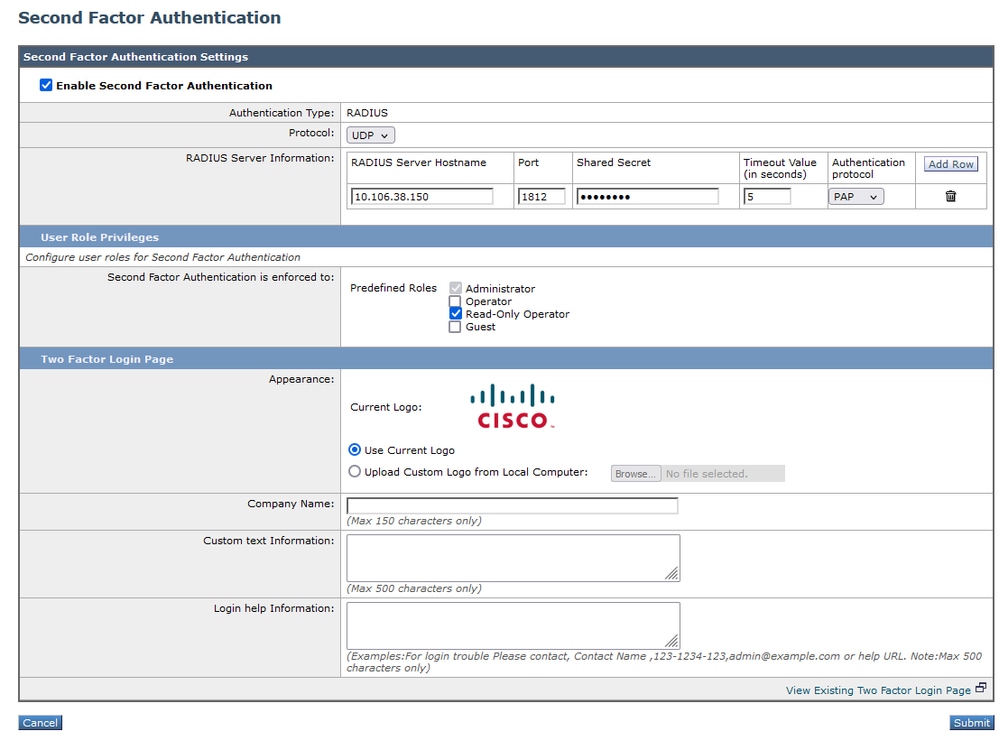 Configuración de la autenticación de segundo factor
5. Para configurar Usuarios en SWA, haga clic en Agregar usuario. Ingrese el Nombre de usuario y seleccione el Tipo de usuario requerido para el rol deseado. Ingrese la frase de paso y vuelva a escribir la frase de paso.
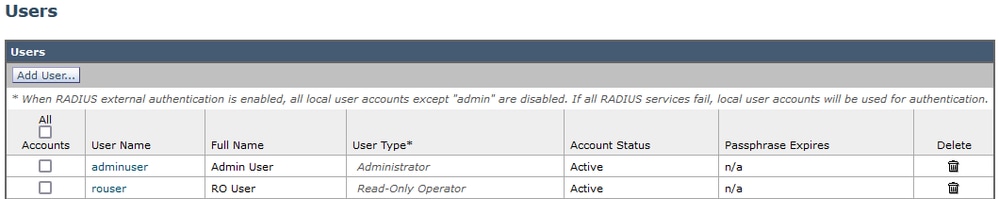 Configuración de usuario en SWA
6. Haga clic en Enviar y Registrar Cambios.
Verificación
Acceda a la GUI de SWA con las credenciales de usuario configuradas. Después de una autenticación exitosa, se le redirige a una página de autenticación secundaria. Debe introducir las credenciales de autenticación secundarias configuradas en ISE.
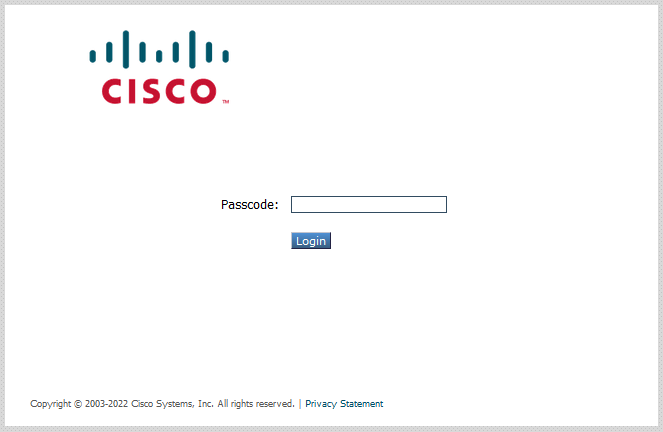 Verificar inicio de sesión de segundo factor
Contenido relacionado
- Guía del usuario de AsyncOS 14.0 para Cisco Secure Web Appliance
- Guía de administración de ISE 3.0
- Matriz de compatibilidad de ISE para Secure Web Appliance
- Integración de AD para la GUI de ISE y el inicio de sesión de CLI
Historial de revisiones
| Revisión | Fecha de publicación | Comentarios |
|---|---|---|
2.0 |
22-Oct-2026
|
Introducción actualizada, ortografía, gramática, espaciado, líneas horizontales insertadas para separar secciones para facilitar la lectura, texto alternativo, direcciones URL fijas y alertas de CCW. |
1.0 |
06-Feb-2024
|
Versión inicial |

 Comentarios
Contacte a Cisco
- Abrir un caso de soporte

- (Requiere un Cisco Service Contract)