Guía de conexiones externas de Secure Network Analytics
Introducción
Utilice esta guía para revisar las conexiones externas que se requieren para que determinadas funciones de Secure Network Analytics funcionen rápidamente. Estas conexiones externas pueden ser dominios o extremos. Los dominios son nombres utilizados para identificar recursos en Internet, generalmente sitios web o servicios; y los terminales son dispositivos o nodos reales que se comunican a través de una red. Dado que el objetivo de esta guía son los servicios web, estos se muestran como URL. En la tabla se enumeran las direcciones URL de las conexiones externas en orden alfabético.
Conexiones externas
| URL de conexión externa | Propósito |
|---|---|
| https:// |
Utilizado por Secure Network Analytics para el intercambio de datos de telemetría con los servicios Secure Cloud Analytics. |
| https: |
Cisco lo requiere para el tránsito de datos a Amazon Web Services (AWS) para la región de Asia Pacífico, Japón y China (APJC). Se utiliza al reenviar alertas a Cisco XDR y también para las métricas de servicio al cliente. |
| https:// |
Requerido por Cisco para el tránsito de datos a Amazon Web Services (AWS) para la región de Europa (UE). Se utiliza al reenviar alertas a Cisco XDR y también para las métricas de servicio al cliente. |
| https:// |
Requerido por Cisco para el tránsito de datos a Amazon Web Services (AWS) para la región de Estados Unidos (US). Se utiliza al reenviar alertas a Cisco XDR y también para las métricas de éxito/servicio al cliente. |
| https:// |
Utilizado por Secure Network Analytics para la función de descargas directas de software. |
| https: |
Necesario para el envío y la recopilación de métricas de éxito del cliente |
| https: |
Necesario para el envío y la recopilación de métricas de éxito del cliente |
| https: |
Necesario para el envío y la recopilación de métricas de éxito del cliente |
| https:// |
Requerido por la fuente de amenazas, que se utiliza para las alertas y observaciones de Secure Network Analytics, cuando el análisis está habilitado. |
| https:// |
Utilizado por Secure Network Analytics para la función de descargas directas de software. |
| https:// |
Requerido por la fuente de amenazas, que se utiliza para las alertas y observaciones de Secure Network Analytics, cuando el análisis está habilitado. |
| https:// |
Requerido por la fuente de amenazas, que se utiliza para las alertas y observaciones de Secure Network Analytics, cuando el análisis está habilitado. |
| https:// |
Requerido por la fuente de inteligencia de amenazas de Secure Network Analytics, que se utiliza para alarmas y eventos de seguridad de Secure Network Analytics. Esto requiere la licencia de la fuente de inteligencia de amenazas de Secure Network Analytics. |
| https: |
Necesario para el envío y la recopilación de métricas de éxito del cliente |
| https:// |
Permite acceder a la información de MITRE para las alertas cuando el análisis está activado. |
| https:// |
Permite acceder a la información de MITRE para las alertas cuando el análisis está activado. |
| https:// |
Permite el acceso a la información MITER para las alertas cuando el análisis está habilitado. |
| https:// |
Fuente de amenazas necesaria, que se utiliza para las alertas y observaciones de Secure Network Analytics, cuando el análisis está habilitado. |
| https:// |
Fuente de amenazas necesaria, que se utiliza para las alertas y observaciones de Secure Network Analytics, cuando el análisis está habilitado. |
| https:// |
Cisco lo requiere para el tránsito de datos a Amazon Web Services (AWS) para la región de Asia Pacífico, Japón y China (APJC). Se utiliza al reenviar alertas a Cisco XDR y también para las métricas de servicio al cliente. |
| https:// |
Requerido por Cisco para el tránsito de datos a Amazon Web Services (AWS) para la región de Europa (UE). Se utiliza al reenviar alertas a Cisco XDR y también para las métricas de servicio al cliente. |
| https:// |
Requerido por Cisco para el tránsito de datos a Amazon Web Services (AWS) para la región de Estados Unidos (US). Se utiliza al reenviar alertas a Cisco XDR y también para las métricas de servicio al cliente. |
| https:// |
Se utiliza para acceder a Cisco Smart Software Licensing. Consulte la Guía de licencias inteligentes para obtener más información. Si lo prefiere, puede obtener licencias alternativas sin conexión. Consulte las Notas de la versión para obtener más información. |
| https:// |
Utilizado por Secure Network Analytics para la función de descargas directas de software. |
| https:// |
Utilizado por Secure Network Analytics para la función de descargas directas de software. |
| https:// |
Necesario para el dominio de Cisco, que se utiliza para las pruebas de conexión de Smart Licensing, proxy de nube y firewall. |
Additional Information
Para evaluar más a fondo cómo y por qué se utilizan conexiones de terminales y dominios específicos, consulte:
- Intercambio seguro de servicios (SSE) de Cisco
- Descargas directas de software (Beta)
- Marco MITER ATT&CK®
- Fuente sobre amenazas
Intercambio seguro de servicios (SSE) de Cisco
Los terminales SSE se utilizan para el tránsito de datos a Amazon Web Services (AWS), por parte de Cisco para las métricas de servicio y al reenviar alertas a Cisco XDR. Varían en función de la región y los hosts. Los terminales se descubren dinámicamente mediante un mecanismo de detección de servicios proporcionado por el conector SSE. Al publicar detecciones en Cisco XDR, Secure Network Analytics intenta descubrir un servicio llamado "xdr-data-platform" y su terminal API "Events".
Región y hosts
Dependiendo de la región en los entornos de producción, estos son los hosts:
US
- https://
api-sse.cisco.com - https:/
/sensor.ext.obsrvbl.com
UE
- https://
api.eu.sse.itd.cisco.com - https://
sensor.eu-prod.obsrvbl.com
Asia Pacífico, Japón y China
- https://
api.apj.sse.itd.cisco.com - https://
sensor.anz-prod.obsrvbl.com
Descargas directas de software (Beta)
La función Descargas directas de software utiliza estas conexiones:
- https://
apix.cisco.com - https://
software.cisco.com - https://
id.cisco.com
Para utilizar esta nueva función para descargar el software y aplicar parches a los archivos de actualización directamente en el Administrador de actualizaciones, asegúrese de que se ha registrado con su ID de usuario de cisco.com (CCOID).
- Inicie sesión en el administrador.
- En el menú principal, seleccione Configure > Global > Central Management.
- Seleccione la pestaña Update Manager.
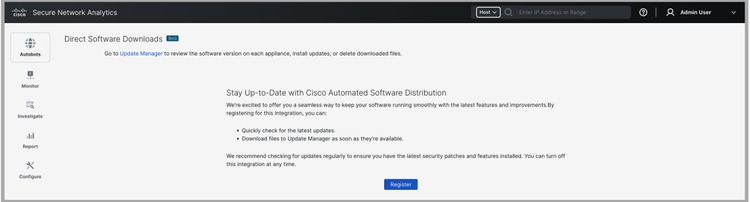
- Seleccione el enlace Descargas directas de software para abrir la página de registro.
- Seleccione el botón Register para iniciar el registro.
- Haga clic en el enlace proporcionado.
- En la página Activate Your Device (Activar el dispositivo), seleccione Next.
- Inicie sesión con su ID de usuario de cisco.com (CCOID).
- Aparece el mensaje "Device Activated" (Dispositivo activado) cuando finaliza la activación.
- Vuelva a la página Descargas directas de software de su jefe y seleccione Continuar.
- Seleccione los enlaces de los acuerdos EULA y K9 para leer y aceptar los términos. Una vez aceptados los términos, seleccione Continue (Continuar).
Para obtener más información sobre las descargas directas de software, póngase en contacto con el soporte técnico de Cisco.
Marco MITER ATT&CK®
El Marco MITER ATT&CK® es una base de conocimiento disponible públicamente de tácticas y técnicas de adversario basadas en observaciones del mundo real. Una vez habilitados los análisis en Secure Network Analytics, las tácticas y técnicas de MITER le ayudan con la inteligencia, detección y respuesta ante amenazas de ciberseguridad.
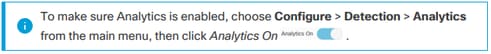
Las siguientes conexiones permiten que Secure Network Analytics acceda a la información de MITRE para las alertas:
- https://
raw.githubusercontent.com/mitre/cti/master/ics-attack/ics-attack.json - https://
raw.githubusercontent.com/mitre/cti/master/mobile-attack/mobileattack.json - https://
raw.githubusercontent.com/mitre/cti/master/enterprise-attack/enterpriseattack.json
Fuente sobre amenazas
La fuente de amenazas de Cisco Secure Network Analytics (anteriormente Stealthwatch Threat Intelligence Feed) proporciona datos de la fuente de amenazas global sobre las amenazas a su red. La fuente se actualiza con frecuencia e incluye direcciones IP, números de puerto, protocolos, nombres de host y URL que se sabe que se utilizan para actividades malintencionadas. En la fuente se incluyen los siguientes grupos de hosts: servidores de control y mando, bogons y Tors.
Para habilitar la fuente de amenazas en la Administración central, siga las instrucciones de la Ayuda.
1. Inicie sesión en el jefe principal.
2. Seleccione Configurar > Global > Administración central.
3. Seleccione el icono (Ayuda) y, a continuación, Ayuda.
4. Seleccione Configuración del dispositivo > Fuente de amenazas.
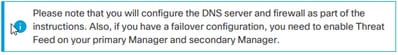
Para obtener más información sobre la fuente de amenazas, consulte la Guía de configuración del sistema.
Contacto del soporte
Para obtener asistencia técnica:
- Póngase en contacto con su partner local de Cisco
- Póngase en contacto con Cisco Support
- Abra un caso en Soporte de Cisco
- Llame al 1-800-553-2447 (EE.UU.)
- Encuentre números de asistencia a nivel mundial en Contactos de asistencia a nivel mundial de Cisco
Historial de revisiones
| Revisión | Fecha de publicación | Comentarios |
|---|---|---|
1.0 |
29-Oct-2025
|
Versión inicial |

 Comentarios
Contacte a Cisco
- Abrir un caso de soporte

- (Requiere un Cisco Service Contract)