Implementar una puerta de enlace FTDv en Azure mediante MCD
Contenido
Introducción
Este documento describe cómo configurar los requisitos previos de Microsoft Azure e implementar una puerta de enlace de Firewall Threat Defence Virtual (FTDv) a través de MCD.
Prerequisites
- Una suscripción de Azure que se adquiere y registra, y que está asociada con el id. de Microsoft Entry. Confirme esto en la lista de Registros de aplicaciones en el portal de Azure.
- Función personalizada creada para la suscripción de Azure que concede acceso a Multicloud Defense (MCD) a los recursos y acciones específicos que, de lo contrario, se bloquearían.
- Una suscripción a Azure Event Grid, de modo que MCD pueda recibir actualizaciones en tiempo real desde la suscripción de Azure.
- La suscripción de Azure se conectó al controlador de defensa de la nube múltiple desde el panel de MCD.
- Los términos de Cisco Marketplace se aceptan en Azure, si es la primera vez que la cuenta de Azure se incorpora a MCD.
- (Opcional) Una identidad gestionada asignada por el usuario configurada, si necesita acceso a Key Vault o Blob Storage.
- Una nueva red virtual de servicios. Las redes virtuales que se crearon antes de que se introdujera la compatibilidad con el gateway FTDv no se pueden utilizar para una implementación de gateway FTDv.
- Una suscripción activa al centro de gestión de firewall en la nube (cdFMC), que gestiona la política de control de acceso para el dispositivo FTDv.
- Al menos una licencia de FTDv adquirida a través de su partner o vendedor de Cisco.
Requirements
Cisco recomienda que tenga conocimiento sobre estos temas:
- Exploración del portal de Microsoft Azure
- Registro de aplicaciones Microsoft Entry ID (Azure AD) y control de acceso basado en roles (RBAC)
- Cisco Multicloud Defense (MCD)
- Cisco Secure Firewall Threat Defence Virtual (FTDv)
Componentes Utilizados
Este documento no tiene restricciones específicas en cuanto a versiones de software y de hardware.
La información que contiene este documento se creó a partir de los dispositivos en un ambiente de laboratorio específico. Todos los dispositivos que se utilizan en este documento se pusieron en funcionamiento con una configuración verificada (predeterminada). Si tiene una red en vivo, asegúrese de entender el posible impacto de cualquier comando.
Configurar
Utilice estos procedimientos para preparar Microsoft Azure, conectar su cuenta de Azure a MCD e implementar una puerta de enlace FTDv.
Registrar una aplicación
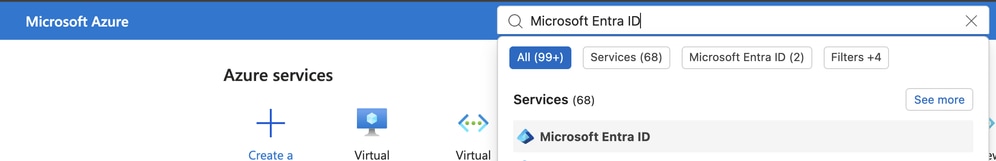
- Navegue hasta Microsoft Entra ID con la barra de búsqueda del portal de Azure.
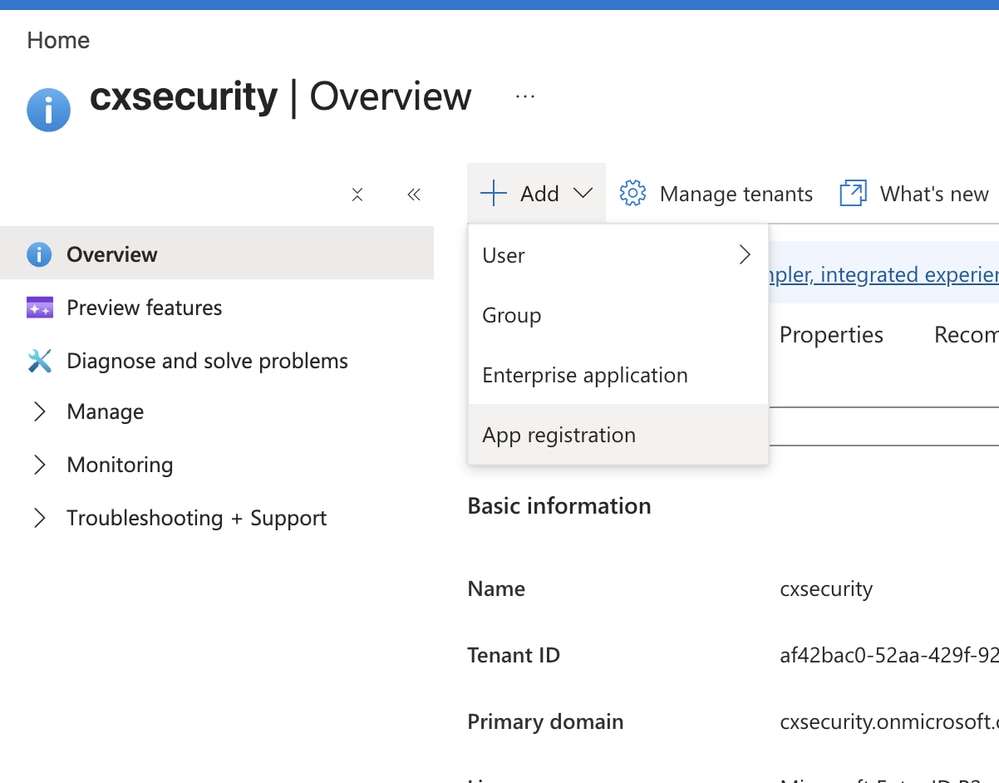
- Haga clic en Agregar y seleccione Registro de aplicaciones.
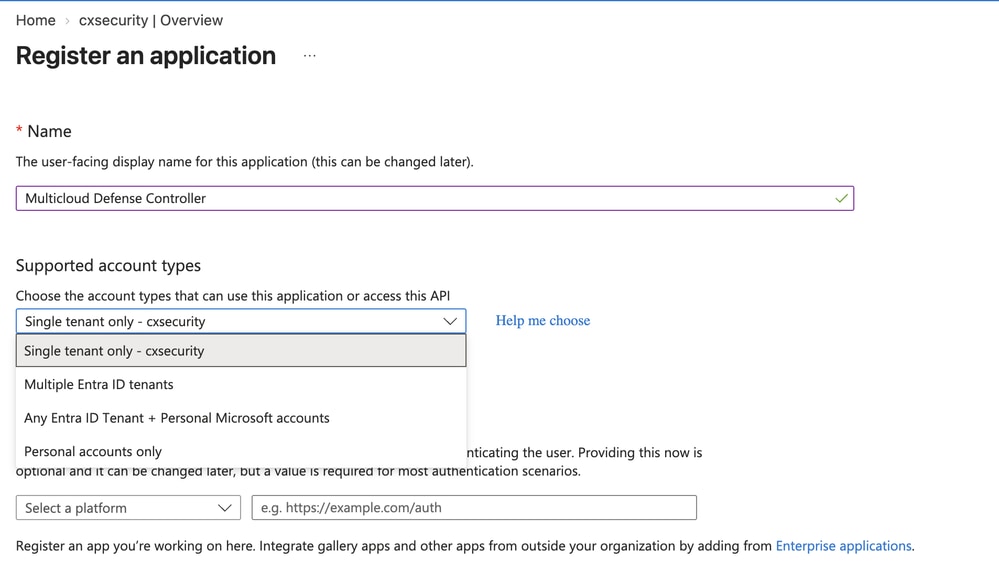
- En el formulario Registrar una solicitud, introduzca estos valores:
- Nombre: Un nombre fácilmente identificable para la aplicación.
- Tipos de cuenta admitidos: Seleccione la opción que mejor se adapte a su entorno. Este documento sólo utiliza arrendatario único.
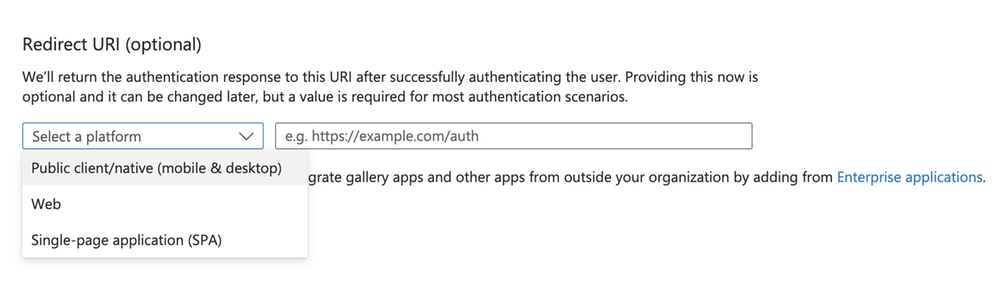
- Para Redirigir URI (opcional), elija la opción adecuada para su entorno. Este documento no configura un URI de redireccionamiento.
- Haga clic en Register.
- Después de registrar la aplicación, aparece la página de descripción general. Copie y guarde la ID de aplicación (cliente) y la ID de directorio (arrendatario) en un bloc de notas.
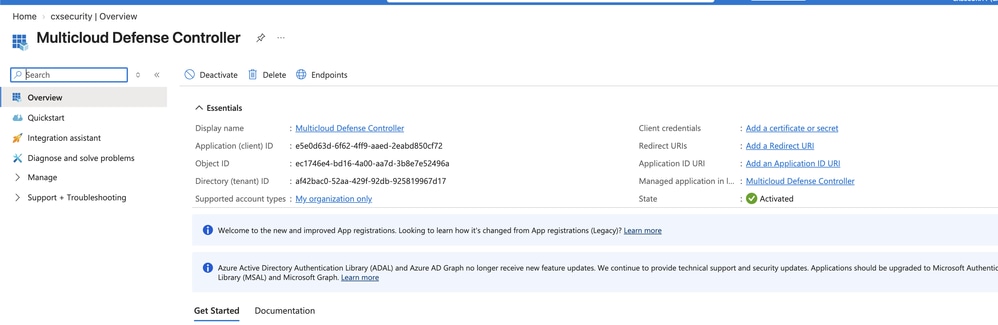
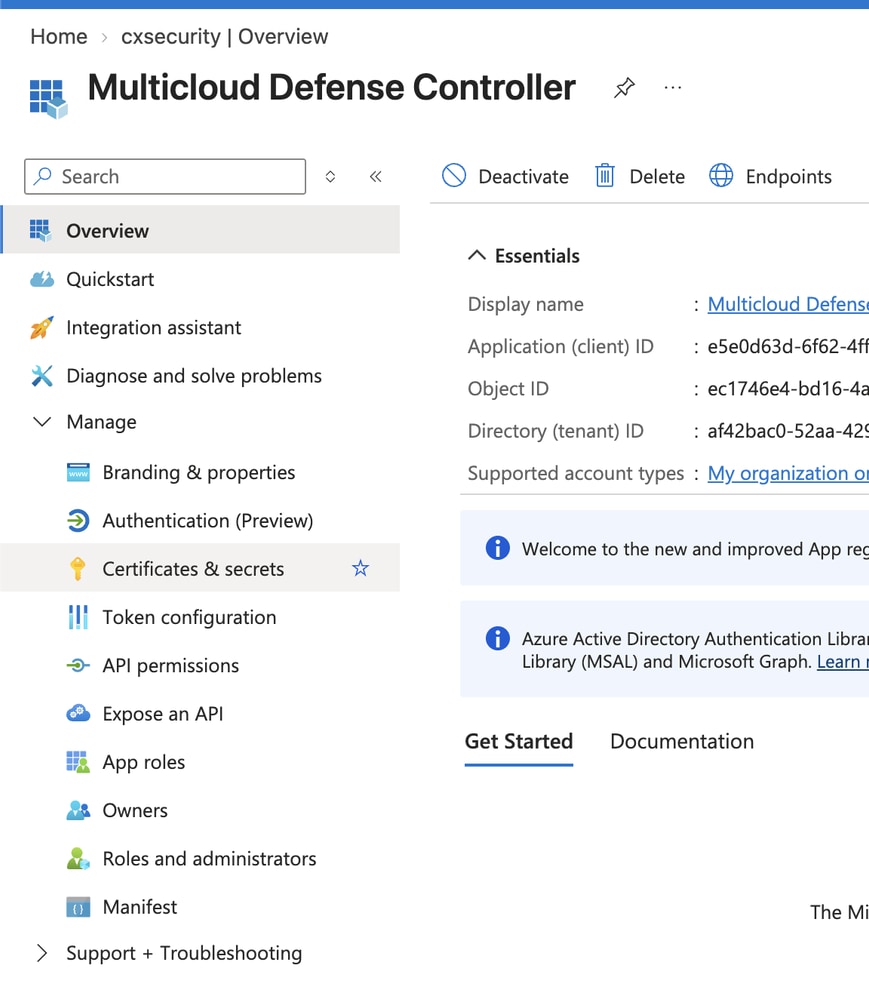
- Desde la izquierda de la página de la aplicación, navegue hasta Administrar > Certificados y secretos.
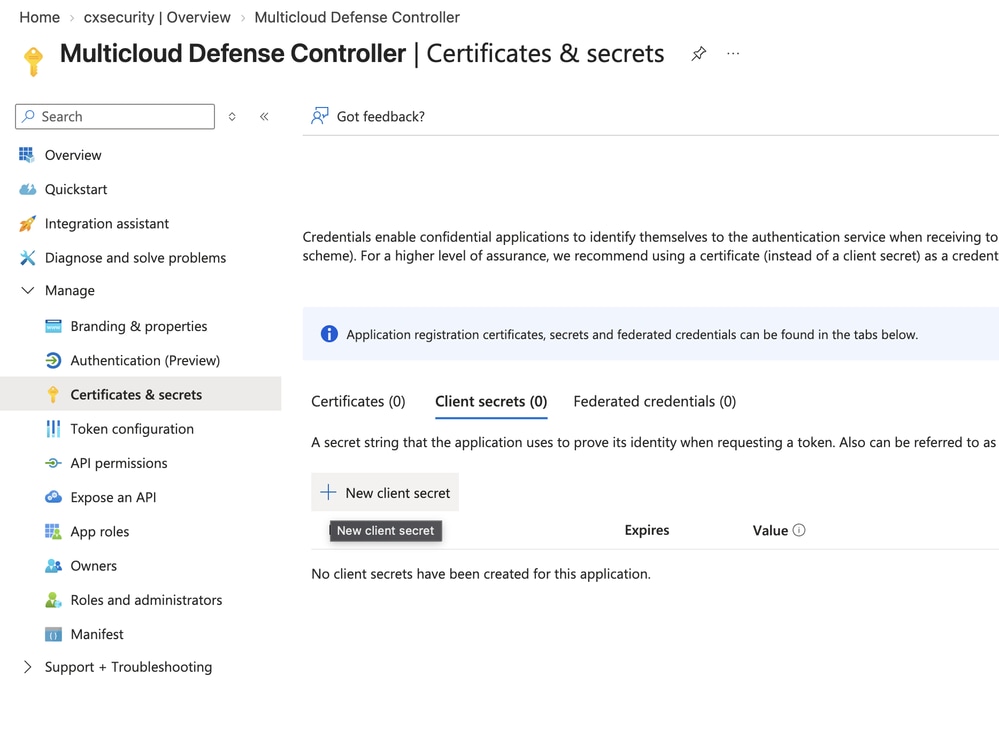
- Haga clic en New client secret.
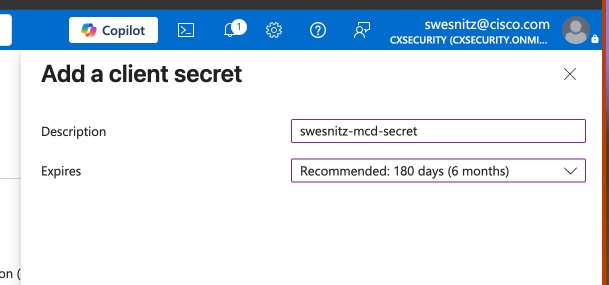
- En la página Add a client secret, introduzca estos valores y, a continuación, haga clic en Add:
- Descripción: Una descripción apropiada para el secreto de cliente.
- Caduca: En el menú desplegable, seleccione la opción que mejor se adapte a su entorno.

Nota: Debe crear un nuevo secreto cuando caduque el secreto actual.
- Copie y guarde el Valor y el ID secreto en un bloc de notas.

Advertencia: Sólo puede ver el valor secreto en el momento de la creación.
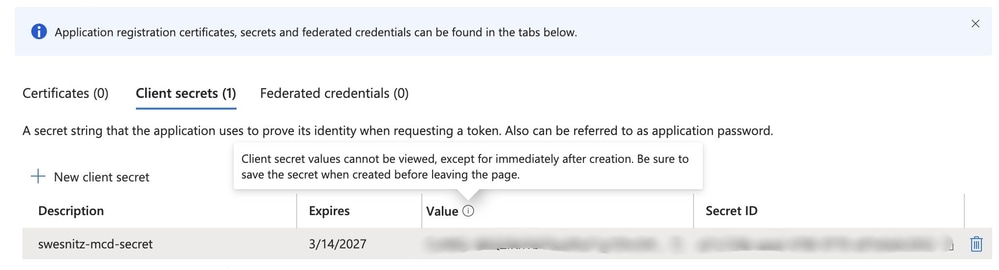

Consejo: El secreto de cliente aparece en la columna Valor.
Crear un rol personalizado
- Navegue hasta Suscripciones con la barra de búsqueda del portal de Azure.
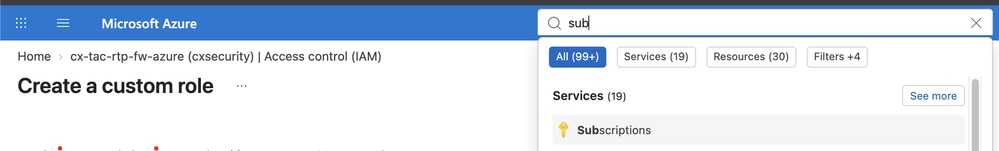
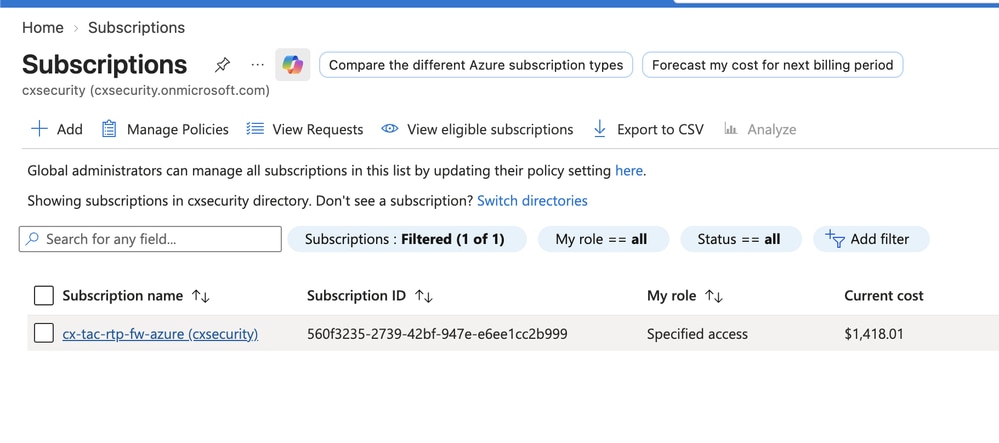
- Haga clic en su suscripción.
- Haga clic en Control de acceso (IAM).
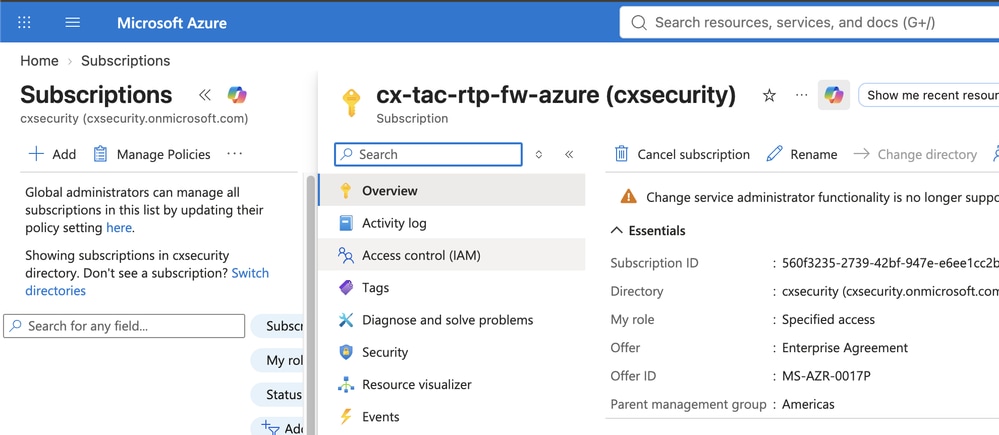
- Haga clic en Agregar y, a continuación, seleccione Agregar rol personalizado en el menú desplegable.
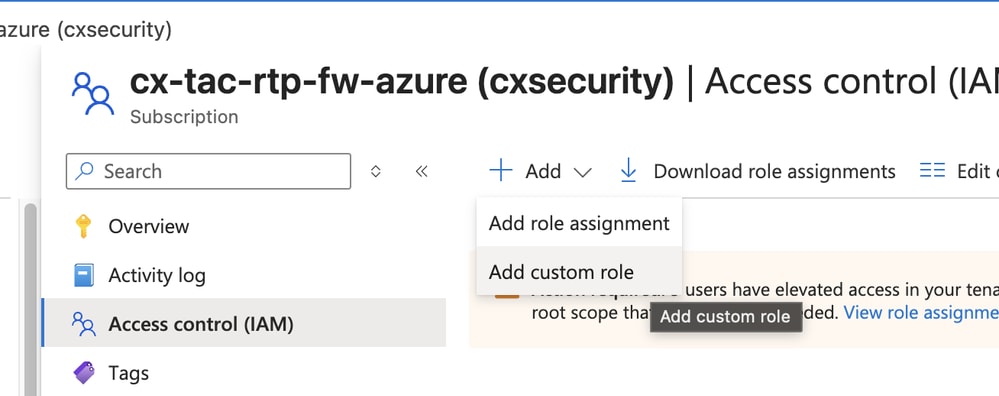
- Introduzca estos valores:
- Nombre de rol personalizado: Nombre fácilmente identificable para el rol personalizado.
- Descripción: Una descripción de la función.
- Permisos de línea base: Haga clic en el botón de opción Iniciar desde cero, si aún no está seleccionado.
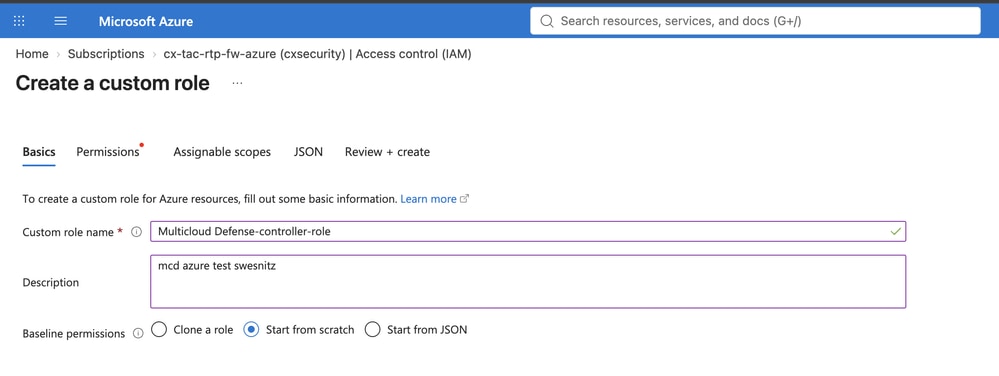
Nota: El JSON que proporcione, no la ficha Permisos, asigna permisos a la función personalizada.
- Haga clic en JSON.
- Haga clic en Editar.
- Pegue este bloque de código dentro de los corchetes para acciones:
"Microsoft.ApiManagement/service/*",
"Microsoft.Compute/disks/*",
"Microsoft.Compute/images/read",
"Microsoft.Compute/sshPublicKeys/read",
"Microsoft.Compute/virtualMachines/*",
"Microsoft.ManagedIdentity/userAssignedIdentities/read",
"Microsoft.ManagedIdentity/userAssignedIdentities/assign/action",
"Microsoft.Network/loadBalancers/*",
"Microsoft.Network/natGateways/*",
"Microsoft.Network/networkinterfaces/*",
"Microsoft.Network/networkSecurityGroups/*",
"Microsoft.Network/publicIPAddresses/*",
"Microsoft.Network/routeTables/*",
"Microsoft.Network/virtualNetworks/*",
"Microsoft.Network/virtualNetworks/subnets/*",
"Microsoft.Resources/subscriptions/resourcegroups/*",
"Microsoft.Storage/storageAccounts/blobServices/*",
"Microsoft.Storage/storageAccounts/listkeys/action",
"Microsoft.Network/networkWatchers/*",
"Microsoft.Network/applicationSecurityGroups/*",
"Microsoft.Compute/diskEncryptionSets/read",
"Microsoft.Insights/Metrics/Read",
"Microsoft.Network/locations/serviceTagDetails/read",
"Microsoft.Network/locations/serviceTags/read",
"Microsoft.CognitiveServices/*/read",
"Microsoft.CognitiveServices/accounts/listkeys/action",
"Microsoft.Network/virtualHubs/*",
"Microsoft.Network/virtualHubs/hubRouteTables/*",
"Microsoft.MarketplaceOrdering/offertypes/publishers/offers/plans/agreements/*",
"Microsoft.Authorization/roleAssignments/read",
"Microsoft.Authorization/roleDefinitions/read"
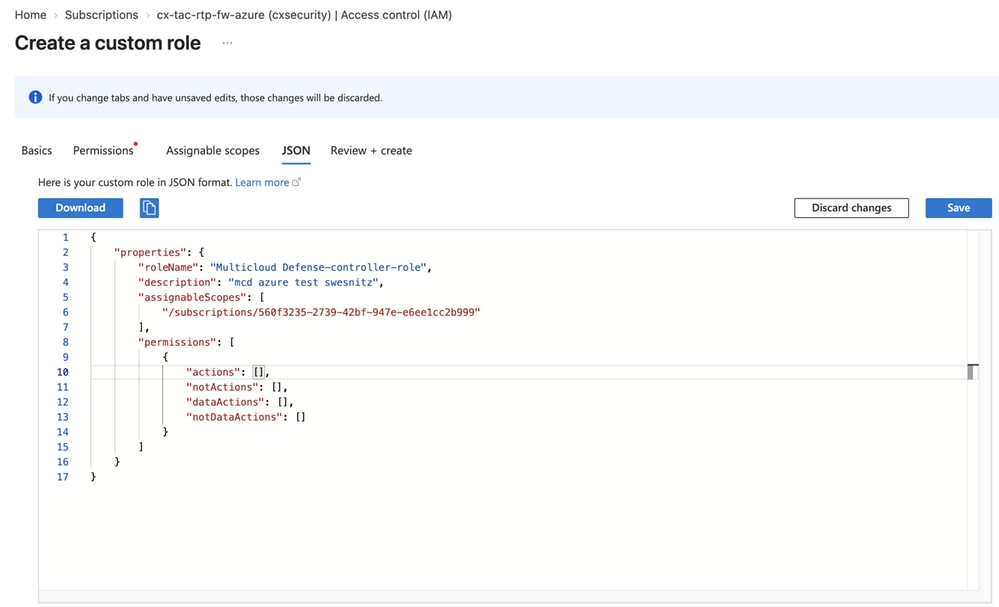
Nota: Compruebe el espaciado y las tabulaciones correctos para el bloque de código JSON.
Este es un ejemplo de la definición de rol completada:
{
    "id": "/subscriptions/redacted/providers/Microsoft.Authorization/roleDefinitions/redacted",
    "properties": {
        "roleName": "Multicloud Defense-controller-role",
        "description": "mcd azure test swesnitz",
        "assignableScopes": [
            "/subscriptions/redacted"
        ],
        "permissions": [
            {
                "actions": [
                    "Microsoft.ApiManagement/service/*",
                    "Microsoft.Compute/disks/*",
                    "Microsoft.Compute/images/read",
                    "Microsoft.Compute/sshPublicKeys/read",
                    "Microsoft.Compute/virtualMachines/*",
                    "Microsoft.ManagedIdentity/userAssignedIdentities/read",
                    "Microsoft.ManagedIdentity/userAssignedIdentities/assign/action",
                    "Microsoft.Network/loadBalancers/*",
                    "Microsoft.Network/natGateways/*",
                    "Microsoft.Network/networkinterfaces/*",
                    "Microsoft.Network/networkSecurityGroups/*",
                    "Microsoft.Network/publicIPAddresses/*",
                    "Microsoft.Network/routeTables/*",
                    "Microsoft.Network/virtualNetworks/*",
                    "Microsoft.Network/virtualNetworks/subnets/*",
                    "Microsoft.Resources/subscriptions/resourcegroups/*",
                    "Microsoft.Storage/storageAccounts/blobServices/*",
                    "Microsoft.Storage/storageAccounts/listkeys/action",
                    "Microsoft.Network/networkWatchers/*",
                    "Microsoft.Network/applicationSecurityGroups/*",
                    "Microsoft.Compute/diskEncryptionSets/read",
                    "Microsoft.Insights/Metrics/Read",
                    "Microsoft.Network/locations/serviceTagDetails/read",
                    "Microsoft.Network/locations/serviceTags/read",
                    "Microsoft.CognitiveServices/*/read",
                    ...
Asignar el rol personalizado
- En la página Control de acceso de suscripción (IAM), haga clic en Agregar asignación de rol.
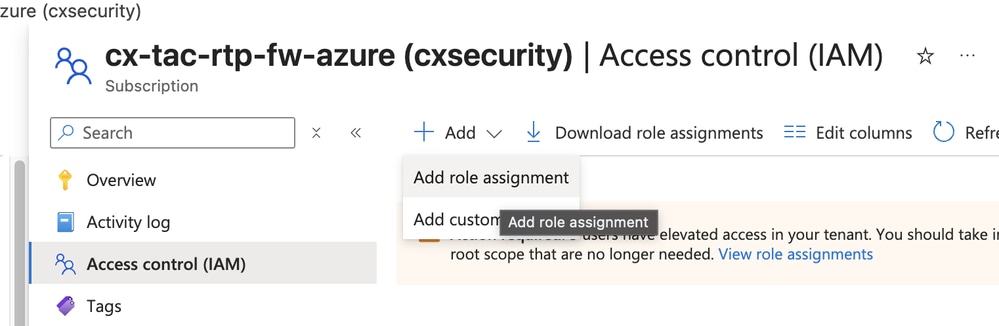
- Busque el rol que ha creado en la sección Crear un rol personalizado.
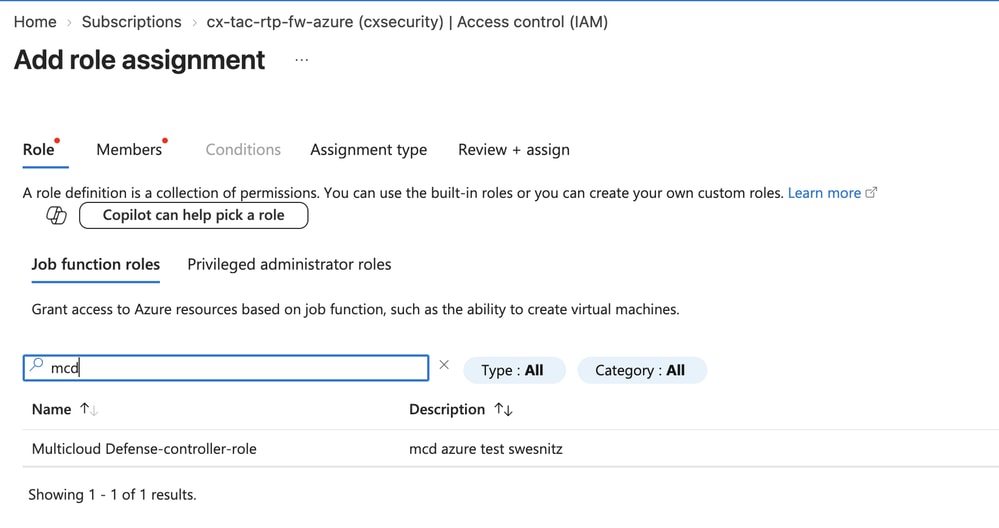
- Haga clic en Next y deje Assign access (Asignar acceso) para establecer en User, group o service principal.
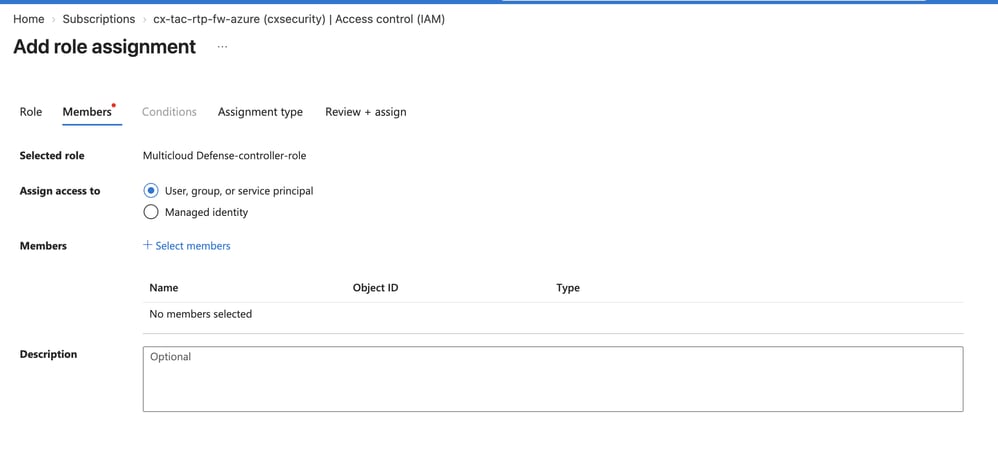
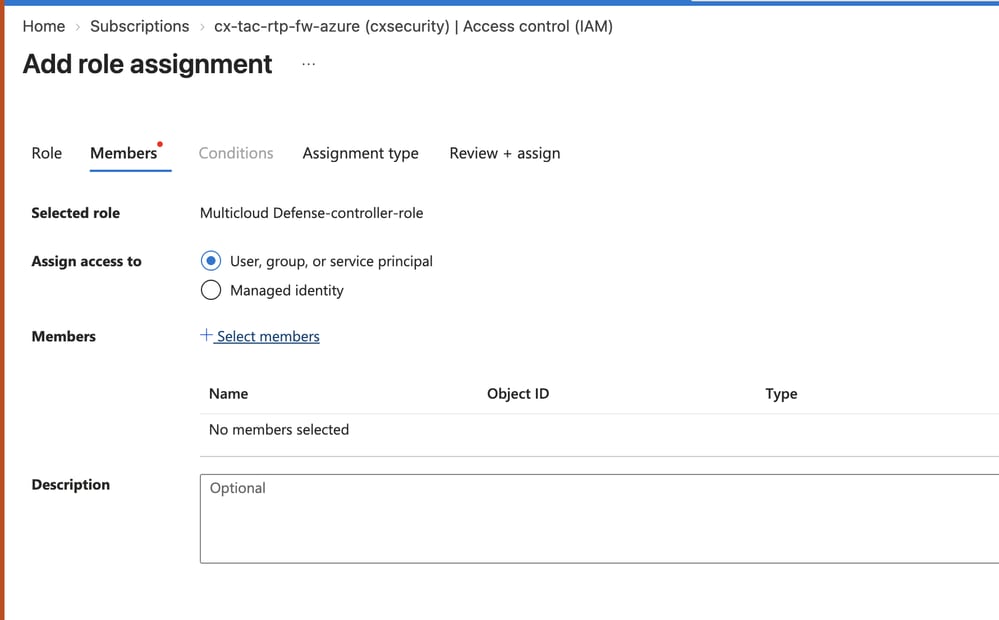
- Haga clic en Seleccionar miembros.
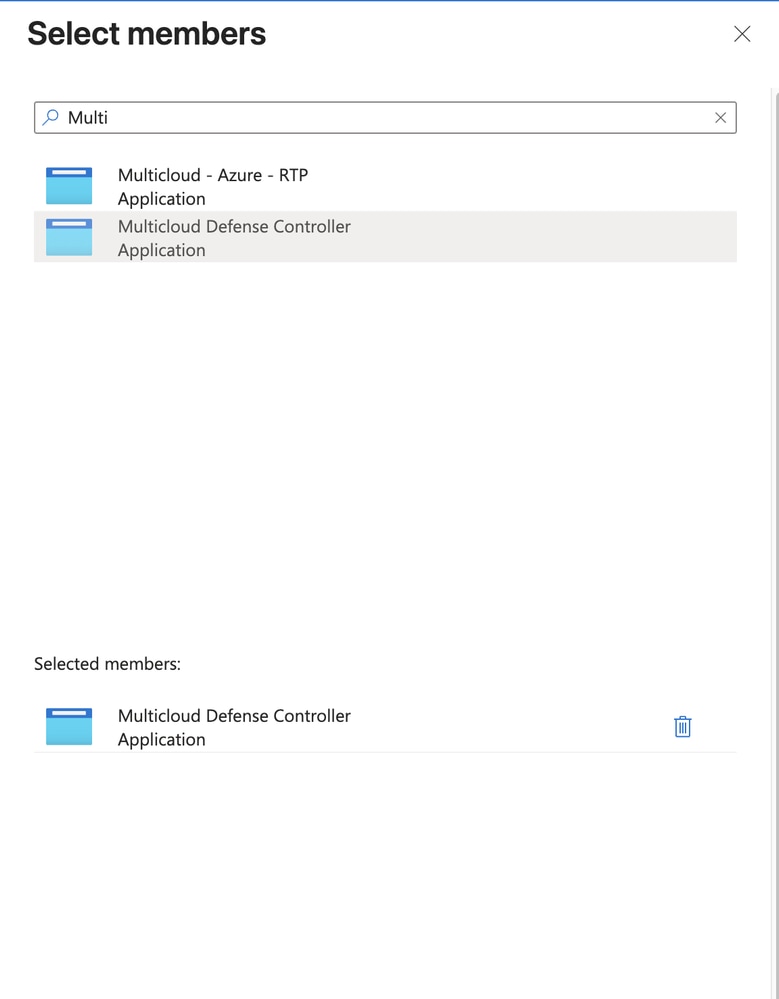
- Agregue el rol que creó en la sección Crear un rol personalizado.
- Haga clic en Next y, a continuación, copie la ID de suscripción.
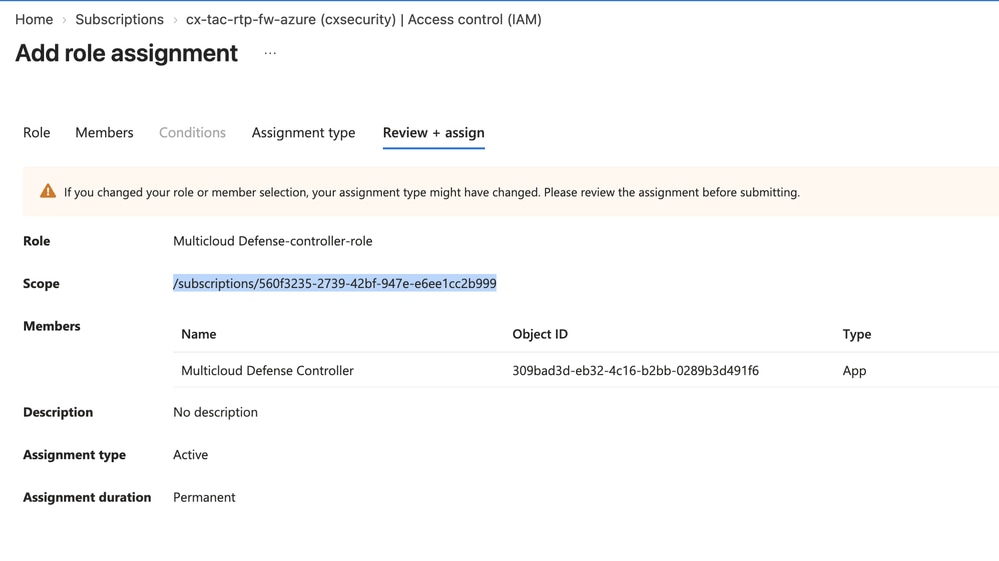
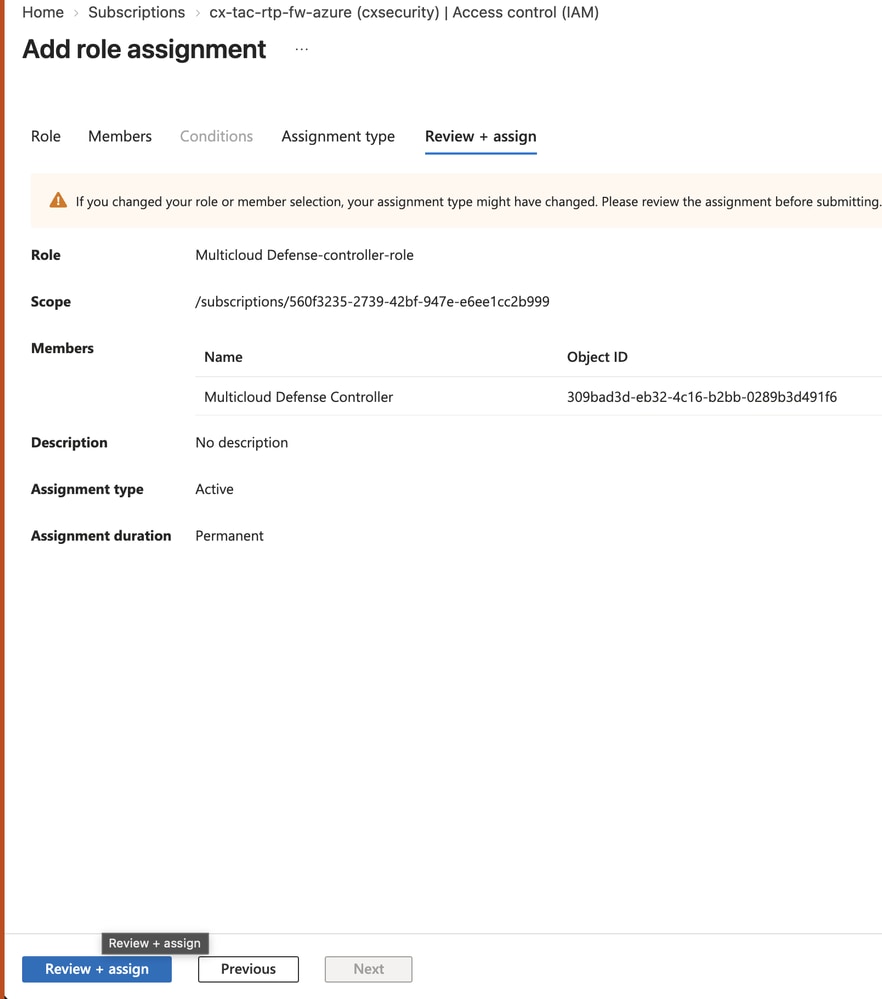
- Haga clic en Revisar + asignar.
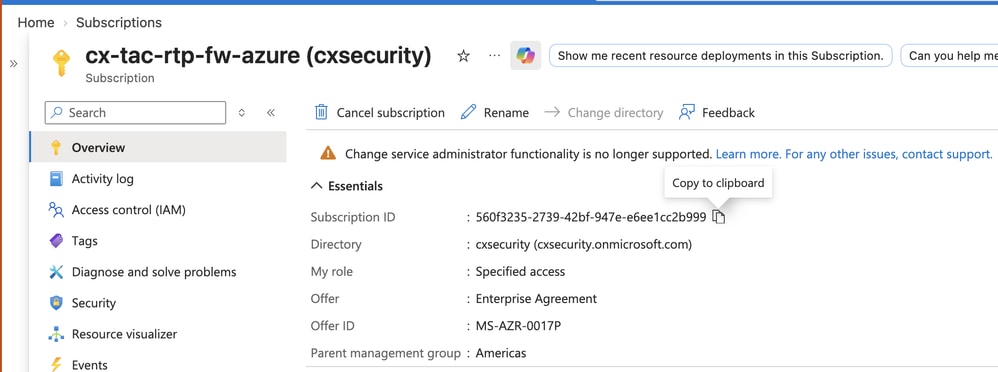
- Aparecerá la página de descripción general de la suscripción. En el menú de la izquierda, vaya a Overview y copie la ID de suscripción.
Esto completa los requisitos previos de Azure para agregar la cuenta de Azure a MCD. Estos procedimientos describen la integración y la implementación a través de MCD.
Conectar la cuenta de Azure a MCD
- Vaya a SCC > Defensa de la nube múltiple.
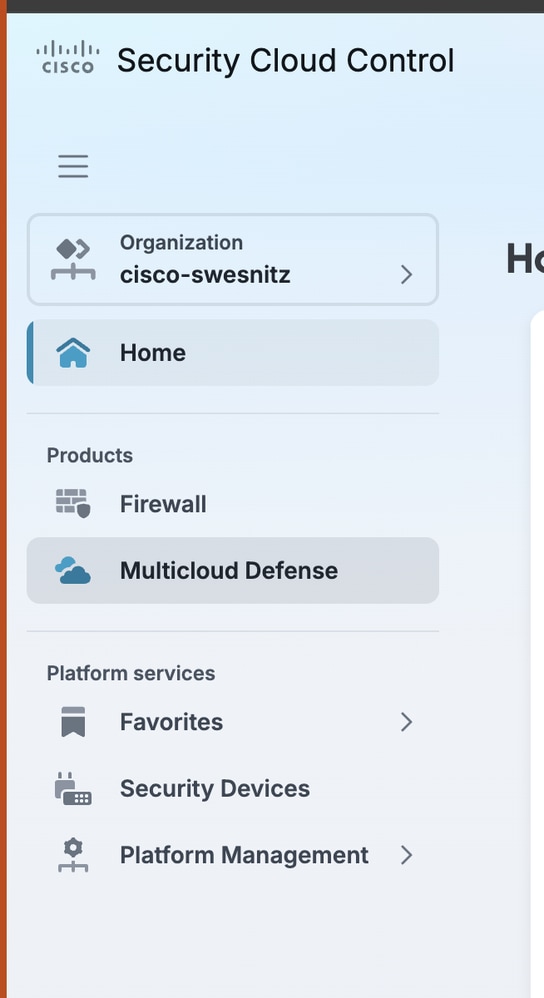
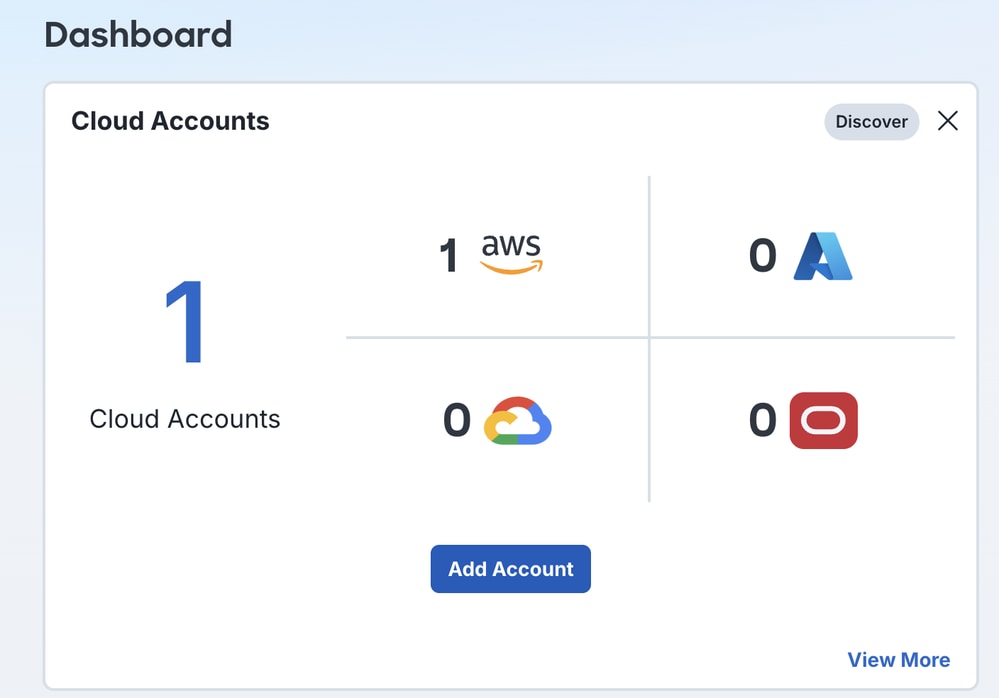
- En el panel principal, haga clic en Agregar cuenta en el panel Cuentas en la nube.
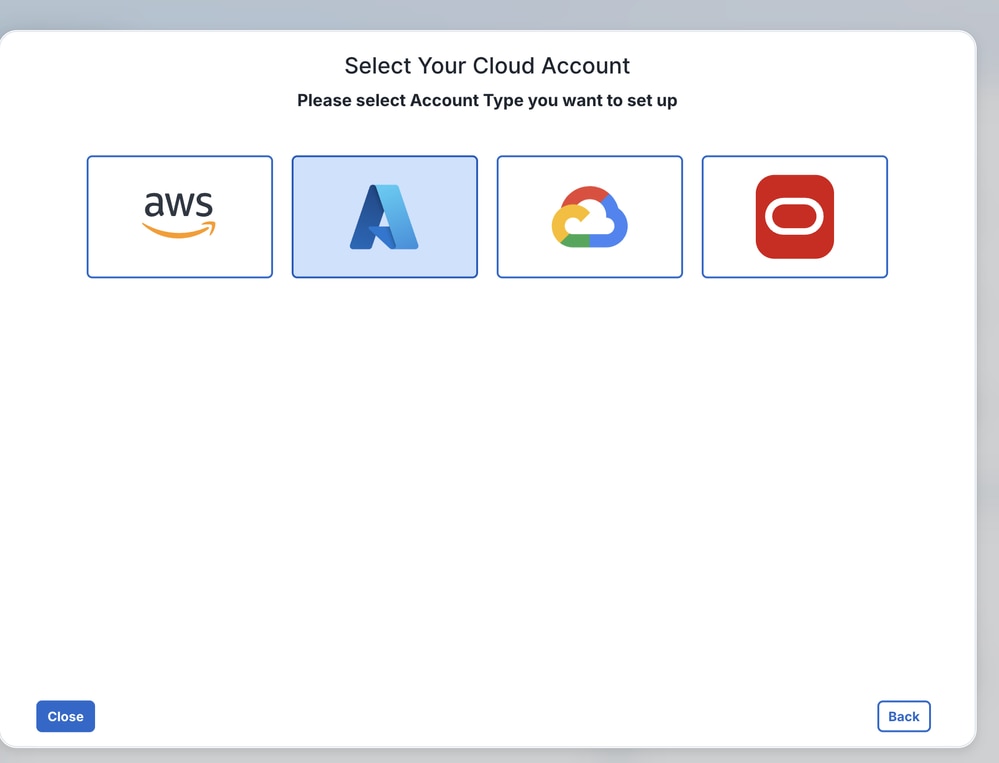
- Haga clic en el icono Azure.
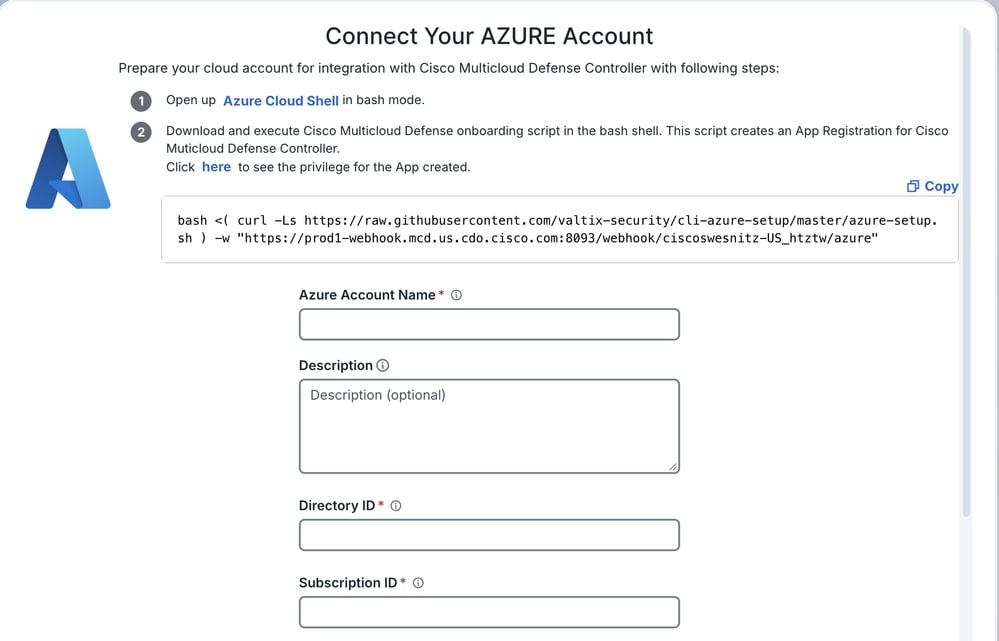
- En la página Connect Your Azure Account, ingrese estos valores:
- Nombre de cuenta de Azure: El nombre de la cuenta de Azure desde la perspectiva de MCD.
- ID de directorio: El ID de directorio que guardó en la sección Registrar una aplicación.
- ID de suscripción: El ID de suscripción que guardó en la sección Asignar el rol personalizado.
- ID de aplicación: El ID de aplicación que guardó en la sección Registrar una aplicación.
- Secreto de cliente: Valor que ha guardado en la sección Registrar una aplicación.
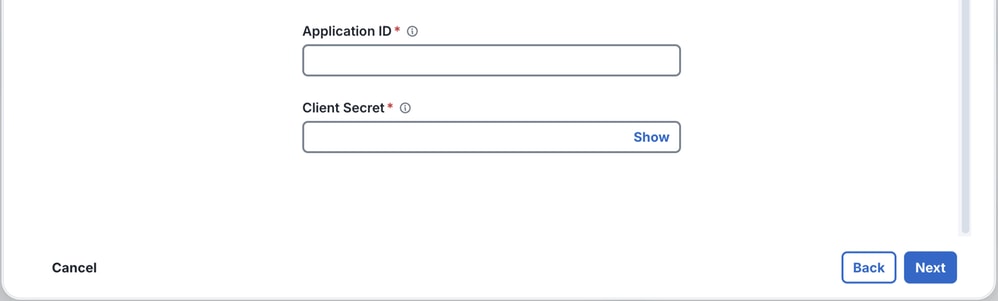
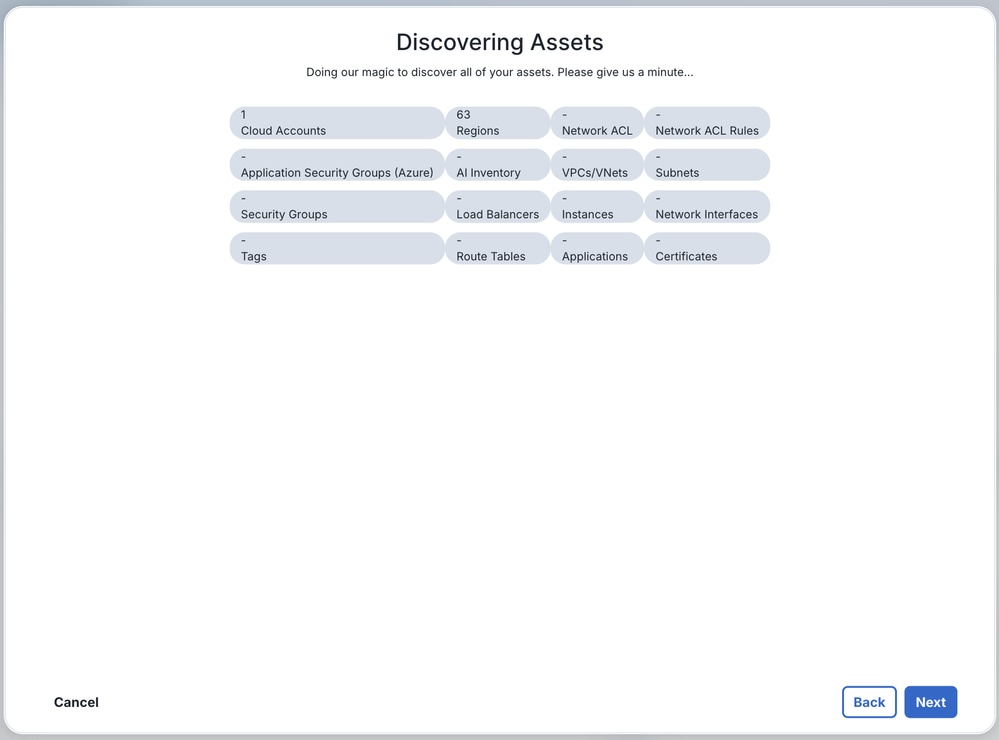
- MCD detecta y muestra los recursos de Azure. Haga clic en Next (Siguiente).
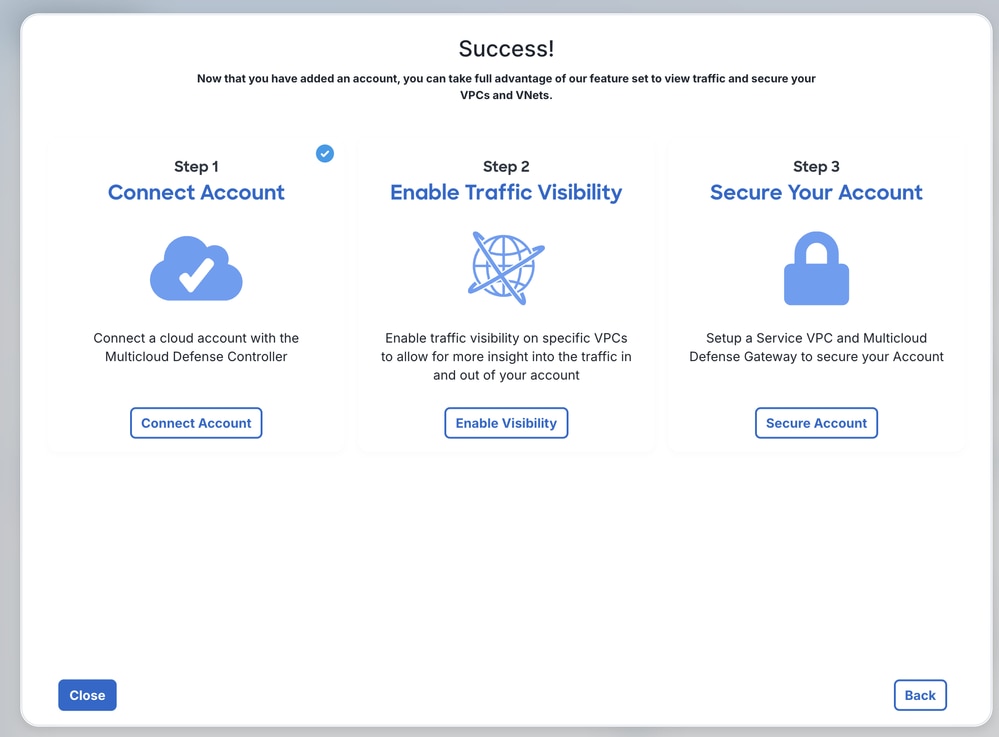
- Haga clic en Close (Cerrar).
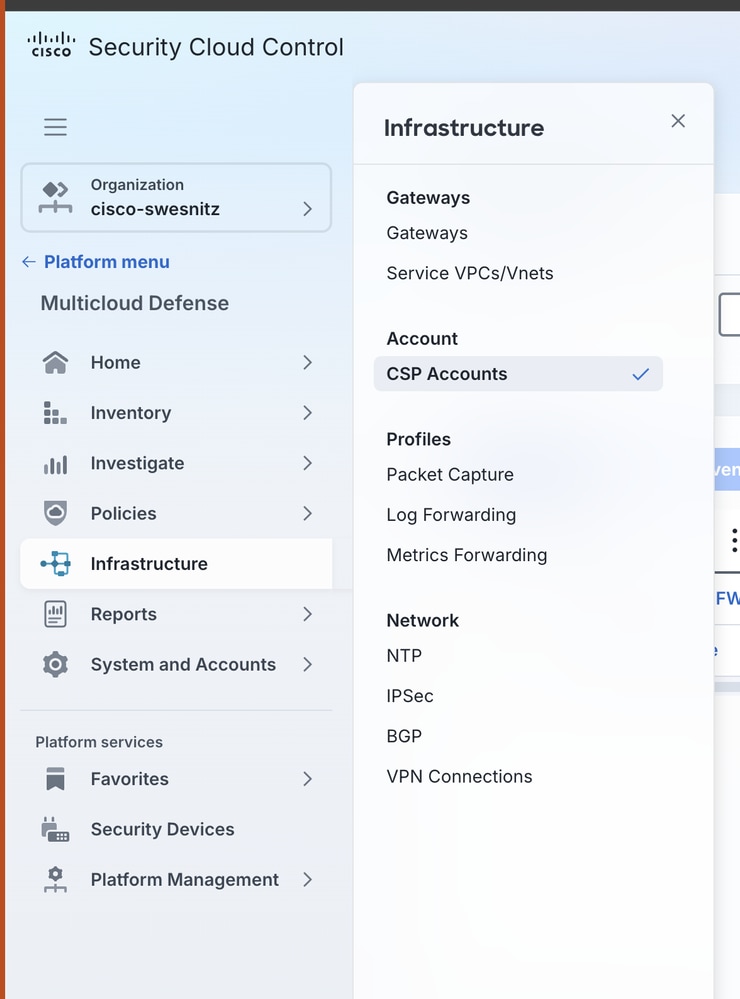
- Ahora puede ver la cuenta incorporada desde Infrastructure > CSP Accounts.
Creación de una red virtual
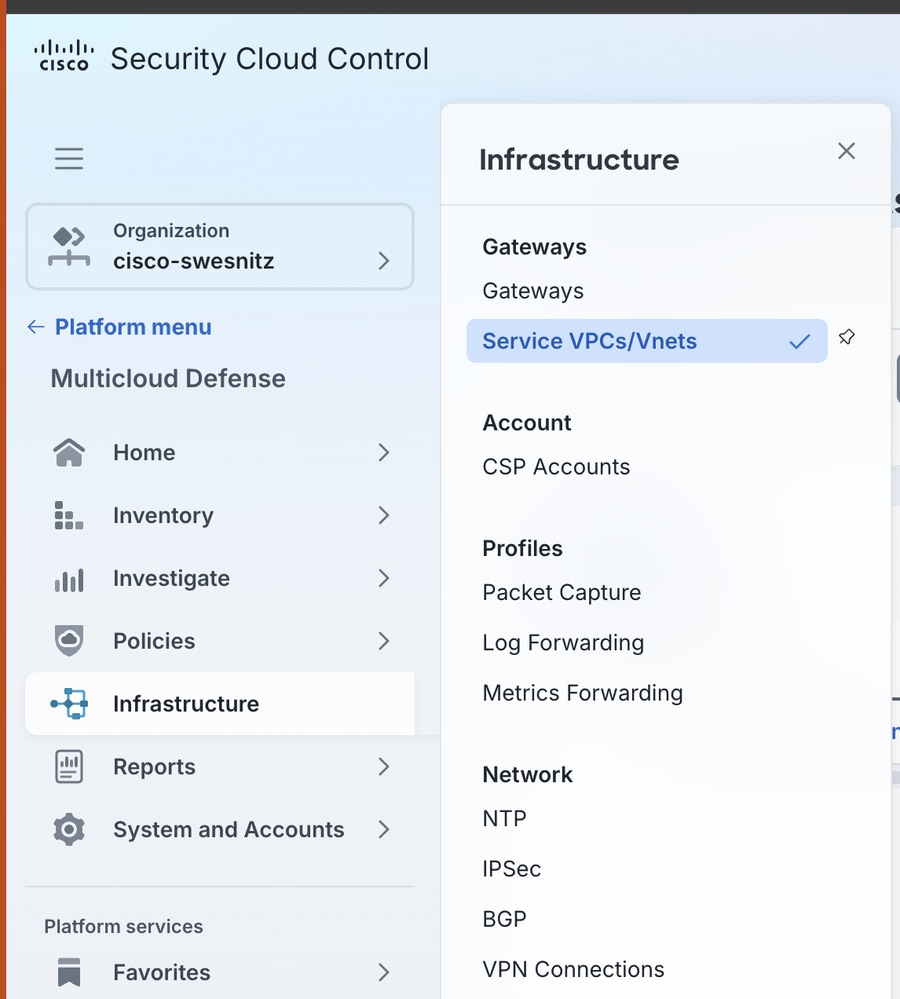
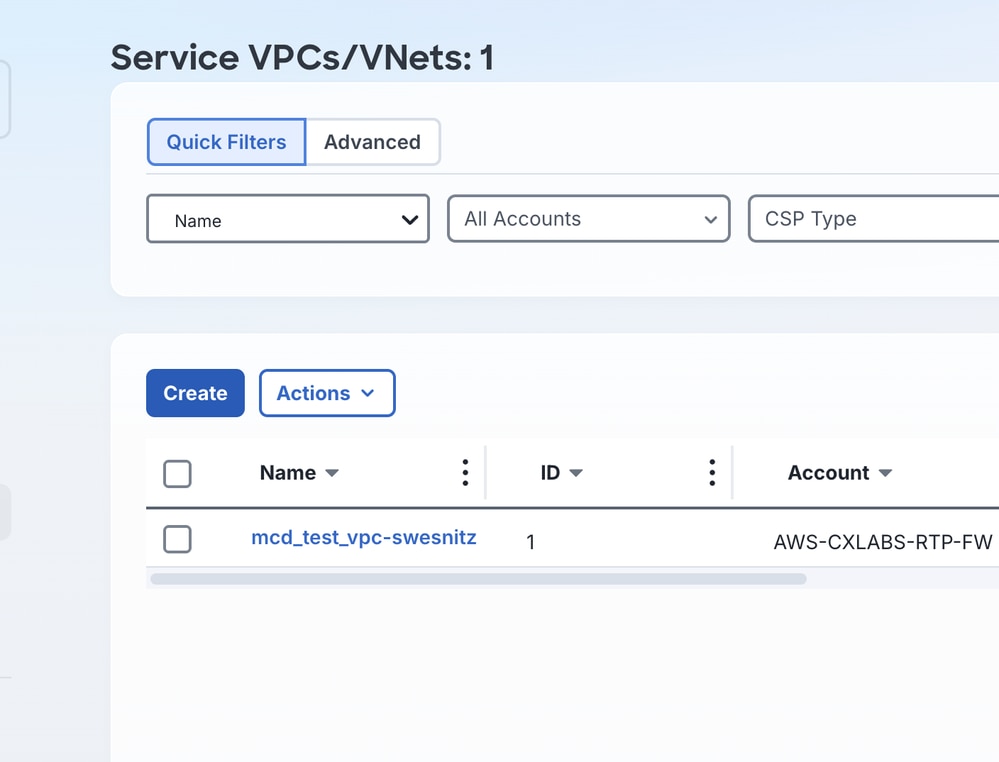
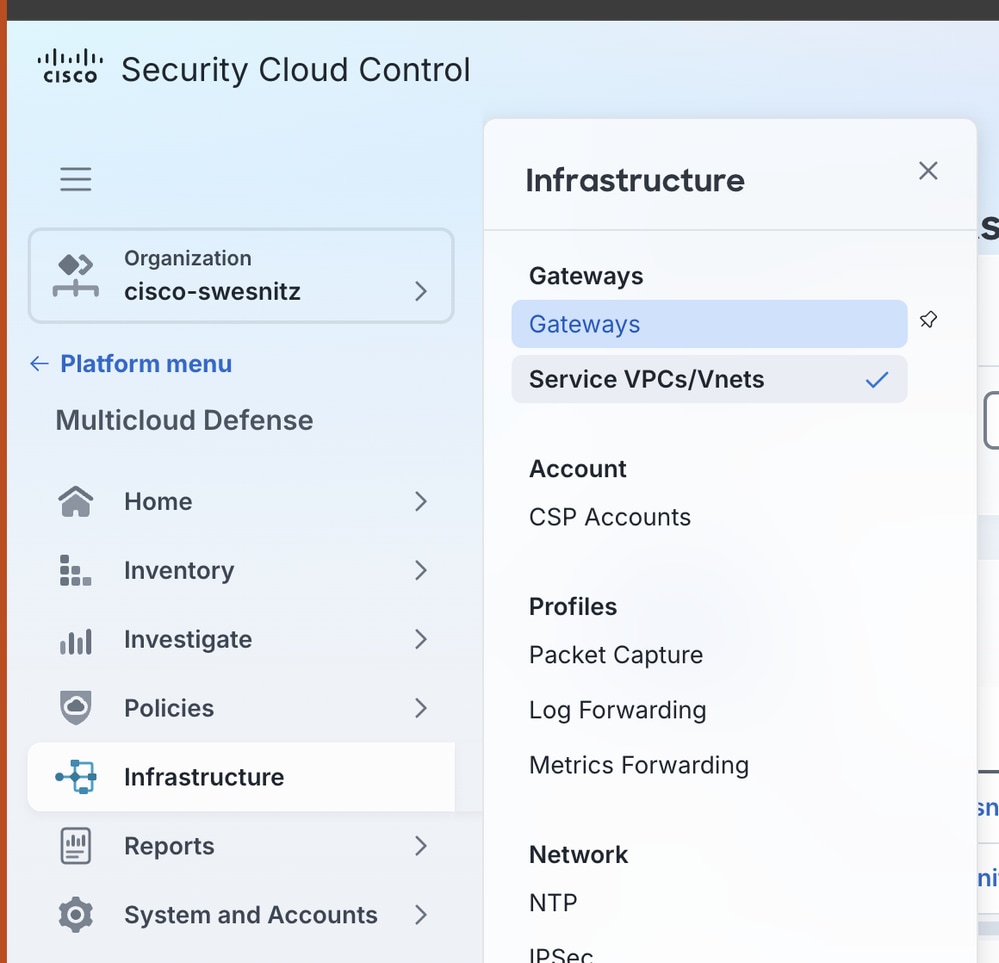
- Vaya a Infrastructure > Service VPCs/VNets.
- Haga clic en Crear.
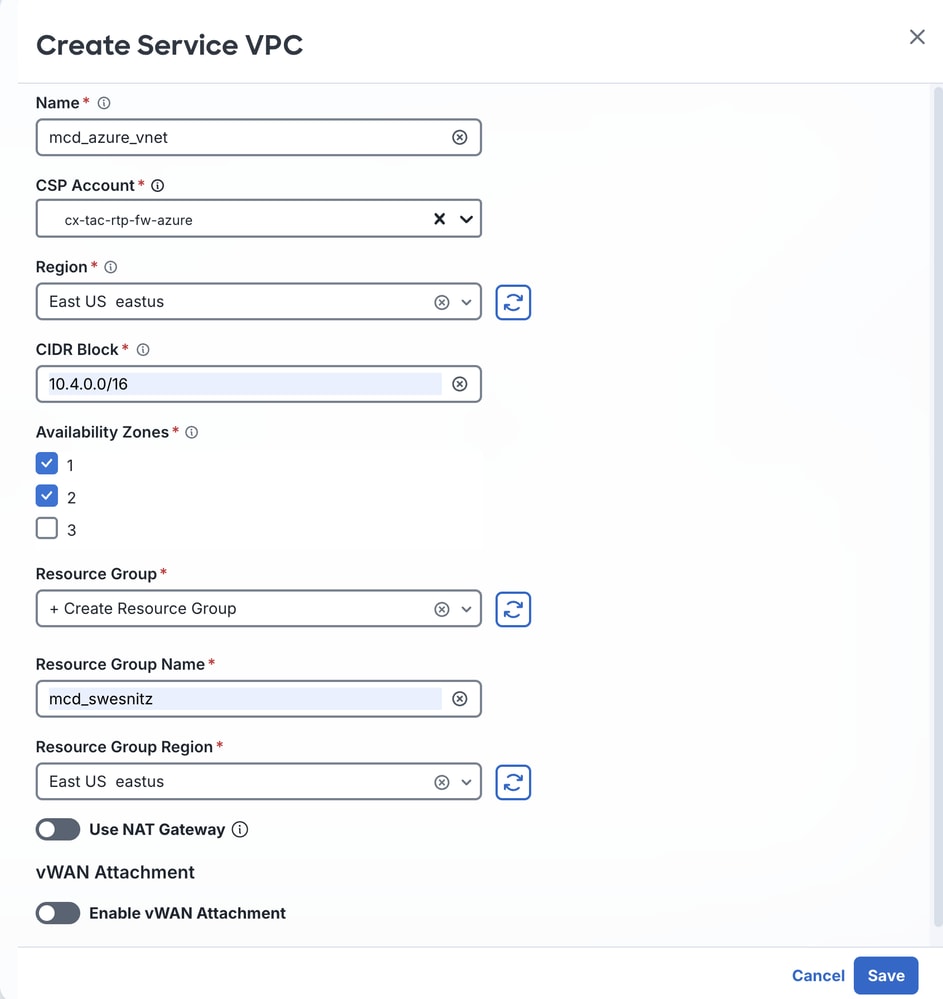
- Introduzca estos valores:
- Nombre: Nombre fácilmente identificable para la VNet que este procedimiento crea para la puerta de enlace FTDv.
- Cuenta CSP: El nombre que asignó en la sección Conectar la cuenta de Azure a MCD.
- Región: Región en la que se implementa la puerta de enlace FTDv.
- Bloque CIDR: Un bloque IP único para la gateway de tránsito asociada a la VNet.
- Zonas de disponibilidad: Seleccione al menos dos zonas de disponibilidad para la resistencia.
- Grupo de recursos: Seleccione + Create Resource Group en el menú desplegable.
- Nombre del grupo de recursos: Nombre del grupo de recursos.
- Región Grupo de Recursos: Región que se alinea con la región seleccionada para Región.
- Aparece un mensaje de confirmación.
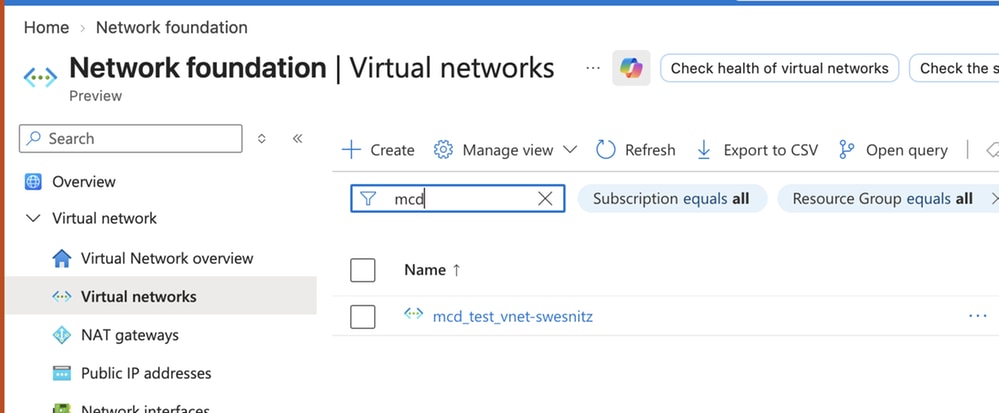
Confirme la creación de VNet desde el lado de Azure, navegue hasta Network foundation > Virtual networks overview > Virtual Networks.
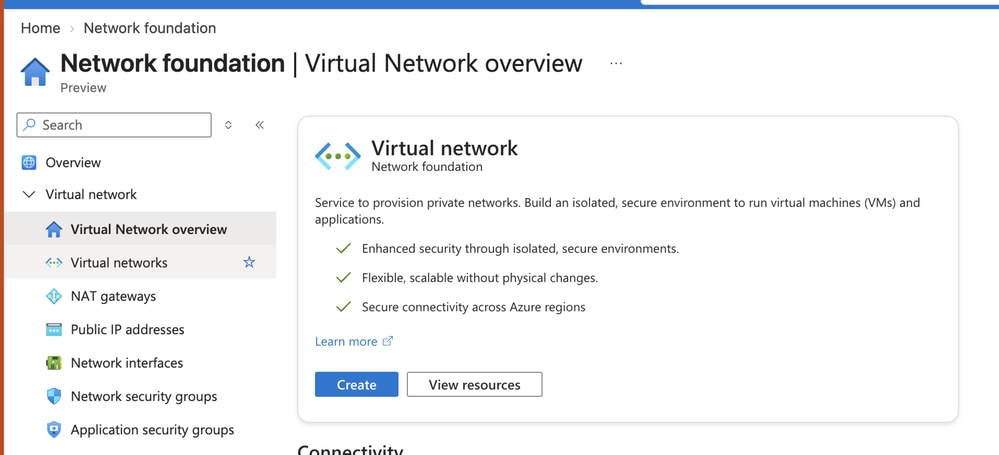
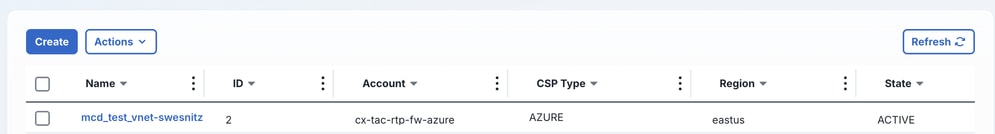
La VNet pasa a un estado Activo una vez que se ha creado.
Crear la puerta de enlace Azure MCD FTDv
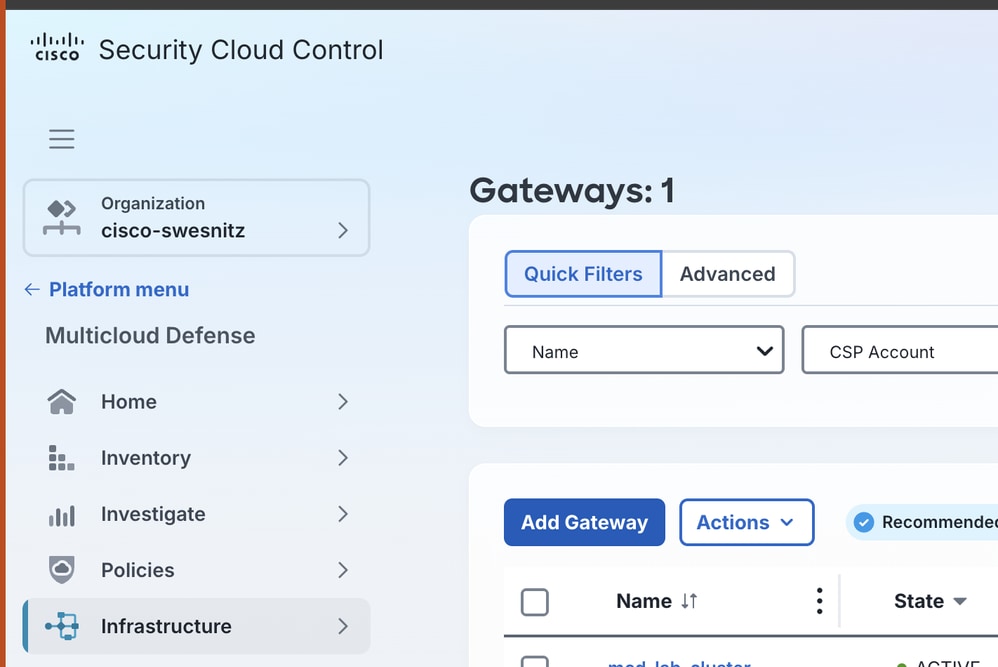
- Vaya a Infrastructure > Gateways.
- Haga clic en Add Gateway.
- Introduzca estos valores:
- Cuentas: En el menú desplegable, seleccione la cuenta de Azure que vinculó en la sección Conectar la cuenta de Azure a MCD.
- Tipo de gateway: Seleccione FTDv Gateway.
- Nombre: Nombre fácilmente identificable para la puerta de enlace FTDv.
- Tipo de instancia: El tipo de instancia apropiado para su entorno.
- Instancias mínimas: Seleccione al menos una instancia en el menú desplegable.
- Instancias máximas: El número máximo de instancias de FTDv que desea para su entorno. El máximo permitido es 10.
- Puerto HealthCheck: El valor predeterminado es 65534. Este documento no modifica este valor.
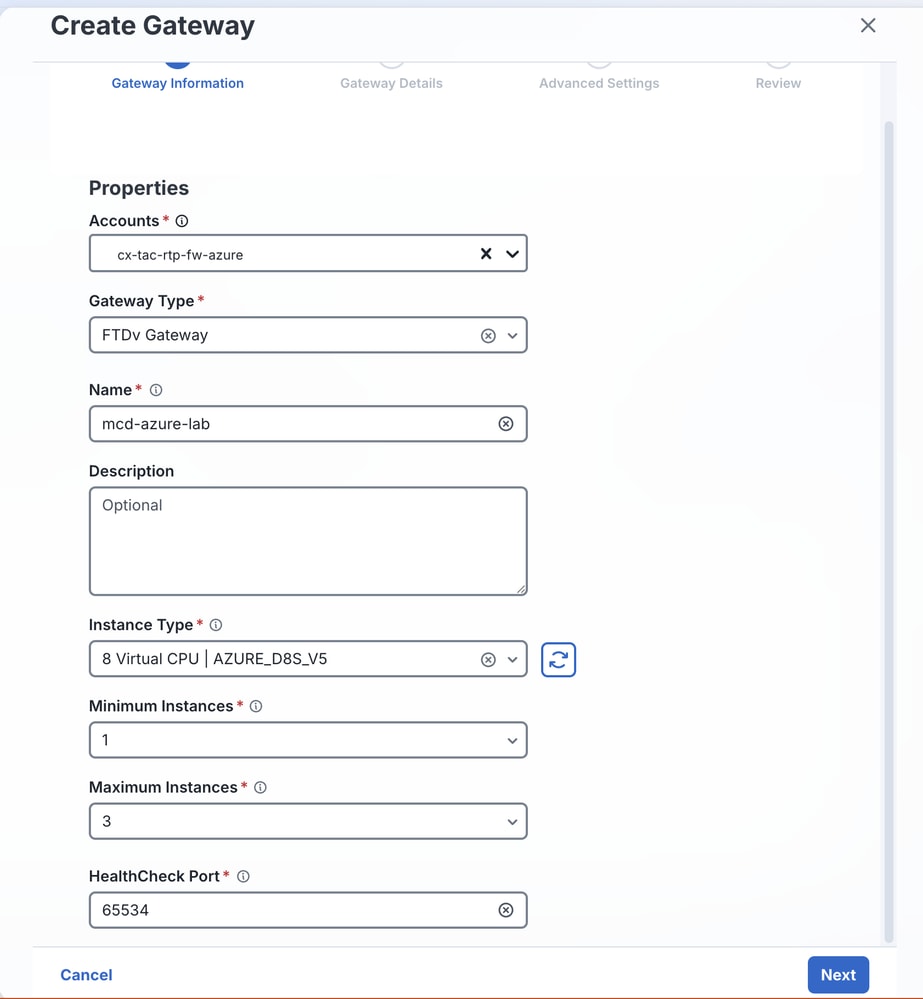
Nota: El puerto HealthCheck es el número de puerto que el equilibrador de carga de Defensa de varias nubes utiliza para comprobar el estado de las instancias. Los grupos de seguridad de ruta de datos asignados a las instancias deben permitir el tráfico en este puerto.
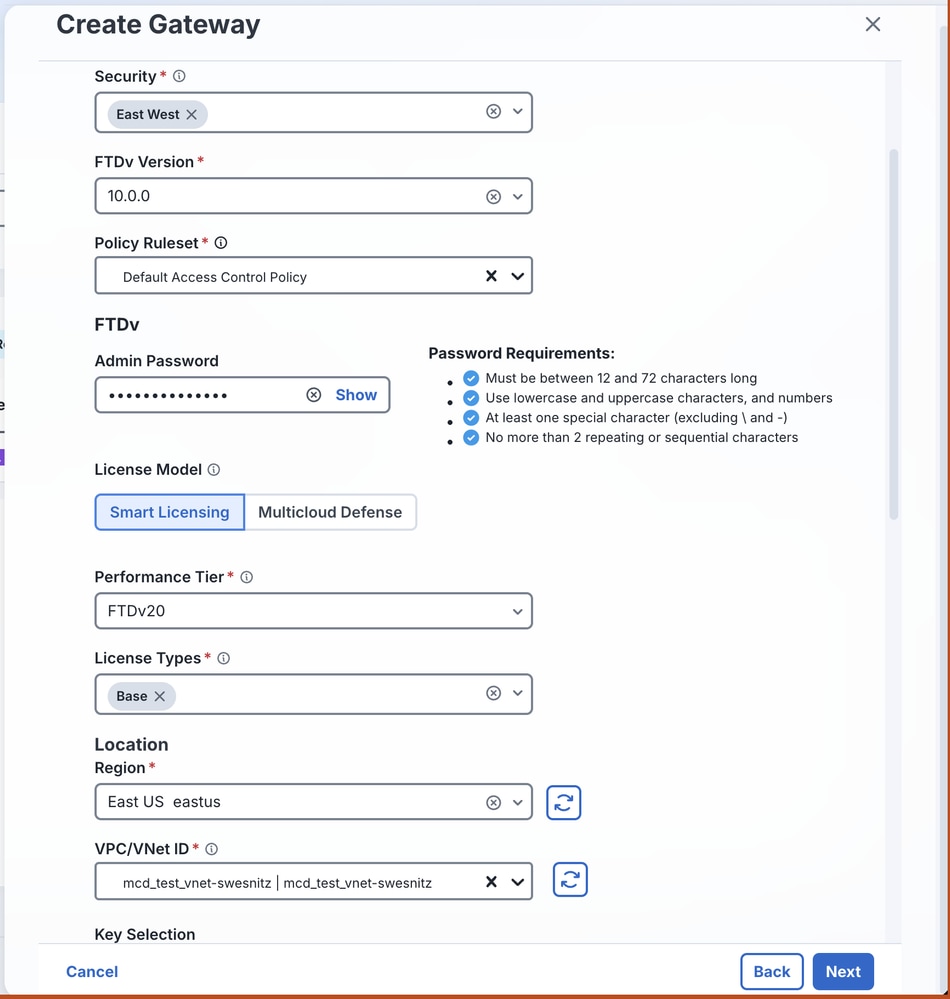
- Introduzca estos valores:
- Propiedades: Seleccione Egress o East-West.
- Versión de FTDv: La versión de software más adecuada para el entorno.
- Conjunto de reglas de política: La política de control de acceso (ACP) que se aplicará a este clúster FTDv.
- Contraseña Una contraseña para las instancias de FTDv.
- Modelo de licencia: El modelo de licencia deseado.
- Nivel de rendimiento: El nivel adecuado para el rendimiento esperado del dispositivo.
- Tipos de licencias: Los tipos de licencia adquiridos para esta implementación.
- Región: La región en la que se despliegan estas instancias de FTDv.
- ID de VPC/VNet: La red virtual de servicio que ha creado en la sección Crear una red virtual.
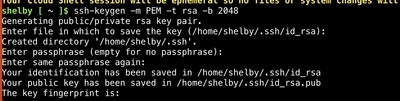
- Cree un par de claves públicas. Consulte Creación de un Par de Llaves SSH en Windows para obtener ayuda.
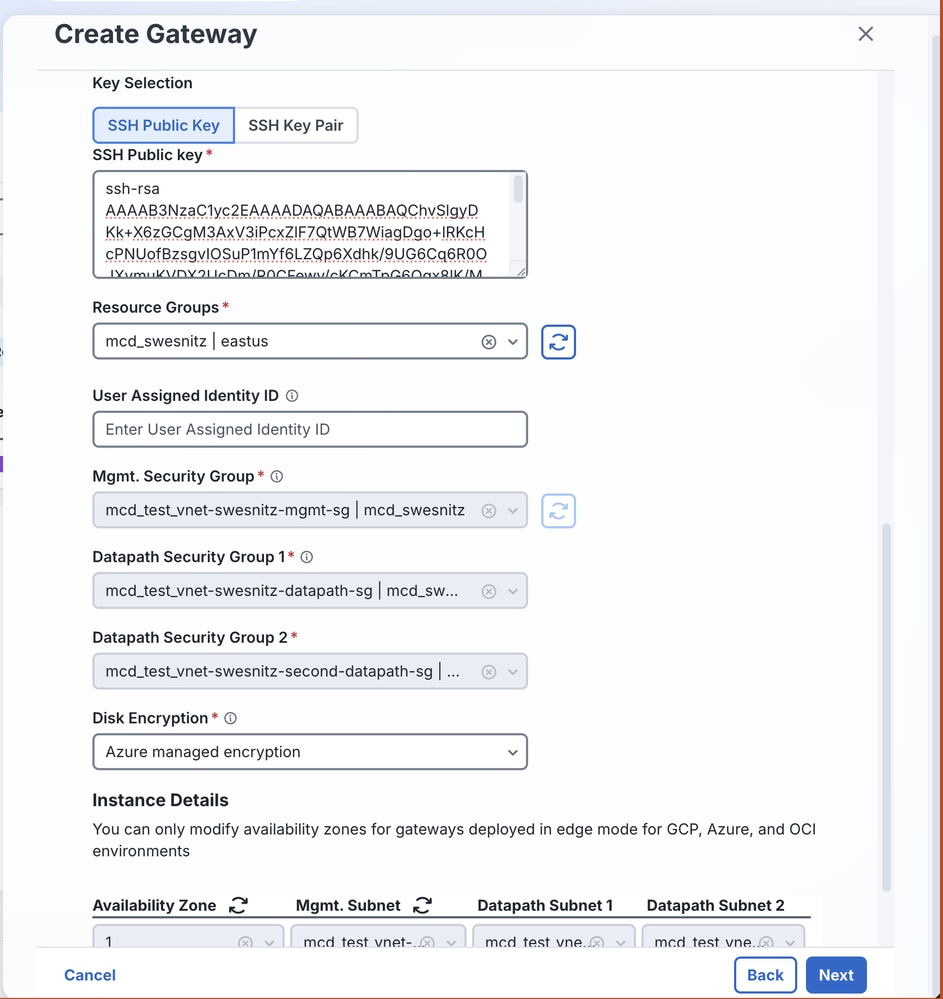
- Introduzca los valores para SSH Public Key y Resource Groups.
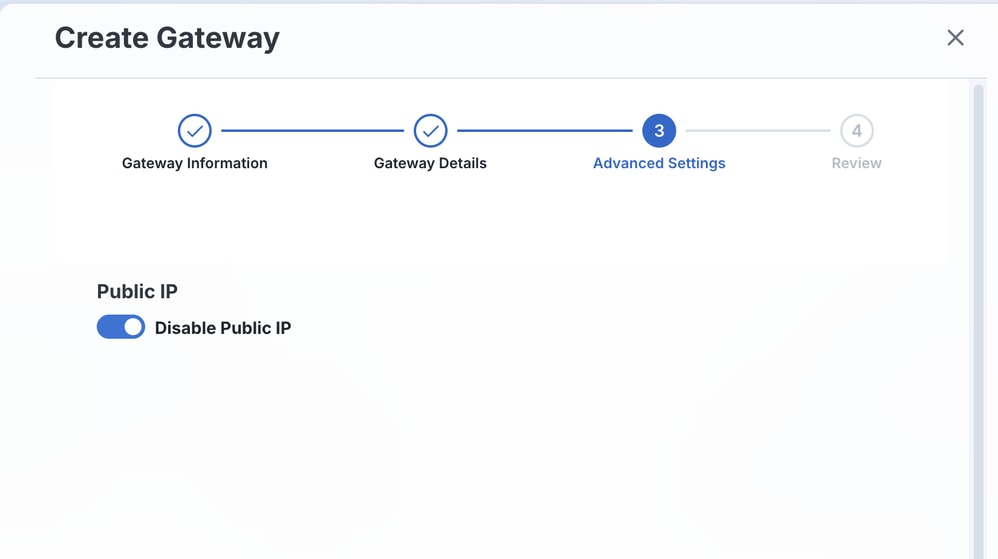
- Inhabilite la IP pública y haga clic en Next.
- Revise todos los valores especificados.
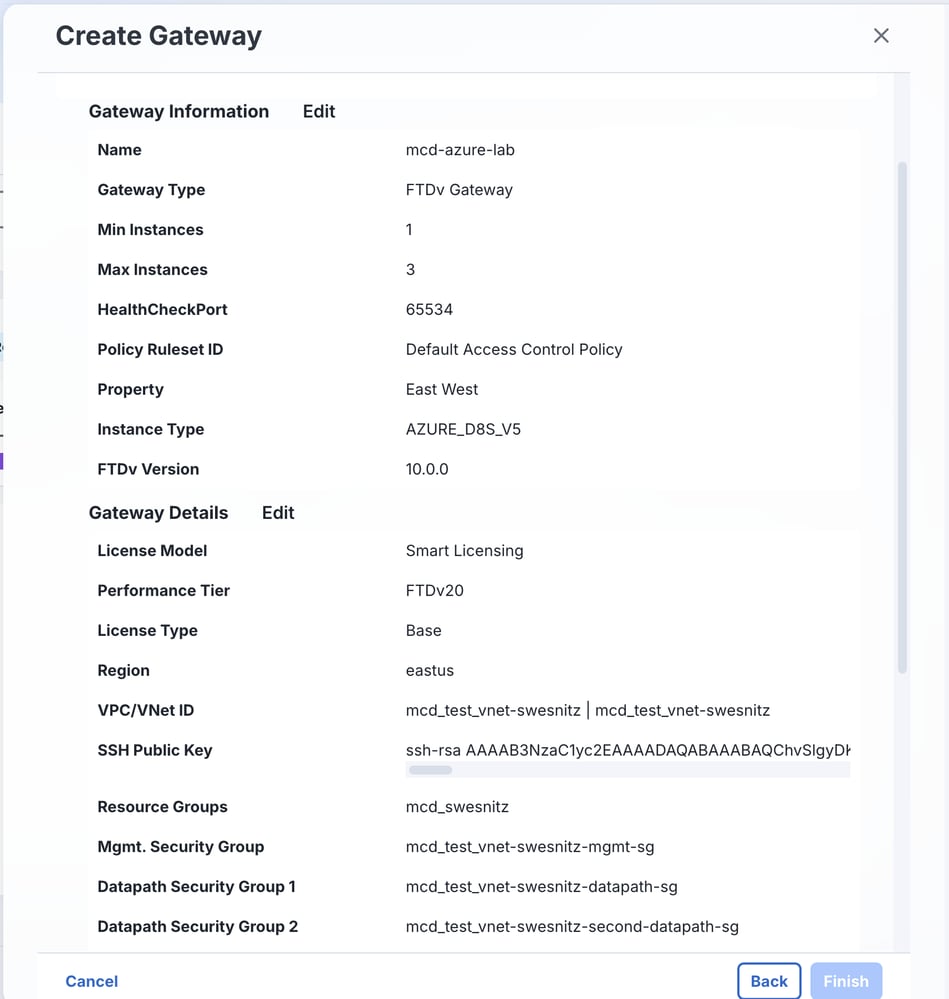
- Después de revisar los valores y de finalizar la carga de los recursos, haga clic en Finalizar.
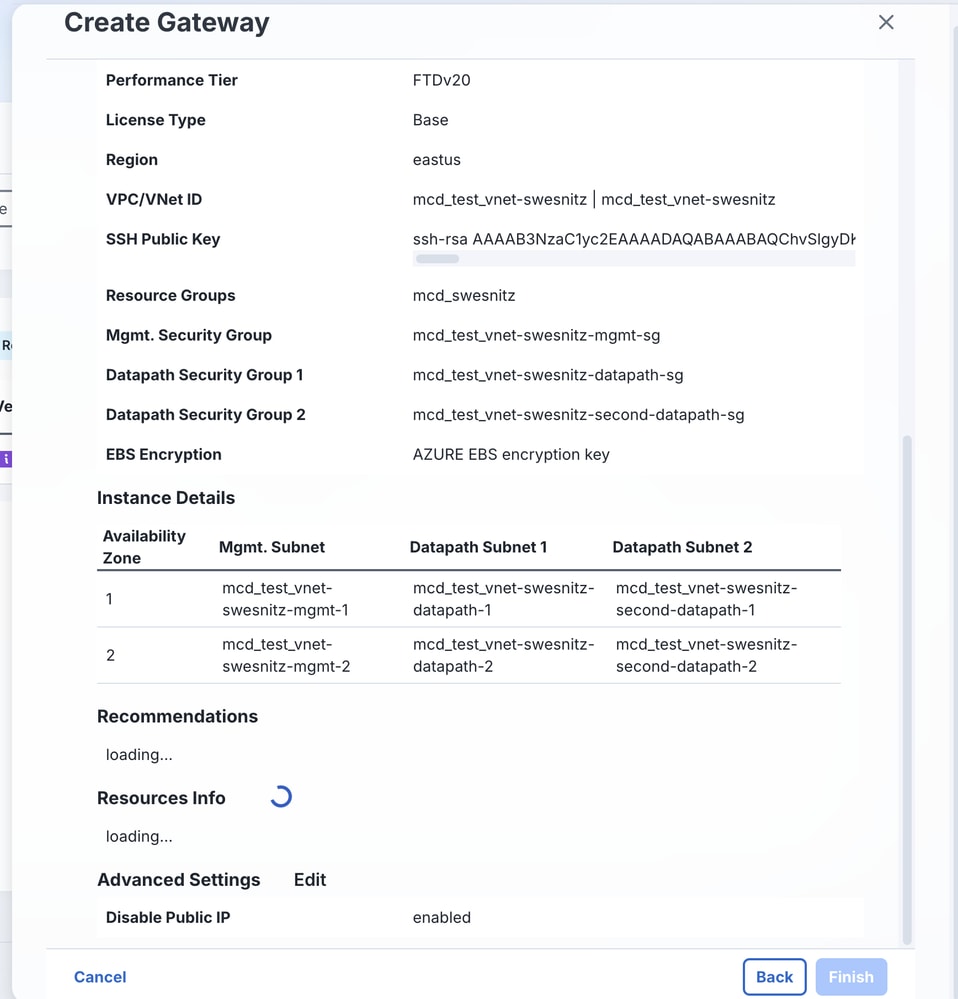
Vista de panel una vez cargados los recursos.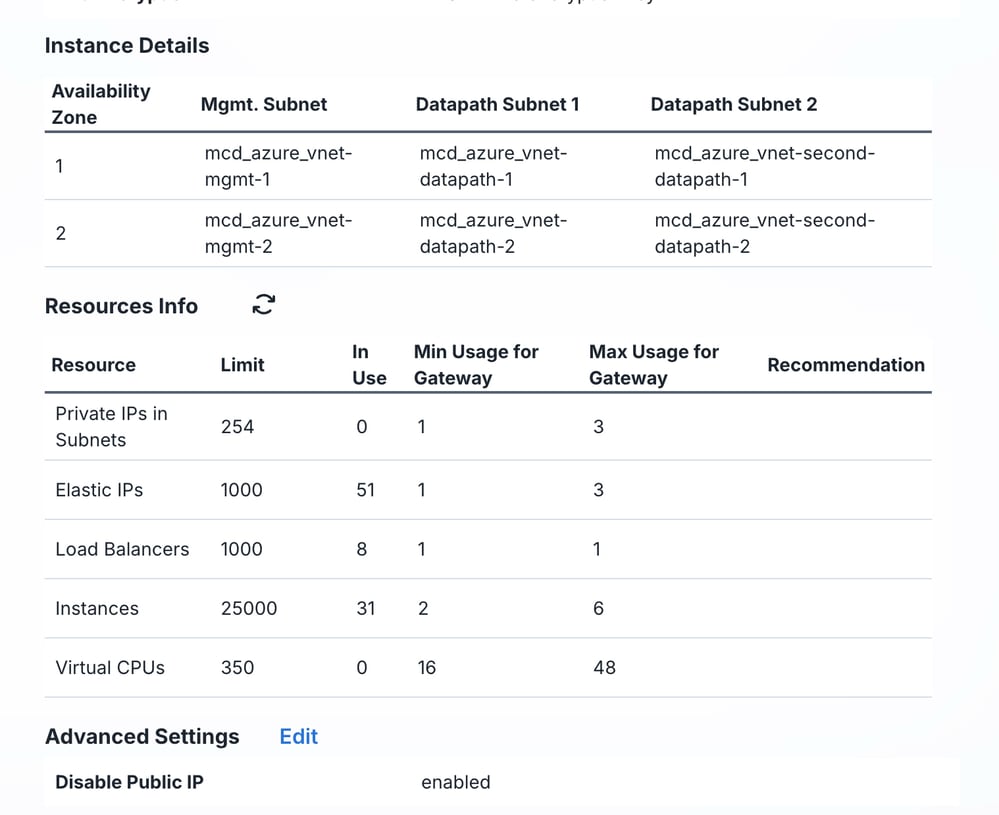
Vista del panel de la implementación del gateway.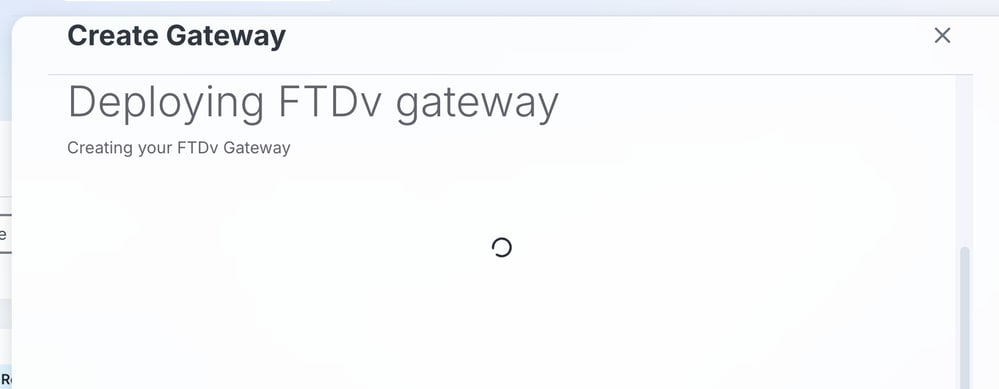
- Cuando la puerta de enlace comienza a crearse, aparece un mensaje de operación correcta. Click OK.
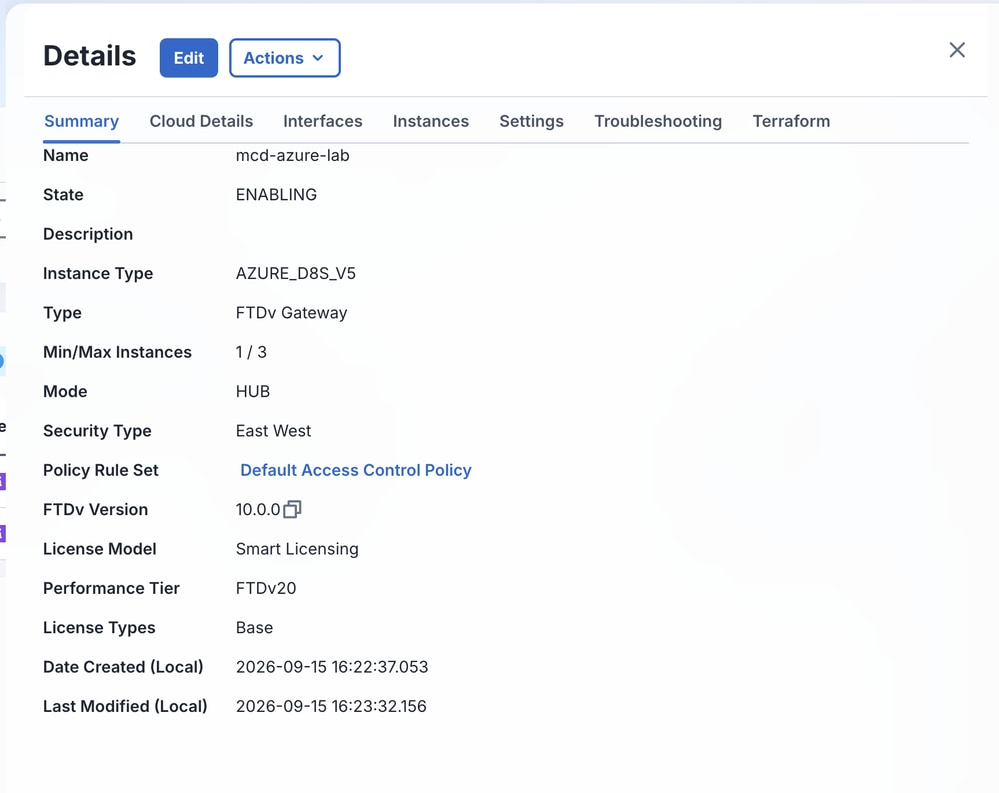
En el panel de MCD, el estado muestra ENABLING.

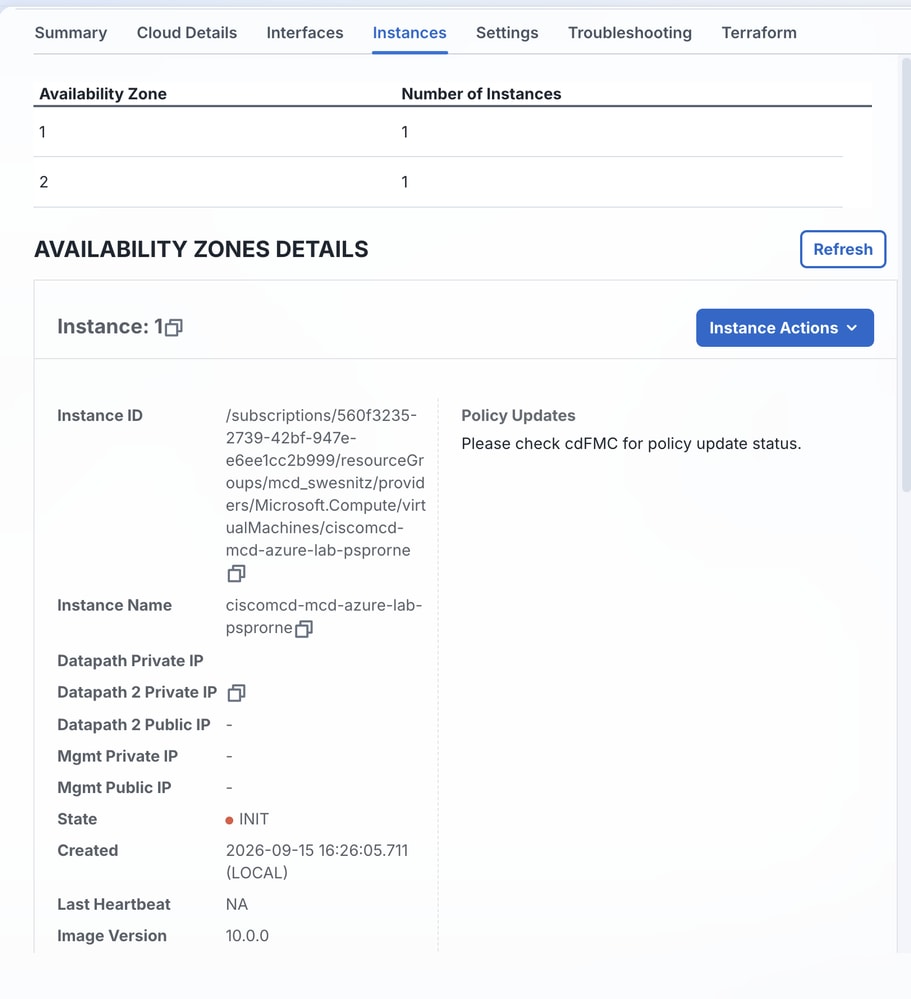
Controle el estado desde las pestañas Summary e Instances.
Verificación
Utilize esta sección para confirmar que su configuración funcione correctamente.
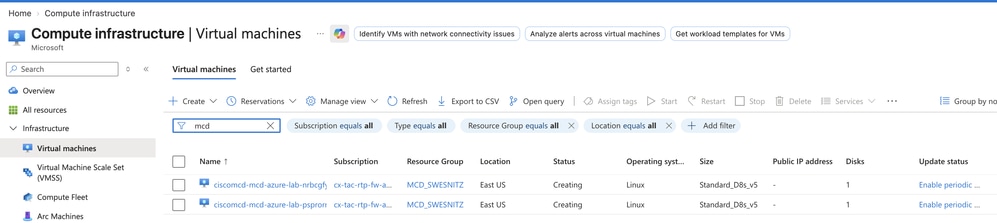
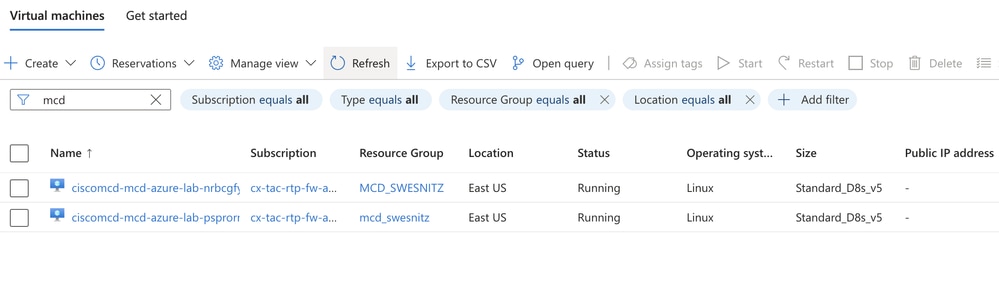
- En Compute > Virtual machines en Azure, monitoree las instancias de FTDv. El estado cambia de Creación a En ejecución.
- Confirme el estado de la puerta de enlace desde el panel MCD.
Información Relacionada
- Crear una VPC o VNet de servicio
- Procedimiento de integración de FTDv
- Configurar requisitos previos de gateway
- Descripción general de Multicloud Defense for Azure
- Cree y utilice un par de claves SSH público-privado para las VM de Linux en Azure
- Soporte Técnico y Documentación - Cisco Systems
Historial de revisiones
| Revisión | Fecha de publicación | Comentarios |
|---|---|---|
2.0 |
15-Oct-2026
|
Título actualizado de clúster a gateway para eliminar la confusión sobre la tecnología. |
1.0 |
09-Oct-2026
|
Versión inicial |

 Comentarios
Contacte a Cisco
- Abrir un caso de soporte

- (Requiere un Cisco Service Contract)