Conectividad de sitio a sitio con superposición de subredes en Cisco Secure Access
Introducción
Este documento describe la solución de subred superpuesta en Cisco Secure Access.
Prerequisites
Requirements
Cisco recomienda que tenga conocimiento sobre estos temas:
- Administración de Cisco Secure Access
Cisco recomienda que tenga:
- Acceso administrativo a Cisco Secure Access
Componentes Utilizados
Este documento no tiene restricciones específicas en cuanto a versiones de software y de hardware.
La información que contiene este documento se creó a partir de los dispositivos en un ambiente de laboratorio específico. Todos los dispositivos que se utilizan en este documento se pusieron en funcionamiento con una configuración verificada (predeterminada). Si tiene una red en vivo, asegúrese de entender el posible impacto de cualquier comando.
Antes de comenzar
En este ejemplo, hay dos sucursales que utilizan la misma subred IP, 192.168.200.0/24, y están conectadas a Cisco Secure Access a través de dos túneles IPsec independientes.
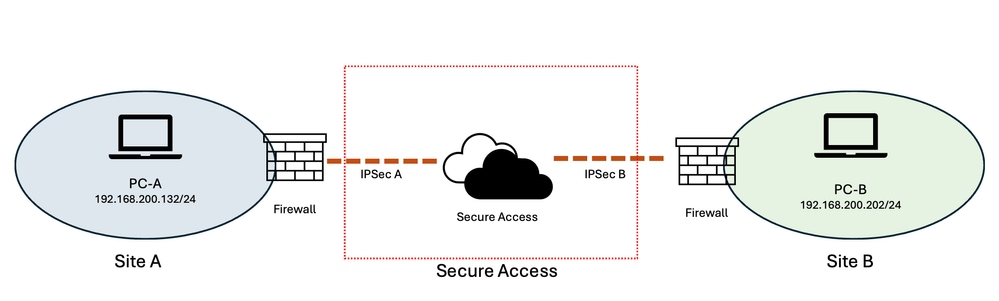 Imagen - Diagrama de red
El objetivo es que los usuarios del sitio A puedan tener acceso a los recursos del sitio B y viceversa.
Preparación y planificación
Dado que ambos sitios utilizan la misma subred IP (192.168.200.0/24), el espacio de direcciones superpuesto impide la comunicación directa entre los dos sitios. Para resolver este solapamiento, se asignan dos subredes virtuales que no se solapan para representar los recursos de cada sitio.
Para este ejemplo:
-
Sitio A: 10.30.30.0/24
-
Sitio B: 10.40.40.0/24
-
Subred real en ambos sitios: 192.168.200.0/24
Las subredes virtuales proporcionan espacios de direcciones únicos para cada sitio mientras que los recursos reales siguen utilizando sus direcciones 192.168.200.0/24 existentes.
Cuando un usuario del sitio A tiene acceso a un recurso del sitio B, el usuario tiene acceso a él a través de la subred virtual del sitio B (10.40.40.0/24) en lugar de utilizar directamente el espacio de direcciones 192.168.200.0/24 superpuesto.
Cisco Secure Access proporciona una función de NAT de destino uno a uno (D-NAT) que puede traducir las direcciones virtuales a las direcciones reales correspondientes. El rango de direcciones D-NAT tiene el mismo tamaño que la subred original. En este ejemplo, tanto las redes virtuales como las reales son subredes /24, lo que proporciona una asignación uno a uno entre las direcciones IP virtuales y reales.
Por ejemplo:
10 40 40 202 → 192 168 200 202
Por lo tanto, una solicitud del Sitio A destinada a 10.40.40.202 es traducida por D-NAT a 192.168.200.202, permitiendo que la solicitud llegue al recurso correspondiente en el Sitio B a pesar de que ambos sitios usen la misma subred IP subyacente.
Este enfoque crea de forma eficaz un espacio de direcciones virtual y no superpuesto para cada sitio, a la vez que conserva el direccionamiento IP existente de los recursos. También proporciona una relación uno a uno coherente entre las direcciones virtual y real, lo que facilita la comprensión, la gestión y la resolución de problemas de la configuración.
Configuration Steps
Por lo tanto, la configuración consta de dos secciones:
-
Configuración de NAT de destino (D-NAT) en Cisco Secure Access para un túnel de red. (En este ejemplo, Sitio B)
-
Configuración del Ruteo Estático en Cisco Secure Access para otro túnel de red. (En este ejemplo, Sitio A)
Configuración de Cisco Secure Access
Paso 1: Desde el portal de administración de Cisco Secure Access, navegue hasta Connect > Network Connections y seleccione la pestaña Network Tunnel Groups.
Paso 2: Edite el grupo de túnel de red asociado con el túnel IPsec para el sitio que utiliza la subred superpuesta.
En este ejemplo:
-
IPsec-A = Grupo de túnel de red para el sitio A
-
IPsec-B = Grupo de túnel de red para el sitio B
Paso 3: Haga clic en el menú de tres puntos junto al grupo de túnel de red requerido y seleccione Edit.
Paso 4: Para el Sitio B, configure las Asignaciones NAT de Destino,
Paso 4-1: En el menú de la izquierda, seleccione la ficha Routing y active la Traducción de direcciones de red (NAT) si aún no está activada.
Paso 4-2: En Asignaciones NAT de destino, haga clic en Agregar asignaciones.
Paso 4-3: Utilice esta tabla para configurar las asignaciones D-NAT para el grupo de túnel de red.
Paso 4-4: Guarde los cambios.
Paso 5: Para el Sitio A, configure el ruteo estático,
Paso 5-1: En el menú de la izquierda, seleccione la ficha Routing y active Static Routing si aún no está activado.
Paso 5-2: Ingrese las subredes y la subred virtual en la sección Intervalos de direcciones IP.
Paso 5-3: Utilice esta tabla para configurar el routing para el grupo de túnel de red.
Paso 5-4: Guarde los cambios.
| Sitio A: túnel IPsec |
Sitio B: túnel IPsec |
|
| NAT-1 de destino |
N/A |
Sitio → Acceso seguro CIDR original:192.168.200.0/24 CIDR traducido: 10.40.40.0/24 |
| NAT-2 de destino |
N/A |
Sitio de Secure Access → CIDR original: 192.168.200.0/24 CIDR traducido: 10.30.30.0/24 |
| Ruteo |
Intervalos de direcciones IP: 10.40.40.0/24 192.168.200.0/24 |
N/A |
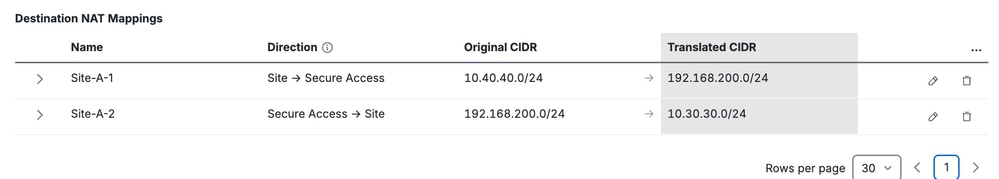 Sitio A del Túnel IPSec - Configuración de Ruteo Estático |
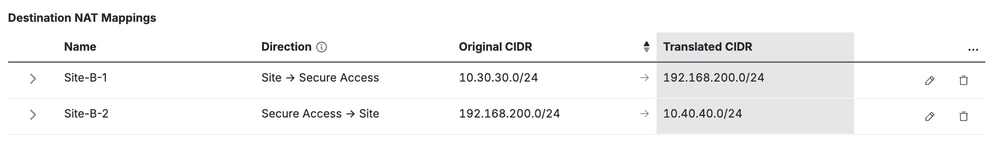 Configuración del Sitio B del Túnel IPsec - D-NAT |
Contenido relacionado
Configuración del Grupo de Túnel de Red/Asignación NAT de Cisco Secure Access
Configuración del Grupo de Túnel de Red de Acceso Seguro de Cisco y Referencia de Ruteo
Guía de solución de problemas de Cisco Secure Access y recopilación de datos básicos
Historial de revisiones
| Revisión | Fecha de publicación | Comentarios |
|---|---|---|
2.0 |
29-Oct-2026
|
Recertificación: formato actualizado |
1.0 |
13-Aug-2026
|
Versión inicial |

 Comentarios
Contacte a Cisco
- Abrir un caso de soporte

- (Requiere un Cisco Service Contract)