Configuración de la configuración por dispositivo para Catalyst 9800 WLC en Catalyst Center
Contenido
Introducción
Este documento describe cómo utilizar Per-Device Configuration en Catalyst Center para administrar un controlador de LAN inalámbrica Catalyst 9800 existente.
Prerequisites
Requirements
Cisco recomienda que tenga conocimiento sobre estos temas:
- Modelo de configuración de Catalyst 9800 (perfiles de LAN inalámbrica (WLAN), perfiles de políticas y etiquetas de políticas, sitios y radiofrecuencia (RF))
- Inventario, jerarquía de sitios y aprovisionamiento de dispositivos de Cisco Catalyst Center
Antes de comenzar, asegúrese de que:
- Catalyst Center ejecuta la versión 2.3.7.9 o posterior.
- El Catalyst 9800 ejecuta Cisco IOS XE Release 17.12 o posterior.
- El Catalyst 9800 se encuentra en el inventario de Catalyst Center (agregado mediante Discovery, manualmente, mediante la importación de archivos de valores separados por comas (CSV) o con la herramienta Prime Data Migration Tool) y su estado es Managed.
- El protocolo de configuración de red (NETCONF) se habilita en el Catalyst 9800 (netconf-yang, puerto TCP 830) y las credenciales de NETCONF se configuran en el Catalyst Center.
- La jerarquía de sitios existe.
- El controlador no se ha aprovisionado con aprovisionamiento basado en intent (perfil de red). Si es así, la configuración por dispositivo se abre en modo de solo lectura.
Componentes Utilizados
La información que contiene este documento se basa en las siguientes versiones de software y hardware.
- Cisco Catalyst Center versión 3.2.3
- Controlador inalámbrico Cisco Catalyst 9800-CL, Cisco IOS XE versión 17.18.4a
- Puntos de acceso de Cisco en el modo local 9178I
La información que contiene este documento se creó a partir de los dispositivos en un ambiente de laboratorio específico. Todos los dispositivos que se utilizan en este documento se pusieron en funcionamiento con una configuración verificada (predeterminada). Si tiene una red en vivo, asegúrese de entender el posible impacto de cualquier comando.
Productos Relacionados
Este documento también puede utilizarse con estas versiones de software y hardware:
- Cisco Catalyst Center versión 3.1.x. Las funciones de configuración se agrupan bajo diferentes nombres de menú, como se describe en Áreas configurables.
- Controladores de LAN inalámbrica Catalyst serie 9800 que ejecutan Cisco IOS XE versión 17.12 o posterior
Antecedentes
Tradicionalmente, Catalyst Center gestiona los controladores inalámbricos con un aprovisionamiento basado en objetivos: el diseño inalámbrico se define en el nivel del sitio (identificadores de conjunto de servicios (SSID), perfiles de red, perfiles de RF y configuraciones de modelo) y Catalyst Center genera y envía la configuración del controlador. Para los controladores que ya ejecutan una configuración de producción, este enfoque requiere que la configuración se vuelva a crear o aprenda en el diseño.
En Catalyst Center Release 2.3.7.9, el flujo de trabajo Learn Device Configuration quedó obsoleto y se introdujo la configuración por dispositivo para los controladores de LAN inalámbrica (WLC) Catalyst serie 9800. La configuración por dispositivo permite crear, editar, clonar y eliminar objetos de configuración en un único controlador directamente desde Catalyst Center, de forma similar a la interfaz web del controlador. Gracias a ella, Cisco Catalyst Center puede gestionar un controlador existente (de segundo plano) sin trasladar su configuración a perfiles de red basados en intent. La función está inhabilitada de forma predeterminada y se habilita por controlador.
Configuración por dispositivo frente al aprovisionamiento basado en intención
| Configuración por dispositivo |
Aprovisionamiento basado en intención |
|
| Origen de la configuración |
Los objetos que existen en el controlador |
Diseño a nivel de sitio (perfiles de red, configuración de red, configuraciones de modelo) |
| Mejor ajuste |
Controladores Brownfield, configuración específica del controlador |
Implementaciones nuevas y diseños multisitio estandarizados |
| Rediseño necesario |
No |
Sí, para los controladores existentes |
| Acceso definido por software (SD-Access) inalámbrico |
No soportados |
Supported |
| Coexistencia en el mismo controlador |
No soportados Un controlador aprovisionado con aprovisionamiento basado en intent muestra la configuración por dispositivo en modo de solo lectura |
- |
Áreas configurables
En la versión 3.2.3, la pestaña Configuration de la ventana de detalles del dispositivo agrupa las funciones del controlador como se muestra en esta tabla. Los nombres de los menús se muestran tal como aparecen en la GUI. Las opciones disponibles dependen de la versión de Cisco IOS XE que se ejecute en el controlador.
| Menú |
Funciones |
| SSID |
Perfiles de WLAN, perfiles de política, perfiles de LAN remota, políticas de LAN remota, etiquetas de política, perfiles 802.11be |
| RF |
Perfiles de RF, perfiles de radio, etiquetas de RF, perfiles BSSID múltiples, perfil de red URWB, valores predeterminados de RF |
| AP |
Perfiles de unión de PA, malla, perfiles de alimentación, perfiles flexibles, etiquetas de sitio, perfiles de calendario |
| Asignación de etiquetas |
Asignación de puntos de acceso, asignación de etiquetas (prioridad de etiquetas, asignación estática, basada en ubicación y basada en reglas) |
| Security |
AAA, política AAA, ACL, EAP, filtros URL, usuario invitado, autenticación web, TrustSec, WPP, LSC, política de certificados AP |
| Tecnología inalámbrica global |
CleanAir, alto rendimiento, parámetros de medios, ATF, parámetros de red, parámetros globales, RRM, avanzado, mDNS, multidifusión, ubicación, país, parámetros de integración de DNA de Cisco, política de punto de acceso, geolocalización inalámbrica |
| Services |
Política local, QoS, AVC, EoGRE, secuencia de medios, LAN de invitado, clientes excluidos |
| Capa 2 |
VLAN, interfaces, protocolos de detección |
| Configuración de red |
DNS, grupos DHCP, HTTP/HTTPS, SNMP, NTP |
| Capa 3 |
Ruteo |
| Administración |
Configuración de dispositivo, administración de usuario y actualización de AP |
| Movilidad |
Movilidad |

Nota: Los menús se reorganizaron en la versión 3.2.2. En las versiones 2.3.7.x y 3.1.x, las mismas funciones se agrupan en WLAN, RF, Unión de PA, Perfiles flexibles, Etiquetas, Seguridad, Radio global, Conexión inalámbrica global, Otros, Capa 2, Configuración de red, Capa 3 y Administración.
Historial de funciones
| Versión de Catalyst Center |
Cambiar |
| 2.3.7.9 |
Se introdujo la configuración por dispositivo. Configuración del dispositivo de aprendizaje obsoleta. |
| 2.3.7.11 |
Mejoras de 802.11be para Cisco IOS XE 17.18.1 |
| 3.1.3 |
Parámetros adicionales. Configurar puntos de acceso agrega una etiqueta de LAN virtual (VLAN), sistema de nombres de dominio (DNS), puerto LAN y color de conjunto de servicios básicos (BSS). Clonar perfiles en los controladores. Preparación de PA. Catalyst 9800-CL en Microsoft Azure. |
| 3.2.2 |
Reorganización de menús. Cisco TrustSec (CTS) sobre HTTPS, SGT Exchange Protocol (SXP) sobre IPv6 y MACsec. Compatibilidad con Cisco IOS XE 17.18.2 y 26.1.1. Advertencias para opciones inseguras como el protocolo de autenticación extensible ligero (LEAP). |
Restricciones
- La configuración por dispositivo y el aprovisionamiento por intención no se pueden utilizar juntos en el mismo controlador.
- No se admite la conexión inalámbrica SD-Access (fabric).
- La gestión de recursos de radio (RRM) mejorada por IA solo se admite con la opción Activar sin aprovisionamiento de dispositivos y solo se admite para garantizar un caso práctico.
- Las rutas estáticas de capa 3 son compatibles sin routing y reenvío virtuales (VRF).
- En las implementaciones de IPv6, la configuración por dispositivo sigue admitiendo configuraciones de IPv4 (versión 3.2.3).
- Una vez habilitada la configuración por dispositivo en un controlador, no se puede deshabilitar. Los objetos de configuración creados con él se pueden editar o eliminar en cualquier momento.
Configurar
Diagrama de la red
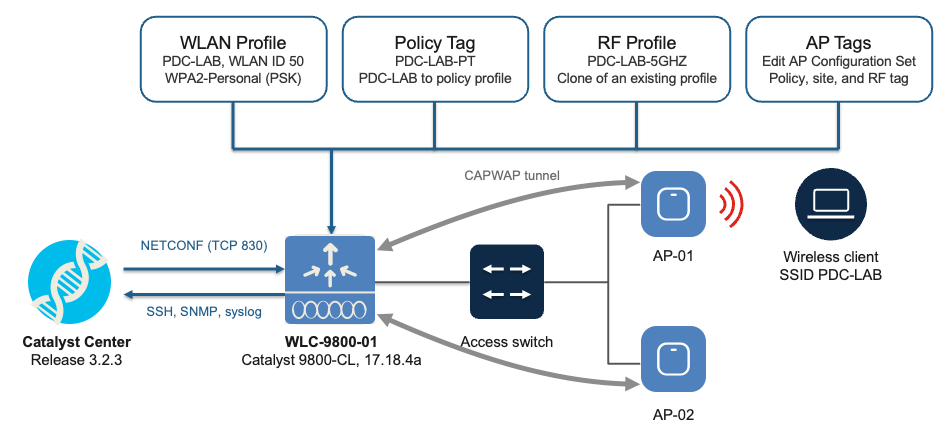
Esta imagen muestra la topología utilizada en este ejemplo. Catalyst Center gestiona el controlador con NETCONF y los puntos de acceso se unen al controlador con Control and Provisioning of Wireless Access Points (CAPWAP).
Configuraciones
En este ejemplo, el controlador ya ejecuta WLANs, etiquetas y perfiles, como en una implementación antigua. La configuración por dispositivo se utiliza para agregar una WLAN, previsualizarla e implementarla, asignarla a un perfil de política en una etiqueta de política, clonar un perfil de RF y asignar etiquetas a los AP. Cada cambio en la configuración por dispositivo utiliza el mismo flujo de revisión y aprovisionamiento, vista previa e implementación, que se muestra en detalle en el paso 5.
Paso 1. Preparación de Catalyst 9800 para Catalyst Center
Catalyst Center utiliza NETCONF para leer y escribir la configuración del controlador. Asegúrese de que NETCONF esté habilitado en el controlador:
WLC# configure terminal
WLC(config)# netconf-yang
WLC(config)# end
Nota: NETCONF requiere aaa new-model y un usuario de nivel de privilegio 15 autorizado por las listas de métodos de autenticación, autorización y contabilidad (AAA) en uso. En un controlador de producción, no cambie las listas de métodos AAA existentes sin revisión, ya que esto puede afectar al acceso del administrador.
Verifique que los procesos NETCONF se ejecuten:
WLC# show platform software yang-management process
confd: Ejecutándose
nesd: Ejecutándose
syncfd: Ejecutándose
ncsshd: Ejecutándose
dmiauthd: Ejecutándose
nginx: Ejecutándose
ndbmand: Ejecutándose
pubd: Ejecutándose
gnmib: No se está ejecutando
Paso 2. Asignar el controlador a un sitio y sincronizar
- Vaya a Aprovisionamiento > Inventario.
- Seleccione el controlador y elija Actions > Provisioning > Assign Device to Site. Seleccione el edificio al que sirve el controlador y haga clic en Assign y espere hasta que el controlador muestre Managed y Reachable.
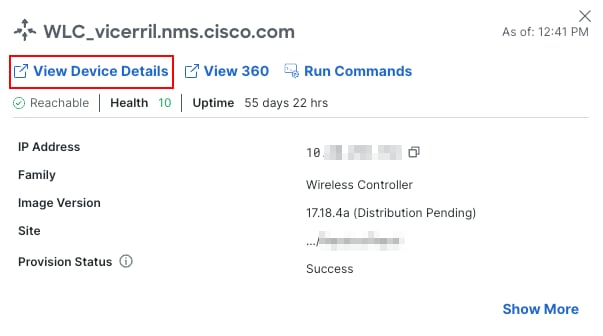
- Haga clic en el nombre del controlador para abrir la ventana de detalles del dispositivo y seleccione Ver detalles del dispositivo.
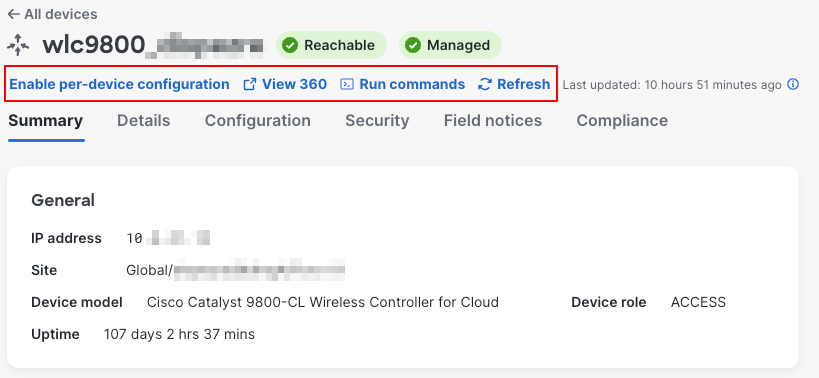
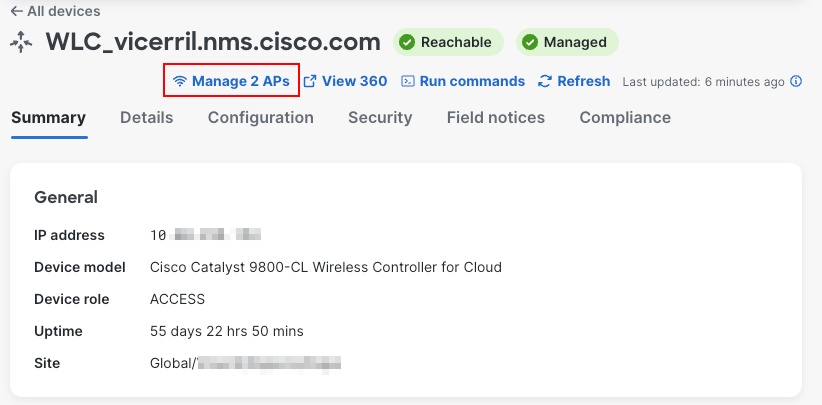
- Se abre la página de detalles del dispositivo y el menú muestra el estado del controlador y las opciones Enable per-device configuration, View 360, Run commands y Refresh.
Paso 3. Habilitación de la configuración por dispositivo
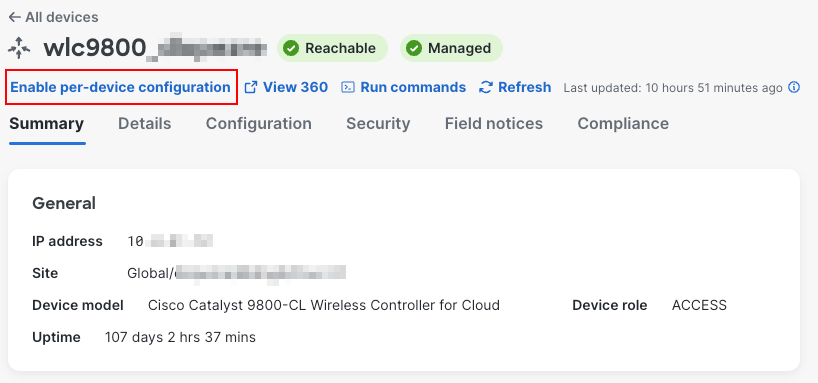
- Habilite la configuración por dispositivo para el controlador y confirme
- Resincronice el controlador (Acciones > Inventario > Resincronizar dispositivo) para que el centro Catalyst lea la configuración actual.
- Una nueva opción en los detalles del dispositivo muestra el número de AP administrados y registrados por ese WLC
- En la ventana de detalles del dispositivo del controlador, haga clic en la pestaña Configuration.
Después de la resincronización, la ficha Configuration muestra la etiqueta Per-device configuration y enumera los objetos existentes del controlador. El menú de la izquierda agrupa las funciones (SSID, RF, AP, Tag Mapping, Security, Global Wireless, Services, Layer 2, Network Settings, Layer 3, Administration, and Mobility), y cada tabla ofrece Add and Clone desde otro WLC.
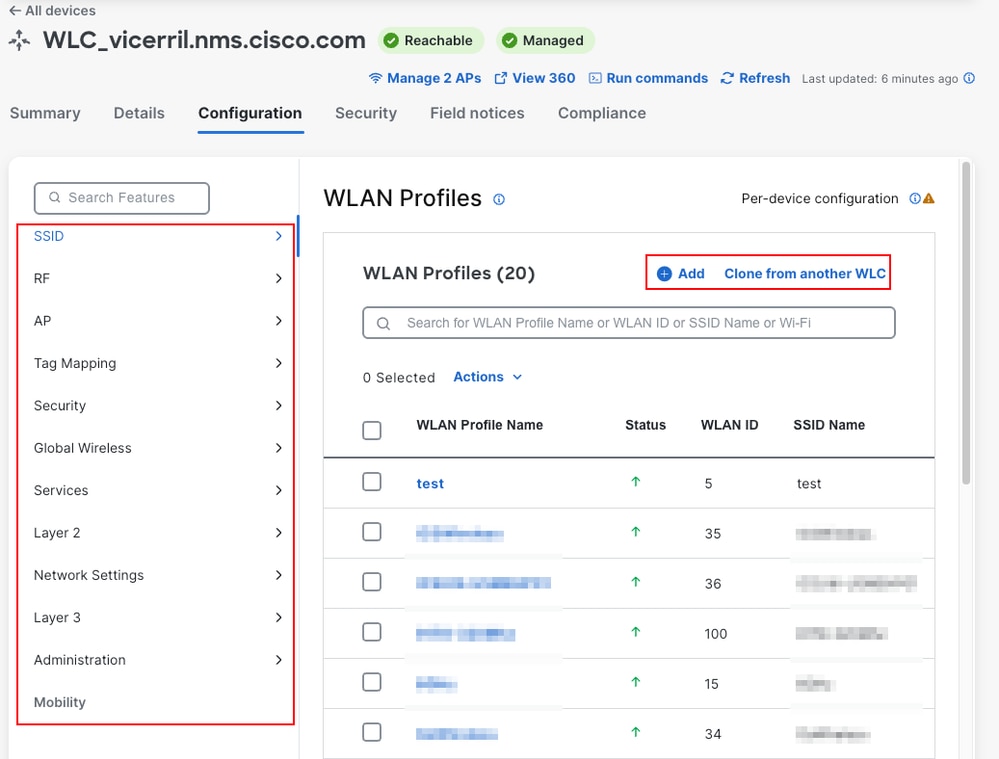
Aparece el icono de información junto a la etiqueta: La configuración por dispositivo permite realizar cambios editando la configuración directamente en esta página.
Nota: La configuración por dispositivo no se puede deshabilitar una vez habilitada.
Paso 4. Crear un perfil WLAN
- En la pestaña Configuration, elija SSID > WLAN Profiles y haga clic en Add.
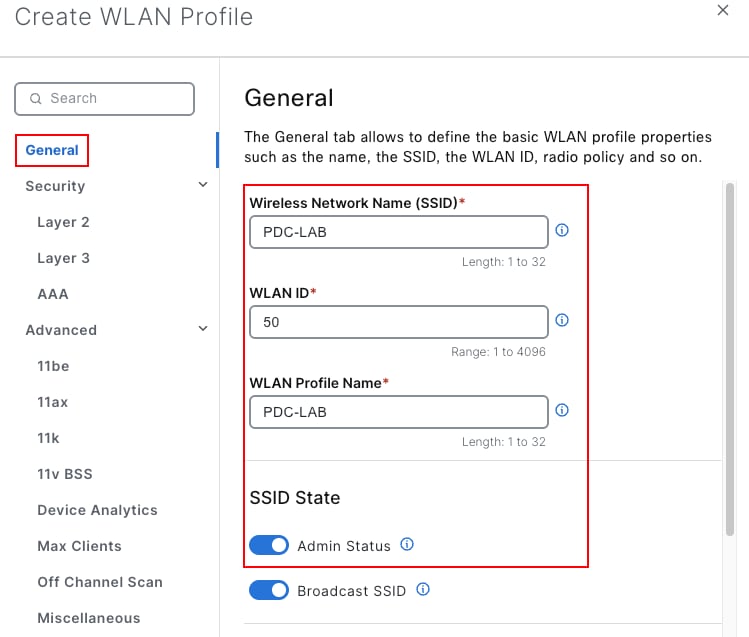
- En General, configure:
- Nombre de la red inalámbrica (SSID): PDC-LAB
- ID DE WLAN: 50 (rango 1 a 4096; utilizar una ID que no esté en uso en el controlador)
- Nombre del perfil WLAN: PDC-LAB
- Estado de SSID: Estado de administración habilitado
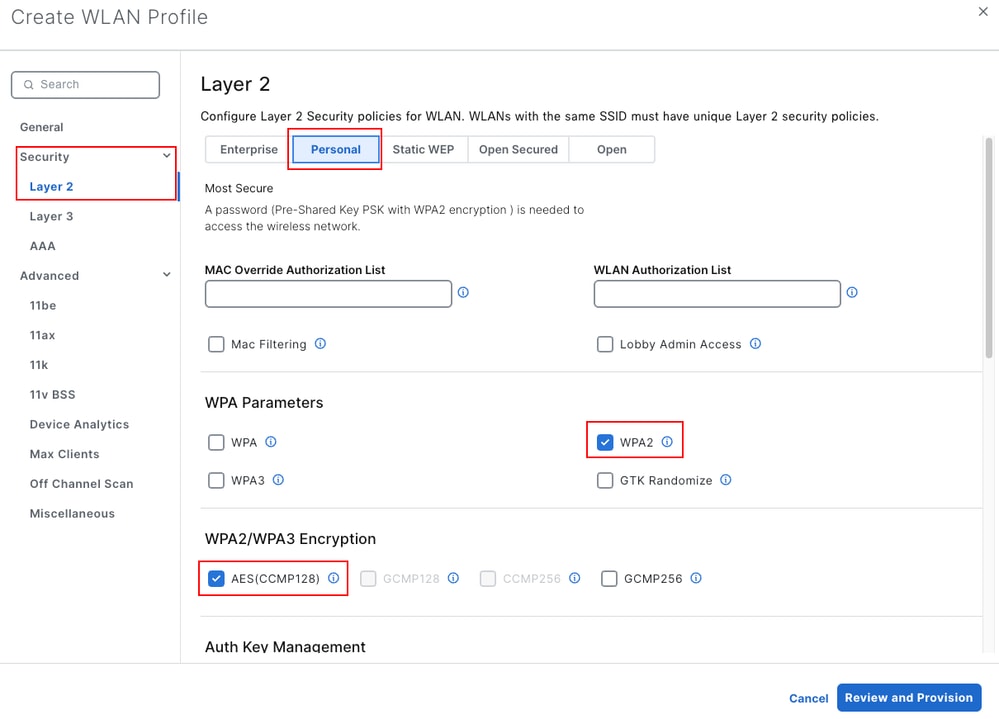
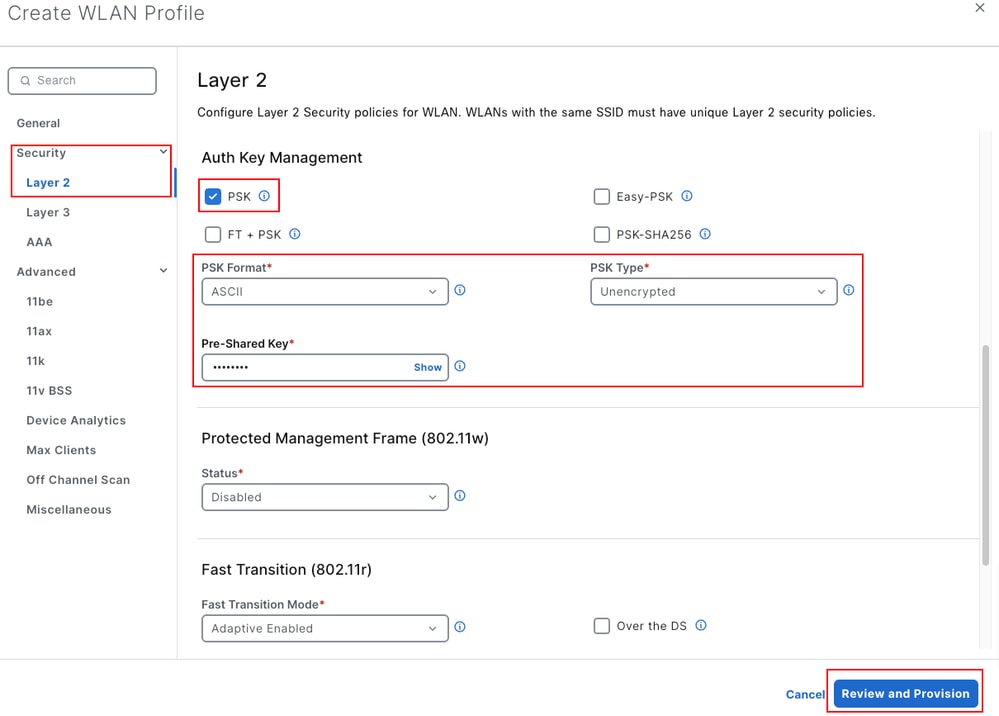
- En Security > Layer 2, elija Personal y mantenga WPA2 (Wi-Fi Protected Access 2), AES (CCMP128), y la gestión de claves de autenticación (AKM) de PSK (clave precompartida). Establezca PSK Format en ASCII e ingrese la Pre-Shared Key. La opción de capa 2 predeterminada es Enterprise. Advanced contiene los parámetros 11be, 11ax, 11k y 11v.
- Haga clic en Revisar y aprovisionar.
Paso 5. Obtener una vista previa del cambio e implementarlo
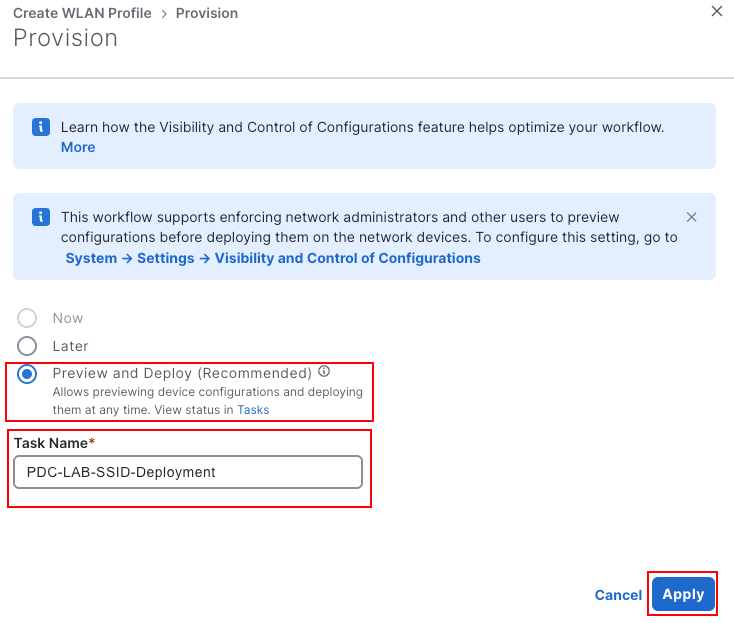
- En el panel Aprovisionamiento, elija cómo implementar:
- Ahora se implementa inmediatamente. No está disponible cuando System > Settings > Visibility and Control of Configurations aplica una vista previa antes de la implementación, como en este laboratorio.
- Más adelante planifica la implementación.
- Vista previa e implementación (recomendado) prepara la configuración para que pueda revisarla sin que afecte a la red en ejecución e implementarla más tarde.
- Elija Preview and Deploy, ingrese un Task Name (este ejemplo utiliza PDC-Create-WLAN-PDC-LAB) y haga clic en Apply.
- Catalyst Center muestra el paso 2 de 3: Preparación de dispositivos y modelos de configuración mientras calcula la configuración. Para revisarlo más tarde, haga clic en Exit and Preview Later. El elemento de trabajo permanece en Actividades > Tareas.
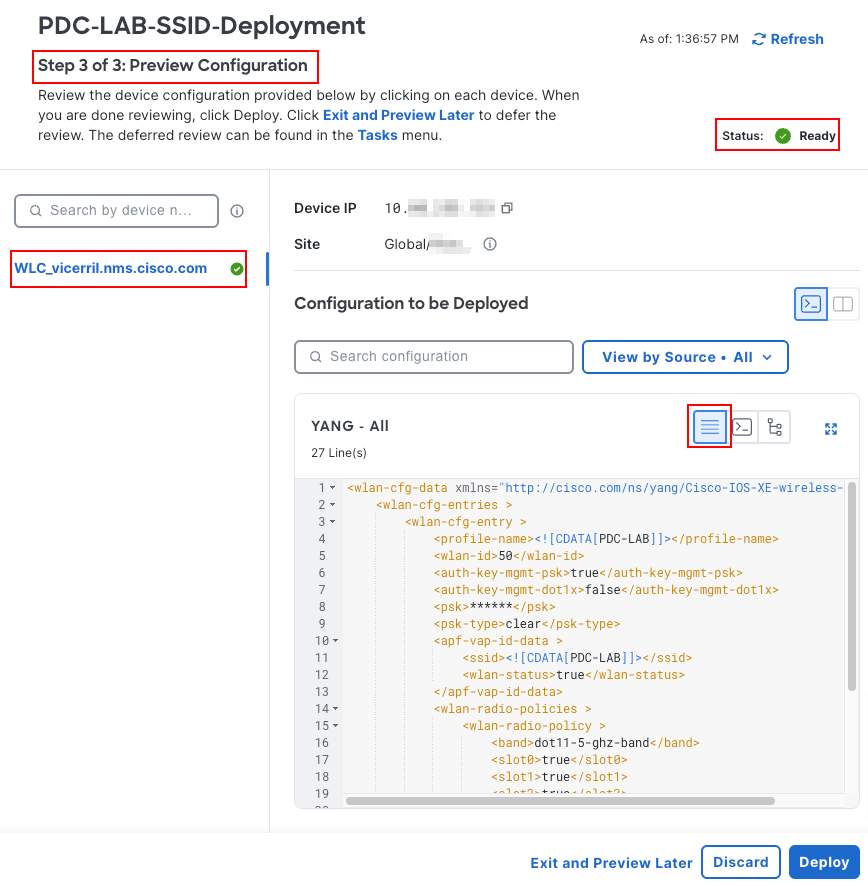
- En el paso 3 de 3: Previsualice la configuración, haga clic en el nombre del controlador. Configuration to be Deployed (Configuración que se va a implementar) muestra la carga útil de NETCONF que se basa en los modelos de datos YANG (y otra nueva generación) (vista PREDETERMINADA). Para una WLAN, la carga útil utiliza el modelo Cisco-IOS-XE-wireless-wlan-cfg.
- Haga clic en YANG_TO_CLI para ver la CLI generada, que es el equivalente de la interfaz de línea de comandos (CLI) de la carga útil YANG. Como se indica en la ventana, esta CLI es solo una vista previa y no debe aplicarse directamente en el dispositivo.
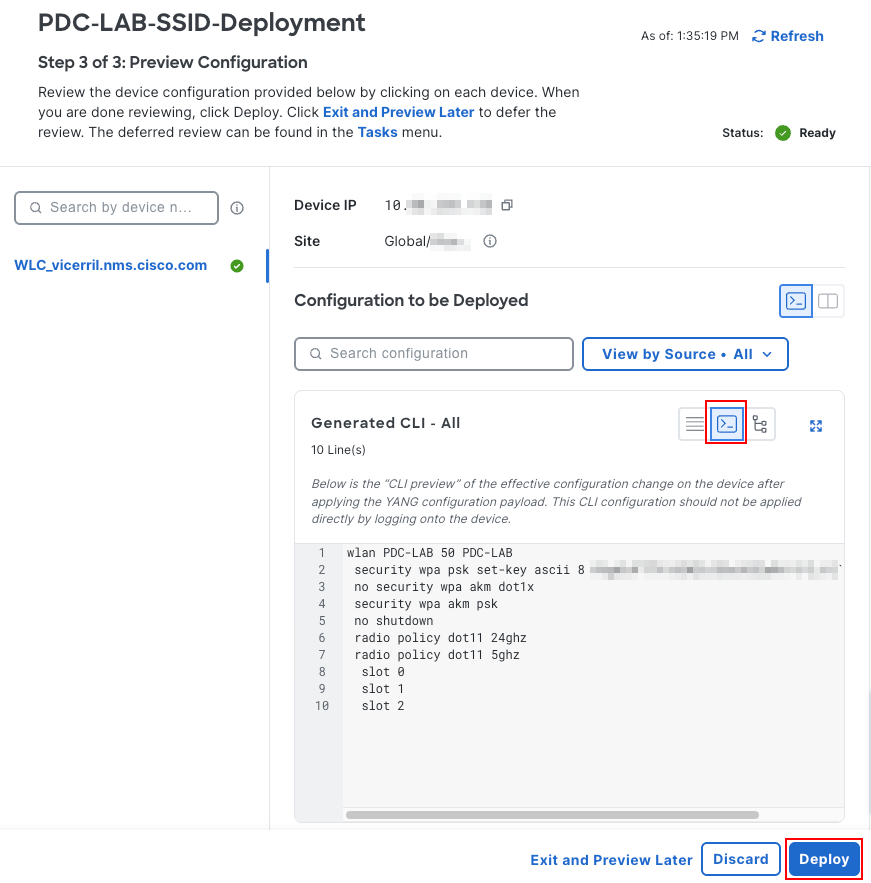
La CLI generada para este ejemplo es:
wlan PDC-LAB 50 PDC-LAB
 security wpa psk set-key ascii 8 <encrypted-key>
 no security wpa akm dot1x
 security wpa akm psk
 radio policy dot11 24ghz
 radio policy dot11 5ghz
  slot 0
  slot 1
  slot 2
- Haga clic en Deploy. En el panel Implementar, elija Ahora (o Más tarde), confirme el Nombre de tarea y haga clic en Enviar.
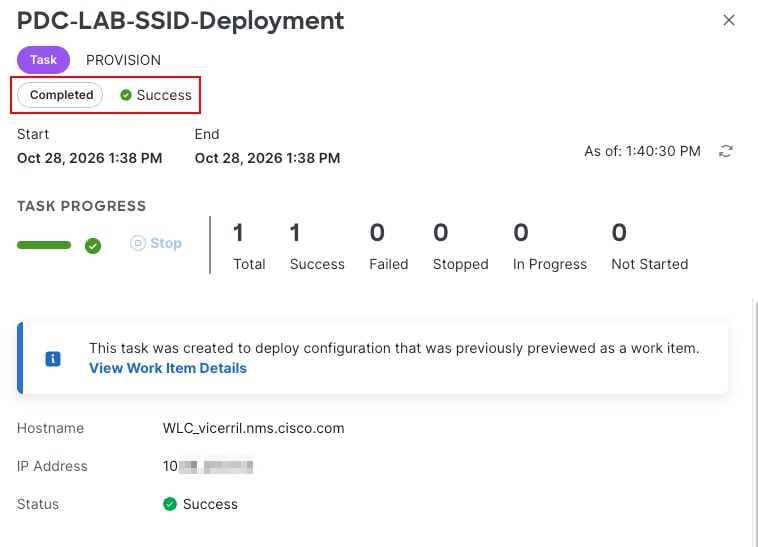
- Navegue hasta Actividades > Tareas y abra la tarea. El tipo de tarea es PROVISION, y el estado cambia a Success cuando el controlador acepta la configuración.
Paso 6. Asigne la WLAN a un perfil de política en una etiqueta de política
- Si la WLAN necesita un perfil de política dedicado (por ejemplo, con una VLAN diferente), créelo primero en SSID > Perfiles de política con Add. Este ejemplo utiliza el default-policy-profile existente.
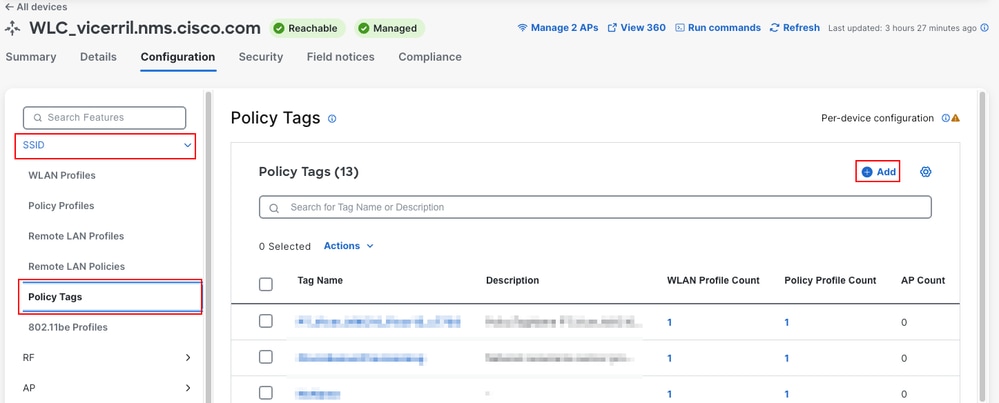
- Elija SSID > Policy Tags y haga clic en Agregar.
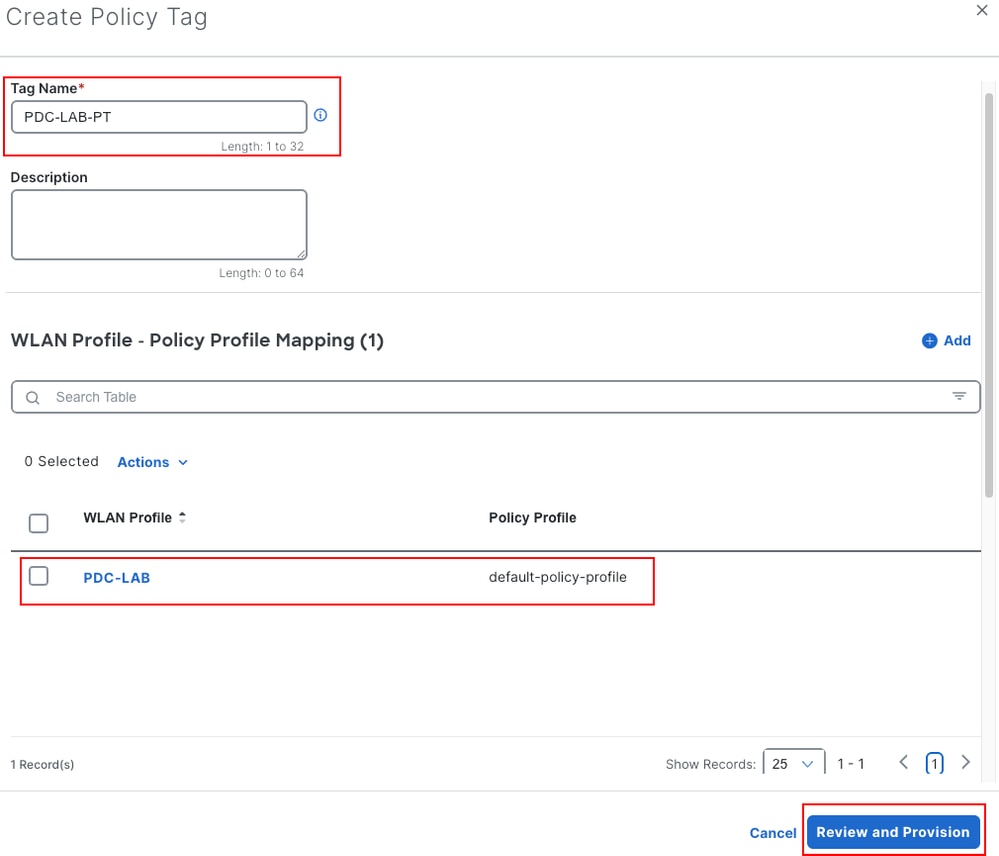
- En Create Policy Tag, introduzca el nombre PDC-LAB-PT.
- En Perfil WLAN - Policy Profile Mapping, haga clic en Agregar, seleccione el perfil WLAN PDC-LAB y el perfil de política, y guarde la asignación.
- Haga clic en Revisar y aprovisionar y complete la implementación como se describe en el paso 5.
Paso 7. Clonar un perfil de RF existente
La clonación reutiliza un objeto existente del controlador como punto de partida.
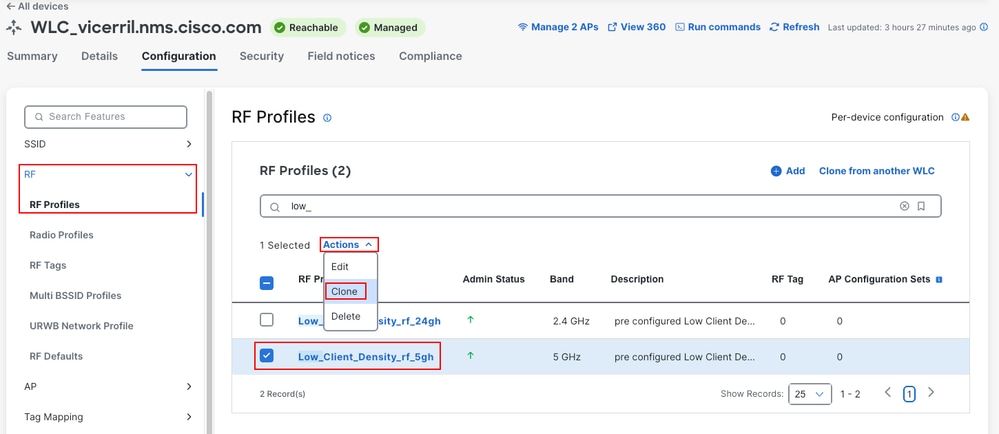
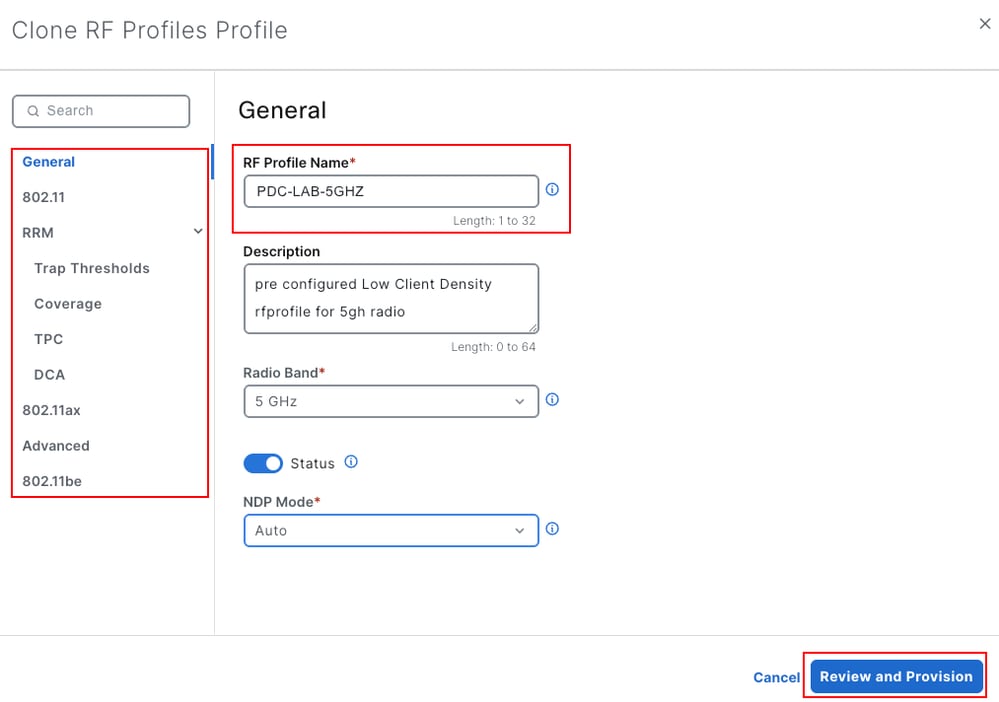
- Elija RF > Perfiles de RF, seleccione un perfil existente (por ejemplo, Low_Client_Density_rf_5gh) y elija Acciones > Clonar.
- En General, ingrese el Nombre del Perfil de RF PDC-LAB-5GHZ y ajuste los parámetros en las secciones 802.11, RRM, 802.11ax, Advanced y 802.11be según sea necesario.
- Haga clic en Revisar y aprovisionar y complete la implementación como se describe en el paso 5.

Consejo: Para copiar objetos de otro Catalyst 9800 administrado por el mismo Catalyst Center, utilice Clone from another WLC en la tabla del tipo de objeto.
Paso 8. Asignar etiquetas a los puntos de acceso
- En el encabezado de la ventana de detalles del dispositivo, haga clic en Administrar APs. La tabla Operational Access Points muestra la etiqueta de política, la etiqueta de sitio, la etiqueta RF y el origen de etiqueta de cada AP. Esta tabla muestra el estado de la red después de la última sincronización del controlador.
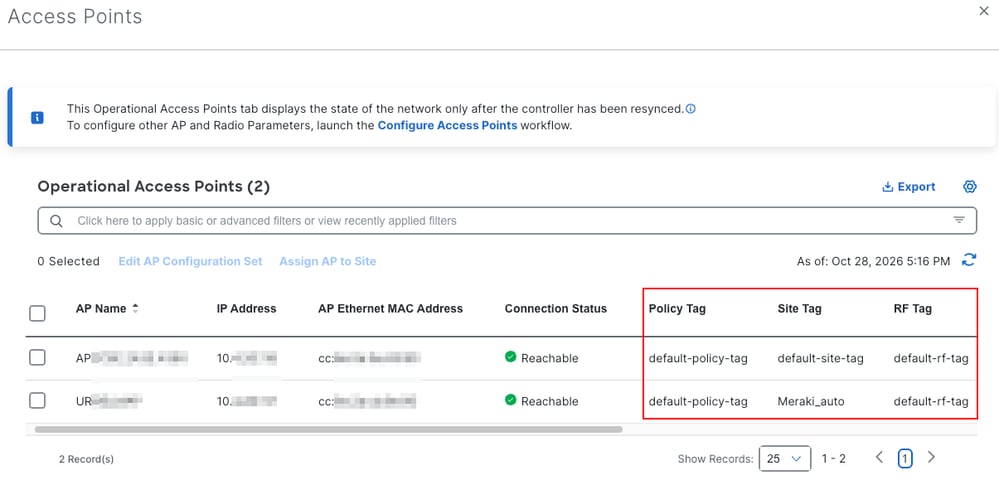
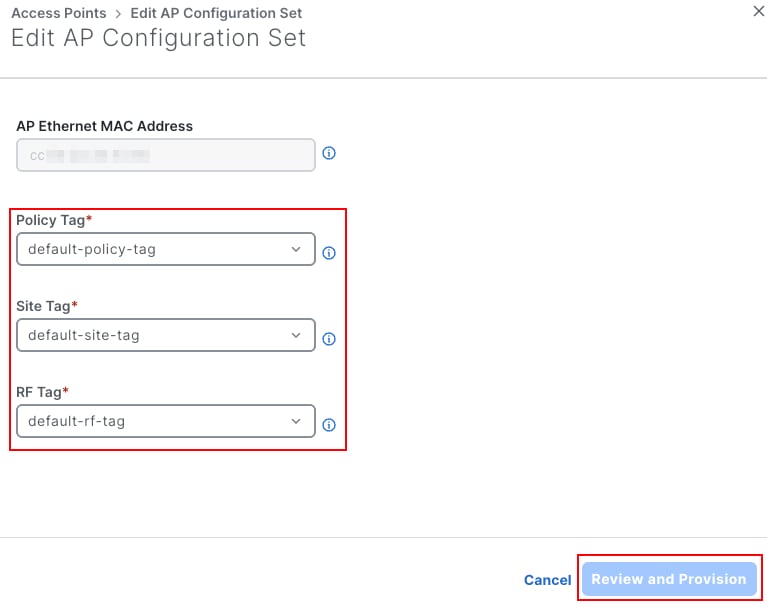
- Seleccione el AP y haga clic en Edit AP Configuration Set.
- Seleccione la etiqueta de directiva (por ejemplo, PDC-LAB-PT), la etiqueta de sitio y la etiqueta RF.
- Haga clic en Revisar y aprovisionar y complete la implementación como se describe en el paso 5.

Precaución: Un cambio de etiqueta puede hacer que el AP vuelva a unirse al controlador o restablecer sus radios, lo que desconecta a sus clientes. Planifique los cambios de etiquetas para los AP de producción en una ventana de mantenimiento. Antes de cambiar las etiquetas, registre las etiquetas actuales de los AP para que pueda revertirlas.
Paso 9. Supresión de un Objeto de Configuración
La configuración por dispositivo también elimina objetos del controlador con la misma vista previa y el mismo flujo de implementación. Este ejemplo elimina el WLAN PDC-LAB:
- Elija SSID > WLAN Profiles, seleccione PDC-LAB, y elija Actions > Delete.
- Confirme la advertencia ¿Está seguro de que desea eliminar los perfiles WLAN seleccionados? con Sí.
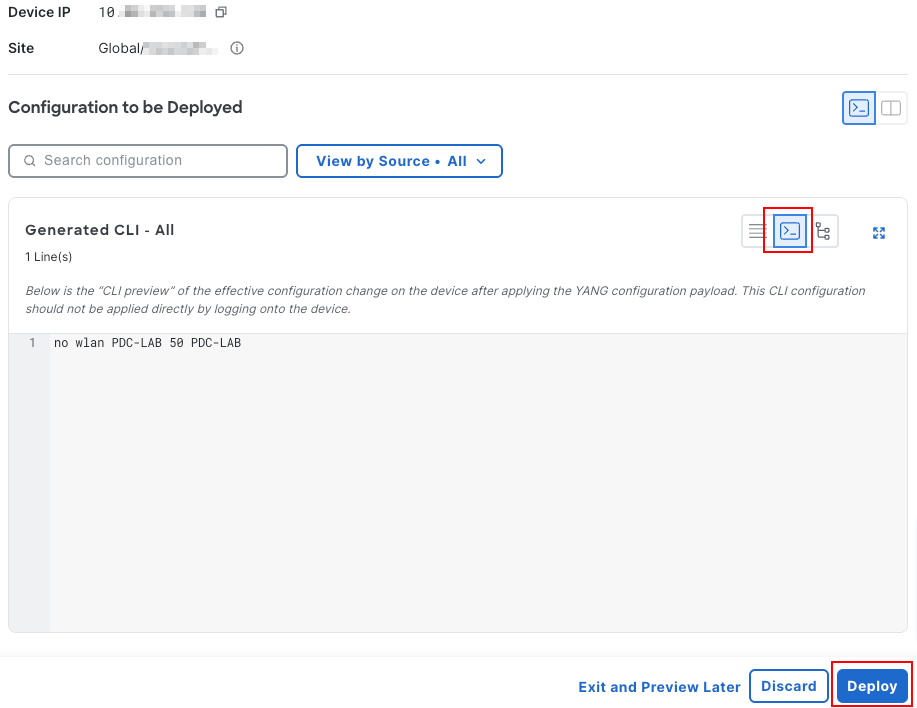
- Complete la implementación como se describe en el Paso 5. La carga útil YANG utiliza la operación delete en la entrada WLAN y la CLI generada es:
no wlan PDC-LAB 50 PDC-LAB
Verificación
Use esta sección para confirmar que su configuración funciona correctamente.
En Catalyst Center
- La tarea de aprovisionamiento muestra Éxito en Actividades > Tareas (Imagen 8).
- En la ficha Configuration del controlador, se muestra el nuevo objeto. En este ejemplo, SSID > WLAN Profiles enumera PDC-LAB con WLAN ID 50, como se muestra en la imagen 14. La WLAN aún no está asignada a una etiqueta de política, por lo que su recuento de etiquetas de política es 0.
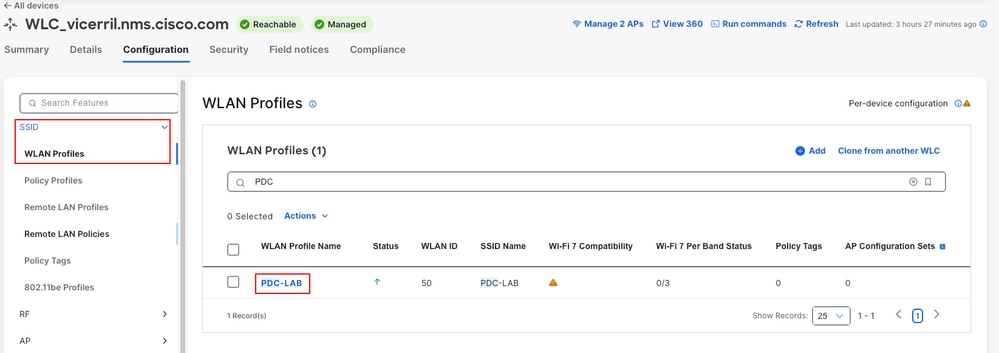
- En Administrar APs, la tabla Puntos de acceso operativos muestra las etiquetas asignadas a cada AP (Imagen 11).
En el Catalyst 9800
Puede ejecutar estos comandos en la CLI del controlador o desde Ejecutar comandos (Command Runner) en el encabezado de la ventana de detalles del dispositivo.
- show running-config | section wlan PDC-LAB - Muestra la configuración de WLAN que Catalyst Center envió.
- show wlan summary - Enumera las WLANs configuradas en el controlador y su estado.
- show wireless tag policy detailed PDC-LAB-PT - Muestra las asignaciones de perfiles de WLAN a políticas de la etiqueta de políticas.
- show ap tag summary - Muestra la política, el sitio y las etiquetas RF de cada AP y el origen de las etiquetas.
- show logging | include DMI-5-AUTH_PASSED|NDBMAN-5-CONFIG_I - Muestra las sesiones NETCONF y los cambios de configuración realizados por Catalyst Center.
- show wireless client summary - Enumera los clientes asociados y su estado.
Ésta es la configuración WLAN en el controlador después de la implementación:
WLC# show running-config | section wlan PDC-LAB
wlan PDC-LAB 50 PDC-LAB
 radio policy dot11 24ghz
 radio policy dot11 5ghz
  slot 0
  slot 1
  slot 2
 security wpa psk set-key ascii 8 xxxxxxxx
 no security wpa akm dot1x
 security wpa akm psk
Los registros del controlador muestran que Catalyst Center (10.X.X.X) abrió una sesión NETCONF y configuró la función inalámbrica:
WLC# show logging | include DMI-5-AUTH_PASSED|NDBMAN-5-CONFIG_I
Oct 27 21:22:58.653: %DMI-5-AUTH_PASSED: Chassis 1 R0/0: dmiauthd: User 'USERX'
 authenticated successfully from 192.168.10.10:62453  for netconf over ssh.
 External groups: PRIV15
Oct 27 21:24:13.977: %NDBMAN-5-CONFIG_I: Chassis 1 R0/0: ndbmand: Configured
 feature 'wireless' from 192.168.10.10:62453 via NETCONF user dnac
 session 5311, transaction-id 5924
El mensaje %NDBMAN-5-CONFIG_I muestra la función que se configuró, la dirección del Centro de Catalyst y el nombre de usuario de NETCONF.
Después de que los AP utilicen la etiqueta de la política, conecte un cliente a PDC-LAB y confirme con show wireless client summary que el cliente alcanza el estado de ejecución.
Cambios fuera de banda
Catalyst Center detecta los cambios que se realizan fuera de Catalyst Center, por ejemplo, desde la CLI o la interfaz web del controlador. Como se explica en el icono de advertencia junto a la etiqueta de configuración por dispositivo (Imagen 15), estos cambios se importan en la próxima sincronización del inventario y pueden causar conflictos. Para mantener la coherencia de la configuración, utilice Catalyst Center para todas las configuraciones admitidas.
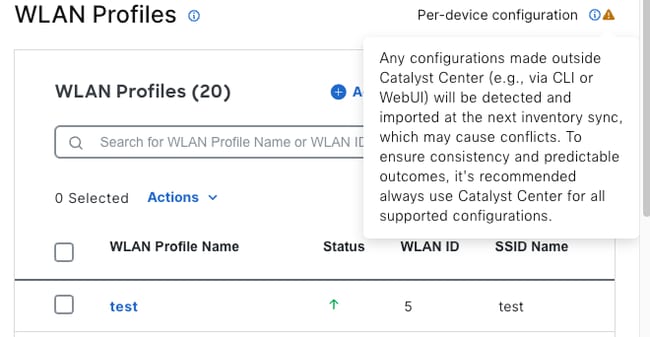 Imagen 15. Advertencia sobre configuraciones realizadas fuera de Catalyst Center
A partir de la versión 3.1.3, un evento de cambio de configuración resincroniza solamente el controlador. Para actualizar los datos AP, ejecute una sincronización completa con Actions > Inventory > Resync Device.
Troubleshoot
En esta sección encontrará información que puede utilizar para solucionar problemas de configuración.
No Se Muestra La Opción Enable Per-Device Configuration
- Confirme que Catalyst Center ejecute la versión 2.3.7.9 o posterior.
- Confirme que el controlador es un controlador Catalyst 9800 Series con Cisco IOS XE Release 17.12 o posterior.
- Confirme que el controlador esté administrado y accesible en el inventario. Resíncrono si es necesario.
- La configuración por dispositivo no es compatible con la tecnología inalámbrica de acceso SD (fabric).
La configuración por dispositivo se abre en modo de solo lectura
Esto se espera cuando el controlador ya estaba aprovisionado con aprovisionamiento basado en intent (perfil de red). Los dos modelos no se pueden combinar en el mismo controlador. En la ficha Configuration de la ventana de detalles del dispositivo, se muestra la etiqueta Managed via Site-Based Network Profiles y se muestra su icono de información: Este dispositivo se administra mediante perfiles de red basados en el sitio. Todas las configuraciones están en modo de sólo lectura. Los cambios solo se pueden realizar a través del perfil de red.
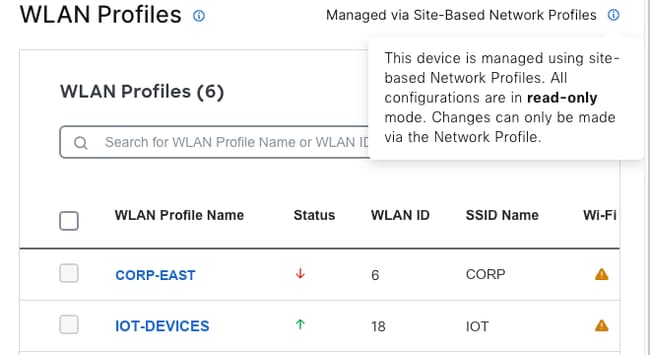 Imagen 16. Controlador administrado por perfiles de red basados en sitio en modo de sólo lectura
La Tarea De Aprovisionamiento Falla
- Abra la tarea fallida en Actividades > Tareas y revise los detalles del error.
- Resincronice el controlador e inténtelo de nuevo.
- En el controlador, verifique NETCONF:
- show platform software yang-management process - Todos los procesos deben mostrar Running.
- show netconf-yang sessions - Enumera las sesiones NETCONF activas, incluyendo la sesión de Catalyst Center.
- Confirme que las credenciales NETCONF (TCP 830) y Secure Shell (SSH) en Catalyst Center sean válidas y que ningún firewall bloquee la conexión entre Catalyst Center y el controlador.
Los cambios realizados en el controlador no aparecen en Catalyst Center
Resincronice el controlador con Acciones > Inventario > Resincronizar dispositivo. A partir de la versión 3.1.3, un evento de cambio de configuración resincroniza solamente el controlador, no sus AP, por lo que se requiere una resincronización completa para actualizar los datos AP.
Historial de revisiones
| Revisión | Fecha de publicación | Comentarios |
|---|---|---|
1.0 |
29-Oct-2026
|
Versión inicial |
 Comentarios
Contacte a Cisco
- Abrir un caso de soporte

- (Requiere un Cisco Service Contract)