Auswirkungen der GoDaddy-Root-Migration auf Expressway MRA

Inhalt
Einleitung
In diesem Dokument werden die Auswirkungen der Migration des GoDaddy-Stammzertifikats von G2 nach (R1 + R1V1) beschrieben.
Hintergrundinformationen
GoDaddy wechselt von der alten Root-Richtlinie (G2) zur neuen R1-Stammzertifikatkette. Neue Zertifikate dürfen nur die EKU für die Serverauthentifizierung enthalten.
Dieser Übergang betrifft Schnellstraßen und andere Edge-Produkte, die GoDaddy-Zertifikate installiert haben.
Der Übergang der Wurzeln erfolgt aufgrund von:
- G2-Signierungs-/Ausstellungsvermittler haben keine EKU aufgelistet, was diese Hierarchie aus der Übereinstimmung mit der Chrome Root Program-Anforderung macht. Daher muss die Ausgabe von den betroffenen G2-Zwischenprodukten bis zu diesem Datum eingestellt werden.
- Keine EKU bedeutet, dass alle Zwecke mit einem Zertifikat bedient werden.
Zertifikatsspezifikationen
Alte Wurzel
KN GoDaddy Root Certificate Authority - G2
Ablauf Freitag, .Januar 1..2038 05:29:59
SN 00
Dieser alte Root wird durch den neuen Root R1 ersetzt.
Neuer Stamm
CN = GoDaddy TLS-Stammzertifizierungsstelle - R1
Ablauf Freitag, .August 24..2040 17:29:59
SN 00da62ff9e2619b1257a4809368ee8e3f7
Der neue R1-Root signiert das neue Zwischenprodukt, wie in den nächsten Abschnitten beschrieben.
Neue Zwischenprodukte
CN = GoDaddy TLS Intermediate CA DV - R1v1
Ablauf Freitag, .August 24..2040 17:29:59
SN 008aaa80515c0bc688c7955d70f27758ac
OS Trust Stores, die alte G2 Root haben, wird nicht vertrauen neue Kette von Zertifikaten (R1 + R1V1) für diesen Zweck GoDaddy hat einen Cross - Zeichen - Trust - Pfad, wo
Das neue R1-Stammzertifikat vertraut dem alten G2-Stammzertifikat.
Zertifikat für Kreuzzeichen
CN = GoDaddy TLS-Stammzertifizierungsstelle - R1
Ablauf am Freitag, . .1. .2038 05:29:59
SN 0090de6c7fb3b50b3c0617724fc13402ad
Wenn Sie keine richtige Kette installiert haben oder nur eine neue Kette (R1 + R1v1) im Expressway Trust Store installiert ist, wird die MRA IP-Telefonregistrierung beendet.
Der Fehler, der in der Schnellstraße pcap festgestellt wurde, ist eine unbekannte Zertifizierungsstelle, die von einem IP-Telefon stammt. Sie können davon ausgehen, dass im Vertrauensspeicher des IP-Telefons eine Zertifizierungsstelle fehlt.
88xx IP-Telefon 135.x.x.25
172.x.x.34 Schnellstraße
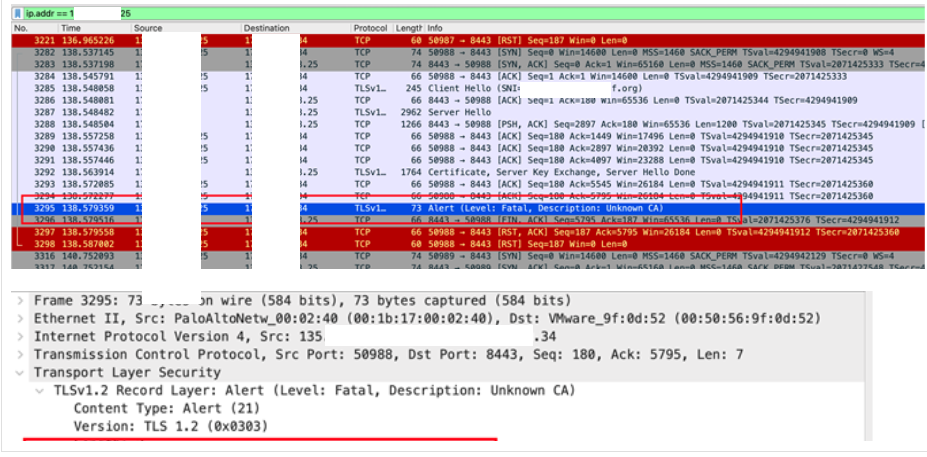
Es gibt auch eine Situation, in der der Expressway-Vertrauensspeicher das Zertifikat mit Kreuzzeichen nicht akzeptiert, da das neue Stammzertifikat und das Zertifikat mit Kreuzzeichen denselben CN-Namen haben, wie in CN = GoDaddy TLS Root CA - R1.
Wenn dies der Fall ist:
1. Löschen Sie das neue Root R1-Zertifikat SN 00da62ff9e2619b1257a4809368ee8e3f7.
2. Kreuzsignaturzertifikat hochladen SN 0090de6c7fb3b50b3c0617724fc13402ad CN = GoDaddy TLS Root CA - R1.
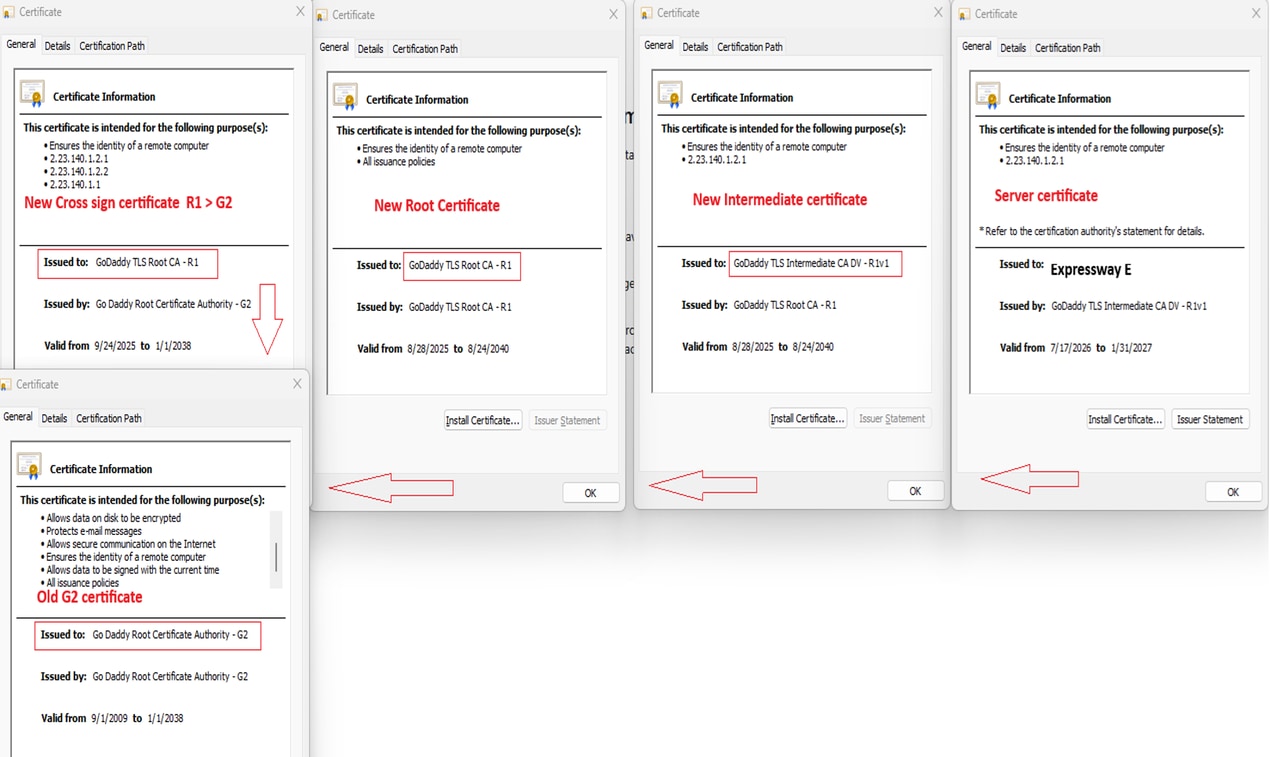
Zertifikatsstruktur (Neu in alt)
Wichtige Dateien
Das Leaf-Zertifikat wird unter der R1 DV ausstellenden CA ausgestellt, aber die Clients validieren es, indem sie eine Kette zu GoDaddy Class 2 Root - G2 unter Verwendung des veröffentlichten R1 → G2 Cross-Zertifikats erstellen. Die relevanten Artefakte im Repository sind der G2-Vertrauensanker (gdroot-g2), das Kreuzzertifikat (gd_tls_root-r1-cross-g2), das R1 DV-Ausgabeintermediat (gd_tls_Issuing_dv-r1v1) und die native Hierarchie-Root (gd_tls_root-r1) certs.godaddy.com. Bei diesem Cross-Sign-Ansatz können Browser die Kette heute validieren (Verankerung am G2), während sich die R1-Vertrauensstellung im Laufe der Zeit ausbreitet.
Zugehörige Informationen
Details zum Übergang vom alten Root zum neuen Root sind hier dokumentiert:
Falls Sie auf dieses Problem stoßen, hier ist das Godaddy-Repository zum Herunterladen des Zertifikats.
Revisionsverlauf
| Überarbeitung | Veröffentlichungsdatum | Kommentare |
|---|---|---|
1.0 |
05-Aug-2026
|
Erstveröffentlichung |
 Feedback
