Fehlerbehebung: Wake on LAN-Funktion bei Catalyst Switches der Serie 9500
Inhalt
Einleitung
In diesem Dokument wird die Fehlerbehebung und Validierung der Wake on LAN (WoL)-Funktion für die Cisco Catalyst Serie 9500 beschrieben.
Voraussetzungen
Anforderungen
Cisco empfiehlt, dass Sie über Kenntnisse in folgenden Bereichen verfügen:
- Konfiguration und Architektur der Cisco Catalyst Switches der Serie 9500.
- LAN-Switching-Konzepte, einschließlich VLANs, SVIs und Port-Channels
- Gezielte Broadcast- und Netzwerk-Broadcast-Konzepte in IPv4-Netzwerken
- Paketerfassung und -analyse mithilfe der Überwachungsfunktionen von Cisco und der Kommandozeile für die Paketweiterleitung.
- Grundlegende Informationen zu Problembehebungstools wie Wireshark und Endpunktkonfiguration für WoL
Verwendete Komponenten
Die Informationen in diesem Dokument basierend auf folgenden Software- und Hardware-Versionen:
- Cisco Catalyst Serie 9500, Modell C950-48Y4C-A
- Cisco Catalyst Serie 9300, Modell C9300-48T
- WoL-Quell- und Ziel-Endpunkte, einschließlich VMs und physische Hosts.
- Cisco IOS XE Version 17.12.4
Die Informationen in diesem Dokument beziehen sich auf Geräte in einer speziell eingerichteten Testumgebung. Alle Geräte, die in diesem Dokument benutzt wurden, begannen mit einer gelöschten (Nichterfüllungs) Konfiguration. Wenn Ihr Netzwerk in Betrieb ist, stellen Sie sicher, dass Sie die möglichen Auswirkungen aller Befehle kennen.
Hintergrundinformationen
Wake on LAN (WoL) ist ein Netzwerkstandard, der das Einschalten oder Aktivieren eines Computers durch eine Netzwerknachricht ermöglicht, die gemeinhin als "magisches Paket" bezeichnet wird.
In Cisco LAN-Umgebungen ist WoL in der Regel auf die richtige Weiterleitung von UDP-Broadcast- oder gerichteten Broadcast-Paketen über VLANs und geroutete Schnittstellen angewiesen.
Die in diesem Dokument beschriebene Methodik und der beschriebene Workflow sind effektiv bei der Behebung von Wake on LAN-Problemen bei Switches der Catalyst Serie 9500.
Ab Version 17.3.1 ist "IP Directed Broadcast" standardmäßig deaktiviert, und das Verhalten wird unter diesem Fehler dokumentiert: Cisco Bug-ID CSCvy85946.
Dieses Szenario ähnelt WoL-Paketen, die nicht wie erwartet zwischen dem Quellserver und den Ziel-Endpunkt-VLANs übertragen werden.
Dieses Dokument enthält einen detaillierten Workflow für die Validierung, Erfassung und Fehlerbehebung des WoL-Paketflusses über Catalyst 9500-Plattformen hinweg, einschließlich aller relevanten CLI-Befehle, Konfigurationen und detaillierter Erklärungen zur Ausgabe.
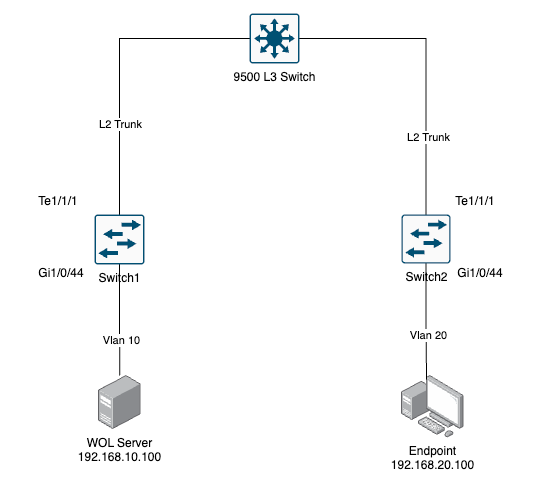 Abbildung 1: Diagramm der Netzwerktopologie
Fehlerbehebung
1. Symptom und erste Analyse
Die vom Server gesendeten WoL-Pakete (Magic Packets) aktivierten die Endgeräte nicht erwartungsgemäß.
Bei der Fehlerbehebung wurde überprüft, ob Pakete korrekt über das Netzwerk gesendet, empfangen und weitergeleitet wurden.
Die ersten Prüfungen und Befehle halfen, die Symptome zu bestätigen und die Basisdaten zu sammeln. Unter SVI 10 und 20 wurden Befehle für IP-Netzwerk-Broadcast und IP Directed-Broadcast hinzugefügt, um das Problem zu beheben:
Schritt 1: Überprüfen der Schnittstellen- und VLAN-Konfiguration
c9500#show run int vlan 10
interface Vlan10
 ip address 192.168.10.1 255.255.255.0
 ip network-broadcast
 ip directed-broadcasts
end
c9500#show run int vlan 20
interface Vlan20
 ip address 192.168.20.1 255.255.255.0
 ip network-broadcast
 ip directed-broadcasts
end

Anmerkung: Mit dem Befehl ip network-broadcast kann die Eingangsschnittstelle die an das Netzwerkpräfix gerichteten Broadcast-Pakete empfangen und annehmen. Der Befehl ip directed-broadcast ermöglicht die direkte Umwandlung von Broadcast in eine physische Broadcast-Übertragung an der Schnittstelle. Tests mit Netzwerk- und Broadcast-Adressen sind hilfreich, um festzustellen, wo Pakete verworfen werden.
Phase 2: Überprüfung der WoL-Paketübertragung von der Quelle
c9500#sh ip arp 192.168.10.100
Beispiel:
Protocol  Address          Age (min)  Hardware Addr   Type   Interface
Internet  192.168.10.100           136   aaaa.aaaa.aaaa  ARPA   Vlan10
Switch1#show mac address-table address aaaa.aaaa.aaaa
Beispiel:
Vlan    Mac Address       Type        Ports
10     aaaa.aaaa.aaaa    DYNAMIC     Gi1/0/44
2. Überwachen und Erfassen von WoL-Paketen
Um zu überprüfen, ob WoL-Pakete korrekt gesendet werden und das Netzwerk durchlaufen, verwenden Sie die Funktion zur Monitorerfassung, und analysieren Sie den Pufferinhalt.
Schritt 1: Konfigurieren und Überprüfen der Überwachungserfassungsparameter auf Switch1
Switch1#show mon cap cap parameter
Beispiel:
monitor capture cap interface GigabitEthernet1/0/44 BOTH
monitor capture cap buffer size 100
monitor capture cap limit pps 1000
monitor capture cap match any
Phase 2: Konfigurieren und Überprüfen der Überwachungserfassungsparameter auf dem 9500-Switch:
c9500#show mon cap cap parameter
Beispiel:
monitor capture cap control-plane BOTH
monitor capture cap buffer size 100
monitor capture cap limit pps 1000
monitor capture cap match any
Anmerkung: Wir verwenden die Erfassung der Kontrollebene, da dieser Datenverkehr zur weiteren Verarbeitung an die CPU gesendet werden muss.
Punt: Eingangsprotokoll-Steuerungspakete werden vom DP abgefangen und zur Verarbeitung an den CP (CPU) gesendet
Injektion: Von der CPU erzeugte Protokollpakete werden an den DP gesendet, um an den E/A-Schnittstellen ausgegeben zu werden.
Phase 2: Review Puffer für WoL Packets
Switch1#sh mon cap cap buffer brief | i 192.168.20.255
Beispielausgabe (mehrere Instanzen zeigen Zuverlässigkeit):
3975   3.002758  192.168.10.100 -> 192.168.20.255  WOL 148 MagicPacket for bb:bb:bb:bb:bb:bb (bb:bb:bb:bb:bb:bb)
17103  16.246445  192.168.10.100 -> 192.168.20.255  ECHO 148 Request
...
15864  14.870272  192.168.10.100 -> 192.168.20.255  WOL 148 MagicPacket for bb:bb:bb:bb:bb:bb (bb:bb:bb:bb:bb:bb)
Schritt 3: Erfassung und Export für detaillierte Analysen
device#monitor capture cap export location flash:cap.cap
3. Analysieren des Paketweiterleitungspfads mithilfe der Plattform-CLI
Verwenden Sie Hardware-Weiterleitungsbefehle der Plattform, um zu überprüfen, wie die WoL-Pakete von der Hardware verarbeitet und weitergeleitet werden.
Schritt 1: Zusammenfassung der Scheckweiterleitung für das letzte Paket
device#show platform hardware fed switch 1 forward last summary
Beispielauszug:
Input Packet Details:
###[ Ethernet ]###
  dst       = bb:bb:bb:bb:bb:bb
  src=aa:aa:aa:aa:aa:aa
  type      = 0x8100
###[ 802.1Q ]###
     vlan      = 10
###[ IP ]###
        src=192.168.10.100
        dst       = 192.168.20.255
        proto     = udp
###[ UDP ]###
           sport     = 56826
           dport     = discard
           len       = 110
           chksum    = 0x7813
###[ Raw ]###
              load      = 'FF FF FF FF FF FF 4C D7 17 86 13 A5 ...'
Egress:
   Possible Replication:
       Port                  : TenGigabitEthernet1/1/1
Output Packet Details:
   Port                      : TenGigabitEthernet1/1/1
###[ Ethernet ]###
  dst       = bb:bb:bb:bb:bb:bb
  src=aa:aa:aa:aa:aa:aa
  type      = 0x8100
...
Diese Ausgabe bestätigt, dass das WoL-Paket von der Switch-Hardware verarbeitet und weitergeleitet wird.
Phase 2: Validierung der Paket-Durchquerung bei Distribution/Core-Switches
device#show platform hardware fed switch 2 forward last summary
Beispielausgabe (am Verteilerschalter):
Input Packet Details:
###[ Ethernet ]###
  dst       = bb:bb:bb:bb:bb:bb
  src=aa:aa:aa:aa:aa:aa
  type      = 0x8100
###[ 802.1Q ]###
     vlan      = 10
###[ IP ]###
        src=192.168.10.100
        dst       = 192.168.20.255
        proto     = udp
...
Output Packet Details:
   Port                      : HundredGigE2/0/51
###[ Ethernet ]###
  dst       = bb:bb:bb:bb:bb:bb
  src=aa:aa:aa:aa:aa:aa
  type      = 0x8100
...
Dies bestätigt, dass das WoL-Paket an den Next-Hop/Core-Switch weitergeleitet wird.
4. Überprüfung des WoL-Paketempfangs auf dem Endpunkt-VLAN
Überprüfen Sie, ob das Magic Packet am Endpunkt-VLAN empfangen wird und nicht vom Switch verworfen wird. Verwenden Sie die Hardwarebefehle für Paketerfassung und Plattform.
Schritt 1: Überwachen der Ankunft von Magic Packets im Ziel-VLAN
device#sh mon cap cap buffer brief | i 192.168.20.255
Beispiel:
15864 14.870272 192.168.10.100 -> 192.168.20.255 WOL 148 MagicPacket for bb:bb:bb:bb:bb:bb (bb:bb:bb:bb:bb:bb)
Ein konsistentes Erscheinungsbild von WoL-Paketen bei der Erfassung deutet auf eine erfolgreiche Übertragung über das Netzwerk hin.
5. Überlegungen zu Endgeräten und Servern
Die WoL-Funktionalität hängt auch von der richtigen Endpunktkonfiguration ab. Bei der Fehlerbehebung wurde festgestellt, dass die Zuverlässigkeit der Paketübertragung und des Empfangs durch Servereinstellungen, die Bereitschaft der Endgeräte oder (falls virtualisiert) durch Hypervisoren beeinträchtigt werden kann. Es wird empfohlen, Pakete am Endpunkt mit Tools wie Wireshark zu erfassen, um die erfolgreiche Übermittlung zu überprüfen.
Beispiel für Wireshark-Erfassungsausgabe (zusammengefasst):
Ethernet II, Src: VMware_aa:aa:aa (aa:aa:aa:aa:aa:aa), Dst: Cisco_cc:cc:cc (bb:bb:bb:bb:bb:bb)
Type: IPv4 (0x0800)
Internet Protocol Version 4, Src: 192.168.10.100, Dst: 192.168.20.255
User Datagram Protocol, Src Port: 63082, Dst Port: 9
UDP payload (102 bytes)
Discard Protocol
    Data: ffffffffffff4cd7178667ed...
Dadurch wird bestätigt, dass das Magic Packet im Ziel-Subnetz empfangen wird.
6. Gemeinsame Fragen und zusätzliche Bemerkungen
- Bei Verwerfungen oder Ausnahmen in ASIC-Zählern wird eine inkonsistente WoL-Paketübermittlung erkannt.
- Einige Pakete werden aufgrund von CoPP (Control-Plane Policing) oder falschen Schnittstellenkonfigurationen verworfen (beispielsweise fehlen
keine IP-Umleitungen). - WoL muss sicherstellen, dass
ip directed-broadcastaktiviert ist, um über geroutete Schnittstellen hinweg funktionieren zu können.
Zugehörige Informationen
Revisionsverlauf
| Überarbeitung | Veröffentlichungsdatum | Kommentare |
|---|---|---|
1.0 |
14-Jul-2025
|
Erstveröffentlichung |

 Feedback
Cisco kontaktieren
- Eine Supportanfrage öffnen

- (Erfordert einen Cisco Servicevertrag)