Secure Network Analytics Leitfaden für externe Verbindungen
Einleitung
Verwenden Sie diesen Leitfaden, um externe Verbindungen zu überprüfen, die für den schnellen Betrieb bestimmter Funktionen von Secure Network Analytics erforderlich sind. Bei diesen externen Verbindungen kann es sich um Domänen oder Endpunkte handeln. Domänen sind Namen, die zur Identifizierung von Ressourcen im Internet, in der Regel Websites oder Dienste, verwendet werden; und Endpunkte sind tatsächliche Geräte oder Knoten, die über ein Netzwerk kommunizieren. Da der Schwerpunkt dieses Leitfadens auf Web-Services liegt, werden diese als URLs angezeigt. In der Tabelle sind die URLs der externen Verbindung in alphabetischer Reihenfolge aufgeführt.
Externe Verbindungen
| URL der externen Verbindung | Zweck |
|---|---|
| https:// |
Wird von Secure Network Analytics für den Austausch von Telemetriedaten mit Secure Cloud Analytics-Services verwendet. |
| https: |
Wird von Cisco für die Datenübertragung an Amazon Web Services (AWS) für den Asien-Pazifik-Raum, Japan und China (APJC) benötigt. Diese Funktion wird bei der Weiterleitung von Warnmeldungen an Cisco XDR sowie für Kennzahlen zum Kundenservice verwendet. |
| https:// |
Wird von Cisco für die Datenübertragung an Amazon Web Services (AWS) für die Region Europa (EU) benötigt. Diese Funktion wird bei der Weiterleitung von Warnmeldungen an Cisco XDR sowie für Kennzahlen zum Kundenservice verwendet. |
| https:// |
Wird von Cisco für die Datenübertragung an Amazon Web Services (AWS) für die Region USA benötigt. Diese Funktion wird bei der Weiterleitung von Warnmeldungen an Cisco XDR sowie für Kundenservice-/Erfolgsmetriken verwendet. |
| https:// |
Wird von Secure Network Analytics für die Funktion zum direkten Herunterladen von Software verwendet. |
| https: |
Erforderlich für das Senden und Erfassen von Kundenerfolgskennzahlen |
| https: |
Erforderlich für das Senden und Erfassen von Kundenerfolgskennzahlen |
| https: |
Erforderlich für das Senden und Erfassen von Kundenerfolgskennzahlen |
| https:// |
Wird von Threat Feed benötigt, der für Warnungen und Beobachtungen von Secure Network Analytics verwendet wird, wenn Analytics aktiviert ist. |
| https:// |
Wird von Secure Network Analytics für die Funktion zum direkten Herunterladen von Software verwendet. |
| https:// |
Wird von Threat Feed benötigt, der für Warnungen und Beobachtungen von Secure Network Analytics verwendet wird, wenn Analytics aktiviert ist. |
| https:// |
Wird von Threat Feed benötigt, der für Warnungen und Beobachtungen von Secure Network Analytics verwendet wird, wenn Analytics aktiviert ist. |
| https:// |
Erforderlich für den Secure Network Analytics Threat Intelligence Feed, der für Warnungen und Sicherheitsereignisse von Secure Network Analytics verwendet wird. Hierfür ist die Secure Network Analytics Threat Intelligence Feed-Lizenz erforderlich. |
| https: |
Erforderlich für das Senden und Erfassen von Kundenerfolgskennzahlen |
| https:// |
Ermöglicht den Zugriff auf MITER-Informationen für Warnungen, wenn Analytics aktiviert ist. |
| https:// |
Ermöglicht den Zugriff auf MITER-Informationen für Warnungen, wenn Analytics aktiviert ist. |
| https:// |
Ermöglicht den Zugriff auf MITER-Informationen für Warnungen, wenn Analytics aktiviert ist. |
| https:// |
Erforderlicher Bedrohungs-Feed, der für Warnungen und Beobachtungen von Secure Network Analytics verwendet wird, wenn Analytics aktiviert ist. |
| https:// |
Erforderlicher Bedrohungs-Feed, der für Warnungen und Beobachtungen von Secure Network Analytics verwendet wird, wenn Analytics aktiviert ist. |
| https:// |
Wird von Cisco für die Datenübertragung an Amazon Web Services (AWS) für den Asien-Pazifik-Raum, Japan und China (APJC) benötigt. Diese Funktion wird bei der Weiterleitung von Warnmeldungen an Cisco XDR sowie für Kennzahlen zum Kundenservice verwendet. |
| https:// |
Wird von Cisco für die Datenübertragung an Amazon Web Services (AWS) für die Region Europa (EU) benötigt. Diese Funktion wird bei der Weiterleitung von Warnmeldungen an Cisco XDR sowie für Kennzahlen zum Kundenservice verwendet. |
| https:// |
Wird von Cisco für die Datenübertragung an Amazon Web Services (AWS) für die Region USA benötigt. Diese Funktion wird bei der Weiterleitung von Warnmeldungen an Cisco XDR sowie für Kennzahlen zum Kundenservice verwendet. |
| https:// |
Wird für den Zugriff auf Cisco Smart Software Licensing verwendet. Weitere Informationen finden Sie im Smart Licensing-Handbuch. Alternative Offline-Lizenzierung ist verfügbar, falls gewünscht. Weitere Informationen finden Sie in den Versionshinweisen. |
| https:// |
Wird von Secure Network Analytics für die Funktion zum direkten Herunterladen von Software verwendet. |
| https:// |
Wird von Secure Network Analytics für die Funktion zum direkten Herunterladen von Software verwendet. |
| https:// |
Erforderlich für die Cisco Domäne, die für Smart Licensing, Cloud-Proxy und Firewall-Verbindungstests verwendet wird. |
Zusätzliche Informationen
Weitere Informationen darüber, wie und warum bestimmte Domänen- und Endgeräteverbindungen verwendet werden, finden Sie unter:
- Cisco Secure Service Exchange (SSE)
- Direkte Software-Downloads (Beta)
- MITER ATT&CK®-Framework
- Bedrohungs-Feed
Cisco Secure Service Exchange (SSE)
SSE-Endpunkte werden für die Datenübertragung an Amazon Web Services (AWS), von Cisco für Ihre Servicekennzahlen und für die Weiterleitung von Warnmeldungen an Cisco XDR verwendet. Sie variieren je nach Region und Host. Endpunkte werden dynamisch mithilfe eines vom SSE Connector bereitgestellten Diensterkennungsmechanismus erkannt. Bei der Veröffentlichung von Erkennungen in Cisco XDR versucht Secure Network Analytics, einen Service mit der Bezeichnung "xdr-data-platform" und seinem API-Endpunkt "Events" zu erkennen.
Region und Hosts
Je nach Region in Produktionsumgebungen sind dies die Hosts:
USA
- https://
api-sse.cisco.com - https:/
/sensor.ext.obsrvbl.com
EU
- https://
api.eu.sse.itd.cisco.com - https://
sensor.eu-prod.obsrvbl.com
APJC
- https://
api.apj.sse.itd.cisco.com - https://
sensor.anz-prod.obsrvbl.com
Direkte Software-Downloads (Beta)
Die Funktion für direkte Software-Downloads verwendet folgende Verbindungen:
- https://
apix.cisco.com - https://
software.cisco.com - https://
id.cisco.com
Um diese neue Funktion zum direkten Herunterladen von Software- und Patch-Update-Dateien in Ihren Update Manager zu verwenden, müssen Sie sich mit Ihrer cisco.com Benutzer-ID (CCOID) registrieren.
- Melden Sie sich beim Manager an.
- Wählen Sie im Hauptmenü Konfigurieren > Global > Central Management.
- Wählen Sie die Registerkarte Update Manager aus.
- Klicken Sie auf den Link Direkte Software-Downloads, um die Registrierungsseite zu öffnen.
- Wählen Sie die Schaltfläche Registrieren, um die Registrierung zu starten.
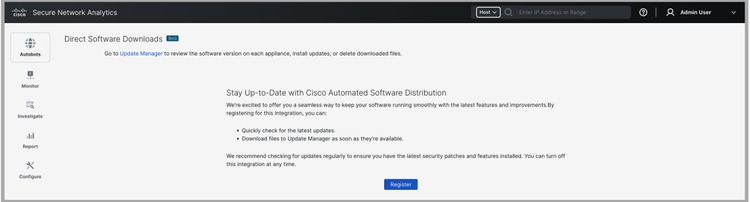
- Klicken Sie auf den angegebenen Link.
- Wählen Sie auf der Seite Activate Your Device (Gerät aktivieren) die Option Next (Weiter).
- Melden Sie sich mit Ihrer cisco.com Benutzer-ID (CCOID) an.
- Nach Abschluss der Aktivierung wird die Meldung "Gerät aktiviert" angezeigt.
- Kehren Sie zur Seite "Direkte Software-Downloads" Ihres Managers zurück, und wählen Sie Weiter aus.
- Klicken Sie auf die Links für die EULA- und K9-Vereinbarungen, um die Bedingungen zu lesen und zu akzeptieren. Wenn Sie die Bedingungen akzeptiert haben, wählen Sie Weiter.
Weitere Informationen zu direkten Software-Downloads erhalten Sie vom Cisco Support.
MITER ATT&CK®-Framework
Das MITER ATT&CK® Framework ist eine öffentlich zugängliche Wissensdatenbank von Taktiken und Techniken der Gegner, die auf realen Beobachtungen basieren. Wenn Sie in Secure Network Analytics die Option Analytics aktiviert haben, unterstützen die MITER-Taktiken und -Techniken die Erkennung und Reaktion von Cybersicherheitsbedrohungen.
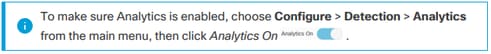
Die folgenden Verbindungen ermöglichen Secure Network Analytics den Zugriff auf MITER-Informationen für Warnungen:
- https://
raw.githubusercontent.com/mitre/cti/master/ics-attack/ics-attack.json - https://
raw.githubusercontent.com/mitre/cti/master/mobile-attack/mobileattack.json - https://
raw.githubusercontent.com/mitre/cti/master/enterprise-attack/enterpriseattack.json
Bedrohungs-Feed
Der Cisco Secure Network Analytics Threat Feed (ehemals StealthWatch Threat Intelligence Feed) stellt Daten aus dem globalen Threat Feed zu Bedrohungen für Ihr Netzwerk bereit. Der Feed wird regelmäßig aktualisiert und enthält IP-Adressen, Portnummern, Protokolle, Hostnamen und URLs, die für schädliche Aktivitäten verwendet werden. Die folgenden Hostgruppen sind im Feed enthalten: Command-and-Control-Server, Bogons und Tors.
Um den Bedrohungs-Feed in der zentralen Verwaltung zu aktivieren, folgen Sie den Anweisungen in der Hilfe.
1. Melden Sie sich bei Ihrem primären Manager an.
2. Wählen Sie Configure > Global > Central Management.
3. Wählen Sie das Symbol (Hilfe) und dann Hilfe.
4. Wählen Sie Appliance-Konfiguration > Bedrohungs-Feed.
Weitere Informationen zu Threat Feed finden Sie im Systemkonfigurationshandbuch.
Support kontaktieren
Für technischen Support:
- Wenden Sie sich an Ihren Cisco Partner vor Ort.
- Support von Cisco
- Ticket erstellen beim Cisco Support
- Rufen Sie uns an unter 1-800-553-2447 (USA)
- Die weltweiten Support-Nummern finden Sie unter Cisco Worldwide Support Contacts
Revisionsverlauf
| Überarbeitung | Veröffentlichungsdatum | Kommentare |
|---|---|---|
1.0 |
29-Oct-2025
|
Erstveröffentlichung |

 Feedback
Cisco kontaktieren
- Eine Supportanfrage öffnen

- (Erfordert einen Cisco Servicevertrag)