Site-to-Site-Verbindungen mit überlappenden Subnetzen in Cisco Secure Access
Einleitung
In diesem Dokument wird die sich überschneidende Subnetzlösung in Cisco Secure Access beschrieben.
Voraussetzungen
Anforderungen
Cisco empfiehlt, dass Sie über Kenntnisse in folgenden Bereichen verfügen:
- Cisco Secure Access-Administration
Cisco empfiehlt Folgendes:
- Administratorzugriff auf Cisco Secure Access
Verwendete Komponenten
Dieses Dokument ist nicht auf bestimmte Software- und Hardware-Versionen beschränkt.
Die Informationen in diesem Dokument beziehen sich auf Geräte in einer speziell eingerichteten Testumgebung. Alle Geräte, die in diesem Dokument benutzt wurden, begannen mit einer gelöschten (Nichterfüllungs) Konfiguration. Wenn Ihr Netzwerk in Betrieb ist, stellen Sie sicher, dass Sie die möglichen Auswirkungen aller Befehle kennen.
Vorbereitungen
In diesem Beispiel gibt es zwei Außenstellen, die dasselbe IP-Subnetz verwenden, 192.168.200.0/24, und die über zwei separate IPsec-Tunnel mit Cisco Secure Access verbunden sind.
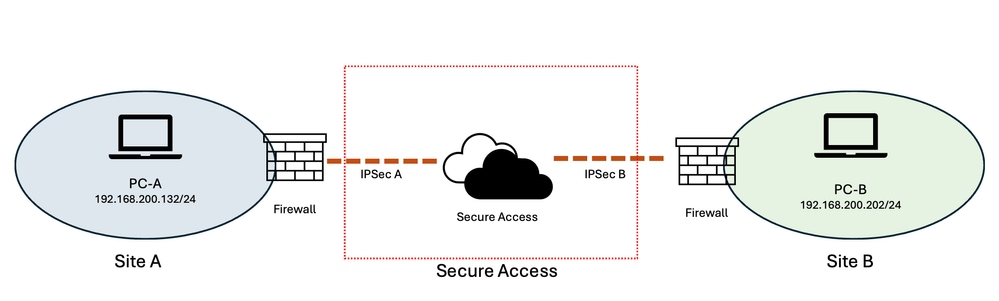 Bild - Netzwerkdiagramm
Das Ziel besteht darin, dass Benutzer von Standort A auf Ressourcen an Standort B zugreifen können und umgekehrt.
Vorbereitung und Planung
Da beide Standorte dasselbe IP-Subnetz verwenden (192.168.200.0/24), verhindert der sich überschneidende Adressraum die direkte Kommunikation zwischen den beiden Standorten. Um diese Überlappung zu beheben, werden zwei nicht überlappende virtuelle Subnetze zugewiesen, die die Ressourcen an jedem Standort darstellen.
Für dieses Beispiel:
-
Website A: 10.30.30.0/24
-
Website B: 10.40.40.0/24
-
Tatsächliches Subnetz an beiden Standorten: 192.168.200.0/24
Die virtuellen Subnetze stellen für jeden Standort eindeutige Adressräume bereit, während die eigentlichen Ressourcen weiterhin ihre vorhandenen 192.168.200.0/24-Adressen verwenden.
Wenn ein Benutzer an Standort A auf eine Ressource an Standort B zugreift, greift der Benutzer über das virtuelle Subnetz von Standort B (10.40.40.0/24) ) auf diese Ressource zu, anstatt den sich überschneidenden Adressbereich 192.168.200.0/24 direkt zu verwenden.
Cisco Secure Access bietet eine One-to-One Destination NAT (D-NAT)-Funktion, die virtuelle Adressen in die entsprechenden realen Adressen übersetzen kann. Der D-NAT-Adressbereich hat die gleiche Größe wie das ursprüngliche Subnetz. In diesem Beispiel sind sowohl das virtuelle als auch das tatsächliche Netzwerk /24-Subnetze, was eine 1:1-Zuordnung zwischen den virtuellen und den realen IP-Adressen ermöglicht.
Beispiele:
10.40.40.202 → 192.168.200.202
Aus diesem Grund wird eine Anfrage von Standort A, die für den 10.40.40.202 bestimmt ist, von D-NAT in 192.168.200.202 übersetzt, sodass die Anfrage die entsprechende Ressource an Standort B erreichen kann, obwohl beide Standorte dasselbe zugrunde liegende IP-Subnetz verwenden.
Mit diesem Ansatz wird ein virtueller, sich nicht überlappender Adressraum für jeden Standort geschaffen, während die vorhandene IP-Adressierung der Ressourcen erhalten bleibt. Darüber hinaus wird eine konsistente 1:1-Beziehung zwischen den virtuellen und den realen Adressen geschaffen, sodass die Konfiguration einfacher zu verstehen, zu verwalten und Fehler einfacher zu beheben ist.
Konfigurationsschritte
Die Konfiguration besteht daher aus zwei Abschnitten:
-
Konfigurieren von Ziel-NAT (D-NAT) in Cisco Secure Access für einen Netzwerktunnel. (In diesem Beispiel: Standort B)
-
Konfigurieren von statischem Routing in Cisco Secure Access für andere Netzwerktunnel. (In diesem Beispiel Standort A)
Konfigurieren von Cisco Secure Access
Schritt 1: Navigieren Sie im Cisco Secure Access Management-Portal zu Verbinden > Netzwerkverbindungen, und wählen Sie die Registerkarte Netzwerk-Tunnelgruppen aus.
Phase 2: Bearbeiten Sie die Netzwerk-Tunnelgruppe, die dem IPsec-Tunnel für den Standort zugeordnet ist, der das überlappende Subnetz verwendet.
In diesem Beispiel:
-
IPsec-A = Netzwerk-Tunnelgruppe für Standort A
-
IPsec-B = Netzwerk-Tunnelgruppe für Standort B
Schritt 3: Klicken Sie auf das Drei-Punkte-Menü neben der gewünschten Netzwerk-Tunnelgruppe, und wählen Sie Bearbeiten aus.
Schritt 4: Konfigurieren Sie für Standort B die Ziel-NAT-Zuordnungen.
Schritt 4-1: Wählen Sie im Menü auf der linken Seite die Registerkarte Routing aus, und aktivieren Sie Network Address Translation (NAT), falls diese Option noch nicht aktiviert ist.
Schritt 4-2: Klicken Sie unter Ziel-NAT-Zuordnungen auf Zuordnungen hinzufügen.
Schritt 4-3: In dieser Tabelle können Sie die D-NAT-Zuordnungen für die Netzwerk-Tunnelgruppe konfigurieren.
Schritt 4-4: Speichern Sie die Änderungen.
Schritt 5: Konfigurieren Sie für Standort A das statische Routing,
Schritt 5-1: Wählen Sie im Menü auf der linken Seite die Registerkarte Routing aus, und aktivieren Sie Static Routing (Statisches Routing), wenn diese Option noch nicht aktiviert ist.
Schritt 5-2: Geben Sie die Subnetze und das virtuelle Subnetz in den Abschnitt IP-Adressbereiche ein.
Schritt 5-3: Verwenden Sie diese Tabelle, um das Routing für die Netzwerk-Tunnelgruppe zu konfigurieren.
Schritt 5-4: Speichern Sie die Änderungen.
| Standort A - IPsec-Tunnel |
Standort B - IPsec-Tunnel |
|
| Ziel-NAT-1 |
– |
Site → Sicherer Zugriff Original CIDR:192.168.200.0/24 Übersetzte CIDR: 10.40.40.0/24 |
| Ziel-NAT-2 |
– |
Sicherer Zugriff → Site Ursprüngliche CIDR: 192.168.200.0/24 Übersetzte CIDR-Datei: 10.30.30.0/24 |
| Routing |
IP-Adressbereiche: 10.40.40.0/24 192.168.200.0/24 |
– |
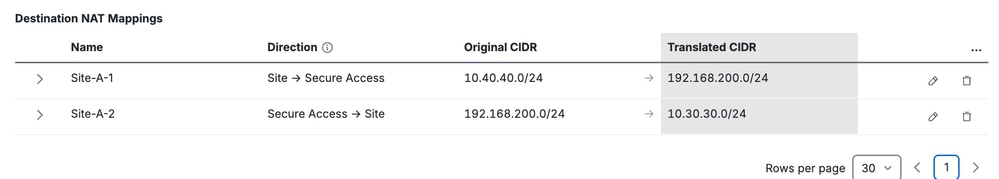 IPsec-Tunnelstandort A - Konfiguration für statisches Routing |
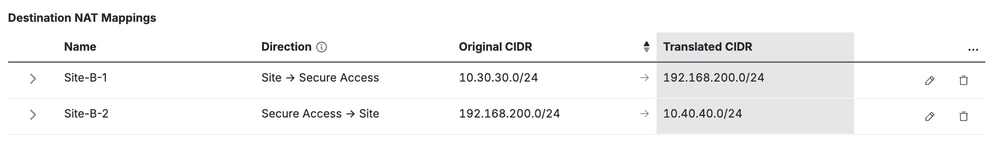 IPsec-Tunnelstandort B - D-NAT-Konfiguration |
Verwandte Inhalte
Cisco Secure Access NAT-Zuordnung/Konfiguration der Netzwerk-Tunnelgruppe
Konfiguration und Routing-Referenz für Cisco Secure Access Network Tunnel Group
Cisco Secure Access: Leitfaden zur Fehlerbehebung und Erfassung grundlegender Daten
Revisionsverlauf
| Überarbeitung | Veröffentlichungsdatum | Kommentare |
|---|---|---|
2.0 |
29-Oct-2026
|
Rezertifizierung - Aktualisierte Formatierung |
1.0 |
13-Aug-2026
|
Erstveröffentlichung |

 Feedback
Cisco kontaktieren
- Eine Supportanfrage öffnen

- (Erfordert einen Cisco Servicevertrag)