Xconnect über VRF-sensitives L2TPv3 in ASR1K

Download-Optionen
Inklusive Sprache
In dem Dokumentationssatz für dieses Produkt wird die Verwendung inklusiver Sprache angestrebt. Für die Zwecke dieses Dokumentationssatzes wird Sprache als „inklusiv“ verstanden, wenn sie keine Diskriminierung aufgrund von Alter, körperlicher und/oder geistiger Behinderung, Geschlechtszugehörigkeit und -identität, ethnischer Identität, sexueller Orientierung, sozioökonomischem Status und Intersektionalität impliziert. Dennoch können in der Dokumentation stilistische Abweichungen von diesem Bemühen auftreten, wenn Text verwendet wird, der in Benutzeroberflächen der Produktsoftware fest codiert ist, auf RFP-Dokumentation basiert oder von einem genannten Drittanbieterprodukt verwendet wird. Hier erfahren Sie mehr darüber, wie Cisco inklusive Sprache verwendet.
Informationen zu dieser Übersetzung
Cisco hat dieses Dokument maschinell übersetzen und von einem menschlichen Übersetzer editieren und korrigieren lassen, um unseren Benutzern auf der ganzen Welt Support-Inhalte in ihrer eigenen Sprache zu bieten. Bitte beachten Sie, dass selbst die beste maschinelle Übersetzung nicht so genau ist wie eine von einem professionellen Übersetzer angefertigte. Cisco Systems, Inc. übernimmt keine Haftung für die Richtigkeit dieser Übersetzungen und empfiehlt, immer das englische Originaldokument (siehe bereitgestellter Link) heranzuziehen.
Inhalt
Einleitung
In diesem Dokument wird beschrieben, wie Virtual Routing and Forwarding (VRF) verwendet werden kann, wenn Sie Layer 2 Tunneling Protocol (L2TP)v3 Xconnect über ein IP- und Multiprotocol Label Switching (MPLS)-Netzwerk konfigurieren.
Hintergrundinformationen
L2TP ist das Tunneling-Protokoll, das von Internetdienstanbietern (ISPs) verwendet wird, um ein Virtual Private Network (VPN) im Wählzugangsbereich über das Internet bereitzustellen.
Er vereint die besten Leistungsmerkmale des Layer-2-Forwarding-Protokolls (L2F) von Cisco und des Point-to-Point Tunneling-Protokolls (PPTP) von Microsoft. Die Hauptkomponenten von L2TP sind L2TP Access Controller (LAC) und L2TP Network Server (LNS).
L2TP-Zugriffscontroller: LAC ist ein mit dem öffentlichen Telefonnetz (Public Switched Telefone Network, PSTN) verbundener Zugriffsserver, der eingehende Anrufe initiiert und ausgehende Anrufe empfängt. Sie ist über LAN oder WAN mit LNS verbunden.
L2TP-Netzwerkserver: LNS ist der Netzwerkserver für das L2TP-Protokoll, auf dem PPP-Sitzungen enden und authentifiziert werden. Das LNS initiiert ausgehende Anrufe und empfängt eingehende Anrufe.
L2TPv2 wurde für die Übertragung von PPP-Datenverkehr über IP-Netzwerke entwickelt. Netzwerkzugangsgeräte (DSL, Kabelmodem oder Einwählzugangsschnittstellen) akzeptierten PPP-Verbindungen von Teilnehmern und tunnelten die PPP-Sitzungen über L2TP an den ISP. Die neue Version L2TPv3 wurde für die Übertragung beliebiger Layer-2-Nutzlasten entwickelt, zusätzlich zu PPP, der einzigen Nutzlast, die von Version 2 unterstützt wurde. Insbesondere definiert L2TPv3 das L2TP-Protokoll für das Tunneling von Layer-2-Nutzlasten über ein IP-Core-Netzwerk mithilfe von Layer-2-VPNs. Diese Funktion bietet u. a. folgende Vorteile:
- L2TPv3 vereinfacht die VPN-Bereitstellung
- L2TPv3 erfordert kein MPLS
- L2TPv3 unterstützt Layer-2-Tunneling über IP für alle Payloads
Nachfolgend finden Sie eine Beispielkonfiguration für L2TPv3-Pseudowire:
1. enable
2.configureEndgerät
3.interface Typ Steckplatz/Port
4.xconnectPeer-IP-Adresse vcidKapselung l2tpv3pw-Klassepw-Klassenname
Sehen Sie sich nun an, wie sich L2TPv3 Xconnect verhält, wenn VRF verwendet wird. Dies ist die Topologie, die für die Demonstration verwendet wird, in der wir Xconnect zwischen CPE und ASR1002 (IP) und ASR1004 (MPLS) mit Endpunkten bei ASR1000 in VRF (VRF Aware L2TPv3 ist auf der ASR1000-Plattform nicht unterstützt).
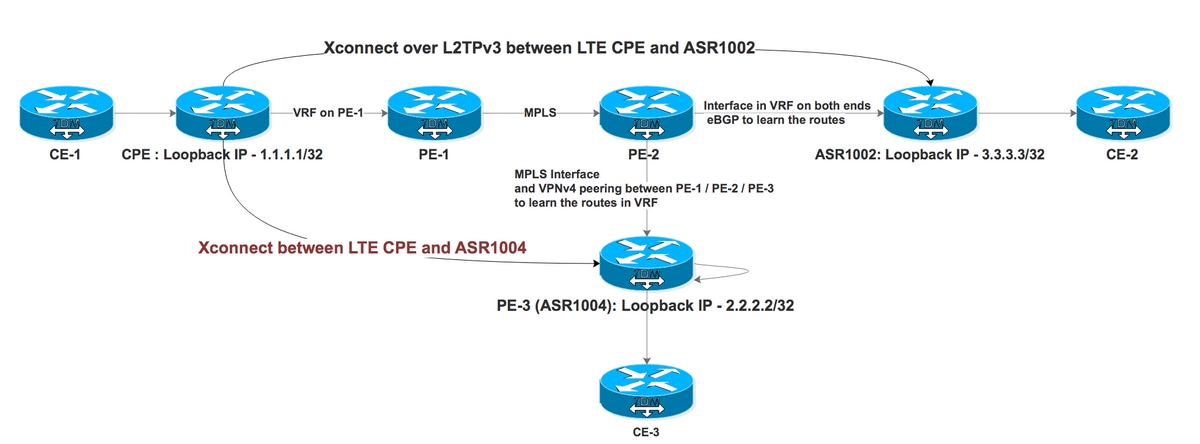
Testfall I: L2TPv3 Xconnect über IP-Netzwerk mit Endpunkten in VRF
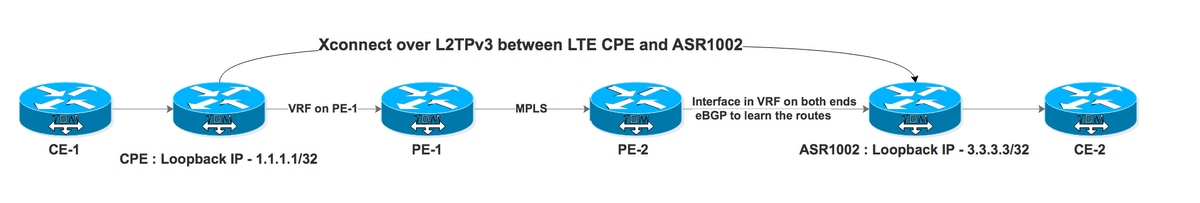
PE-1 und PE-2 bilden das MPLS-Netzwerk für ISP. CPE wird über VRF mit PE-1 verbunden, ASR1002 über VRF mit PE-2. ASR1002 verfügt außerdem über VRF an der Schnittstelle, die mit PE-2 verbunden ist. Die Erreichbarkeit des CPE-Loopbacks vom ASR1002 erfolgt über VRF über die IP-Schnittstelle.
Konfiguration auf CPE für Xconnect zum ASR1002:
interface FastEthernet4.2381

encapsulation dot1Q 2381

xconnect 3.3.3.3 2381 encapsulation l2tpv3 pw-class PSEUDO_CLASS >>>>>>>>>>> Xconnect with ASR1002


pseudowire-class PSEUDO_CLASS

encapsulation l2tpv3

interworking vlan

protocol l2tpv3 L2TP_CLASS

ip local interface Loopback0

ip tos reflect


l2tp-class L2TP_CLASS

authentication

password cisco


interface Gigabit0/1

ip address 192.168.8.190 255.255.255.0

end


Interface Loopback0

ip address 1.1.1.1 255.255.255.255

end


ip route 0.0.0.0 0.0.0.0 192.168.8.1 >>>>>>>>>>>>>> Default route towards PE-1
Arbeiten mit der Konfiguration des ASR1002:
interface GigabitEthernet0/0/0.906 —————————————————> Interface connected to PE-2 is in VRF

encapsulation dot1Q 906

ip vrf forwarding L2TP_VRF

ip address 10.1.1.1 255.255.255.252


interface GigabitEthernet0/0/1.2381

encapsulation dot1Q 2381

xconnect 1.1.1.1 2381 encapsulation l2tpv3 pw-class PSEUDO_CLASS


pseudowire-class PSEUDO_CLASS

encapsulation l2tpv3

interworking vlan

protocol l2tpv3 L2TP_CLASS

ip local interface Loopback11


l2tp-class L2TP_CLASS

authentication

password cisco


interface Loopback11

ip vrf forwarding L2TP_VRF ————————————————————————————> Source is in VRF

ip address 3.3.3.3 255.255.255.255


router bgp 1


address-family ipv4 vrf L2TP_VRF

redistribute connected

neighbor 10.1.1.2 remote-as 2 ———————————————> eBGP with PE-2 in VRF

neighbor 10.1.1.2 activate

neighbor 10.1.1.2 soft-reconfiguration inbound

exit-address-family
VRF-L2TP-VRF:
B 1.1.1.1/32 [20/0] via 10.1.1.2, 1d ——————————> Xconnect end point learned via eBGP in VRF
Lassen Sie uns nun den Status von Xconnect auf CPE überprüfen:
CPE #sh xconnect all de

Legend:    XC ST=Xconnect State  S1=Segment1 State  S2=Segment2 State

  UP=Up       DN=Down            AD=Admin Down      IA=Inactive

  SB=Standby  HS=Hot Standby     RV=Recovering      NH=No Hardware


XC ST  Segment 1                         S1 Segment 2                         S2

------+---------------------------------+--+---------------------------------+--


UP pri   ac Fa4.2381:2381(Eth VLAN)      UP l2tp 3.3.3.3:2381              DOWN

            Interworking: vlan                   Session ID: 1906980494

                                                 Tunnel ID: 2886222725

                                                Protocol State: DOWN

                                                Remote Circuit State: DOWN

                                                pw-class: PSEUDO_CLASS_VLAN
Segment 2 ist ausgefallen, d. h. der Weg von CPE zu ASR 1002 ist problematisch. Es ist jedoch möglich, einen Ping an den Endpunkt zu senden. Die CPE-Fehlersuche zeigt, dass der Tunnel zum Endpunkt fehlerhaft ist oder es keine Route zum Endpunkt gibt.
*Feb 15 08:12:47.225: L2TP _____:18136:8DF92CB9/uid:0[1.1.1.1/2381]: I CDN, flg TLS, ver 3, len 80

*Feb 15 08:12:47.225: L2TP _____:18136:8DF92CB9/uid:0[1.1.1.1/2381]:IETF v2:

*Feb 15 08:12:47.225: L2TP _____:18136:8DF92CB9/uid:0[1.1.1.1/2381]:Result Code

*Feb 15 08:12:47.225: L2TP _____:18136:8DF92CB9/uid:0[1.1.1.1/2381]:   Call disconnected for administrative reasons(3)

*Feb 15 08:12:47.225: L2TP _____:18136:8DF92CB9/uid:0[1.1.1.1/2381]:   Error code

*Feb 15 08:12:47.225: L2TP _____:18136:8DF92CB9/uid:0[1.1.1.1/2381]:     No error(0)

*Feb 15 08:12:47.225: L2TP _____:18136:8DF92CB9/uid:0[1.1.1.1/2381]:   Optional msg

*Feb 15 08:12:47.225: L2TP _____:18136:8DF92CB9/uid:0[1.1.1.1/2381]:       "Tunnel failed to 3.3.3.3" >>>>>>>>>>>>>>>>>

*Feb 15 08:12:47.225: L2TP _____:18136:8DF92CB9/uid:0[1.1.1.1/2381]:Cisco v3:
Das Hauptproblem hierbei ist, dass der Endpunkt über VRF auf dem ASR1002 erreichbar ist. Der Xconnect-Endpunkt muss sich in der globalen Routing-Tabelle befinden, damit er angezeigt wird. Konfigurieren wir nun eine Route für CPE-Loopback 1.1.1.1/32 in global, die auf die Schnittstelle GigabitEthernet0/0/0.906 verweist, die sich selbst in VRF befindet.
 ip route 1.1.1.1 255.255.255.255 GigabitEthernet0/0/0.906 10.1.1.2


              S        1.1.1.1/32 [1/0] via 10.1.1.2, GigabitEthernet0/0/0.906
Sobald die statische Dummy-Route konfiguriert ist, wird Xconnect gestartet. Sie können ihn auch auf Null0 verweisen. Dies ist eine Problemumgehung, damit der Router glauben kann, dass Endpunkt über Global erreichbar ist, nicht über VRF, und nur für die Kontrollebene verwendet wird. Der tatsächliche Datenverkehr auf Datenebene erfolgt ausschließlich über VRF.
Die Ping-Ergebnisse mit und ohne VRF:
ASR1002 #ping 1.1.1.1

Type escape sequence to abort.

Sending 5, 100-byte ICMP Echos to 1.1.1.1, timeout is 2 seconds:

.....

Success rate is 0 percent (0/5)


Ping vrf L2TP_VRF 1.1.1.1

Type escape sequence to abort.

Sending 5, 100-byte ICMP Echos to 1.1.1.1, timeout is 2 seconds:

!!!!!

Success rate is 100 percent (5/5), round-trip min/avg/max = 33/50/72 ms
Status von Xconnect auf CPE:
CPE #sh xconnect all de

Legend:    XC ST=Xconnect State  S1=Segment1 State  S2=Segment2 State

  UP=Up       DN=Down            AD=Admin Down      IA=Inactive

  SB=Standby  HS=Hot Standby     RV=Recovering      NH=No Hardware


XC ST  Segment 1                         S1 Segment 2                         S2

------+---------------------------------+--+---------------------------------+--


UP pri   ac Fa4.2381:2381(Eth VLAN)      UP l2tp3.3.3.3:2381             UP

            Interworking: vlan                   Session ID: 1906980494

                                                 Tunnel ID: 2886222725

                                                Protocol State: UP

                                                Remote Circuit State: UP

                                                pw-class: PSEUDO_CLASS_VLAN
Testfall II: L2TPv3 Xconnect über MPLS-Netzwerk mit Endpunkten in VRF
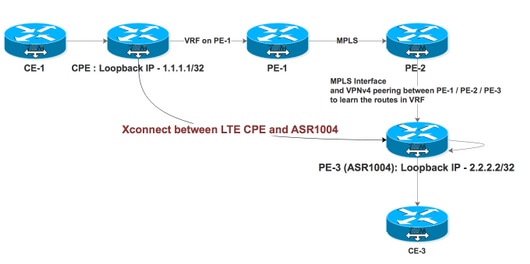
PE-1, PE-2 und PE-3 bilden das MPLS-Netzwerk für ISP, wobei PE-2 als Routen-Reflektor (RR) fungiert. CPE wird über VRF mit PE-1 verbunden, und ASR1004 mit PE-2, wobei MPLS auf der Schnittstelle aktiviert ist. Der ASR1004 verfügt außerdem über eine VRF-Instanz, über die er die VPNv4-Routen vom PE-1 über RR empfangen soll. Die Erreichbarkeit des CPE-Loopbacks vom ASR1004 erfolgt über VRF über eine MPLS-Schnittstelle.
Konfiguration auf CPE für Xconnect zum ASR1004:
interface FastEthernet4.2380

encapsulation dot1Q 2380

xconnect 2.2.2.2 2380 encapsulation l2tpv3 pw-class PSEUDO_CLASS  >>>>>>>>>>Xconnect with ASR1004


interface FastEthernet4.2381

encapsulation dot1Q 2381

xconnect 3.3.3.3 2381 encapsulation l2tpv3 pw-class PSEUDO_CLASS >>>>>>>>>>> Xconnect with ASR1002


pseudowire-class PSEUDO_CLASS

encapsulation l2tpv3

interworking vlan

protocol l2tpv3 L2TP_CLASS

ip local interface Loopback0

ip tos reflect


l2tp-class L2TP_CLASS

authentication

password cisco


interface Gigabit0/1

ip address 192.168.8.190 255.255.255.0

end


Interface Loopback0

ip address 1.1.1.1 255.255.255.255

end


ip route 0.0.0.0 0.0.0.0 192.168.8.1 >>>>>>>>>>>>>> Default route towards PE-1
Konfiguration des ASR1004:
interface GigabitEthernet0/0/1

no ip address

negotiation auto

service instance 2 ethernet

encapsulation dot1q 2380

xconnect 1.1.1.1 2380 encapsulation l2tpv3 pw-class PSEUDO_CLASS_VLAN

!

end


interface Loopback11

ip vrf forwarding L2TP_VRF —————————————————> Source Loopback in in VRF

ip address 2.2.2.2 255.255.255.255

end


pseudowire-class PSEUDO_CLASS_VLAN

encapsulation l2tpv3

interworking vlan

protocol l2tpv3 L2TP_CLASS

ip local interface Loopback11


l2tp-class L2TP_CLASS

authentication

password cisco


router bgp 2

address-family ipv4 vrf L2TP_VRF

redistribute connected

redistribute static

default-information originate

exit-address-family
Routeneintrag für Xconnect-Endpunkt:
ASR1004#sh ip rou vrf L2TP_VRF 1.1.1.1 .   ——————————————————> Xconnect End Point also learned via VRF

Routing Table: L2TP_VRF
Routing entry for 1.1.1.1/32
 Known via "bgp 2", distance 200, metric 0, type internal
 Last update from 11.11.11.11 6d17h ago
 Routing Descriptor Blocks:
 * 11.11.11.11 (default), from 22.22.22.22, 6d17h ago
 Route metric is 0, traffic share count is 1
 AS Hops 0
 MPLS label: 18
 MPLS Flags: MPLS Required


We observed that Segment 2 was continuously flapping on both ends.


ASR1004#sh xc all de

Legend:    XC ST=Xconnect State  S1=Segment1 State  S2=Segment2 State

  UP=Up       DN=Down            AD=Admin Down      IA=Inactive

  SB=Standby  HS=Hot Standby     RV=Recovering      NH=No Hardware


XC ST  Segment 1                         S1 Segment 2                         S2

------+---------------------------------+--+---------------------------------+--

DN pri   ac Gi0/0/1:2380(Eth VLAN)       UP l2tp 1.1.1.1:2380           DN  >>>>>>>>>>>>>>

            Interworking: vlan                   Session ID: 2543426569

                                                 Tunnel ID: 3352120314

                                                 Protocol State: DOWN

                                                 Remote Circuit State: DOWN

                                                 pw-class: PSEUDO_CLASS_VLAN

ASR1004#sh xc all de

Legend:    XC ST=Xconnect State  S1=Segment1 State  S2=Segment2 State

  UP=Up       DN=Down            AD=Admin Down      IA=Inactive

  SB=Standby  HS=Hot Standby     RV=Recovering      NH=No Hardware


XC ST  Segment 1                         S1 Segment 2                         S2

------+---------------------------------+--+---------------------------------+--

UP pri   ac Gi0/0/1:2380(Eth VLAN)       UP l2tp 1.1.1,1:2380           UP >>>>>>>>>>>>>>>>

            Interworking: vlan                   Session ID: 2543426569

                                                 Tunnel ID: 3352120314

                                                 Protocol State: UP

                                                 Remote Circuit State: UP

                                                 pw-class: PSEUDO_CLASS_VLAN
Protokolle von CPE:
CPE#sh xconnect all de

Legend:    XC ST=Xconnect State  S1=Segment1 State  S2=Segment2 State

  UP=Up       DN=Down            AD=Admin Down      IA=Inactive

  SB=Standby  HS=Hot Standby     RV=Recovering      NH=No Hardware


XC ST  Segment 1                         S1 Segment 2                         S2

------+---------------------------------+--+---------------------------------+--

DN pri   ac Fa4.2380:2380(Eth VLAN)      UP l2tp 2.2.2.2:2380            DN ---------------à Flapping with ASR1004

            Interworking: vlan                   Session ID: 3434660693

                                                 Tunnel ID: 1760690853

                                                 Protocol State: DOWN

                                                 Remote Circuit State: DOWN

                                                 pw-class: PSEUDO_CLASS

UP pri   ac Fa4.2381:2381(Eth VLAN)      UP l2tp 3.3.3.3:2381              UP ---------------------à Stable with ASR1002

            Interworking: vlan                   Session ID: 1906980494

                                                 Tunnel ID: 2886222725

                                                 Protocol State: UP

                                                 Remote Circuit State: UP

                                                 pw-class: PSEUDO_CLASS


CPE#sh l2tp session


L2TP Session Information Total tunnels 2 sessions 2


LocID      RemID      TunID      Username, Intf/      State  Last Chg Uniq ID

                                 Vcid, Circuit

2714490989 3697021268 1760690853 2380, Fa4.2380:2380  est   00:00:03 0  ————————> Flapping with ASR1004

1906980494 2361475239 2886222725 2381, Fa4.2381:2381  est   15:37:06 0       ————————> Stable with ASR1002
Sie können in diesem Fall keine statische Route konfigurieren, da die Exit-Schnittstelle eine MPLS-aktivierte Schnittstelle ist. Als Workaround gibt es zwei Schnittstellen, die in VRF zurückgeschleift und in VRF mit anderen in Global konfiguriert werden. Anschließend wurde eine statische Route in Global konfiguriert, die in Richtung VRF-Schnittstelle zeigt, wobei diese Xconnect-Verbindung stabil wurde.
ASR1004#sh run int gi0/0/2

Building configuration...


Current configuration : 95 bytes

!

interface GigabitEthernet0/0/2 ——————————> Looped to Gi0/0/3

ip address 20.20.20.2 255.255.255.252

negotiation auto

end


#sh run int gi0/0/3

Building configuration...


Current configuration : 126 bytes

!

interface GigabitEthernet0/0/3

ip vrf forwarding L2TP_VRF

ip address 20.20.20.1 255.255.255.252

negotiation auto

end


ip route 10.246.131.62 255.255.255.255 20.20.20.1 ———————> Static route pointing towards an IP interface in Global


CPE#sh xconnect all de

Legend:    XC ST=Xconnect State  S1=Segment1 State  S2=Segment2 State

  UP=Up       DN=Down            AD=Admin Down      IA=Inactive

  SB=Standby  HS=Hot Standby     RV=Recovering      NH=No Hardware


XC ST  Segment 1                         S1 Segment 2                         S2

------+---------------------------------+--+---------------------------------+--

DN pri   ac Fa4.2380:2380(Eth VLAN)      UP l2tp 2.2.2.2:2380            UP

            Interworking: vlan                   Session ID: 3434660693

                                                 Tunnel ID: 1760690853

                                                 Protocol State: DOWN

                                                 Remote Circuit State: DOWN

                                                 pw-class: PSEUDO_CLASS

UP pri   ac Fa4.2381:2381(Eth VLAN)      UP l2tp 3.3.3.3:2381              UP

            Interworking: vlan                   Session ID: 1906980494

                                                 Tunnel ID: 2886222725

                                                 Protocol State: UP

                                                 Remote Circuit State: UP

                                                 pw-class: PSEUDO_CLASS


CPE#sh l2tp session
L2TP-Sitzungsinformationen Tunnel insgesamt 2 Sitzungen 2:
LocID      RemID      TunID      Username, Intf/      State  Last Chg Uniq ID

                                 Vcid, Circuit

2714490989 3697021268 1760690853 2380, Fa4.2380:2380  est   00:20:03 0

1906980494 2361475239 2886222725 2381, Fa4.2381:2381  est   15:37:06 0
Der Datenverkehrsfluss wird wie beim ASR1004 betrachtet:
- Wenn der Datenverkehr vom CPE auf dem ASR1004 kommt, erfolgt er über die MPLS-Schnittstelle Gi0/0/1 und wird direkt zum Gi0/0/0-Zugangsport weitergeleitet.
- Wenn der Datenverkehr vom Access-Port Gi0/0/0 kommt, nimmt er den Looped-Pfad Gi0/0/0 -> Gi0/0/2 -> Gi0/0/3 -> Gi0/0/1 ein.
Das Hauptproblem bei dieser Problemumgehung ist die QFP-Nutzung auf der ASR1000-Plattform, da die Paketverarbeitung zweimal durchgeführt wird:
ASR1004#  show platform packet-trace summary

Pkt   Input             Output            State  Reason

0     Gi0/0/3           Gi0/0/1           FWD

1     Gi0/0/3           Gi0/0/1           FWD

2     Gi0/0/3           Gi0/0/1           FWD

3     Gi0/0/0           Gi0/0/2           FWD

4     Gi0/0/0           Gi0/0/2           FWD

5     Gi0/0/0           Gi0/0/2           FWD

6     Gi0/0/0           Gi0/0/2           FWD

7     Gi0/0/0           Gi0/0/2           FWD
Dieses Verhalten wird in Doc Bug dokumentiert: CSCvi42964
Beiträge von Cisco Ingenieuren
- Yogita BansalCisco TAC Engineer
 Feedback
Cisco kontaktieren
- Eine Supportanfrage öffnen

- (Erfordert einen Cisco Servicevertrag)