Konfiguration pro Gerät für Catalyst 9800 WLC in Catalyst Center konfigurieren
Inhalt
Einleitung
In diesem Dokument wird die Verwendung der Konfiguration pro Gerät in Catalyst Center zur Verwaltung eines vorhandenen Catalyst 9800 Wireless LAN-Controllers beschrieben.
Voraussetzungen
Anforderungen
Cisco empfiehlt, dass Sie über Kenntnisse in folgenden Bereichen verfügen:
- Catalyst 9800-Konfigurationsmodell (WLAN-Profile, Richtlinienprofile sowie Richtlinien-, Standort- und Funkfrequenz-Tags)
- Cisco Catalyst Center-Bestand, Standorthierarchie und Gerätebereitstellung
Bevor Sie beginnen, stellen Sie sicher, dass:
- Catalyst Center läuft ab Version 2.3.7.9.
- Auf dem Catalyst 9800 wird Cisco IOS XE Version 17.12 oder höher ausgeführt.
- Der Catalyst 9800 befindet sich im Inventar von Catalyst Center (wird über Discovery manuell, durch Importieren einer CSV-Datei (Comma-Separated Values) oder mit dem Prime Data Migration Tool hinzugefügt), und sein Status lautet Managed.
- Network Configuration Protocol (NETCONF) ist auf dem Catalyst 9800 aktiviert (netconf-yang, TCP-Port 830), und die NETCONF-Anmeldeinformationen werden in Catalyst Center konfiguriert.
- Die Standorthierarchie ist vorhanden.
- Der Controller wurde nicht mit einer absichtsbasierten (Netzwerkprofil-) Bereitstellung ausgestattet. Wenn dies der Fall ist, wird Per-Device Configuration (Gerätebasierte Konfiguration) im schreibgeschützten Modus geöffnet.
Verwendete Komponenten
Die Informationen in diesem Dokument basierend auf folgenden Software- und Hardware-Versionen:
- Cisco Catalyst Center Version 3.2.3
- Cisco Catalyst Wireless Controller 9800-CL, Cisco IOS XE Version 17.18.4a
- Cisco Access Points im lokalen Modus 9178I
Die Informationen in diesem Dokument beziehen sich auf Geräte in einer speziell eingerichteten Testumgebung. Alle Geräte, die in diesem Dokument benutzt wurden, begannen mit einer gelöschten (Nichterfüllungs) Konfiguration. Wenn Ihr Netzwerk in Betrieb ist, stellen Sie sicher, dass Sie die möglichen Auswirkungen aller Befehle kennen.
Verwandte Produkte
Dieses Dokument kann auch mit folgenden Hardware- und Softwareversionen verwendet werden:
- Cisco Catalyst Center Version 3.1.x Die Konfigurationsfunktionen sind unter verschiedenen Menünamen zusammengefasst, wie unter Konfigurierbare Bereiche beschrieben.
- Catalyst Wireless LAN Controller der Serie 9800 mit Cisco IOS XE Version 17.12 oder höher
Hintergrundinformationen
Catalyst Center verwaltet Wireless-Controller traditionell mit absichtsbasierter Bereitstellung: Sie definieren das Wireless-Design auf Standortebene (Service Set Identifiers (SSIDs), Netzwerkprofile, RF-Profile und Modellkonfigurationen), und Catalyst Center generiert die Controller-Konfiguration und überträgt sie. Bei Controllern, auf denen bereits eine Produktionskonfiguration ausgeführt wird, muss diese Konfiguration neu erstellt oder in das Design integriert werden.
In Catalyst Center 2.3.7.9 wurde der Workflow für die Konfiguration von Lerngeräten veraltet, und es wurde eine geräteabhängige Konfiguration für Catalyst Wireless LAN Controller (WLCs) der Serie 9800 eingeführt. Mit der gerätespezifischen Konfiguration können Sie Konfigurationsobjekte auf einem Controller direkt in Catalyst Center erstellen, bearbeiten, klonen und löschen, ähnlich wie bei der Webschnittstelle des Controllers. So kann Cisco Catalyst Center einen vorhandenen (bestehenden) Controller verwalten, ohne dessen Konfiguration in absichtsbasierte Netzwerkprofile zu verschieben. Die Funktion ist standardmäßig deaktiviert und wird pro Controller aktiviert.
Geräteabhängige Konfiguration im Vergleich zu absichtlicher Bereitstellung
| Gerätebasierte Konfiguration |
Absichtsbasierte Bereitstellung |
|
| Quelle der Konfiguration |
Die Objekte, die auf dem Controller vorhanden sind |
Design auf Standortebene (Netzwerkprofile, Netzwerkeinstellungen, Modellkonfigurationen) |
| Beste Passform |
Industrienetzwerk-Controller, Controller-spezifische Einstellungen |
Neue Bereitstellungen, standardisierte Designs für mehrere Standorte |
| Umgestaltung erforderlich |
Nein |
Ja, für bestehende Controller |
| Software-Defined Access (SD-Access) Wireless |
Nicht unterstützt |
Unterstützt |
| Koexistenz auf demselben Controller |
Nicht unterstützt. Ein Controller, der mit einer absichtsbasierten Bereitstellung ausgestattet ist, zeigt eine gerätebasierte Konfiguration im schreibgeschützten Modus an. |
- |
Konfigurierbare Bereiche
In Version 3.2.3 werden auf der Registerkarte Konfiguration des Fensters mit den Gerätedetails die Controller-Funktionen wie in dieser Tabelle dargestellt gruppiert. Die Menünamen werden so angezeigt, wie sie in der Benutzeroberfläche angezeigt werden. Die verfügbaren Optionen hängen von der Cisco IOS XE-Version ab, die auf dem Controller ausgeführt wird.
| Menü |
Funktionen |
| SSID |
WLAN-Profile, Richtlinienprofile, Remote-LAN-Profile, Remote-LAN-Richtlinien, Richtlinien-Tags, 802.11be-Profile |
| HF |
RF-Profile, Funkprofile, RF-Tags, Multi-BSSID-Profile, URWB-Netzwerkprofil, RF-Standardwerte |
| AP |
AP Join Profiles, Mesh, Power Profiles, Flex Profiles, Site Tags, Calendar Profiles |
| Tag-Zuordnung |
AP-Initialisierung, Tag-Zuordnung (Tag-Priorität, statische, standortbasierte und regelbasierte Zuordnung) |
| Sicherheit |
AAA, AAA-Richtlinie, ACL, EAP, URL-Filter, Gastbenutzer, Web-Authentifizierung, TrustSec, WPP, LSC, AP-Zertifikatrichtlinie |
| Globale Wireless-Netzwerke |
CleanAir, hoher Durchsatz, Medienparameter, ATF, Netzwerkparameter, globale Parameter, RRM, Erweitert, mDNS, Multicast, Standort, Land, Cisco DNA-Integrationseinstellungen, AP-Richtlinie, drahtlose Standortbestimmung |
| Services |
Lokale Richtlinie, QoS, AVC, EoGRE, Media Stream, Gast-LAN, Ausgeschlossene Clients |
| Layer 2 |
VLAN, Schnittstellen, Discovery-Protokolle |
| Netzwerkeinstellungen |
DNS, DHCP-Pools, HTTP/HTTPS, SNMP, NTP |
| Layer 3 |
Routing |
| Verwaltung |
Gerät, Benutzerverwaltung, Konfiguration des AP-Upgrades |
| Mobilität |
Mobilität |

Anmerkung: Die Menüs wurden in Version 3.2.2 neu organisiert. In den Versionen 2.3.7.x und 3.1.x sind die gleichen Funktionen unter WLAN, RF, AP Join, Flex Profiles, Tags, Security, Global Radio, Global Wireless, Other, Layer 2, Network Settings, Layer 3 und Administration gruppiert.
Funktionsverlauf
| Catalyst Center Version |
Ändern |
| 2.3.7.9 |
Gerätespezifische Konfiguration eingeführt. Erfahren Sie, wie die Gerätekonfiguration veraltet ist. |
| 2.3.7.11 |
802.11be-Erweiterungen für Cisco IOS XE 17.18.1 |
| 3.1.3 |
Zusätzliche Parameter. Durch die Konfiguration von Access Points stehen ein VLAN-Tag, ein Domain Name System (DNS), ein LAN-Port und eine BSS-Farbe (Basic Service Set) zur Verfügung. Erstellen von Clone-Profilen für alle Controller AP-Priming. Catalyst 9800-CL auf Microsoft Azure |
| 3.2.2 |
Menüumstrukturierung. Cisco TrustSec (CTS) über HTTPS, SGT Exchange Protocol (SXP) über IPv6, MACsec Unterstützung für Cisco IOS XE 17.18.2 und 26.1.1. Warnungen vor unsicheren Optionen wie Lightweight Extensible Authentication Protocol (LEAP). |
Einschränkungen
- Geräteabhängige Konfiguration und absichtsbasierte Bereitstellung können nicht auf demselben Controller verwendet werden.
- SD-Access (Fabric) Wireless wird nicht unterstützt.
- Das optimierte Radio Resource Management (RRM) wird nur mit der Option Enable Without Device Provisioning (Ohne Gerätebereitstellung aktivieren) und nur für sichere Anwendungsfälle unterstützt.
- Statische Layer-3-Routen werden ohne Virtual Routing and Forwarding (VRF) unterstützt.
- Bei IPv6-Bereitstellungen unterstützt die geräteabhängige Konfiguration weiterhin IPv4-Konfigurationen (Version 3.2.3).
- Nachdem die geräteabhängige Konfiguration auf einem Controller aktiviert wurde, kann sie nicht mehr deaktiviert werden. Mit ihm erstellte Konfigurationsobjekte können jederzeit bearbeitet oder gelöscht werden.
Konfigurieren
Netzwerkdiagramm
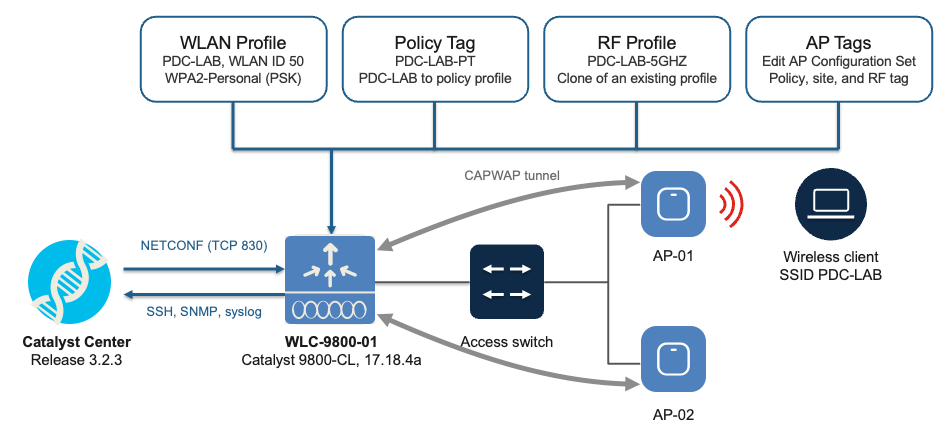
Dieses Bild zeigt die in diesem Beispiel verwendete Topologie. Catalyst Center verwaltet den Controller mit NETCONF, und die Access Points werden dem Controller über CAPWAP (Control and Provisioning of Wireless Access Points) hinzugefügt.
Konfigurationen
In diesem Beispiel führt der Controller bereits WLANs, Tags und Profile aus, wie bei einer Brawnfield-Bereitstellung. Mithilfe der gerätespezifischen Konfiguration wird ein WLAN hinzugefügt, in der Vorschau angezeigt und bereitgestellt, einem Richtlinienprofil in einem Richtlinientag zugeordnet, ein RF-Profil geklont und den APs Tags zugewiesen. Bei jeder Änderung der Konfiguration für jedes Gerät wird derselbe Fluss für Prüfung und Bereitstellung, Vorschau und Bereitstellung verwendet, der in Schritt 5 im Detail beschrieben wird.
Schritt 1: Vorbereitung des Catalyst 9800 für Catalyst Center
Catalyst Center verwendet NETCONF zum Lesen und Schreiben der Controller-Konfiguration. Stellen Sie sicher, dass NETCONF auf dem Controller aktiviert ist:
WLC# configure terminal
WLC(config)# netconf-yang
WLC(config)# end
Anmerkung: NETCONF benötigt ein neues Modell und einen Benutzer mit der Privilegstufe 15, der durch die verwendeten AAA-Methodenlisten (Authentication, Authorization, and Accounting) autorisiert ist. Ändern Sie auf einem Produktions-Controller die vorhandenen AAA-Methodenlisten nicht ohne Überprüfung, da sich dies auf den Administratorzugriff auswirken kann.
Stellen Sie sicher, dass die NETCONF-Prozesse ausgeführt werden:
WLC# show platform software yang-management process
konf: Ausgeführt
nesd: Ausgeführt
syncfd: Ausgeführt
NCSSHD: Ausgeführt
dmiauthd: Ausgeführt
nginx: Ausgeführt
ndbmand: Ausgeführt
pubd: Ausgeführt
gnmib: Nicht ausgeführt
Schritt 2: Zuweisen des Controllers zu einem Standort und Resynchronisierung
- Navigieren Sie zu Provisionierung > Lager.
- Wählen Sie den Controller aus, und wählen Sie Aktionen > Bereitstellung > Gerät Standort zuweisen. Wählen Sie das Gebäude aus, das der Controller bedient, und klicken Sie auf Zuweisen und warten Sie, bis der Controller "Managed and Reachable" anzeigt.
- Klicken Sie auf den Controller-Namen, um das Fenster mit den Gerätedetails zu öffnen, und wählen Sie Gerätedetails anzeigen aus.
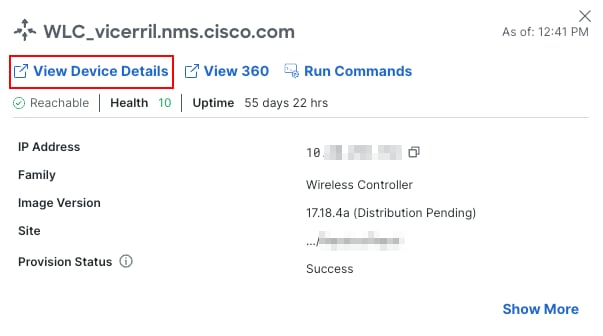
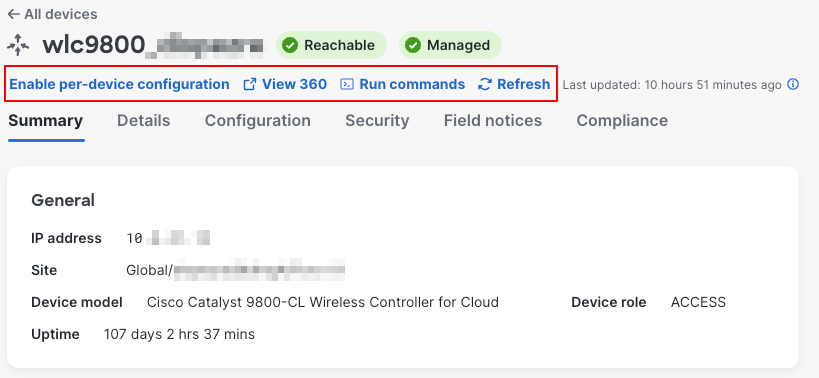
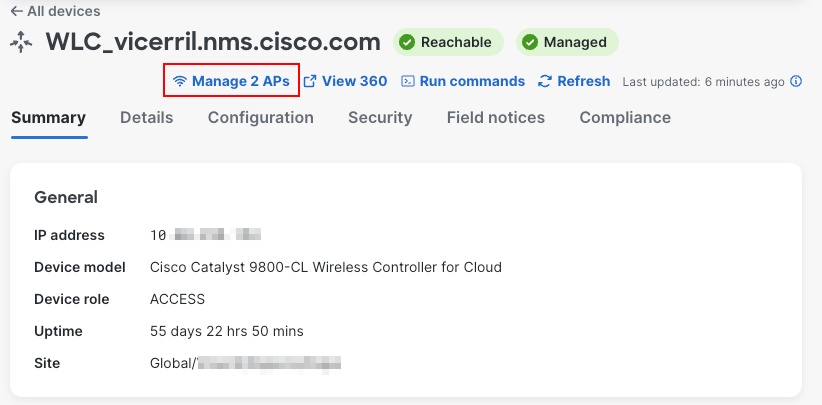
- Die Seite mit den Gerätedetails wird geöffnet, und das Menü zeigt den Status des Controllers sowie die Optionen Enable per device configuration, View 360 (Gerätekonfiguration aktivieren), Run commands (Befehle ausführen) und Refresh (Aktualisieren) an.
Schritt 3: Geräteabhängige Konfiguration aktivieren
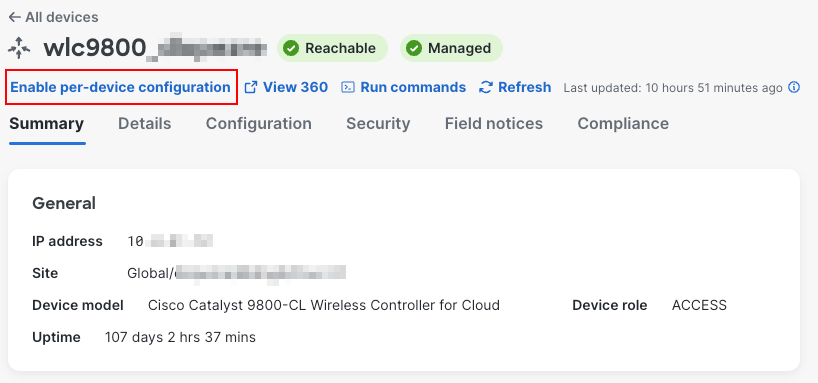
- Aktivieren Sie die geräteabhängige Konfiguration für den Controller, und bestätigen Sie
- Synchronisieren Sie den Controller neu (Aktionen > Bestand > Gerät neu synchronisieren), sodass Catalyst Center die aktuelle Konfiguration liest.
- Eine neue Option in den Gerätedetails zeigt die Anzahl der von diesem WLC verwalteten und registrierten APs an
- Klicken Sie im Fenster mit den Gerätedetails des Controllers auf die Registerkarte Configuration (Konfiguration).
Nach der Resynchronisierung wird auf der Registerkarte Konfiguration die Bezeichnung Gerätebasierte Konfiguration angezeigt und die vorhandenen Objekte des Controllers aufgeführt. Im linken Menü sind die Funktionen gruppiert (SSID, RF, AP, Tag Mapping, Security, Global Wireless, Services, Layer 2, Netzwerkeinstellungen, Layer 3, Administration und Mobility). Jede Tabelle bietet Add und Clone von einem anderen WLC.
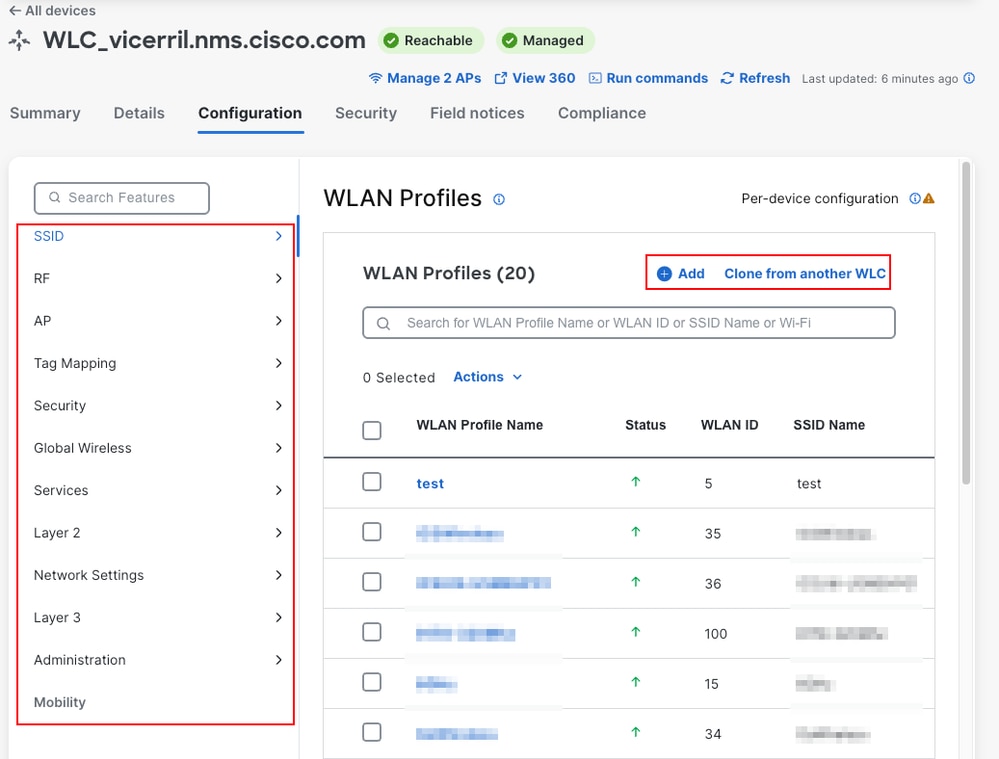
Das Informationssymbol neben der Beschriftung wird angezeigt: Die gerätespezifische Konfiguration ermöglicht Änderungen, indem die Konfiguration direkt auf dieser Seite bearbeitet wird.
Anmerkung: Geräteabhängige Konfiguration kann nach der Aktivierung nicht deaktiviert werden.
Schritt 4: Erstellen eines WLAN-Profils
- Wählen Sie auf der Registerkarte Configuration (Konfiguration) SSID > WLAN Profiles (SSID > WLAN-Profile) aus, und klicken Sie auf Add (Hinzufügen).
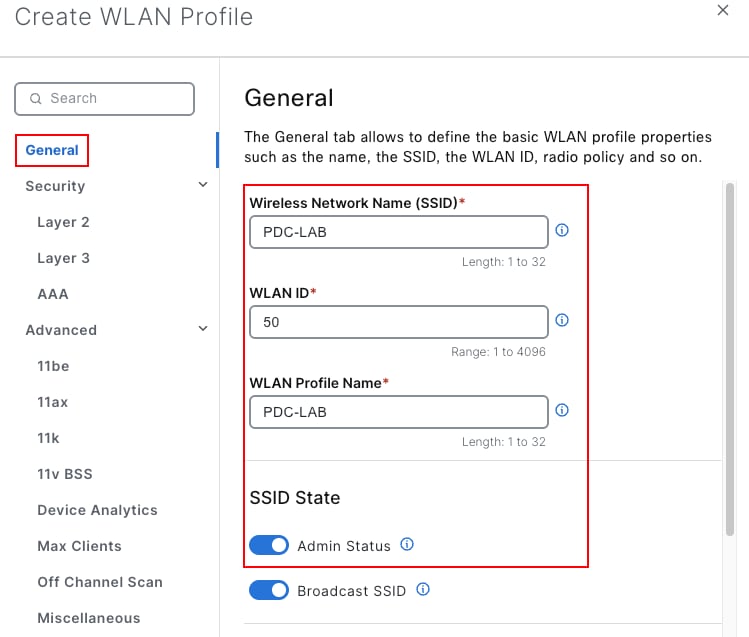
- Im Allgemeinen konfigurieren Sie:
- Name des Wireless-Netzwerks (SSID): PDC-LAB
- WLAN-ID: 50 (Bereich 1 bis 4096; eine ID verwenden, die auf dem Controller nicht verwendet wird)
- WLAN-Profilname: PDC-LAB
- SSID-Status: Admin-Status aktiviert
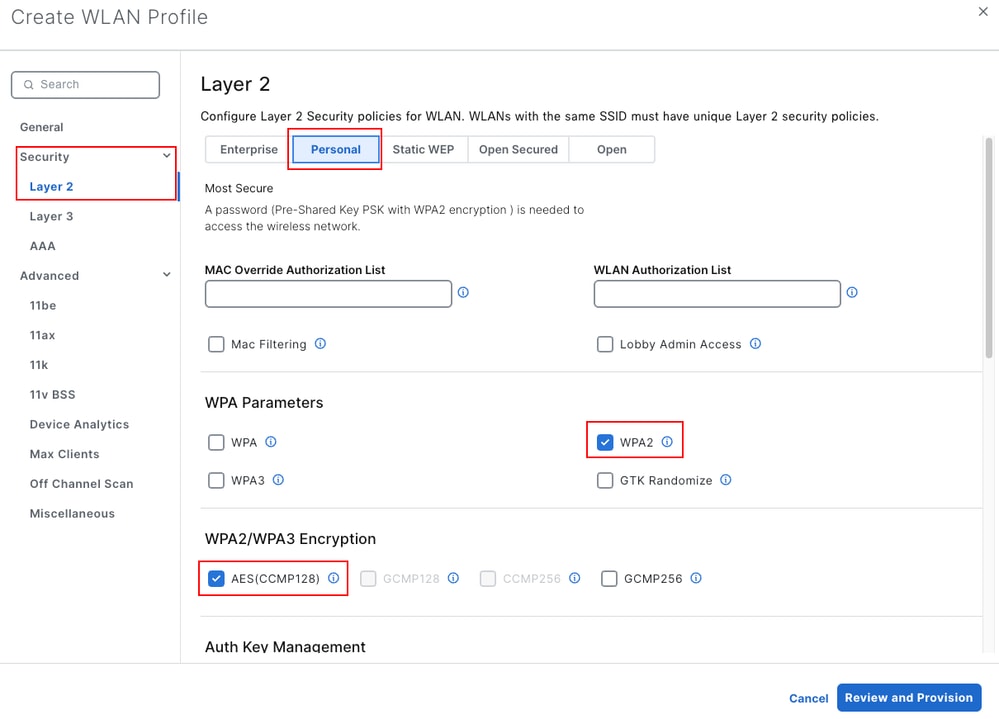
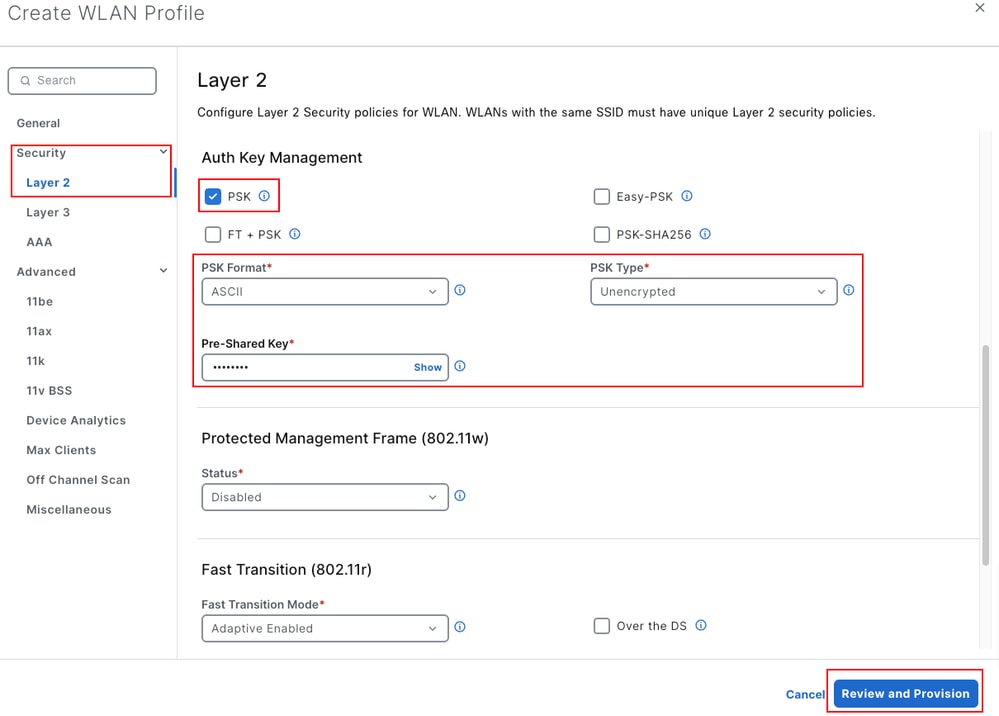
- Wählen Sie unter Security > Layer 2 die Option Personal aus, und behalten Sie WPA2 (Wi-Fi Protected Access 2), AES (CCMP128) und die Authentifizierungsschlüsselverwaltung (Authentication Key Management, AKM) des PSK (Pre-Shared Key) bei. Setzen Sie das PSK-Format auf ASCII, und geben Sie den vorinstallierten Schlüssel ein. Die Layer 2-Standardoption ist Enterprise. Advanced enthält die Einstellungen 11be, 11ax, 11k und 11v.
- Klicken Sie auf Prüfen und bereitstellen.
Schritt 5: Vorschau und Bereitstellen der Änderung
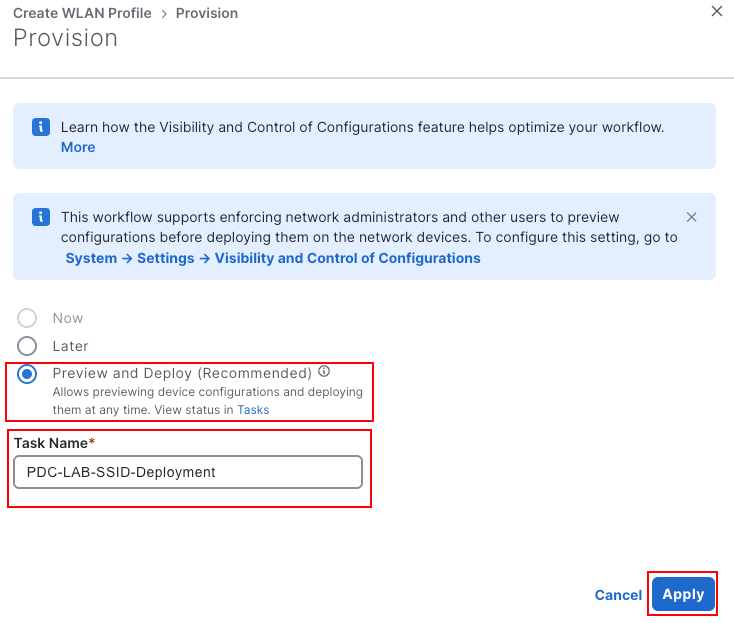
- Wählen Sie im Bereich Provisioning aus, wie Folgendes bereitgestellt werden soll:
- Jetzt sofort einsatzbereit. Sie ist nicht verfügbar, wenn System > Settings > Visibility and Control of Configurations (System > Einstellungen > Sichtbarkeit und Steuerung von Konfigurationen) eine Vorschau vor der Bereitstellung erzwingt (wie in dieser Übung).
- Die Bereitstellung wird zu einem späteren Zeitpunkt geplant.
- Vorschau und Bereitstellung (empfohlen) bereitet die Konfiguration vor, sodass Sie sie ohne Auswirkungen auf das laufende Netzwerk überprüfen und später bereitstellen können.
- Wählen Sie Vorschau und Bereitstellen aus, geben Sie einen Aufgabennamen ein (in diesem Beispiel wird PDC-Create-WLAN-PDC-LAB verwendet), und klicken Sie auf Anwenden.
- Catalyst Center zeigt Schritt 2 von 3 an: Vorbereiten von Geräten und Konfigurationsmodellen während der Berechnung der Konfiguration Klicken Sie zum späteren Überprüfen auf Exit (Beenden) und Preview Later (Vorschau). Die Arbeitsaufgabe verbleibt unter Aktivitäten > Aufgaben.
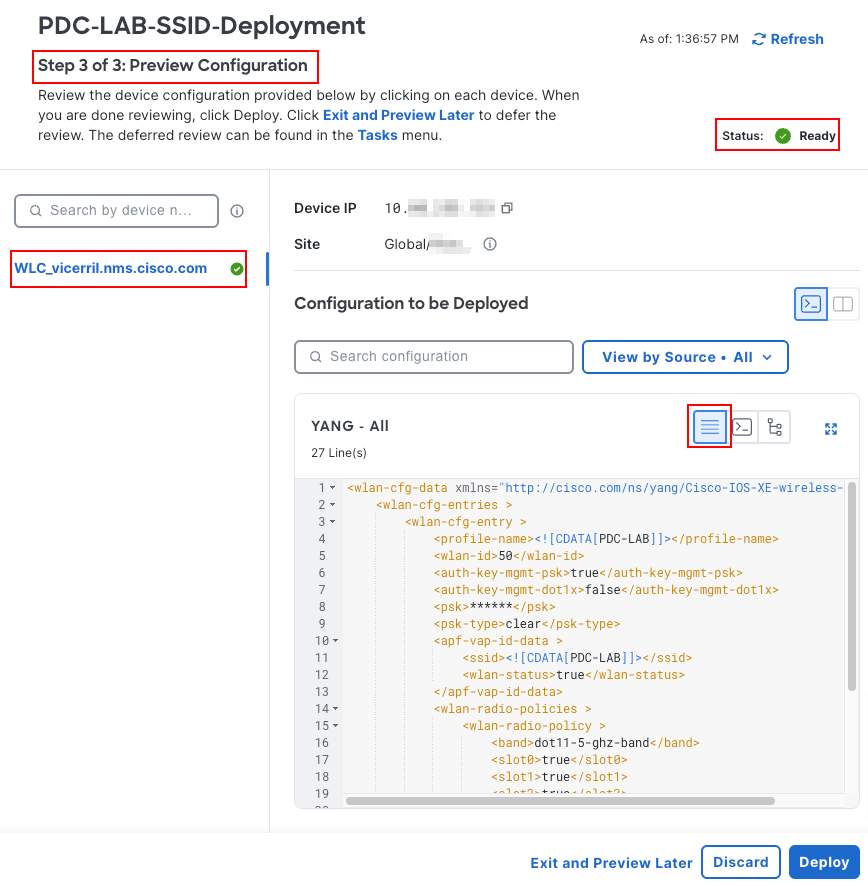
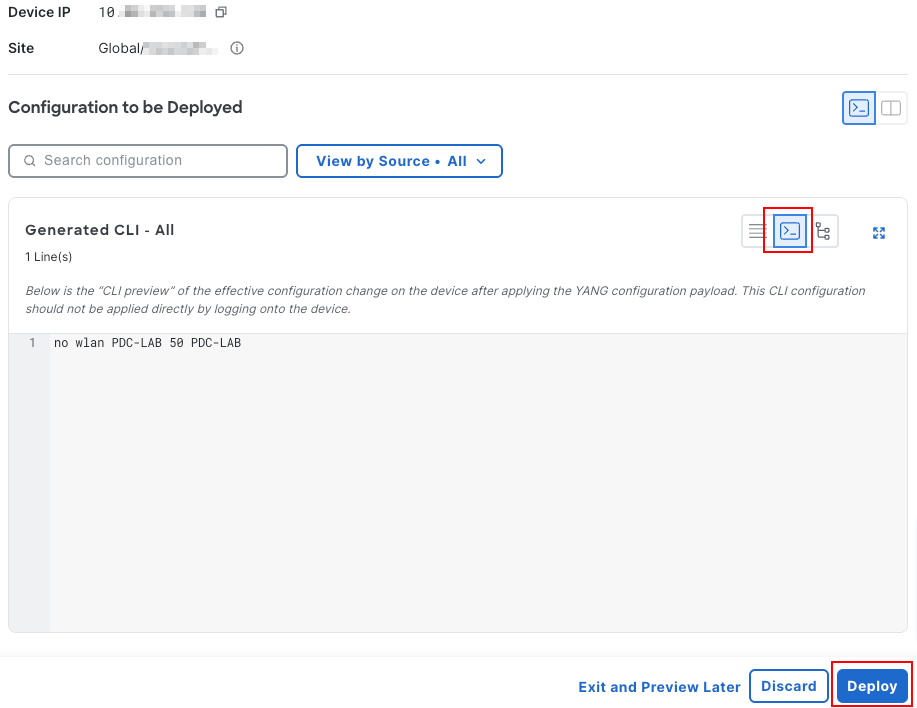
- In Schritt 3 von 3: Vorschau der Konfiguration, klicken Sie auf den Controller-Namen. Die bereitzustellende Konfiguration zeigt die NETCONF-Nutzlast, die auf den YANG-Datenmodellen (Another Next Generation) basiert (STANDARDANSICHT). Für ein WLAN verwendet der Payload das Modell Cisco-IOS-XE-wireless-wlan-cfg.
- Klicken Sie auf YANG_TO_CLI, um die generierte CLI anzuzeigen, die die Befehlszeilenschnittstelle (CLI) darstellt, die der YANG-Nutzlast entspricht. Wie im Fenster angegeben, ist diese CLI nur eine Vorschau und darf nicht direkt auf das Gerät angewendet werden.
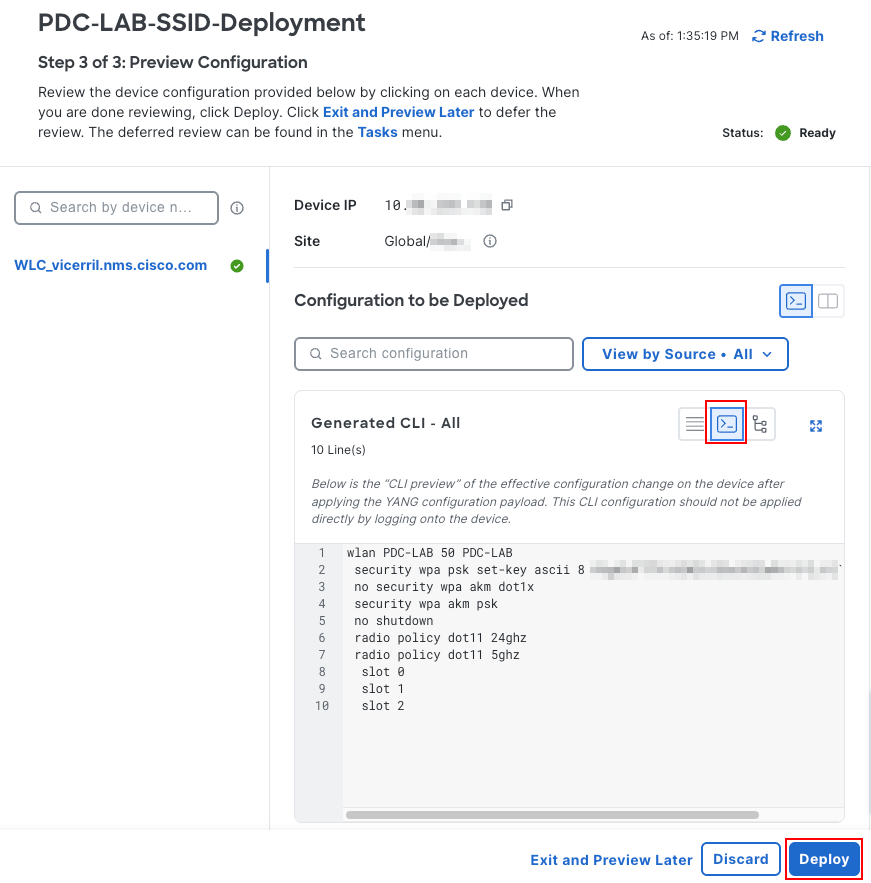
Die generierte CLI für dieses Beispiel ist:
wlan PDC-LAB 50 PDC-LAB
 security wpa psk set-key ascii 8 <encrypted-key>
 no security wpa akm dot1x
 security wpa akm psk
 radio policy dot11 24ghz
 radio policy dot11 5ghz
  slot 0
  slot 1
  slot 2
- Klicken Sie auf Bereitstellen. Wählen Sie im Bereich Bereitstellen die Option Jetzt (oder Später) aus, bestätigen Sie den Task-Namen, und klicken Sie auf Senden.
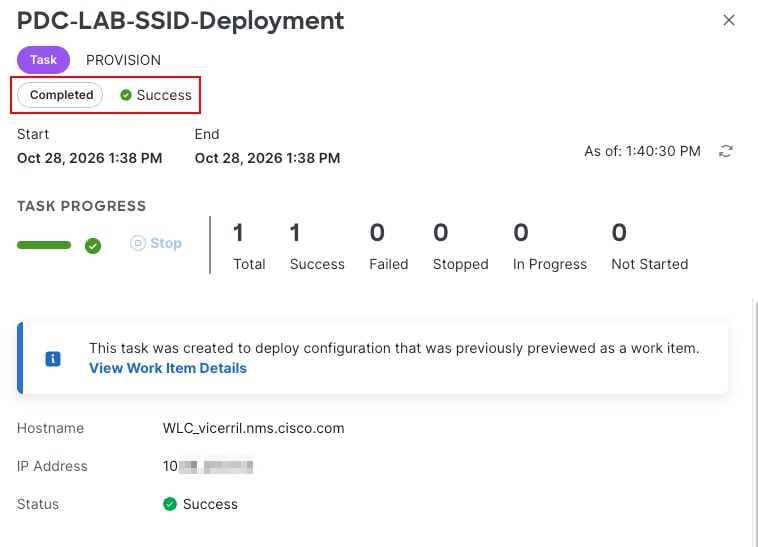
- Navigieren Sie zu Aktivitäten > Aufgaben, und öffnen Sie die Aufgabe. Der Task-Typ lautet PROVISION, und der Status ändert sich in Success, wenn der Controller die Konfiguration akzeptiert.
Schritt 6: Zuordnen des WLAN zu einem Richtlinienprofil in einem Richtlinien-Tag
- Wenn das WLAN ein dediziertes Richtlinienprofil benötigt (z. B. mit einem anderen VLAN), erstellen Sie es zuerst unter SSID > Policy Profiles with Add (SSID > Richtlinienprofile mit Hinzufügen). In diesem Beispiel wird das vorhandene default-policy-profile verwendet.
- Wählen Sie SSID > Policy Tags aus, und klicken Sie auf Add.
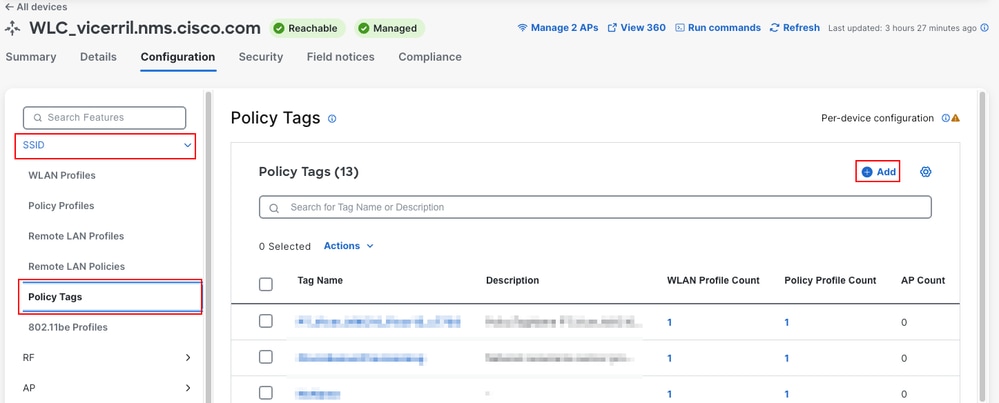
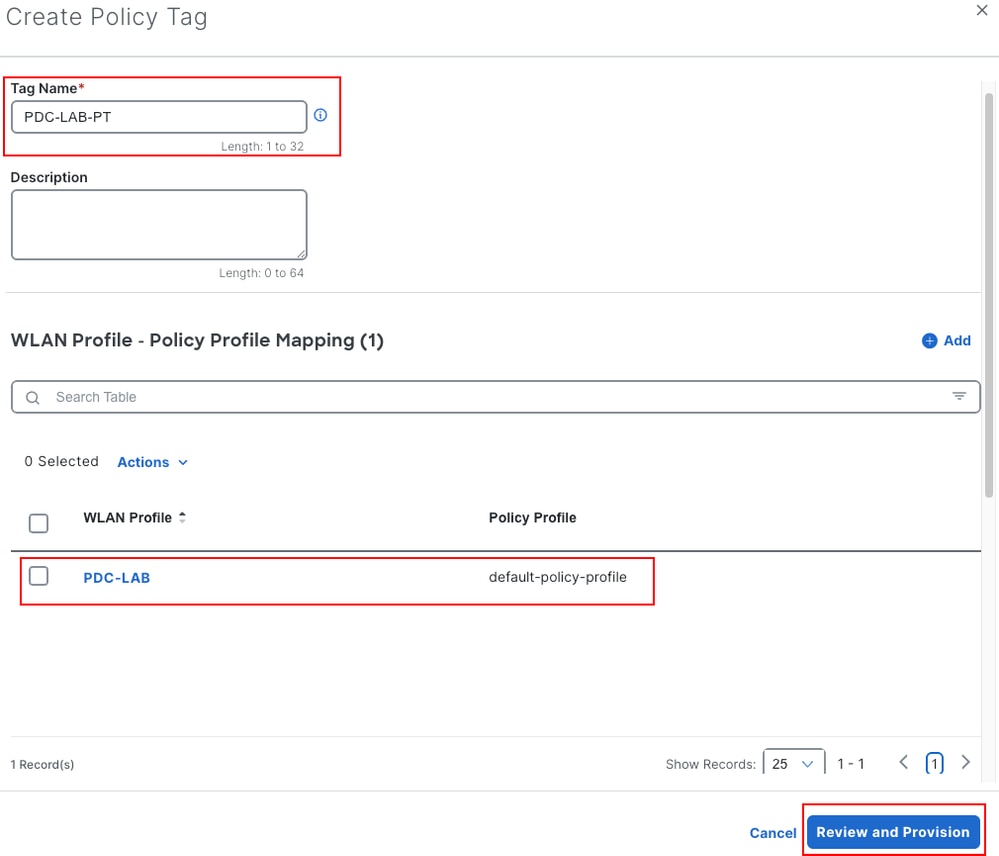
- Geben Sie unter Create Policy Tag (Richtlinien-Tag erstellen) den Namen PDC-LAB-PT ein.
- Klicken Sie unter WLAN Profile - Policy Profile Mapping (WLAN-Profil - Richtlinienprofilzuordnung) auf Add (Hinzufügen), wählen Sie das WLAN-Profil PDC-LAB und das Richtlinienprofil aus, und speichern Sie die Zuordnung.
- Klicken Sie auf Prüfen und Bereitstellen, und schließen Sie die Bereitstellung wie in Schritt 5 beschrieben ab.
Schritt 7: Klonen eines vorhandenen RF-Profils
Beim Klonen wird ein vorhandenes Objekt des Controllers als Ausgangspunkt wiederverwendet.
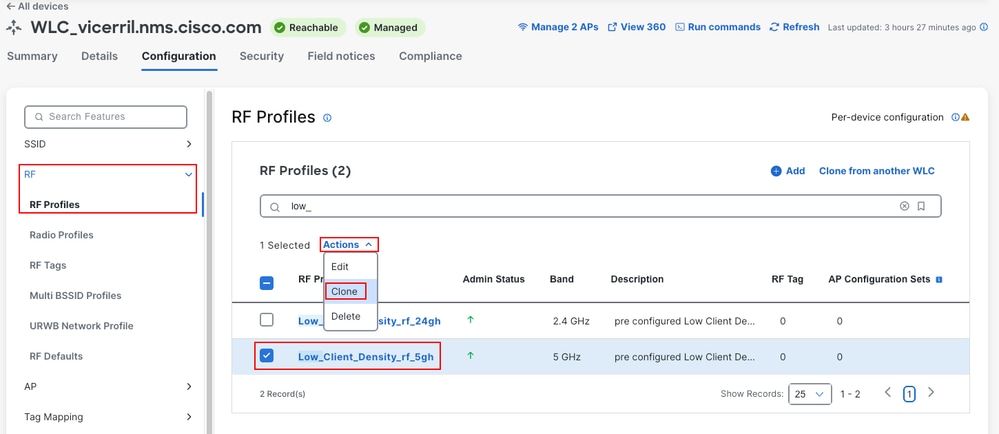
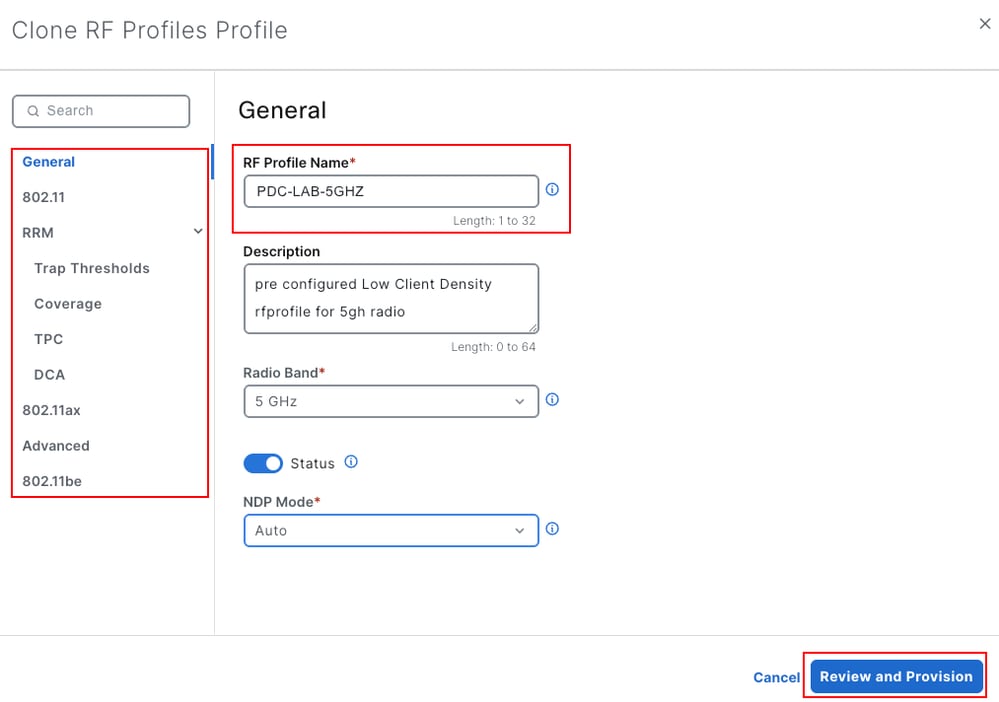
- Wählen Sie RF > RF-Profile, wählen Sie ein vorhandenes Profil aus (z. B. Low_Client_Density_rf_5gh), und wählen Sie Aktionen > Klonen aus.
- Geben Sie unter Allgemein den RF-Profilnamen PDC-LAB-5GHZ ein, und passen Sie die Parameter in den Abschnitten 802.11, RRM, 802.11ax, Advanced und 802.11be nach Bedarf an.
- Klicken Sie auf Prüfen und Bereitstellen, und schließen Sie die Bereitstellung wie in Schritt 5 beschrieben ab.

Tipp: Um Objekte von einem anderen Catalyst 9800 zu kopieren, der vom gleichen Catalyst Center verwaltet wird, verwenden Sie Clone von einem anderen WLC in der Tabelle des Objekttyps.
Schritt 8: Zuweisen von Tags zu den Access Points
- Klicken Sie in der Kopfzeile des Fensters mit den Gerätedetails auf APs verwalten. Die Tabelle Operational Access Points zeigt die Richtlinien-Tag-, Site-Tag-, RF-Tag- und Tag-Source der einzelnen APs. Diese Tabelle zeigt den Netzwerkstatus nach der letzten Controller-Resynchronisierung.
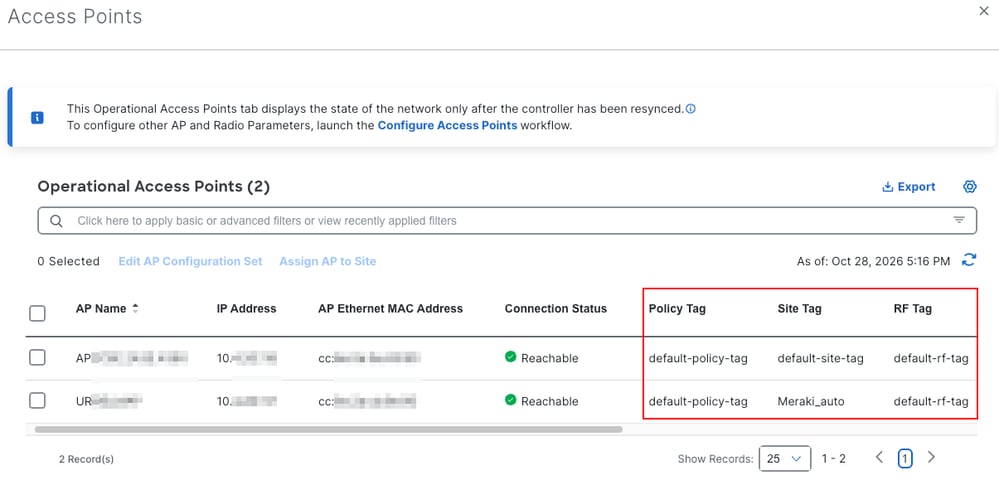
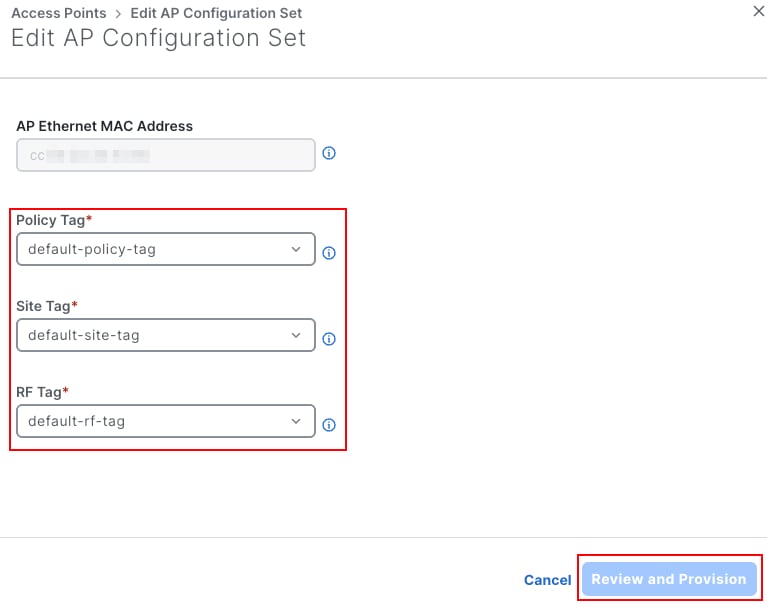
- Wählen Sie den Access Point aus, und klicken Sie auf Konfigurationssatz des Access Points bearbeiten.
- Wählen Sie die Richtlinien-Tag (z. B. PDC-LAB-PT), die Site-Tag und die RF-Tag aus.
- Klicken Sie auf Prüfen und Bereitstellen, und schließen Sie die Bereitstellung wie in Schritt 5 beschrieben ab.

Vorsicht: Bei einem Tag-Wechsel kann der Access Point wieder dem Controller beitreten oder seine Funkmodule zurücksetzen, wodurch die Verbindung zu den Clients unterbrochen wird. Planen Sie Tag-Änderungen für Produktions-APs in einem Wartungsfenster. Notieren Sie sich vor dem Ändern der Tags die aktuellen Tags der APs, damit Sie sie zurücksetzen können.
Schritt 9: Löschen eines Konfigurationsobjekts
Mit der gerätespezifischen Konfiguration werden außerdem Objekte mit derselben Vorschau und demselben Bereitstellungsablauf aus dem Controller entfernt. In diesem Beispiel wird das WLAN PDC-LAB gelöscht:
- Wählen Sie SSID > WLAN Profiles (SSID > WLAN-Profile), PDC-LAB und dann Actions > Delete (Aktionen > Löschen) aus.
- Bestätigen Sie die Warnung. Sind Sie sicher, dass Sie die ausgewählten WLAN-Profile löschen möchten? mit Ja.
- Führen Sie die Bereitstellung wie in Schritt 5 beschrieben durch. Die YANG-Nutzlast verwendet den Löschvorgang für den WLAN-Eintrag, und die generierte CLI lautet:
no wlan PDC-LAB 50 PDC-LAB
Überprüfung
Nutzen Sie diesen Abschnitt, um zu überprüfen, ob Ihre Konfiguration ordnungsgemäß funktioniert.
Über Catalyst Center
- Die Bereitstellungsaufgabe zeigt Success in Activities (Aktivitäten > Tasks) (Abbildung 8) an.
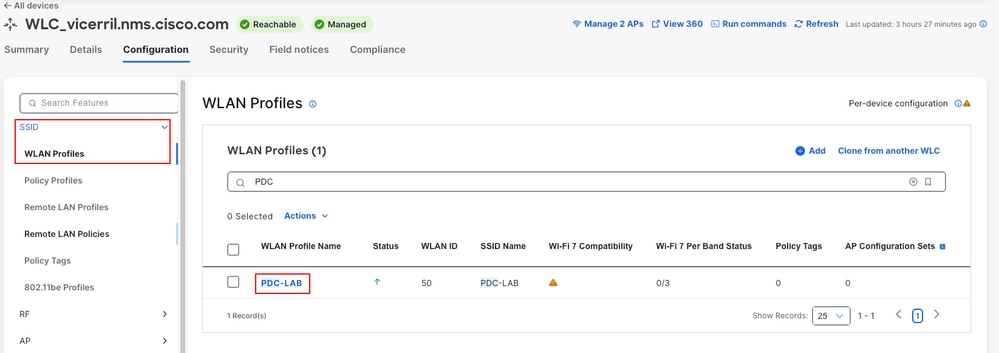
- Auf der Registerkarte Konfiguration des Controllers wird das neue Objekt angezeigt. In diesem Beispiel listet SSID > WLAN Profiles PDC-LAB mit der WLAN-ID 50 auf, wie in Abbildung 14 dargestellt. Das WLAN ist noch keinem Policy-Tag zugeordnet, daher ist die Anzahl der Policy-Tags 0.
- In Manage APs (APs verwalten) werden in der Tabelle Operational Access Points (Betriebliche Zugangspunkte) die jedem Zugangspunkt zugewiesenen Tags angezeigt (Abbildung 11).
Auf dem Catalyst 9800
Sie können diese Befehle in der Controller-CLI oder über Befehle ausführen (Command Runner) in der Kopfzeile des Fensters mit den Gerätedetails ausführen.
- show running-config | section wlan PDC-LAB - Zeigt die WLAN-Konfiguration, die Catalyst Center durchgeführt hat.
- show wlan summary: Zeigt die auf dem Controller konfigurierten WLANs und ihren Status an.
- show wireless tag policy detail PDC-LAB-PT - Zeigt die WLAN-Richtlinienprofil-Zuordnungen des Policy-Tags an.
- show ap tag summary: Zeigt die Richtlinien-, Standort- und RF-Tags der einzelnen APs und die Quelle der Tags an.
- show logging | include DMI-5-AUTH_PASSED|NDBMAN-5-CONFIG_I - Zeigt die von Catalyst Center vorgenommenen NETCONF-Sitzungen und Konfigurationsänderungen an.
- show wireless client summary: Zeigt die zugeordneten Clients und ihren Status an.
Dies ist die WLAN-Konfiguration auf dem Controller nach der Bereitstellung:
WLC# show running-config | section wlan PDC-LAB
wlan PDC-LAB 50 PDC-LAB
 radio policy dot11 24ghz
 radio policy dot11 5ghz
  slot 0
  slot 1
  slot 2
 security wpa psk set-key ascii 8 xxxxxxxx
 no security wpa akm dot1x
 security wpa akm psk
Aus den Controller-Protokollen geht hervor, dass Catalyst Center (10.X.X.X) eine NETCONF-Sitzung geöffnet und die Wireless-Funktion konfiguriert hat:
WLC# show logging | include DMI-5-AUTH_PASSED|NDBMAN-5-CONFIG_I
Oct 27 21:22:58.653: %DMI-5-AUTH_PASSED: Chassis 1 R0/0: dmiauthd: User 'USERX'
 authenticated successfully from 192.168.10.10:62453  for netconf over ssh.
 External groups: PRIV15
Oct 27 21:24:13.977: %NDBMAN-5-CONFIG_I: Chassis 1 R0/0: ndbmand: Configured
 feature 'wireless' from 192.168.10.10:62453 via NETCONF user dnac
 session 5311, transaction-id 5924
Die Meldung %NDBMAN-5-CONFIG_I zeigt die konfigurierte Funktion, die Catalyst Center-Adresse und den NETCONF-Benutzernamen.
Nachdem die APs das Policy-Tag verwendet haben, verbinden Sie einen Client mit PDC-LAB und bestätigen Sie mit show wireless client summary, dass der Client den Status "Run" erreicht.
Out-of-Band-Änderungen
Catalyst Center erkennt Änderungen, die außerhalb von Catalyst Center vorgenommen werden, z. B. über die CLI oder die Webschnittstelle des Controllers. Wie das Warnsymbol neben der Bezeichnung "Geräteabhängige Konfiguration" erläutert (Abbildung 15), werden diese Änderungen bei der nächsten Bestandssynchronisierung importiert und können zu Konflikten führen. Verwenden Sie Catalyst Center für alle unterstützten Konfigurationen, um eine konsistente Konfiguration zu gewährleisten.
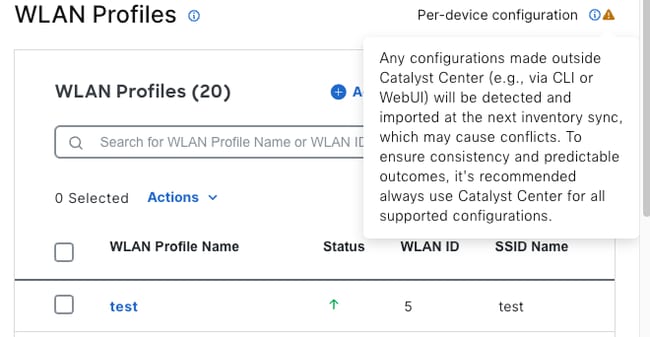 Abbildung 15. Warnung zu Konfigurationen außerhalb von Catalyst Center
Ab Version 3.1.3 wird bei einem Konfigurationsänderungsereignis nur der Controller neu synchronisiert. Um die AP-Daten zu aktualisieren, führen Sie eine vollständige Resynchronisierung mit Aktionen > Bestand > Gerät neu synchronisieren aus.
Fehlerbehebung
In diesem Abschnitt finden Sie Informationen zur Behebung von Fehlern in Ihrer Konfiguration.
Die Option "Konfiguration pro Gerät aktivieren" wird nicht angezeigt.
- Stellen Sie sicher, dass Catalyst Center Version 2.3.7.9 oder höher ausführt.
- Vergewissern Sie sich, dass es sich bei dem Controller um einen Catalyst Controller der Serie 9800 mit Cisco IOS XE Release 17.12 oder höher handelt.
- Vergewissern Sie sich, dass der Controller im Bestand verwaltet und erreichbar ist. Synchronisieren Sie sie ggf. neu.
- Die Konfiguration auf Gerätebasis wird für SD-Access Wireless (Fabric) nicht unterstützt.
Konfiguration auf Gerätebasis wird im schreibgeschützten Modus geöffnet
Dies ist zu erwarten, wenn der Controller bereits mit einer absichtsbasierten (Netzwerkprofil-) Bereitstellung ausgestattet war. Die beiden Modelle können nicht auf demselben Controller kombiniert werden. Auf der Registerkarte Konfiguration des Fensters Gerätedetails wird die Bezeichnung Über standortbasierte Netzwerkprofile verwaltet angezeigt. Das Informationssymbol zeigt Folgendes an: Dieses Gerät wird über standortbasierte Netzwerkprofile verwaltet. Alle Konfigurationen sind schreibgeschützt. Änderungen können nur über das Netzwerkprofil vorgenommen werden.
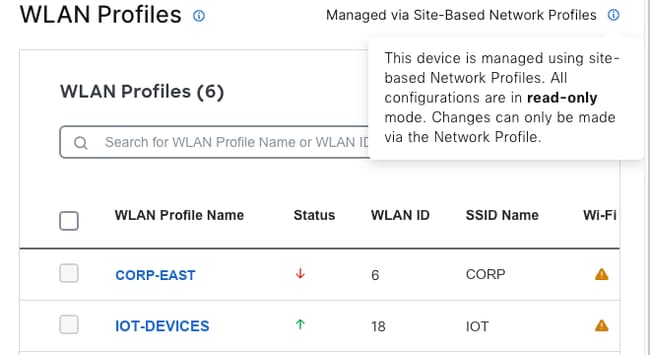 Bild 16. Controller wird von standortbasierten Netzwerkprofilen im schreibgeschützten Modus verwaltet
Fehler beim Bereitstellen
- Öffnen Sie die fehlgeschlagene Aufgabe unter Aktivitäten > Aufgaben, und überprüfen Sie die Fehlerdetails.
- Synchronisieren Sie den Controller neu, und versuchen Sie es erneut.
- Überprüfen Sie auf dem Controller NETCONF:
- show platform software yang-management process - Alle Prozesse müssen Running anzeigen.
- show netconf-yang sessions: Zeigt eine Liste der aktiven NETCONF-Sitzungen an, einschließlich der Sitzungen im Catalyst Center.
- Bestätigen Sie, dass die Anmeldeinformationen NETCONF (TCP 830) und Secure Shell (SSH) in Catalyst Center gültig sind und dass keine Firewall die Verbindung zwischen Catalyst Center und dem Controller blockiert.
Änderungen am Controller werden in Catalyst Center nicht angezeigt.
Synchronisieren Sie den Controller mit Aktionen > Bestand > Gerät neu synchronisieren. Ab Version 3.1.3 wird bei einer Konfigurationsänderung nur der Controller und nicht die APs neu synchronisiert, sodass eine vollständige Resynchronisierung erforderlich ist, um die AP-Daten zu aktualisieren.
Revisionsverlauf
| Überarbeitung | Veröffentlichungsdatum | Kommentare |
|---|---|---|
1.0 |
29-Oct-2026
|
Erstveröffentlichung |
 Feedback
Cisco kontaktieren
- Eine Supportanfrage öffnen

- (Erfordert einen Cisco Servicevertrag)