تكوين مصادقة ويب محلية بمصادقة خارجية

المحتويات
المقدمة
يوضح هذا المستند كيفية تكوين مصادقة الويب المحلية باستخدام المصادقة الخارجية على معيار 9800 WLC و ISE.
المتطلبات الأساسية
المتطلبات
توصي Cisco بأن تكون لديك معرفة بالمواضيع التالية:
- تكوين وحدات التحكم في الشبكة المحلية (LAN) اللاسلكية 9800 (WLC)
- نقاط الوصول في الوضع Lightweight (LAPs)
- كيفية إعداد محرك خدمات تعريف خادم ويب الخارجي وتكوينه (ISE).
- كيفية إعداد خوادم DHCP و DNS وتكوينها.
المكونات المستخدمة
تستند المعلومات الواردة في هذا المستند إلى إصدارات البرامج والمكونات المادية التالية:
- 9800-40 WLC Cisco IOS® XE، الإصدار 17.18.4a مع APSP1 و APSP2
- Identity Services Engine (ISE)، الإصدار 3.2.0.542
- نقطة الوصول Cisco® Wireless 9172I Series Wi-Fi 7، الإصدار 17.18.4.202
تم إنشاء المعلومات الواردة في هذا المستند من الأجهزة الموجودة في بيئة معملية خاصة. بدأت جميع الأجهزة المُستخدمة في هذا المستند بتكوين ممسوح (افتراضي). إذا كانت شبكتك قيد التشغيل، فتأكد من فهمك للتأثير المحتمل لأي أمر.
مصادقة الويب
مصادقة الويب هي ميزة أمان من الطبقة 3 تسمح للمستخدمين الضيوف بالوصول إلى الشبكة.
وقد تم تصميم هذه الميزة لتوفير وصول آمن وسهل للزوار إلى مجموعات SSID المفتوحة، دون الحاجة إلى تكوين ملف تعريف المستخدم، كما يمكنها العمل باستخدام طرق تأمين الطبقة 2.
الغرض من مصادقة الويب هو السماح للأجهزة (الضيوف) غير الموثوق بها بالوصول إلى الشبكة ذات امتيازات الوصول المحدود للشبكة من خلال شبكة محلية لاسلكية (WLAN) للضيف يمكن تكوينها بآليات أمان وعدم أختراق أمان الشبكة. لكي يتمكن المستخدمون الضيوف من الوصول إلى الشبكة، يحتاجون إلى المصادقة بنجاح، أي أنهم يحتاجون إلى توفير بيانات الاعتماد الصحيحة أو قبول سياسة الاستخدام المقبول (AUP) للوصول إلى الشبكة.
تعد مصادقة الويب ميزة للشركات لأنها تعزز ولاء المستخدم، وتجعل الشركة متوافقة لاستخدام إخلاء المسؤولية الذي يجب أن يقبله المستخدم الضيف، وتسمح للشركة بالتواصل مع الزائرين.
لنشر مصادقة الويب، يجب مراعاة كيفية التعامل مع مدخل الضيوف والمصادقة. هناك طريقتان مشتركتان:
- مصادقة الويب المحلية (LWA): طريقة لإعادة توجيه المستخدمين الضيوف إلى بوابة مباشرة من عنصر التحكم في الشبكة المحلية اللاسلكية (WLC). تم تكوين قائمة التحكم في الوصول لما قبل WebAuth و ACL محليا على عنصر التحكم في الشبكة المحلية اللاسلكية (WLC).
- المصادقة المركزية للويب (CWA): طريقة لإعادة توجيه المستخدمين الضيوف حيث يتم تكوين عنوان URL لإعادة التوجيه وقوائم التحكم في الوصول لإعادة التوجيه مركزيا على خادم خارجي (على سبيل المثال ISE) ويتم توصيلها إلى عنصر التحكم في الشبكة المحلية اللاسلكية (WLC) عبر RADIUS. في المصادقة المركزية للويب، يكون عنوان URL المعاد توجيهه وقوائم التحكم في الوصول (ACL) المعاد توجيهها موجودين مركزيا على خادم خارجي (مثل RADIUS). خادم RADIUS هو الذي يعالج المصادقة، ويرسل الإرشادات إلى عنصر التحكم في الشبكة المحلية اللاسلكية (WLC). في CWA، لا يتطلب عنصر التحكم في الشبكة المحلية اللاسلكية (WLC) شهادة مصادقة ويب محلية، يلزم وجود شهادة واحدة فقط على مدخل الويب المركزي، ويتطلب خادم مصادقة مركزي، مثل ISE. لقراءة CWA بمزيد من التفاصيل، انتقل إلى تكوين مصادقة الويب المركزية (CWA) على Catalyst 9800 WLC و ISE.
في مصادقة الويب المحلية، يمكن أن تكون بوابة الويب موجودة على عنصر التحكم في الشبكة المحلية اللاسلكية (WLC) أو على خادم خارجي. في LWa مع المصادقة الخارجية، يكون مدخل الويب موجودا على عنصر التحكم في الشبكة المحلية اللاسلكية (WLC). في LWa مع خادم ويب خارجي، تكون بوابة الويب موجودة على خادم خارجي (مثل مساحات DNA من Cisco). يتم وصف مثال LWA مع خادم ويب خارجي بالتفصيل في: تكوين البوابة المقيدة بمساحات DNA باستخدام Catalyst 9800 WLC.
الرسم التخطيطي للطرق المختلفة لمصادقة الويب:
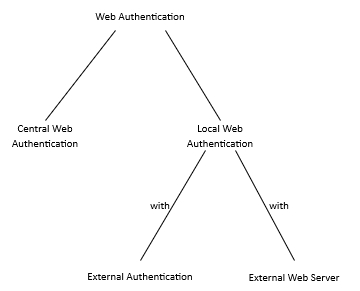 الرسم التخطيطي للطرق المختلفة لمصادقة الويب

ملاحظة: إذا كنت تقوم بنشر نقاط وصول Wi-Fi 7 بمصادقة ويب على وحدة تحكم في الشبكة المحلية اللاسلكية (WLC) طراز 9800، فتأكد من تشغيل إصدار موصى به من Cisco IOS XE مثل 17.18.4a أو إصدار أحدث.
أنواع المصادقة
هناك أربعة أنواع من المصادقة لمصادقة المستخدم الضيف:
- ويب أوث: أدخل اسم المستخدم وكلمة المرور.
- الموافقة (مرور الويب): قبول AUP.
- Authbypass: تستند المصادقة إلى عنوان MAC الخاص بجهاز المستخدم الضيف.
- الموافقة عبر الويب: مزيج بين اسم المستخدم/كلمة المرور وقبول بروتوكول AUP.
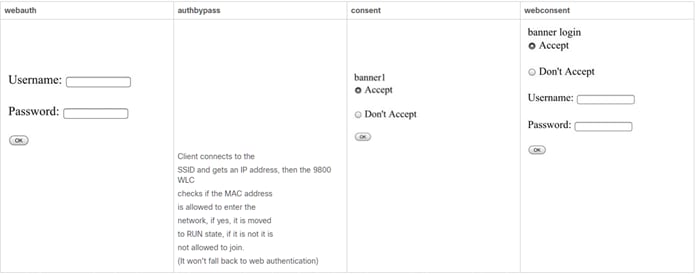 أربعة أنواع من المصادقة لمصادقة المستخدم الضيف
قاعدة بيانات للمصادقة
يمكن تخزين بيانات الاعتماد للمصادقة على خادم LDAP، محليا على عنصر التحكم في الشبكة المحلية اللاسلكية (WLC) أو على خادم RADIUS.
- قاعدة البيانات المحلية: خزنت المعطيات (username وكلمة) محليا على ال WLC.
- قاعدة بيانات LDAP: يتم تخزين بيانات الاعتماد في قاعدة بيانات LDAP الخلفية. يستعلم عنصر التحكم في الشبكة المحلية اللاسلكية (WLC) عن خادم LDAP لبيانات اعتماد مستخدم معين في قاعدة البيانات.
- قاعدة بيانات RADIUS: يتم تخزين بيانات الاعتماد في قاعدة بيانات RADIUS الخلفية. يستعلم عنصر التحكم في الشبكة المحلية اللاسلكية (WLC) عن خادم RADIUS لبيانات اعتماد مستخدم معين في قاعدة البيانات.
مصادقة الويب المحلية
في مصادقة الويب المحلية، تتم إعادة توجيه المستخدم الضيف إلى مدخل ويب مباشرة من عنصر التحكم في الشبكة المحلية اللاسلكية (WLC).
يمكن أن تكون بوابة الويب في عنصر التحكم في الشبكة المحلية اللاسلكية (WLC) أو في خادم آخر. ما يجعله محليا هو حقيقة أن عنوان URL المعاد توجيهه وقائمة التحكم في الوصول التي تطابق حركة المرور يجب أن تكون على عنصر التحكم في الشبكة المحلية اللاسلكية (وليس موقع مدخل الويب). في LWa، عند اتصال مستخدم ضيف بشبكة WLAN الضيف، يعترض عنصر التحكم في الشبكة المحلية اللاسلكية (WLC) الاتصال من المستخدم الضيف ويعيد توجيهه إلى عنوان URL لبوابة الويب، حيث يطلب من المستخدم الضيف المصادقة. عندما يدخل المستخدم الضيف بيانات اعتماد (اسم المستخدم وكلمة المرور)، فإن عنصر التحكم في الشبكة المحلية اللاسلكية (WLC) يلتقط بيانات الاعتماد. تصادق WLC المستخدم الضيف باستخدام خادم LDAP أو خادم RADIUS أو قاعدة بيانات محلية (قاعدة بيانات موجودة محليا على WLC). في حالة خادم RADIUS (خادم خارجي مثل ISE)، يمكن إستخدامه ليس أيضا لتخزين بيانات الاعتماد، ولكن أيضا لتوفير خيارات تسجيل الأجهزة والإمداد الذاتي. في حالة وجود خادم ويب خارجي، مثل مساحات بنية الشبكة الرقمية (DNA) من Cisco، تكون بوابة الويب موجودة هناك. في LWa توجد شهادة واحدة على عنصر التحكم في الشبكة المحلية اللاسلكية (WLC) وشهادة أخرى على مدخل الويب.
تمثل الصورة المخطط العام ل LWA:
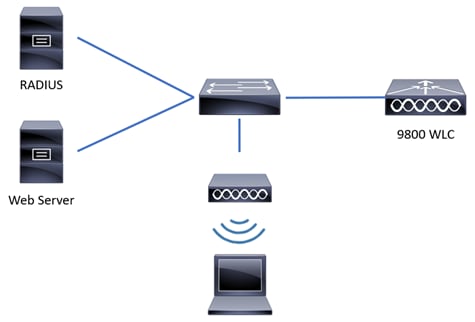 طبولوجيا عامة في LWA
الأجهزة الموجودة في مخطط الشبكة ل LWA:
- العميل: يرسل طلبات إلى DHCP وخادم DNS، ويطلب الوصول إلى شبكة WLAN الضيف، ويستجيب للطلبات من عنصر التحكم في الشبكة المحلية اللاسلكية (WLC).
- نقطة الوصول: متصل بمحول، ويبث شبكة WLAN الضيف، ويوفر اتصال لاسلكي بأجهزة المستخدمين الضيوف. كما يسمح أيضا بحزم DHCP و DNS قبل مصادقة المستخدم الضيف (قبل إدخال بيانات اعتماد صالحة).
- WLC: إدارة نقاط الوصول والعملاء. يستضيف عنصر التحكم في الشبكة المحلية اللاسلكية (WLC) عنوان URL المعاد توجيهه وقائمة التحكم في الوصول (ACL) التي تطابق حركة المرور. اعتراض طلبات HTTP من المستخدمين الضيوف، وإعادة توجيههم إلى مدخل ويب (صفحة تسجيل الدخول) حيث يجب على المستخدمين الضيوف المصادقة. إنه يلتقط بيانات الاعتماد ويصادق المستخدمين الضيوف، ويرسل طلبات الوصول إلى خادم خارجي أو خادم LDAP أو قاعدة بيانات محلية لتأكيد ما إذا كانت بيانات الاعتماد صحيحة.
- خادم المصادقة: يستجيب لطلبات الوصول الواردة من عنصر التحكم في الشبكة المحلية اللاسلكية (WLC) مع قبول/رفض الوصول. يتحقق خادم المصادقة من بيانات الاعتماد من المستخدم الضيف ويخطر عنصر التحكم في الشبكة المحلية اللاسلكية (WLC) إذا كانت بيانات الاعتماد صحيحة أو غير صالحة. إذا كانت بيانات الاعتماد صحيحة، فيتم تخويل المستخدم الضيف للوصول إلى الشبكة (يوفر خادم المصادقة خيارات تسجيل الأجهزة والإمداد الذاتي). إذا كانت بيانات الاعتماد غير صالحة، يتم رفض وصول المستخدم الضيف إلى الشبكة.
تدفق LWA:
- يرتبط المستخدم الضيف بنقطة وصول تبث شبكة WLAN الضيف.
- يمر المستخدم الضيف عبر عملية DHCP للحصول على عنوان IP.
- يرغب المستخدم الضيف في إجراء فحص لاتصال الإنترنت بالمدخل المأهول. إذا كان جهاز Apple، فإنه يحاول بوابة Apple المقيدة؛ إذا كان جهازا يعمل بنظام التشغيل Android، فإنه يحاول إستخدام مدخل Android المقيد؛ إذا كان أحد أجهزة Windows، فإنه يقوم بتجريب مدخل إختبار اتصال Windows.
- يرسل المستخدم الضيف استعلام DNS لطلب عنوان IP الخاص بالمدخل المتنقل. يستجيب خادم DNS للاستعلام باستخدام عنوان IP المراسل.
- يرسل المستخدم الضيف رسالة HTTP GET إلى عنوان IP الخاص بالمدخل المأهول.
- تعترض عنصر التحكم في الشبكة المحلية اللاسلكية (WLC) تلك الرسالة والردود على المستخدم الضيف باستخدام HTTP 200 OK وعنوان URL لإعادة التوجيه.
- يرسل المستخدم الضيف رسالة HTTPS GET إلى عنوان IP الظاهري ل WLC وتستجيب WLC مع مدخل الويب.
- يطلب من المستخدم الضيف إدخال بيانات اعتماد المصادقة على بوابة الويب.
- تقوم بوابة الويب بإعادة توجيه المستخدم مرة أخرى إلى عنصر التحكم في الشبكة المحلية اللاسلكية (WLC) باستخدام بيانات الاعتماد المتوفرة (في حالة إستخدام مدخل ويب خارجي).
- يصادق عنصر التحكم في الشبكة المحلية اللاسلكية (WLC) المستخدم الضيف من خلال قاعدة بيانات محلية، أو يرسل استعلاما إلى خادم RADIUS أو LDAP، لتأكيد ما إذا كانت بيانات الاعتماد صحيحة (إذا كان نوع المصادقة هو موافقة ويب أو مصادقة ويب).
- إذا كانت بيانات الاعتماد صحيحة، فإن عنصر التحكم في الشبكة المحلية اللاسلكية (WLC) يصادق المستخدم الضيف ويذهب إلى حالة التشغيل. إذا كانت بيانات الاعتماد خاطئة، فإن عنصر التحكم في الشبكة المحلية اللاسلكية (WLC) يحذف المستخدم الضيف.
- تقوم عنصر التحكم في الشبكة المحلية اللاسلكية (WLC) بإعادة توجيه العميل مرة أخرى إلى عنوان URL الأصلي الذي تم إدخاله في مستعرض الويب.
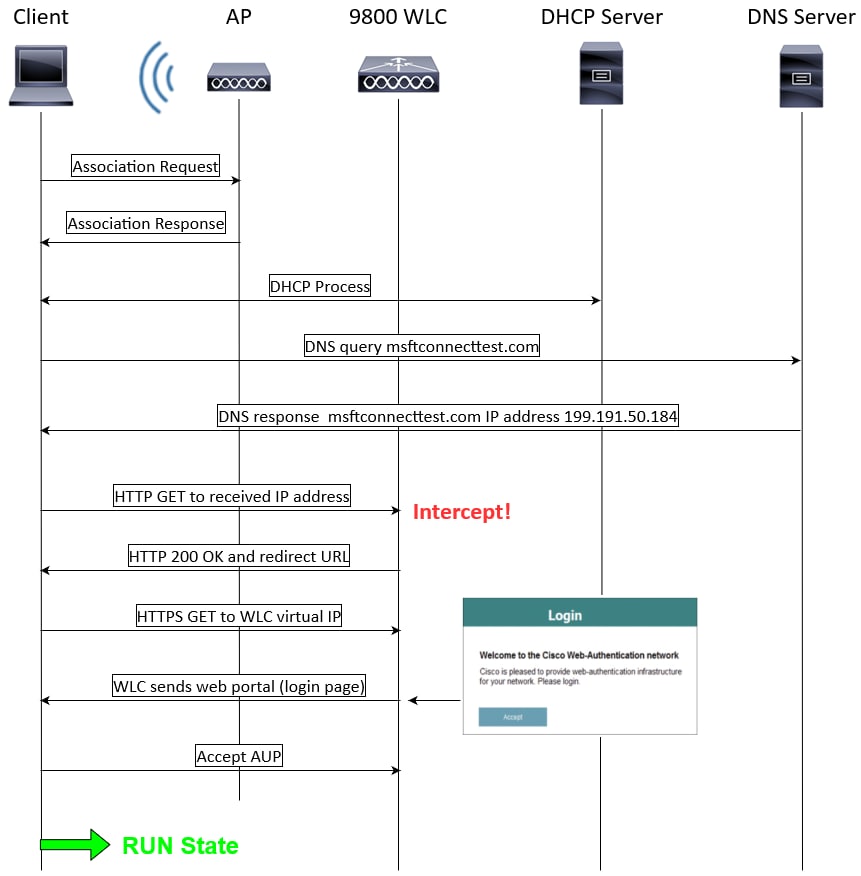 تدفق LWA
مصادقة ويب محلية بمصادقة خارجية
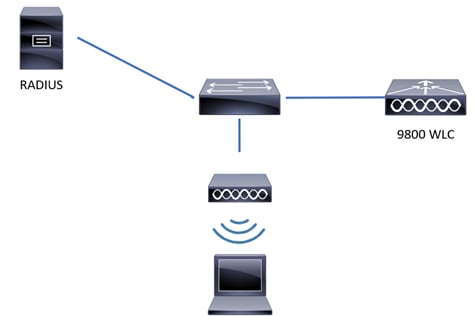 طبولوجيا عامة في LWA-EA
LWa هو طريقة خاصة ب LWa حيث يتواجد مدخل الويب وعنوان URL لإعادة التوجيه على عنصر التحكم في الشبكة المحلية اللاسلكية (WLC) ويتم تخزين بيانات الاعتماد على خادم خارجي، مثل ISE. على قبض WLC بيانات الاعتماد ومصادقة العميل من خلال خادم RADIUS خارجي. عندما يدخل مستخدم ضيف بيانات اعتماد، يتحقق عنصر التحكم في الشبكة المحلية اللاسلكية من بيانات الاعتماد مقابل RADIUS، يرسل طلب وصول RADIUS ويستلم وصول RADIUS يقبل/يرفض من خادم RADIUS. ثم، إذا كانت بيانات الاعتماد صحيحة، ينتقل المستخدم الضيف إلى حالة "تشغيل". إذا كانت بيانات الاعتماد غير صحيحة، فسيتم حذف المستخدم الضيف بواسطة عنصر التحكم في الشبكة المحلية اللاسلكية (WLC).
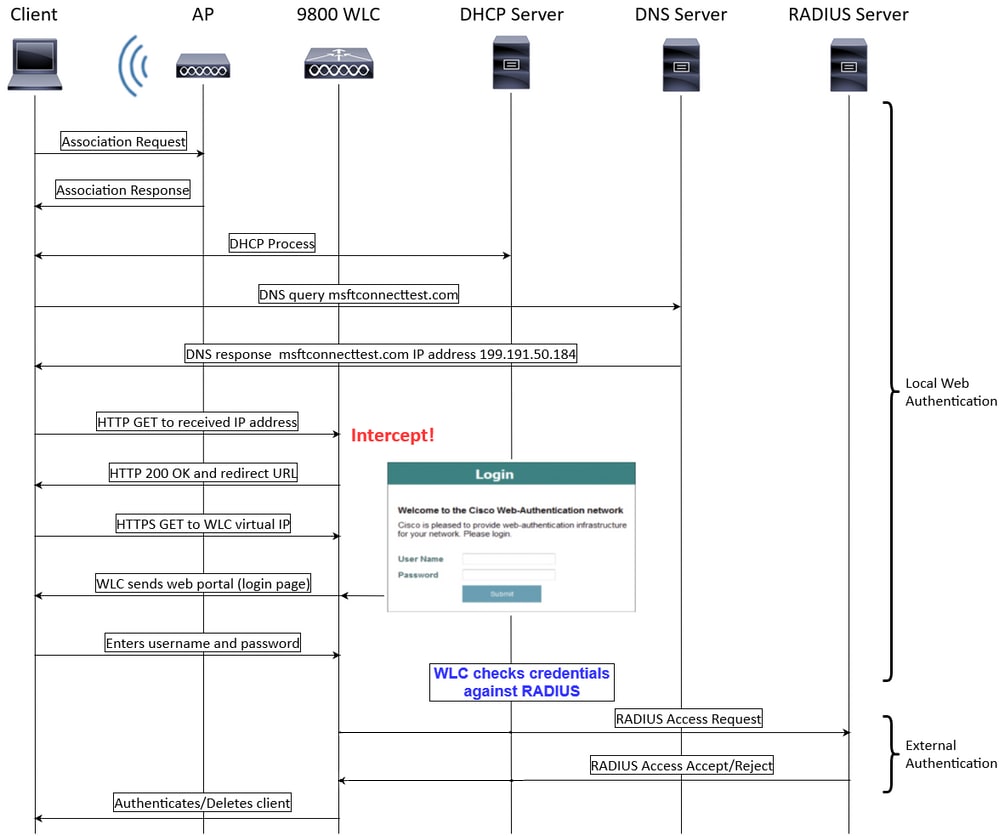 تدفق Lwa-EA
التكوين
الرسم التخطيطي للشبكة
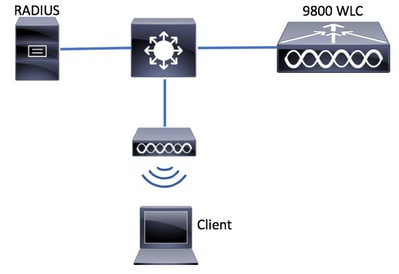 الرسم التخطيطي للشبكة
ملاحظة: يغطي مثال التكوين هذا التحويل/المصادقة المركزية فقط. يحتوي تكوين التحويل المحلي المرن على متطلبات مختلفة طفيفة لتكوين مصادقة الويب.
تكوين مصادقة الويب المحلية باستخدام المصادقة الخارجية على CLI (واجهة سطر الأوامر)
تكوين خادم AAA ومجموعة الخوادم
9800WLC> enable
9800WLC# configure terminal
9800WLC(config)#radius server RADIUS
9800WLC(config-radius-server)#address ipv4  auth-port 1812 acct-port 1813
9800WLC(config-radius-server)#key cisco
9800WLC(config-radius-server)#exit
9800WLC(config)#aaa group server radius RADIUSGROUP
9800WLC(config-sg-radius)#server name RADIUS
9800WLC(config-sg-radius)#end
تكوين المصادقة والتفويض المحليين
9800WLC> enable
9800WLC# configure terminal
9800WLC(config)#aaa new-model
9800WLC(config)#aaa authentication login LWA_AUTHENTICATION group RADIUSGROUP
9800WLC(config)#aaa authorization network LWA_AUTHORIZATION group RADIUSGROUP
9800WLC(config)#end
Configure Parameter Maps
9800WLC> enable
9800WLC# configure terminal
9800WLC(config)# parameter-map type webauth global
9800WLC(config-params-parameter-map)#virtual-ip ipv4 192.0.2.1
9800WLC(config-params-parameter-map)#trustpoint
9800WLC(config-params-parameter-map)#end
تكوين معلمات أمان WLAN
9800WLC> enable#wlan LWA_EA 1 LWA_EA
9800WLC# configure terminal
9800WLC(config)9800WLC(config-wlan)#no security wpa9800WLC(config-wlan)#no security wpa wpa29800WLC(config-wlan)#no security wpa wpa2 ciphers aes9800WLC(config-wlan)#no security wpa akm dot1x9800WLC(config-wlan)#security web-auth9800WLC(config-wlan)#security web-auth authentication-list LWA_AUTHENTICATION9800WLC(config-wlan)#security web-auth parameter-map global9800WLC(config-wlan)#no shutdown9800WLC(config-wlan)#end
إنشاء توصيف سياسة لاسلكي
9800WLC> enable
9800WLC# configure terminal
9800WLC(config)#wireless profile policy POLICY_PROFILE
9800WLC(config-wireless-policy)#vlan
9800WLC(config-wireless-policy)#no shutdown
9800WLC(config-wireless-policy)#end
إنشاء علامة نهج
9800WLC> enable
9800WLC# configure terminal
9800WLC(config)#wireless tag policy POLICY_TAG
9800WLC(config-policy-tag)#wlan LWA_EA policy POLICY_PROFILE
9800WLC(config-policy-tag)# end
تعيين علامة نهج لنقطة الوصول
9800WLC> enable
9800WLC# configure terminal
9800WLC(config)#ap>
9800WLC(config-ap-tag)#policy-tag POLICY_TAG
9800WLC(config-ap-tag)#end
لإنهاء التكوين على جانب ISE، الرجاء الانتقال إلى قسم تكوين ISE.
تكوين مصادقة ويب محلية بمصادقة خارجية على WebUI
تكوين AAA على 9800 WLC
الخطوة 1. أضف خادم ISE إلى تكوين 9800 WLC.
انتقل إلى التكوين > التأمين > AAA > الخوادم/المجموعات > RADIUS > الخوادم > + إضافة وإدخال معلومات خادم RADIUS كما هو موضح في الصورة:
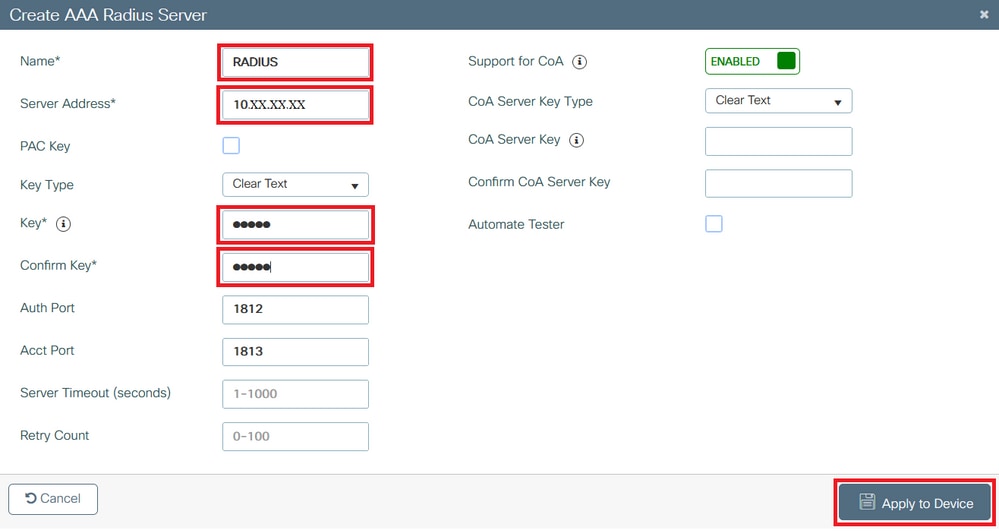 تكوين AAA على 9800 WLC
الخطوة 2. إضافة مجموعة خوادم RADIUS.
انتقل إلى التكوين > التأمين > AAA > الخوادم/المجموعات > RADIUS > مجموعة الخوادم > إضافة وإدخال معلومات مجموعة خوادم RADIUS:
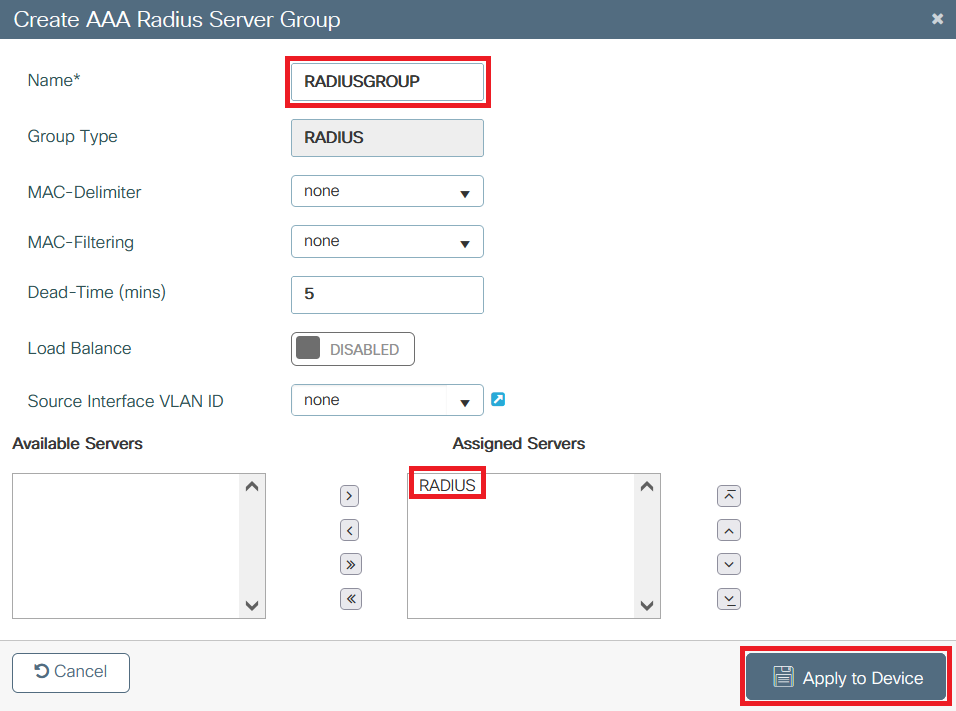 إضافة مجموعة خوادم RADIUS
الخطوة 3. إنشاء قائمة طرق المصادقة.
انتقل إلى التكوين > التأمين > AAA > قائمة طرق AAA > المصادقة > + إضافة:
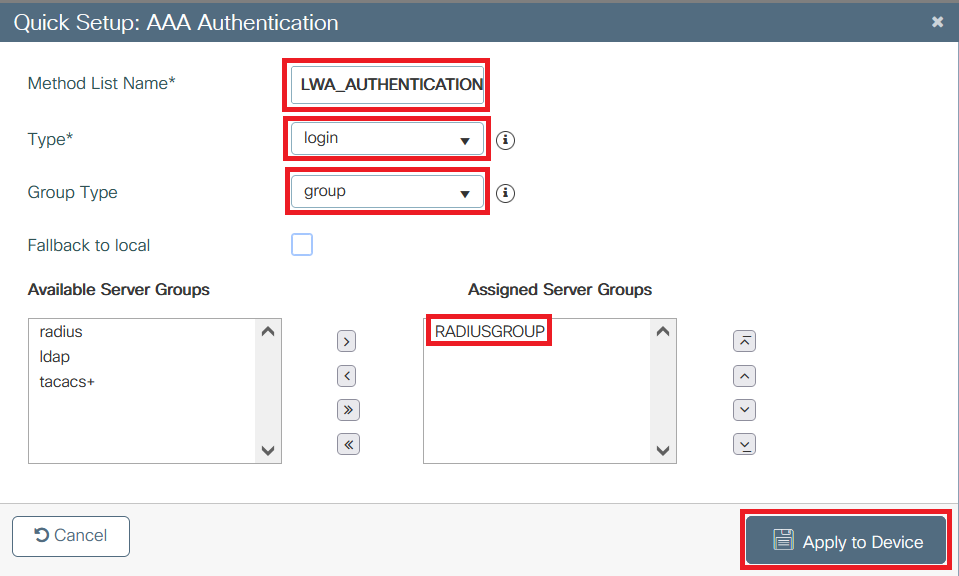 إنشاء قائمة أساليب المصادقة
الخطوة 4. إنشاء قائمة لأحد أساليب التفويض.
انتقل إلى التكوين > الأمان > AAA > قائمة طرق AAA > التخويل > + إضافة:
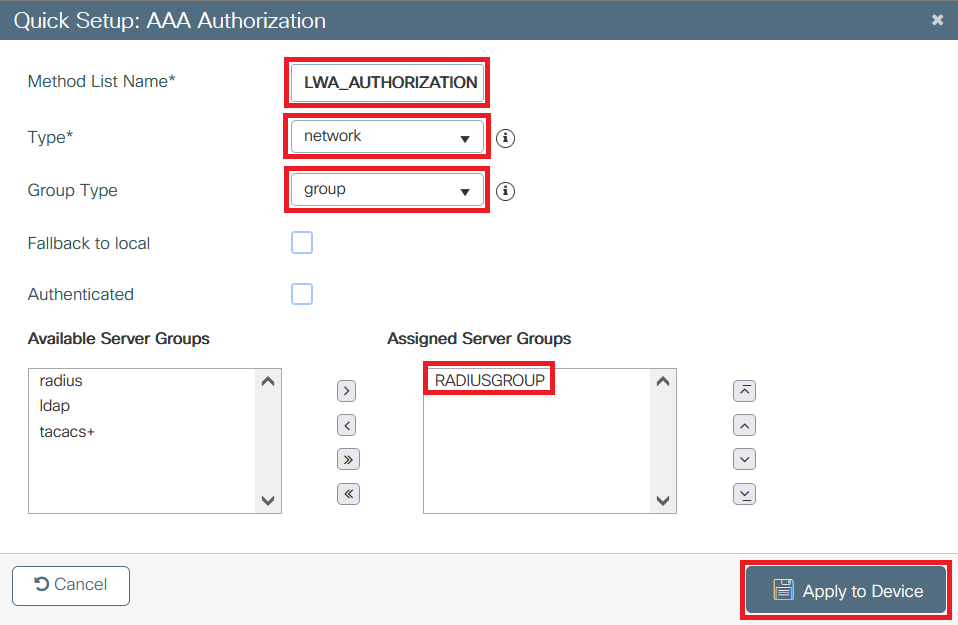 إنشاء قائمة أساليب التخويل
تكوين WebAuth
إنشاء خريطة معلمة أو تحريرها. حدد النوع كمصادقة ويب، يجب أن يكون عنوان IPv4 الظاهري عنوانا لا يتم إستخدامه على الشبكة لتجنب تعارض عناوين IP، وإضافة TrustPoint.
انتقل إلى التكوين > الأمان > مصادقة الويب > + إضافة أو تحديد خريطة معلمة:
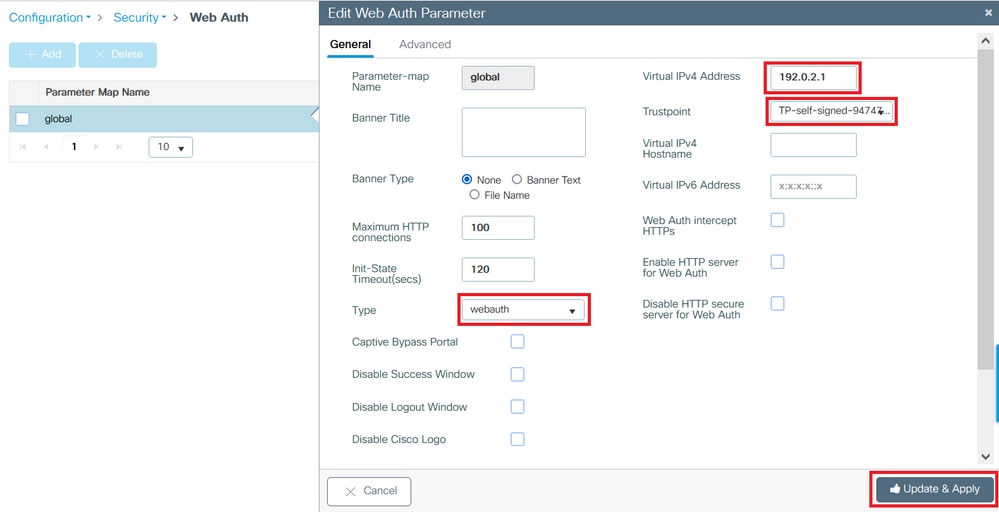 تكوين WebAuth
تكوين شبكة WLAN
الخطوة 1. إنشاء شبكة WLAN.
انتقل إلى التكوين > العلامات والملفات الشخصية > شبكات WLAN > + إضافة وتكوين الشبكة حسب الحاجة.
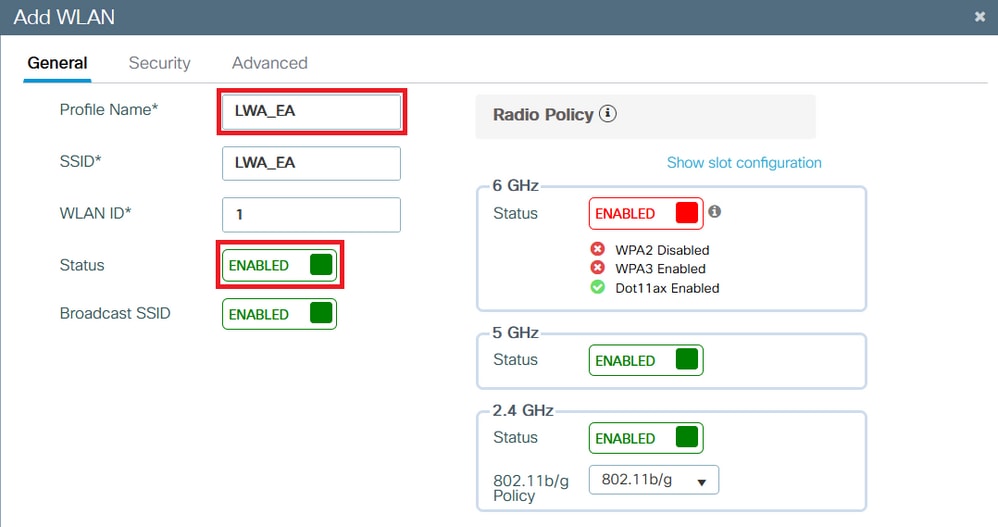 إنشاء شبكة WLAN
الخطوة 2. انتقل إلى التأمين > الطبقة 2 وفي وضع تأمين الطبقة 2 حدد لا شيء.
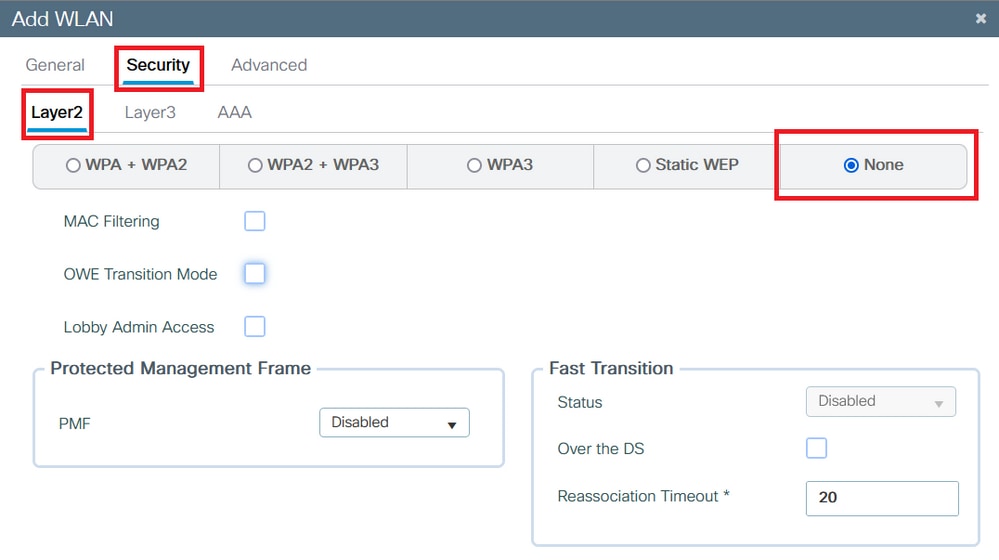 إنشاء أمان WLAN
الخطوة 3. انتقل إلى الأمان > الطبقة 3 وعلى نهج الويب حدد المربع، وعلى خريطة معلمات مصادقة الويب حدد اسم المعلمة، وعلى قائمة المصادقة حدد قائمة المصادقة التي تم إنشاؤها مسبقا.
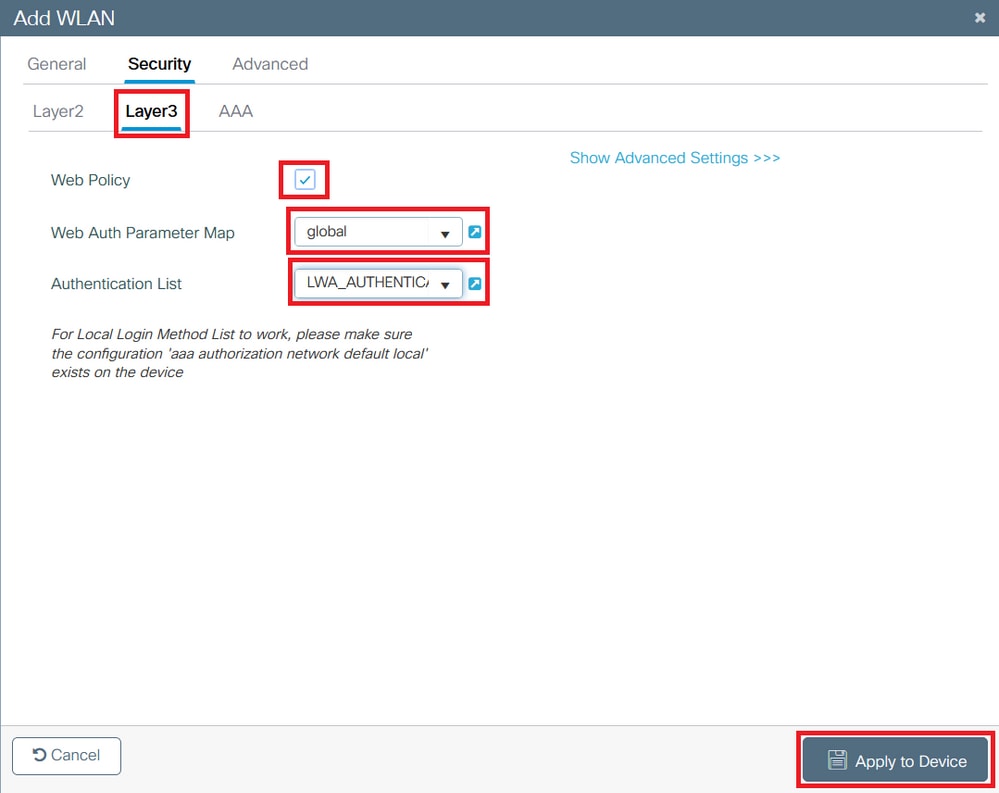 إنشاء قائمة مصادقة WLAN
يتم عرض شبكة WLAN في قائمة شبكة WLAN:
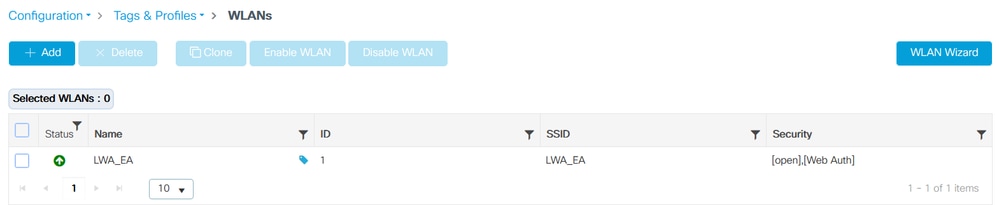 تم إنشاء شبكة WLAN
تكوين ملف تعريف السياسة
داخل توصيف سياسة، يمكنك تحديد شبكة VLAN التي تعين العملاء، من بين إعدادات أخرى.
يمكنك إما استخدام ملف تعريف السياسة الافتراضي الخاص بك أو إنشاء ملف تعريف جديد.
الخطوة 1. إنشاء ملف تعريف السياسة جديد.
انتقل إلى التكوين > علامات وملفات التعريف > السياسة وإما أن تقوم بتكوين ملف تعريف النهج الافتراضي أو إنشاء ملف تعريف جديد.
تأكد من تمكين ملف التعريف.
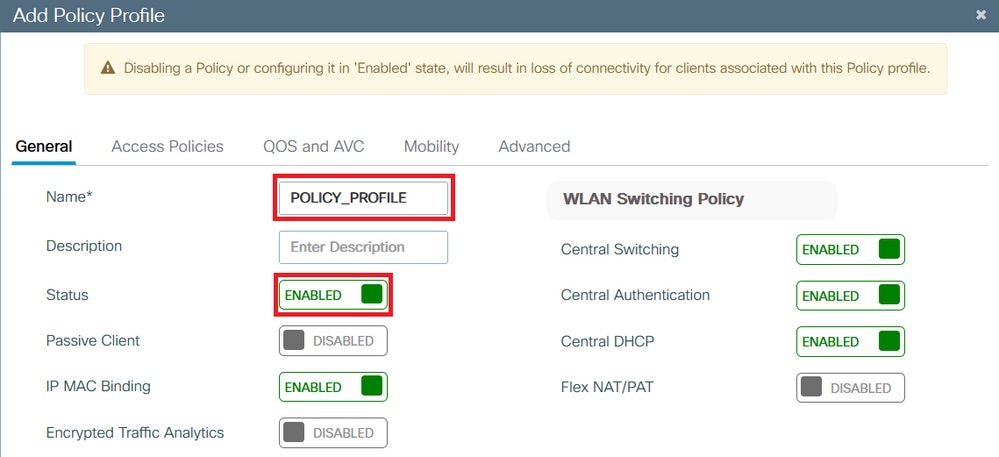 إنشاء ملف تعريف نهج جديد
الخطوة 2. قم باختيار VLAN.
انتقل إلى علامة تبويب سياسات الوصول وحدد اسم شبكة VLAN من القائمة المنسدلة أو اكتب معرف شبكة VLAN يدويًا.
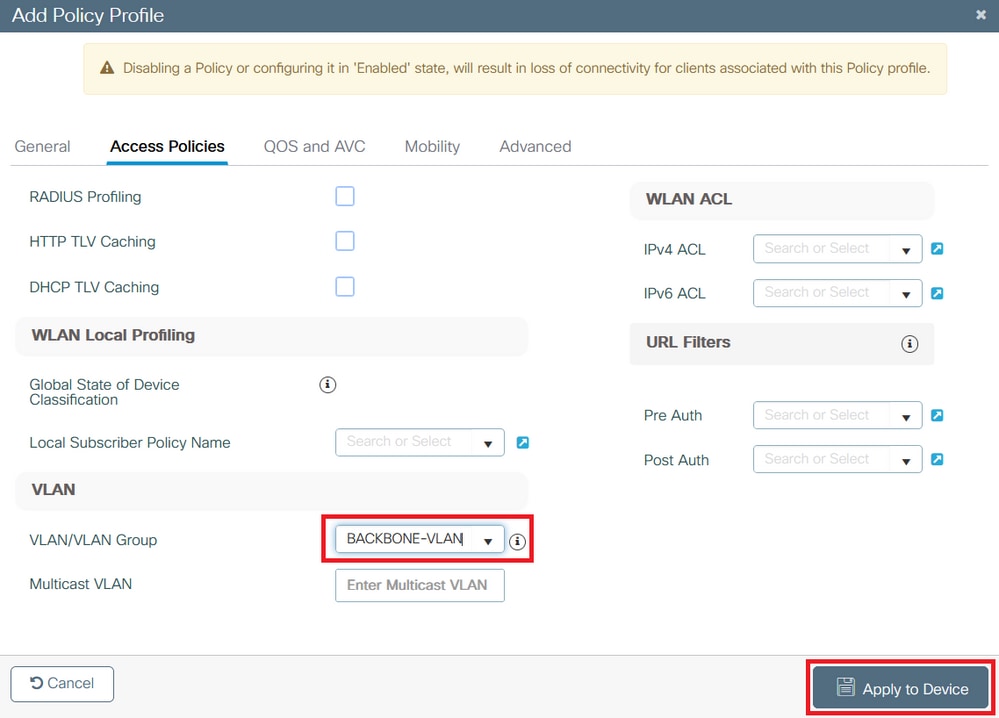 حدد شبكة VLAN
تكوين علامة السياسة
داخل علامة السياسة هو المكان الذي تقوم فيه بربط SSID بملف تعريف السياسة الخاص بك. يمكنك إما إنشاء علامة سياسة جديدة أو استخدام علامة السياسة الافتراضية.
انتقل إلى التكوين > العلامات وملفات التعريف > العلامات > السياسة وأضف واحدة جديدة إذا لزم الأمر كما هو موضح في الصورة.
تحديد + إضافة:
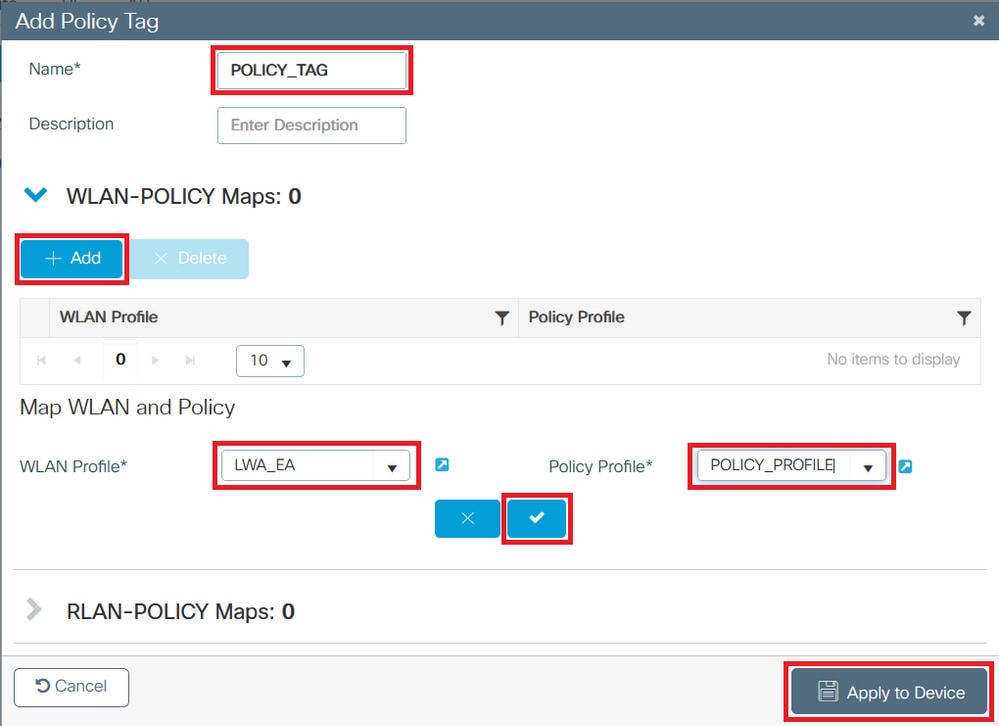 تكوين علامة السياسة
قم بربط ملف تعريف WLAN بملف تعريف السياسة المطلوب:
 تكوين علامة السياسة
تعيين علامة السياسة
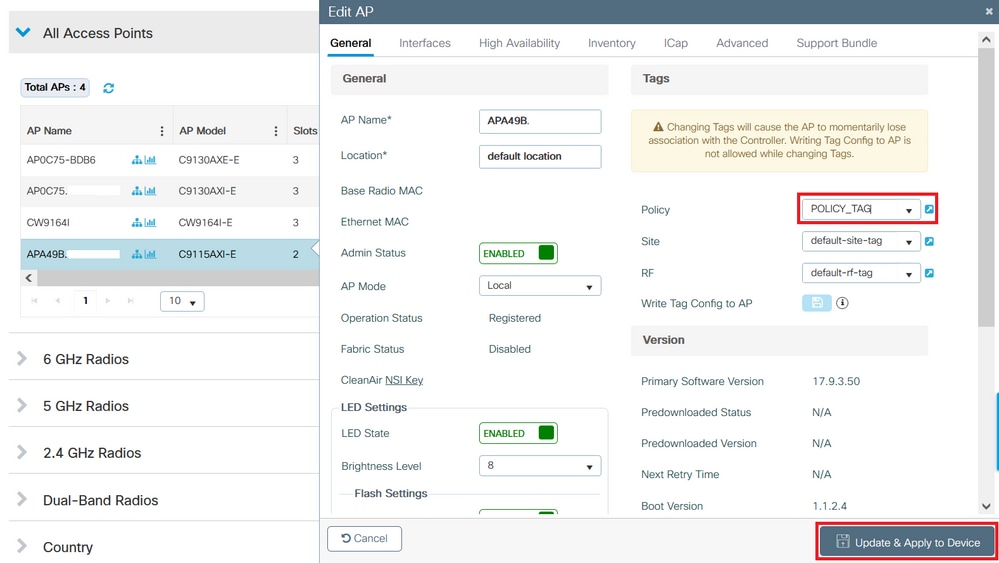
قم بتعيين علامة السياسة لنقاط الوصول المطلوبة.
لتعيين العلامة لنقطة وصول واحدة، انتقل إلى التكوين > الشبكة اللاسلكية > نقاط الوصول > اسم نقطة الوصول > العلامات العامة، وقم بإجراء التعيين المطلوب ثم انقر فوق تحديث وتطبيق على الجهاز.
 تعيين علامة السياسة
تكوين ISE
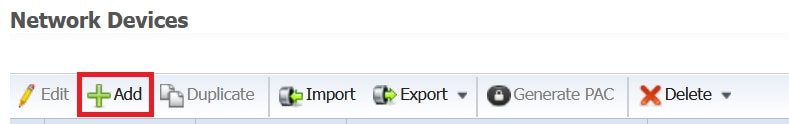
إضافة 9800 WLC إلى محرك خدمات كشف الهوية (ISE)
الخطوة 1. انتقل إلى الإدارة > موارد الشبكة > أجهزة الشبكة كما هو موضح في الصورة.
 إضافة 9800 WLC إلى محرك خدمات كشف الهوية (ISE)
الخطوة 2. انقر فوق +إضافة.
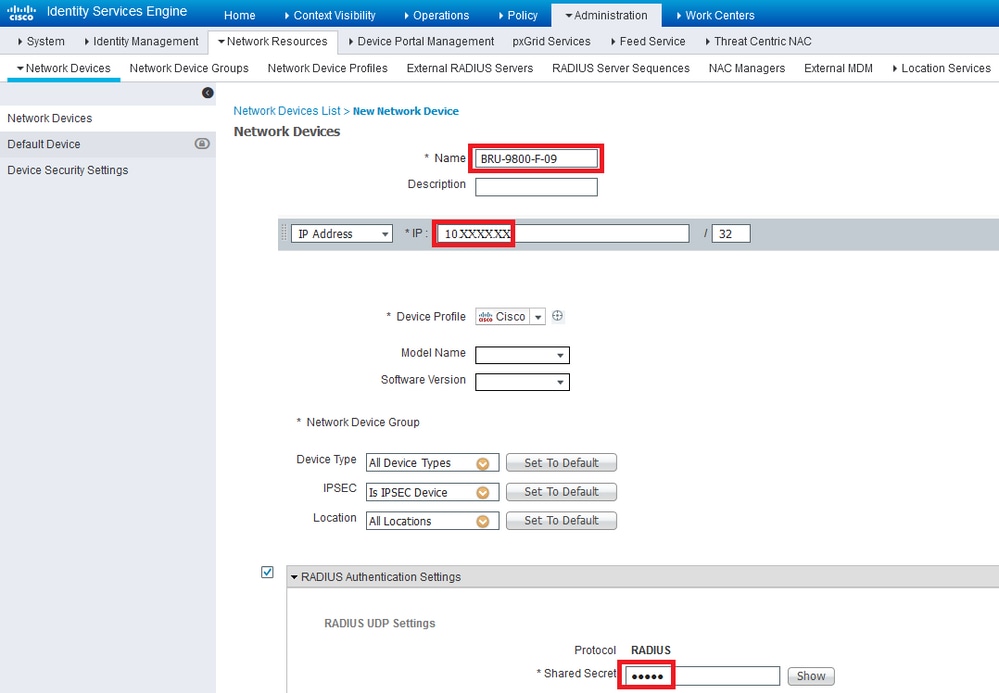 إضافة أجهزة شبكة
وبشكل اختياري، يمكن أن يكون اسمًا محددًا للـ "طراز" وإصدار البرنامج والوصف وتعيين مجموعات "جهاز الشبكة" استنادًا إلى أنواع الأجهزة أو الموقع أو وحدات WLC.
يدخل خطوة 3. 9800 WLC عملية إعداد كما هو موضح في الصورة. أدخل مفتاح RADIUS نفسه المعرف عند إنشاء الخادم على جانب عنصر التحكم في الشبكة المحلية اللاسلكية (WLC). ثم انقر فوق إرسال.
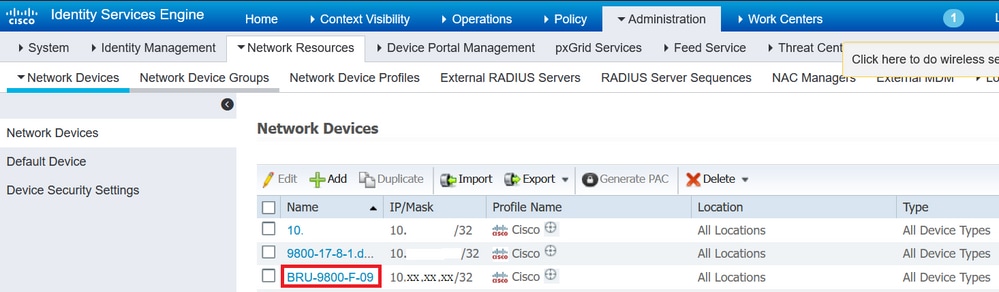 إعدادات 9800 WLC
الخطوة 4. انتقل إلى الإدارة > موارد الشبكة > أجهزة الشبكة، يمكنك أن ترى قائمة أجهزة الشبكة.
 قائمة أجهزة الشبكة
إنشاء مستخدم جديد على ISE
الخطوة 1. انتقل إلى الإدارة > إدارة الهوية > الهويات:
 إدارة ISE - الهويات
الخطوة 2. انتقل إلى المستخدمين، انقر فوق +إضافة.
 إضافة مستخدم
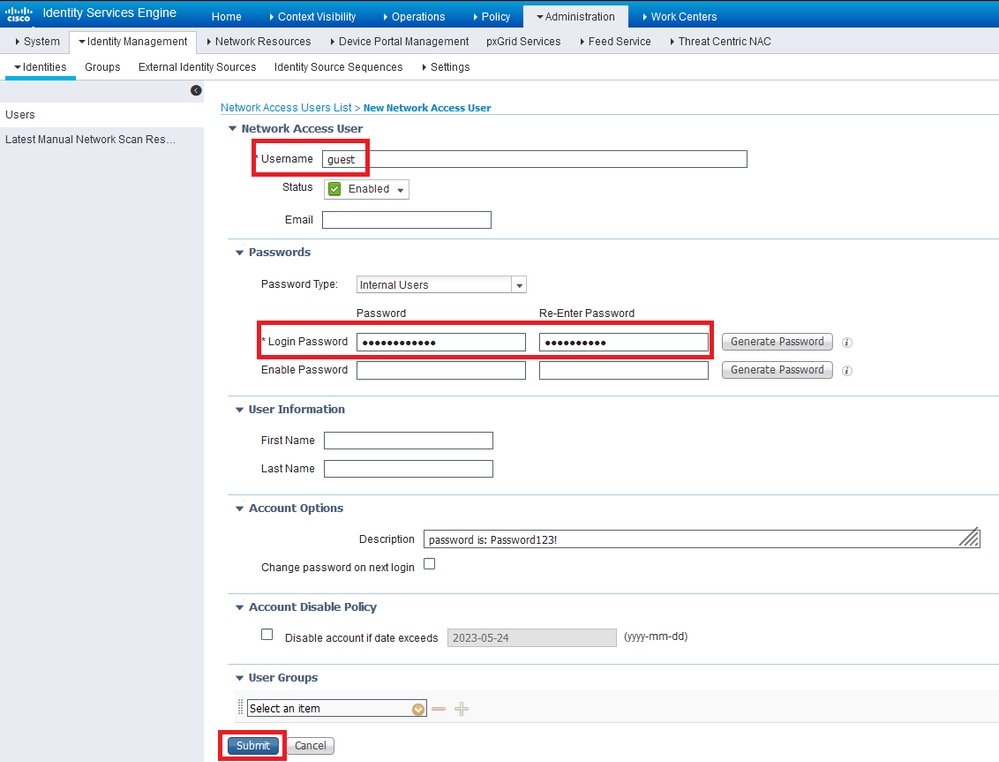
يدخل خطوة 3. ال username وكلمة للضيف مستعمل، وطقطقة يرسل.
 إنشاء مستخدم جديد على ISE
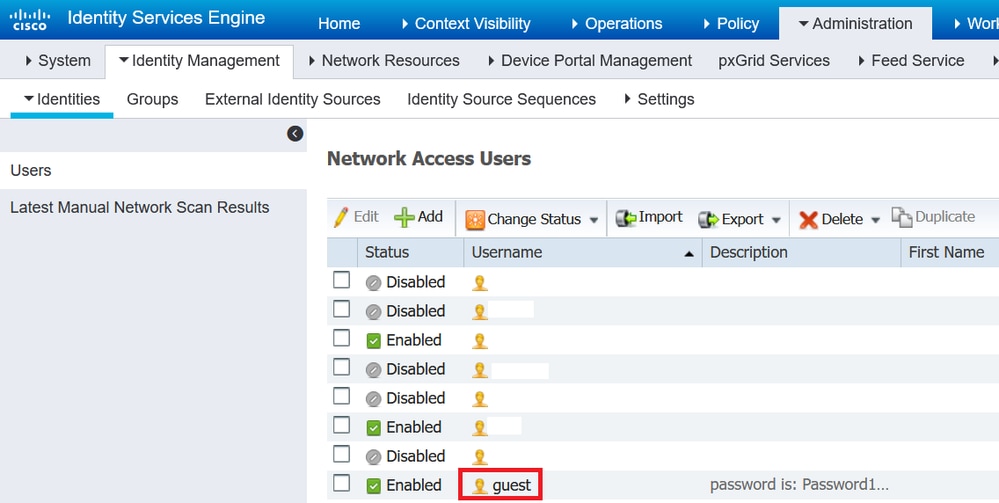
الخطوة 4. انتقل إلى الإدارة > إدارة الهوية > الهويات > المستخدمين، يمكنك أن ترى قائمة المستخدمين.
 قائمة مستخدمي الوصول إلى الشبكة
إنشاء ملف تعريف التفويض
ملف تعريف السياسة هو النتيجة المعينة للعميل بناءً على المعلمات الخاصة به (مثل عنوان mac وبيانات الاعتماد وشبكة WLAN المستخدمة وما إلى ذلك). يمكنه تعيين إعدادات محددة مثل الشبكة المحلية الافتراضية (VLAN) وقوائم التحكم في الوصول (ACL) وعمليات إعادة توجيه محدد مواقع الموارد (URL) وما إلى ذلك.
توضح هذه الخطوات كيفية إنشاء ملف تعريف التفويض اللازم لإعادة توجيه العميل إلى بوابة المصادقة. لاحظ أنه في الإصدارات الحديثة من ISE، توجد نتيجة تفويض Cisco_Webauth بالفعل. الآن يمكنك تحريره لتعديل اسم قائمة التحكم في الوصول (ACL) لإعادة التوجيه لمطابقة ما قمت بتكوينه على WLC.
الخطوة 1. انتقل إلى السياسة > عناصر السياسة > النتائج.
 سياسة ISE - النتائج
الخطوة 2. انتقل إلى التفويض > ملفات تعريف التخويل. انقر فوق +إضافة لإنشاء ملف تعريف التفويض.
 إضافة ملف تعريف التخويل
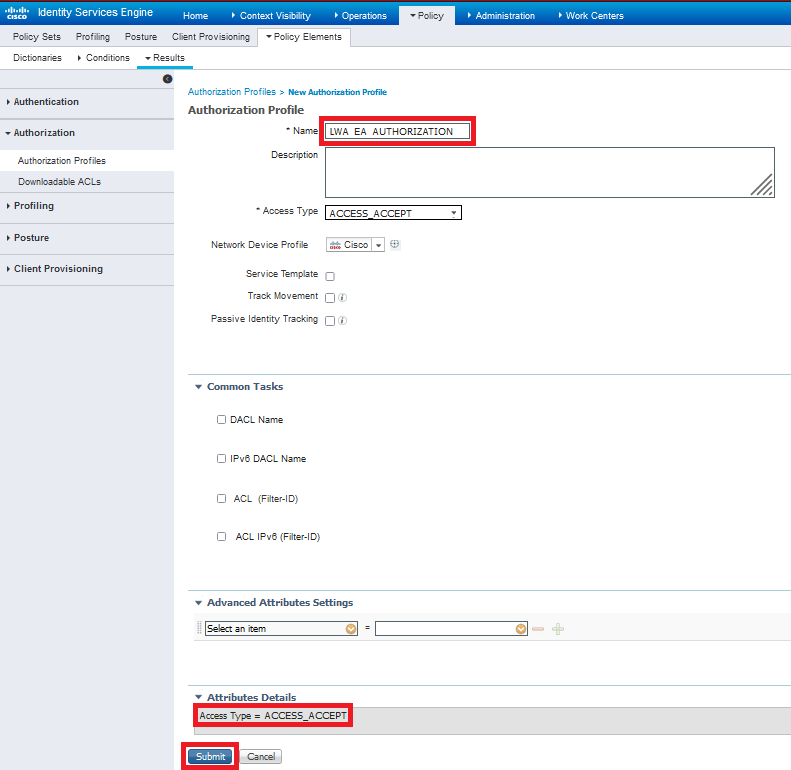
الخطوة 3. قم بإنشاء ملف تعريف التخويل LWA_EA_AUTHORIZATION. يجب أن تكون تفاصيل السمات هي Access Type=ACCESS_ACCEPT. انقر فوق إرسال.
 إنشاء ملف تعريف التفويض
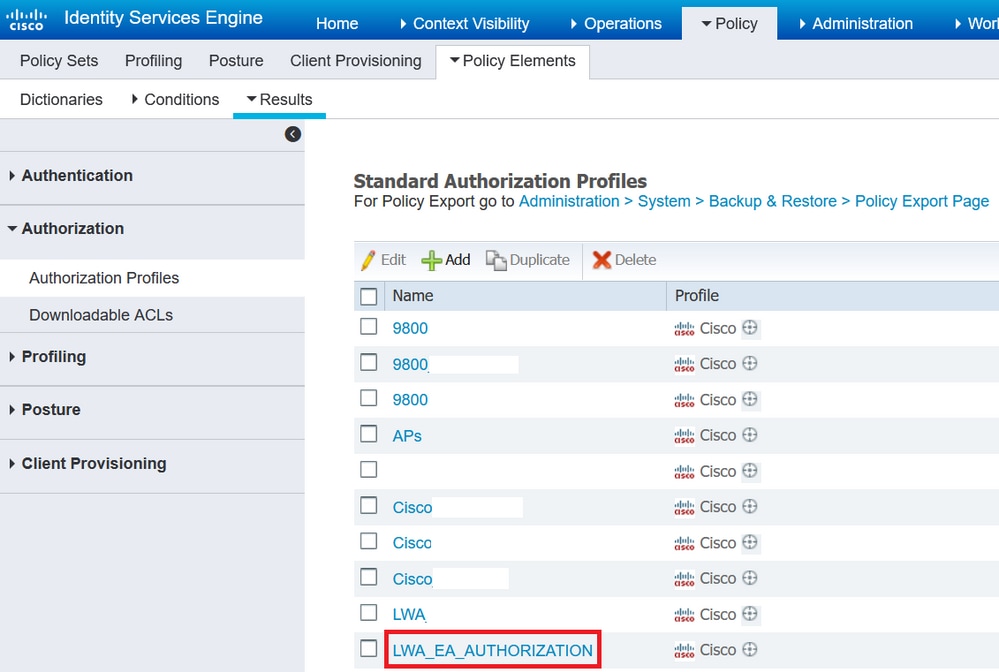
الخطوة 4. انتقل إلى السياسة > عناصر السياسة > النتائج > التفويض > ملفات تخصيص التفويض، يمكنك أن ترى ملفات تخصيص التفويض.
 قائمة ملفات تعريف التخويل
تكوين قاعدة المصادقة
الخطوة 1. انتقل إلى السياسة > مجموعات السياسة.
 سياسة ISE - مجموعات السياسات
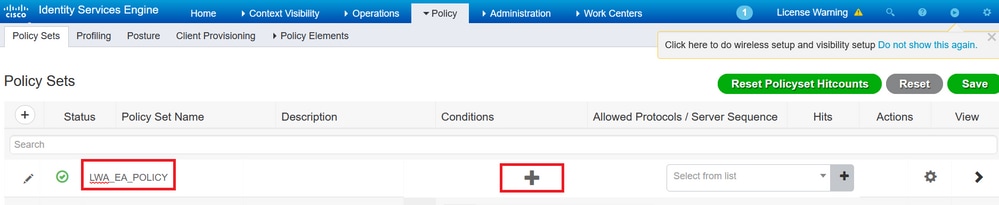
الخطوة 2. حدد علامة +، اكتب اسم مجموعة النهج LWA_EA_POLICY. انقر على شروط العمود.
 تكوين قاعدة المصادقة
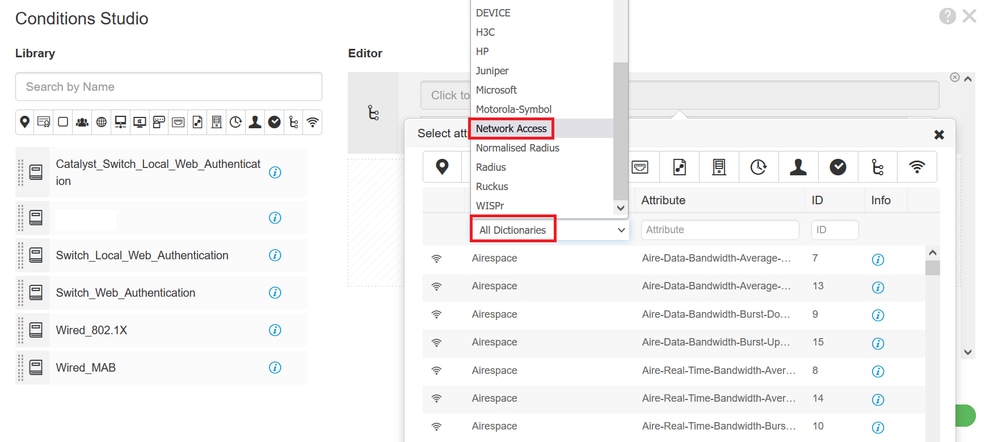
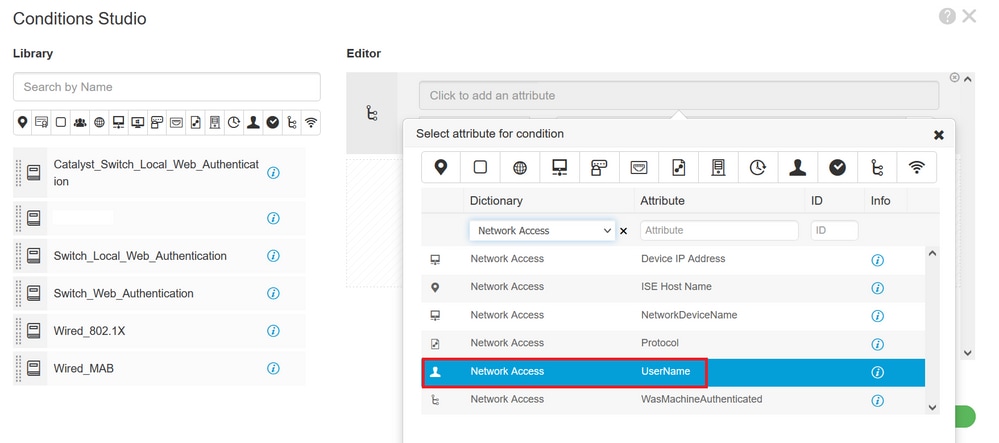
الخطوة 3. في القاموس حدد الوصول إلى الشبكة. في السمة حدد اسم المستخدم.
 الوصول إلى الشبكة الافتراضية
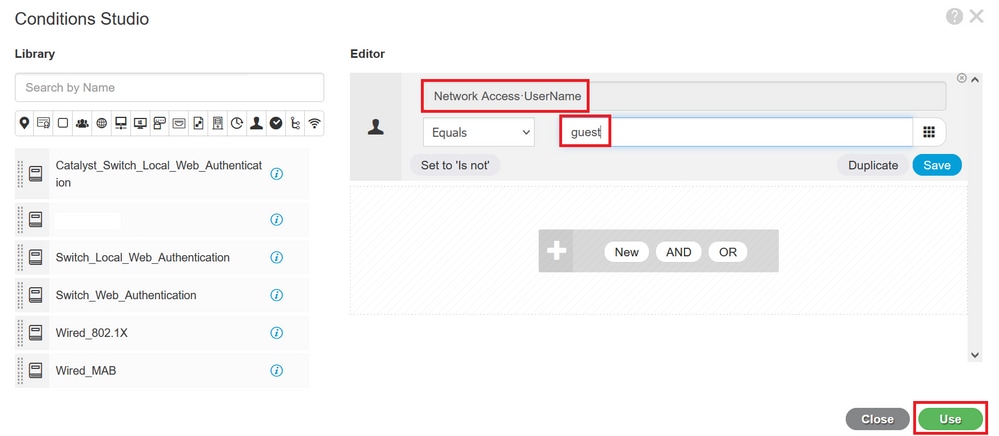
الخطوة 4. قم بتعيين يساوي واكتب الضيف في مربع النص (اسم المستخدم المعرف في الإدارة > إدارة الهوية > الهويات > المستخدمين). انقر فوق حفظ لحفظ التغييرات.
 اسم المستخدم Guest
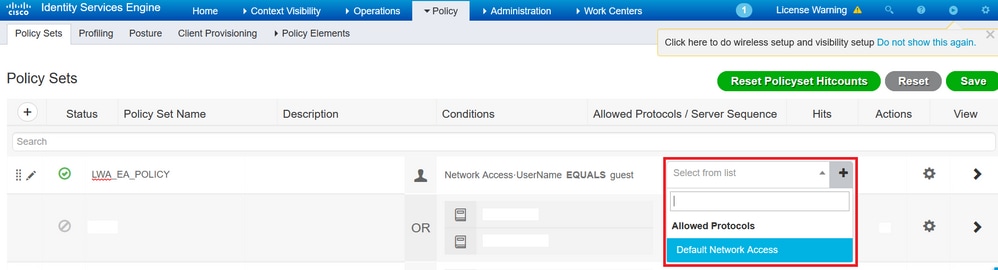
الخطوة 5. انتقل إلى السياسة > مجموعات السياسة. في مجموعة النهج التي قمت بإنشائها، حدد Default Network Access في البروتوكولات/تسلسل الخادم المسموح بها للعمود.
 مجموعات النهج
الخطوة 6. انقر على حفظ لحفظ التغييرات.
تكوين قواعد المصادقة
قاعدة التفويض هي القاعدة المسؤولة لتحديد أي نتيجة الأذونات (أي ملف تعريف تفويض) التي يتم تطبيقها على العميل.
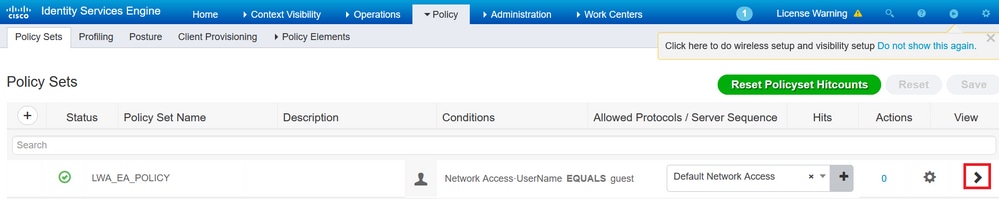
الخطوة 1. انتقل إلى السياسة > مجموعات السياسة. انقر فوق رمز السهم في مجموعة النهج التي قمت بإنشائها.
 سهم مجموعة النهج
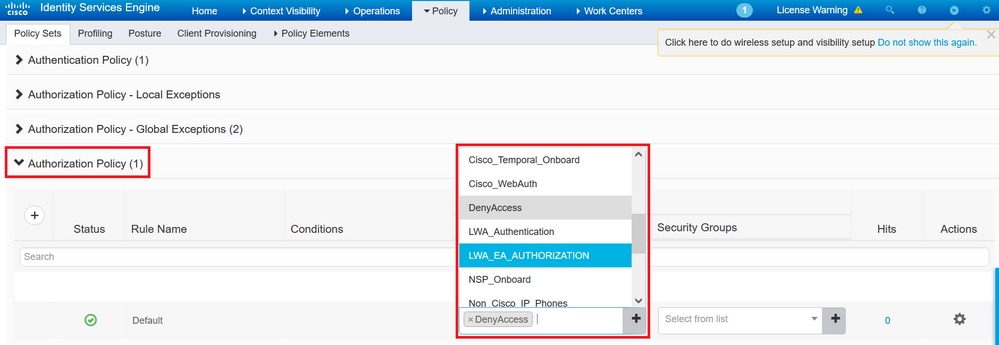
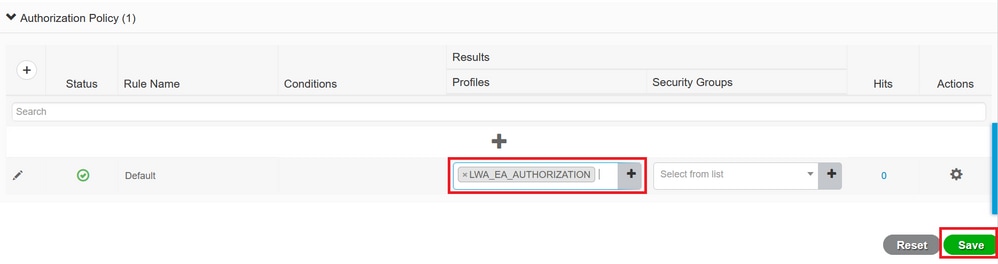
الخطوة 2. في نفس صفحة مجموعة النهج، قم بتوسيع نهج التخويل كما هو موضح في الصورة. في توصيفات احذف عمود DenyAccess وأضف LWA_EA_AUTHORIZATION. انقر فوق حفظ لحفظ التغييرات.
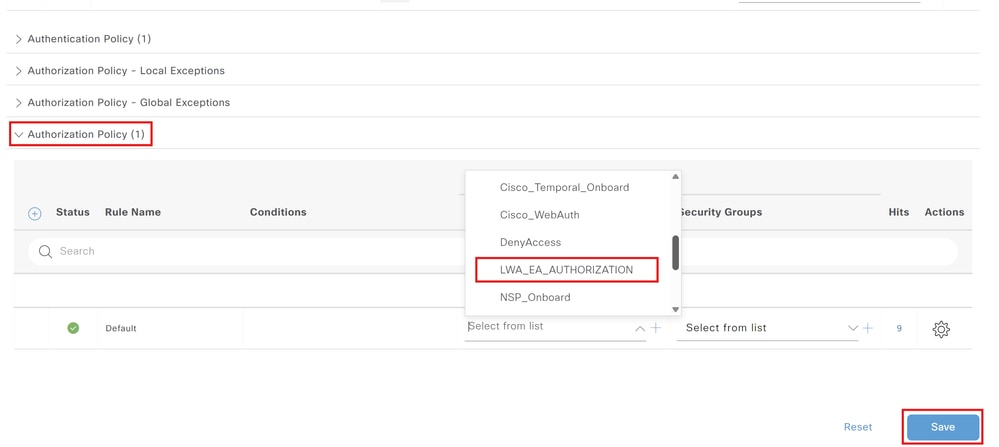 سياسة التخويل
اتصال عميل الضيف
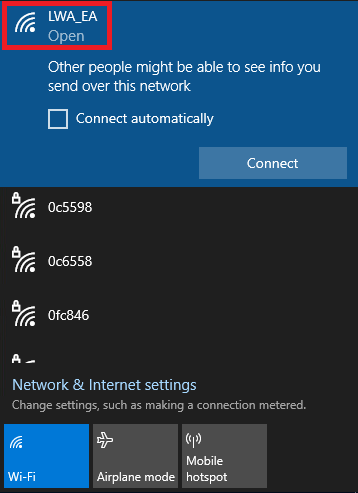
الخطوة 1. على الكمبيوتر/الهاتف الخاص بك انتقل إلى شبكات Wi-Fi، ابحث عن LWA_EA لمعرف فئة SSID وحدد Connect.
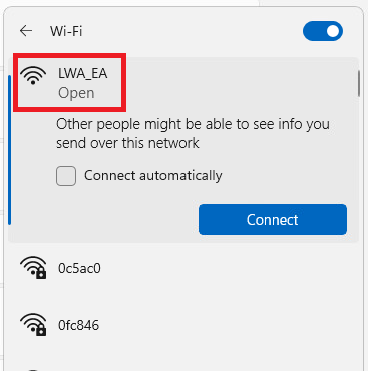 اتصال عميل الضيف
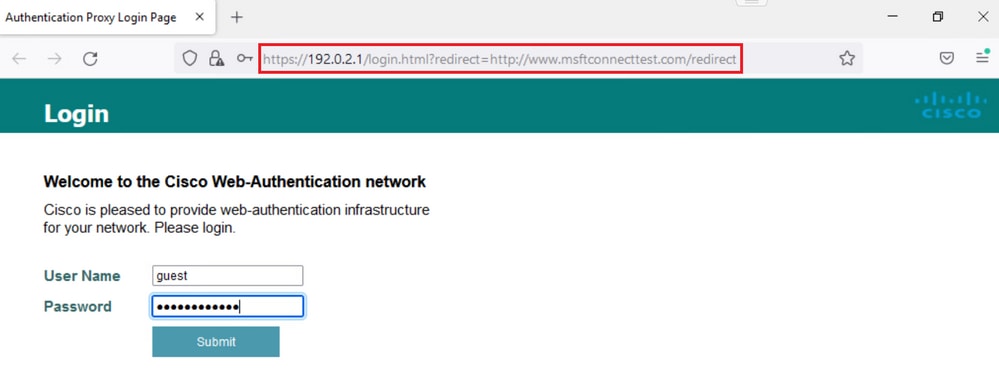
الخطوة 2. تظهر نافذة مستعرض، مع صفحة تسجيل الدخول. ال redirect URL في مربع URL، وأنت يضطر أن تكتب ال username و كلمة أن يحصل منفذ إلى الشبكة. ثم حدد إرسال.
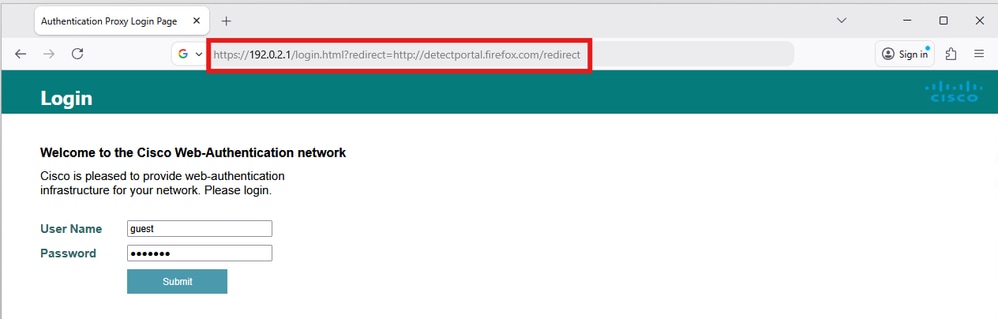 صفحة تسجيل الدخول باستخدام URL لإعادة التوجيه
إذا كانت بيانات الاعتماد صحيحة، تظهر صفحة مصادقة ناجحة:
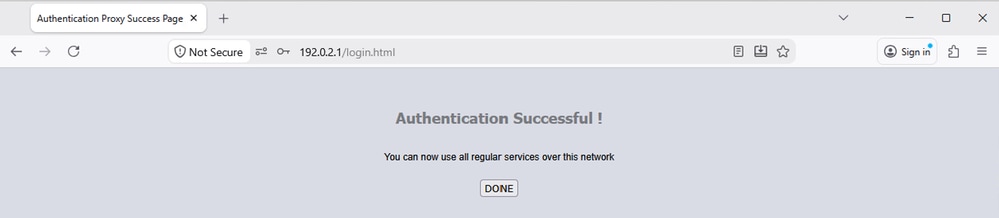 صفحة تسجيل الدخول الناجحة للمصادقة
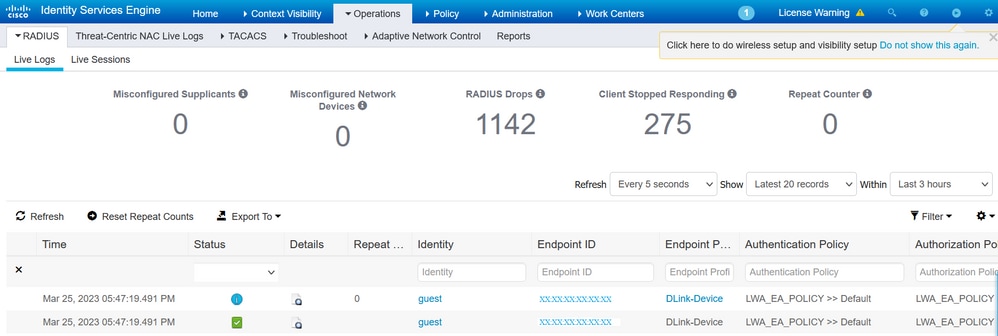
الخطوة 3. انتقل إلى العمليات > RADIUS > السجلات المباشرة. يمكنك الاطلاع على جهاز العميل الذي تمت مصادقته، بالإضافة إلى سياسات المصادقة والتفويض الخاصة به.
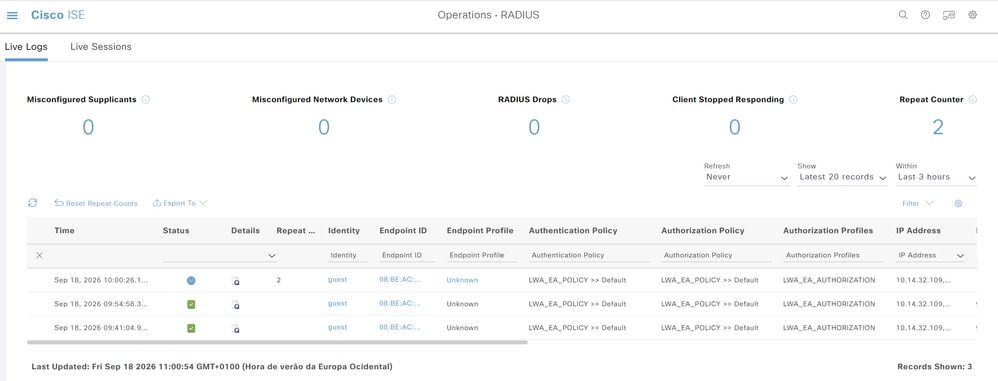 سجلات RADIUS المباشرة
التحقق من الصحة
استخدم هذا القسم لتأكيد عمل التكوين بشكل صحيح.
Show WLAN Summary
9800WLC#show wlan summary

Number of WLANs: 1
ID Profile Name SSID Status 2.4GHz/5GHz Security
-------------------------------------------------
1 LWA_EA LWA_EA UP [open],[Web Auth]

9800WLC#show wlan name LWA_EA

WLAN Profile Name : LWA_EA
================================================
Identifier : 1
Description :
Network Name (SSID) : LWA_EA
Status : Enabled
Broadcast SSID : Enabled
Advertise-Apname : Disabled
Universal AP Admin : Disabled
(...)
Accounting list name :
802.1x authentication list name : Disabled
802.1x authorization list name : Disabled
Security
Web Based Authentication : Enabled
OWE Transition Mode : Disabled
Conditional Web Redirect : Disabled
Splash-Page Web Redirect : Disabled
Webauth On-mac-filter Failure : Disabled
Webauth Authentication List Name : LWA_AUTHENTICATION
Webauth Authorization List Name : Disabled
Webauth Parameter Map : global
(...)
Security-2.4GHz/5GHz
802.11 Authentication : Open System
Static WEP Keys : Disabled
Wi-Fi Protected Access (WPA/WPA2/WPA3) : Disabled
OSEN : Disabled
PMF Support : Disabled
(...)
Band Select : Disabled
Load Balancing : Disabled
(...)
Show Parameter Map Configuration
9800WLC#show running-config | section parameter-map type webauth global

parameter-map type webauth global
type webauth
virtual-ip ipv4 192.0.2.1
trustpoint TP-self-signed-123456
Show AAA Information
9800WLC#show aaa method-lists authentication

authen queue=AAA_ML_AUTHEN_LOGIN
name=LWA_AUTHENTICATION valid=TRUE id=BD000005 :state=ALIVE : SERVER_GROUP RADIUSGROUP
authen queue=AAA_ML_AUTHEN_ENABLE
authen queue=AAA_ML_AUTHEN_PPP
authen queue=AAA_ML_AUTHEN_SGBP
(...)

9800WLC#show aaa method-lists authorization

author queue=AAA_ML_AUTHOR_SHELL
author queue=AAA_ML_AUTHOR_NET
name=LWA_AUTHORIZATION valid=TRUE id=90000006 :state=ALIVE : SERVER_GROUP RADIUSGROUP
author queue=AAA_ML_AUTHOR_CONN
author queue=AAA_ML_AUTHOR_IPMOBILE
author queue=AAA_ML_AUTHOR_RM
(...)

9800WLC#show aaa servers

RADIUS: id 2, priority 1, host 192.0.2.30, auth-port 1812, acct-port 1813, hostname RADIUS
State: current UP, duration 8421s, previous duration 0s
Dead: total time 0s, count 0
Platform State from SMD: current UP, duration 8421s, previous duration 0s
SMD Platform Dead: total time 0s, count 0
Platform State from WNCD (0) : current UP
(...)
استكشاف الأخطاء وإصلاحها
المشكلات الشائعة
هذه عدة أدلة حول كيفية أستكشاف أخطاء مصادقة الويب وإصلاحها، مثل:
- يتعذر على المستخدمين المصادقة.
- مشاكل الشهادة.
- عنوان URL لإعادة التوجيه لا يعمل.
- لا يمكن للمستخدمين الضيوف الاتصال بشبكة WLAN الضيف.
- لا يحصل المستخدمون على عنوان IP.
- فشل إعادة التوجيه إلى صفحة سجل مصادقة الويب.
- بعد المصادقة الناجحة، يفشل المستخدمون الضيوف في الوصول إلى الإنترنت.
تصف هذه الأدلة خطوات أستكشاف الأخطاء وإصلاحها بالتفصيل:
تصحيح الأخطاء الشرطي والتتبع النشط للراديو والتقاط الحزم المضمن
يمكنك تمكين تصحيح الأخطاء الشرطي والتقاط تتبع Radio Active (RA)، والذي يوفر تتبع مستوى تصحيح الأخطاء لجميع العمليات التي تتفاعل مع الشرط المحدد (عنوان MAC للعميل في هذه الحالة). لتمكين تصحيح الأخطاء الشرطي، أستخدم الخطوات الواردة في الدليل وتصحيح الأخطاء الشرطي وتتبع RadioActive.
يمكنك أيضا تجميع التقاط الحزم المضمن (EPC). EPC هو تسهيل التقاط الحزم الذي يسمح بعرض الحزم الموجهة إلى الحزم الموجهة إلى الحزم المصدرها من الحزم المحلية اللاسلكية (WLCs) والمرور منها، أي DHCP وDNS و HTTP الحصول على الحزم في LWA. يمكن تصدير هذه الالتقاط للتحليل دون اتصال باستخدام Wireshark. للحصول على خطوات تفصيلية حول كيفية القيام بذلك، ارجع إلى التقاط الحزمة المضمنة.
مثال لمحاولة ناجحة
هذا هو مخرج RA_TRACE لمحاولة ناجحة لتعريف كل مرحلة من مراحل عملية الاقتران/المصادقة، أثناء التوصيل ب SSID ضيف مع خادم RADIUS.
802. 11 الاقتران/المصادقة:
[client-orch-sm] [17062]: (ملاحظة): ماك: تم تلقي 08be.ac3f Association. BSSID cc70.edcf.552f، WLAN lwa_ea، شق 1 ap 2ce3.8eb4، cw9172i-lab
[client-orch-sm] [17062]: (تصحيح الأخطاء): ماك: 08be.ac3f استلم طلب اقتران Dot11. بدأت المعالجة،SSID: LwA_EA، ملف تعريف النهج: Policy_profile، اسم نقطة الوصول: CW9172I-Lab، عنوان MAC لنقطة الوصول: 2ce3.8eb4BSSID MAC0000.000.0000wlan id: بروتوكول RSSI واحد: -49 و SNR: 46
[client-orch-state] [17062]: (ملاحظة): ماك: 08be.ac3f حالة العميل الانتقال: S_CO_INIT -> S_CO_ASSOCIATION
[dot11-validate] [17062]: (معلومات): ماك: 08be.ac3f Dot11 ie تحقق من صحة أسعار الهاتف الفرعي/الدعم. تم تمرير التحقق من الصحة للمعدلات المدعومة radio_type 2
[dot11-validate] [17062]: (معلومات): ماك: 08be.ac3f WiFi Direct: تحقق Dot11 من صحة P2P IE. P2P IE غير موجود.
[dot11] [17062]: (تصحيح الأخطاء): ماك: 08be.ac3f dot11 إرسال إستجابة اقتران. تكوين إستجابة اقتران باستخدام resp_status_code: 0
[dot11] [17062]: (تصحيح الأخطاء): ماك: 08be.ac3f Dot11 معلومات القدرة byte1 1، byte2: 11
[dot11-frame] [17062]: (معلومات): ماك: 08be.ac3f WiFi Direct: تخطي إنشاء ASSOC RESP مع P2P IE: تعطيل نهج WiFi المباشر
[dot11] [17062]: (معلومات): ماك: 08be.ac3f dot11 إرسال إستجابة اقتران. إرسال إستجابة ASSOC بطول: 130 مع resp_status_code: 0 و dot11_status: dot11_status_success
[dot11] [17062]: (ملاحظة): ماك: 08be.ac3f نجاح الاقتران. المساعدة 1، التجوال = false، WGB = false، 11r = false، 11w = false fast roam = false
[dot11] [17062]: (معلومات): ماك: 08be.ac3f نقل حالة DOT11: S_DOT11_INIT -> S_DOT11_ASSOCIATED
[client-orch-sm] [17062]: (تصحيح الأخطاء): ماك: نجح اقتران 08be.ac3f Station Dot11.
عملية التعرف على IP:
[client-orch-state] [17062]: (ملاحظة): ماك: 08be.ac3f حالة العميل الانتقال: S_CO_DPATH_PLUMB_IN_PROGRESS -> S_CO_IP_LEARN_IN_PROGRESS
[client-iplearn] [17062]: (معلومات): ماك: 08be.ac3f انتقال حالة تعلم IP: S_IPLEARN_INIT -> S_IPLEARN_IN_PROGRESS
[client-auth] [17062]: (معلومات): ماك: 08be.ac3f مصادقة العميل-interface حالة الانتقال: S_AUTHIF_L2_WEBAUTH_DONE -> S_AUTHIF_L2_WEBAUTH_DONE
[client-iplearn] [17062]: (ملاحظة): ماك: تم التعرف على IP لعميل 08be.ac3f بنجاح. الطريقة: بروتوكول DHCP IP: 10.14.32.109
[client-iplearn] [17062]: (معلومات): ماك: 08be.ac3f انتقال حالة تعلم IP: S_IPLEARN_IN_PROGRESS -> S_IPLEARN_COMPLETE
[client-orch-sm] [17062]: (تصحيح الأخطاء): ماك: 08be.ac3f استلم ip يعلم إستجابة. الطريقة: IPLEARN_METHOD_DHCP
مصادقة من المستوى الثالث:
[client-orch-sm] [17062]: (تصحيح الأخطاء): ماك: قام 08be.ac3f بتشغيل مصادقة L3. الحالة = 0x0، النجاح
[client-orch-state] [17062]: (ملاحظة): ماك: 08be.ac3f حالة العميل الانتقال: S_CO_IP_LEARN_IN_PROGRESS -> S_CO_L3_AUTH_IN_PROGRESS
[client-auth] [17062]: (ملاحظة): ماك: بدأت مصادقة 08be.ac3f L3. لوا
[client-auth] [17062]: (معلومات): ماك: 08be.ac3f مصادقة العميل-interface حالة الانتقال: S_AUTHIF_L2_WEBAUTH_DONE -> S_AUTHIF_WEBAUTH_PENDING
[webauth-httpd] [17062]: (معلومات): capwap_9000004[08be.ac3f][ 10.14.32.109]GET RCVD عند الدخول في حالة
[webauth-httpd] [17062]: (معلومات): capwap_9000004[08be.ac3f][ 10.14.32.109]http الحصول على الطلب
[webauth-httpd] [17062]: (معلومات): capwap_9000004[08be.ac3f][ 10.14.32.109]تحليل GET، src [10.14.32.109] dst [10.107.221.82] url [http://firefox يكشف مدخل/]
[webauth-httpd] [17062]: (معلومات): capwap_9000004[08be.ac3f][ 10.14.32.109]القراءة كاملة: طلب إرجاع 8
[webauth-io] [17062]: (معلومات): capwap_9000004[08be.ac3f][ 10.14.32.109]56538/219 قراءة حالة الإدخال والإخراج -> الكتابة
[webauth-io] [17062]: (معلومات): capwap_9000004[08be.ac3f][ 10.14.32.109]56538/219 كتابة حالة الإدخال والإخراج -> القراءة
[webauth-io] [17062]: (معلومات): capwap_9000004[08be.ac3f][ 10.14.32.109]56539/218 IO State New -> القراءة
[webauth-io] [17062]: (معلومات): capwap_9000004[08be.ac3f][ 10.14.32.109]56539/218 حدث قراءة، رسالة جاهزة
[webauth-httpd] [17062]: (معلومات): capwap_9000004[08be.ac3f][ 10.14.32.109]POST rcvd عندما يكون في حالة تسجيل الدخول
نجحت مصادقة الطبقة 3، قم بنقل العميل إلى حالة RUN:
[Auth-mgr] [17062]: (معلومات): [08be.ac3f:capwap_9000004] تم إستلام ضيف باسم المستخدم للعميل 08be.ac3f
[Auth-mgr] [17062]: (معلومات): [08be.ac3f:capwap_9000004] تم إستلام إعلام AUTH mgr attr add/change للمجال (954)
[Auth-mgr] [17062]: (معلومات): [08be.ac3f:capwap_9000004] تغيير حالة مصادقة الويب للأسلوب من 'Running' إلى 'Authc Success'
[Auth-mgr] [17062]: (معلومات): [08be.ac3f:capwap_9000004] السياق يغير الحالة من 'Running' إلى 'Authc Success'
[Auth-mgr] [17062]: (معلومات): [08be.ac3f:capwap_9000004] تم إستلام إعلام AUTH mgr attr add/change لطريقة ATR (757)
[Auth-mgr] [17062]: (معلومات): [08be.ac3f:capwap_9000004] رفع الحدث AUTHZ_SUCCESS (11)
[Auth-mgr] [17062]: (معلومات): [08be.ac3f:capwap_9000004] السياق يغير الحالة من 'authc Success' إلى 'authz Success'
[webauth-acl] [17062]: (معلومات): capwap_9000004[08be.ac3f][ 10.14.32.109]تطبيق قائمة التحكم في الوصول (ACL) الخاصة بتسجيل الخروج للإصدار الرابع من بروتوكول الإنترنت (IPv4) عبر SVM، الاسم: IP-ADM-V4-LOGOUT-ACL، الأولوية: 51، IIF-ID: 0
[WebAuth-sess] [17062]: (معلومات): capwap_9000004[08be.ac3f][ 10.14.32.109]Param-map المستخدم: عالمي
[WebAuth-state] [17062]: (معلومات): capwap_9000004[08be.ac3f][ 10.14.32.109]Param-map المستخدم: عالمي
[WebAuth-state] [17062]: (معلومات): capwap_9000004[08be.ac3f][ 10.14.32.109]state authc_success -> AUTHZ
[موقع ويب-الصفحة] [17062]: (معلومات): capwap_9000004[08be.ac3f][ 10.14.32.109]إرسال صفحة نجاح WebAuth
[webauth-io] [17062]: (معلومات): capwap_9000004[08be.ac3f][ 10.14.32.109]56539/218 IO State Authentication -> الكتابة
[webauth-io] [17062]: (معلومات): capwap_9000004[08be.ac3f][ 10.14.32.109]56539/218 كتابة حالة الإدخال والإخراج -> نهاية
[webauth-httpd] [17062]: (معلومات): capwap_9000004[08be.ac3f][ 10.14.32.109]56539/218 قم بإزالة IO CTX ومقبس الإغلاق، المعرف [99000029]
[client-auth] [17062]: (ملاحظة): ماك: مصادقة 08be.ac3f L3 ناجحة. قائمة التحكم في الوصول (ACL):[]
[client-auth] [17062]: (معلومات): ماك: 08be.ac3f مصادقة العميل-interface حالة الانتقال: S_AUTHIF_WEBAUTH_PENDING -> S_AUTHIF_WEBAUTH_DONE
[webauth-httpd] [17062]: (معلومات): capwap_9000004[08be.ac3f][ 10.48.39.243]56538/219 قم بإزالة IO CTX ومقبس الإغلاق، المعرف [D7000028]
[errmsg] [17062]: (معلومات): ٪CLIENT_ORCH_LOG-6-CLIENT_ADDED_TO_RUN_STATE: R0/0: wncd: إدخال اسم المستخدم (الضيف) مرتبط ب SSID (LWA_EA) للجهاز باستخدام MAC: 08be.ac3f
[aaa-attr-inf] [17062]: (معلومات): [ السمة المطبقة: bsn-vlan-interface-name 0 "VLAN0039" ]
[aaa-attr-inf] [17062]: (معلومات): [ السمة المطبقة : المهلة 0 1800 (0x708) ]
[aaa-attr-inf] [17062]: (معلومات): [ السمة المطبقة : url-redirect-acl 0 "IP-ADM-V4-LOGOUT-ACL" ]
[ewlc-qos-client] [17062]: (معلومات): ماك: معالج حالة تشغيل جودة خدمة 08be.ac3f Client QoS
[rog-proxy-capwap] [17062]: (تصحيح الأخطاء): إعلام حالة تشغيل العميل المدار: 08be.ac3f
[client-orch-state] [17062]: (ملاحظة): ماك: 08be.ac3f حالة العميل الانتقال: S_CO_L3_AUTH_IN_PROGRESS -> S_CO_RUN
معلومات ذات صلة
محفوظات المراجعة
| المراجعة | تاريخ النشر | التعليقات |
|---|---|---|
3.0 |
21-Sep-2026
|
تقويم |
1.0 |
20-Apr-2023
|
الإصدار الأولي |
 التعليقات
