إرسال ملف إلى شبكة التهديدات من AMP لبوابة نقاط النهاية

المقدمة
يصف هذا المستند عملية إرسال نماذج إلى سحابة شبكة التهديدات (TG) من الحماية المتقدمة من البرامج الضارة (AMP) لبوابة نقاط النهاية.
مسألة
إرسال ملف من AMP لمدخل نقاط النهاية إلى سحابة شبكة التهديدات لتحليله.
البيئة
المعرفة المطلوبة تشمل:
- الحماية المتقدمة لنقاط النهاية من البرامج الضارة من Cisco
- سحابة شبكة التهديدات
إصدار المنتج المشار إليه في هذا المستند: Cisco AMP لوحدة تحكم نقاط النهاية، الإصدار 5.4.20190709.
هذه هي الشروط والقيود الخاصة بالسيناريو الموضح في هذا المستند:
- الوصول إلى مدخل Cisco AMP لنقاط النهاية
- لا يزيد حجم الملف عن 20 ميغابايت
- أقل من 100 عملية إرسال في اليوم
قيود تحليل الملفات
- تقتصر أسماء الملفات على 59 حرف Unicode.
- لا يمكن أن تكون الملفات أصغر من 16 بايت أو أكبر من 20 ميجابايت.
- أنواع الملفات المدعومة: .exe و .dll و .jar و .swf و .pdf و .rtf و .doc(x) و .xls(x) و .ppt(x) و .zip و .vbn و .sep
تم إنشاء المعلومات الواردة في هذا المستند من الأجهزة الموجودة في بيئة معملية خاصة. بدأت جميع الأجهزة المُستخدمة في هذا المستند بتكوين ممسوح (افتراضي). إذا كانت شبكتك قيد التشغيل، فتأكد من فهمك للتأثير المحتمل لأي أمر.
قرار
1. تأكد من أنه يمكنك تسجيل الدخول إلى مدخل نقاط النهاية من Cisco AMP.
2. تأكد من أن النموذج يفي بحدود تحليل الملفات (حجم الملف ونوع الملف المدعوم والحد اليومي للإرسال).
3. في بوابة AMP، انتقل إلى Analysis > File Analysis (تحليل الملفات).
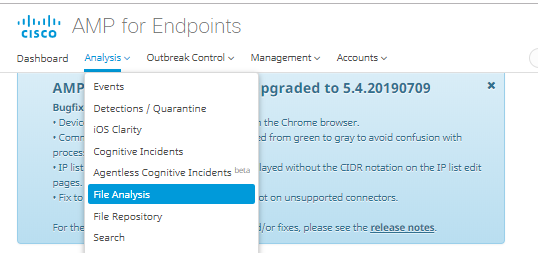 AMP page.png لتحليل الملفات
4. انقر فوق إختيار ملف (أو عنصر التحكم في التحميل)، ثم أختر الملف الذي تريد إرساله.
5. حدد إصدار صورة Windows لاستخدامه للتحليل.
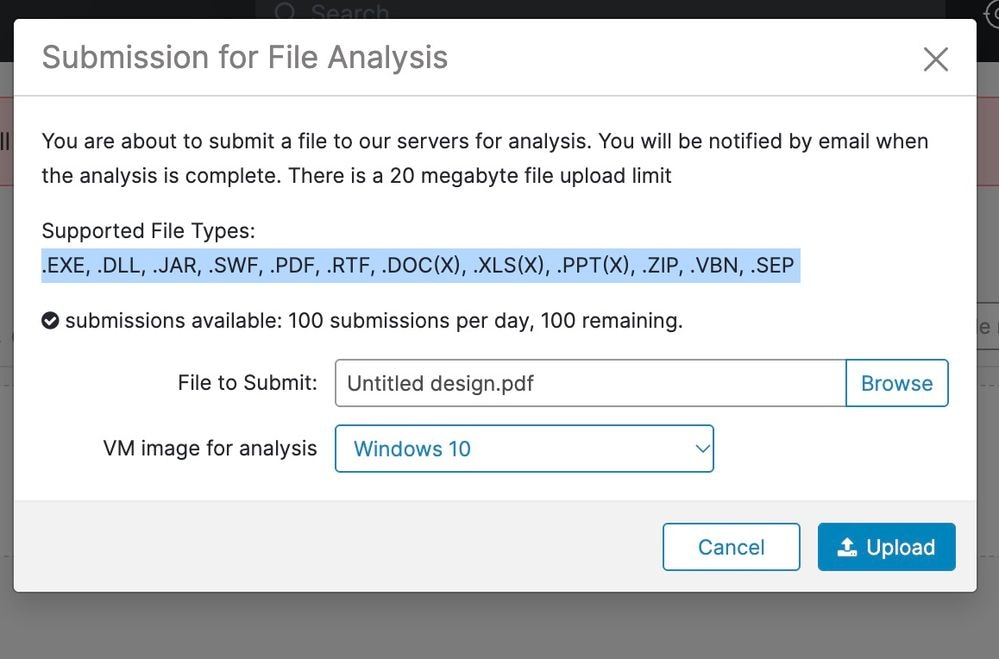 إرسال file.jpeg
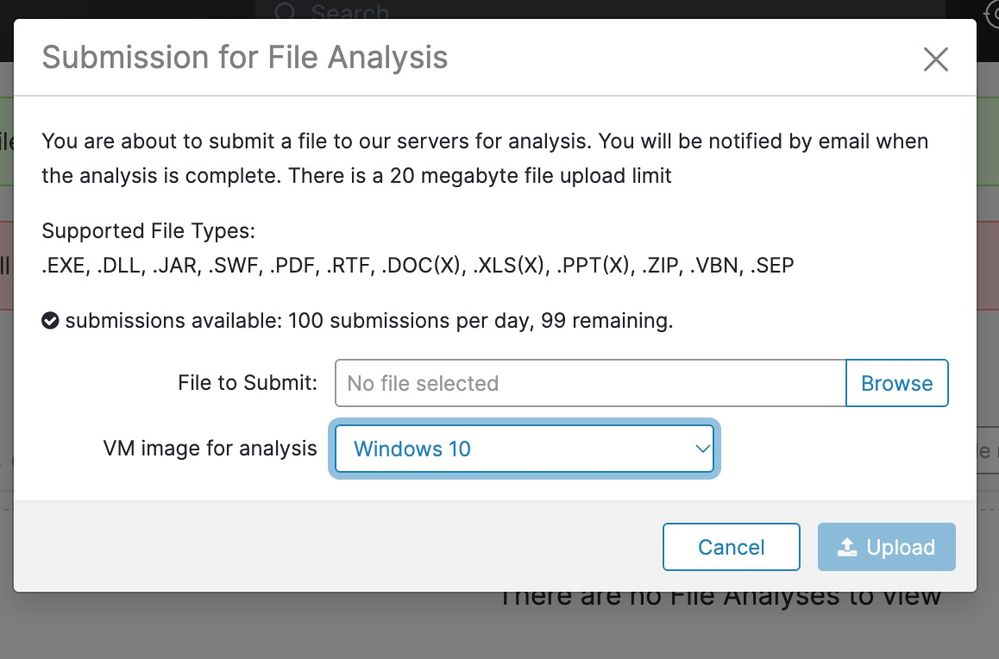 إرسال الملف 2.jpeg
6. انتظر حتى يكتمل التحليل. يستغرق التحليل عادة من 30 إلى 60 دقيقة.

ملاحظة: تعتمد المدة على حمل النظام.
7. تأكد من تلقي إعلام البريد الإلكتروني عند اكتمال التحليل.
8. عندما يكون تحليل الملف جاهزا، انقر فوق تقرير لعرض تفاصيل درجة التهديد.
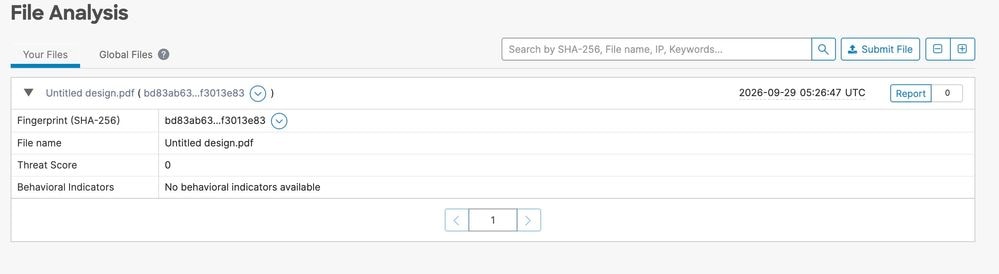 ملف جاهز.jpeg
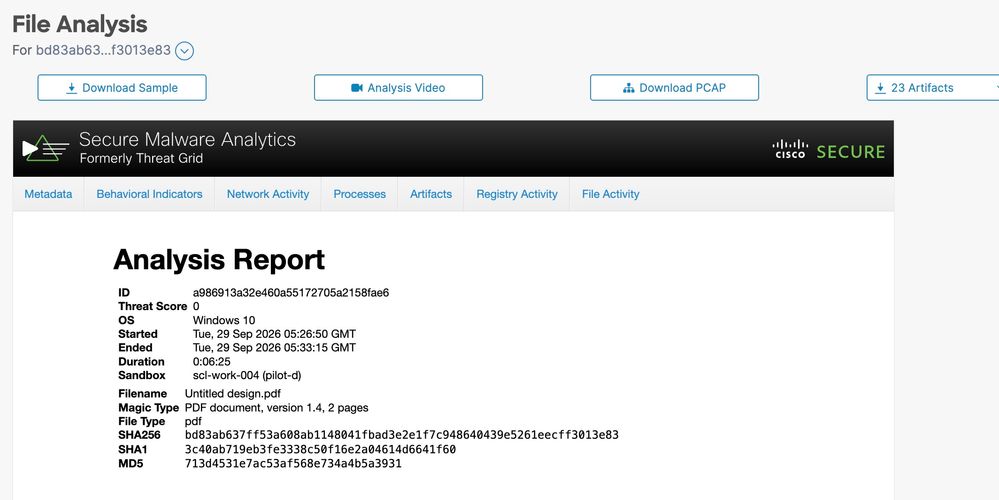 Report.jpeg
النتائج الأصلية الاختيارية (عندما تكون متاحة) هي:
- نموذج التنزيل: تنزيل العينة المرسلة.
- فيديو التحليل: يوفر هذا الخيار نموذج الفيديو الذي تم إنشاؤه أثناء التحليل.
- تنزيل PCAP: تنزيل التقاط حزمة من التحليل.
النتيجة المتوقعة: تتغير حالة التحليل إلى مكتمل، ويفتح عرض التقرير مع تفاصيل نقاط التهديد وأي نتائج ملموسة متوفرة.
محفوظات المراجعة
| المراجعة | تاريخ النشر | التعليقات |
|---|---|---|
2.0 |
27-Oct-2026
|
تقويم |
1.0 |
16-Jan-2020
|
الإصدار الأولي |
 التعليقات
