تكوين مصادقة SWA الخارجية مع ISE كخادم RADIUS

المقدمة
يصف هذا المستند خطوات تكوين المصادقة الخارجية على الوصول الآمن إلى الويب (SWA) باستخدام Cisco ISE® كخادم RADIUS.
المتطلبات الأساسية
المتطلبات
توصي Cisco بأن تكون لديك معرفة بالمواضيع التالية:
- معرفة RADIUS الأساسية
- معرفة أساسية ب Cisco SWA
- معرفة سياسات تكوين المصادقة والتفويض على محرك خدمات الهوية (ISE) من Cisco®
توصي Cisco بأن يكون لديك أيضا:
- إصدارات SWA و ISE المتوافقة
- الوصول إلى إدارة SWA و ISE
المكونات المستخدمة
تستند المعلومات الواردة في هذا المستند إلى إصدارات البرامج التالية:
- ISE 3.0.0
- SWA 14.0.2-012
تم إنشاء المعلومات الواردة في هذا المستند من الأجهزة الموجودة في بيئة معملية خاصة. بدأت جميع الأجهزة المُستخدمة في هذا المستند بتكوين ممسوح (افتراضي). إذا كانت شبكتك قيد التشغيل، فتأكد من فهمك للتأثير المحتمل لأي أمر.
معلومات أساسية
عند تمكين المصادقة الخارجية للمستخدمين الإداريين ل SWA، يتحقق الجهاز من مسوغات المستخدم باستخدام بروتوكول الوصول إلى الدليل خفيف الوزن (LDAP) أو خادم RADIUS كما هو محدد في تكوين المصادقة الخارجية.
طوبولوجيا الشبكة
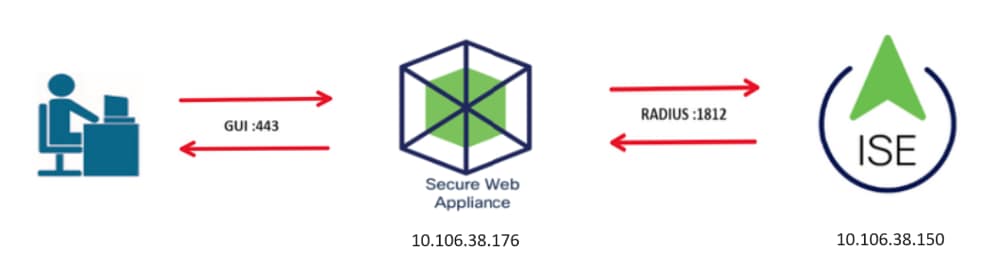 الرسم التخطيطي لمخطط الشبكة
ينفذ المستخدمون الإداريون SWA على المنفذ 443 مع بيانات الاعتماد ويتحقق SWA من بيانات الاعتماد باستخدام خادم RADIUS.
التكوين
تكوين ISE
1. أضف جهاز شبكة جديدا وانتقل إلى الإدارة > موارد الشبكة > أجهزة الشبكة > +إضافة.
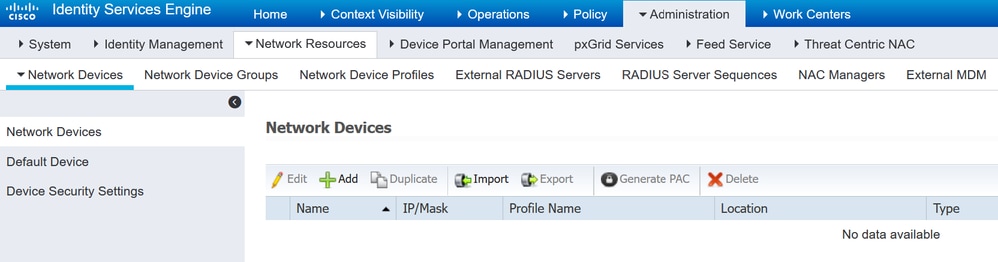 إضافة SWA كجهاز شبكة في ISE
2. قم بتعيين اسم لكائن جهاز الشبكة وأدخل عنوان IP ل SWA.
2.1. حدد خانة إختيار RADIUS وحدد سرا مشتركا.

ملاحظة: يجب إستخدام المفتاح نفسه لاحقا لتكوين خادم RADIUS في SWA.
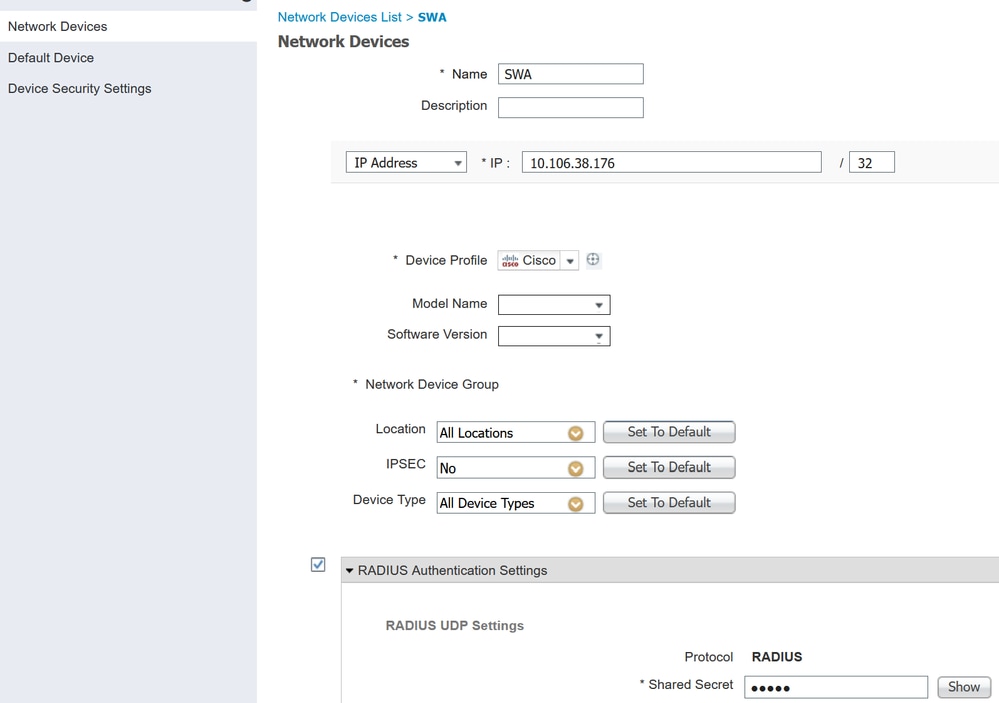 تكوين المفتاح المشترك لجهاز شبكة SWA
2.2. انقر فوق إرسال.
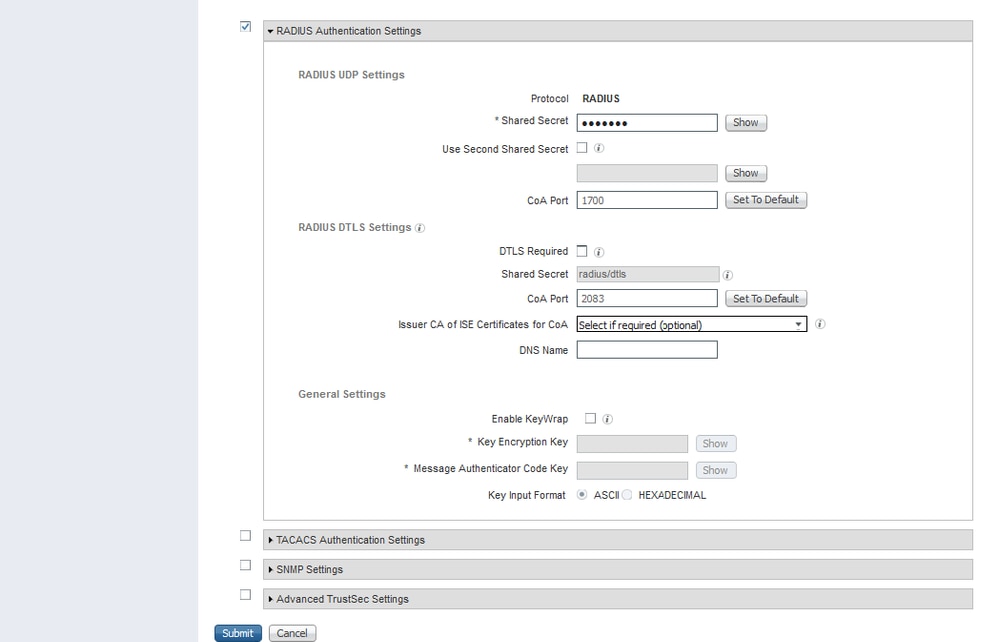 إرسال تكوين جهاز الشبكة
3. قم بإنشاء مجموعات هوية المستخدم المطلوبة وانتقل إلى إدارة > إدارة الهوية > مجموعات > مجموعات هوية المستخدم > +إضافة.
ملاحظة: يجب تكوين مجموعات مستخدمين مختلفة لمطابقة أنواع المستخدمين المختلفة.
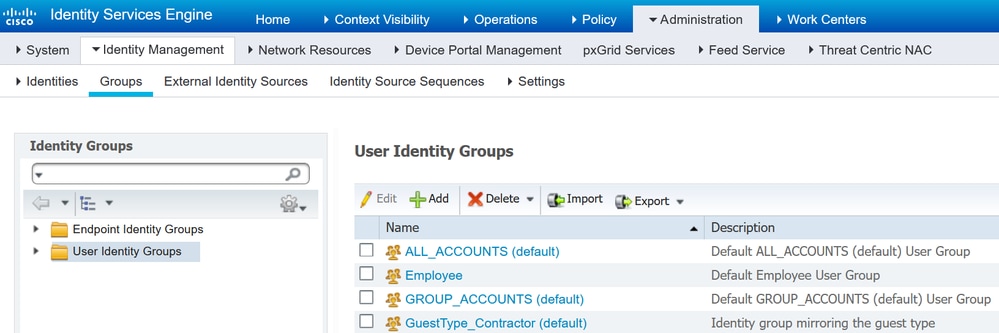 إضافة مجموعة هوية المستخدم
4. اسم مجموعة الإدخال ووصفها (إختياري) وإرسالها. كرر هذه الخطوات لكل مجموعة. في هذا المثال، قم بإنشاء مجموعة لمستخدمي الإدارة ومجموعة أخرى لمستخدمي القراءة فقط.
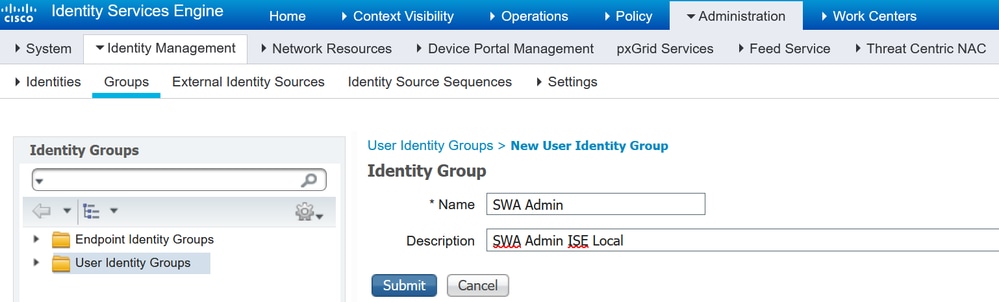 إضافة مجموعة هوية المستخدم
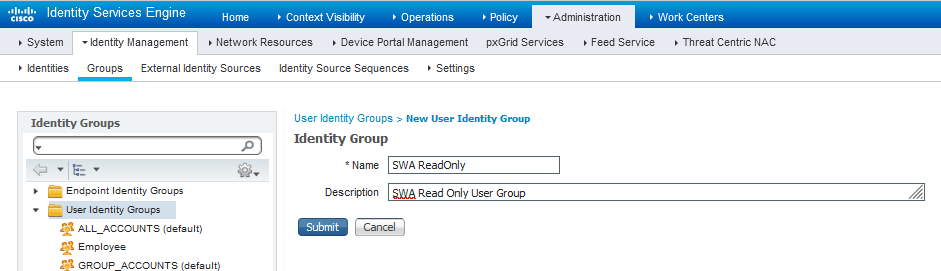 إضافة مجموعة هوية المستخدم لمستخدمي قراءة SWA فقط
5. يجب إنشاء مستخدمي Network Access الذين يتطابقون مع اسم المستخدم الذي تم تكوينه في SWA.
5.1. قم بإنشاء مستخدمي الوصول إلى الشبكة وإضافتهم إلى مجموعة مراسليهم. انتقل إلى إدارة > إدارة الهوية > هويات > +إضافة.
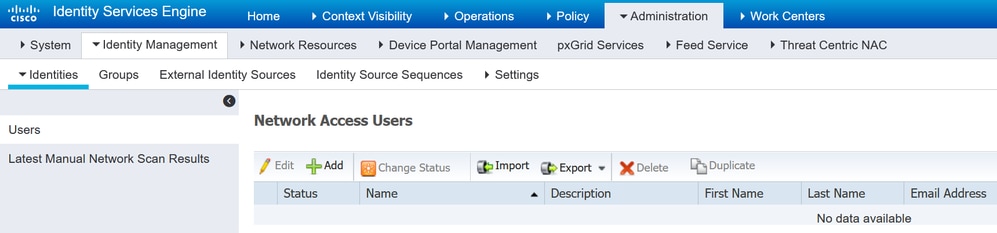 إضافة مستخدمين محليين في ISE
5.2. يجب إنشاء مستخدمي الوصول إلى الشبكة بحقوق المسؤول وتعيين اسم وكلمة مرور.
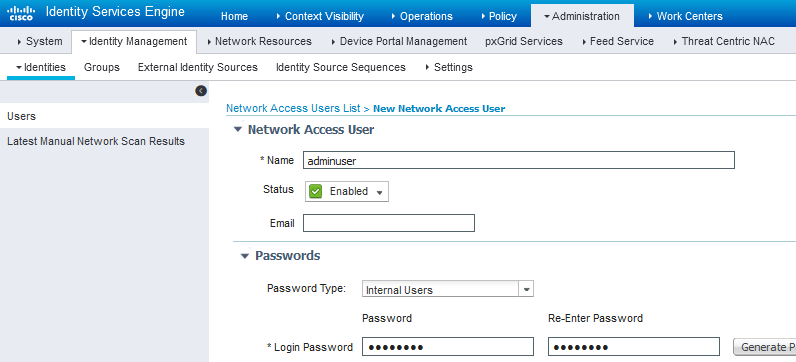 إضافة مستخدم مسؤول
5.3. أختر مسؤول SWA في قسم مجموعات المستخدمين.
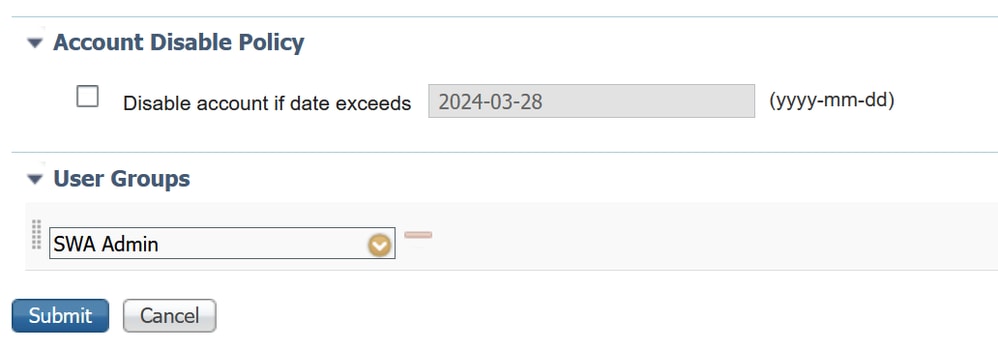 تعيين مجموعة مسؤول إلى مستخدم المسؤول
5.4. قم بإنشاء مستخدم ذي حقوق القراءة فقط وتعيين اسم وكلمة مرور.
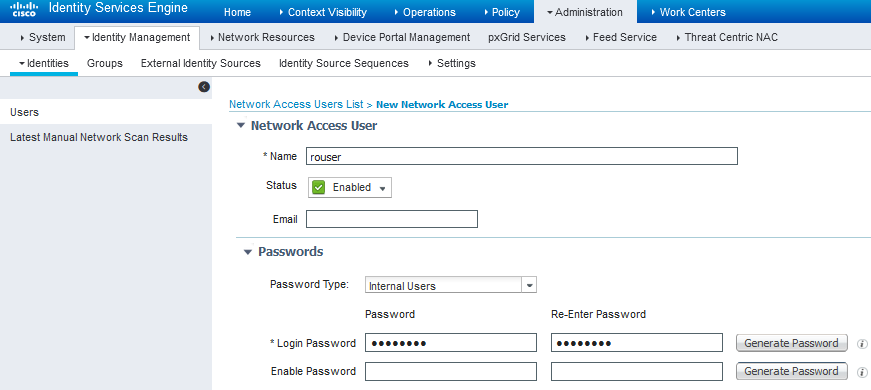 إضافة مستخدم للقراءة فقط
5.5. أختر SWA ReadOnly في قسم مجموعات المستخدمين.
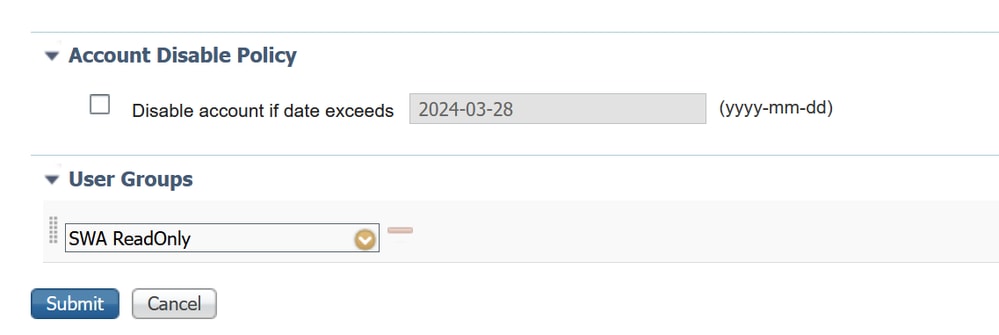 تعيين مجموعة مستخدمين للقراءة فقط إلى المستخدم للقراءة فقط
6. قم بإنشاء ملف تعريف التخويل للمستخدم المسؤول.
6.1. انتقل إلى السياسة > عناصر السياسة > النتائج > التخويل > ملفات تخصيص التخويل > +إضافة.
6.2. قم بتحديد اسم لملف تعريف التفويض وتأكد من تعيين نوع الوصول على ACCESS_ACCEPT.
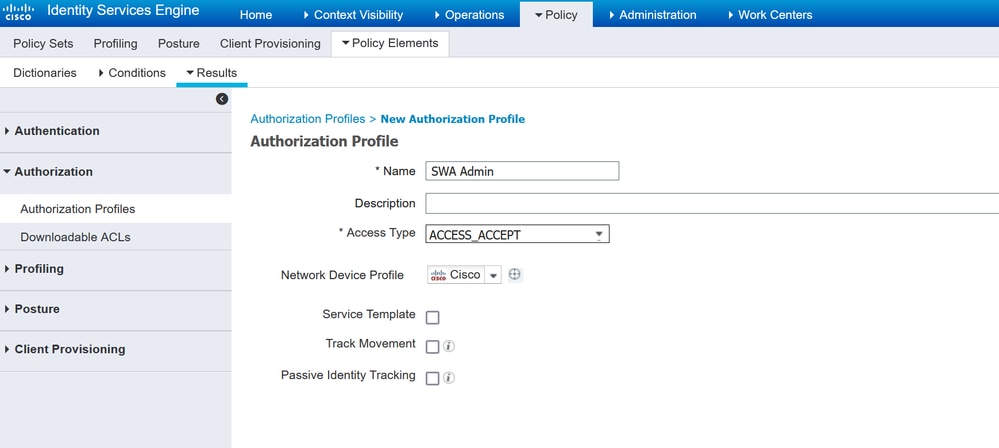 إضافة ملف تعريف التخويل لمستخدمي الإدارة
6.3. في إعدادات السمات المتقدمة، انتقل إلى RADIUS>الفئة—[25] وأدخل القيمة Administrator وانقر فوق إرسال.
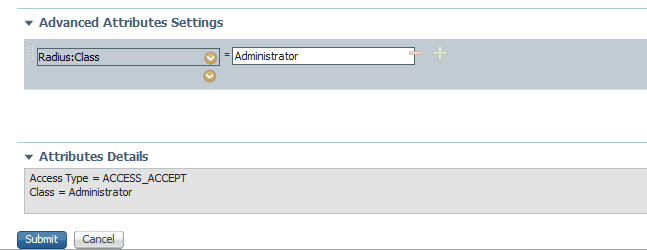 إضافة ملف تعريف التخويل لمستخدمي الإدارة
7. كرر الخطوة 6 لإنشاء ملف تعريف التخويل للمستخدم للقراءة فقط.
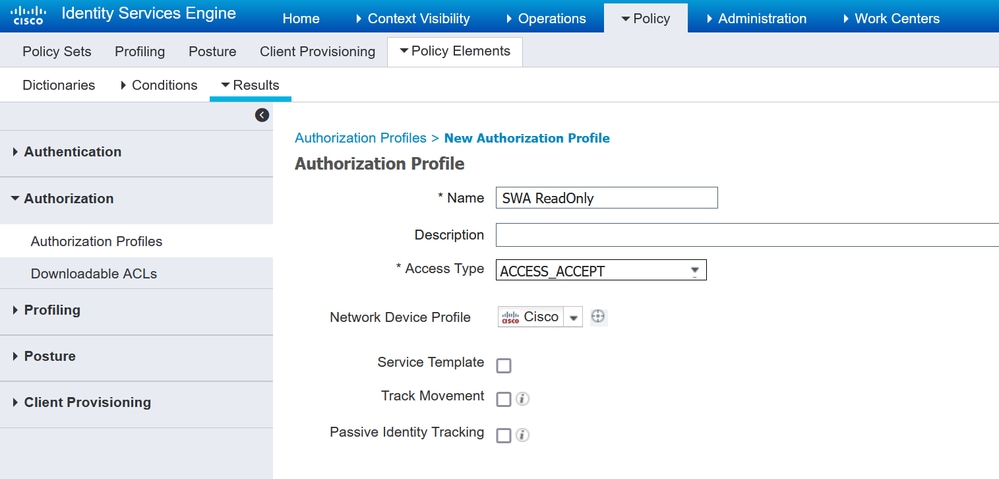 إضافة ملف تعريف التخويل للمستخدمين الذين يقرأون فقط
7.1. قم بإنشاء RADIUS:Class باستخدام القيمة ReadUser بدلا من المسؤول هذه المرة.
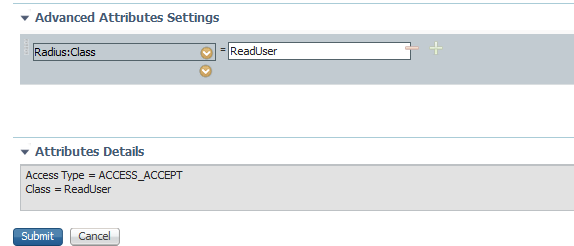 إضافة ملف تعريف التخويل للمستخدمين الذين يقرأون فقط
8. إنشاء مجموعات سياسات تطابق عنوان IP ل SWA. الغرض من ذلك هو منع الوصول إلى أجهزة أخرى باستخدام مسوغات المستخدم هذه.
8.1. انتقل إلى السياسة > مجموعات السياسات وانقر فوق أيقونة + الموضوعة في الركن العلوي الأيسر.
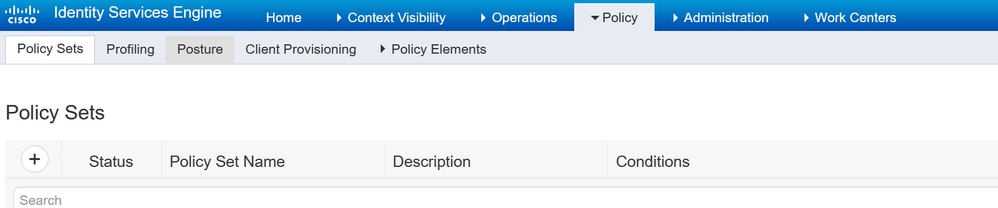 إضافة مجموعة نهج في ISE
8.2. يتم وضع سطر جديد في أعلى مجموعات النهج.
8.3. أدخل اسما للنهج الجديد وأضف شرطا لسمة RADIUS NAS-IP-Address لمطابقة عنوان SWA IP.
8.4. انقر فوق إستخدام للاحتفاظ بالتغييرات والخروج من المحرر.
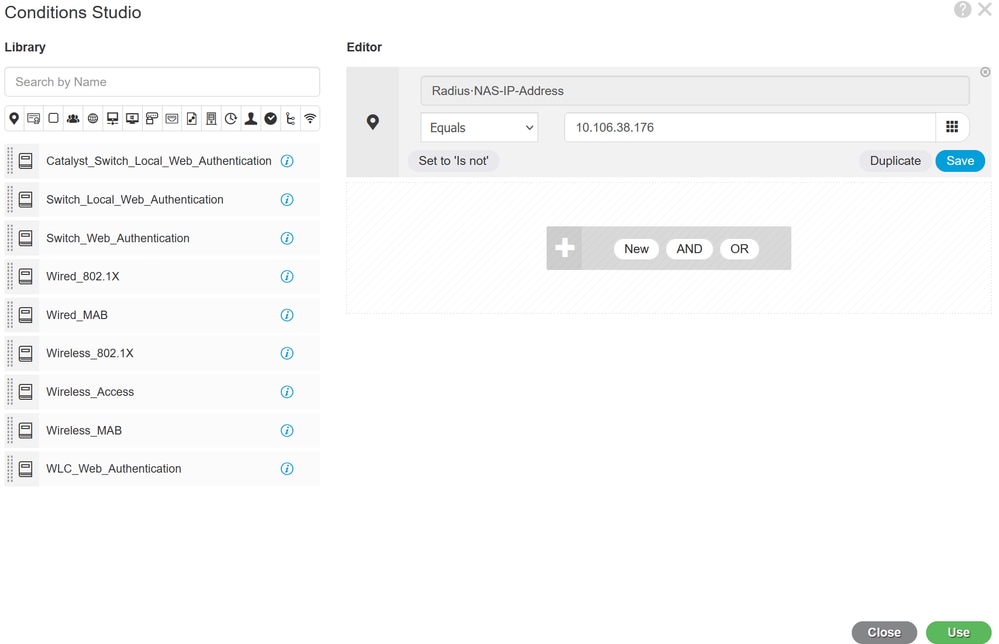 إضافة نهج إلى تعيين جهاز شبكة SWA
8. 5. انقر فوق حفظ.
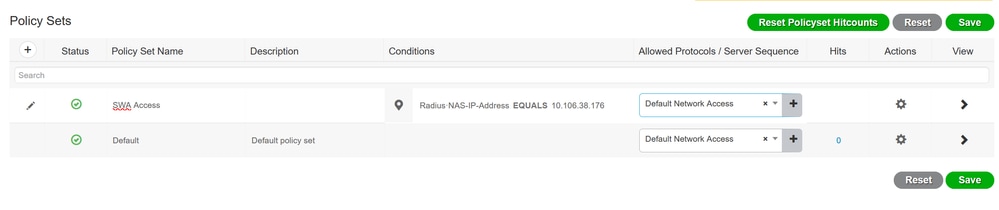 حفظ النهج

تلميح: في هذه المقالة، يسمح بقائمة بروتوكولات الوصول إلى الشبكة الافتراضية. يمكنك إنشاء قائمة جديدة وتقليلها حسب الحاجة.
9. لعرض مجموعات النهج الجديدة، انقر فوق الرمز > الموجود في العمود عرض. قم بتوسيع قائمة نهج التخويل وانقر فوق أيقونة + لإضافة قاعدة جديدة للسماح بالوصول إلى المستخدم ذي حقوق المسؤول.
9.1.أدخل اسما.
9.2. لإنشاء شرط لمطابقة "مجموعة المستخدمين المسؤولين"، انقر فوق أيقونة +.
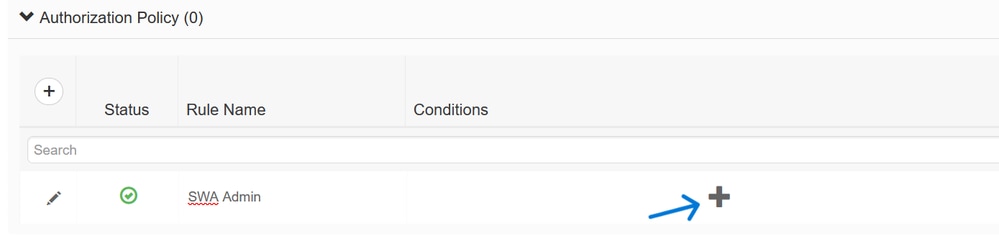 إضافة شرط نهج التخويل
9.3. قم بتعيين الشروط لمطابقة مجموعة هوية القاموس مع السمة الاسم يساوي مجموعات هوية المستخدم: مسؤول SWA.
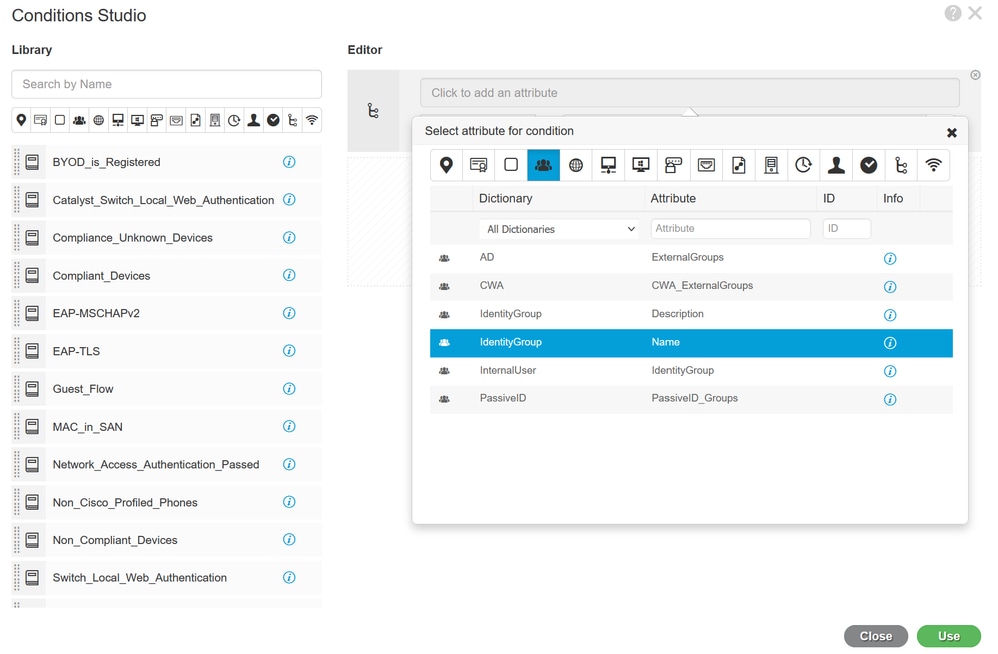 تحديد مجموعة الهوية كشرط
9.4. قم بالتمرير لأسفل وحدد مجموعات هوية المستخدم: مسؤول SWA.
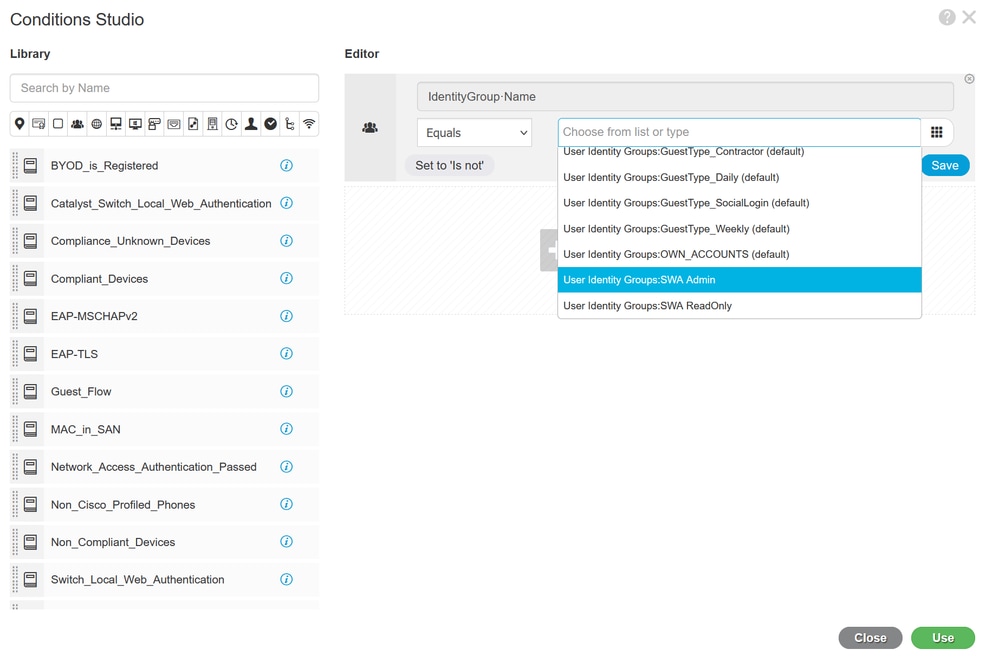 تمرير لأسفل أثناء تحديد اسم مجموعة الهوية
9. 5. انقر فوق إستخدام.
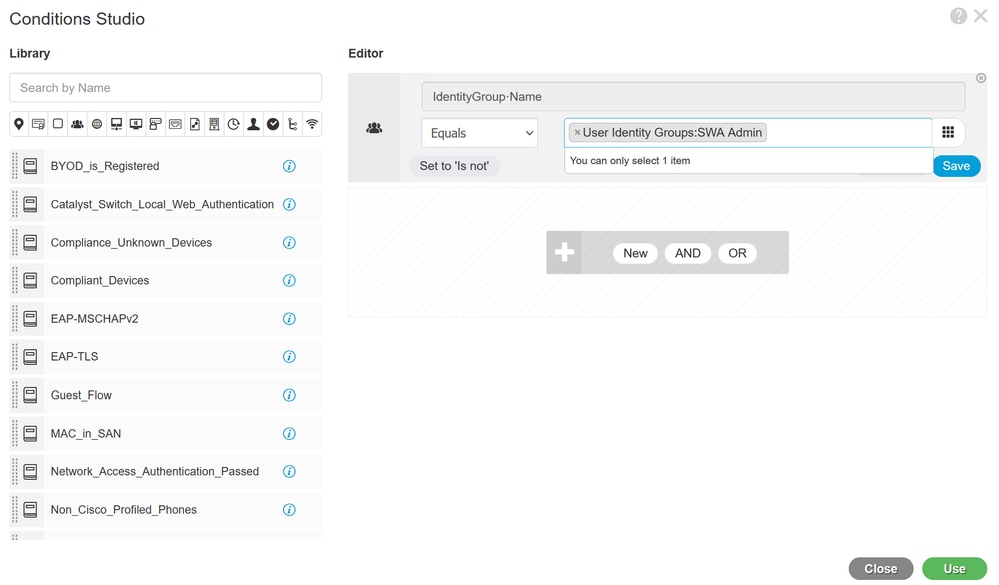 تحديد نهج التخويل لمجموعة مستخدمي مسؤول SWA
10. انقر فوق أيقونة + لإضافة قاعدة ثانية للسماح بالوصول إلى المستخدم ذي حقوق القراءة فقط.
10.1. أدخل اسما.
10.2. قم بتعيين الشروط لمطابقة مجموعة هوية القاموس مع السمة الاسم يساوي مجموعات هوية المستخدم: SWA ReadOnly وانقر فوق إستخدام.
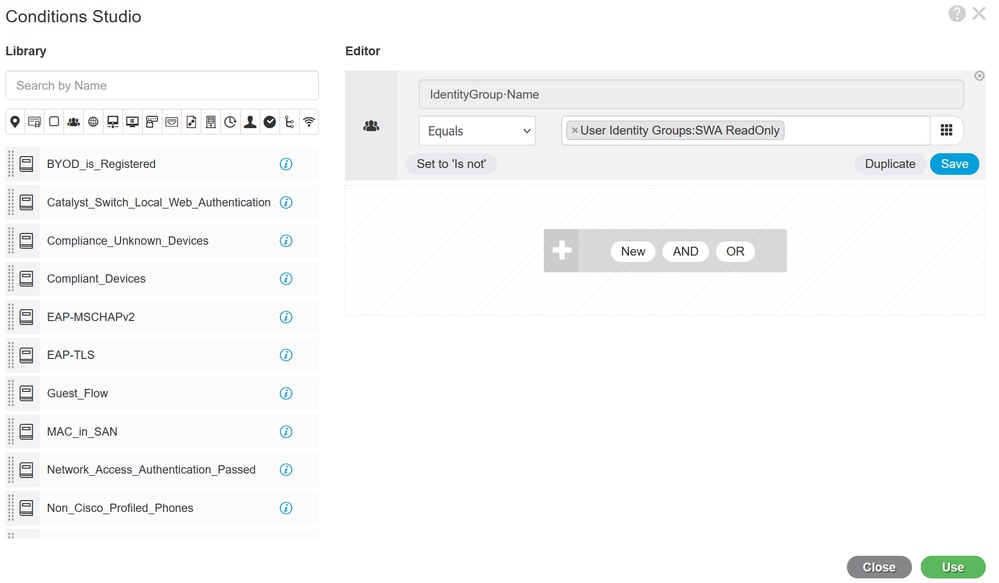 تحديد نهج التخويل لمجموعة مستخدمي ReadOnly
11. قم بتعيين ملف تعريف التخويل لكل قاعدة على التوالي وانقر فوق حفظ.
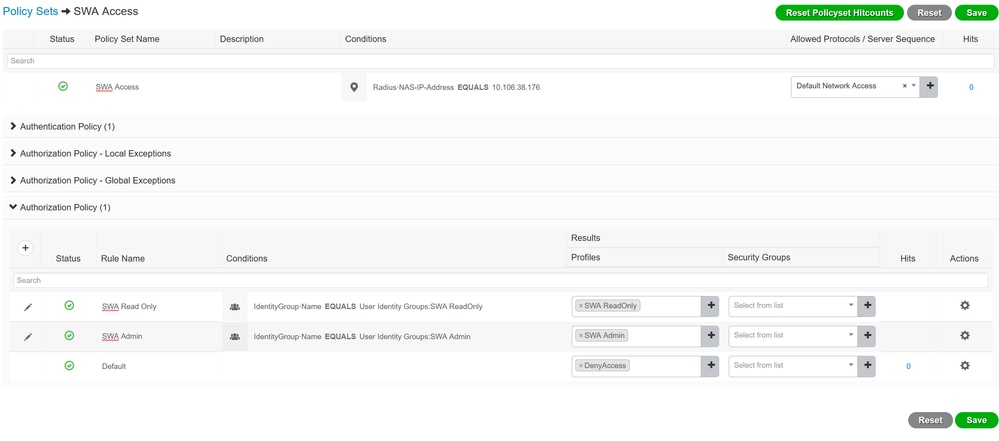 تحديد ملف تعريف التخويل
تكوين SWA
1. من واجهة المستخدم الرسومية SWA، أختر إدارة النظام وحدد المستخدمين.
2. انقر فوق تمكين في المصادقة الخارجية.
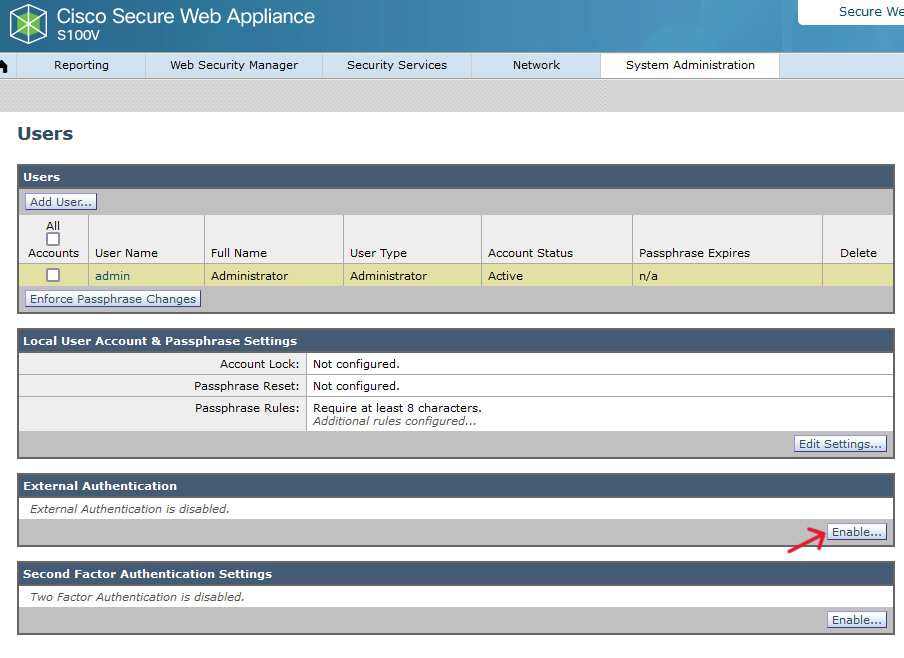 تمكين المصادقة الخارجية في SWA
3. أدخل عنوان IP أو اسم المجال المؤهل بالكامل (FQDN) من ISE في حقل اسم مضيف خادم RADIUS وأدخل نفس السر المشترك الذي تم تكوينه في الخطوة 2، تكوين ISE.
4. حدد تعيين مستخدمين مصدق عليهم خارجيا لأدوار محلية متعددة في تعيين المجموعة.
4.1. أدخل المسؤول في حقل سمة فئة RADIUS وحدد Role Administrator.
4.2. أدخل ReadUser في حقل سمة فئة RADIUS وحدد عامل تشغيل الدور للقراءة فقط.
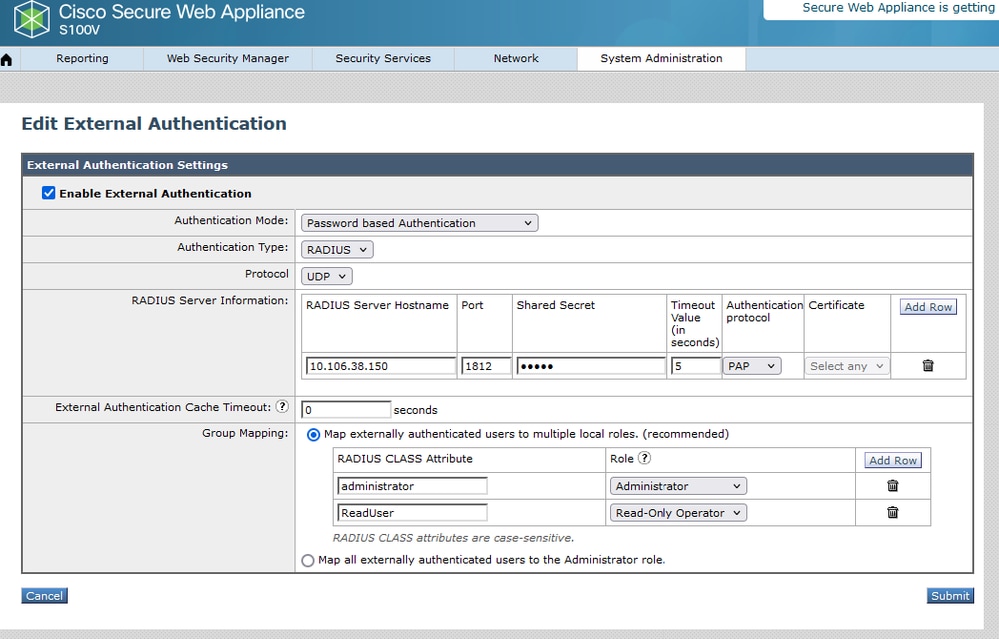 تكوين المصادقة الخارجية لخادم RADIUS
5. لتكوين المستخدمين في SWA، انقر فوق إضافة مستخدم. أدخل اسم المستخدم وحدد User Type، وهو مطلوب للدور المطلوب. أدخل عبارة المرور وعبارة مرور إعادة الكتابة، المطلوبة للوصول إلى واجهة المستخدم الرسومية، إذا تعذر على الجهاز الاتصال بأي خادم RADIUS خارجي.
ملاحظة: إذا تعذر على الجهاز الاتصال بأي خادم خارجي، فإنه يحاول مصادقة المستخدم كمستخدم محلي معرف على جهاز ويب الآمن.
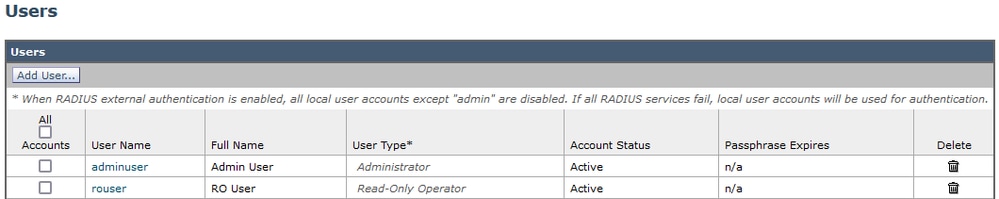 تكوين المستخدم في SWA
6. انقر فوق إرسال وتنفيذ التغييرات.
التحقق من الصحة
قم بالوصول إلى واجهة المستخدم الرسومية (GUI) ل SWA باستخدام بيانات اعتماد المستخدم التي تم تكوينها وفحص السجلات المباشرة في ISE. للتحقق من السجلات المباشرة في ISE، انتقل إلى العمليات > السجلات المباشرة:
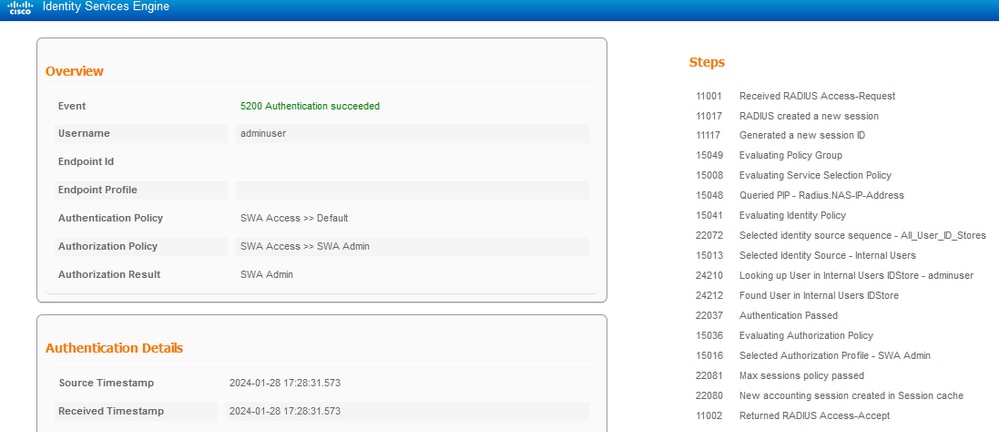 التحقق من دخول المستخدم ل ISE
المحتوى ذي الصلة
- دليل المستخدم ل AsyncOS 14.0 لجهاز الويب الآمن من Cisco
- دليل مسؤول ISE 3.0
- مصفوفة توافق ISE لأجهزة الويب الآمنة
- الدعم الفني والتنزيلات من Cisco
محفوظات المراجعة
| المراجعة | تاريخ النشر | التعليقات |
|---|---|---|
2.0 |
22-Oct-2026
|
مقدمة محدثة، التدقيق الإملائي، النحوي، المسافات، إدراج أسطر أفقية لفصل المقاطع من أجل إمكانية القراءة، نص بديل، تنبيهات CCW ثابتة. |
1.0 |
05-Feb-2024
|
الإصدار الأولي |
 التعليقات
