دليل تحليلات الشبكة الآمنة لفهم الاتصالات الخارجية

المقدمة
أستخدم هذا الدليل لمراجعة الاتصالات الخارجية المطلوبة لميزات معينة من تحليلات الشبكة الآمنة للعمل بسرعة. يمكن أن تكون هذه الاتصالات الخارجية مجالات أو نقاط نهاية. المجالات هي أسماء تستخدم لتعريف الموارد على الإنترنت، عادة مواقع الويب أو الخدمات؛ ونقاط النهاية هي أجهزة أو عقد فعلية تتصل عبر شبكة. بما أن التركيز لهذا الدليل هو خدمات الويب، سيتم عرض هذه الخدمات على هيئة عناوين URL. يسرد الجدول عناوين URL الخاصة بالاتصال الخارجي حسب الترتيب الأبجدي.

تلميح: يسرد الجدول عناوين URL الخاصة بالاتصال الخارجي حسب الترتيب الأبجدي.
الاتصالات الخارجية
| عنوان URL للاتصال الخارجي | الغرض |
| https://analytics.int.obsrvbl.com | يستخدم بواسطة تحليلات الشبكة الآمنة لتبادل بيانات القياس عن بعد باستخدام خدمات تحليلات السحابة الآمنة. |
| https://api.apj.sse.itd.cisco.com | مطلوب من Cisco لنقل البيانات إلى خدمات الويب في Amazon (AWS) لمنطقة آسيا والمحيط الهادئ واليابان والصين. يستخدم عند إعادة توجيه التنبيهات إلى XDR من Cisco وأيضا لمقاييس خدمة العملاء. |
| https://api.eu.sse.itd.cisco.com | مطلوب من Cisco لنقل البيانات إلى خدمات الويب في Amazon (AWS) لمنطقة أوروبا (EU). يستخدم عند إعادة توجيه التنبيهات إلى XDR من Cisco وأيضا لمقاييس خدمة العملاء. |
| https://api-sse.cisco.com | مطلوب من Cisco لنقل البيانات إلى خدمات الويب في Amazon (AWS) لمنطقة الولايات المتحدة (US). يستخدم عند إعادة توجيه التنبيهات إلى Cisco XDR وأيضا لخدمة العملاء/مقاييس النجاح. |
| https://apix.cisco.com | يستخدم من قبل تحليلات الشبكة الآمنة لميزة "تنزيلات البرامج المباشرة". |
| https://dex.sse.itd.cisco.com | مطلوب لإرسال مقاييس نجاح العملاء وتجميعها |
| https://est.sco.cisco.com | مطلوب لإرسال مقاييس نجاح العملاء وتجميعها |
| https://eventing-ingest.sse.itd.cisco.com | مطلوب لإرسال مقاييس نجاح العملاء وتجميعها |
| https://feodotracker.abuse.ch/downloads/ipblocklist.txt | مطلوب من قبل موجز ويب ويب الخاص بالتهديد، والذي يتم إستخدامه للتنبيهات والملاحظات الخاصة بتحليلات الشبكة الآمنة، عند تمكين التحليلات. |
| https://id.cisco.com | يستخدم من قبل تحليلات الشبكة الآمنة لميزة "تنزيلات البرامج المباشرة". |
| https://intelligence.sourcefire.com/auto-update/auto-dl.cgi/00:00:00:00:00:00/Download/files/ip-filter.gz | مطلوب من قبل موجز ويب ويب الخاص بالتهديد، والذي يتم إستخدامه للتنبيهات والملاحظات الخاصة بتحليلات الشبكة الآمنة، عند تمكين التحليلات. |
| https://intelligence.sourcefire.com/auto-update/auto-dl.cgi/00:00:00:00:00:00/Download/files/url-filter.gz | مطلوب من قبل موجز ويب ويب الخاص بالتهديد، والذي يتم إستخدامه للتنبيهات والملاحظات الخاصة بتحليلات الشبكة الآمنة، عند تمكين التحليلات. |
| https://lancope.flexnetoperations.com/control/lncp/LancopeDownload | مطلوب من قبل "تحليلات الشبكة الآمنة" موجز معلومات التهديد، والذي يتم إستخدامه لأحداث الأمان وتحليلات الشبكة الآمنة. يتطلب هذا ترخيص موجز ويب تحليلات تهديدات الشبكة الآمنة. |
| https://mx*.sse.itd.cisco.com | مطلوب لإرسال مقاييس نجاح العملاء وتجميعها |
| https://raw.githubusercontent.com/mitre/cti/master/ics-attack/ics-attack.json | يسمح بالوصول إلى معلومات MITER للتنبيهات عند تمكين التحليلات. |
| https://raw.githubusercontent.com/mitre/cti/master/mobile-attack/mobile-attack.json | يسمح بالوصول إلى معلومات MITER للتنبيهات عند تمكين التحليلات. |
| https://raw.githubusercontent.com/mitre/cti/master/enterprise-attack/enterprise-attack.json | يسمح بالوصول إلى معلومات MITER للتنبيهات عند تمكين التحليلات. |
| https://brlcbwaicj.execute-api.us-east-1.amazonaws.com/test/get-doh-intel | موجز ويب التهديد المطلوب، والذي يتم إستخدامه للتنبيهات والملاحظات الخاصة بتحليلات الشبكة الآمنة، عند تمكين التحليلات. |
| https://s3.amazonaws.com/onconfig/global-blacklist | موجز ويب التهديد المطلوب، والذي يتم إستخدامه للتنبيهات والملاحظات الخاصة بتحليلات الشبكة الآمنة، عند تمكين التحليلات. |
| https://sensor.anz-prod.obsrvbl.com | مطلوب من Cisco لنقل البيانات إلى خدمات الويب في Amazon (AWS) لمنطقة آسيا والمحيط الهادئ واليابان والصين. يستخدم عند إعادة توجيه التنبيهات إلى XDR من Cisco وأيضا لمقاييس خدمة العملاء. |
| https://sensor.eu-prod.obsrvbl.com | مطلوب من Cisco لنقل البيانات إلى خدمات الويب في Amazon (AWS) لمنطقة أوروبا (EU). يستخدم عند إعادة توجيه التنبيهات إلى XDR من Cisco وأيضا لمقاييس خدمة العملاء. |
| https://sensor.ext.obsrvbl.com | مطلوب من Cisco لنقل البيانات إلى خدمات الويب في Amazon (AWS) لمنطقة الولايات المتحدة (US). يستخدم عند إعادة توجيه التنبيهات إلى XDR من Cisco وأيضا لمقاييس خدمة العملاء. |
| يستخدم للوصول إلى ترخيص برامج Cisco Smart. ارجع إلى "دليل الترخيص الذكي" للحصول على تفاصيل. يتوفر ترخيص بديل دون اتصال، إذا كان ذلك مفضلا. ارجع إلى ملاحظات الإصدار للحصول على التفاصيل. | |
| https://software.cisco.com | يستخدم من قبل تحليلات الشبكة الآمنة لميزة "تنزيلات البرامج المباشرة". |
| https://softwarecloud.cisco.com | يستخدم من قبل تحليلات الشبكة الآمنة لميزة "تنزيلات البرامج المباشرة". |
| https://www.cisco.com | مطلوب لمجال Cisco، والذي يتم إستخدامه لاختبارات الترخيص الذكي، ووكيل السحابة، واتصال جدار الحماية. |
معلومات إضافية
للحصول على مزيد من التقييم لكيفية وسبب إستخدام إتصالات مجال ونقطة نهاية معينة، ارجع إلى الموضوعات التالية:
- تبادل الخدمات الآمنة (SSE) من Cisco
- تنزيلات البرامج المباشرة (BETA)
- إطار عمل Miter ATT&CK®
- تغذية التهديد
تبادل الخدمات الآمنة (SSE) من Cisco
يتم إستخدام نقاط النهاية SSE لنقل البيانات إلى خدمات ويب Amazon (AWS)، بواسطة Cisco لمقاييس خدمة العملاء، كما يتم إستخدامها عند إعادة توجيه التنبيهات إلى Cisco XDR. هذه الأنواع المختلفة
استنادا إلى المنطقة والأجهزة المضيفة. يتم اكتشاف نقاط النهاية هذه بشكل ديناميكي باستخدام آلية اكتشاف الخدمة التي يوفرها موصل SSE. عند نشر عمليات الكشف إلى Cisco XDR، تحاول "تحليلات الشبكة الآمنة" اكتشاف خدمة بعنوان "xdr-data-platform" ونقطة نهاية API الخاصة بها "الأحداث".
المنطقة والمضيفين
حسب المنطقة في بيئات الإنتاج، تكون البيئات المضيفة كما يلي.
الولايات المتحدة:
EU :
مركز المساعدة المشتركة:
التنزيلات المباشرة للبرامج (Beta)console
يتم إستخدام الاتصالات التالية من قبل ميزة "تنزيلات البرامج المباشرة":
لاستخدام هذه الميزة الجديدة لتنزيل البرامج وملفات تحديث برامج التصحيح مباشرة إلى مدير التحديث، تأكد من أنك قمت بالتسجيل باستخدام معرف المستخدم cisco.com (CCOID).
1. سجل الدخول إلى المدير.
2. من القائمة الرئيسية، أختر تكوين > عام > الإدارة المركزية.
3. انقر فوق علامة التبويب Update Manager.
4. انقر فوق الارتباط Direct Software Downloads (تنزيل البرامج المباشرة) لفتح صفحة التسجيل.
5. انقر فوق الزر التسجيل لبدء عملية التسجيل.
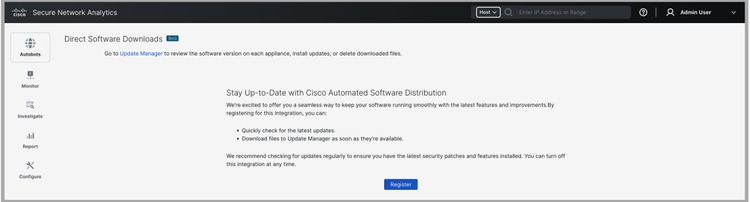
6. انقر فوق الارتباط المتوفر.
7. سيتم نقلك إلى صفحة تنشيط جهازك. انقر فوق التالي للمتابعة.
8. سجل الدخول باستخدام معرف المستخدم الخاص بك على cisco.com (CCOID).
9. سوف تتلقى رسالة "تنشيط الجهاز" بمجرد اكتمال التنشيط.
10. عد إلى صفحة "تنزيلات البرامج المباشرة" في Manager وانقر فوق متابعة.
11 - انقر فوق الوصلات الخاصة باتفاقي قانون تكافؤ الفرص (EULA) و (K9) لقراءة الشروط وقبولها. بمجرد قبول الشروط، انقر فوق متابعة.
للحصول على مزيد من المعلومات حول التنزيل المباشر للبرامج، اتصل بدعم Cisco
إطار عمل Miter ATT&CK®
إن إطار عمل شركة ®Miter ATT&CK يشكل قاعدة معرفة متاحة للجمهور عن تكتيكات وتقنيات الخصم القائمة على ملاحظات العالم الحقيقي. عند تمكين التحليلات داخل تحليلات الشبكة الآمنة، تساعد تكتيكات وتقنيات MITER في أستكشاف تهديدات الأمان الإلكتروني واكتشافها والاستجابة لها.
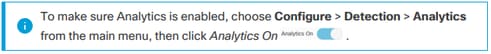
تتيح الاتصالات التالية تحليلات الشبكة الآمنة الوصول إلى معلومات MITER
للتنبيهات:
- https://raw.githubusercontent.com/mitre/cti/master/ics-attack/ics-attack.json
- https://raw.githubusercontent.com/mitre/cti/master/mobile-attack/mobileattack.json
- https://raw.githubusercontent.com/mitre/cti/master/enterprise-attack/enterpriseattack.json
تغذية التهديد
يوفر Cisco Secure Network Analytics Threat Feed (المعروف سابقا باسم موجز معلومات ذكاء تهديدات Stealthwatch) بيانات من موجز تهديدات الحماية العالمية حول التهديدات إلى شبكتك. يتم تحديث موجز الويب بشكل متكرر ويتضمن عناوين IP وأرقام المنافذ والبروتوكولات وأسماء المضيف وعناوين URL المعروفة بأنها تستخدم للنشاط الضار. يتم تضمين مجموعات المضيف التالية في الموجز: خادمات التحكم والتحكم، الأجهزة، والموجهات.
لتمكين تغذية التهديد في الإدارة المركزية، اتبع التعليمات الواردة في التعليمات.
1. سجل الدخول إلى المدير الأساسي.
2. حدد تكوين > عام > الإدارة المركزية.
3. انقر أيقونة (تعليمات). حدد تعليمات.
4. حدد تكوين الجهاز > موجز ويب التهديد.
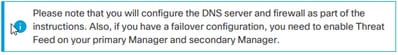
للحصول على مزيد من المعلومات حول موجز ويب التهديد، ارجع إلى دليل تكوين النظام.
الاتصال بالدعم
إذا كنت بحاجة إلى دعم فني، فيرجى القيام بأحد الأمور التالية:
- اتصل بشريك Cisco المحلي لديك
- اتصل بدعم Cisco
- لفتح حالة عبر الويب: http://www.cisco.com/c/en/us/support/index.html
- للحصول على الدعم عبر الهاتف: 1-800-553-2447 (الولايات المتحدة)
- لأرقام الدعم العالمية:
https://www.cisco.com/c/en/us/support/web/tsd-cisco-worldwide-contacts.html
محفوظات المراجعة
| المراجعة | تاريخ النشر | التعليقات |
|---|---|---|
1.0 |
29-Oct-2025
|
الإصدار الأولي |
 التعليقات
