أستكشاف أخطاء حزم FTD وإصلاحها (tcp-not-syn) عند "؛التطبيق المحسن واكتشاف URL&cut؛ تم تمكينها على الواجهات الداخلية مع تدفق حركة المرور غير المتماثل

المحتويات
مسألة
تقوم أجهزة الدفاع عن تهديد جدار الحماية (FTD) التي تم تكوينها باستخدام مجموعات الواجهة المضمنة بإسقاط حركة مرور إرجاع TCP باستخدام سبب إسقاط مسار الأمان السريع (ASP) tcp-not-syn. يحدث هذا مباشرة بعد تمكين ميزة اكتشاف هوية خادم TLS (TSID) - وخاصة خيار التطبيق المحسن واكتشاف عنوان URL". في إصدارات مركز إدارة جدار الحماية (FMC) الأقدم، يسمى الخيار "الكشف المبكر عن التطبيقات وتصنيف URL". يتم إسقاط حزم TCP syn-ack على مسار الإرجاع بواسطة جهاز FTD نفسه الذي أعاد توجيه SYN الأصلي، مما يمنع إنشاء جلسات عمل TCP.
يظهر الإصدار كحالات فشل اتصال TCP واسعة النطاق ولا يقتصر على حركة مرور TLS. يتم ملاحظة هذه الأعراض عند تمكين الميزة:
يتم إسقاط حزم TCP syn-ack على مسار الإرجاع باستخدام سبب إسقاط ASP tcp-not-syn.
لا تظهر جلسات عمل TCP الجديدة في جدول اتصال FTD.
تتراكم عدادات إسقاط ASP المرتفعة بسرعة، كما هو موضح من خلال هذا الإخراج المضمن بعد 10 دقائق تقريبا من تمكين الميزة:
device# show asp drop
Frame drop:
 Flow is denied by configured rule (acl-drop)                                 1
 First TCP packet not SYN (tcp-not-syn)                                   34802
 TCP RST/FIN out of order (tcp-rstfin-ooo)                                    4
 Dst MAC L2 Lookup Failed (dst-l2_lookup-fail)                              995
 Dropped pending packets in a closed socket (np-socket-closed)                3
 TCP Proxy probe reset injected (tcp-proxy-probe-rst-injected)                1
 TCP Proxy probe receive drop (tcp-proxy-probe-tcp-probe-drop)                1
 Blocked or blacklisted by the reputation preprocessor (reputation)           1

Last clearing: 16:50:21 CEST Oct 24 2026 by enable_1
البيئة
النظام الأساسي: Cisco Firepower 4115. كما يمكن أن تتأثر منصات العمل الأخرى.
إصدار برنامج FTD: 7-6-4 ويمكن أن تتأثر أيضا إصدارات البرامج الأخرى.
إصدار برنامج FMC: 10.1.0. قد تتأثر أيضا إصدارات البرامج الأخرى.
FTD مع مجموعات الواجهة المضمنة.
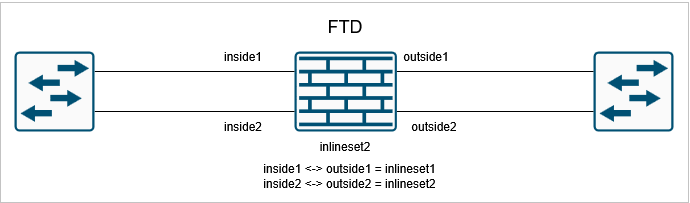
يحتوي FTD على إثنين من أزواج الواجهة المضمنة على الأقل: inlineset1 و inlineset2 (أو أن هناك إثنان FTDs مختلف مع كل واحد مجموعة أسطر واحدة).
تدفق حركة المرور غير المتماثل الموجود في البيئة: يقوم TCP syn بترحيل عبر الواجهة الخارجية1 بينما ترجع TCP SYN-ACK المطابقة عبر الواجهة outside2 على جهاز FTD نفسه.
يتم تمكين ميزة TSID على FTD.
المخطط
قرار
إن الحل الموصى به لإيقاف إسقاط اتصال TCP-not-syn واستعادته من خلال واجهات FTD المضمنة هو تعطيل خيار "التطبيق المحسن واكتشاف عنوان URL" داخل TSID. وهذا يسمح بتجاوز حالة TCP بأن يظل نشطا على مجموعات الواجهة الداخلية، وهو أمر ضروري لاستيعاب تدفقات حركة المرور غير المتماثلة في البيئة.
تعطيل "التطبيق المحسن واكتشاف عنوان URL" في FMC
انتقل إلى: سياسات > التحكم في الوصول > [سياسة التحكم في الوصول الخاصة بك] > متقدم > اكتشاف هوية خادم TLS. قم بإلغاء تحديد أو تعطيل خانة الاختيار "التطبيق المحسن وكشف URL"، ثم قم بنشر النهج إلى أجهزة FTD المتأثرة.
بعد تعطيل الميزة، تظهر جلسات عمل جديدة في جدول الاتصال، مما يؤكد أن إتصالات TCP تقوم بإكمال المصافحة الثلاثية بنجاح.

ملاحظة: مع تعطيل TSID، لم يعد بإمكان FTD رؤية شهادة الخادم في جلسات عمل TLS 1.3. تطابق قواعد التطبيق وعنوان URL حركة مرور البيانات بشكل أقل دقة على حركة المرور المشفرة.
السبب
يتمثل السبب الجذري لعمليات إسقاط TCP-not-syn في عدم توافق بين ميزة TLS Server Identity Discovery وتجاوز حالة TCP على مجموعات الواجهة المضمنة في FTD.
بشكل افتراضي، يتم تمكين تجاوز حالة TCP لحركة المرور عبر الواجهات الداخلية على FTD. تم تصميم تجاوز حالة TCP للسماح بحركة المرور غير المتماثلة - حيث يمكن للمسارات الأمامية والخلفية لاتصال TCP إجتياز واجهات مختلفة أو حتى أجهزة مختلفة - للتمرير دون أن يقوم FTD بفرض تعقب صارم لحالة TCP. هذا سلوك ضروري في البيئات التي يكون فيها عدم تماثل التوجيه موجود:
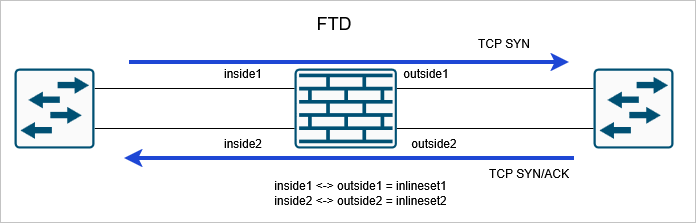
تدفق TCP غير المتماثل من خلال مجموعات أسطر FTD المضمنة عند تعطيل TSID.
ومع ذلك، عند تمكين أي من هذه الميزات، يتجاوز نظام FTD تجاوز حالة TCP ويبدأ في إجراء فحوصات حالة TCP بالكامل على حركة مرور الواجهة المضمنة:
خيار "التطبيق المحسن واكتشاف عنوان URL" تحت اكتشاف هوية خادم TLS.
أي نهج فك تشفير TLS/SSL نشط.
بمجرد فرض فحوصات حالة TCP، يقوم FTD بتعقب تسلسل مصافحة TCP بالكامل. في البيئات ذات التوجيه غير المتماثل — حيث، على سبيل المثال، تخرج حزمة TCP syn عبر الواجهة الخارجية1 ولكن ترجع TCP SYN-ACK المقابلة عبر الواجهة الخارجية على الجهاز نفسه — لا يتعرف FTD على SYN-ACK على أنه ينتمي إلى جلسة TCP المعروفة والمتعقبة. نظرا لأن SYN-ACK يصل إلى واجهة مختلفة عن ما هو متوقع ولم يتم مشاهدة أي نظام مقابل على تلك الواجهة، فإن FTD يصنفه كحزمة غير SYN لاتصال غير معروف ويطلقه باستخدام سبب إسقاط ASP tcp-not-syn.
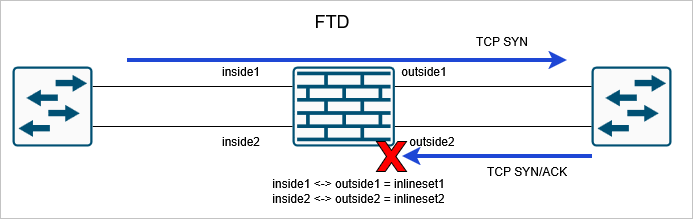
تدفق TCP غير المتماثل من خلال مجموعات الأسطر الداخلية ل FTD عند تمكين TSID.
المحتوى ذي الصلة
وثائق Cisco — إرشادات لتجاوز حالة TCP (يتضمن تقييد اكتشاف هوية خادم TLS)
دراسة حالة - حركة المرور غير المتماثلة عبر مجموعات الخطوط الداخلية
ملاحظة تقنية من Cisco — كيفية إنشاء مجموعات أستكشاف الأخطاء وإصلاحها في برنامج FTD و FMC
محفوظات المراجعة
| المراجعة | تاريخ النشر | التعليقات |
|---|---|---|
1.0 |
04-Nov-2026
|
الإصدار الأولي |
 التعليقات
